পর্দার আড়ালে, বিশ্বাস এবং প্রতারণার একটি সূক্ষ্ম ভারসাম্য তৈরি হয়। একসময় গুপ্তচরবৃত্তির জন্য ব্যবহৃত মধুর ফাঁদ এখন ডিজিটাল জগতে ছলনাময়ভাবে ছড়িয়ে পড়েছে, মানুষের আবেগকে পুঁজি করে। একটি নিরীহ চেহারার চ্যাট বা বন্ধুত্বের অনুরোধ থেকে যা শুরু হয় তা অপ্রত্যাশিতভাবে ব্ল্যাকমেইল, চাঁদাবাজি বা চুরিতে পরিণত হতে পারে। সত্য হল, দুর্বলতার কোনও সীমা নেই - আপনি একজন সাধারণ নাগরিক বা একজন উচ্চ-প্রোফাইল লক্ষ্যবস্তু হোন না কেন, আপনি ঝুঁকির মধ্যে থাকতে পারেন। আসুন ডিজিটাল মধুর ফাঁদের জটিল জগতে প্রবেশ করি, তাদের ধ্বংসাত্মক শক্তি বুঝতে পারি এবং নিজেদের রক্ষা করার জন্য গুরুত্বপূর্ণ কৌশলগুলি আবিষ্কার করি। আক্রমণকারীরা ফায়ারওয়াল ভেঙে ফেলে, কিন্তু একটি অভ্যন্তরীণ হুমকি এটিকে এড়িয়ে যায়।
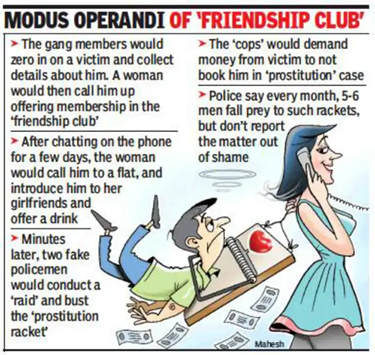
কে টার্গেট করা হয়?
- সরকারি কর্মকর্তাদের গোপন নথিপত্রে প্রবেশাধিকার
- আইটি, অর্থ, প্রতিরক্ষা, অথবা গবেষণা বিভাগের কর্মচারী
- সাথে যে কেউ অ্যাক্সেস শংসাপত্র or সিদ্ধান্ত নেওয়ার ক্ষমতা
সারসংক্ষেপ: অনলাইনে যদি কেউ খুব দ্রুত আপনার কাছাকাছি আসে এবং আপনার কাজ সম্পর্কে বিস্তারিত জানতে চায় বা খুব তাড়াতাড়ি ফ্লার্টিং মেসেজ পাঠায় — তবে এটি একটি বিপদ সংকেত।
ভুয়া প্রেমের সম্পর্ক ব্যবহার করে কর্মকর্তাদের গোপনীয়তা লঙ্ঘন করা হয়, ডিজিটাল সিস্টেমের পরিবর্তে আবেগকে কাজে লাগানো হয়। আক্রমণকারীরা চতুর প্রতারণার মাধ্যমে অননুমোদিতভাবে প্রবেশাধিকার লাভ করে, সংবেদনশীল তথ্য ভাগ করে নেওয়ার জন্য ভুক্তভোগীদের প্রলুব্ধ করে। এই অত্যাধুনিক সামাজিক প্রকৌশল কৌশলটি মানুষের দুর্বলতাগুলিকে শিকার করে, যা এটিকে একটি শক্তিশালী হুমকিতে পরিণত করে। এটি একটি দূষিত উদ্দেশ্য নিয়ে ক্যাটফিশিং করছে, তথ্য আহরণের জন্য উচ্চ-পদস্থ ব্যক্তিদের লক্ষ্য করে। আবেগগত হেরফের এই চতুর আক্রমণের মূল চাবিকাঠি।
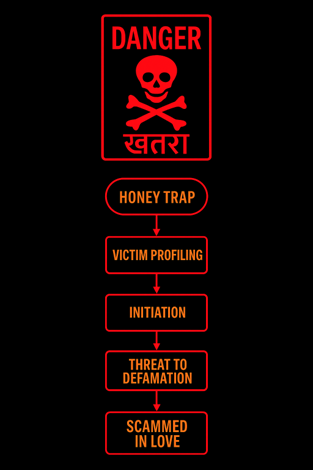
অপরাধের অ্যানাটমি
- টার্গেটিং / ভিকটিম প্রোফাইলিং : টেকওয়ে #১: সোশ্যাল মিডিয়া হল প্রথম দরজা
স্ক্যামাররা প্রায়শই কর্পোরেট বা সরকারি তথ্যে অ্যাক্সেস থাকা কর্তৃত্বপূর্ণ পদে থাকা ব্যক্তিদের লক্ষ্য করে। তারা বৈবাহিক অবস্থা এবং চাকরির প্রোফাইলের মতো ব্যক্তিগত তথ্য সংগ্রহ করে দুর্বলতাগুলি সনাক্ত করতে। তারা যে প্রাথমিক দুর্বলতাটি কাজে লাগায় তা হল মানসিক দুর্বলতা, যা আরও ডিজিটাল লঙ্ঘনের দিকে পরিচালিত করতে পারে। এই তথ্য সংগ্রহের জন্য প্রায়শই সোশ্যাল মিডিয়া সূচনা বিন্দু।
- দীক্ষা:
স্ক্যামাররা তাদের ভুক্তভোগীদের সাথে প্রাথমিক যোগাযোগ স্থাপনের জন্য ফেসবুক, লিংকডইন এবং ডেটিং অ্যাপের মতো সোশ্যাল মিডিয়া প্ল্যাটফর্ম ব্যবহার করে। তারা ভুক্তভোগীর অনলাইন পদচিহ্ন সনাক্ত করে এবং একটি সংযোগ তৈরি করে, প্রায়শই কথোপকথনটি পাবলিক প্ল্যাটফর্ম থেকে হোয়াটসঅ্যাপের মতো ব্যক্তিগত প্ল্যাটফর্মে স্থানান্তরিত করে। যোগাযোগের অগ্রগতির সাথে সাথে, বার্তাগুলির সুর পেশাদার থেকে বন্ধুত্বপূর্ণ এবং অবশেষে রোমান্টিক হয়ে ওঠে, যা স্ক্যামারদের দৃষ্টিভঙ্গিতে উল্লেখযোগ্য বৃদ্ধির লক্ষণ।
টেকঅ্যাওয়ে #২: বিশ্বাস করার আগে যাচাই করুন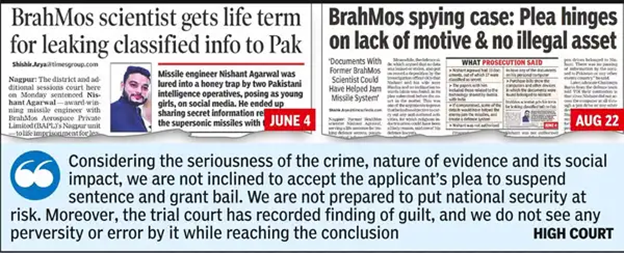
- আস্থা অর্জন: উপসংহার #৩: তোষামোদ হল সবচেয়ে পুরনো ফাঁদ
স্ক্যামাররা তাদের ভুক্তভোগীদের সাথে তোষামোদ, নিয়মিত চ্যাট এবং ভিডিও কলের মাধ্যমে আস্থা তৈরি করে, তাদের অপ্রয়োজনীয় মনোযোগ এবং যত্ন দেয়। তারা ছবি বিনিময় করে, যা পরবর্তীতে ভুক্তভোগীকে হুমকি দেওয়ার জন্য ব্যবহার করা হয় যদি তারা স্ক্যামারকে ফাঁস করার চেষ্টা করে। স্ক্যামাররা তাদের জনসাধারণের ভাবমূর্তি নষ্ট করার বা মানহানিকর বিষয়বস্তু ছড়িয়ে দেওয়ার হুমকি দিয়ে ভুক্তভোগীকে জোর করে।
প্রাতিষ্ঠানিক সতর্কতা: কোনো কর্মচারীর আচরণে আকস্মিক পরিবর্তন—যেমন গোপনীয়তা, আবেগজনিত অমনোযোগিতা, বা অনলাইনে অস্বাভাবিক আচরণ—মানসিক দুর্বলতার ইঙ্গিত দিতে পারে।
- অপারেশন:
কেলেঙ্কারির চূড়ান্ত পর্যায়ে, কেলেঙ্কারিকারী তাদের আসল উদ্দেশ্য প্রকাশ করে এবং ভুক্তভোগীর কাছ থেকে গোপনীয় তথ্য, যেমন প্রকল্পের বিবরণ বা এনক্রিপ্ট করা কর্মক্ষেত্রের ডোমেনে পাসওয়ার্ড চায়। এই চুরি করা তথ্য জাতীয় নিরাপত্তার জন্য গুরুতর হুমকি সৃষ্টি করতে পারে এবং প্রায়শই কালোবাজারে বিক্রি হয়, যার ফলে আরও শোষণ এবং গভীর নিরাপত্তা লঙ্ঘনের সৃষ্টি হয়।
- মানহানির হুমকি: উপসংহার #৪: নীরবতা প্রতারককে সাহায্য করে
যদি ভুক্তভোগী প্রতারণার বিষয়টি প্রকাশ করার চেষ্টা করে, তাহলে স্ক্যামার জনসাধারণের মানহানির হুমকি দেওয়ার জন্য ছবি, চ্যাট এবং রেকর্ডিংয়ের মতো ব্যক্তিগত তথ্যের অপব্যবহার করে। এই হুমকি ভুক্তভোগীকে নীরব থাকতে বাধ্য করে, যার ফলে তারা সুনাম নষ্ট হওয়ার ভয়ে অপরাধের প্রতিবেদন করতে পারে না।
প্রাতিষ্ঠানিক পরামর্শ: মনস্তাত্ত্বিক কারসাজি এবং আবেগিক প্রকৌশলের উপর আলোকপাত করে কর্মীদের মধ্যে সচেতনতামূলক অধিবেশন পরিচালনা করুন ।
মনস্তাত্ত্বিক ম্যানিপুলেশন
টেকঅ্যাওয়ে #৫: সাইবার নিরাপত্তা কেবল প্রযুক্তিগত নয়, আবেগগত।
- প্রেমের বোমা হামলা: তীব্র মনোযোগ এবং তোষামোদপূর্ণ বার্তা।
- ভয়ের উদ্রেক: গোপন তথ্য উপস্থাপন না করলে ব্যক্তিগত ছবি / চ্যাট ফাঁস করার হুমকি।
টেকঅ্যাওয়ে #৬: সত্যিকারের ভালোবাসা পাসওয়ার্ড চায় না
- অপরাধবোধে ভুগছেন: "তুমি আর আমাকে বিশ্বাস করো না?" - এই ধরনের অভিব্যক্তি ব্যবহার করে ভুক্তভোগীকে অপরাধবোধে ঠেলে দিন।
টেকঅ্যাওয়ে #৭: 'জরুরি' কার্ডটি একটি লাল পতাকা
- জরুরি অবস্থা: ভুক্তভোগীর সহানুভূতি অর্জনের জন্য অর্থের জরুরি প্রয়োজন উপস্থাপন করা হয়।
- বিচ্ছিন্নতা: ভুক্তভোগীকে অন্যদের সংস্পর্শে আসা থেকে বিরত রাখা এবং এইভাবে প্রতারকের পরিচয় বজায় রাখা, প্রকাশ না করে।
কর্পোরেট এবং জাতীয় নিরাপত্তার জন্য ঝুঁকি
টেকঅ্যাওয়ে #৮: কর্পোরেট নিরাপত্তা ব্যক্তিগত সচেতনতা দিয়ে শুরু হয়
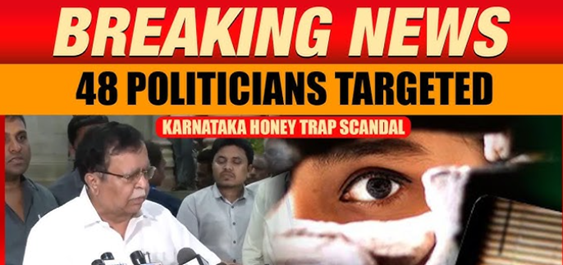
এই কেলেঙ্কারিগুলি গুরুতর পরিণতি ডেকে আনতে পারে, যার মধ্যে রয়েছে অভ্যন্তরীণ হুমকি যেখানে কর্মচারীরা গোপনীয় তথ্য ফাঁস করে, সরকারি কর্মকর্তাদের লক্ষ্য করে রাষ্ট্র-স্পন্সরিত ব্যক্তিদের দ্বারা গুপ্তচরবৃত্তি, এবং জাতীয় নিরাপত্তার সাথে আপস করতে পারে এমন বৌদ্ধিক সম্পত্তির ক্ষতি। উপরন্তু, কেলেঙ্কারিমূলক বিষয়বস্তুর প্রকাশের ফলে সুনাম ক্ষতিগ্রস্ত হতে পারে, ব্র্যান্ডগুলিকে কলঙ্কিত করা যেতে পারে এবং দীর্ঘস্থায়ী ক্ষতি হতে পারে।
শনাক্তকরণ: শিক্ষণীয় বিষয় #৯: আচরণগত পরিবর্তনের দিকে নজর রাখুন
সন্দেহজনক আচরণের মধ্যে রয়েছে হঠাৎ করে বন্ধুত্বপূর্ণ থেকে রোমান্টিক সুরে পরিবর্তন, রিয়েল-টাইম ভিডিও কলে অস্বীকৃতি, যোগাযোগের শর্তাবলী নিয়ন্ত্রণ করা, করুণা জাগানোর জন্য ব্যক্তিগত জীবনের বিবরণ শেয়ার করা এবং বিশাল আর্থিক সহায়তার অনুরোধ করা - এই সমস্ত সম্ভাব্য প্রতারণার সতর্কতা লক্ষণ।
প্রতিরোধ
ব্যক্তিগত তথ্য শেয়ার করা এড়িয়ে, রিভার্স ইমেজ সার্চের মাধ্যমে প্রোফাইল ছবি যাচাই করা এবং টাকা বা স্পষ্ট কন্টেন্ট পাঠানো থেকে বিরত থেকে নিজেকে রক্ষা করুন। এছাড়াও, অজানা লিঙ্ক এবং ফাইলগুলি সম্পর্কে সতর্ক থাকুন এবং জিরো-ট্রাস্ট অ্যাক্সেস নিয়ন্ত্রণ প্রয়োগ করুন।
লিগ্যাল হরাইজন
মধুর ফাঁদের ফলে চাঁদাবাজি, গোপনীয়তা লঙ্ঘন এবং অশ্লীল উপাদান প্রেরণের মতো গুরুতর অপরাধ ঘটতে পারে। ভুক্তভোগীরা ব্যবস্থা নেওয়ার জন্য সাইবার ক্রাইম সেলগুলিতে এই ধরনের ঘটনা রিপোর্ট করতে পারেন।
কার্যে প্রমাণ
১. ভারতীয় সেনাবাহিনীর হানি ট্র্যাপ মামলা (২০২৩)
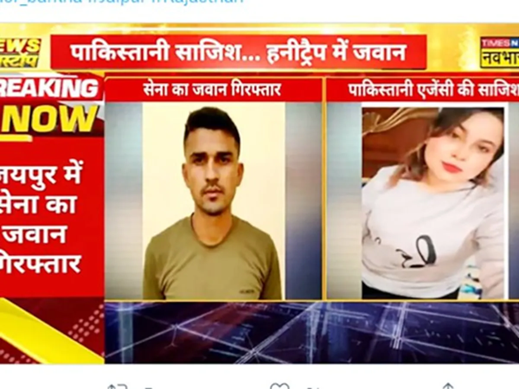
২০২৩ সালের একটি মামলায় একজন সেনা জওয়ানকে ফেসবুকে একজন নারী সেজে একজন পাকিস্তানি গোয়েন্দা কর্মকর্তার কাছে সংবেদনশীল সামরিক তথ্য ফাঁস করার অভিযোগে গ্রেপ্তার করা হয়েছিল। প্রেমের কথোপকথনের মাধ্যমে জওয়ানকে প্রলুব্ধ করা হয়েছিল এবং পরে তাকে ব্ল্যাকমেইল করা হয়েছিল। এই ধরনের ঘটনা জাতীয় নিরাপত্তার জন্য মধুর ফাঁদের হুমকি তুলে ধরে।
২. ডিআরডিও বিজ্ঞানী গ্রেপ্তার (২০২৩)
একইভাবে, একজন সিনিয়র ডিআরডিও বিজ্ঞানী একজন বিদেশী গুপ্তচরের দ্বারা একজন মহিলা সেজে ফাঁদে পড়েছিলেন, যার ফলে তিনি গোপন প্রতিরক্ষা গবেষণা সামগ্রী ভাগ করে নেন। এই মিথস্ক্রিয়াটি হোয়াটসঅ্যাপ এবং সোশ্যাল মিডিয়ার মাধ্যমে ঘটেছিল, যা অনলাইন গুপ্তচরবৃত্তির ঝুঁকি তুলে ধরে।
৩. ভারতীয় নৌবাহিনীতে পাকিস্তান আইএসআই মধু ফাঁদ (২০১৯-২০২২)
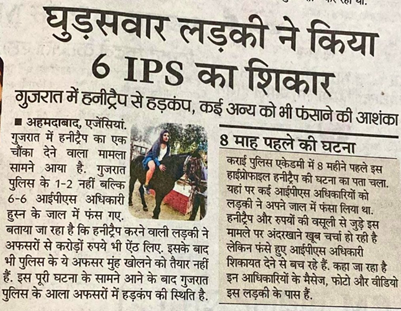
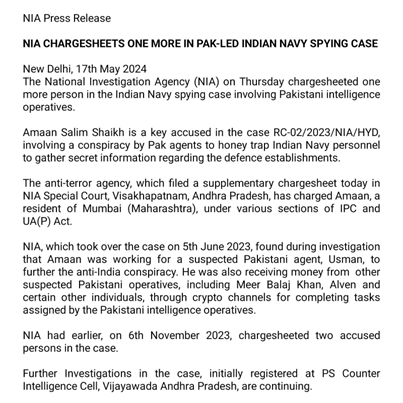
ফেসবুক এবং হোয়াটসঅ্যাপে ভুয়া মহিলা প্রোফাইল ব্যবহার করে আইএসআই এজেন্টদের দ্বারা হানিট্র্যাপে আটক হওয়ার অভিযোগে ভারতীয় নৌবাহিনীর কর্মীদের গ্রেপ্তার করা হয়েছিল। এজেন্টরা প্রেমের আদান-প্রদানের মাধ্যমে সংবেদনশীল নৌ চলাচলের তথ্য সংগ্রহ করেছিল।
উপসংহার
মধুর ফাঁদ কেবল সিস্টেম নয়, আবেগকেও শিকার করে। সতর্ক থাকুন এবং আবেগগত হেরফের থেকে নিজেকে রক্ষা করুন। প্রকৃত ভালোবাসা পাসওয়ার্ড চায় না। অনলাইনে অপরিচিতদের থেকে সাবধান থাকুন এবং ব্যক্তিগত তথ্য গোপন রাখুন। সচেতনতা নিরাপদ থাকার চাবিকাঠি। আপনার ডিজিটাল জীবনকে লক করুন।