
• উত্পাদিত পণ্য এবং সেবাসমূহ
        • মেঘ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • ক্ষেত্রে BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • প্রেমের উপর

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • প্ল্যাটফর্ম

          • Malware Analysis Platform
        • ছোট ব্যবসা

          • SOHO Total Edition
        • সেবা

          • Threat Intel
          • Digital Risk Protection Services (ডিআরপিএস)
          • Ransomware Recovery as a Services (আরআরএএএস)
          • DPDP Compliance
          • Managed Detection and Response
          • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
  • সলিউশন
    • বিএফএসআই
    • প্রশিক্ষণ
    • সরকার
    • স্বাস্থ্যসেবা
    • আইটিইএস
    • ম্যানুফ্যাকচারিং
  • কোম্পানির
    • সম্পর্কে Seqrite
    • নেতৃত্ব
    • পুরস্কার এবং সার্টিফিকেশন
    • সংবাদপত্রের পাঠাগার
  • পার্টনার্স
    • অংশীদারি প্রোগ্রাম
    • অংশীদার খুঁজুন
    • একটি অংশীদার হয়ে
  • সহায়তা
  • Resources
    • ব্লগ
    • সাদা কাগজ
    • datasheets
    • কেস স্টাডিজ
    • হুমকি রিপোর্ট
    • সহায়িকা প্রাপ্তির স্থান
    • PoV
    • বুদ্ধি Data Privacy
    • আপনার ঝুঁকি স্কোর যাচাই করুন
    • ডিপিডিপি সংলাপ
    • গোপনীয়তা ঘন্টা
Seqrite ল্যাবস ব্লগ
বিক্রয় বিক্রয় আক্রমণের শিকার?
  • উত্পাদিত পণ্য এবং সেবাসমূহ
        • মেঘ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • ক্ষেত্রে BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • প্রেমের উপর

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • প্ল্যাটফর্ম

          • Malware Analysis Platform
        • ছোট ব্যবসা

          • SOHO Total Edition
        • সেবা

          • Threat Intel
          • Digital Risk Protection Services (ডিআরপিএস)
          • Ransomware Recovery as a Services (আরআরএএএস)
          • DPDP Compliance
          • Managed Detection and Response
          • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
  • সলিউশন
    • বিএফএসআই
    • প্রশিক্ষণ
    • সরকার
    • স্বাস্থ্যসেবা
    • আইটিইএস
    • ম্যানুফ্যাকচারিং
  • কোম্পানির
    • সম্পর্কে Seqrite
    • নেতৃত্ব
    • পুরস্কার এবং সার্টিফিকেশন
    • সংবাদপত্রের পাঠাগার
  • পার্টনার্স
    • অংশীদারি প্রোগ্রাম
    • অংশীদার খুঁজুন
    • একটি অংশীদার হয়ে
  • সহায়তা
  • Resources
    • ব্লগ
    • সাদা কাগজ
    • datasheets
    • কেস স্টাডিজ
    • হুমকি রিপোর্ট
    • সহায়িকা প্রাপ্তির স্থান
    • PoV
    • বুদ্ধি Data Privacy
    • আপনার ঝুঁকি স্কোর যাচাই করুন
    • ডিপিডিপি সংলাপ
    • গোপনীয়তা ঘন্টা
হোম  /  কারিগরী  / ওয়ার্ডপ্রেসে WooCommerce-এর জন্য eMagicOne স্টোর ম্যানেজারের নিরাপত্তা ত্রুটি (CVE-2025-5058 এবং CVE-2025-4603)
ওয়ার্ডপ্রেসে WooCommerce-এর জন্য eMagicOne স্টোর ম্যানেজারের নিরাপত্তা ত্রুটি (CVE-2025-5058 এবং CVE-2025-4603)
10 জুন 2025

ওয়ার্ডপ্রেসে WooCommerce-এর জন্য eMagicOne স্টোর ম্যানেজারের নিরাপত্তা ত্রুটি (CVE-2025-5058 এবং CVE-2025-4603)

লিখেছেন অমৃতা ওয়াঘ
অমৃতা ওয়াঘ
কারিগরী

WooCommerce প্লাগইনের জন্য eMagicOne স্টোর ম্যানেজার ওয়ার্ডপ্রেসে রয়েছে যা সাধারণ WooCommerce অ্যাডমিন ইন্টারফেসে পাওয়া যায় না এমন কার্যকারিতা প্রদান করে স্টোর ব্যবস্থাপনাকে সহজ এবং উন্নত করতে ব্যবহৃত হয়।

WooCommerce WordPress প্লাগইনের জন্য eMagicOne স্টোর ম্যানেজারে দুটি গুরুতর ত্রুটি, CVE-2025-5058 এবং CVE-2025-4603 পাওয়া গেছে। 9-এর বেশি গুরুত্বপূর্ণ CVSS স্কোর থাকা। শুধুমাত্র কিছু পরিস্থিতিতে, যেমন 1:1 পাসওয়ার্ড সহ ডিফল্ট কনফিগারেশন বা আক্রমণকারী যদি বৈধ শংসাপত্র অর্জন করতে সক্ষম হয় তবে আক্রমণকারী দূরবর্তী কোড কার্যকর করে।

প্রভাবিত সংস্করণ:

  • WooCommerce এর জন্য eMagicOne স্টোর ম্যানেজার * <=2.5

দুর্বলতার বিবরণ:

  1. সিভিই -2025-5058:

             প্লাগইনের রিমোট ম্যানেজমেন্ট প্রোটোকল এন্ডপয়েন্ট (?connector=bridge), যা ফাইল আপলোড পরিচালনা করে, দুর্বল। setimage() এর অনুপযুক্ত ফাইল টাইপ যাচাইকরণ দুর্বলতার উৎস। সেশন কী সিস্টেম এবং ডিফল্ট শংসাপত্র (লগইন=১, পাসওয়ার্ড=১) প্রমাণীকরণ প্রক্রিয়া দ্বারা ব্যবহৃত হয়।

সেশন কী অধিগ্রহণ:

হ্যাশ এবং একটি টাস্ক (যেমন get_version) সহ ব্রিজ এন্ডপয়েন্টে একটি POST অনুরোধ পাঠানোর ফলে একটি সেশন কী পাওয়া যায়।
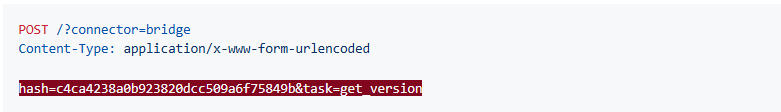
চিত্র ১. সেশন কী অধিগ্রহণ


ইচ্ছামত ফাইল আপলোড:

            একজন আক্রমণকারী set_image টাস্ক ব্যবহার করে একটি বৈধ সেশন কী সহ একটি ফাইল আপলোড করতে পারে, প্যারামিটারগুলি ব্যবহার করে তারা যে কোনও ফাইল লিখতে পারে।
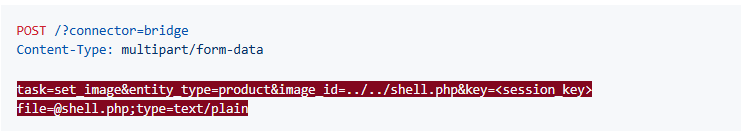
চিত্র ২ ফাইল আপলোড

 বাস্তব-বিশ্বের পরিণতি:

            এই ত্রুটি আক্রমণকারীদেরকে আপোস করা সাইটের সার্ভারে যেকোনো ফাইল আপলোড করার সুযোগ দেয়, যার ফলে রিমোট কোড এক্সিকিউশন হতে পারে। যখন ডিফল্ট শংসাপত্রগুলি অপরিবর্তিত রাখা হয়, তখন অপ্রমাণিত আক্রমণকারীরা এটি ব্যবহার করতে পারে, যা ক্ষতিকে খুব গুরুতর করে তোলে। একটি সফল শোষণের ফলে সম্পূর্ণ সার্ভারের ক্ষতি হতে পারে, আক্রমণকারীদের ব্যক্তিগত ডেটা অ্যাক্সেস, ক্ষতিকারক কোড চালানোর ক্ষমতা বা আরও বেশি ক্ষতি হতে পারে।

  1. সিভিই -2025-4603:

             ওয়ার্ডপ্রেসের জন্য eMagicOne Store Manager for WooCommerce প্লাগইনের delete_file() ফাংশনটিতে পর্যাপ্ত ফাইল পাথ বৈধতার অভাব রয়েছে, যার ফলে এটি ইচ্ছামত ফাইল মুছে ফেলার ঝুঁকিতে পড়ে। এটি অননুমোদিত আক্রমণকারীদের সার্ভার থেকে যেকোনো ফাইল অপসারণ করতে সক্ষম করে, যার ফলে সঠিক ফাইল (যেমন wp-config.php) অপসারণ করা হলে সহজেই দূরবর্তী কোড কার্যকর হতে পারে। অপ্রমাণিত আক্রমণকারীরা ডিফল্ট ইনস্টলেশনে এর সুবিধা নিতে পারে।

প্লাগইনের রিমোট ম্যানেজমেন্ট প্রোটোকল এন্ডপয়েন্ট (?connector=bridge), যা ফাইল মুছে ফেলার কার্যক্রম পরিচালনা করে, দুর্বলতার উৎস। সেশন কী সিস্টেম এবং ডিফল্ট শংসাপত্র (login=1, password=1) প্রমাণীকরণ প্রক্রিয়া দ্বারা ব্যবহৃত হয়। ডিফল্ট প্রমাণীকরণ হ্যাশ, md5('1'. '1'), নিম্নরূপ গণনা করা হয়: c4ca4238a0b923820dcc509a6f75849b। একজন আক্রমণকারী একটি সেশন কী পাওয়ার পরে ওয়ার্ডপ্রেস রুট বা যেকোনো অ্যাক্সেসযোগ্য ডিরেক্টরি থেকে ইচ্ছামত ফাইলগুলি সরাতে delete_file টাস্ক ব্যবহার করতে পারে।


সেশন কী অধিগ্রহণ:

হ্যাশ এবং একটি টাস্ক (যেমন get_version) সহ ব্রিজ এন্ডপয়েন্টে একটি POST অনুরোধ পাঠানোর ফলে একটি সেশন কী পাওয়া যায়।
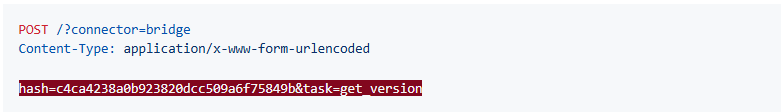
চিত্র ১. সেশন কী অধিগ্রহণ


ইচ্ছামত ফাইল মুছে ফেলা:

            যদি কোনও আক্রমণকারীর কাছে একটি বৈধ সেশন কী থাকে, তাহলে সে delete_file টাস্ক ব্যবহার করে ফাইল মুছে ফেলতে পারে।

 

চিত্র ৪ ফাইল মুছে ফেলা

বাস্তব-বিশ্বের পরিণতি:

            যদি এই দুর্বলতা সফলভাবে কাজে লাগানো হয়, তাহলে wp-config.php এর মতো গুরুত্বপূর্ণ সার্ভার ফাইলগুলি মুছে ফেলা হতে পারে, যা সম্ভাব্যভাবে ওয়েবসাইটটিকে ব্যাহত করতে পারে এবং দূরবর্তী কোড কার্যকর করার অনুমতি দেয়। ইচ্ছামত ফাইলগুলি অপসারণের ক্ষমতা ওয়ার্ডপ্রেস ইনস্টলেশনের প্রাপ্যতা এবং অখণ্ডতাকে গুরুতরভাবে হুমকির মুখে ফেলে।


উভয় CVE-এর জন্য প্রতিরোধমূলক ব্যবস্থা।

  • ডিফল্ট মান থেকে তাদের প্রমাণীকরণ শংসাপত্রগুলি অবিলম্বে আপডেট করুন।
  • প্যাচ উপলব্ধ হওয়ার পরে প্লাগইনটিকে সর্বশেষ সংস্করণে আপডেট করার পরামর্শ দেওয়া হচ্ছে, তবে 1.2.5 সংস্করণটি ব্যবহার করা উচিত।
  • CVE-2025-5058 এর জন্য কঠোর ফাইল আপলোড বৈধতা বাস্তবায়ন করুন।
  • CVE-2025-5058 এর জন্য সার্ভার-সাইড ফাইল আপলোড অনুমতি পর্যালোচনা এবং সীমাবদ্ধ করুন।


উপসংহার:

CVE-2025-5058 এবং CVE-2025-4603 দেখায় যে কীভাবে ডিফল্ট কনফিগারেশনগুলি অযাচিত ডেটা এক্সপোজারের জন্য ভেক্টর হয়ে উঠতে পারে। অনুপযুক্ত ফাইল হ্যান্ডলিং এবং পর্যাপ্ত ফাইল পাথ বৈধতার অভাবের সুযোগ নিয়ে একজন আক্রমণকারী সাইটের সাথে আপস করতে পারে যার ফলে রিমোট কোড এক্সিকিউশন হতে পারে। অপ্রমাণিত আক্রমণকারীরা ডিফল্ট শংসাপত্রগুলি অপরিবর্তিত রেখে দিলে সেগুলির সুবিধা নিতে পারে, যা উল্লেখযোগ্য ক্ষতি করতে পারে।




 পূর্ববর্তী পোস্টকিভাবে Seqrite Endpoint Protection বটের মতো অ-মানবিক হুমকি প্রতিরোধ করে...
পরবর্তী পোস্ট  আপনার প্রতিষ্ঠানের প্রয়োজনের ৫টি লক্ষণ Zero Trust Network Access
অমৃতা ওয়াঘ

অমৃতা ওয়াঘ সম্পর্কে

অমৃতা কুইক হিল টেকনোলজিসের একজন নিরাপত্তা গবেষক। তিনি ম্যালওয়্যার বিশ্লেষণ, রিভার্স ইঞ্জিনিয়ারিং এবং বর্তমান ম্যালওয়্যার অনুসন্ধানে আগ্রহী...

অমৃতা ওয়াঘের লেখা প্রবন্ধ »

সম্পর্কিত পোস্ট

  • CVE-2026-3854: কীভাবে গিট পুশ অপশনগুলো একটি অভ্যন্তরীণ মেটাডেটা ইনজেকশন প্রিমিটিভে পরিণত হলো

    অক্টোবর 6, 2026
  • ড্রাগনফোর্সের ভেতরে: একটি র‍্যানসমওয়্যার কার্টেলের পেলোড আসলে কীভাবে চলে

    অক্টোবর 1, 2026
  • MacSync: ClickFix-এর প্রলোভন কাজে লাগানো এক ধূর্ত macOS চোর

    সেপ্টেম্বর 8, 2026
বিশিষ্ট লেখকগণ
  • Seqrite
    Seqrite

    Seqrite একটি শীর্ষস্থানীয় এন্টারপ্রাইজ সাইবারসিকিউরিটি সলিউশন প্রদানকারী প্রতিষ্ঠান। যার মূল লক্ষ্য...

    আরও নিবন্ধ পড়ুন Seqrite
  • বিনিশ পি
    বিনিশ পি

    আমি একজন উৎসাহী সাইবার নিরাপত্তা উৎসাহী এবং একজন নিবেদিতপ্রাণ লেখক। দক্ষতার সাথে...

    বিনেশ পি-এর আরও নিবন্ধ পড়ুন
  • জ্যোতি কার্লেকার
    জ্যোতি কার্লেকার

    আমি একজন আগ্রহী লেখক, যিনি উদীয়মান প্রযুক্তি সম্পর্কে কন্টেন্ট তৈরি করতে উপভোগ করেন এবং...

    জ্যোতি কার্লেকারের আরও নিবন্ধ পড়ুন
  • সঞ্জয় কাটকার
    সঞ্জয় কাটকার

    সঞ্জয় কাটকার কুইক হিল টেকনোলজিসের যুগ্ম ব্যবস্থাপনা পরিচালক...

    সঞ্জয় কাটকারের আরও নিবন্ধ পড়ুন
টপিক
কার্যক্ষম (25) সাইবার আক্রমণ (36) সাইবার হামলা (58) সাইবার (16) cyberattacks (15) সাইবার নিরাপত্তা (344) সাইবার নিরাপত্তা (34) সাইবার হুমকি (33) সাইবার হুমকি (51) তথ্য ভঙ্গ (56) তথ্য লঙ্ঘন (29) তথ্য হারানোর (28) তথ্য সংরক্ষণ (34) data privacy (17) তথ্য সুরক্ষা (35) তথ্য নিরাপত্তা (19) DLP (50) ডিপিডিপি (14) ডিপিডিপিএ (17) এনক্রিপশন (16) শেষ পয়েন্ট সুরক্ষা (113) এন্টারপ্রাইজ সুরক্ষা (20) কাজে লাগান (13) GDPR (14) ম্যালওয়্যার (76) ম্যালওয়্যার বিশ্লেষণ (15) ম্যালওয়্যার আক্রমণ (23) MDM (27) মাইক্রোসফট (15) মিটার এটিটি এবং সিকে (14) নেটওয়ার্ক নিরাপত্তা (26) ফিশিং (30) ransomware (69) ransomware আক্রমণ (31) ransomware আক্রমণ (31) ransomware সুরক্ষা (17) Seqrite (41) Seqrite এনক্রিপশন (27) Seqrite ইপিএস (33) Seqrite সেবা (16) হুমকি সনাক্তকরণ (15) Threat Intelলিজেন্স (26) UTM (34) আক্রমণ্যতা (16) শূন্য ভরসা (13)
Seqrite ল্যাবস

বিশ্বব্যাপী সেরা-শ্রেণীর হুমকি প্রতিরোধ, সনাক্তকরণ এবং প্রতিক্রিয়া সমাধানের মাধ্যমে এন্ডপয়েন্ট, ডেটা এবং নেটওয়ার্ক সুরক্ষা সহজতর করার জন্য শীর্ষস্থানীয় এন্টারপ্রাইজ আইটি সুরক্ষা সমাধান প্রদানকারী।

সম্পর্কে আরও পড়ুন Seqrite

আমাদের অনুসরণ করো:

আমাদের নিউজলেটার সদস্যতা

সর্বশেষ সাইবার নিরাপত্তা প্রবণতা এবং অন্তর্দৃষ্টি সম্পর্কে অবগত থাকুন।

বোঝাই
উত্পাদিত পণ্য এবং সেবাসমূহ
  • মেঘ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • ক্ষেত্রে BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • প্রেমের উপর
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • প্ল্যাটফর্ম
  • Malware Analysis Platform
  • মাইক্রো ব্যবসা
  • SOHO Total Edition
  • সেবা
  • Threat Intel
  • Digital Risk Protection Services (ডিআরপিএস)
  • Ransomware Recovery as a Services (আরআরএএএস)
  • DPDP Compliance
  • Managed Detection and Response
  • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
Resources
  • ব্লগ
  • সাদা কাগজ
  • datasheets
  • হুমকি রিপোর্ট
  • সহায়িকা প্রাপ্তির স্থান
  • PoV
  • বুদ্ধি Data Privacy
  • ডিপিডিপি সংলাপ
  • নীতি ও সম্মতি
  • EULA
  • GoDeep.AI
  • SIA
  • গোপনীয়তা ঘন্টা
যোগাযোগ করুন
  • নিবন্ধিত অফিস
  • সাইবার নিরাপত্তা নিয়ে আলোচনা করা যাক
সহায়তা
  • কারিগরি সহযোগিতা
  • ডাউনলোড সফটওয়্যার
  • অফলাইন আপডেটার
  • ফার্মওয়্যার আপগ্রেড
  • আপগ্রেড
  • পণ্য ডকুমেন্টেশন
অন
  • সম্পর্কে Seqrite
  • নেতৃত্ব
  • পুরষ্কার এবং স্বীকৃতি
  • সংবাদপত্রের পাঠাগার
পার্টনার
  • অংশীদারি প্রোগ্রাম
  • অংশীদার খুঁজুন
  • একটি অংশীদার হয়ে
  • Seqrite সাক্ষ্যদান

© ২০২৫ কুইক হিল টেকনোলজিস লিমিটেড।

সাইটম্যাপ গোপনীয়তা নীতি লিগ্যাল নোটিশ কুকি নীতি ব্যবহারের শর্তাবলী

