
• উত্পাদিত পণ্য এবং সেবাসমূহ
        • মেঘ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • ক্ষেত্রে BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • প্রেমের উপর

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • প্ল্যাটফর্ম

          • Malware Analysis Platform
        • ছোট ব্যবসা

          • SOHO Total Edition
        • সেবা

          • Threat Intel
          • Digital Risk Protection Services (ডিআরপিএস)
          • Ransomware Recovery as a Services (আরআরএএএস)
          • DPDP Compliance
          • Managed Detection and Response
          • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
  • সলিউশন
    • বিএফএসআই
    • প্রশিক্ষণ
    • সরকার
    • স্বাস্থ্যসেবা
    • আইটিইএস
    • ম্যানুফ্যাকচারিং
  • কোম্পানির
    • সম্পর্কে Seqrite
    • নেতৃত্ব
    • পুরস্কার এবং সার্টিফিকেশন
    • সংবাদপত্রের পাঠাগার
  • পার্টনার্স
    • অংশীদারি প্রোগ্রাম
    • অংশীদার খুঁজুন
    • একটি অংশীদার হয়ে
  • সহায়তা
  • Resources
    • ব্লগ
    • সাদা কাগজ
    • datasheets
    • কেস স্টাডিজ
    • হুমকি রিপোর্ট
    • সহায়িকা প্রাপ্তির স্থান
    • PoV
    • বুদ্ধি Data Privacy
    • আপনার ঝুঁকি স্কোর যাচাই করুন
    • ডিপিডিপি সংলাপ
    • গোপনীয়তা ঘন্টা
Seqrite ল্যাবস ব্লগ
বিক্রয় বিক্রয় আক্রমণের শিকার?
  • উত্পাদিত পণ্য এবং সেবাসমূহ
        • মেঘ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • ক্ষেত্রে BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • প্রেমের উপর

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • প্ল্যাটফর্ম

          • Malware Analysis Platform
        • ছোট ব্যবসা

          • SOHO Total Edition
        • সেবা

          • Threat Intel
          • Digital Risk Protection Services (ডিআরপিএস)
          • Ransomware Recovery as a Services (আরআরএএএস)
          • DPDP Compliance
          • Managed Detection and Response
          • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
  • সলিউশন
    • বিএফএসআই
    • প্রশিক্ষণ
    • সরকার
    • স্বাস্থ্যসেবা
    • আইটিইএস
    • ম্যানুফ্যাকচারিং
  • কোম্পানির
    • সম্পর্কে Seqrite
    • নেতৃত্ব
    • পুরস্কার এবং সার্টিফিকেশন
    • সংবাদপত্রের পাঠাগার
  • পার্টনার্স
    • অংশীদারি প্রোগ্রাম
    • অংশীদার খুঁজুন
    • একটি অংশীদার হয়ে
  • সহায়তা
  • Resources
    • ব্লগ
    • সাদা কাগজ
    • datasheets
    • কেস স্টাডিজ
    • হুমকি রিপোর্ট
    • সহায়িকা প্রাপ্তির স্থান
    • PoV
    • বুদ্ধি Data Privacy
    • আপনার ঝুঁকি স্কোর যাচাই করুন
    • ডিপিডিপি সংলাপ
    • গোপনীয়তা ঘন্টা
হোম  /  কারিগরী  / আরও অনুসন্ধান: বুকলি প্লাগইনে পাওয়া আরেকটি XSS দুর্বলতা বিশ্লেষণ করা
আরও অনুসন্ধান: বুকলি প্লাগইনে পাওয়া আরেকটি XSS দুর্বলতা বিশ্লেষণ করা
19 জুন 2023

আরও অনুসন্ধান: বুকলি প্লাগইনে পাওয়া আরেকটি XSS দুর্বলতা বিশ্লেষণ করা

লিখেছেন বিনয় কুমার
বিনয় কুমার
কারিগরী

আমাদের আগের ব্লগে আমরা বুকলি প্লাগইনের (ওয়ার্ডপ্রেস অনলাইন বুকিং ও শিডিউলিং প্লাগইন – বুকলি) একটি XSS দুর্বলতা নিয়ে আলোচনা করেছিলাম। আজ আমরা একই প্লাগইনের উপর আমাদের গবেষণার সময় সামনে আসা আরেকটি XSS দুর্বলতা নিয়ে বিস্তারিত আলোচনা করব।

আমাদের দল ২০২৩ সালের মার্চ মাসে এই দুর্বলতা আবিষ্কার করে। এটি আবিষ্কারের পর, আমরা তাৎক্ষণিকভাবে দায়িত্বশীল প্রকাশ পদ্ধতি শুরু করি যাতে এই দুর্বলতাটি দ্রুত সমাধান করা যায়। এই দুর্বলতার জন্য নির্ধারিত CVE শনাক্তকারী হল CVE-2023-2023, এবং এটি ২০২৩ সালের মে মাসে সফলভাবে প্যাচ করা হয়েছিল।

এই ব্লগ পোস্টে, আমরা Bookly প্লাগইনে পাওয়া দুর্বলতার মূল কারণটি বিস্তারিতভাবে বিশ্লেষণ করব। এছাড়াও, আমরা এই সমস্যাটি কার্যকরভাবে প্রশমিত করার জন্য প্রকাশিত প্যাচটি পরীক্ষা করব।


বিশ্লেষণ CVE–2023-1159 – পরিষেবা শিরোনামের মাধ্যমে প্রমাণীকরণকৃত (অ্যাডমিন+) সংরক্ষিত ক্রস-সাইট স্ক্রিপ্টিং:

আমাদের গবেষণায় "সার্ভিস টাইটেল" ক্ষেত্রের সাথে সম্পর্কিত বুকলি প্লাগইনে একটি দুর্বলতা চিহ্নিত করা হয়েছে। অপর্যাপ্ত ইনপুট স্যানিটাইজেশন ব্যবস্থার কারণে এই দুর্বলতা প্লাগইনটিকে সঞ্চিত ক্রস-সাইট স্ক্রিপ্টিং (XSS) আক্রমণের সম্মুখীন করে। এটি মনে রাখা গুরুত্বপূর্ণ যে প্রশাসকরা প্লাগইন ইন্টারফেসের মাধ্যমে সরাসরি শিরোনাম সম্পাদনা বা সেট করতে পারেন।

আরও তদন্তের পর, আমরা আবিষ্কার করেছি যে যদি পরিষেবার মধ্যে কোনও ক্ষতিকারক শিরোনাম সেট করা থাকে, তাহলে ক্লায়েন্ট যখন পরিষেবাটি অ্যাক্সেস করবে তখন তাদের অজান্তে বা সম্মতি ছাড়াই এটি তাদের ব্রাউজারে রেন্ডার এবং কার্যকর করা হবে। এই কার্যকরকরণ সম্ভাব্যভাবে দূরবর্তী কোড কার্যকর করতে পারে, যা একটি উল্লেখযোগ্য নিরাপত্তা ঝুঁকি তৈরি করে।

আরও সুনির্দিষ্ট ধারণা প্রদানের জন্য, নিম্নলিখিত কোড স্নিপেটটি ব্যাখ্যা করে যে কীভাবে একটি নতুন পরিষেবা তৈরি করার সময় "পরিষেবা শিরোনাম" ক্ষেত্রের মান সেট করা এবং পড়া হয়:
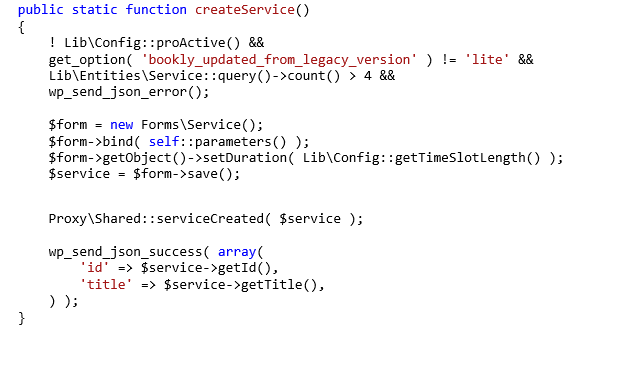
চিত্র ১. createService পদ্ধতি, যা একটি নতুন পরিষেবা তৈরি করার সময় কল করা হয়।

'createService' পরিবর্তে 'প্যারামিটার' পদ্ধতি ব্যবহার করে।
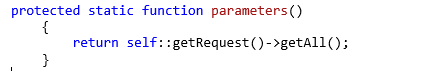
চিত্র ২. প্যারামিটার পদ্ধতিটি দেখায়।

'প্যারামিটার' পদ্ধতির মধ্যে, 'getRequest()' ফাংশনে একটি কল আসে। এই ফাংশনটি ইন্টারফেস থেকে প্রবেশ করা মানগুলি পুনরুদ্ধারের জন্য দায়ী। পরবর্তীকালে, এই মানগুলি 'createService' পদ্ধতিতে প্রেরণ করা হয়, যেখানে সেগুলি সংরক্ষণ করা হয়। তবে, এটি হাইলাইট করা অত্যন্ত গুরুত্বপূর্ণ যে এই প্রক্রিয়া চলাকালীন কোনও ইনপুট স্যানিটাইজেশন ঘটে না, যার ফলে সিস্টেমটি সম্ভাব্য নিরাপত্তা ঝুঁকির ঝুঁকিতে পড়ে।
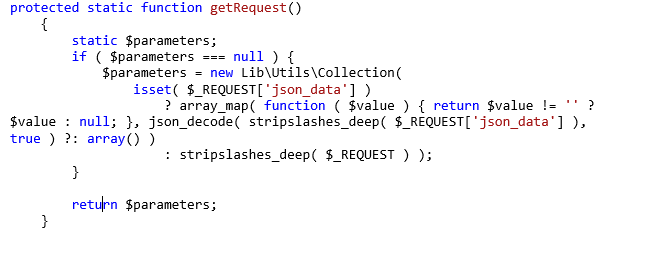
চিত্র ৩. getRequest পদ্ধতিটি দেখায়।

সমাধান উন্মোচন: প্যাচটি তদন্ত করা

দুর্বলতা সমাধানকারী প্যাচটি পরীক্ষা করার পর, আমরা নির্ধারণ করেছি যে $parameters ভেরিয়েবলটি যথাযথ স্যানিটাইজেশনের মধ্য দিয়ে গেছে, যা কার্যকরভাবে প্রোগ্রামের মধ্যে সম্ভাব্য নিরাপত্তা লঙ্ঘন প্রতিরোধ করে। এই উল্লেখযোগ্য উন্নতির মধ্যে রয়েছে 'unfiltered_html' ফাংশন এবং 'stripScripts' পদ্ধতি বাস্তবায়ন, যা $parameters স্যানিটাইজেশন এবং সম্ভাব্য আক্রমণ প্রশমিত করার জন্য অত্যন্ত গুরুত্বপূর্ণ।

'unfiltered_html' ফাংশনটি ব্যবহার করে, প্যাচটি নিশ্চিত করে যে কেবলমাত্র প্রয়োজনীয় ক্ষমতা সম্পন্ন অনুমোদিত ব্যবহারকারীরা ফিল্টারবিহীন HTML সামগ্রী জমা দিতে পারবেন। এটি ক্ষতিকারক স্ক্রিপ্টগুলির প্রবর্তন রোধ করে এবং ক্রস-সাইট স্ক্রিপ্টিং (XSS) আক্রমণের ঝুঁকি উল্লেখযোগ্যভাবে হ্রাস করে। 'stripScripts' পদ্ধতিটি $parameters এর মধ্যে থাকা যেকোনো এমবেডেড জাভাস্ক্রিপ্ট কোড অপসারণ বা নিরপেক্ষ করে স্যানিটাইজেশন প্রক্রিয়াটিকে আরও উন্নত করে।

সামগ্রিকভাবে, স্যানিটাইজেশনের এই ব্যাপক পদ্ধতি নিশ্চিত করে যে $parameters ভেরিয়েবলটি কোডবেস জুড়ে ব্যবহারের জন্য নিরাপদ, নিরাপত্তা দুর্বলতার সম্ভাবনা কমিয়ে দেয় এবং প্রোগ্রামের সামগ্রিক নিরাপত্তা জোরদার করে।
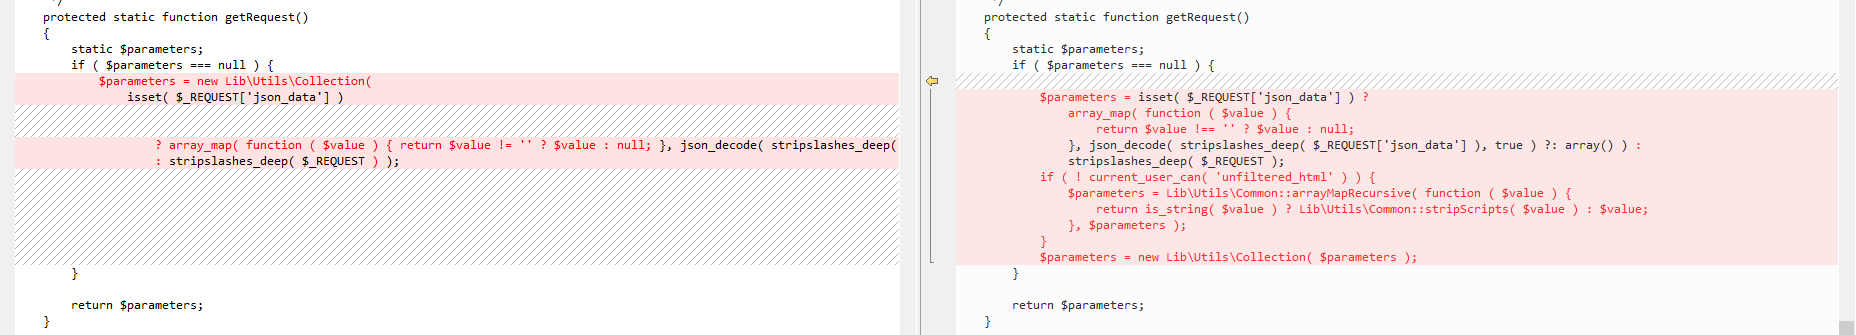
চিত্র ৪। প্যাচটি চিত্রিত করা হচ্ছে।


উপসংহার

এই ব্লগ পোস্টে, আমরা Bookly প্লাগইনে আবিষ্কৃত একটি দুর্বলতা পরীক্ষা করেছি, যা প্রমাণিত আক্রমণকারীদের ক্ষতিকারক স্ক্রিপ্ট প্রবেশ করাতে সক্ষম করে, যা ব্যবহারকারীদের ডিভাইসের জন্য হুমকিস্বরূপ। সৌভাগ্যবশত, এই দুর্বলতাটি 21.8 সংস্করণে প্যাচ করা হয়েছে। আমরা ওয়ার্ডপ্রেস সাইটের মালিকদের পরামর্শ দিচ্ছি যে তারা তাদের ইনস্টলেশনগুলি তাৎক্ষণিকভাবে সর্বশেষ প্লাগইন সংস্করণে আপডেট করুন, যা সম্ভাব্য আক্রমণ কমানোর জন্য অপরিহার্য। একটি নিরাপদ অনলাইন উপস্থিতি বজায় রাখার জন্য আপডেট এবং প্যাচগুলির সময়মত প্রয়োগ নিশ্চিত করা অত্যন্ত গুরুত্বপূর্ণ। উপরন্তু, ব্যবহারকারীর ভূমিকায় 'unfiltered_html' ক্ষমতা প্রদান করার সময়, সতর্কতা অবলম্বন করুন এবং এটি শুধুমাত্র বিশ্বস্ত ব্যক্তিদের কাছে অর্পণ করুন যাদের সত্যিকার অর্থে এটির প্রয়োজন, এই ক্ষমতার সম্ভাব্য নিরাপত্তা প্রভাব বিবেচনা করে।

সব SEQRITE এবং কুইক হিল গ্রাহকরা নিম্নলিখিত সিগনেচারগুলির মাধ্যমে এই দুর্বলতাকে লক্ষ্য করে তৈরি যেকোনো এক্সপ্লয়েট থেকে সুরক্ষিত থাকেন:

  • HTTP/CVE-2023-1159!VK.47550
  • HTTP/CVE-2023-1159!VK.47551
  • HTTP/CVE-2023-1159!VK.47552


সহ-লেখক:

অঞ্জলি রাজকুমার রাউত
 পূর্ববর্তী পোস্টডাবল অ্যাকশন, ট্রিপল ইনফেকশন, এবং একটি নতুন র‍্যাট: সাইডকপির পার্স...
পরবর্তী পোস্ট  CVE-2023-34362: মুভমেন্ট ট্রান্সফারে গুরুত্বপূর্ণ শূন্য-দিনের দুর্বলতা...
বিনয় কুমার

বিনয় কুমার সম্পর্কে

বিনয় কুমার কুইক হিল সিকিউরিটি ল্যাবসের একজন দক্ষ নিরাপত্তা গবেষক যার নেটওয়ার্ক নিরাপত্তায় ব্যাপক অভিজ্ঞতা রয়েছে। দুর্বলতা গবেষণা, হুমকি... এর উপর দৃষ্টি নিবদ্ধ করে।

বিনয় কুমারের লেখা প্রবন্ধ »

সম্পর্কিত পোস্ট

  • CVE-2026-3854: কীভাবে গিট পুশ অপশনগুলো একটি অভ্যন্তরীণ মেটাডেটা ইনজেকশন প্রিমিটিভে পরিণত হলো

    CVE-2026-3854: কীভাবে গিট পুশ অপশনগুলো একটি অভ্যন্তরীণ মেটাডেটা ইনজেকশন প্রিমিটিভে পরিণত হলো

    অক্টোবর 6, 2026
  • ড্রাগনফোর্সের ভেতরে: একটি র‍্যানসমওয়্যার কার্টেলের পেলোড আসলে কীভাবে চলে

    অক্টোবর 1, 2026
  • MacSync: ClickFix-এর প্রলোভন কাজে লাগানো এক ধূর্ত macOS চোর

    সেপ্টেম্বর 8, 2026
বিশিষ্ট লেখকগণ
  • Seqrite
    Seqrite

    Seqrite একটি শীর্ষস্থানীয় এন্টারপ্রাইজ সাইবারসিকিউরিটি সলিউশন প্রদানকারী প্রতিষ্ঠান। যার মূল লক্ষ্য...

    আরও নিবন্ধ পড়ুন Seqrite
  • বিনিশ পি
    বিনিশ পি

    আমি একজন উৎসাহী সাইবার নিরাপত্তা উৎসাহী এবং একজন নিবেদিতপ্রাণ লেখক। দক্ষতার সাথে...

    বিনেশ পি-এর আরও নিবন্ধ পড়ুন
  • জ্যোতি কার্লেকার
    জ্যোতি কার্লেকার

    আমি একজন আগ্রহী লেখক, যিনি উদীয়মান প্রযুক্তি সম্পর্কে কন্টেন্ট তৈরি করতে উপভোগ করেন এবং...

    জ্যোতি কার্লেকারের আরও নিবন্ধ পড়ুন
  • সঞ্জয় কাটকার
    সঞ্জয় কাটকার

    সঞ্জয় কাটকার কুইক হিল টেকনোলজিসের যুগ্ম ব্যবস্থাপনা পরিচালক...

    সঞ্জয় কাটকারের আরও নিবন্ধ পড়ুন
টপিক
কার্যক্ষম (25) সাইবার আক্রমণ (36) সাইবার হামলা (58) সাইবার (16) cyberattacks (15) সাইবার নিরাপত্তা (343) সাইবার নিরাপত্তা (34) সাইবার হুমকি (33) সাইবার হুমকি (51) তথ্য ভঙ্গ (56) তথ্য লঙ্ঘন (29) তথ্য হারানোর (28) তথ্য সংরক্ষণ (34) data privacy (17) তথ্য সুরক্ষা (35) তথ্য নিরাপত্তা (19) DLP (50) ডিপিডিপি (14) ডিপিডিপিএ (17) এনক্রিপশন (16) শেষ পয়েন্ট সুরক্ষা (113) এন্টারপ্রাইজ সুরক্ষা (20) কাজে লাগান (13) GDPR (14) ম্যালওয়্যার (76) ম্যালওয়্যার বিশ্লেষণ (15) ম্যালওয়্যার আক্রমণ (23) MDM (27) মাইক্রোসফট (15) মিটার এটিটি এবং সিকে (14) নেটওয়ার্ক নিরাপত্তা (26) ফিশিং (30) ransomware (69) ransomware আক্রমণ (31) ransomware আক্রমণ (31) ransomware সুরক্ষা (17) Seqrite (41) Seqrite এনক্রিপশন (27) Seqrite ইপিএস (33) Seqrite সেবা (16) হুমকি সনাক্তকরণ (15) Threat Intelলিজেন্স (25) UTM (34) আক্রমণ্যতা (16) শূন্য ভরসা (13)
Seqrite ল্যাবস

বিশ্বব্যাপী সেরা-শ্রেণীর হুমকি প্রতিরোধ, সনাক্তকরণ এবং প্রতিক্রিয়া সমাধানের মাধ্যমে এন্ডপয়েন্ট, ডেটা এবং নেটওয়ার্ক সুরক্ষা সহজতর করার জন্য শীর্ষস্থানীয় এন্টারপ্রাইজ আইটি সুরক্ষা সমাধান প্রদানকারী।

সম্পর্কে আরও পড়ুন Seqrite

আমাদের অনুসরণ করো:

আমাদের নিউজলেটার সদস্যতা

সর্বশেষ সাইবার নিরাপত্তা প্রবণতা এবং অন্তর্দৃষ্টি সম্পর্কে অবগত থাকুন।

বোঝাই
উত্পাদিত পণ্য এবং সেবাসমূহ
  • মেঘ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • ক্ষেত্রে BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • প্রেমের উপর
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • প্ল্যাটফর্ম
  • Malware Analysis Platform
  • মাইক্রো ব্যবসা
  • SOHO Total Edition
  • সেবা
  • Threat Intel
  • Digital Risk Protection Services (ডিআরপিএস)
  • Ransomware Recovery as a Services (আরআরএএএস)
  • DPDP Compliance
  • Managed Detection and Response
  • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
Resources
  • ব্লগ
  • সাদা কাগজ
  • datasheets
  • হুমকি রিপোর্ট
  • সহায়িকা প্রাপ্তির স্থান
  • PoV
  • বুদ্ধি Data Privacy
  • ডিপিডিপি সংলাপ
  • নীতি ও সম্মতি
  • EULA
  • GoDeep.AI
  • SIA
  • গোপনীয়তা ঘন্টা
যোগাযোগ করুন
  • নিবন্ধিত অফিস
  • সাইবার নিরাপত্তা নিয়ে আলোচনা করা যাক
সহায়তা
  • কারিগরি সহযোগিতা
  • ডাউনলোড সফটওয়্যার
  • অফলাইন আপডেটার
  • ফার্মওয়্যার আপগ্রেড
  • আপগ্রেড
  • পণ্য ডকুমেন্টেশন
অন
  • সম্পর্কে Seqrite
  • নেতৃত্ব
  • পুরষ্কার এবং স্বীকৃতি
  • সংবাদপত্রের পাঠাগার
পার্টনার
  • অংশীদারি প্রোগ্রাম
  • অংশীদার খুঁজুন
  • একটি অংশীদার হয়ে
  • Seqrite সাক্ষ্যদান

© ২০২৫ কুইক হিল টেকনোলজিস লিমিটেড।

সাইটম্যাপ গোপনীয়তা নীতি লিগ্যাল নোটিশ কুকি নীতি ব্যবহারের শর্তাবলী


