
• উত্পাদিত পণ্য এবং সেবাসমূহ
        • মেঘ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • ক্ষেত্রে BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • প্রেমের উপর

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • প্ল্যাটফর্ম

          • Malware Analysis Platform
        • ছোট ব্যবসা

          • SOHO Total Edition
        • সেবা

          • Threat Intel
          • Digital Risk Protection Services (ডিআরপিএস)
          • Ransomware Recovery as a Services (আরআরএএএস)
          • DPDP Compliance
          • Managed Detection and Response
          • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
  • সলিউশন
    • বিএফএসআই
    • প্রশিক্ষণ
    • সরকার
    • স্বাস্থ্যসেবা
    • আইটিইএস
    • ম্যানুফ্যাকচারিং
  • কোম্পানির
    • সম্পর্কে Seqrite
    • নেতৃত্ব
    • পুরস্কার এবং সার্টিফিকেশন
    • সংবাদপত্রের পাঠাগার
  • পার্টনার্স
    • অংশীদারি প্রোগ্রাম
    • অংশীদার খুঁজুন
    • একটি অংশীদার হয়ে
  • সহায়তা
  • Resources
    • ব্লগ
    • সাদা কাগজ
    • datasheets
    • কেস স্টাডিজ
    • হুমকি রিপোর্ট
    • সহায়িকা প্রাপ্তির স্থান
    • PoV
    • বুদ্ধি Data Privacy
    • আপনার ঝুঁকি স্কোর যাচাই করুন
    • ডিপিডিপি সংলাপ
    • গোপনীয়তা ঘন্টা
Seqrite ল্যাবস ব্লগ
বিক্রয় বিক্রয় আক্রমণের শিকার?
  • উত্পাদিত পণ্য এবং সেবাসমূহ
        • মেঘ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • ক্ষেত্রে BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • প্রেমের উপর

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • প্ল্যাটফর্ম

          • Malware Analysis Platform
        • ছোট ব্যবসা

          • SOHO Total Edition
        • সেবা

          • Threat Intel
          • Digital Risk Protection Services (ডিআরপিএস)
          • Ransomware Recovery as a Services (আরআরএএএস)
          • DPDP Compliance
          • Managed Detection and Response
          • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
  • সলিউশন
    • বিএফএসআই
    • প্রশিক্ষণ
    • সরকার
    • স্বাস্থ্যসেবা
    • আইটিইএস
    • ম্যানুফ্যাকচারিং
  • কোম্পানির
    • সম্পর্কে Seqrite
    • নেতৃত্ব
    • পুরস্কার এবং সার্টিফিকেশন
    • সংবাদপত্রের পাঠাগার
  • পার্টনার্স
    • অংশীদারি প্রোগ্রাম
    • অংশীদার খুঁজুন
    • একটি অংশীদার হয়ে
  • সহায়তা
  • Resources
    • ব্লগ
    • সাদা কাগজ
    • datasheets
    • কেস স্টাডিজ
    • হুমকি রিপোর্ট
    • সহায়িকা প্রাপ্তির স্থান
    • PoV
    • বুদ্ধি Data Privacy
    • আপনার ঝুঁকি স্কোর যাচাই করুন
    • ডিপিডিপি সংলাপ
    • গোপনীয়তা ঘন্টা
হোম  /  ransomware • নিরাপত্তা  / CVE-2019-0708 – উইন্ডোজ আরডিপিতে একটি গুরুত্বপূর্ণ "ভয়ঙ্কর" রিমোট কোড এক্সিকিউশন দুর্বলতা
CVE-2019-0708 – উইন্ডোজ আরডিপিতে একটি গুরুত্বপূর্ণ "ভয়ঙ্কর" রিমোট কোড এক্সিকিউশন দুর্বলতা
17 মে 2019

CVE-2019-0708 – উইন্ডোজ আরডিপিতে একটি গুরুত্বপূর্ণ "ভয়ঙ্কর" রিমোট কোড এক্সিকিউশন দুর্বলতা

লিখেছেন সুস্মিতা কালাশিকর
সুস্মিতা কালাশিকর
ransomware, নিরাপত্তা

এটি মাইক্রোসফট উইন্ডোজ রিমোট ডেস্কটপ সার্ভিস (RDP)-এর একটি সম্প্রতি প্যাচ করা গুরুতর রিমোট কোড এক্সিকিউশন দুর্বলতা সম্পর্কিত একটি গুরুত্বপূর্ণ নিরাপত্তা বিজ্ঞপ্তি । দুর্বলতাটি “CVE-2019-0708 – রিমোট ডেস্কটপ সার্ভিসেস রিমোট কোড এক্সিকিউশন দুর্বলতা” হিসাবে চিহ্নিত ।

MSRC ব্লগে উল্লেখ করা হয়েছে

এই দুর্বলতাটি প্রি-অথেনটিকেশন ভিত্তিক এবং এর জন্য ব্যবহারকারীর কোনো হস্তক্ষেপের প্রয়োজন হয় না। অন্য কথায়, এই দুর্বলতাটি 'ওয়ার্মেবল', যার অর্থ হলো, ভবিষ্যতে এই দুর্বলতাকে কাজে লাগিয়ে তৈরি যেকোনো ম্যালওয়্যার, ২০১৭ সালে বিশ্বজুড়ে ওয়ানাক্রাই ম্যালওয়্যার যেভাবে ছড়িয়ে পড়েছিল, ঠিক সেভাবেই একটি ঝুঁকিপূর্ণ কম্পিউটার থেকে অন্য একটি ঝুঁকিপূর্ণ কম্পিউটারে ছড়িয়ে যেতে পারে। যদিও আমরা এই দুর্বলতার কোনো অপব্যবহার দেখিনি, তবে এটি অত্যন্ত সম্ভাব্য যে ক্ষতিসাধনকারী গোষ্ঠীগুলো এই দুর্বলতার জন্য একটি এক্সপ্লয়েট তৈরি করবে এবং এটিকে তাদের ম্যালওয়্যারে অন্তর্ভুক্ত করবে।

এই দুর্বলতাটি একটি বিশেষ ঘটনা, কারণ মাইক্রোসফট বিশেষ উদ্যোগ নিয়ে উইন্ডোজ ২০০৩ এবং উইন্ডোজ এক্সপি-তেও এই দুর্বলতাটি সমাধান করেছিল, যেগুলোর সাপোর্ট অনেক আগেই শেষ হয়ে গেছে।

এই দুর্বলতা এত গুরুত্বপূর্ণ কেন?

  1. এটি একটি প্রাক-প্রমাণ দুর্বলতা, যার অর্থ এটির জন্য কোনও প্রমাণীকরণের প্রয়োজন হয় না। আক্রমণকারীদের কেবল এটি কাজে লাগানোর জন্য দুর্বল লক্ষ্যবস্তুর নেটওয়ার্ক অ্যাক্সেসের প্রয়োজন হয়।
  2. সফল ব্যবহারের মাধ্যমে, আক্রমণকারীরা লক্ষ্য সিস্টেমে যেকোনো ইচ্ছামত কোড কার্যকর করতে পারে এবং অবশেষে এটির সম্পূর্ণ নিয়ন্ত্রণ নিতে পারে।
  3. প্রদত্ত দেওয়া 'কৃমিযুক্ত' এই দুর্বলতার প্রকৃতির কারণে, একবার একটি হোস্ট সংক্রামিত হলে, এটি একই নেটওয়ার্কের অন্যান্য দুর্বল হোস্টগুলিকে খুব দ্রুত সংক্রামিত করতে পারে।
  4. মাইক্রোসফট উইন্ডোজের পুরোনো সংস্করণগুলির জন্য এটি প্যাচ করার পথ থেকে সরে গেছে, যেগুলি ইতিমধ্যেই সমর্থনের শেষ পর্যায়ে পৌঁছেছে।
  5. দুর্বলতাকে কাজে লাগানো যেতে পারে RDP পোর্ট ৩৩৮৯। একটি সহজ অনুসন্ধান www[.]shodan[.]io দেখায় যে ইন্টারনেটের জন্য উন্মুক্ত RDP পোর্ট সহ প্রায় 4 মিলিয়ন হোস্ট রয়েছে।
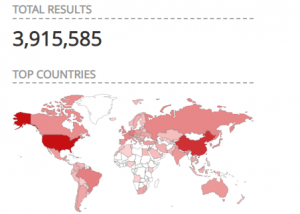
চিত্র ১ – Shodan ফলাফলে RDP পোর্ট সহ হোস্টগুলি ইন্টারনেটের জন্য উন্মুক্ত দেখানো হচ্ছে


তোমার কি করা উচিত?

মাইক্রোসফটের পরামর্শ এবং অন্যান্য অনলাইন সূত্র অনুসারে , এই ব্লগটি প্রকাশের সময় এই দুর্বলতাটি বাস্তবে সক্রিয়ভাবে ব্যবহৃত হচ্ছে না । তবুও, ব্যবসায়িক ঝুঁকির কথা বিবেচনা করে, আমরা ব্যবহারকারীদের অবিলম্বে তাদের সিস্টেম প্যাচ করার জন্য অনুরোধ করছি, যদি তারা নিম্নলিখিত প্রভাবিত উইন্ডোজ সংস্করণগুলির মধ্যে কোনোটি ব্যবহার করে থাকেন:

- মাইক্রোসফট উইন্ডোজ ৭ এসপি১

- উইন্ডোজ সার্ভার 2008 SP2

– উইন্ডোজ সার্ভার ২০০৮ R2008 – SP2

– উইন্ডোজ এক্সপি (সকল সংস্করণ)

- উইন্ডোজ সার্ভার 2003 SP2


যদি কেউ মাইক্রোসফট কর্তৃক প্রদত্ত নিরাপত্তা আপডেটগুলি তাৎক্ষণিকভাবে প্রয়োগ করতে না পারে, তাহলে তাদের উচিত দুর্বল হোস্টগুলিতে রিমোট ডেস্কটপ পরিষেবাগুলি অক্ষম করার কথা বিবেচনা করা যতক্ষণ না অফিসিয়াল প্যাচগুলি প্রয়োগ করা হয়।

আমাদের হুমকি গবেষণা দল সক্রিয়ভাবে এই হুমকি পর্যবেক্ষণ করছে এবং আমরা সেই অনুযায়ী এই পোস্টটি আপডেট করতে থাকব।


বিষয়বস্তু সৌজন্যে:

পবন থোরাট সিকিউরিটি ল্যাবস
 পূর্ববর্তী পোস্টআপনার ছোট থেকে মাঝারি আকারের ব্যবসার জন্য ৫টি সাইবার নিরাপত্তার সেরা অনুশীলন...
পরবর্তী পোস্ট  Emotet কি?
সুস্মিতা কালাশিকর

সুস্মিতা কালাশিকর সম্পর্কে

সুস্মিতা হলেন কুইক হিলের কন্টেন্ট স্ট্র্যাটেজিস্ট, সৃজনশীল এবং প্রযুক্তিগত লেখার প্রতি তাঁর আগ্রহ রয়েছে। তিনি ... এর একজন প্রকাশিত লেখকও।

সুস্মিতা কালাশিকরের লেখা প্রবন্ধ »

সম্পর্কিত পোস্ট

  • র‍্যানসমওয়্যার আক্রমণের ক্ষতি কমাতে সেরা ঘটনা প্রতিক্রিয়া কৌশল

    জুন 2, 2026
  • মুক্তিপণ পরিশোধ না করে র‍্যানসমওয়্যার আক্রমণ থেকে কীভাবে পুনরুদ্ধার করবেন

    25 পারে, 2026
  • সর্বজনীনভাবে শেয়ার করা SMB2 সংযোগে র‍্যানসমওয়্যার আক্রমণ এবং সুরক্ষিত থাকার উপায় Seqrite

    মার্চ 11, 2025
বিশিষ্ট লেখকগণ
  • Seqrite
    Seqrite

    Seqrite একটি শীর্ষস্থানীয় এন্টারপ্রাইজ সাইবারসিকিউরিটি সলিউশন প্রদানকারী প্রতিষ্ঠান। যার মূল লক্ষ্য...

    আরও নিবন্ধ পড়ুন Seqrite
  • বিনিশ পি
    বিনিশ পি

    আমি একজন উৎসাহী সাইবার নিরাপত্তা উৎসাহী এবং একজন নিবেদিতপ্রাণ লেখক। দক্ষতার সাথে...

    বিনেশ পি-এর আরও নিবন্ধ পড়ুন
  • জ্যোতি কার্লেকার
    জ্যোতি কার্লেকার

    আমি একজন আগ্রহী লেখক, যিনি উদীয়মান প্রযুক্তি সম্পর্কে কন্টেন্ট তৈরি করতে উপভোগ করেন এবং...

    জ্যোতি কার্লেকারের আরও নিবন্ধ পড়ুন
  • সঞ্জয় কাটকার
    সঞ্জয় কাটকার

    সঞ্জয় কাটকার কুইক হিল টেকনোলজিসের যুগ্ম ব্যবস্থাপনা পরিচালক...

    সঞ্জয় কাটকারের আরও নিবন্ধ পড়ুন
টপিক
কার্যক্ষম (25) সাইবার আক্রমণ (36) সাইবার হামলা (58) সাইবার (16) cyberattacks (15) সাইবার নিরাপত্তা (343) সাইবার নিরাপত্তা (34) সাইবার হুমকি (33) সাইবার হুমকি (51) তথ্য ভঙ্গ (56) তথ্য লঙ্ঘন (29) তথ্য হারানোর (28) তথ্য সংরক্ষণ (34) data privacy (17) তথ্য সুরক্ষা (35) তথ্য নিরাপত্তা (19) DLP (50) ডিপিডিপি (14) ডিপিডিপিএ (17) এনক্রিপশন (16) শেষ পয়েন্ট সুরক্ষা (113) এন্টারপ্রাইজ সুরক্ষা (20) কাজে লাগান (13) GDPR (14) ম্যালওয়্যার (76) ম্যালওয়্যার বিশ্লেষণ (15) ম্যালওয়্যার আক্রমণ (23) MDM (27) মাইক্রোসফট (15) মিটার এটিটি এবং সিকে (14) নেটওয়ার্ক নিরাপত্তা (26) ফিশিং (30) ransomware (69) ransomware আক্রমণ (31) ransomware আক্রমণ (31) ransomware সুরক্ষা (17) Seqrite (41) Seqrite এনক্রিপশন (27) Seqrite ইপিএস (33) Seqrite সেবা (16) হুমকি সনাক্তকরণ (15) Threat Intelলিজেন্স (25) UTM (34) আক্রমণ্যতা (16) শূন্য ভরসা (13)
Seqrite ল্যাবস

বিশ্বব্যাপী সেরা-শ্রেণীর হুমকি প্রতিরোধ, সনাক্তকরণ এবং প্রতিক্রিয়া সমাধানের মাধ্যমে এন্ডপয়েন্ট, ডেটা এবং নেটওয়ার্ক সুরক্ষা সহজতর করার জন্য শীর্ষস্থানীয় এন্টারপ্রাইজ আইটি সুরক্ষা সমাধান প্রদানকারী।

সম্পর্কে আরও পড়ুন Seqrite

আমাদের অনুসরণ করো:

আমাদের নিউজলেটার সদস্যতা

সর্বশেষ সাইবার নিরাপত্তা প্রবণতা এবং অন্তর্দৃষ্টি সম্পর্কে অবগত থাকুন।

বোঝাই
উত্পাদিত পণ্য এবং সেবাসমূহ
  • মেঘ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • ক্ষেত্রে BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • প্রেমের উপর
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • প্ল্যাটফর্ম
  • Malware Analysis Platform
  • মাইক্রো ব্যবসা
  • SOHO Total Edition
  • সেবা
  • Threat Intel
  • Digital Risk Protection Services (ডিআরপিএস)
  • Ransomware Recovery as a Services (আরআরএএএস)
  • DPDP Compliance
  • Managed Detection and Response
  • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
Resources
  • ব্লগ
  • সাদা কাগজ
  • datasheets
  • হুমকি রিপোর্ট
  • সহায়িকা প্রাপ্তির স্থান
  • PoV
  • বুদ্ধি Data Privacy
  • ডিপিডিপি সংলাপ
  • নীতি ও সম্মতি
  • EULA
  • GoDeep.AI
  • SIA
  • গোপনীয়তা ঘন্টা
যোগাযোগ করুন
  • নিবন্ধিত অফিস
  • সাইবার নিরাপত্তা নিয়ে আলোচনা করা যাক
সহায়তা
  • কারিগরি সহযোগিতা
  • ডাউনলোড সফটওয়্যার
  • অফলাইন আপডেটার
  • ফার্মওয়্যার আপগ্রেড
  • আপগ্রেড
  • পণ্য ডকুমেন্টেশন
অন
  • সম্পর্কে Seqrite
  • নেতৃত্ব
  • পুরষ্কার এবং স্বীকৃতি
  • সংবাদপত্রের পাঠাগার
পার্টনার
  • অংশীদারি প্রোগ্রাম
  • অংশীদার খুঁজুন
  • একটি অংশীদার হয়ে
  • Seqrite সাক্ষ্যদান

© ২০২৫ কুইক হিল টেকনোলজিস লিমিটেড।

সাইটম্যাপ গোপনীয়তা নীতি লিগ্যাল নোটিশ কুকি নীতি ব্যবহারের শর্তাবলী


