• المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
Seqrite مختبرات المدونة
اتصل بنا المبيعات هل تتعرض للهجوم؟
  • المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
الصفحة الرئيسية  /  البرمجيات الخبيثة fileless  ما هو "البرمجيات الخبيثة الخالية من الملفات" ولماذا قد تشكل التهديد الأكبر لشركتك؟
ما هو "البرمجيات الخبيثة الخالية من الملفات" ولماذا قد يشكل التهديد الأكبر لشركتك؟
24 ابريل 2018

ما هو "البرمجيات الخبيثة الخالية من الملفات" ولماذا قد يشكل التهديد الأكبر لشركتك؟

كتب بواسطة راجيب سينغها
راجيب سينغها
البرمجيات الخبيثة fileless
3
مشاركة
1

ما هو البرنامج الخبيث الذي لا يحتوي على ملفات؟

أولاً، دعونا نفهم كيف يعمل برنامج مكافحة الفيروسات التقليدي:

  • أثناء هجوم البرامج الضارة، يتم وضع ملف تنفيذي ضار أو نص برمجي على القرص الثابت للكمبيوتر.
  • يبدأ برنامج مكافحة الفيروسات في العمل ويحلل هذا الملف، ويتحقق منه مقابل توقيعات البرامج الضارة المعروفة.
  • إذا تم تحديد الإصابة، يتم عزل الملف الخبيث أو إزالته بواسطة برنامج مكافحة الفيروسات.

الآن، يشير مصطلح "البرمجيات الخبيثة بدون ملفات" - كما يوحي الاسم - إلى هجوم إلكتروني لا يتضمن أي ملفات. بمعنى آخر، على عكس السيناريو الموصوف أعلاه، لا يضع البرنامج الخبيث بدون ملفات ملفًا قابلاً للتنفيذ على القرص، بل يعمل في الذاكرة الداخلية للحاسوب (RAM). هذا يعني أن برامج مكافحة الفيروسات التقليدية ستواجه صعوبة في اكتشاف الإصابة بالبرمجيات الخبيثة بدون ملفات لعدم وجود "ملف ضار" لاكتشافه. باستخدام برنامج خبيث بدون ملفات، يمكن للمهاجمين إخفاء وجودهم في جهاز الكمبيوتر الخاص بك والتسبب في جميع أنواع الأضرار (سرقة المعلومات، وتنزيل برامج خبيثة إضافية، والوصول إلى امتيازات أعلى، وما إلى ذلك) دون إثارة أي إنذار. يُشار إلى البرنامج الخبيث بدون ملفات أيضًا باسم التهديد المتقلب المتقدم (AVT)؛ ويرى بعض الخبراء أنه أسوأ من التهديدات المستمرة المتقدمة (APT).

قد تُشبّه إصابة البرامج الضارة بدون ملفات بحالة يختبئ فيها مجرم في منزلك دون أن تعرف عنه شيئًا. أليس هذا مُخيفًا؟

لذا، إذا كانت شبكتك مصابة ببرنامج ضار بدون ملفات ولم يتمكن برنامج الأمان لديك من اكتشافه، فإن عملك معرض للخطر - وهو خطر قد لا تكون على علم به حتى أنت.

كيفية Seqrite تساعدك مجموعة أدوات أمان نقاط النهاية للمؤسسات على حماية أعمالك من غزو البرامج الضارة التي لا تحتوي على ملفات.

في أكتوبر 2017، أجرت AVLab ( وهي منظمة مستقلة تُجري اختبارات على برامج الأمان لشبكات الشركات وأجهزة المستخدمين الأفراد ) اختبارًا لحماية البرامج الضارة عديمة الملفات . في هذا الاختبار، اختبر الخبراء منتجات برامج أمان متنوعة ومدى فعاليتها في اكتشاف هجمات البرامج الضارة عديمة الملفات ومنعها. استخدم الخبراء تقنيات وأدوات مشابهة لتلك التي يستخدمها مجرمو الإنترنت لشنّ مثل هذه الهجمات.

Seqrite مجموعة أمان نقاط النهاية للمؤسسات كان أحد المنتجات التي تم اختبارها وحصل على جائزة شهادة BEST+++.
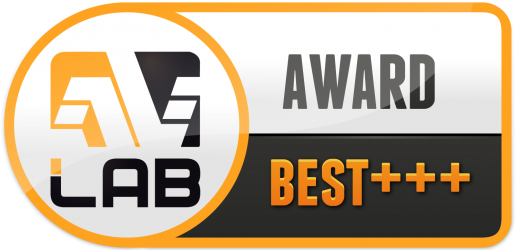
ماذا يعني هذا؟

يتم منح شهادة BEST+++ في اختبار حماية البرامج الضارة الخالية من الملفات من AVLab لمنتج أمان قادر على حظر جميع أنواع هجمات البرامج الضارة الخالية من الملفات.

قم بتنزيل ملف PDF أدناه للحصول على نظرة شاملة حول الاختبار ونتائجه.
 

مع تزايد انتشار التكنولوجيا، تتزايد معها التهديدات الإلكترونية. ولكي تزدهر الشركات وتتفوق على منافسيها، يجب تحصين بنيتها التحتية بأمن تكنولوجيا المعلومات المناسب، القادر ليس فقط على الحد من التهديدات الظاهرة، بل أيضًا تلك التي تعمل في الخفاء. لمعرفة المزيد Seqrite يمكن أن تكون EPS شريكك في مجال أمن تكنولوجيا المعلومات، اطلب عرضًا تجريبيًا مجانيًا.

 الصفحة السابقةما مدى أهمية التحديثات والتصحيحات الأمنية؟
الصفحة التالية  تحذير من برامج الفدية! اتبع هذه الخطوات لحماية نظامك من...
راجيب سينغها

نبذة عن راجيب سينغها

راجيب مدمن أخبار أمن تكنولوجيا المعلومات ومدوّن في مجال أمن الحاسوب في كويك هيل. وهو شغوف بتعزيز الوعي بالأمن السيبراني، ونشر المحتوى الرقمي...

مقالات بقلم راجيب سينغها »

منشورات ذات علاقة

  • APT-27 مثل Newcore RAT، Virut يستغل MySQL لشن هجمات مستهدفة على المؤسسات

    28 أيار 2019
  • يستخدم برنامج ضار بدون ملفات تقنية فريدة - تحليل أجرته مختبرات Quick Heal Security

    10 أكتوبر 2017
المؤلفون المميزون
  • Seqrite
    Seqrite

    Seqrite هي شركة رائدة في مجال توفير حلول الأمن السيبراني للمؤسسات. مع التركيز على...

    قراءة المزيد من المقالات التي كتبها Seqrite
  • بينيش ب
    بينيش ب

    أنا شغوفٌ بالأمن السيبراني وكاتبٌ مُتفانٍ. لديّ موهبةٌ...

    اقرأ المزيد من مقالات بينيش ب.
  • جوتي كارليكار
    جوتي كارليكار

    أنا كاتب متعطش أستمتع بصياغة محتوى حول التقنيات الناشئة و...

    اقرأ المزيد من المقالات التي كتبها جيوتي كارليكار
  • سانجاي كاتكار
    سانجاي كاتكار

    سانجاي كاتكار هو المدير الإداري المشترك لشركة Quick Heal Technologies...

    اقرأ المزيد من مقالات سانجاي كاتكار
المواضيع
عرضة (25) هجوم إلكتروني (36) الهجمات الالكترونية (58) هجوم إلكتروني (16) هجمات الكترونية (15) الأمن السيبراني (345) الأمن الإلكتروني (34) التهديد السيبراني (33) تهديدات الإنترنت (51) البيانات الاختراق (56) خروقات البيانات (29) فقدان البيانات (28) منع فقدان البيانات (34) data privacy (17) حماية البيانات (35) أمن البيانات (19) DLP (50) DPDP (14) قانون حماية البيانات الشخصية (17) التشفير (16) أمن نقطة النهاية (113) أمن المؤسسة (20) استغلال (13) GDPR (14) البرمجيات الخبيثة (76) تحليل البرمجيات الخبيثة (15) هجوم البرمجيات الخبيثة (23) MDM (27) Microsoft (15) MITER ATT & CK (14) أمن الشبكة (26) التصيد (30) الفدية (69) هجوم الفدية (31) رانسوموار الهجمات (31) حماية ransomware (17) Seqrite (41) Seqrite التشفير (27) Seqrite ربحية السهم (33) Seqrite الخدمات (16) كشف التهديد (15) Threat Intelليغنس (26) UTM (34) الثغرة الأمنية (16) الثقة صفر (13)
Seqrite مختبرات

مزود حلول أمن تكنولوجيا المعلومات الرائد للمؤسسات يعمل على تبسيط أمان نقاط النهاية والبيانات والشبكات من خلال أفضل حلول الوقاية من التهديدات واكتشافها والاستجابة لها في جميع أنحاء العالم.

اقرأ المزيد عن Seqrite

تابعنا:

اشترك في نشرتنا الإخبارية

ابق على اطلاع بأحدث اتجاهات ورؤى الأمن السيبراني.

تحميل
المنتجات والخدمات
  • سحابة
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • على بريم
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • المنظومة
  • Malware Analysis Platform
  • الأعمال الصغيرة
  • SOHO Total Edition
  • الخدمات
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • الأمن السيبراني و Data Privacy الاجتماعي
المصادر
  • مدونات
  • هيتيبابرز
  • البيانات
  • تقارير التهديد
  • كتيبات
  • وجهة نظر
  • فهم Data Privacy
  • حوارات DPDP
  • السياسة والامتثال
  • اتفاقية ترخيص المستخدم النهائي
  • جو ديب ايه اي
  • SIA
  • ساعة الخصوصية
اتصل بنا
  • المكاتب المسجلة
  • دعونا نتحدث عن الأمن السيبراني
الدعم
  • الدعم الفني
  • لتحميل البرامج
  • التحديث دون اتصال بالإنترنت
  • ترقيات البرامج الثابتة
  • ترقيات
  • وثائق المنتج
معلومات عنا
  • من نحن Seqrite
  • القيادة
  • الجوائز والتكريم
  • الأخبار
شريك
  • برنامج شريك
  • تحديد الشريك
  • إشترك معنا
  • Seqrite الشهادات

© 2026 شركة كويك هيل تكنولوجيز المحدودة.

خريطة الموقع سياسات الخصوصية ملاحظات قانونية سياسات ملفات تعريف الارتباط شروط الاستخدام