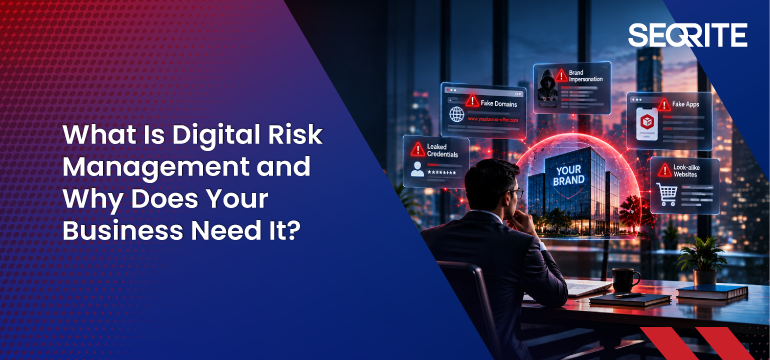

لقد غيّر التحول الرقمي طريقة عمل الشركات. باتت المؤسسات تعتمد على تطبيقات الحوسبة السحابية، والمنصات الرقمية، والأجهزة المتصلة، وموردي الطرف الثالث، ووسائل التواصل الاجتماعي، وقنوات خدمة العملاء عبر الإنترنت لتقديم المنتجات والخدمات. وبينما تُتيح هذه التقنيات فرص نمو جديدة، فإنها تُوسّع أيضاً نطاق المخاطر الرقمية التي تواجهها المؤسسات.
قد يؤدي كشف أصل واحد، أو اختراق حساب، أو وجود تطبيق ضعيف، أو تسريب بيانات اعتماد، أو انتحال هوية نطاق، إلى عواقب وخيمة على أي شركة. يكمن التحدي في أن العديد من هذه المخاطر تقع خارج نطاق الحماية الأمنية التقليدية، وقد تمر دون أن يلاحظها أحد حتى تتسبب في أضرار.
هنا تبرز أهمية إدارة المخاطر الرقمية. فهي توفر نهجاً أوسع لتحديد وتقييم ومراقبة وتخفيف المخاطر عبر النظام الرقمي للمؤسسة.
ما هي إدارة المخاطر الرقمية؟
إدارة المخاطر الرقمية هي عملية تحديد وتقييم ومراقبة وتخفيف المخاطر التي يمكن أن تؤثر على الأصول الرقمية للمؤسسة وعملياتها وسمعتها واستمرارية أعمالها.
يركز الأمن السيبراني التقليدي عادةً على حماية البنية التحتية الداخلية، ونقاط النهاية، والشبكات، والتطبيقات. أما إدارة المخاطر الرقمية فتتبنى منظورًا أوسع، إذ تأخذ في الحسبان المخاطر الرقمية الداخلية والخارجية على حد سواء، بما في ذلك التهديدات التي تنتشر عبر الإنترنت السطحي، والإنترنت العميق، والإنترنت المظلم، ووسائل التواصل الاجتماعي، والنطاقات، والأنظمة البيئية التابعة لجهات خارجية، والأصول الرقمية المكشوفة.
لا يقتصر الهدف على مجرد اكتشاف التهديدات، بل يتعداه إلى فهم مدى تعرض المؤسسة للمخاطر الرقمية بشكل عام، واتخاذ خطوات استباقية للحد منها قبل أن تتحول إلى مشكلة تجارية.
يتضمن النهج الفعال لإدارة المخاطر الرقمية عادةً ما يلي:
- اكتشاف الأصول الرقمية: تحديد النطاقات والنطاقات الفرعية وعناوين IP والتطبيقات والأصول السحابية وغيرها من الأصول التي تواجه الإنترنت.
- تقييم المخاطر: تقييم نقاط الضعف، والمخاطر، والتهديدات، وتأثيرها المحتمل على الأعمال.
- المراقبة المستمرة: تتبع التغييرات والمخاطر الناشئة عبر البصمة الرقمية للمنظمة.
- Threat intelالاجتهاد: جمع معلومات قابلة للتنفيذ حول التهديدات، وبيانات الاعتماد المخترقة، والبنية التحتية الخبيثة، وحملات الهجوم الناشئة.
- الاستجابة للحوادث والتخفيف من آثارها: اتخاذ الإجراءات المناسبة لاحتواء المخاطر المحددة أو القضاء عليها.
- مراقبة المخاطر من قبل أطراف ثالثة: تقييم المخاطر التي تنشأ من خلال الموردين والشركاء والبائعين والكيانات الخارجية الأخرى.
- حماية العلامة التجارية والسمعة: الكشف عن انتحال الشخصية، والنطاقات الاحتيالية، والملفات الشخصية المزيفة، والأنشطة الأخرى التي يمكن أن تضر بثقة العملاء.
بعبارات بسيطة، تساعد إدارة المخاطر الرقمية الشركات على الإجابة على ثلاثة أسئلة حاسمة: ما هي المخاطر؟ ما الذي يمكن أن يحدث خطأ؟ وماذا يجب أن نفعل حيال ذلك؟
المخاطر الرقمية الرئيسية التي تواجهها المؤسسات اليوم
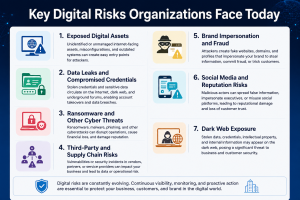
تُشكّل البيئة الرقمية الحديثة مخاطر تتجاوز بكثير الهجمات الإلكترونية التقليدية. ومن أبرز هذه المخاطر ما يلي:
- الأصول الرقمية المكشوفة
قد تمتلك المؤسسات أصولاً متاحة عبر الإنترنت لا تدركها فرق الأمن. ويمكن أن توفر النطاقات الفرعية المنسية والتطبيقات القديمة والخدمات المكشوفة والأنظمة ذات الإعدادات الخاطئة نقاط دخول محتملة للمهاجمين.
مع استمرار المؤسسات في إضافة أصول رقمية جديدة، يصبح الحفاظ على رؤية دقيقة لسطح الهجوم الخارجي أمراً صعباً بشكل متزايد.
- تسريبات البيانات واختراق بيانات الاعتماد
قد تظهر أسماء المستخدمين وكلمات المرور ومفاتيح واجهة برمجة التطبيقات (API) وغيرها من بيانات الاعتماد المسروقة في المنتديات السرية، أو أسواق الإنترنت المظلم، أو مصادر أخرى على الإنترنت. ويمكن للمهاجمين استخدام هذه البيانات للاستيلاء على الحسابات، أو رفع مستوى صلاحياتهم، أو سرقة البيانات، أو شنّ هجمات أخرى.
يمكن أن تساعد مراقبة بيانات الاعتماد المخترقة المؤسسات في تحديد نقاط الضعف المحتملة قبل أن يستغلها المهاجمون.
- برامج الفدية وغيرها من التهديدات الإلكترونية
لا تزال برامج الفدية تشكل خطراً كبيراً على الأعمال التجارية لأن الهجوم يمكن أن يعطل العمليات، ويشفر البيانات الحيوية، ويؤدي إلى أضرار مالية وتشويه السمعة.
يمكن لإدارة المخاطر الرقمية أن تكمل ضوابط الأمن الداخلي من خلال مساعدة المؤسسات على تحديد المؤشرات الخارجية للاختراق، ونقاط الضعف المكشوفة، ونشاط التهديد المرتبط ببيئتها الرقمية.
- مخاطر الأطراف الثالثة وسلسلة التوريد
تعتمد الشركات بشكل متزايد على الموردين ومقدمي الخدمات وشركاء التكنولوجيا ومنصات الحوسبة السحابية. وقد يؤثر أي خلل أمني في إحدى هذه المؤسسات على عملائها وشركائها.
تساعد مراقبة المخاطر من جهات خارجية الشركات على اكتساب رؤية أفضل للمخاطر التي تنشأ من خلال نظامها الرقمي الموسع.
- انتحال العلامات التجارية والاحتيال
يستطيع المهاجمون إنشاء مواقع إلكترونية مزيفة، ونطاقات، وحسابات على مواقع التواصل الاجتماعي، وهويات رقمية أخرى تحاكي الشركات الشرعية. ويمكن استخدام هذه المواقع والنطاقات والحسابات في عمليات التصيد الاحتيالي، والاحتيال، وسرقة بيانات الاعتماد، أو نشر محتوى ضار.
إلى جانب الخسائر المالية المباشرة، يمكن لمثل هذه الهجمات أن تقوض ثقة العملاء وتضر بسمعة العلامة التجارية.
- مخاطر وسائل التواصل الاجتماعي والسمعة
يمكن استغلال منصات التواصل الاجتماعي لانتحال شخصيات الموظفين أو المديرين التنفيذيين، أو توزيع محتوى احتيالي، أو القيام بحملات هندسة اجتماعية.
يمكن أن تساعد مراقبة القنوات الرقمية المؤسسات على اكتشاف الأنشطة المشبوهة المرتبطة بعلامتها التجارية والاستجابة بشكل أسرع.
- كشف النقاب عن الإنترنت المظلم
يمكن أن يوفر الإنترنت المظلم للمهاجمين بيئة لتداول بيانات الاعتماد المسروقة، وبيانات الشركات، والبرامج الضارة، والمعلومات المتعلقة بالمنظمات المخترقة.
بدون مراقبة مناسبة، قد لا تعرف الشركات أن معلوماتها قد ظهرت في هذه البيئات إلا بعد استخدامها في هجوم.
تحقق من درجة المخاطر الرقمية الخاصة بك الآن
كيف تساعد إدارة المخاطر الرقمية في تحديد المخاطر وتقييمها والتخفيف من آثارها؟
تكمن قيمة إدارة المخاطر الرقمية في تحويل إشارات المخاطر المتناثرة إلى معلومات استخباراتية قابلة للتنفيذ.
- تحديد: اكتشاف ما هو مكشوف
تتمثل الخطوة الأولى في اكتساب رؤية واضحة للبصمة الرقمية للمنظمة.
تحتاج الشركات إلى تحديد الأصول المعروفة وغير المعروفة التي تواجه الإنترنت، والنطاقات، والتطبيقات، والموارد السحابية، وبيانات الاعتماد، والاتصالات مع جهات خارجية، والكيانات الرقمية الأخرى المرتبطة بالمنظمة.
يمكن للاكتشاف المستمر أن يكشف عن أصول ربما تم التغاضي عنها من خلال عمليات الأمن التقليدية.
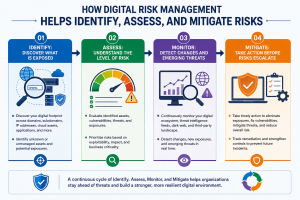
- التقييم: فهم مستوى المخاطر
لا يُمثل كل تعرض رقمي نفس مستوى الخطر. يساعد تقييم المخاطر المؤسسات على تحديد أولويات التهديدات بناءً على عوامل مثل إمكانية الاستغلال، والأهمية التجارية، وحساسية البيانات، والتأثير المحتمل.
على سبيل المثال، قد يتطلب النظام المكشوف الذي يحتوي على معلومات تجارية حساسة اهتمامًا فوريًا، في حين يمكن معالجة مشكلة التكوين منخفضة المخاطر من خلال المعالجة الروتينية.
يُمكّن هذا النهج القائم على المخاطر فرق الأمن من تركيز مواردها حيث يمكنها تحقيق أكبر قدر من التأثير.
- المراقبة: رصد التغييرات والتهديدات الناشئة
تتغير المخاطر الرقمية باستمرار. يتم تسجيل نطاقات جديدة، واكتشاف الثغرات الأمنية، وتسريب بيانات الاعتماد، وتغيير الجهات الفاعلة في مجال التهديدات لتكتيكاتها.
تُمكّن المراقبة المستمرة المؤسسات من تحديد هذه التغييرات بدلاً من الاعتماد على التقييمات الدورية.
يمكن أن تساعد التنبيهات الفورية أو شبه الفورية فرق الأمن على الاستجابة بشكل أسرع للحالات الحرجة.
- التخفيف: اتخاذ الإجراءات اللازمة قبل تفاقم المخاطر
لا يكون الكشف مفيدًا إلا عندما يؤدي إلى اتخاذ إجراءات. تدعم إدارة المخاطر الرقمية التخفيف من حدة المخاطر من خلال مساعدة المؤسسات على إزالة الأصول المكشوفة، وتأمين الحسابات المخترقة، ومعالجة الثغرات الأمنية، وإغلاق النطاقات الاحتيالية، والتصدي لمخاطر الأطراف الثالثة، والاستجابة للتهديدات الناشئة.
والنتيجة هي اتباع نهج أمني استباقي بدلاً من انتظار وقوع حادثة ما للكشف عن نقطة ضعف.
لماذا تُعد إدارة المخاطر الرقمية ضرورية لمرونة الأعمال ونموها
لم يعد الخطر الرقمي مجرد مصدر قلق لتكنولوجيا المعلومات فحسب، بل يمكن أن يؤثر بشكل مباشر على استمرارية الأعمال، وثقة العملاء، والامتثال التنظيمي، والإيرادات، وسمعة العلامة التجارية.
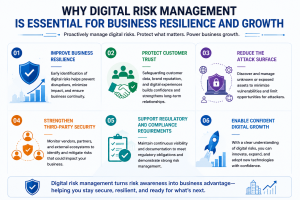
- تحسين مرونة الأعمال
تتمتع المؤسسات التي تُدرك مدى تعرضها للهجمات الإلكترونية بوضع أفضل للاستعداد لها والاستجابة لها. كما أن الكشف المبكر عن المخاطر يُقلل من احتمالية وقوع الهجمات التخريبية وتأثيرها المحتمل.
- حماية ثقة العملاء
يتوقع العملاء من المؤسسات حماية معلوماتهم والحفاظ على تجارب رقمية آمنة. ويمكن أن يساعد اكتشاف المواقع الإلكترونية الاحتيالية ومحاولات انتحال الشخصية وتسريب البيانات الشركات على حماية سمعتها وتعزيز ثقة العملاء.
- تقليل مساحة الهجوم
لا يمكنك حماية ما لا تراه. توفر إدارة المخاطر الرقمية رؤية أوضح للأصول الخارجية والمخاطر المحتملة، مما يساعد المؤسسات على تقليل نطاق تعرضها للهجمات بشكل مستمر.
- تعزيز أمن الأطراف الثالثة
مع ازدياد ترابط الشركات، تزداد أهمية فهم الوضع الأمني للموردين والشركاء. وتساعد إدارة المخاطر الرقمية المؤسسات على مراقبة الاعتمادات الخارجية وتحديد المخاطر المحتملة في النظام البيئي الأوسع.
- دعم المتطلبات التنظيمية ومتطلبات الامتثال
تُولي لوائح الخصوصية والأمن السيبراني اهتماماً متزايداً بتدابير الأمان المناسبة، وإدارة المخاطر، وحماية البيانات الشخصية والتجارية. ويمكن لنهج منظم لإدارة المخاطر الرقمية أن يدعم المؤسسات في إظهار حوكمة أمنية أقوى ووعي أكبر بالمخاطر.
- تمكين النمو الرقمي الواثق
لا ينبغي أن يعني التحول الرقمي قبول المخاطر غير المنضبطة. فمن خلال الشفافية المستمرة والتخفيف الاستباقي للمخاطر، تستطيع المؤسسات تبني تقنيات جديدة، وتوسيع نطاق خدماتها الرقمية، ودخول أسواق جديدة بثقة أكبر.
بناء نهج استباقي للمخاطر الرقمية
لا يمكن إدارة المخاطر الرقمية من خلال تقييم لمرة واحدة. فالبيئة الرقمية تتغير باستمرار، ويمكن أن تظهر تهديدات جديدة في أي وقت.
لذا ينبغي على الشركات أن تعتبر إدارة المخاطر الرقمية عملية مستمرة:
اكتشف ← قيّم ← راقب ← حدد الأولويات ← خفف من الآثار السلبية ← راقب باستمرار
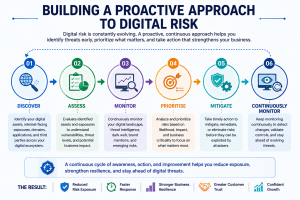
يساعد هذا النهج المؤسسات على الانتقال من الأمن السيبراني التفاعلي إلى إدارة المخاطر الرقمية الاستباقية.
ليس الهدف هو القضاء على كل المخاطر المحتملة، فهذا نادراً ما يكون واقعياً. بدلاً من ذلك، ينبغي على المؤسسات أن تفهم مواطن ضعفها الرئيسية، وأن تحدد المخاطر التي قد يكون لها أكبر الأثر على أعمالها، وأن تتخذ إجراءات فورية للحد منها.
خاتمة
إن بيئة الأعمال الحديثة تتجاوز بكثير شبكة الشركات التقليدية. فالمؤسسات تمتلك أصولاً رقمية، وهويات على الإنترنت، وعلاقات مع أطراف ثالثة، ومنصات موجهة للعملاء، وبيانات موزعة عبر نظام بيئي متزايد التعقيد.
تخلق هذه البصمة الرقمية الموسعة فرصًا جديدة للمهاجمين، وتحديات جديدة لفرق الأمن.
توفر إدارة المخاطر الرقمية طريقة استباقية لتحديد هذه المخاطر وتقييمها ومراقبتها والتخفيف من آثارها. ومن خلال الحصول على رؤية مستمرة لبيئتها الرقمية، تستطيع المؤسسات تقليل المخاطر، وحماية علاماتها التجارية وعملائها، وتعزيز قدرتها على الصمود، ودعم النمو الرقمي المستدام.
مع Seqrite Digital Risk Protection Services (DRPS)يمكن للمؤسسات تعزيز هذا النهج من خلال المراقبة المستمرة لنظامها الرقمي. بدءًا من تحديد الأصول المعرضة للخطر ومراقبة الإنترنت السطحي والعميق والمظلم، وصولًا إلى اكتشاف انتحال العلامات التجارية ومخاطر الأطراف الثالثة وغيرها من التهديدات الرقمية. Seqrite تساعد DRPS الشركات على اكتساب رؤية عملية لمشهد المخاطر الرقمية المتطور لديها.
في بيئة يمكن أن تظهر فيها مخاطر رقمية جديدة كل يوم، فإن معرفة ما هو مكشوف - والتصرف قبل أن يفعل المهاجمون ذلك - يمكن أن يحدث فرقًا كبيرًا.
الأسئلة الشائعة
1. ما هي إدارة المخاطر الرقمية؟
إدارة المخاطر الرقمية هي عملية تحديد وتقييم ومراقبة وتخفيف المخاطر المرتبطة بالأصول الرقمية للمؤسسة، ووجودها على الإنترنت، والبنية التحتية التكنولوجية، والأطراف الثالثة، والنظام البيئي الرقمي.
2. لماذا تعتبر إدارة المخاطر الرقمية مهمة للشركات؟
تساعد إدارة المخاطر الرقمية الشركات على تحديد التهديدات المحتملة قبل أن تتسبب في أضرار. فهي تقلل من نطاق الهجمات، وتحمي المعلومات الحساسة، وتصون سمعة العلامة التجارية، وتعزز مرونة الأعمال، وتدعم النمو الرقمي الآمن.
3. ما هي الأنواع الشائعة للمخاطر الرقمية؟
تشمل المخاطر الرقمية الشائعة الأصول المكشوفة، وبيانات الاعتماد المخترقة، وتسريبات البيانات، وبرامج الفدية، والثغرات الأمنية، ومخاطر الأطراف الثالثة، وانتحال العلامات التجارية، والنطاقات الاحتيالية، وتهديدات وسائل التواصل الاجتماعي، والتعرض للويب المظلم.
4. كيف تعمل إدارة المخاطر الرقمية؟
تتضمن إدارة المخاطر الرقمية عادةً اكتشاف الأصول الرقمية، وتقييم مخاطرها، والمراقبة المستمرة للتهديدات والتعرضات، وتحديد أولويات المخاطر الحرجة، واتخاذ تدابير التخفيف المناسبة.
5. ما الفرق بين الأمن السيبراني وإدارة المخاطر الرقمية؟
يركز الأمن السيبراني بشكل أساسي على حماية الأنظمة والشبكات والتطبيقات والأجهزة والبيانات من التهديدات السيبرانية. أما إدارة المخاطر الرقمية فتتبنى نهجاً أوسع نطاقاً يشمل أيضاً رصد المخاطر الرقمية الخارجية مثل انتحال العلامات التجارية، والأصول المكشوفة، ومخاطر الأطراف الثالثة، وبيانات الاعتماد المخترقة، ونشاط الإنترنت المظلم.
6. كيف تساعد إدارة المخاطر الرقمية في تقليل مساحة الهجوم على المؤسسة؟
يساعد هذا النظام المؤسسات على اكتشاف الأصول المعروفة وغير المعروفة على الإنترنت، وتحديد نقاط الضعف والثغرات الأمنية، وترتيب أولويات المخاطر التي قد يستغلها المهاجمون. كما تساعد المراقبة المستمرة على اكتشاف الأصول المكشوفة حديثًا والتهديدات الناشئة.
7. هل يمكن لإدارة المخاطر الرقمية أن تساعد في حماية العلامة التجارية للشركة؟
نعم. يمكن لإدارة المخاطر الرقمية أن تساعد في اكتشاف المواقع الإلكترونية الاحتيالية، والنطاقات المشابهة، وملفات تعريف وسائل التواصل الاجتماعي المزيفة، ومحاولات انتحال الشخصية، والأنشطة الأخرى عبر الإنترنت التي قد تُستخدم للاحتيال على العملاء أو الإضرار بسمعة الشركة.
8. كيف يمكن Seqrite هل تساعد خدمات إدارة المخاطر الرقمية في إدارة المخاطر الرقمية؟
Seqrite Digital Risk Protection Services تساعد منصة (DRPS) المؤسسات على مراقبة وإدارة المخاطر عبر منظومتها الرقمية. وتوفر إمكانيات مثل مراقبة الأصول الرقمية، ومراقبة الويب السطحي/العميق/المظلم، ومراقبة مخاطر الأطراف الثالثة، وحماية العلامة التجارية، ومراقبة وسائل التواصل الاجتماعي. threat intelخدمات اليقظة والإزالة لمساعدة المؤسسات على تحديد المخاطر الرقمية والاستجابة لها بشكل استباقي.