

تمثل حملة البرمجيات الخبيثة "GrassCall" هجومًا متطورًا للهندسة الاجتماعية نفذته منظمة إجرامية إلكترونية ناطقة بالروسية تُعرف باسم "Crazy Evil"، وتقود العملية مجموعتها الفرعية "kevland". تستهدف الحملة على وجه التحديد الباحثين عن عمل في قطاعي العملات المشفرة وWeb3، باستخدام مخططات مقابلات عمل وهمية لاختراق أنظمة الضحايا وسرقة أصولهم من العملات المشفرة.
تأثر مئات الأشخاص بهذه العملية الاحتيالية، حيث أفاد البعض أنهم فقدوا أموالهم في الهجمات.
نظرة عامة على الجهة المسؤولة عن التهديد:
"كريزي إيفل" هي منظمة إجرامية إلكترونية ناطقة بالروسية، تطورت بسرعة منذ تأسيسها عام 2021، لتصبح واحدة من أكثر المجموعات نشاطًا في استهداف الأصول الرقمية. تتخصص المجموعة في انتحال الهوية، وسرقة العملات المشفرة، ونشر برامج خبيثة لسرقة المعلومات. وتتميز عملياتها بأساليب هندسة اجتماعية متطورة، غالبًا ما تتضمن استخدام "مُحَوِّلين" - خبراء في الهندسة الاجتماعية يُعيدون توجيه الزيارات المشروعة إلى صفحات تصيّد احتيالي خبيثة.
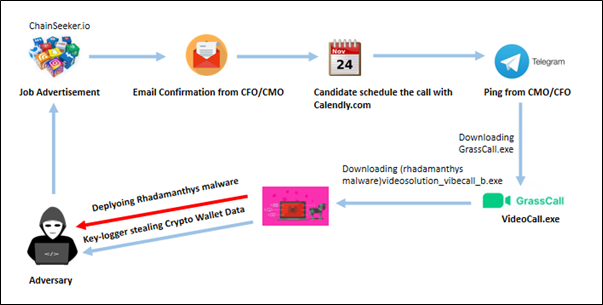
سلسلة العدوى:
تكتيكات الهجوم والنهج:
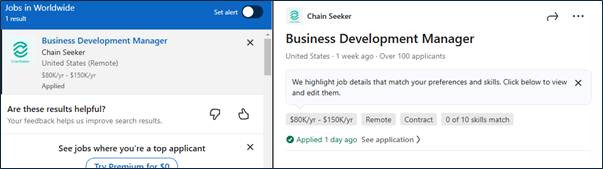
انتحال صفة شركة وهمية: أنشأ المهاجمون شركة وهمية، مثل "ChainSeeker.io"، تتميز بموقع إلكتروني احترافي وحسابات نشطة على منصات مثل LinkedIn وX (تويتر سابقًا). ينشرون إعلانات وظائف عالية الجودة على منصات توظيف مرموقة مثل LinkedIn وWell-found وCrypto Jobs List لجذب المتقدمين غير المنتبهين.
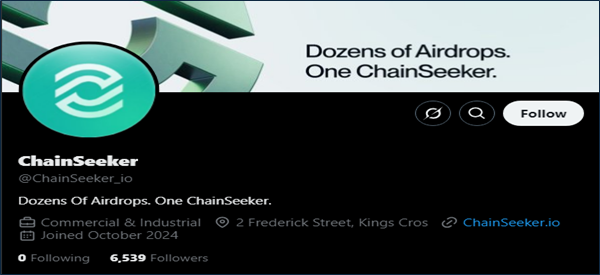
إعلان وظيفة عبر منصات التواصل الاجتماعي:
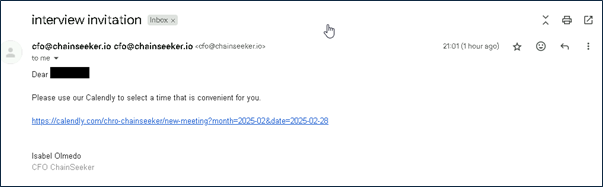
اتصالات التصيد الاحتيالي: كلما ردّ المرشحون المهتمون على إعلانات الوظائف عبر وسائل التواصل الاجتماعي، تلقوا رسائل بريد إلكتروني تدعوهم لإجراء مقابلات مع كبار مسؤولي الشركة، مثل مدير التسويق أو المدير المالي. ثم تنتقل المحادثة إلى تيليجرام، حيث يُقدّم مدير التسويق/المدير المالي المُنتحل صفة المدير التوجيهات الإضافية.
البريد الذي تم استلامه بعد التقدم للوظيفة المعلن عنها:
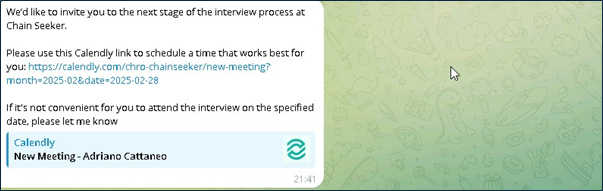
تنتقل المحادثة إلى Telegram، حيث تتم دعوة المرشحين لجدولة مكالمة باستخدام Calendly، مما يسمح لهم باختيار فترة زمنية مناسبة.
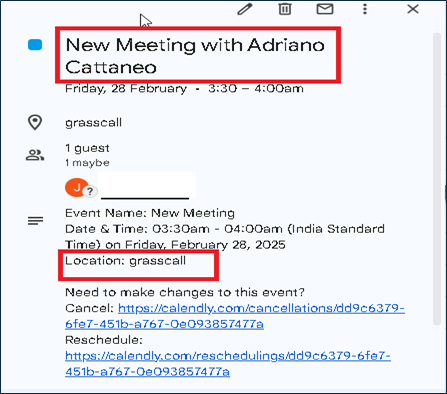
بعد أن يقوم المرشحون بجدولة مكالمتهم ضمن الإطار الزمني المختار، سيتواصل معهم مدير التسويق أو المدير المالي مسبقًا لتقديم تفاصيل إضافية.
قبل المكالمة مباشرة، يقوم مديرهم المالي أو مدير التسويق بالاتصال بالمرشح للانضمام إلى المكالمة باستخدام رمز المرور المشترك.
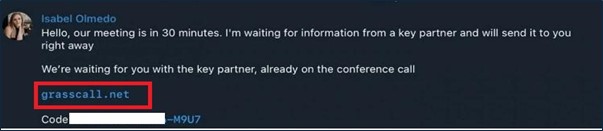
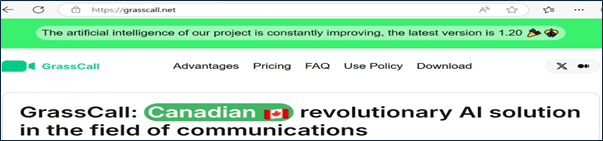
نشر برمجيات خبيثة: يُوجّه مسؤول التسويق الرئيسي المزيف المرشحين لتنزيل تطبيق مؤتمرات الفيديو "GrassCall" من موقع إلكتروني مُحدد (مثل "grasscall[.]net"). يتطلب الوصول إلى التنزيل رمزًا يُدخل أثناء محادثة تيليجرام. يكتشف الموقع نظام تشغيل الزائر ويُقدّم العميل الخبيث المُناسب:
في بحثنا الجاري مؤخرًا، حددنا أن الخصم قد أعاد تسمية منصته باسم https://vibecall[.]app/.
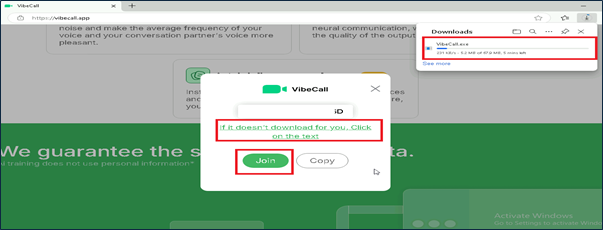
هنا، بمجرد إدخال المرشح رمز المرور الخاص به للانضمام إلى الاجتماع، سيتم تنزيل GrassCall.exe بناءً على نظام التشغيل.
مستخدمو ويندوز: يؤدي تثبيت "GrassCall.exe" إلى نشر برنامج تروجان للوصول عن بُعد (RAT) مُدمجًا مع برنامج لسرقة المعلومات مثل Rhadamanthys. تُمكّن هذه الأدوات الخبيثة المهاجمين من الحفاظ على الوصول المستمر، وتسجيل ضغطات المفاتيح، واستخراج البيانات الحساسة، بما في ذلك بيانات اعتماد محفظة العملات المشفرة.
مستخدمو Mac: يؤدي تثبيت "GrassCall_v.6.10.dmg" إلى تنشيط Atomic macOS Stealer (AMOS)، وهي أداة مصممة خصيصًا لجمع البيانات السرية من أجهزة macOS.
التحليل الفني لـ GrassCall.exe/ VibeCall.exe:
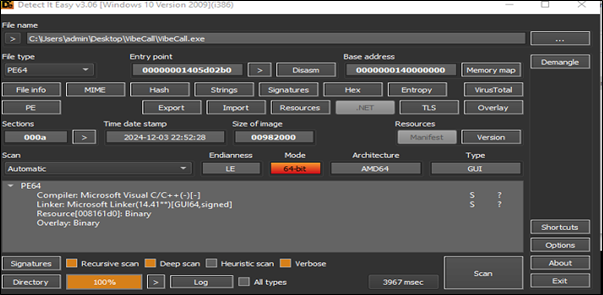
VibeCall.exe هو ملف تنفيذي 64 بت يعمل كمثبِّت، ولكنه ضار بطبيعته. عند تنفيذه، يحاول تثبيت ونشر برنامج Rhadamanthys الخبيث. Rhadamanthys هو حصان طروادة متطور لسرقة المعلومات، مصمم لجمع بيانات حساسة، بما في ذلك بيانات تسجيل الدخول والمعلومات المالية وتفاصيل النظام.
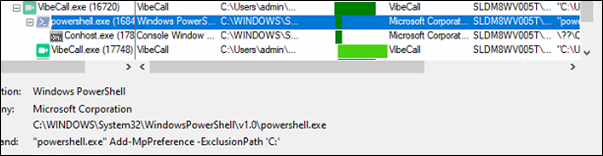
عند التنفيذ، يقوم البرنامج بتشغيل الأمر Add-MpPreference لإضافة مسار استثناء في برنامج Microsoft Defender. تحديدًا، يستثني هذا الأمر محرك الأقراص C: بالكامل ، مما يجعل Defender يتجاوز جميع الملفات والمجلدات الموجودة على C: أثناء عمليات الفحص. هذا يُعطّل فعليًا قدرة Defender على اكتشاف أي نشاط ضار أو الاستجابة له داخل محرك الأقراص المستثنى.
يحاول البرنامج تنزيل عينات متعددة من برامج Rhadamanthys الخبيثة ويحاول تشغيلها.
hxxp[:]//rustaisolutionnorisk[.]com/downloads/contry_solution_vibecall_e.exe 4b371777c2c638c97b818057ba4b0a2de246479776eaaacebccf41f467bb93c3
hxxp[:]//rustaisolutionnorisk[.]com/downloads/aisolution_vibecall_a.exe f2e8f1f72abbc42f96c5599b8f27f620d91ae1680aa14b4f0bbf3daabd7bee30
hxxp[:]//rustaisolutionnorisk[.]com/downloads/soundsolution_vibecall_c.exe d23f79f9b7e1872d4671a18aa85b810c0cec2e0f5ce07c2cf99ed39f8936c8fb
hxxp[:]//rustaisolutionnorisk[.]com/downloads/videosolution_vibecall_b.exe 386b61ccdd4b785c835a064179d5fa58dc0d5fe34970a04487968e1ee0189ce6
يقوم البرنامج بوضع العينات التي تم تنزيلها في المجلد C: / Users / user / Documents ويحاول تشغيلها.
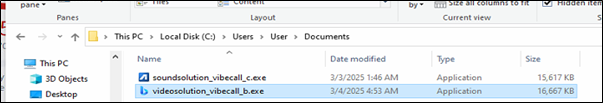
تحليل البرمجيات الخبيثة Rhadamanthys
عند تحليل أحد برامج Rhadamanthys الخبيثة (videosolution_vibecall_b.exe) مما ورد أعلاه، وجدنا أنه عبارة عن عينة معبأة بـ 32 بت تحتوي على shellcode.
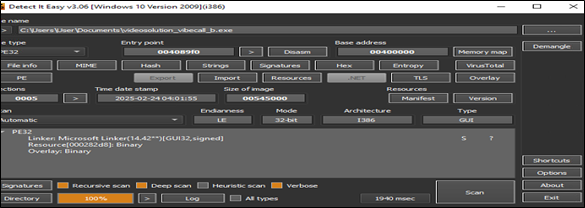
عند فك التغليف، وجدنا الحمولة الثانية لبرمجية Rhadamanthys الخبيثة كما هو موضح في الشكل أدناه.
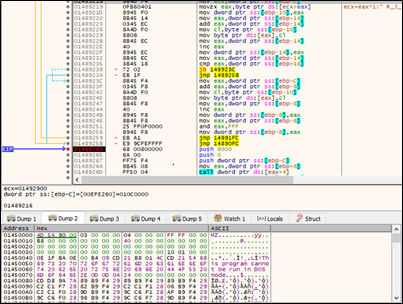
2nd الحمولة
sha256: 0160c14c3d84dcc5802a329a4d4bedcabd23b3a7761c1cd95d16bd0b7a7bb8eb
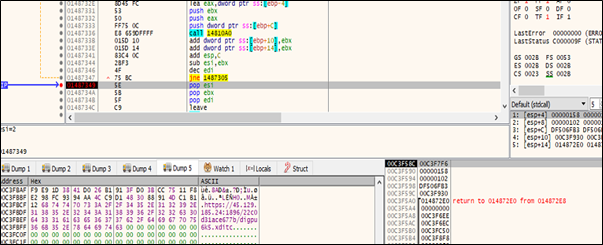
احتوت الحمولة الثانية على ملف تكوين يحاول إنشاء اتصال بخادم القيادة والتحكم (C2). يُوجَّه الاتصال إلى عنوان URL التالي:
hxxps://45.129.185.24:1896/22c0d31ace677b/digpu6k5.xditc
تي تي بي إس:
| T1566.002 | التصيد الاحتيالي: ارتباط Spearphishing |
| T1071.001 | بروتوكول طبقة التطبيق: بروتوكولات الويب |
| T1102.001 | خدمة الويب: وسائل التواصل الاجتماعي |
| T1199 | علاقة موثوق بها |
| T1105 | نقل أداة الدخول |
| T1059.001 | مُفسِّر الأوامر والنصوص البرمجية: PowerShell/Windows Command Shell |
| T1204.002 | تنفيذ المستخدم: ملف ضار |
| T1547.001 | التمهيد أو تنفيذ تسجيل الدخول التلقائي: مفاتيح تشغيل التسجيل / مجلد بدء التشغيل |
| T1056.001 | التقاط الإدخال: Keylogging |
| T1567 | التسلل عبر خدمة الويب |
| T1566.001 | التصيد الاحتيالي: مرفق Spearphishing |
تدابير وقائية:
- التحقق من فرص العمل: تأكد دائمًا من صحة فرص العمل والشركات التي تعرضها. استخدم قنوات رسمية وموثوقة للتحقق من صحة أي اتصالات متعلقة بالتوظيف.
- توخي الحذر مع التنزيلات: تجنب تثبيت البرامج من مصادر غير معروفة أو غير موثوقة، خاصة عندما يتم طلبها كجزء من التفاعلات غير المرغوب فيها.
- تثبيت أدوات الأمان الموثوقة: استخدم برامج مكافحة الفيروسات والبرامج الضارة ذات السمعة الطيبة لحماية نظامك ضد التهديدات.
- إجراء فحوصات منتظمة للنظام: قم بإجراء عمليات فحص متكررة على جهازك لاكتشاف البرامج الضارة أو الملفات الضارة المحتملة وإزالتها.
مؤشرات الأداء مع الاكتشافات:
| اسم الملف | مزيج | الكشف في Seqrite |
| VibeCall.exe | b63367bd7da5aad9afef5e7531cac4561c8a671fd2270ade14640cf03849bf52 | Trojan.GrassCallCiR |
| videosolution_vibecall_b.exe | 386b61ccdd4b785c835a064179d5fa58dc0d5fe34970a04487968e1ee0189ce6 | حصان طروادة.رادامانث.S35275351 |
| contry_solution_vibecall_e.exe | 4b371777c2c638c97b818057ba4b0a2de246479776eaaacebccf41f467bb93c3 | حصان طروادة.رادامانث.S35275351 |
| aisolution_vibecall_a.exe | f2e8f1f72abbc42f96c5599b8f27f620d91ae1680aa14b4f0bbf3daabd7bee30 | حصان طروادة.رادامانث.S35275351 |
المؤلفون:
سومن بورما
ديكسيت أشوكبهاي بانشال



