• المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
Seqrite مختبرات المدونة
اتصل بنا المبيعات هل تتعرض للهجوم؟
  • المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
الصفحة الرئيسية  /  البرمجيات الخبيثة  كشف AsukaStealer: برنامج خبيث بقيمة 80 دولارًا يهدد أمنك الرقمي
كشف AsukaStealer: برنامج خبيث بقيمة 80 دولارًا يهدد أمنك الرقمي
30 مايو 2024

كشف AsukaStealer: برنامج خبيث بقيمة 80 دولارًا يهدد أمنك الرقمي

كتب بواسطة سومن بورما
سومن بورما
البرمجيات الخبيثة

تم الكشف عن برنامج AsukaStealer، الذي يُسوّق على منتدى روسي للجرائم الإلكترونية باسم "breakcore". يقدم الجاني خدماته مقابل اشتراك شهري قدره 80 دولارًا أمريكيًا، مستهدفًا الأفراد والمنظمات التي تسعى إلى استغلال قدراته لأغراض خبيثة.
تم كتابة AsukaStealer بلغة C++، وهو يتميز بتكوينات قابلة للتخصيص وواجهة ويب سهلة الاستخدام، مما يعزز قابليته للاستخدام من قبل مجرمي الإنترنت الذين يسعون إلى نشر البرامج الضارة وإدارتها بكفاءة.
إنه برنامج خبيث متطور مصمم للتسلل إلى مجموعة واسعة من المتصفحات، بما في ذلك متصفحات شائعة مثل موزيلا فايرفوكس وجوجل كروم ومايكروسوفت إيدج. يمتلك القدرة على استخراج معلومات قيّمة، مثل بيانات الإضافات وملفات تعريف الارتباط وبيانات تسجيل الدخول المحفوظة، من هذه المتصفحات، مما يشكل تهديدًا كبيرًا لخصوصية المستخدم وأمانه. بفضل قدرته على استهداف كل من متصفحات جيكو وكروميوم، يضمن أسوكا نطاقًا واسعًا عبر مختلف منصات التصفح، مما يجعله أداة فعّالة لمجرمي الإنترنت الساعين إلى جمع البيانات الحساسة.
بالإضافة إلى بيانات المتصفح، تمتلك Asuka القدرة على استهداف تطبيقات وبرامج أخرى شائعة الاستخدام من قِبل الأفراد والشركات. فهي تسعى للحصول على معلومات تتعلق بمحافظ العملات المشفرة، وبرامج FTP مثل FileZilla، ومنصات المراسلة مثل Discord وTelegram، وبرامج الألعاب مثل Steam.
علاوة على ذلك، فإن قدرات Asuka تمتد إلى ما هو أبعد من استخراج البيانات لتشمل استخراج الملفات من الأنظمة المصابة والتقاط لقطات للشاشة.

التفاصيل التقنية
AsukaStealer r هو برنامج ضار مُخصص بلغة C++. أثناء تحليل العينة، يستخدم في البداية API تقنية التجزئة.
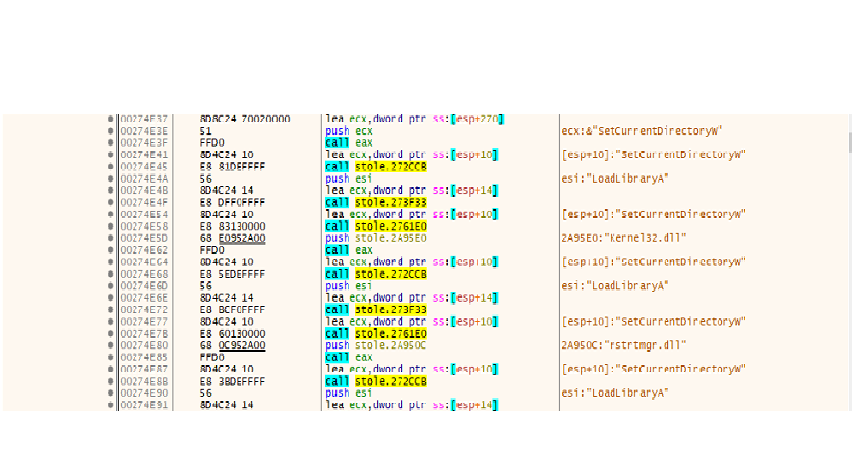
الشكل 1: حل واجهة برمجة التطبيقات (API) الذي تم إجراؤه بواسطة البرامج الضارة

عند إجراء التحليل، وجدنا أن Asuka تحتوي على بعض القيم المشفرة بتنسيق base64 والسادسة عشرية.

يستخدم "1d6f6623f5e8555c446dc496567bd86e" كمفتاح و"WRBCFgwZHQZIAVcWAwMbUQEOBVRTBA==" كعنوان C64 المشفر باستخدام base2

بعد فك تشفير عنوان c2c، يكون hxxp://5.42.66.25:3000/
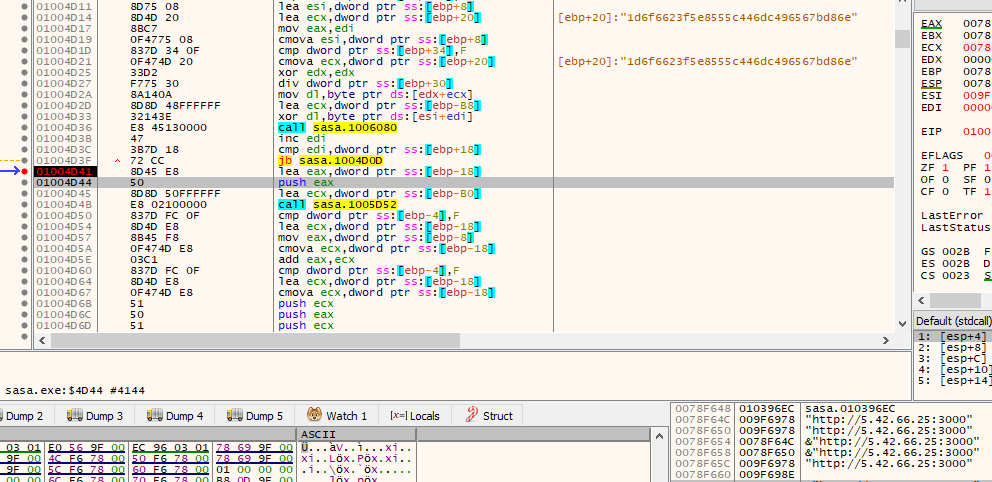
الشكل 2: فك تشفير قيمة c2c الأساسية 64 باستخدام المفتاح

تنزيل ملف التكوين C2C

الحقيقة الأكثر إثارة للاهتمام هي أنه يقوم بتنزيل ملفات التكوين من خادم c2c hxxp://5.42.66.25:3000/ ويحاول الاستفادة منها.
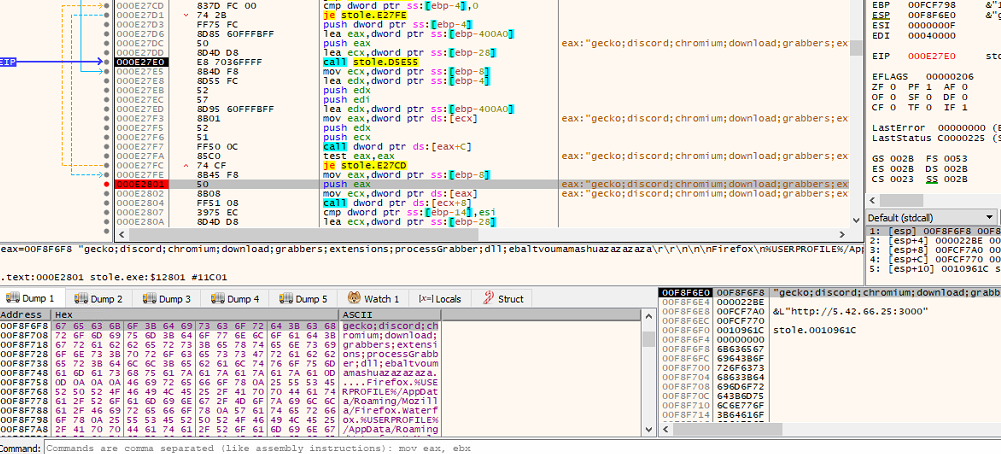
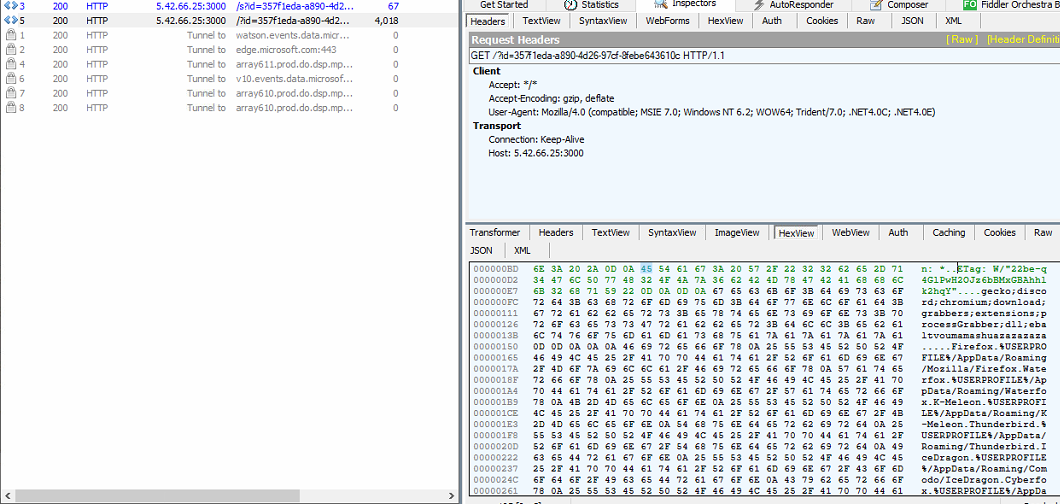
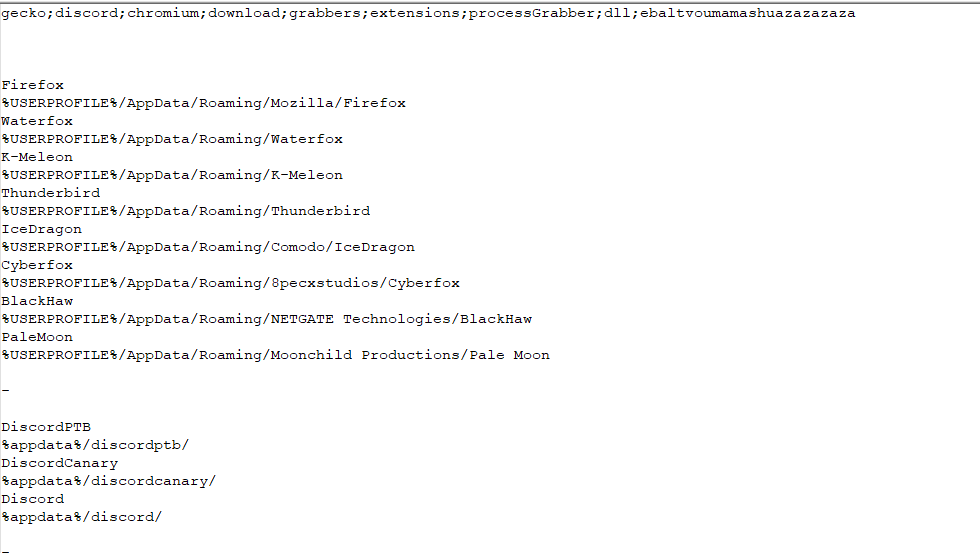
الشكل 3: ملف التكوين

من ملف التكوين، يمكننا أن نرى أنه يستخدم تفاصيل المتصفح وDiscord.

استخراج البيانات
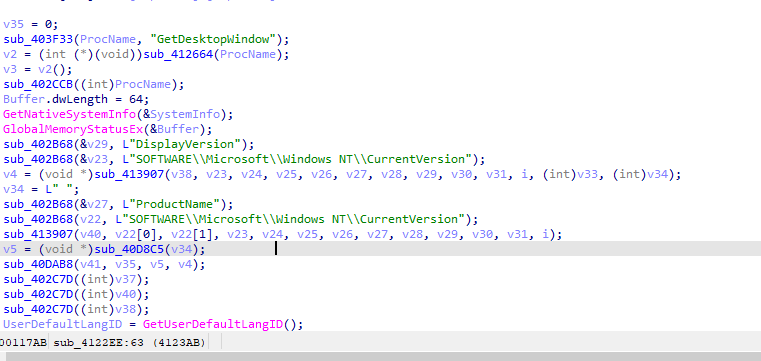
الشكل 4: التحقق من إصدار سطح المكتب ومعرف اللغة

يحاول جمع إصدار سطح المكتب ومعرف اللغة ويتحقق مما إذا كانت من أرمينيا أو أذربيجان أو بيلاروسيا أو كازاخستان أو قيرغيزستان أو مولدوفا أو طاجيكستان أو أوزبكستان أو أوكرانيا أو روسيا.
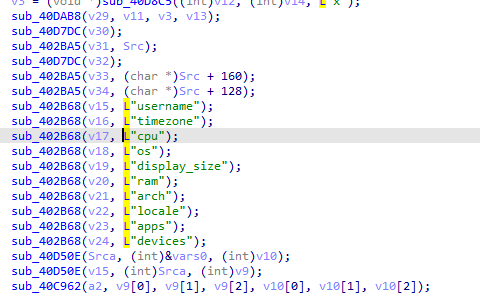
الشكل 5: التقاط تفاصيل نظام التشغيل

ويحاول أيضًا التقاط تفاصيل وحدة المعالجة المركزية، وإصدار نظام التشغيل، والذاكرة العشوائية (RAM)، والمنطقة الزمنية، وغيرها من التفاصيل.
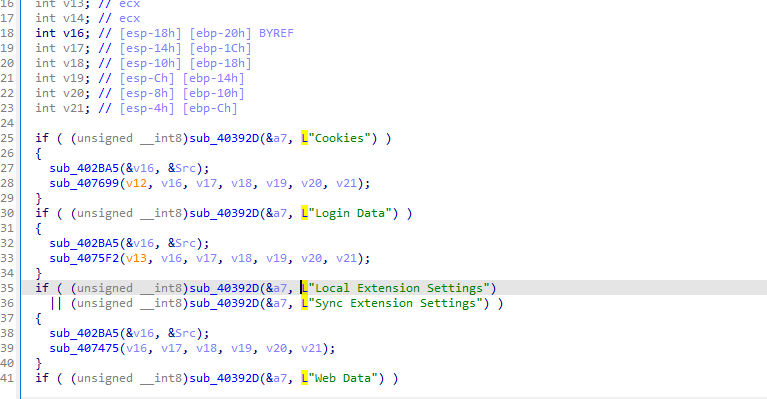
الشكل 6: تفاصيل بيانات اعتماد المتصفح

ويحاول أيضًا جمع تفاصيل تسجيل الدخول مثل ملفات تعريف الارتباط وكلمات المرور وبيانات الويب الخاصة بالمتصفحات.
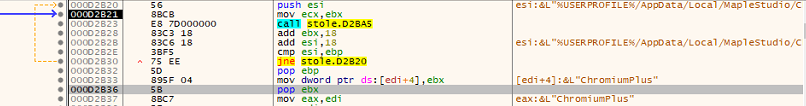
الشكل 7: تفاصيل متصفح كروميوم

يوضح الشكل أعلاه كيفية محاولة سرقة البيانات من متصفحات كروميوم.

قائمة المتصفحات التي يحاول سرقتها هي،

  1. أوبرا جي إكس
  2. صاف
  3. الكروم
  4. جوجل
  5. Google86
  6. العمل
  7. كروميوم بلس
  8. الإيريديوم
  9. 7Star
  10. متصفح سنت
  11. شيدوت
  12. فيفالدي
  13. المذنب
  14. عناصر
  15. متصفح EpicPrivacy
  16. أوران
  17. سليبنير5
  18. سيتريو
  19. كوون
  20. liebao
  21. كيو آي بي سيرف
  22. Orbitum
  23. صديق
  24. شعلة
  25. متصفح ياندكس
  26. Comodo
  27. 360 المتصفح
  28. Maxthon3
  29. ك-ميلون
  30. السبوتنيك قمر صناعي
  31. نيتشروم
  32. كوككوك
  33. Uran2
  34. كرومودو2
  35. ذرة
  36. برنامج BraveSoftware
  37. حافة
  38. جي فورس إكسبيرينس
  39. بخار
  40. متصفح CryptoTab

ويحاول أيضًا سرقة تفاصيل محفظة التشفير التالية:

  1. محفظة أوسم
  2. محفظة دوج لابز
  3. سيفيبال
  4. محفظة كيبلر
  5. زيكري
  6. محفظة ليب كوسموس
  7. محفظة EthosSui
  8. كل ليلة
  9. Z3US
  10. Bitski
  11. محفظة ABC
  12. BitPay
  13. محفظة أوروكس
  14. حارس المحفظة
  15. محفظة EO المالية
  16. محفظة BitKeep
  17. المحفظة الأساسية
  18. محفظة العملات المشفرة
  19. محفظة فينوم
  20. محفظة برافوس
  21. محفظة سولفلير

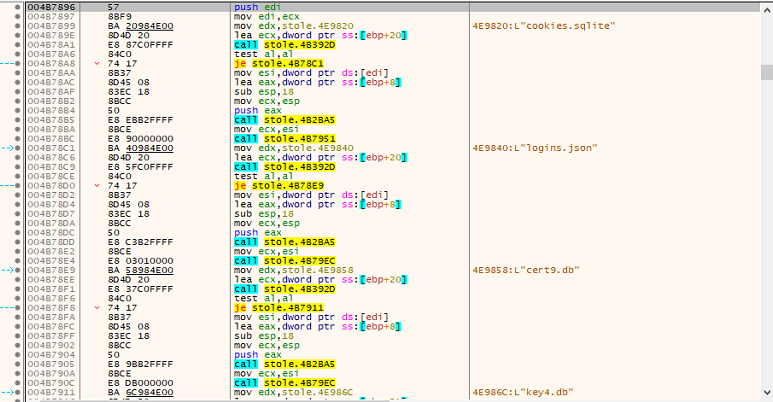
الشكل 8: تخزين بيانات التصفح في ملف قاعدة البيانات

ثم يقوم البرنامج الخبيث بجمع ونقل الملفات المهمة لفك تشفير بيانات المتصفح، بما في ذلك ملفات cookies.sqlite، وlogins.json، وcert9.db، وkey4.db.

يرتبط كل ملف بمعرف UUID فريد يُولَّد باستخدام دالة UuidCreate، مما يُحسِّن تتبع البيانات المُستخلصة وتنظيمها. والجدير بالذكر أن دالة UuidCreate تُستخدم أيضًا لبيانات أخرى مُستخلصة من الجهاز المُضيف، بما في ذلك محافظ العملات المشفرة، ووحدة Grabber، وSteam، وTelegram، ومصادر أخرى، مما يُبرز القدرات الشاملة للبرنامج الخبيث على استخراج البيانات.

تنزيلات Coinminer

ويقوم أيضًا بتنزيل ملف Coinminer، ويحفظه في مجلد مؤقت باسم tempik22814838.exe، ثم يقوم بتنفيذه.

C2c من Coinminer: hxxp://www.marrem.ee/altushka1488228pudge.exe
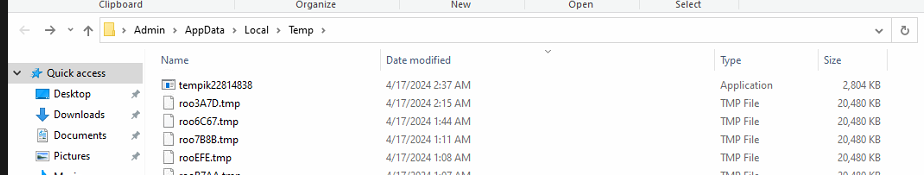
الشكل 9: تم تنزيل Coinminer وإفلاته في المجلد المؤقت

عندما حاولنا التحقق من c2c، وجدنا صفحة تسجيل الدخول الخاصة بـ AsukaStealer، حيث قام المهاجم بتخزين جميع تفاصيل المستخدم.
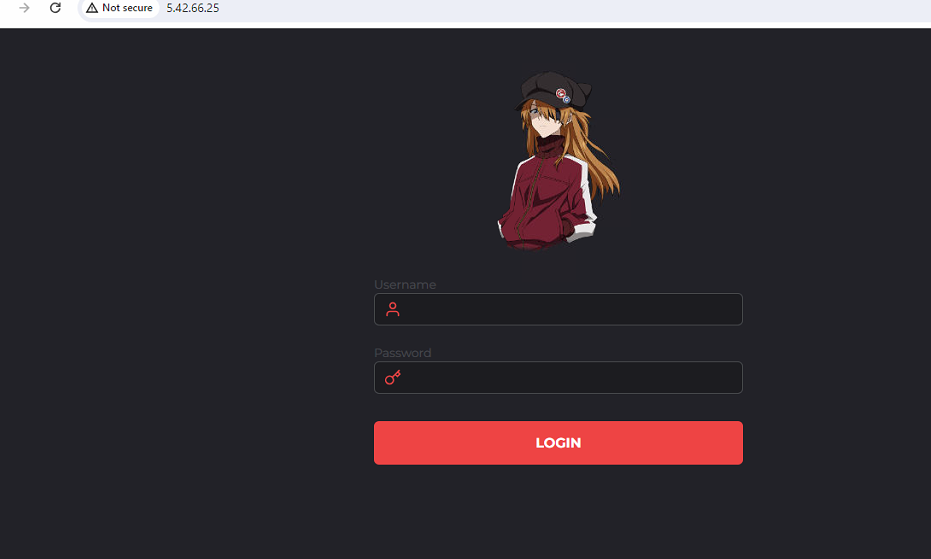
الشكل 10: صفحة تسجيل الدخول لبرنامج AsukaStealer الضار

تقنيات هجوم المايتري:

الوصول الأولي TA0001
التنفيذ TA0002
التهرب الدفاعي TA0005
الوصول إلى بيانات الاعتماد TA0006
الاكتشاف TA0007
التشكيلات TA0009
القيادة والتحكم
TA0011
سرقة رمز التطبيق T1528
سرقة ملف تعريف ارتباط جلسة الويب T1539
القبض على الشاشة T1113
الترشيح فوق C2 T1041

خاتمة :

مع تزايد عدد البرمجيات الخبيثة وانتشار البرمجيات الخبيثة كخدمة، أصبح من السهل على الجهات الفاعلة في مجال التهديدات استهلاك ما هو متاح بسهولة دون بذل الكثير من الوقت. تُعد البيانات أهم سلعة للأفراد والشركات، والتي يمكن للجهات الفاعلة في مجال التهديدات سرقتها وبيعها في المنتديات السرية، مما يؤدي إلى اختراقات واسعة النطاق. لذا، يُصبح من الضروري تحديث برنامج مكافحة الفيروسات لتجنب مثل هذه الحالات.

الشركات الأولمبية الدولية:

24bb4fc117aa57fd170e878263973a392d094c94d3a5f651fad7528d5d73b58a   AsukaStealer

6b8277813999b908fc38eca68db5249fe0b76a8f652cb1a5a21d073247ed7dc4  Coinminer

المؤلف:

سومن بورما

رومانا صديقي

 الصفحة السابقةلماذا Endpoint Detection and Response (EDR) هو مستقبل نقاط النهاية...
الصفحة التالية  10 أسباب تدفع مسؤولي أمن المعلومات إلى الاستفادة من XDR لتحسين أمن المؤسسات
سومن بورما

نبذة عن سومين بورما

سومن باحث أمني أول في شركة كويك هيل تكنولوجيز. يهتم بالهندسة العكسية وتحليل البرمجيات الخبيثة...

مقالات بقلم سومن بورما »

منشورات ذات علاقة

  • التي Malware Analysis Platformاستخدم تقنية الكشف المدعومة بالذكاء الاصطناعي/التعلم الآلي

    التي Malware Analysis Platformاستخدم تقنية الكشف المدعومة بالذكاء الاصطناعي/التعلم الآلي

    14 أكتوبر 2026
  • عملية "الدوار الصامت": حملة مُستهدفة تُعرّض قطاع الطيران بدون طيار للخطر قبيل قمة موسكو

    6 أيار 2026
  • حملة البرامج الضارة تستغل ملفات SVG ومرفقات البريد الإلكتروني وشبكات CDN لإسقاط XWorm وRemcos عبر نصوص BAT

    11 سبتمبر 2025
المؤلفون المميزون
  • Seqrite
    Seqrite

    Seqrite هي شركة رائدة في مجال توفير حلول الأمن السيبراني للمؤسسات. مع التركيز على...

    قراءة المزيد من المقالات التي كتبها Seqrite
  • بينيش ب
    بينيش ب

    أنا شغوفٌ بالأمن السيبراني وكاتبٌ مُتفانٍ. لديّ موهبةٌ...

    اقرأ المزيد من مقالات بينيش ب.
  • جوتي كارليكار
    جوتي كارليكار

    أنا كاتب متعطش أستمتع بصياغة محتوى حول التقنيات الناشئة و...

    اقرأ المزيد من المقالات التي كتبها جيوتي كارليكار
  • سانجاي كاتكار
    سانجاي كاتكار

    سانجاي كاتكار هو المدير الإداري المشترك لشركة Quick Heal Technologies...

    اقرأ المزيد من مقالات سانجاي كاتكار
المواضيع
عرضة (25) هجوم إلكتروني (36) الهجمات الالكترونية (58) هجوم إلكتروني (16) هجمات الكترونية (15) الأمن السيبراني (344) الأمن الإلكتروني (34) التهديد السيبراني (33) تهديدات الإنترنت (51) البيانات الاختراق (56) خروقات البيانات (29) فقدان البيانات (28) منع فقدان البيانات (34) data privacy (17) حماية البيانات (35) أمن البيانات (19) DLP (50) DPDP (14) قانون حماية البيانات الشخصية (17) التشفير (16) أمن نقطة النهاية (113) أمن المؤسسة (20) استغلال (13) GDPR (14) البرمجيات الخبيثة (76) تحليل البرمجيات الخبيثة (15) هجوم البرمجيات الخبيثة (23) MDM (27) Microsoft (15) MITER ATT & CK (14) أمن الشبكة (26) التصيد (30) الفدية (69) هجوم الفدية (31) رانسوموار الهجمات (31) حماية ransomware (17) Seqrite (41) Seqrite التشفير (27) Seqrite ربحية السهم (33) Seqrite الخدمات (16) كشف التهديد (15) Threat Intelليغنس (26) UTM (34) الثغرة الأمنية (16) الثقة صفر (13)
Seqrite مختبرات

مزود حلول أمن تكنولوجيا المعلومات الرائد للمؤسسات يعمل على تبسيط أمان نقاط النهاية والبيانات والشبكات من خلال أفضل حلول الوقاية من التهديدات واكتشافها والاستجابة لها في جميع أنحاء العالم.

اقرأ المزيد عن Seqrite

تابعنا:

اشترك في نشرتنا الإخبارية

ابق على اطلاع بأحدث اتجاهات ورؤى الأمن السيبراني.

تحميل
المنتجات والخدمات
  • سحابة
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • على بريم
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • المنظومة
  • Malware Analysis Platform
  • الأعمال الصغيرة
  • SOHO Total Edition
  • الخدمات
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • الأمن السيبراني و Data Privacy الاجتماعي
المصادر
  • مدونات
  • هيتيبابرز
  • البيانات
  • تقارير التهديد
  • كتيبات
  • وجهة نظر
  • فهم Data Privacy
  • حوارات DPDP
  • السياسة والامتثال
  • اتفاقية ترخيص المستخدم النهائي
  • جو ديب ايه اي
  • SIA
  • ساعة الخصوصية
اتصل بنا
  • المكاتب المسجلة
  • دعونا نتحدث عن الأمن السيبراني
الدعم
  • الدعم الفني
  • لتحميل البرامج
  • التحديث دون اتصال بالإنترنت
  • ترقيات البرامج الثابتة
  • ترقيات
  • وثائق المنتج
معلومات عنا
  • من نحن Seqrite
  • القيادة
  • الجوائز والتكريم
  • الأخبار
شريك
  • برنامج شريك
  • تحديد الشريك
  • إشترك معنا
  • Seqrite الشهادات

© 2026 شركة كويك هيل تكنولوجيز المحدودة.

خريطة الموقع سياسات الخصوصية ملاحظات قانونية سياسات ملفات تعريف الارتباط شروط الاستخدام