في أعقاب حوادث أمنية عديدة استغل فيها المهاجمون شبكات غير مجزأة لنشر البرمجيات الخبيثة والوصول إلى بيانات حساسة، بات من الواضح أن بنى الشبكات التقليدية غالبًا ما تفشل في منع انتشار التهديدات. ستوضح هذه المدونة كيف يمكن لتجزئة الشبكة احتواء الاختراقات المحتملة بفعالية، وتقليل نقاط ضعف الهجوم، وتعزيز الامتثال للمعايير التنظيمية، مما يعزز في نهاية المطاف الوضع الأمني للمؤسسة.
تجزئة الشبكة هي تقنية أمنية تُقسّم الشبكة إلى شبكات فرعية أو أجزاء أصغر ومتميزة لتحسين الأمان والأداء وسهولة الإدارة. يُحسّن هذا النهج بشكل كبير الوضع الأمني للمؤسسة من خلال احتواء الاختراقات المحتملة، وتقليل نقاط الضعف، وتحسين الامتثال للمعايير التنظيمية. سنستكشف هنا جوانب مختلفة من تجزئة الشبكة وتأثيرها على الأمن، والتحديات المحتملة، وأفضل الممارسات.
مقدمة إلى تقسيم الشبكة
تتضمن تجزئة الشبكة تقسيم شبكة واسعة النطاق إلى أجزاء أصغر ومعزولة، لكل منها سياساتها وضوابطها الأمنية الخاصة. تُعزز هذه التقنية الأمان من خلال الحد من الوصول إلى البيانات والأنظمة الحساسة، وتقليل مساحة الهجوم، واحتواء الاختراقات المحتملة.
مثال 1: لنفترض شبكة مؤسسية حيث توجد أجهزة قسم الموارد البشرية على جزء، وأنظمة قسم المالية على جزء آخر، وبقية الشبكة على جزء منفصل. كل جزء معزول عن الأجزاء الأخرى بضوابط وصول محددة. على سبيل المثال، يمكن لموظفي الموارد البشرية الوصول إلى أنظمة الموارد البشرية، لكن لا يمكنهم الوصول إلى أنظمة المالية، والعكس صحيح. يضمن هذا التقسيم أنه حتى لو تمكن مهاجم من الوصول إلى جزء واحد، فلن يتمكن من الانتقال بسرعة إلى أجزاء أخرى واختراق معلومات حساسة إضافية.
مثال ٢: تخيل شركة تقنية معلومات تقدم خدمات متنوعة مثل تطوير البرمجيات، ودعم العملاء، والوظائف الإدارية الداخلية. قد تقسم الشركة شبكتها على النحو التالي:
- قطاع التطوير: يشمل هذا القسم جميع الأنظمة والخوادم التي يستخدمها فريق تطوير البرمجيات. يمكن للمطورين الوصول إلى أنظمة التحكم في الإصدارات، وأدوات التطوير، وخوادم الاختبار.
- قطاع دعم العملاء: يحتوي هذا الجزء على الأنظمة التي يستخدمها فريق دعم العملاء، بما في ذلك برامج إدارة علاقات العملاء (CRM) وأنظمة تذاكر الدعم.
- القطاع المؤسسي: يتضمن هذا القطاع الأنظمة المستخدمة للوظائف العامة للشركة مثل خوادم البريد الإلكتروني وتخزين الملفات وتطبيقات الموارد البشرية.
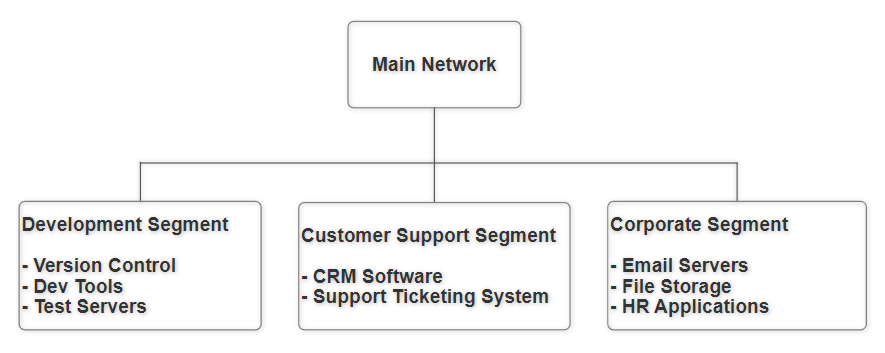
الشكل: التدفق الأساسي لتجزئة الشبكة استنادًا إلى المثال 2
الأهداف الأساسية لتجزئة الشبكة هي:
- الحد من انتشار التهديدات السيبرانيةإذا أصاب تهديد إلكتروني، كالبرمجيات الخبيثة، أحد قطاعات الشبكة، فسيتم احتواؤه داخله ومنع انتشاره إلى أجزاء أخرى من الشبكة. على سبيل المثال، إذا تعرض قطاع دعم العملاء للاختراق، فإن قطاعي التطوير والشركات يظلان آمنين.
- تحسين أداء الشبكةيمكن لتجزئة الشبكة تحسين الأداء العام من خلال تقليل الازدحام وعزل حركة المرور. يعمل كل جزء بكفاءة أكبر لأنه يتعامل مع حركة مرور أقل.
- تحسين الامتثال للوائح الأمنيةتطبق العديد من القطاعات لوائح أمنية صارمة تتطلب إجراءات محددة لحماية البيانات الحساسة. يساعد تقسيم الشبكة على تلبية هذه المتطلبات التنظيمية من خلال ضمان وصول الموظفين المصرح لهم فقط إلى المعلومات الحساسة ضمن قطاعات محددة. على سبيل المثال، تُحمى البيانات المالية في قطاع الشركات من الوصول غير المصرح به من قِبل موظفي قطاعات أخرى.
فوائد تجزئة الشبكة: توفر تجزئة الشبكة العديد من الفوائد الهامة للمؤسسات، لا سيما في تعزيز الأمن، وتحسين أداء الشبكة، وضمان الامتثال للمعايير التنظيمية.
- احتواء الخروقات: يمكن لتجزئة الشبكة منع المهاجمين من اختراق الشبكة من خلال عزل أجزاء الشبكة. هذا يعني أنه إذا تمكن المهاجم من الوصول إلى جزء واحد، فسيتم احتواؤه داخله ولن يتمكن من التسلل بسهولة إلى أجزاء أخرى من الشبكة. على سبيل المثال، إذا أصابت البرامج الضارة قسم دعم العملاء، فلن تنتشر إلى قسم التطوير أو قسم الشركات، مما يحمي المعلومات الحساسة والأنظمة الحيوية.
- تقليل سطح الهجوم: يحدّ تقسيم الشبكة من عدد الأنظمة المعرضة للمهاجمين المحتملين. بإنشاء قطاعات أصغر ومعزولة، لكل منها سياساتها الأمنية الخاصة، يتم تقليل مساحة الهجوم الإجمالية. هذا يُقلّل من نقاط دخول المهاجمين، مما يُصعّب عليهم اكتشاف الثغرات الأمنية واستغلالها داخل الشبكة.
- تعزيز المراقبة والتحكم: يمكن تخصيص سياسات وضوابط أمنية لكل قطاع من قطاعات الشبكة. يتيح هذا التقسيم الدقيق مراقبة حركة مرور الشبكة بدقة أكبر، وتحسين التحكم في الوصول إلى كل قطاع. على سبيل المثال، يمكن حصر الوصول إلى قطاع التطوير على الموظفين الذين يحتاجون إليه فقط، ويمكن مراقبة حركة المرور عن كثب بحثًا عن أي نشاط مشبوه. هذا يعزز القدرة على اكتشاف التهديدات الأمنية المحتملة والاستجابة لها بفعالية أكبر.
- تحسين الأداء: يُمكن لتجزئة الشبكة تحسين أدائها من خلال تقليل الازدحام وتحسين إدارة عرض النطاق الترددي. من خلال عزل حركة البيانات داخل القطاعات، يُقلل كل قطاع من إجمالي حركة البيانات، مما يُؤدي إلى معدلات نقل بيانات أسرع واستخدام أكثر كفاءة لموارد الشبكة. على سبيل المثال، لن يؤثر تدفق البيانات الكثيف من قطاع التطوير على عرض النطاق الترددي المتاح لقسم دعم العملاء أو قطاع الشركات، مما يضمن سلاسة العمل لجميع الأقسام.
- التدقيق المطلوب: لدى العديد من الصناعات متطلبات تنظيمية صارمة لأمن البيانات، تُلزم بفصل البيانات بدقة وضوابط الوصول إليها. يُساعد تقسيم الشبكة المؤسسات على تلبية هذه المتطلبات من خلال ضمان عزل البيانات الحساسة وحمايتها بشكل صحيح.
في سياق الهند، يمكن أن تساعد عملية تقسيم الشبكة المؤسسات على الامتثال للعديد من الأطر التنظيمية، بما في ذلك:
- يتطلب معيار PCI DSS (معيار أمان بيانات صناعة بطاقات الدفع) عزل بيانات حامل البطاقة عن أجزاء الشبكة الأخرى لمنع الوصول غير المصرح به.
- ينص قانون تكنولوجيا المعلومات لعام 2000 (قانون تكنولوجيا المعلومات، 2000) على حماية البيانات الشخصية الحساسة ويفرض اتخاذ تدابير لتأمين أنظمة المعلومات.
- يهدف قانون حماية البيانات الشخصية الرقمية (الذي سيتم تنفيذه قريبًا) إلى حماية البيانات الشخصية للمواطنين الهنود من خلال وضع متطلبات صارمة لحماية البيانات والخصوصية، بما في ذلك تحديد موقع البيانات وضوابط الوصول إليها.
- أصدر بنك الاحتياطي الهندي (RBI) إرشادات بشأن الأمن السيبراني للقطاع المصرفي الإطار، مع التأكيد على أهمية تقسيم الشبكة لحماية البيانات والأنظمة المالية الهامة.
استراتيجيات التنفيذ:
تتضمن تجزئة الشبكة تقسيم شبكة واسعة النطاق إلى أجزاء أصغر ومعزولة، ولكل منها سياسات وضوابط أمنية. يُعزز التنفيذ السليم لتجزئة الشبكة الأمان من خلال احتواء الاختراقات المحتملة، وتقليل مساحة الهجوم، وتحسين إمكانية الإدارة.
وفيما يلي عدة استراتيجيات لتنفيذ تقسيم الشبكة بشكل فعال:
التجزئة المادية : يتضمن ذلك استخدام أجهزة مادية منفصلة لقطاعات الشبكة المختلفة.
التنفيذ:
- الأجهزة المخصصة: استخدم مفاتيح وأجهزة توجيه وجدران حماية منفصلة لكل جزء.
- الكابلات: كابلات منفصلة فعليًا لأجزاء مختلفة.
التجزئة المنطقية باستخدام الشبكات المحلية الظاهرية (VLANs) : تسمح الشبكات المحلية الظاهرية بإنشاء شبكات ظاهرية متعددة على نفس الأجهزة المادية.
تطبيق :
- تكوين شبكات VLAN: قم بإعداد شبكات VLAN على المفاتيح لفصل حركة مرور الشبكة منطقيًا.
- وضع علامات على شبكات VLAN: استخدم وضع علامات على شبكات VLAN (IEEE 802.1Q) لإدارة حركة المرور بين شبكات VLAN.
- التحكم في الوصول: تنفيذ قوائم التحكم في الوصول (ACLs) على أجهزة التوجيه والمفاتيح للتحكم في حركة المرور بين شبكات VLAN.
تقسيم الشبكة الفرعية : تقسيم الشبكة إلى شبكات فرعية منطقية أصغر (شبكات فرعية).
تطبيق :
- تخطيط عنوان IP: تصميم مخطط عنوان IP الذي يحدد شبكات فرعية مختلفة لكل جزء.
- التوجيه: تكوين أجهزة التوجيه لإدارة حركة المرور بين الشبكات الفرعية.
- التحكم في الوصول: استخدم قوائم التحكم في الوصول وقواعد جدار الحماية لتقييد حركة المرور بين الشبكات الفرعية.
التجزئة الدقيقة باستخدام الشبكات المعرفة بالبرمجيات (SDN) : تجزئة دقيقة على مستوى عبء العمل أو التطبيق باستخدام تقنية SDN.
تطبيق :
- وحدات تحكم SDN: قم بنشر وحدات تحكم SDN لإدارة حركة مرور الشبكة برمجيًا.
- المحاكاة الافتراضية للشبكة: استخدم المحاكاة الافتراضية للشبكة لإنشاء أجزاء معزولة لأحمال العمل أو التطبيقات المختلفة.
- فرض السياسات: تحديد سياسات الأمان وتطبيقها على مستوى القطاع الصغير.
استخدام جدران الحماية من الجيل التالي (NGFWs) : توفر جدران الحماية من الجيل التالي ميزات متقدمة مثل فحص الحزم العميق والوعي بالتطبيقات من أجل التجزئة.
تطبيق :
- نشر جدران الحماية من الجيل التالي: ضع جدران الحماية من الجيل التالي في نقاط استراتيجية في الشبكة لفرض التجزئة.
- تحديد السياسات: إنشاء سياسات أمنية مفصلة وتطبيقها استنادًا إلى التطبيقات والمستخدمين والمحتوى.
- مراقبة حركة المرور: استخدم إمكانيات NGFW لمراقبة حركة المرور والتحكم فيها بين القطاعات.
التحكم في الوصول إلى الشبكة (NAC) : تقوم حلول NAC بفرض سياسات أمنية على الأجهزة التي تحاول الوصول إلى الشبكة.
تطبيق :
- أنظمة NAC: نشر حلول NAC للتحقق من صحة الأجهزة وترخيصها.
- تعريف السياسة: قم بتحديد السياسات بناءً على نوع الجهاز ودور المستخدم وموقف الأمان.
- التجزئة الديناميكية: استخدم NAC لتعيين الأجهزة إلى قطاعات الشبكة المناسبة بشكل ديناميكي
سياسات الأمان والتحكم في الوصول
تُعدّ عملية تجزئة الشبكة أمرًا صعبًا نظرًا لتعقيدها، وزيادة جهود إدارتها، وتكلفتها. فهي تتطلب تخطيطًا دقيقًا، واتصالات آمنة بين القطاعات، وتكوينات مناسبة لتجنب الثغرات الأمنية. كما أن توسيع نطاق الشبكة وضمان توافقها مع الأنظمة الحالية يُضيفان المزيد من الصعوبات.
التحديات:
- تعقيد: قد يكون تنفيذ الشبكات المجزأة وإدارتها معقدًا ويتطلب موارد كبيرة.
- الاتصال بين القطاعات:قد يكون ضمان الاتصال الضروري بين القطاعات مع الحفاظ على الأمان أمرًا صعبًا.
- الدورية:تتطلب الإدارة المستمرة والتحديثات لسياسات التجزئة اهتمامًا مستمرًا.
- التوسعة:قد يصبح الحفاظ على استراتيجية تقسيم فعالة أكثر تعقيدًا مع نمو المؤسسات.
الاتجاهات المستقبلية / المتقدمة:
- هيكل الثقة الصفرية:دمج تقسيم الشبكة كجزء من نموذج أمان الثقة الصفرية للتحقق من كل طلب وصول كما لو كان صادرًا من شبكة مفتوحة.
- Seqrite زتنا:خدمة SaaS مُقدمة Zero Trust Network Access حل الذي يوفر وصولاً آمنًا عن بعد إلى تطبيقات وخدمات الشركة للموظفين والمقاولين وموظفي البائعين عبر مساحات عمل بلا حدود.
لمزيد من التفاصيل، راجع الروابط أدناه:
لماذا تنتقل 60% من الشركات من استخدام الشبكات الافتراضية الخاصة (VPN) إلى Zero Trust Network Access?
Seqrite Zero Trust Network Access (ZTNA) ورقة البيانات
المؤلفون المشاركون:
سوميت باتيل
نيراج لازاروس ماكاساري