

- الأهداف الرئيسية.
- الصناعات المتأثرة.
- التركيز الجغرافي.
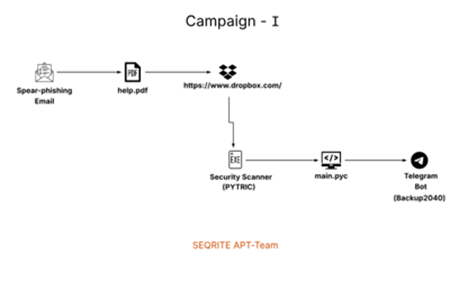
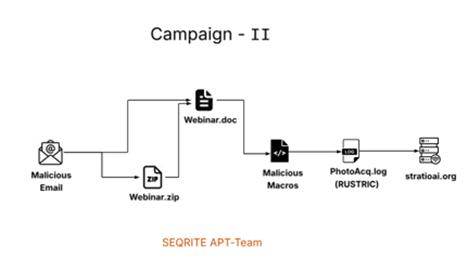
- سلسلة العدوى – عملية IconCat.
- سلسلة العدوى - الجزء الأول
- سلسلة العدوى - الجزء الثاني
- تحليل الحملة – عملية IconCat.
- الحملة الأولى
- النتائج الأولية.
- جارٍ فحص ملف PDF الخبيث.
- التحليل الفني.
- زرع برنامج PyInstaller الخبيث – PYTRIC
- الحملة الثانية
- النتائج الأولية.
- جارٍ فحص ملف Outlook الخبيث الخاص بالتصيد الاحتيالي الموجه.
- التحليل الفني.
- مستند وورد خبيث.
- زرع الصدأ الخبيث - ريفي
- تحليل البنية التحتية.
- خاتمة
- SEQRITE الحماية.
- شركات النفط العالمية
- ميتري أت&ك.
- النتائج الأولية.
- النتائج الأولية.
- الحملة الأولى
المقدمة
SEQRITE يقوم فريق APT التابع للمختبرات بتتبع التهديدات المتقدمة المستمرة (APT). مجموعات غير معروفة [UNG0801]كيان تهديد متطور نوعًا ما ولكنه مستمر، يُعتقد أنه نشأ من غرب آسيا، مع ملاحظة النشاط بشكل أساسي ضد المنظمات الإسرائيليةتُظهر المجموعة تركيزًا قويًا على بيئات المؤسسات، يعتمد على طُعم التصيد الاحتيالي المصمم وفقًا للهندسة الاجتماعية كتبت في العبرية وقد صُممت لتشبه الاتصالات الداخلية الروتينية، مثل تحديثات الامتثال، أو التنبيهات الأمنية، أو إعلانات الندوات عبر الإنترنت الخاصة بالشركات.
يُلاحظ نمط متكرر في الحملات التي رُصدت، وهو اعتماد المهاجمين بشكل كبير على انتحال أيقونات برامج مكافحة الفيروسات . إذ يتم استغلال علامات تجارية لشركات أمنية معروفة، أبرزها SentinelOne وCheck Point ، لخلق شعور زائف بالشرعية. تُسقط هذه الأيقونات المزيفة، التي تحمل شعارات برامج مكافحة الفيروسات، عبر مستندات Word وPDF خبيثة ، والتي تُشكل آلية التسليم الأولية. وبمجرد فتح هذه المستندات، يتم استخراج أو تشغيل المحتوى المُزيّف، مما يزيد من احتمالية تفاعل المستخدم واختراقه لاحقًا.
تمت متابعة هذا النشاط داخليًا في البداية بواسطة SEQRITE المختبرات كـ عملية أيكون كات، خلال سلسلتان متميزتان من العدوى تم تحديدها بدءًا من الأسبوع الثالث من شهر نوفمبر 2025وكلاهما يستهدف منظمات معينة في جميع أنحاء إسرائيل. وبينما تختلف الحملات في أساليبها وبنيتها التحتية الداعمة، إلا أن الإساءة المستمرة لـ انتحال أيقونات برامج مكافحة الفيروسات خلال فترة تشغيلية قصيرة، نعتقد أن هذا يشير إلى وجود عامل تشغيل مشترك أو خطة عمل مشتركة. بناءً على هذا الارتباط السلوكي، SEQRITE يقوم فريق مختبر APT بتجميع هذه الحملات ضمن مجموعة أنشطة واحدة، يتم تتبعها الآن على النحو التالي: UNG0801وهذا الأمر قابل للتغيير، بناءً على الأبحاث المستقبلية.
الأهداف الرئيسية
استهدفت حملة UNG0801، التي تضم مجموعتي الحملة، مجموعة معينة من الصناعات في المناطق المختارة ذات الأهمية، وهي كالتالي:
الصناعات المتضررة
- تكنولوجيا المعلومات ومقدمو الخدمات المُدارة.
- خدمات الموارد البشرية والتوظيف.
- شركات تطوير البرمجيات والتكنولوجيا
التركيز الجغرافي
- إسرائيل
سلسلة العدوى – عملية IconCat.
الحملة – أنا
الحملة – الثانية
تحليل الحملة – عملية أيكون كات
كما ذكرنا سابقاً، فإننا نجمع مجموعة حملات التهديد تحت اسم UNG0801، ونطلق عليها أيضاً اسم عملية IconCat، لأننا نعتقد أن الخطة المشتركة، التي تتضمن إساءة استخدام أيقونات برامج مكافحة الفيروسات، من قبل بائعين معروفين، لذلك، سننظر الآن في عمق الحملات وعمليات الزرع وغيرها من التفاصيل المحددة في أقسام لاحقة.
الحملة – أنا
في هذه الحملة من دليل اللعب المشترك الذي يركز على إساءة استخدام برامج مكافحة الفيروسات، وجدنا الحملة الأولى التي كانت تسيء استخدام أيقونة CheckPoint Anti-Malware Vendor عن طريق انتحالها، واستخدامها أيضًا كشعار لزرع PyInstaller الذي قررنا تسميته PYTRIC ، والذي يعمل كملف ثنائي شرعي، لذلك، نقوم بتتبعه كأول حملة أو مجموعة تحت UNG0801 أو عملية IconCat.
النتائج الأولية.
كما في SEQRITE فريق مختبرات APT-Team، نقوم بتتبع حمولات الوصول الأولية بدقة، مثل ملفات الاختصار ورسائل البريد الإلكتروني القائمة على التصيد الاحتيالي وبرامج التثبيت الخبيثة وغير ذلك الكثير، وقد عثرنا على ملف PDF باسم help.pdf.

تم تحميل هذه العينة على مجموعة بيانات الاختبار العامة بتاريخ 16 نوفمبر 2025، وقد تم تحميلها مبدئيًا من موقع جغرافي في إسرائيل. وقد اكتشف باحثون أمنيون آخرون هذه الحملة، إلى جانبنا.
جارٍ فحص ملف PDF الخبيث.

بعد التحليل الأولي لملف PDF المسمى help.pdf ، لاحظنا أنه يُستخدم كأداة لجذب الضحايا، بالإضافة إلى كونه وسيلةً لإيصالهم إلى المرحلة التالية من سلسلة العدوى . يوجه الملف الضحية إلى تحميل أداة تُسمى "Security Scanner"، وهي مُستضافة على Dropbox ومحمية بكلمة المرور "cloudstar". وكجزء من عملية الهندسة الاجتماعية، ينصح الملف المستخدمين بالتأكد من استخدامهم لأحدث إصدار من الأداة ، مُوهمًا إياهم زورًا بشرعيتها من خلال ربطها بشركة Check Point.

ولجعل الطعم ذا صلة قدر الإمكان، يحتوي ملف PDF أيضًا على شعار وصورة لشاشة بدء تشغيل أداة الأمان التي توفرها شركة Check Point لمكافحة البرامج الضارة.

في الصفحة التالية، يركز المستند على تقديم تعليمات خطوة بخطوة لبدء الفحص ، بما في ذلك تحديد محرك الأقراص أو المجلد المستهدف، والاختيار بين وضع الفحص السريع أو الشامل . كما يشرح كيفية بدء عملية الفحص أو إيقافها، ومراقبة تقدمها بصريًا من خلال مؤشر التقدم الظاهر على الشاشة، مما يعزز مظهر أداة أمان شرعية وفعالة.

تركز الصفحة الثالثة من ملف PDF هذا على أنواع المسح الضوئي المتاحة مثل المسح الشامل والمسح السريع وغير ذلك الكثير.

حسناً، تركز الصفحة الأخيرة من ملف PDF الخبيث هذا على واجهة نتائج الفحص ، والتي تُعرض بمجرد اكتمال عملية الفحص. يقدم هذا القسم ملخصاً للمؤشرات الرئيسية، بما في ذلك إجمالي عدد الملفات التي تم فحصها ، والتهديدات المكتشفة ، ومدة الفحص الإجمالية . بالإضافة إلى ذلك، يوفر قائمة مفصلة بالملفات المشبوهة والعمليات الجارية ، إلى جانب توصيات عامة للمعالجة.

في القسم التالي، سنلقي نظرة على التحليل الفني لحمولة المرحلة الثانية، والتي يوجه دليل PDF الضحية إلى تنزيلها من Dropbox.
التحليل الفني.
في هذا القسم، سنركز الآن على القدرات التقنية للزرعة، والتي نتتبعها باسم PYTRIC.
زرع برنامج PyInstaller الخبيث - PYTRIC.


في البداية، عند تحميل الملف التنفيذي في أدوات التحليل الأساسية، لاحظنا أنه مُغلّف باستخدام PyInstaller . ببساطة، هذا يعني أن البرمجية الخبيثة كُتبت في الأصل بلغة بايثون ، ثم جُمعت في ملف تنفيذي مستقل لنظام ويندوز. يجمع PyInstaller مُفسّر بايثون والمكتبات المطلوبة وشفرة بايثون الخاصة بالمهاجم في ملف تنفيذي واحد، مما يسمح بتشغيله على أنظمة لا تحتوي على بايثون. تُستغل هذه التقنية بشكل شائع من قِبل الجهات الخبيثة لأنها تُسهّل عملية النشر، وتُضيف في الوقت نفسه طبقة رقيقة من التمويه، مما يجعل التحليل الثابت أكثر تعقيدًا.
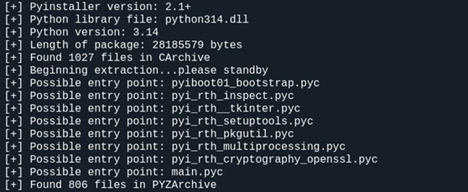
لذلك، قررنا استخراج الملفات من هذا الأرشيف الخبيث PYZArchive، وبعد فك تجميع ملف main.pyc، وجدنا أجزاءً خبيثة من الكود.


وأخيراً، يمكننا أن نرى أن البرنامج النصي الخبيث يحتوي على رسائل متعددة لتنفيذ مهام معينة.

ثم وجدنا مجموعة من الوظائف المثيرة للاهتمام والمعروفة باسم scan_files والتي تقوم أساسًا بفحص جميع الملفات الموجودة على الجهاز المستهدف، ثم هناك الوظيفة الأخرى التي تقوم أساسًا بما إذا كان البرنامج النصي أو برنامج PYTIC المزروع لديه امتيازات إدارية معينة لتنفيذ مجموعة معينة من المهام.

الآن، في الجزء الأخير من هذا النص البرمجي، يمكننا أن نرى أن هناك أوامر متعددة تم تنفيذها من جانب TA، والتي تقوم بمهام مثل مسح النظام بالكامل، وحذف جميع النسخ الاحتياطية، والتحقق من حالة النسخ الاحتياطية، وغير ذلك الكثير، مما يجعل هذا الزرع نوعًا من الماسح الضوئي، على جانب الضحية.
لذا، نستنتج أن برنامج PYTRIC الخبيث هو في الأساس برنامج خبيث رديء البرمجة، مدعوم ببرنامج PyInstaller. وبالنظر إلى رمز بوت Telegram، وجدنا أن اسم البوت المستخدم للاتصال بالجهة المستهدفة هو Backup2040، والذي استُخدم لتنفيذ العملية المذكورة أعلاه.
الحملة – الثانية
الآن، في هذه الحملة الثانية من خطة العمل المشتركة التي تركز على إساءة استخدام برامج مكافحة الفيروسات، وجدنا أنها كانت تسيء استخدام أيقونة SentinelOne Anti-Malware Vendor عن طريق انتحالها، واستخدامها أيضًا كشعار للزرع القائم على Rust، والذي قررنا تسميته RUSTRIC، والذي يعمل كملف ثنائي شرعي، لذلك، نقوم بتتبعه كحملة أو مجموعة ثانية تحت UNG0801 أو عملية IconCat.
النتائج الأولية.
بعد أن تتبعنا الحملة الأولى، قمنا لاحقًا بتتبع وتحديد بريد إلكتروني خبيث قائم على التصيد الاحتيالي، والذي تم تحميله من إسرائيل.

كما نرى، تم تحميل العينة على مجموعة بيانات الاختبار العامة بتاريخ 17 نوفمبر 2025. والآن، دعونا نلقي نظرة على البريد الإلكتروني الخبيث القائم على التصيد الاحتيالي الموجه.
جارٍ التحقيق في ملف البريد الإلكتروني الخبيث الخاص بالتصيد الاحتيالي الموجه.

في البداية، عند فحص رسالة البريد الإلكتروني الخبيثة التي تستهدف التصيد الاحتيالي، وجدنا أنها تنتحل صفة مجموعة LM ، وهي شركة إسرائيلية شرعية متخصصة في الموارد البشرية وخدمات التوظيف، وذلك باستغلال نطاق lm.co.il. وبعد مراجعة محتوى الرسالة، تبين لنا أن المُرسل استخدم عبارات معينة تُحاكي مراسلات الشركة الداخلية، مستخدمًا اسم مُرسل عام خاص بقسم معين ولغة عبرية رسمية، وأرفق بها ملفات مُقدمة على أنها إرشادات روتينية للشركة ومواد لندوات عبر الإنترنت، وهي ملفات Webinar.doc وWebinar.zip.
التحليل الفني.
في هذا القسم، سنركز على عنصرين من عناصر هذه الحملة، أولهما مستند Word الخبيث، الذي يحتوي على وحدات ماكرو، مما يؤدي إلى المرحلة الثانية والأخيرة، والتي نتتبعها باسم RUSTRIC.
مستند وورد خبيث.
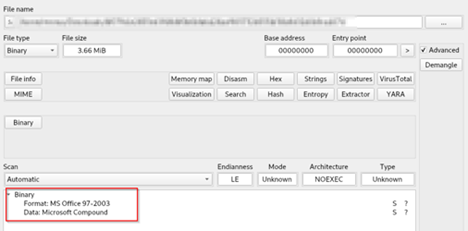
في البداية، عند البحث في أدوات تحليل الملفات الأولية، أصبحنا على دراية تامة بتنسيق الملف، وهو أنه ملف مستند يحتوي على وحدات ماكرو.

علاوة على ذلك، لاحظنا أن المستند تالفٌ بشكلٍ أساسي، وأن الغرض الوحيد من ملف الوورد هو إسقاط برنامج التجسس النهائي. عند فحص تدفقات البيانات، وجدنا أن هناك تدفقين فقط مثيرين للاهتمام، يحتويان على شيفرة خبيثة.

وبمواصلة استخراج الماكرو الخبيث، وجدنا أنه يحتوي على عدة مجموعات من الوظائف المهمة لأداء مهام معينة، كما وجدنا أن الجهة المهاجمة تركت رسالة لطيفة للغاية للمحللين والهدف، وهي كالتالي: مرحباً :)، أتمنى لكم وقتاً ممتعاً :).

بعد تحليل الدالة WriteHexToFile، تبيّن لنا أنها مسؤولة عن استخراج وإعادة بناء حمولة البيانات النهائية من دفق UserForm1. تقرأ الدالة كتلة بيانات كبيرة مشفرة بنظام العد الست عشري، مخزنة ضمن قيمة وقت التصميم لـ UserForm1.TextBox1.Text، وتزيل جميع عناصر التنسيق غير المرغوب فيها، مثل المسافات وفواصل الأسطر، وتتحقق من سلامة البيانات. ثم تقوم بفك تشفير سلسلة العد الست عشري بايتًا بايتًا إلى شكلها الثنائي الخام، وتكتب حمولة البيانات المعاد بناؤها على القرص باسم PhotoAcq.log ضمن مجلد التنزيلات الخاص بالجهاز المستهدف.
كما لاحظنا نمطًا فريدًا للغاية، وهو أن الجهة المهاجمة تحب الإفراط في استخدام الرموز التعبيرية وتكرارها وترك رسائل مماثلة في كل مكان عبر البرنامج النصي الخبيث.

بعد ذلك، عند فحص الدالة love_me_، نجد أنها مسؤولة عن تنفيذ الحمولة المُعاد بناؤها بعد كتابتها على القرص. تقوم هذه الدالة بإنشاء المسار الكامل للملف المُسقط، PhotoAcq.log، الموجود في مجلد التنزيلات الخاص بالضحية ، وتستخدم أداة إدارة ويندوز (WMI) لتشغيله. تحديدًا، يحصل الماكرو على مرجع إلى فئة Win32_Process عبر مساحة الاسم root\cimv2، ثم يستدعي الدالة Create لإنشاء عملية جديدة.
بعد ذلك، سنلقي نظرة على الحمولة النهائية، وهي RUSTRIC.
زرع الصدأ الخبيث - ريفي
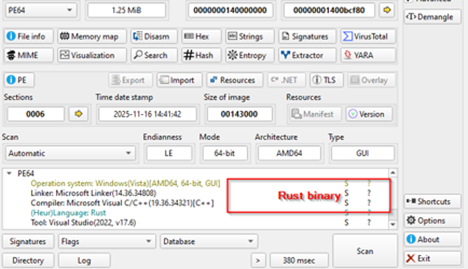

في البداية، عند تحميل الملف الثنائي في أدوات التحليل الأولية، اكتشفنا أن هذا عبارة عن زرع قائم على لغة Rust.

عند الوصول إلى الوظيفة الرئيسية، وجدنا أنه نظرًا لكونه ملفًا تنفيذيًا مكتوبًا بلغة Rust، فهناك الكثير من مزيج المكتبة بالإضافة إلى أجزاء التعليمات البرمجية التي لم تكن ذات أهمية كبيرة.

وبالانتقال إلى الأمام، وجدنا وظيفة مثيرة للاهتمام، تقوم بالعديد من المهام مثل تعداد قائمة برامج مكافحة الفيروسات الموجودة على جهاز الهدف.


كما ذكرنا، لاحظنا أيضًا أنه يُحصي 28 برنامجًا لمكافحة الفيروسات، من بينها QuickHeal وCrowdStrike وCheckPoint وESET وغيرها الكثير، وذلك من خلال حصر أسماء ملفات برامج مكافحة البرمجيات الخبيثة، ومجلدات محددة، وغير ذلك. وفيما يلي قائمة بموردي برامج مكافحة البرمجيات الخبيثة الذين رصدهم هذا البرنامج الخبيث:
| # | اسم برنامج مكافحة الفيروسات |
| 1 | أشف سريعة |
| 2 | مايكروسوفت ديفندر |
| 3 | أفاست |
| 4 | AVG |
| 5 | أفيرا |
| 6 | برنامج BitDefender |
| 7 | Kaspersky |
| 8 | ESET |
| 9 | McAfee |
| 10 | نورتون |
| 11 | تريند مايكرو |
| 12 | سوفوس |
| 13 | التقيم |
| 14 | الباندا الأمن |
| 15 | برنامج F-Secure |
| 16 | Comodo |
| 17 | برنامج Webroot |
| 18 | Cylance |
| 19 | الحارس واحد |
| 20 | VMware الكربون الأسود |
| 21 | حشد سترايك |
| 22 | مجموعة بيانات |
| 23 | Qihoo 360 |
| 24 | K7 الحوسبة |
| 25 | طبيب الويب |
| 26 | نقطة تفتيش |
| 27 | من BullGuard |
| 28 | Emsisoft |

علاوة على ذلك، بمجرد اكتمال عملية التعداد، وفي حالة اكتشاف الزرعة أن بعض الأجهزة غير موجودة، فإنها تطبع أيضًا رسالة " لم يتم العثور على أي اكتشافات "، وبعد ذلك، بمجرد الانتهاء من تعداد الأجهزة، فإنها تشرع في تنفيذ المجموعة التالية من الإجراءات.

في البداية، يقوم بتنفيذ الأمر whoami.exe، وهو في الأساس سلوك عام تقوم به الغرسات، على الرغم من أنه مزعج للغاية.

بعد ذلك، يقوم بتنفيذ الأمر hostname.exe، وهو سلوك عام لحصر اسم المضيف الخاص بالهدف.

أما الأمر الأخير الذي يقوم به البرنامج المزروع فهو في الأساس nslookup.exe والذي يقوم أساسًا بتنفيذ عمليات متعلقة بالشبكة.

حسناً، الأمر الأخير وليس الأقل أهمية هو أننا استخرجنا أيضاً عنوان إطار القيادة والتحكم، وفي هذه الحالة، كان الزرع يقوم بمحاولات متعددة للاتصال بعنوان C2.
والآن، مع اختتامنا لتحليل هذه الزرعة الأساسية، سننتقل بعد ذلك إلى النظر في القطع الأثرية القائمة على البنية التحتية.
تحليل البنية التحتية.
في الحملة الأولى، اكتشفنا أن الجهة المهاجمة كانت تسيء استخدام تطبيق Telegram لأغراض الاتصال والبنية التحتية، بينما في الحملة الثانية، استخرجنا نظام القيادة والتحكم من الشريحة المزروعة.


حسناً، بالنظر إلى تفاصيل البنية التحتية، وجدنا أنه كانت هناك عمليات إعادة توجيه متعددة إلى إصدار HTTPS من صفحة الويب، إلى جانب أحدث استجابة، والتي وجدنا أنها كانت تعمل على المنفذ 443، والذي نعتقد أنه كان المنفذ المستخدم للتواصل مع خادم C2.


بعد ذلك، لاحظنا تفصيلاً مثيراً للاهتمام خلال مراجعة البنية التحتية. كان عنوان IP المرتبط بالنطاق لا يزال مرتبطاً بسجل CNAME الخاص بـ netvigil.org، واستمر في عرض شهادة TLS صادرة لهذا النطاق بدلاً من الشهادة التي كنا نحللها. يشير هذا إلى أن الخادم الافتراضي الخاص (VPS) كان يستضيف netvigil.org سابقاً، ولم تتم إعادة تهيئته بالكامل للنطاق الجديد. عملياً، نعتقد أن هذا النوع من البقايا، حيث يحتفظ المضيف الأساسي بشهادات أو إدخالات مضيف افتراضي من إعداد سابق، شائع في البنى التحتية منخفضة التكلفة أو المعاد استخدامها، والتي غالباً ما تُرى في العمليات الخبيثة.
نعتقد أن الفاعل قام ببساطة بتوجيه نطاق جديد إلى خادم موجود دون تنظيف التكوين القديم.

يؤكد استعراض سجل الشهادات في نظام Censys هذا التقييم. عند الاستعلام عن netvigil.org، وجدنا العديد من الشهادات النشطة والصادرة حديثًا والمرتبطة بنفس النطاق، بما في ذلك إدخالات الأحرف البديلة (*.netvigil.org).
خاتمة
لذلك، نستنتج أنه على الرغم من اختلاف دوافع الحملتين، إلا أنهما تشتركان في أسلوب لعب متشابه إلى حد كبير لاستغلال أيقونات مكافحة الفيروسات على الشرائح الإلكترونية لتنفيذ عمليات احتيال، مما يربط كلتيهما تحت المجموعة UNG0801، حيث تستغل الأولى أيقونة وشعار Check Point لتوصيل شريحة PYTRIC، التي تقوم بأعمال مدمرة مثل مسح معلومات النظام، بينما تستغل الأخرى أيضًا أيقونة Sentinel One وشعارًا مشابهًا لتوصيل شريحة RUSTRIC، والتي نعتقد أنها لأغراض التجسس فقط.
يُعدّ تحديد مصدر الهجمات أمرًا صعبًا ومُربكًا، ولكن نظرًا لتشابه أساليب العمل والإطار الزمني للحملات، نُصنّف هذه العملية ضمن عملية IconCat أو UNG0801. مع بعض التناقض، نعتقد أن الحملة الأولى لا تهدف إلى سرقة البيانات أو التجسس، بينما تُركّز الحملة الثانية على التجسس، مُحاكيةً سلوك مجموعة تهديد مُتقدّمة مُستمرة (APT).
لذلك، هذا يلخص بحثنا ويقدم الأسباب المذكورة أعلاه بثقة معينة لتجميع الحملات ضمن مجموعة واحدة، والتي تخضع للتغيير، بالإضافة إلى تسليط الضوء على بعض الاختلافات.
SEQRITE الحماية.
- إضافة
- Win64
- حصان طروادة 50253.GC
- حصان طروادة 50255.GC
- حصان طروادة 50254.GC
شركات النفط العالمية
| مزيج | نوع الملف |
| 6df21646d13c5b68c14c70516dfc74ef2aef4a4246970d7f4fbd072053ba40e6 | بريد اوتلوك |
| 6f079c1e2655ed391fb8f0b6bfafa126acf905732b5554f38a9d32d0b9ca407d | وثيقة |
| 77ceeb88a1fe4fb03af1acc589e02aeb156e3b22b110124ce1b25c940b0d9bbe | ZIP |
| 54ebdea80d30660f1d7be0b71bc3eb04189ef2036cdbba24d60f474547d3516a | EXE |
| 2afcac3231235b5cea0fc702d705ec76afec424a9cec820749b83b6299d1fe1b | EXE |
| e422c2f25fbb4951f069c6ba24e9b917e95edb9019c10d34de4309f480c342df |
عناوين المضيف/IP
| stratioai[.]org |
| hxxps://www[.]dropbox[.]com/scl/fi/e2tctz6iy0s81dcxysbkf/help.pdf?rlkey=4b3uydquzd0h5xe7lk0gk95r9&st=c1qfydwi&dl=1 |
| 159 [.] 198 [.] 68 [.] 25 |
MITER ATT & CK
| تكتيك | معرف التقنية | اسم التقنية | كيفية تطبيق ذلك على عملية IconCat |
| الوصول الأولي | T1566.001 | التصيد الاحتيالي: مرفق Spearphishing | تعتمد كلتا الحملتين على مرفقات ملفات PDF و Word خبيثة يتم إرسالها عبر التصيد الاحتيالي الموجه. |
| T1566.002 | التصيد الاحتيالي: ارتباط Spearphishing | تطلب الحملة الأولى من الضحايا تنزيل "ماسح أمني" مزيف من دروب بوكس. | |
| T1204.002 | تنفيذ المستخدم: ملف ضار | يتم التلاعب بالضحايا اجتماعياً لفتح مستندات PDF/Word يدوياً | |
| التنفيذ | T1059.006 | مترجم الأوامر والبرمجة: بايثون | تقوم الحملة الأولى بنشر برمجية خبيثة مكتوبة بلغة بايثون ومغلفة ببرنامج PyInstaller (PYTRIC). |
| T1059.005 | مترجم الأوامر والبرمجة: Visual Basic | يستخدم برنامج Campaign-II وحدات ماكرو VBA خبيثة في مستند Word | |
| T1047 | ويندوز إدارة الأجهزة | يتم تنفيذ RUSTRIC عبر WMI (Win32_Process.Create) | |
| التهرب الدفاعي | T1036.005 | التنكر: تطابق الاسم الشرعي أو الموقع | كلا الحملتين تنتحلان صفة بائعي برامج مكافحة الفيروسات الموثوق بهم (Check Point و SentinelOne). |
| T1027 | ملفات أو معلومات مبهمة | يتم ترميز البيانات باستخدام نظام العد الست عشري داخل مستند Word. | |
| T1218 | تنفيذ الوكيل الثنائي الموقّع | يستغل تنفيذ البرامج الضارة ملفات ويندوز الثنائية الموثوقة (مثل wmic و nslookup و whoami و hostname). | |
| الاكتشاف | T1518.001 | اكتشاف برامج الأمان | يقوم برنامج RUSTRIC بحصر 28 منتجًا مختلفًا لمكافحة الفيروسات وEDR عن طريق فحص مسارات الملفات المعروفة ومؤشرات العمليات. |
| القيادة والتحكم | T1105 | نقل أداة الدخول | تسترجع الحملة الأولى حمولة المرحلة الثانية من دروب بوكس كجزء من سلسلة العدوى. |
| T1071.001 | بروتوكول طبقة التطبيق: بروتوكولات الويب | تحاول كلتا الزرعتين الاتصال بالبنية التحتية للتحكم والسيطرة التي يتحكم بها المهاجم عبر بروتوكولات الويب القياسية. |

