


نظرة عامة
Seqrite رصد فريق مختبرات APT مجموعة UNG0002، المعروفة أيضًا باسم المجموعة المجهولة 0002، وهي مجموعة من العمليات التجسسية التي تندرج تحت مظلة واحدة، وتنفذ حملات في مناطق آسيوية متعددة، بما في ذلك الصين وهونغ كونغ وباكستان. وتُظهر هذه المجموعة ميلًا واضحًا لاستخدام ملفات الاختصار (LNK) وVBScript وأدوات ما بعد الاختراق مثل Cobalt Strike وMetasploit، مع نشرها باستمرار لوثائق وهمية تحمل طابع السير الذاتية لجذب الضحايا.
تمتد عمليات المجموعة على حملتين رئيسيتين: عملية "همس الكوبالت" (مايو 2024 - سبتمبر 2024) وعملية "ضباب العنبر" (يناير 2025 - مايو 2025) . خلال عملية "همس الكوبالت"، رُصدت 20 سلسلة عدوى تستهدف قطاعات الدفاع والهندسة الكهربائية والطيران المدني. أما حملة "ضباب العنبر" الأحدث، فقد تطورت لتستهدف قطاعات الألعاب وتطوير البرمجيات والمؤسسات الأكاديمية، وذلك باستخدام برامج خبيثة خفيفة الوزن مُحسّنة، تشمل "برنامج التحكم عن بُعد الظلي" و"برنامج زرع مكتبة الارتباط الديناميكي المُغلّفة" و"برنامج التحكم عن بُعد عبر الإنترنت".
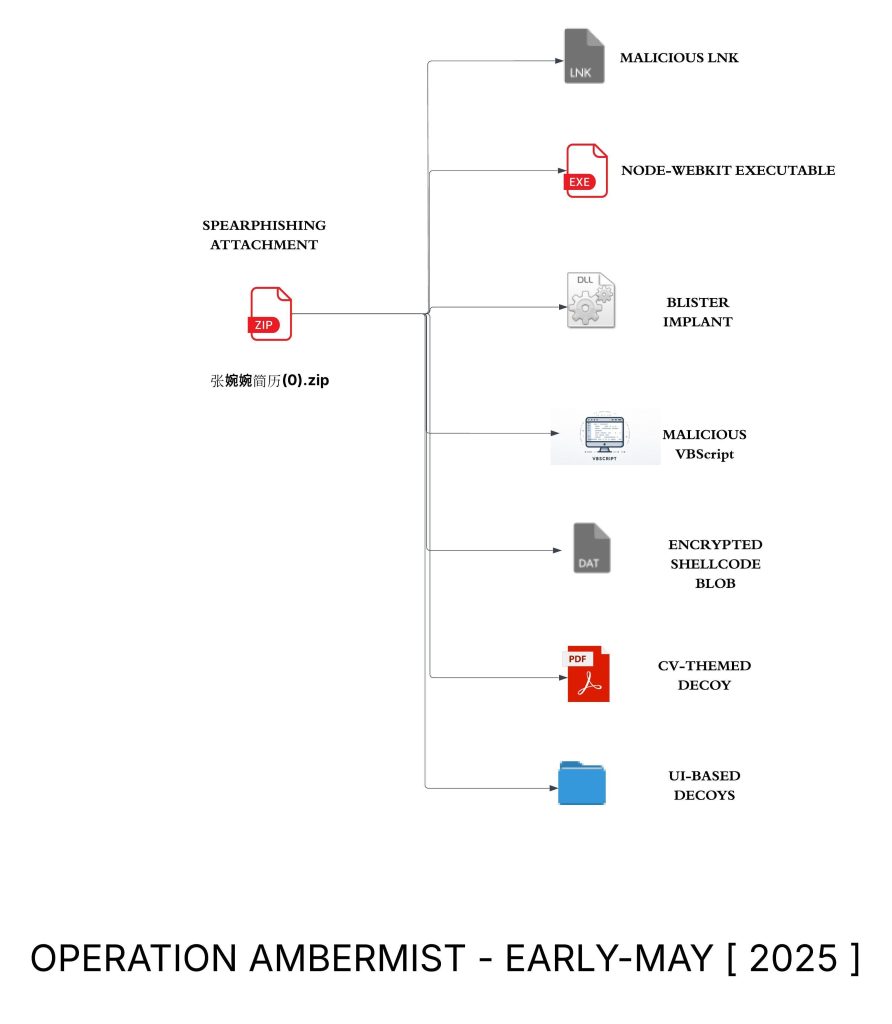
في عملية AmberMist الأخيرة، أساء الكيان المُهدّد استخدام تقنية ClickFix، وهي أسلوب هندسة اجتماعية يخدع الضحايا لتنفيذ نصوص PowerShell خبيثة عبر صفحات تحقق CAPTCHA مزيفة. بالإضافة إلى ذلك، يستغل UNG0002 تقنيات التحميل الجانبي لملفات DLL، وخاصةً تطبيقات Windows الشرعية مثل ملفات Rasphone وNode-Webkit الثنائية لتنفيذ حمولات خبيثة.
النتائج الرئيسية
- هجمات متعددة المراحل:تستخدم UNG0002 سلاسل عدوى متطورة باستخدام ملفات LNK ضارة، وVBScript، وبرامج نصية دفعية، وPowerShell لنشر عمليات زرع RAT مخصصة بما في ذلك Shadow RAT، وINET RAT، وBlister DLL.
- الهندسة الاجتماعية ClickFix:تستخدم المجموعة صفحات التحقق المزيفة CAPTCHA لخداع الضحايا لتنفيذ نصوص PowerShell الضارة، ولا سيما انتحال موقع وزارة الشؤون البحرية الباكستانية.

- إساءة استخدام التحميل الجانبي لـ DLL:في الحملة الأخيرة، تم الإساءة بشكل مستمر لاستخدام تطبيقات Windows المشروعة (Rasphone وNode-Webkit) لتحميل DLL لتنفيذ حمولات ضارة أثناء التهرب من الاكتشاف.
- مستندات وهمية ذات طابع السيرة الذاتية:استخدام مستندات السيرة الذاتية الواقعية التي تستهدف صناعات محددة، بما في ذلك الملفات الشخصية المزيفة لمصممي واجهة المستخدم للألعاب وطلاب علوم الكمبيوتر من المؤسسات المرموقة.
- البنية التحتية المستمرة:تم الحفاظ على البنية التحتية للقيادة والتحكم مع أنماط التسمية المتسقة والأمان التشغيلي عبر حملات متعددة تمتد لأكثر من عام.
- التركيز على الصناعة المستهدفة:الاستهداف المنهجي لقطاعات الدفاع والهندسة الكهروتقنية والطاقة والطيران المدني والأوساط الأكاديمية والمؤسسات الطبية وباحثي الأمن السيبراني والألعاب وتطوير البرمجيات.
- تحديات الإسناديمثل UNG0002 مجموعة تهديدات متطورة تُظهر قدرة عالية على التكيف من خلال محاكاة تقنيات من أدلة عمل جهات التهديد الأخرى لتعقيد جهود تحديد مصدر الهجمات، مع Seqrite تؤكد المختبرات بثقة عالية أن المجموعة تنحدر من جنوب شرق آسيا وتركز على أنشطة التجسس. ومع توفر المزيد من المعلومات الاستخباراتية، قد يتم توسيع نطاق الحملات المرتبطة بها أو تحسينها في المستقبل.
ملخص
تمثل UNG0002 كيان تهديد متطور ومستمر من جنوب آسيا حافظ على عمليات متسقة تستهدف ولايات قضائية آسيوية متعددة منذ مايو 2024 على الأقل. تُظهر المجموعة قدرة عالية على التكيف وكفاءة تقنية، وتطور باستمرار مجموعة أدواتها مع الحفاظ على تكتيكات وتقنيات وإجراءات متسقة.
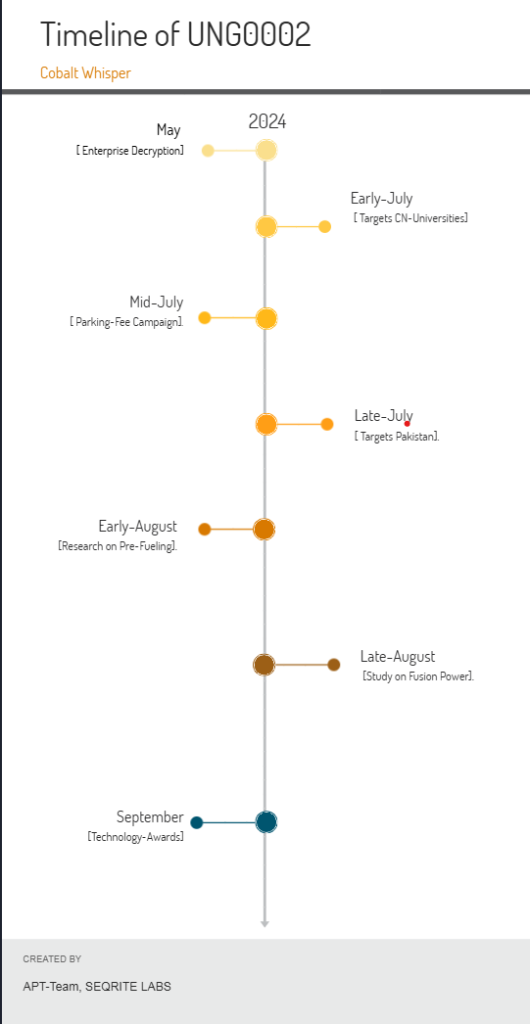
يشير تركيز الجهة الفاعلة على مناطق جغرافية محددة (الصين، هونغ كونغ، باكستان) وقطاعات مستهدفة إلى نهج استراتيجي لجمع المعلومات الاستخباراتية، أو ما يُعرف بأنشطة التجسس التقليدية. ويشير استخدامهم لوثائق وهمية تبدو شرعية، وتقنيات هندسة اجتماعية، وأساليب تهرب شبه متطورة، إلى عملية تتمتع بخبرة وموارد جيدة.
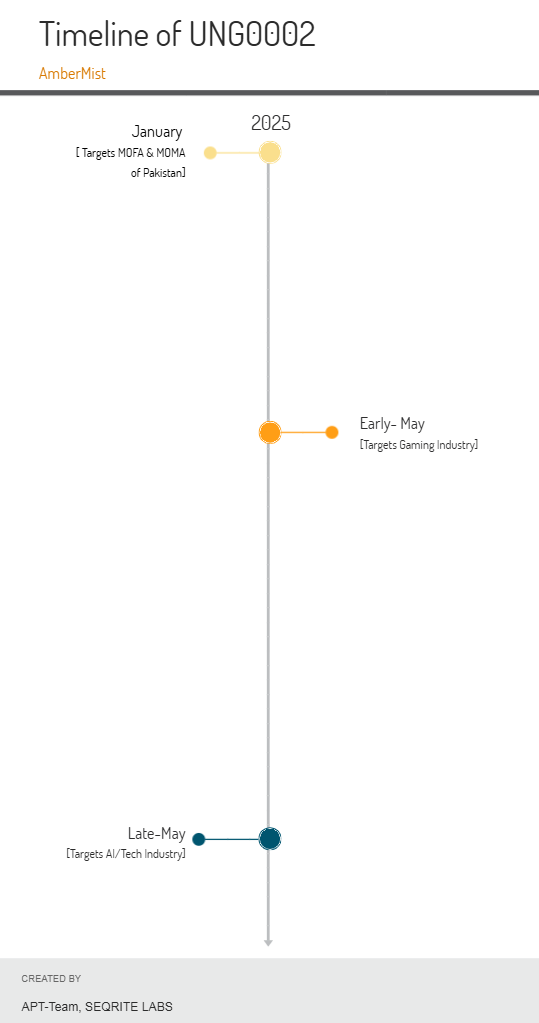
تُظهر UNG0002 أنماطًا تشغيلية متسقة في كلٍّ من عملية Cobalt Whisper وعملية AmberMist، مع الحفاظ على تشابه في تسمية البنية التحتية، وآليات تسليم الحمولة، ومعايير اختيار الأهداف. يشير تطور المجموعة من استخدام إطاري Cobalt Strike وMetasploit بشكل أساسي إلى تطوير برمجيات خبيثة مخصصة مثل Shadow RAT وINET RAT وBlister DLL إلى طبيعتها الثابتة.
تشمل الأدلة التقنية البارزة مسارات ملفات PDB التي تكشف بيئات التطوير، مثل C:\Users\The Freelancer\source\repos\JAN25\mustang\x64\Release\mustang.pdb لبرنامج Shadow RAT، وC:\Users\Shockwave\source\repos\memcom\x64\Release\memcom.pdb لبرنامج INET RAT، مما يشير إلى الأسماء الرمزية المحتملة "Mustang" و"ShockWave"، والتي تدل على محاكاة مجموعات تهديد موجودة بالفعل. يمكنكم الاطلاع على تحليل تقني معمق لسلاسل العدوى الكاملة وتفاصيل الحملة في ورقتنا البحثية الشاملة.
خاتمة
إن إسناد أنشطة التهديد إلى مجموعة محددة مهمة معقدة دائمًا. فهي تتطلب تحليلًا دقيقًا عبر عدة مجالات، بما في ذلك أنماط الاستهداف، والتكتيكات والتقنيات، والتركيز الجغرافي، وأي ثغرات محتملة في الأمن العملياتي. وتُعدّ UNG0002 مجموعة متطورة Seqrite تقوم المختبرات بالمراقبة النشطة. مع توفر المزيد من المعلومات الاستخباراتية، قد نقوم بتوسيع أو تحسين الحملات المرتبطةبناءً على نتائجنا الحالية، نُقيّم بثقة عالية أن هذه المجموعة نشأت في جنوب شرق آسيا، وتُظهر قدرة عالية على التكيف - غالبًا ما تُحاكي أساليب مُستخدمة في أساليب أخرى لجهات التهديد لتعقيد عملية الإسناد التي تُركز على التجسس. كما نُقدّر جهود الباحثين الآخرين في هذا المجتمع، مثل فريق Malwarehunterteam، في رصد هذه الحملات.
شركات النفط العالمية
- غير PE [ملفات تعتمد على البرامج النصية، اختصار، C2-Config، كتل Shellcode المشفرة]
| نوع الملف | هاش (SHA-256) |
| LNK (اختصار) | 4ca4f673e4389a352854f5feb0793dac43519ade8049b5dd9356d0cbe0f06148 |
| 55dc772d1b59c387b5f33428d5167437dc2d6e2423765f4080ee3b6a04947ae9 | |
| 4b410c47465359ef40d470c9286fb980e656698c4ee4d969c86c84fbd012af0d | |
| SCT (Scriptlet) | c49e9b556d271a853449ec915e4a929f5fa7ae04da4dc714c220ed0d703a36f7 |
| VBS (VBScript) | ad97b1c79735b1b97c4c4432cacac2fce6316889eafb41a0d97f2b0e565ee850 |
| c722651d72c47e224007c2111e0489a028521ccdf5331c92e6cd9cfe07076918 | |
| 2140adec9cde046b35634e93b83da4cc9a8aa0a71c21e32ba1dce2742314e8dc | |
| نص الدفعة (.bat) | a31d742d7e36fefed01971d8cba827c71e69d59167e080d2f551210c85fddaa5 |
| باورشيل (.ps1) | a31d742d7e36fefed01971d8cba827c71e69d59167e080d2f551210c85fddaa5 |
| TXT – تكوين C2 | 2df309018ab935c47306b06ebf5700dcf790fff7cebabfb99274fe867042ecf0
b7f1d82fb80e02b9ebe955e8f061f31dc60f7513d1f9ad0a831407c1ba0df87e |
| كود القشرة (.dat) | 2c700126b22ea8b22b8b05c2da05de79df4ab7db9f88267316530fa662b4db2c |
- PE – الغرسات
| هاش (SHA-256) | نوع البرمجيات الخبيثة | ملاحظة |
| c3ccfe415c3d3b89bde029669f42b7f04df72ad2da4bd15d82495b58ebde46d6 | غرسة DLL البثورية | تم استخدامه في عملية AmberMist، وتم تحميل DLL جانبيًا عبر Node-Webkit |
| 4c79934beb1ea19f17e39fd1946158d3dd7d075aa29d8cd259834f8cd7e04ef8 | غرسة DLL البثورية | نفس العائلة المذكورة أعلاه، متغير محتمل |
| 2bdd086a5fce1f32ea41be86febfb4be7782c997cfcb028d2f58fee5dd4b0f8a | INET RAT | إعادة كتابة Shadow RAT باستخدام التحليل المضاد ومرونة C2 |
| 90c9e0ee1d74b596a0acf1e04b41c2c5f15d16b2acd39d3dc8f90b071888ac99 | فأر الظل | تم النشر عبر Rasphone باستخدام أداة تحميل الطعم والتكوين |
MITER ATT & CK
| تكتيك | تقنية | معرف التقنية | السلوك الملحوظ / المثال |
| استطلاع | التصيد الرمحي للحصول على المعلومات | T1598.002 | استخدام السير الذاتية ذات المواضيع الوظيفية (على سبيل المثال، السيرة الذاتية لـ Zhang Wanwan و Li Mingyue) لاستهداف قطاعات محددة. |
| تنمية الموارد | تطوير القدرات | T1587 | الغرسات المخصصة: INET RAT (إعادة كتابة Shadow RAT)، واستخدام محمل DLL الخاص بـ Blister. |
| الحصول على البنية التحتية | T1583.001، T1583.006 | استخدام المجالات المزيفة (على سبيل المثال، moma[.]islamabadpk[.]site)؛ استخدام ASN. | |
| الوصول الأولي | مرفق التصيد الاحتيالي بالرمح | T1566.001 | استخدام ملفات ZIP الضارة مع LNKs وVBS (على سبيل المثال، 张婉婉简历.zip, 李明月_CV.pdf.lnk). |
| اختراق القيادة (تقنية ClickFix) | T1189 | يقوم موقع ضار بخداع المستخدم في لصق PowerShell المنسوخ إلى الحافظة. | |
| التنفيذ | مفسّر الأوامر والنصوص البرمجية (PowerShell، VBScript، Batch) | T1059 | تنفيذ متعدد المراحل عبر VBS ➝ BAT ➝ PowerShell. |
| تنفيذ الوكيل الثنائي الموقّع (wscript، rasphone، regsvr32) | T1218 | استخدام LOLBINs مثل wscript.exe، وregsvr32.exe، وrasphone.exe للتنفيذ والتحميل الجانبي. | |
| البرمجة النصية (Scriptlets – ملفات .sct) | T1059.005 | استخدام run.sct عبر regsvr32 لمزيد من تنفيذ الحمولة. | |
| إصرار | المهمة المجدولة/الوظيفة | T1053.005 | تم جدولة المهام مثل SysUpdater وUtilityUpdater للتنفيذ المتكرر. |
| التصعيد امتياز | اختطاف ترتيب البحث في DLL | T1574.001 | تحميل جانبي لملف DLL عبر rasphone.exe، وnode-webkit لـ Shadow RAT، وBlister loader. |
| التهرب الدفاعي | ملفات أو معلومات مبهمة | T1027 | نصوص تحتوي على تشويش، وتكوينات C2 مشفرة بنظام سداسي عشري، وأكواد عشوائية في SCTs. |
| فك تشفير / فك تشفير الملفات أو المعلومات | T1140 | INET RAT يقوم بفك تشفير تكوين C2 من list.txt. | |
| تعبئة البرامج (محمل Shellcode) | T1027.002 | يقوم Blister بفك تشفير وحقن shellcode من update.dat باستخدام AES. | |
| تنفيذ الأوامر غير المباشرة | T1202 | تنفيذ SCT من خلال regsvr32، باستخدام P/Invoke لتحميل DLLs. | |
| الوصول إلى بيانات الاعتماد | التقاط الإدخال (إمكانية ضمن Shadow/INET RAT) | T1056 | تشير قدرات RAT إلى إمكانية سرقة بيانات الاعتماد. |
| الاكتشاف | اكتشاف معلومات النظام | T1082 | يقوم INET RAT بجمع أسماء الكمبيوتر/المستخدم أثناء التنفيذ. |
| القيادة والسيطرة | بروتوكول طبقة التطبيق: بروتوكولات الويب | T1071.001 | تتواصل Shadow/INET RATs عبر HTTP(S). |
| نقل أداة الدخول | T1105 | الحمولات والطعوم التي تم تنزيلها من خوادم خارجية. | |
| التشكيلات | البيانات من النظام المحلي | T1005 | من المحتمل أن يكون ذلك عبر RATs لجمع الملفات أو الوصول إلى الحافظة. |
| exfiltration | تسلل عبر قناة C2 | T1041 | تشير ميزات الغلاف العكسي لـ Shadow/INET RAT إلى نفق البيانات عبر نفس قناة HTTP. |
المؤلفون
ساثويك رام براكي
سوبهاجيت سينغا

