أصبحت برامج سرقة المعلومات الخبيثة تشكل تهديدًا متزايدًا، حيث يعمل المهاجمون باستمرار على تحسين أساليبهم لتجنب الكشف. ومن بين هذه التهديدات، برز برنامج SnakeKeylogger كواحد من أكثر برامج سرقة بيانات الاعتماد نشاطًا، مستهدفًا الأفراد والشركات.
يُعرف برنامج SnakeKeylogger بسلسلة العدوى متعددة المراحل وتنفيذه الخفي في الذاكرة ، وهو مصمم لجمع البيانات الحساسة مع البقاء غير مكتشف.
في الآونة الأخيرة، في Seqrite في المختبرات، لاحظنا حملة خبيثة مثيرة للاهتمام تقوم بتوصيل برنامج SnakeKeylogger كحمولة نهائية إلى الأنظمة المخترقة.
ناقل العدوى:
تتمثل آلية الإصابة الأولية في رسالة بريد إلكتروني خبيثة تحتوي على ملف بصيغة .img (ملف صورة قرص) كمرفق. بمجرد فتح ملف .img، يتم إنشاء قرص افتراضي يتيح الوصول إلى البيانات الموجودة فيه. الملف الموجود داخل ملف .img هو ملف تنفيذي (المرحلة 1)، يتنكر في هيئة مستند PDF باستخدام أيقونة واسم ملف تم اختيارهما بعناية ليُشابها مستند PDF مهم، مما يزيد من احتمالية فتحه من قِبل المُستلم.
سلسلة الهجوم:
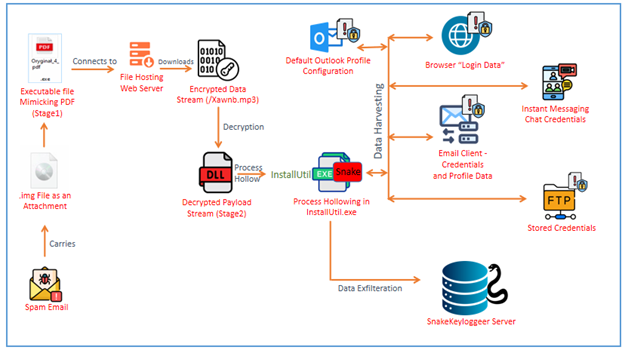
يتبع Snake Keylogger نهجًا منهجيًا لجمع بيانات الاعتماد والبيانات الحساسة الأخرى. من بين هذه الأساليب:
- تنزيل وفك تشفير الحمولات المشفرة، مما يضمن التنفيذ الخفي.
- تحميل ملفات DLL المشوشة مباشرة في الذاكرة، وتجنب الكشف المستند إلى القرص.
- حقن الكود الخبيث في العمليات الحقيقية، وخاصة العمليات المرتبطة بـ .Net Framework.
- التحقق من ملف تعريف Outlook الافتراضي لاستخراج بيانات اعتماد البريد الإلكتروني المخزنة.
- حصاد بيانات تسجيل الدخول من متصفحات متعددة وعملاء البريد الإلكترونيسرقة كلمات المرور المحفوظة.
- استخراج بيانات اعتماد FTP المخزنة من FileZilla، والتي يمكن استخدامها لمزيد من الاستغلال.
التحليل الفني –
المرحلة الأولى (التنزيل والتحميل):
هذا الملف عبارة عن ملف تنفيذي مجمع بتنسيق x64 بت.Net وحجمه حوالي 10 كيلوبايت.
المرحلة الأولى تعمل كأداة تنزيل وتحميل. عند تنفيذها، تحاول الاتصال بخادم بعيد وجلب بعض ملفات الوسائط.
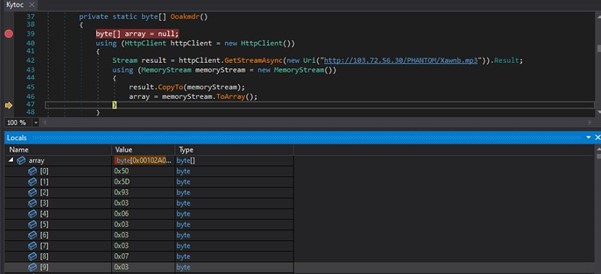
للوهلة الأولى، عند النظر إلى عنوان URL، يبدو أنه يستقبل ملف وسائط بسيط (*.mp3) من الخادم. لكن عند التدقيق، يتضح أن هذا ليس ملف وسائط، بل حمولة مشفرة مُقنّعة.
يتم استرداد الحمولة كتدفق استجابة، وليس كملف على القرص. تُخزَّن كمجموعة بايتات في متغير المصفوفة "array".
يتم إساءة استخدام خادم Apache لتوزيع البرامج الضارة
بعد فحص عنوان URL بشكل أعمق، وجدنا أن خادم Apache 2.4.58 (Windows) مُستغلّ لتشغيل حملة خبيثة. يعمل المهاجمون بنشاط على صيانة وتحديث حمولات خبيثة مشفرة مُستضافة على hxxp://103.72.56.30/PHANTOM/
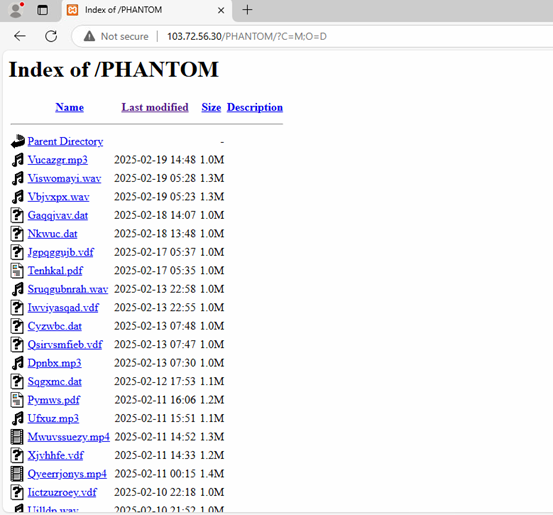
كما نرى، يقوم المهاجمون بانتظام بتحميل وتدوير الملفات داخل مجلد /PHANTOM/. يُستخدم هذا التكتيك [TA0042] بشكل شائع في عمليات البرمجيات الخبيثة كخدمة (MaaS) أو حملات التصيد الاحتيالي وتوزيع البرمجيات الخبيثة المستمرة، مما يسمح للمهاجمين بتحديث حمولاتهم مع الحفاظ على بنية تحتية مستقرة [T1608].
بالعودة إلى تحليلنا للمرحلة 1، بعد جلب الدفق، فإنه يتبع روتين فك التشفير لفك تشفير الحمولة.
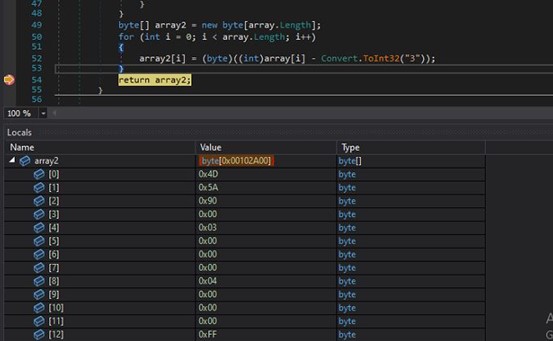
يتم فك تشفير الحمولة المسترجعة (المصفوفة) بطرح 3 من كل بايت، وتُخزَّن النتائج في متغير المصفوفة "array2". نلاحظ أن الحمولة المفككة لها رأس ملف PE. قمنا بتفريغ التدفق المفكك، أي "array2"، وبدأنا بفحص الحمولة المفككة. وجدنا أن الملف هو ملف DLL من نوع Stage2، والذي يُحمَّل ديناميكيًا في الذاكرة.
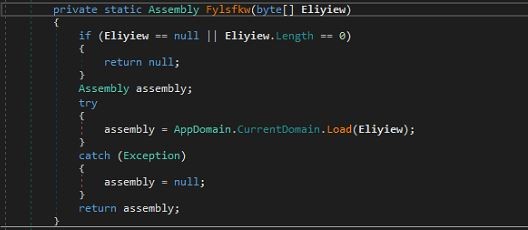
المرحلة الثانية ( Xspilbxpui.dll )
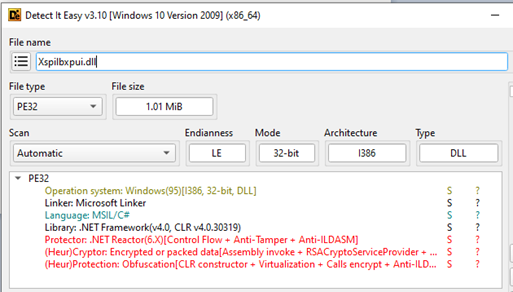
عند التحليل باستخدام أداة DiE (الكشف السهل)، نلاحظ أن الملف عبارة عن ملف DLL 32 بت مُجمّع باستخدام .NET. وهو مُعتم ومحمي ومشفّر بشكل كبير لمنع الهندسة العكسية، مما يُصعّب الكشف عن وظائفه الحقيقية وسير تنفيذه.
ما هو مثير للاهتمام حول هذه العينة هو استخدام المندوبين جنبًا إلى جنب مع التعتيم العالي وتوليد التعليمات البرمجية الوسيطة لتجاوز مراقبة واجهة برمجة التطبيقات.
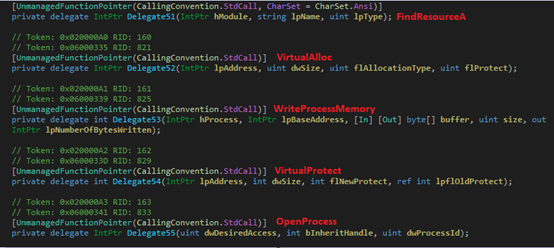
في هذه المرحلة من سلسلة العدوى، يستخدم البرنامج الخبيث عملية تفريغ العمليات لتنفيذ حمولته خلسةً عبر استهداف InstallUtil.exe. "InstallUtil.exe" أداة Windows قانونية لتثبيت موارد الخادم وإلغاء تثبيتها. تفريغ العمليات تقنية متطورة، حيث يتم إنشاء عملية جديدة في حالة تعليق، مع إزالة منطقة الذاكرة القانونية الخاصة بها، وكتابة شيفرة ضارة في المساحة الفارغة قبل استئناف العملية، وتشغيل حمولة المهاجم.
الحمولة المحقونة هي عبارة عن نسخة من SnakeKeylogger تحاول سرقة بيانات النظام بالإضافة إلى تفاصيل اتصال WIFI.
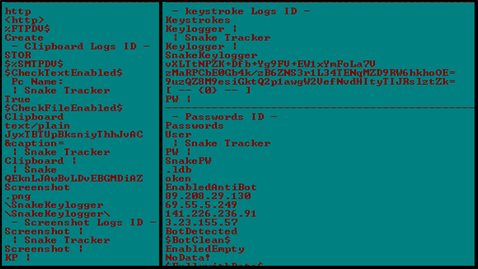
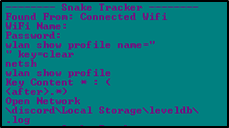
تُظهر عملية InstallUtil.exe المحقونة سلوكًا يتسق مع برامج ضارة لجمع بيانات الاعتماد، وتستهدف مجموعة واسعة من التطبيقات التي تخزن بيانات المستخدم الحساسة.
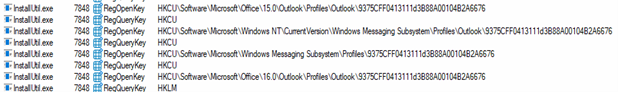
يصل SnakeKeylogger إلى موقع تسجيل مهم {9375CFF0413111d3B88A00104B2A6676} حيث يخزن Microsoft Outlook 2013 وOutlook 2016+ إعدادات ملفات تعريف المستخدم. تتضمن هذه الإعدادات تفاصيل حساب البريد الإلكتروني، وإعدادات خادم البريد، وبيانات اعتماد مشفرة محتملة. يمكن استغلال حسابات البريد الإلكتروني المخترقة لتجاوز المصادقة متعددة العوامل (MFA)، أو انتحال هوية الضحايا، أو شن هجمات أخرى داخل المؤسسة.
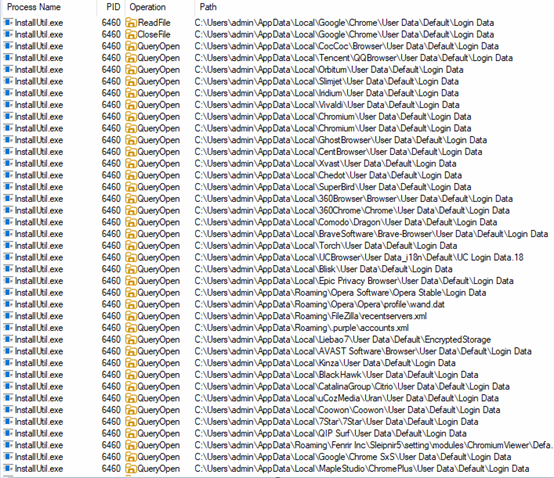
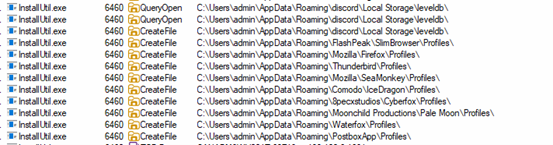
فيما يلي الفئات وقائمة التطبيقات المستهدفة بواسطة SnakeKeylogger:
| متصفحات الويب (كروميوم والإصدارات الأخرى) | |||
| جوجل كروم | متصفح إكسبوم | متصفح كوون | متصفح SuperBird |
| مايكروسوفت الحافة | متصفح 7Star | متصفح كوككوك | متصفح بلاك هوك |
| فيفالدي | متصفح Blisk | متصفح Orbitum | مجموعة كاتالينا سيتريو |
| سليم جيت | متصفح كينزا | متصفح سبوتنيك | متصفح ملحمة الخصوصية |
| الإيريديوم | متصفح الشعلة | متصفح Liebao7 | متصفح أفاست الآمن |
| الكروم | كمودو التنين | متصفح QIP Surf | متصفح QQ (تينسنت) |
| متصفح يوسي | متصفح شجاع | متصفح نيتشروم | MapleStudio ChromePlus |
| متصفح 360 | متصفح سيتريو | أوبرا / أوبرا جي إكس | متصفح Uran (uCozMedia) |
| شركة فينرير سليبنير5 | |||
تحفظ هذه التطبيقات كلمات المرور وملفات تعريف الارتباط وبيانات التعبئة التلقائية في ملف "بيانات تسجيل الدخول". يحاول SnakeKeylogger الاستعلام عن هذه البيانات الحساسة وقراءتها.
| المتصفحات المستندة إلى موزيلا |
| موزيلا فايرفوكس |
| Waterfox |
| إضافات |
| كمودو IceDragon |
| سايبر فوكس (8pecxstudios) |
| القمر الشاحب (إنتاجات مونتشايلد) |
تقوم هذه المتاجر بحفظ بيانات تسجيل الدخول والإشارات المرجعية وبيانات الجلسة والتاريخ في "الملفات الشخصية\".
| عملاء البريد الإلكتروني |
| ثندربيرد (الملفات الشخصية) |
| صندوق البريد (الملفات الشخصية) |
تخزن هذه البيانات بيانات اعتماد البريد الإلكتروني وتكوينات الخادم.
| تطبيقات المراسلة الفورية / الاتصالات |
| بيدجين (.purple/accounts.xml) |
يتم تخزين بيانات اعتماد الدردشة في ملفات التكوين.
| عملاء FTP |
| فايلزيلا |
يحاول الوصول إلى قائمة خوادم FTP التي تم الوصول إليها مؤخرًا وأسماء المستخدمين وكلمات المرور المخزنة الموجودة في الملف "recentservers.xml"
تجزئات الملفات (MD5):
851A5FFAC3EE2DA08557108239F90FAB
FD7634082A916C3BD8C94C8493FC83E2
9AD19A4E2D41E214D7BF04F74151DDBD
07B21AAE60698970EBDC2E854B3ACFED
فيما يلي تكتيكات وتقنيات وإجراءات هجوم MITRE الخاصة ببرنامج SnakeKeylogger:
| تكتيكات | التقنيات/ التقنية الفرعية |
العملية |
| الوصول الأولي (TA0001) | T1566.001 | مرفق التصيد الرمحي |
| التنفيذ (TA0002) | T1204.002 | تنفيذ ملف ضار |
| التهرب من الدفاع (TA0005) | T1140 | إزالة الغموض/فك تشفير الملفات أو المعلومات. |
| T1027 | الملفات أو المعلومات المشوشة. | |
| T1218.004 | تنفيذ الوكيل الثنائي للنظام: InstallUtil. | |
| T1202 | تنفيذ الأوامر غير المباشرة. | |
| الوصول إلى بيانات الاعتماد (TA0006) | T1555 | بيانات الاعتماد من متاجر كلمات المرور. |
| -T1555.003،XNUMX | بيانات الاعتماد من متصفحات الويب. | |
| -T1555.004،XNUMX | بيانات الاعتماد من عملاء البريد الإلكتروني. | |
| -T1555.005،XNUMX | بيانات الاعتماد من مديري كلمات المرور. | |
| الاكتشاف (TA0007) | T1083 | اكتشاف الملفات والدلائل. |
| T1012 | سجل الاستعلام. | |
| المجموعة (TA0009) | T1114.002 | جمع البريد الإلكتروني عبر تطبيق العميل. |
| القيادة والتحكم (TA0011) | T1071.001 | بروتوكول طبقة التطبيق: بروتوكولات الويب. |
| T1105 | نقل أداة الدخول. | |
| تنمية الموارد(TA0042) | T1608.001 | قدرات المرحلة: تحميل البرامج الضارة |
الخلاصة:
تُظهر حملة SnakeKeylogger سلسلة هجمات منظمة للغاية، تبدأ برسائل بريد إلكتروني عشوائية تُرسل مرفقات ضارة إلى مستخدمين غير مُدركين. يُحافظ المهاجمون على بنية تحتية مستقرة لاستضافة البرامج الضارة بشكل مُشفّر، مما يُمكّنهم من توزيع وتحديث حمولاتهم بسلاسة. تتطور العدوى عبر مراحل متعددة، باستخدام تقنيات مثل خداع تنسيق الملفات، وتفريغ العمليات، وتنفيذ حمولات مشفرة لتجنب الكشف.
أحد الأهداف الرئيسية للبرامج الضارة هو جمع البيانات الحساسة، بما في ذلك بيانات اعتماد ملف تعريف Outlook، وتكوينات البريد الإلكتروني، وتفاصيل المصادقة المخزنة الأخرى، والتي يمكن استغلالها لاختراق البريد الإلكتروني التجاري (BEC)، أو المزيد من الاختراقات، أو بيعها في الأسواق السوداء.
المؤلف:
براشيل مون
رومانا صديقي