
• المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
Seqrite مختبرات المدونة
اتصل بنا المبيعات هل تتعرض للهجوم؟
  • المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
الصفحة الرئيسية  /  خدمات  ثغرة أمنية في عارض مساعدة Yelp (CVE-2025-3155)
ثغرة أمنية في عارض مساعدة Yelp (CVE-2025-3155)
12 مايو 2025

ثغرة أمنية في عارض مساعدة Yelp (CVE-2025-3155)

كتب بواسطة فيناي كومار
فيناي كومار
خدمات

Yelp هو متصفح المساعدة الافتراضي في توزيعات لينكس المبنية على جنوم، بما في ذلك الأنظمة الشائعة الاستخدام مثل أوبونتو وفيدورا وديبيان وغيرها. وهو مسؤول عن عرض وثائق المساعدة المكتوبة بتنسيق Mallard XML، ويتكامل بشكل وثيق مع بيئة سطح المكتب عبر نظام ghelp://URI. يتيح هذا التكامل للتطبيقات والمستخدمين فتح مواضيع المساعدة مباشرةً باستخدام روابط البروتوكول، مما يجعل Yelp أداةً أساسيةً للوصول إلى أدلة المستخدم والوثائق.

اكتُشفت مؤخرًا ثغرة أمنية في تطبيق Yelp تُمكّنه من معالجة مستندات مساعدة مُعدّة خصيصًا بطرق غير آمنة. يُمكن استغلال هذه الثغرة، المُعرَّفة برقم CVE-2025-3155، لتنفيذ نصوص برمجية عشوائية مُضمَّنة في ملفات المساعدة، مما قد يُؤدي إلى كشف بيانات المستخدم الحساسة لأنظمة خارجية.

نظرة عامة على الضعف

CVE-2025-3155 هو ثغرة أمنية في Yelp، متصفح المساعدة GNOME، تتعلق بمعالجته لمستندات المساعدة المكتوبة بتنسيق Mallard XML.

يمكن للمهاجم إنشاء ملف .page ضار يستخدم XInclude لتضمين محتويات ملفات محلية عشوائية، مثل /etc/passwd أو مفاتيح SSH الخاصة، مباشرةً في محتوى التعليمات المعروض. إذا فتح المستخدم هذا الملف في Yelp، فسيتم قراءة الملف المشار إليه وعرضه داخل الواجهة، مما يؤدي إلى الكشف عن الملف المحلي.

قد يُضمّن المهاجم أيضًا عناصر SVG تحتوي على JavaScript في ملف المساعدة المُصمّم. عند معالجة Yelp لهذه النصوص البرمجية، يُمكن تنفيذها كجزء من عملية العرض، مما يُتيح استخراج محتوى الملف المُضمّن إلى خادم خارجي. تؤثر هذه الثغرة الأمنية على إصدارات Yelp حتى الإصدار 42.1، وقد تم تأكيدها في توزيعات GNOME مثل Ubuntu 22.04.

تدفق الهجوم

يتضمن استغلال ثغرة CVE-2025-3155 إرسال ملف تعليمات خبيث من نوع Mallard .page إلى الضحية، واستغلال سلوك Yelp للوصول إلى ملفات محلية حساسة، وربما تسريبها. يمكن تقسيم العملية إلى الخطوات التالية:

إنشاء واستضافة الملف الضار

يُنشئ المهاجم ملف .page ضارًا يحتوي على تعليمة XInclude للإشارة إلى ملفات محلية حساسة، ويُضمّن جافا سكريبت مبني على SVG لاستخراجها. يُستضاف هذا الملف بعد ذلك على صفحة ويب تحت سيطرة المهاجم.

وضع الملف على نظام الضحية
من خلال الهندسة الاجتماعية أو تقنية التنزيل المباشر، يقوم المهاجم بتسليم الملف المصمم إلى دليل قابل للكتابة بواسطة المستخدم على نظام الضحية. 

تشغيل Yelp عبر مخطط URI الخاص بـ ghelp

يوجه المهاجم الضحية إلى رابط ghelp:// مُعدّ مسبقًا، يشير إلى ملف الصفحة الخبيثة الذي تم تنزيله سابقًا. عند الوصول إليه، يفتح Yelp الملف للمعالجة.

يقوم Yelp بمعالجة المحتوى واستخراجه

عندما يفتح Yelp ملف الصفحة، فإنه يعالج تعليمة XInclude ويقرأ المحتوى من الملفات المحلية المحددة. في حالة هجوم يحتوي فيه الملف على نصوص SVG مدمجة، يمكن استخراج البيانات المستخرجة إلى خادم يتحكم فيه المهاجم.
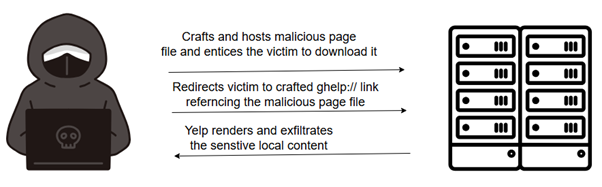
 

الشكل 1: تسلسل الهجوم الذي يوضح كيف يستغل الخصم معالجة ملف المساعدة الخاص بـ Yelp لقراءة الملفات الحساسة واستخراجها.

عواقب العالم الحقيقي

يُسلط CVE-2025-3155 الضوء على ثغرة أمنية خطيرة في كيفية معالجة التطبيقات الموجهة للمستخدم، مثل Yelp، لمحتوى التعليمات المحلية. يُحتمل أن تُمكّن هذه الثغرة المهاجمين من استخراج ملفات المستخدم الحساسة، مثل مفاتيح SSH الخاصة أو مخازن كلمات المرور. في البيئات المُستهدفة، مثل بيئات الضيافة والترفيه ومحطات عمل Linux المؤسسية، قد يُؤدي استغلال هذه الثغرة إلى:

  • يؤدي إلى الوصول غير المصرح به إلى الملفات والبيانات السرية.
  • العمل كنقطة انطلاق في مرحلة مبكرة للحركة الجانبية في حملات الهجوم الأوسع.
  • تسهيل نشر الأبواب الخلفية أو البرامج الضارة لسرقة البيانات.
  • سبق أو دعم الهجمات الإلكترونية الأكبر حجمًا التي ينفذها الجهات الفاعلة في مجال التهديد المتقدم.

تشير الأدلة المستمدة من تقارير التهديدات الإلكترونية الأخيرة إلى أن هذه الثغرة الأمنية تم استغلالها بالفعل من قبل مجموعات التهديد في الصناعات المستهدفة.


إجراءات مضادة لـ CVE-2025-3155

لحماية أنظمة Linux ومستخدميها من استغلال هذه الثغرة الأمنية، يوصى بشدة باتخاذ التدابير المضادة التالية:

قم بتحديث Yelp فوراً: تأكد من تحديث Yelp إلى الإصدار 42.2 أو أحدث، حيث تم إصلاح الثغرة الأمنية.

تقييد استخدام عنوان URI ghelp://: تجنب فتح ملفات المساعدة من مصادر أو روابط غير موثوقة. يُنصح بتقليل إمكانية الوصول إلى معالجات ghelp:// عبر عزل عناوين URI أو تطبيق سياسات محددة.

عزز صلاحيات الوصول إلى الملفات: قلل صلاحيات القراءة للملفات الحساسة مثل ~/.ssh/id_rsa وغيرها من البيانات السرية. راجع صلاحيات المستخدمين بانتظام واستخدم تخزين المفاتيح المشفرة كلما أمكن ذلك.

مراقبة سلوك تطبيق Yelp : على الرغم من أن المراقبة ليست إجراءً وقائيًا أساسيًا، إلا أنه يُمكن لفرق الأمن تدقيق استخدام Yelp لرصد مؤشرات ما بعد الاستغلال. قد تُشير الأنماط غير الطبيعية - مثل وصول Yelp إلى ملفات حساسة أو بدء اتصالات شبكية - إلى محاولة استغلال الثغرة الأمنية. ينبغي استخدام هذه الطريقة كجزء من رؤية شاملة لنقاط النهاية، وليس كإجراء دفاعي مستقل.

توعية المستخدمين النهائيين: إبلاغ المستخدمين بمخاطر فتح ملفات المساعدة من مصادر غير معروفة، والتعرف على وثائق الدعم المزيفة. تنفيذ حملات توعية تُعامل ملفات .page على أنها ضارة محتملة.

من خلال الجمع بين إدارة التصحيحات والمراقبة الاستباقية وتثقيف المستخدم، يمكن للمؤسسات التخفيف من المخاطر التي يفرضها CVE-2025-3155 ومنع استخدامه كحجر أساس في سلاسل هجوم أكبر.

خاتمة

يوضح CVE-2025-3155 كيف يمكن أن تصبح الوظيفة المخصصة لعرض الوثائق المحلية وسيلةً لكشف البيانات بشكل غير مقصود. فمن خلال الاستفادة من ميزات مثل XInclude والاستدعاء المستند إلى URI، يمكن للمهاجم إنشاء سلسلة استغلال منخفضة التفاعل قادرة على الكشف عن الملفات الحساسة واستخراجها دون موافقة صريحة من المستخدم. تُبرز هذه الحالة أهمية التعامل الدقيق مع المحتوى في التطبيقات المحلية، وتُعزز الحاجة إلى التحديثات في الوقت المناسب ويقظة المستخدم تجاه أنواع الملفات غير المألوفة والروابط التي تعتمد على البروتوكول.

المراجع:

(CVE-2025-3155) قراءة ملف عشوائية عن طريق إساءة استخدام مخطط ghelp


المؤلف:

فيناي كومار

أدريب موخيرجي


 الصفحة السابقةGDPR مقابل DPDP: دليل للشركات التي تتنقل في عالم خصوصية البيانات العالمي
الصفحة التالية  كشف النقاب عن Swan Vector APT يستهدف تايوان واليابان بمجموعة متنوعة من التهديدات
فيناي كومار

نبذة عن فيناي كومار

فيناي كومار باحث أمني ماهر في مختبرات كويك هيل للأمن، يتمتع بخبرة واسعة في أمن الشبكات. يركز على أبحاث الثغرات الأمنية والتهديدات...

مقالات بقلم فيناي كومار »

منشورات ذات علاقة

  • عملية كويكسيلفر: جهة فاعلة مرتبطة بالصين تستهدف دبلوماسيين من ميانمار عبر باب خلفي مُخبأ بتقنية VHD

    عملية كويكسيلفر: جهة فاعلة مرتبطة بالصين تستهدف دبلوماسيين من ميانمار عبر باب خلفي مُخبأ بتقنية VHD

    17 أغسطس 2026
  • إساءة استخدام سير العمل التجاري الموثوق به: حملة سرقة وهمية متعددة المراحل

    22 يوليو، 2026
  • ما وراء عملية استرداد الأموال: من التصيد الاحتيالي لضريبة السلع والخدمات إلى برنامج Remcos RAT عبر سلسلة عدوى متعددة المراحل لبرامج .NET

    17 يوليو، 2026
المؤلفون المميزون
  • Seqrite
    Seqrite

    Seqrite هي شركة رائدة في مجال توفير حلول الأمن السيبراني للمؤسسات. مع التركيز على...

    قراءة المزيد من المقالات التي كتبها Seqrite
  • جوتي كارليكار
    جوتي كارليكار

    أنا كاتب متعطش أستمتع بصياغة محتوى حول التقنيات الناشئة و...

    اقرأ المزيد من المقالات التي كتبها جيوتي كارليكار
  • بينيش ب
    بينيش ب

    أنا شغوفٌ بالأمن السيبراني وكاتبٌ مُتفانٍ. لديّ موهبةٌ...

    اقرأ المزيد من مقالات بينيش ب.
  • سانجاي كاتكار
    سانجاي كاتكار

    سانجاي كاتكار هو المدير الإداري المشترك لشركة Quick Heal Technologies...

    اقرأ المزيد من مقالات سانجاي كاتكار
المواضيع
عرضة (25) هجوم إلكتروني (36) الهجمات الالكترونية (58) هجوم إلكتروني (16) هجمات الكترونية (15) الأمن السيبراني (342) الأمن الإلكتروني (34) التهديد السيبراني (33) تهديدات الإنترنت (51) البيانات الاختراق (56) خروقات البيانات (29) فقدان البيانات (28) منع فقدان البيانات (34) data privacy (16) حماية البيانات (34) أمن البيانات (19) DLP (50) DPDP (14) قانون حماية البيانات الشخصية (17) التشفير (16) أمن نقطة النهاية (113) أمن المؤسسة (20) استغلال (13) GDPR (14) البرمجيات الخبيثة (76) تحليل البرمجيات الخبيثة (14) هجوم البرمجيات الخبيثة (23) MDM (27) Microsoft (15) MITER ATT & CK (14) أمن الشبكة (26) التصيد (30) الفدية (69) هجوم الفدية (31) رانسوموار الهجمات (31) حماية ransomware (17) Seqrite (41) Seqrite التشفير (27) Seqrite ربحية السهم (33) Seqrite الخدمات (16) كشف التهديد (14) Threat Intelليغنس (22) UTM (34) الثغرة الأمنية (16) الثقة صفر (13)
Seqrite مختبرات

مزود حلول أمن تكنولوجيا المعلومات الرائد للمؤسسات يعمل على تبسيط أمان نقاط النهاية والبيانات والشبكات من خلال أفضل حلول الوقاية من التهديدات واكتشافها والاستجابة لها في جميع أنحاء العالم.

اقرأ المزيد عن Seqrite

تابعنا:

اشترك في نشرتنا الإخبارية

ابق على اطلاع بأحدث اتجاهات ورؤى الأمن السيبراني.

تحميل
المنتجات والخدمات
  • سحابة
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • على بريم
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • المنظومة
  • Malware Analysis Platform
  • الأعمال الصغيرة
  • SOHO Total Edition
  • الخدمات
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • الأمن السيبراني و Data Privacy الاجتماعي
المصادر
  • مدونات
  • هيتيبابرز
  • البيانات
  • تقارير التهديد
  • كتيبات
  • وجهة نظر
  • فهم Data Privacy
  • حوارات DPDP
  • السياسة والامتثال
  • اتفاقية ترخيص المستخدم النهائي
  • جو ديب ايه اي
  • SIA
  • ساعة الخصوصية
اتصل بنا
  • المكاتب المسجلة
  • دعونا نتحدث عن الأمن السيبراني
الدعم
  • الدعم الفني
  • لتحميل البرامج
  • التحديث دون اتصال بالإنترنت
  • ترقيات البرامج الثابتة
  • ترقيات
  • وثائق المنتج
معلومات عنا
  • من نحن Seqrite
  • القيادة
  • الجوائز والتكريم
  • الأخبار
شريك
  • برنامج شريك
  • تحديد الشريك
  • إشترك معنا
  • Seqrite الشهادات

© 2026 شركة كويك هيل تكنولوجيز المحدودة.

خريطة الموقع سياسات الخصوصية ملاحظات قانونية سياسات ملفات تعريف الارتباط شروط الاستخدام


