من التشفير إلى منع الهجمات في العالم الحقيقي
في بيئة اليوم الرقمية فائقة الترابط، لا يقتصر الاتصال الآمن على تشفير البيانات فحسب، بل يتعلق أيضاً بمنع المهاجمين من استغلال الخدمات المكشوفة . تحمي بروتوكولات الاتصال الآمن البيانات أثناء نقلها، لكن غالباً ما تحوّل الإعدادات الخاطئة وضوابط الوصول الضعيفة البروتوكولات المشروعة إلى ثغرات أمنية.
تستكشف هذه المدونة بروتوكولات الاتصال الآمنة، وكيفية تطبيقها، والتهديدات الواقعية مثل هجمات القوة الغاشمة، والتدابير الدفاعية العملية المتوافقة مع أفضل الممارسات في هذا المجال.
1. مقدمة إلى بروتوكولات الاتصال الآمنة
بروتوكولات الاتصال الآمنة هي قواعد وآليات موحدة لحماية البيانات المتبادلة عبر الشبكات. وتتمثل أهدافها الرئيسية فيما يلي:
- الإقناع – منع الكشف غير المصرح به
- النزاهة – التأكد من عدم تغيير البيانات أثناء نقلها
- التحقّق من المُستخدم – التحقق من هوية الأطراف المتصلة
بدون هذه البروتوكولات، يمكن للمهاجمين اعتراض الاتصالات المشروعة أو التلاعب بها أو انتحال شخصيتها.
2. بروتوكولات الاتصال الآمنة الأساسية
TLS / SSL
يُعد بروتوكول TLS (المعروف سابقًا باسم SSL) العمود الفقري للاتصال الآمن عبر الإنترنت.
- استخدم حالات: بروتوكول HTTPS، وواجهات برمجة التطبيقات، ونقل البريد الإلكتروني
- نموذج الأمان: تبادل المفاتيح غير المتماثل + التشفير المتماثل
- التنفيذ: يتطلب شهادات صالحة صادرة عن جهات إصدار شهادات موثوقة.
أمن بروتوكول الإنترنت
يؤمّن بروتوكول IPsec الاتصال على مستوى الشبكة.
- استخدم حالات: الشبكات الافتراضية الخاصة (VPN)، والأنفاق من موقع إلى موقع
- أساليب: النقل (الحمولة فقط)، النفق (الحزمة بأكملها)
- قوة: يحمي حركة المرور بغض النظر عن التطبيق
SSH
يُمكّن بروتوكول SSH من الإدارة الآمنة عن بُعد.
- استخدم حالات: تسجيل الدخول عن بُعد، وتنفيذ الأوامر، ونقل الملفات
- الأمن: المصادقة باستخدام المفتاح العام والجلسات المشفرة
S / MIME
يؤمّن بروتوكول S/MIME الاتصالات عبر البريد الإلكتروني باستخدام البنية التحتية للمفاتيح العامة (PKI).
- قدرات: تشفير البريد الإلكتروني والتوقيعات الرقمية
- نموذج الثقة: التحقق من الهوية باستخدام الشهادات
HTTPS
يجمع بروتوكول HTTPS بين بروتوكول HTTP وبروتوكول TLS لتأمين حركة مرور الويب.
- حاسمة ل: التجارة الإلكترونية، بوابات المصادقة، واجهات برمجة التطبيقات
- المخاطر في حالة سوء التكوين: تشفيرات ضعيفة أو شهادات منتهية الصلاحية.
3. مواضع فشل البروتوكولات الآمنة في الممارسة العملية
حتى عند استخدام بروتوكولات آمنة، غالباً ما يتجاوز المهاجمون التشفير من خلال استهداف نقاط الضعف في المصادقة ، وخاصة على الخدمات المعرضة للإنترنت.
الخدمات التي تتعرض لسوء الاستخدام بشكل شائع:
- شركة صغيرة ومتوسطة (445)
- RDP (3389)
- MSSQL (1433)
إن أكثر أساليب الهجوم شيوعاً ضد هذه الخدمات هو هجوم القوة الغاشمة ، حيث تحاول الأدوات الآلية تجربة آلاف من مجموعات بيانات الاعتماد حتى يتم الحصول على الوصول.
4. هجمات القوة الغاشمة: تحويل الخدمات الآمنة إلى نقاط دخول
ما هو هجوم القوة الغاشمة؟
تعتمد هجمات القوة الغاشمة على تجربة تركيبات متعددة من أسماء المستخدمين وكلمات المرور بشكل منهجي للوصول غير المصرح به. وبمجرد نجاحها، قد يقوم المهاجمون بما يلي:
- نشر البرامج الضارة أو برامج الفدية
- سرقة البيانات الحساسة
- إنشاء وصول دائم
تُعد هذه الهجمات فعالة بشكل خاص ضد الخدمات المكشوفة للعامة والتي تتميز بضوابط مصادقة ضعيفة.
5. مخطط تدفق الهجوم (مخطط مفاهيمي)
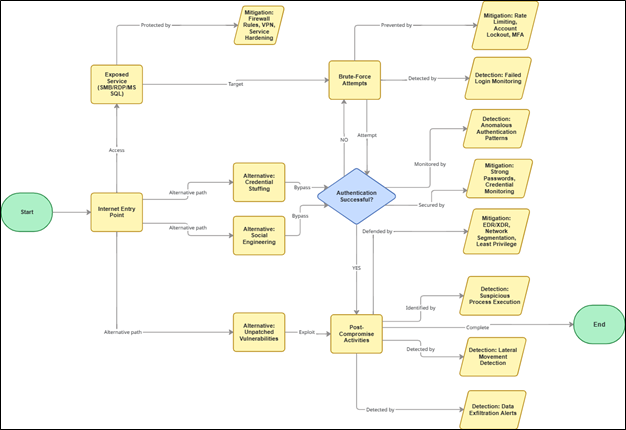
يسلط هذا التدفق الضوء على حقيقة بالغة الأهمية: التشفير وحده لا يمنع إساءة استخدام بيانات الاعتماد.
6. رسم خرائط MITRE ATT&CK
| مرحلة الهجوم | تقنية MITRE |
| تخمين المؤهلات | T1110 – القوة الغاشمة |
| إساءة استخدام الحساب الصحيح | T1078 – حسابات صالحة |
| الوصول عن بعد | T1021 – الخدمات عن بعد |
| الوصول إلى بيانات الاعتماد (بعد الاختراق) | T1003 – استخراج بيانات اعتماد نظام التشغيل |
| إصرار | T1053 – المهام المجدولة / الوظائف |
توضح هذه الخريطة كيف يمكن لمحاولة بسيطة تعتمد على القوة الغاشمة أن تتطور إلى دورة حياة اختراق كاملة.
7. الضوابط الدفاعية: تأمين الخدمات بما يتجاوز التشفير
تعزيز المصادقة
- استعمل كلمات مرور قوية وفريدة ومعقدة
- تجنب أسماء المستخدمين الافتراضية مثل المسؤول , إداري, SA, جذر
- تطبيق سياسات التناوب الدوري لكلمات المرور
سياسات تأمين الحساب
- قفل الحسابات بعد عدد محدد من المحاولات الفاشلة
- قم بتطبيق سياسات محددة بوقت أو سياسات فتح من قبل المسؤول لإبطاء الهجمات الآلية
حماية خاصة بـ MSSQL
- تعطيل الوضع الافتراضي SA حساب
- تغيير المنفذ الافتراضي 1433
- تقييد وصول الجمهور إلى خدمات قواعد البيانات
- تطبيق ضوابط الوصول ذات الامتيازات الأقل
تقليل التعرض للشبكة
- مراقبة وتقييد الوصول إلى منافذ الهجوم الشائعة:
- SMB – 445
- RDP – 3389
- MSSQL – 1433
- السماح بالوصول فقط من عناوين IP الموثوقة
استخدام VPN عبر التعرض المباشر
استخدم شبكات VPN ذات الأنفاق المشفرة بدلاً من NAT المباشر أو إعادة توجيه المنافذ لتقليل مساحة الهجوم.
المصادقة متعددة العوامل (MFA)
قم بتمكين المصادقة متعددة العوامل على جميع الخدمات المتصلة بالإنترنت لجعل هجمات القوة الغاشمة غير فعالة، حتى في حالة اختراق بيانات الاعتماد.
قائمة التحقق الدفاعية
استخدم هذا كخط أساس أمني سريع:
- ☐ شهادات TLS/SSL صالحة وتستخدم تشفيرات قوية
- ☐ بروتوكولات SMB وRDP وMSSQL غير متاحة للعامة
- ☐ تطبيق سياسات قوية لكلمات المرور وحظر الوصول
- ☐ تم تعطيل الحسابات الافتراضية أو إعادة تسميتها
- ☐ تم تفعيل المصادقة متعددة العوامل على الخدمات الخارجية
- ☐ استخدام VPN بدلاً من الوصول المباشر
- ☐ تتم مراجعة سجلات أنظمة كشف ومنع التسلل بانتظام
- ☐ موانئ مشتركة تخضع لمراقبة صارمة
- ☐ خطة الاستجابة للحوادث موثقة
8. اختتام
تُعدّ بروتوكولات الاتصال الآمنة أساسية للأمن السيبراني، لكنها غير كافية بمفردها . يتطلب الأمن في الواقع العملي الجمع بين التشفير والمصادقة القوية، والتحكم في مستوى الوصول، والمراقبة المستمرة، والاستعداد للحوادث.
من خلال مواءمة تنفيذ البروتوكول الآمن مع استراتيجيات منع الهجمات العنيفة والدفاعات المستندة إلى إطار عمل MITRE ATT&CK، يمكن للمؤسسات تقليل مساحة الهجوم الخاصة بها بشكل كبير وتعزيز وضعها الأمني العام.
المؤلف: