• المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
Seqrite مختبرات المدونة
اتصل بنا المبيعات هل تتعرض للهجوم؟
  • المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
الصفحة الرئيسية  /  الأمن السيبراني  / يستخدم جواسيس الإنترنت الصينيون برنامج RAT للتسلل إلى الشركات الهندية
يستخدم جواسيس الإنترنت الصينيون برنامج RAT للتسلل إلى الشركات الهندية
18 ديسمبر 2020

يستخدم جواسيس الإنترنت الصينيون برنامج RAT للتسلل إلى الشركات الهندية

كتب بواسطة بافانكومار تشودري
بافانكومار تشودري
الأمن السيبراني

قبل بضعة أشهر، تم توزيع برمجيات خبيثة مبنية على Delphi على أنظمة متعددة عبر ثغرة أمنية في SMB. تتشابه الحمولات التي يستخدمها هذا البرنامج الخبيث إلى حد كبير مع شيفرة Gh0stRAT مفتوحة المصدر. وقد استخدمه جهات تهديد صينية لاستهداف وكالات متعددة في آسيا - Gh0st هو حصان طروادة للوصول عن بُعد يتمتع بإمكانيات متعددة، مثل تسجيل ضغطات المفاتيح، ومراقبة الميكروفون، وتنزيل الحمولات وتنفيذها من خوادم بعيدة، وإعادة تشغيل أجهزة الكمبيوتر، واختراق أنظمة بعيدة، وغيرها.

لقد لاحظنا أن هذا البرنامج الخبيث يستهدف مؤسسات مهمة في الهند مثل -

  • البنوك
  • السكك الحديدية
  • موزعو الحليب
  • المستشفيات والأدوية
  • الصناعات الزراعية
  • صناعات إنتاج الأغذية

بعد التحليل، تبيّن أن هذا البرنامج الخبيث يُنشئ حمولتين مختلفتين: app.exe وmfc.exe. بعد التنفيذ، يستخرج كلا الملفين التنفيذيين ملفات DLL من مجلد ststem32 ضمن مجلد Windows، ويسجلانها كخدمة للاستمرار. يتشابه الكود الرئيسي لجميع الحمولات المُستَخدَمة مع الكود مفتوح المصدر لبرنامج Ghost RAT.

التحليل الفنى

الحمولة 1 – app.exe

يحتوي هذا الملف القابل للتنفيذ على ملف DLL مضمن تم تخزينه بترتيب عكسي كما هو موضح في الشكل أدناه.
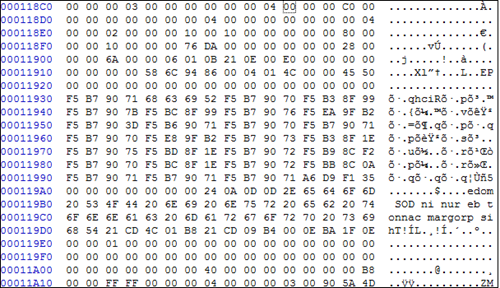
الشكل 1: DLL المضمن في app.exe

تم فك تشفير هذا الملف الثنائي المُضمَّن وكتابته في المجلد %SYSTEMROOT%\System32\. يُظهر الكود أدناه عملية فك التشفير - يُولَّد اسم DLL من قيمة الإرجاع لواجهة برمجة تطبيقات GetTickCount().
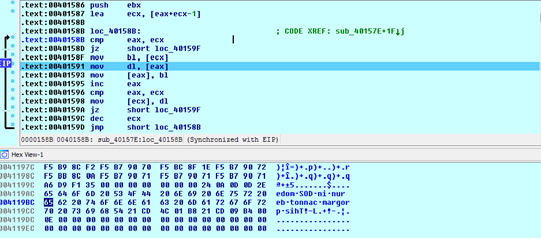
الشكل 2: حلقة فك التشفير.

يقوم App.exe بعد ذلك بتسجيل ملف DLL هذا كخدمة عن طريق استدعاء دالة التثبيت المُصدَّرة. فيما يلي تفاصيل الخدمة:

اسم الخدمة: csrss

اسم العرض: حسابات مدير الأمان

الوصول المطلوب: SERVICE_ALL_ACCESS

نوع الخدمة: SERVICE_WIN32_OWN_PROCESS|SERVICE_INTERACTIVE_PROCESS

نوع البدء: بدء الخدمة التلقائي

التحكم في الخطأ: تجاهل خطأ الخدمة

مسار الملف الثنائي: %SystemRoot%\System32\svchost.exe -k “csrss”

الوظيفة المصدرة لـ DLL هي كما يلي:

  • تحديث Dll
  • تثبيت
  • الموضوع الرئيسي
  • ServiceMain
  • إلغاء

وظائف C2

هناك العديد من أوامر C2 المُلاحظة في شيفرة Gh0stRat. بعض دوال C2 المُلاحظة من خلال التحليل الثابت لملف DLL هي كما يلي:

  • نظام إيقاف التشغيل
  • فتح URL
  • تنزيل الملف وتنفيذه
  • البحث عن العملية
  • تنظيف سجلات الأحداث

نظام إيقاف التشغيل

تأخذ هذه الوظيفة امتيازات تصحيح أخطاء إيقاف التشغيل وتستدعي وظيفة ExitWindowsEx() لإيقاف تشغيل الأنظمة.
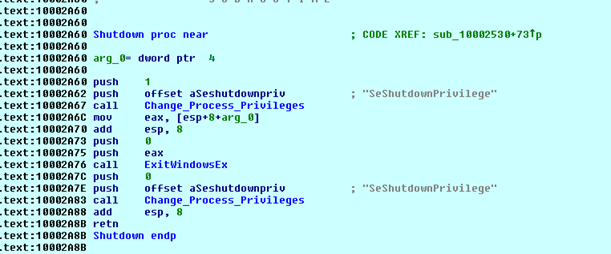
الشكل 3: نظام إيقاف التشغيل

تنزيل الملف وتنفيذه

ستقوم هذه الوظيفة بتنزيل ملف معين من الخادم وتنفيذه.
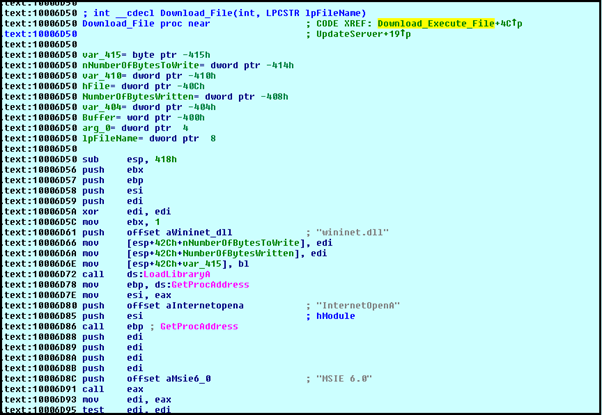
الشكل 4: تنزيل الملف وتنفيذه

البحث عن العملية

تبحث هذه الوظيفة عن عملية محددة عن طريق استدعاء واجهات برمجة تطبيقات تعداد العمليات.
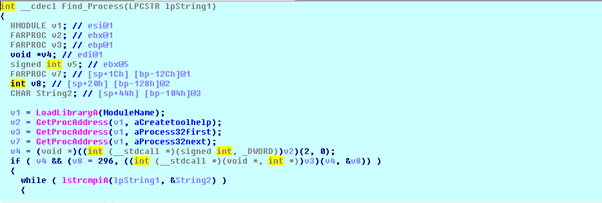
الشكل 5: البحث عن عملية في عملية قيد التشغيل موجودة

فتح URL

تقوم هذه الوظيفة بإنشاء عملية iexplore.exe باستخدام عنوان URL محدد.
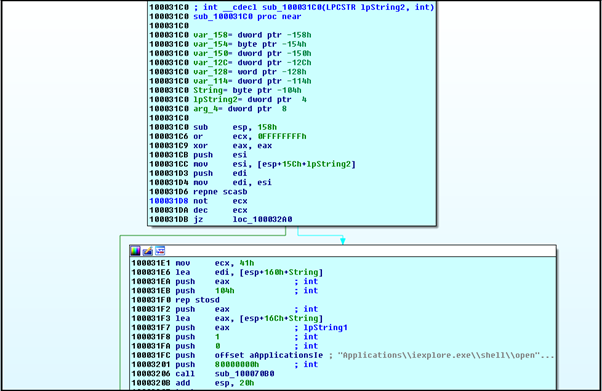
الشكل 6: عنوان URL المفتوح

تنظيف سجلات الأحداث

تعمل هذه الوظيفة على مسح جميع سجلات الأحداث للتطبيق والأمان والنظام
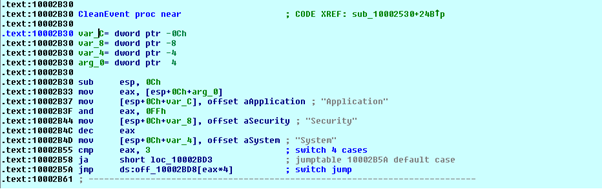
الشكل 7: مسح سجلات الأحداث

الحمولة 2 – mfc.exe

الملف القابل للتنفيذ الثاني الذي تم إسقاطه بواسطة الحمولة الرئيسية هو mfc.exe الذي يحتوي على ملف قابل للتنفيذ مضمن في المورد تحت اسم "BIN".
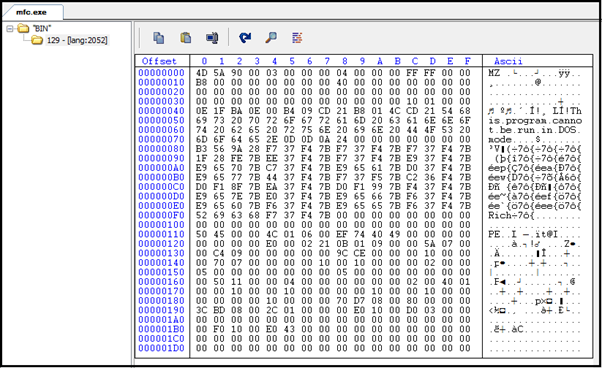
الشكل 8: DLL المضمنة في المورد.

عند تشغيل هذه الحمولة ، تقوم بإسقاط ملف DLL (اسم عشوائي) من المصدر المذكور أعلاه إلى مجلد system32 وتثبيته كخدمة باسم "NetworkServices" على النظام المصاب. بعد إنشاء ملف DLL في مجلد system32، يستدعي mfc.exe الدالة Install() الخاصة به.

يحتوي ملف DLL هذا على أربع وظائف مُصدَّرة على النحو التالي:

  • تثبيت
  • إطلاق
  • ServiceMain
  • إلغاء التثبيت

فيما يلي أوامر C2 التي تمت ملاحظتها في هذه العينة:

  • تثبيت خطاف لوحة المفاتيح
  • تعداد العمليات
  • شل البعيد
  • التقاط الصوت
  • تنزيل الملف وتنفيذه

تثبيت خطاف لوحة المفاتيح

يوضح الشكل XX أدناه إنشاء سلسلة لتثبيت خطاف لوحة المفاتيح. تُكتب جميع بيانات تسجيل المفاتيح في ملف باسم "syslog.dat".

يوضح الشكل XX كود تسجيل مفاتيح مشابه لبرنامج Gh0st RAT.
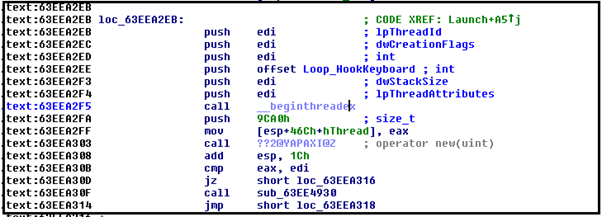
الشكل 9: تثبيت خطاف لوحة المفاتيح
الشكل 9: تثبيت خطاف لوحة المفاتيح                                                                                                                                                                                                
الشكل 10: وظيفة Keylogger من كود Gh0st RAT مفتوح المصدر.

تعداد العمليات

يتضمن تعداد العمليات الحصول على قائمة العمليات الجارية لتعداد الوحدات النمطية.
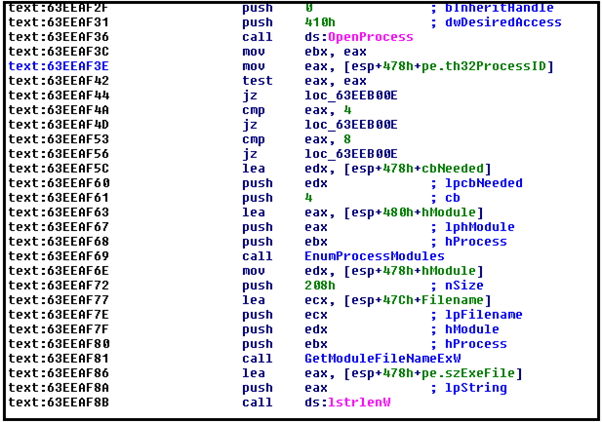
الشكل 11: وظيفة قائمة العمليات

شل البعيد

ستقوم هذه الوظيفة بإنشاء غلاف بعيد لقبول أي أمر وتنفيذه.
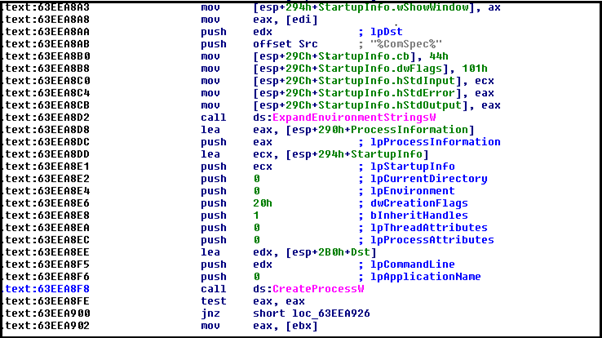
الشكل 12: وظيفة للحصول على غلاف بعيد
الشكل 12: وظيفة للحصول على غلاف بعيد                                                                                       

التقاط الصوت

تسجل هذه الوظيفة الصوت بمساعدة وظائف مثل waveInOpen() و waveInStart() و waveInStop() وما إلى ذلك.
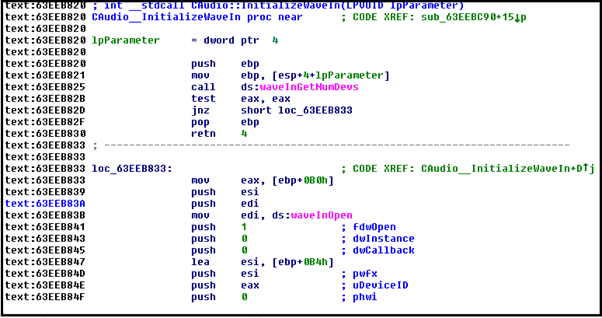
الشكل 13: وظيفة التسجيل الصوتي

تنزيل الملف وتنفيذه

وظيفة تنزيل الملف القابل للتنفيذ من خادم بعيد وتنفيذه.
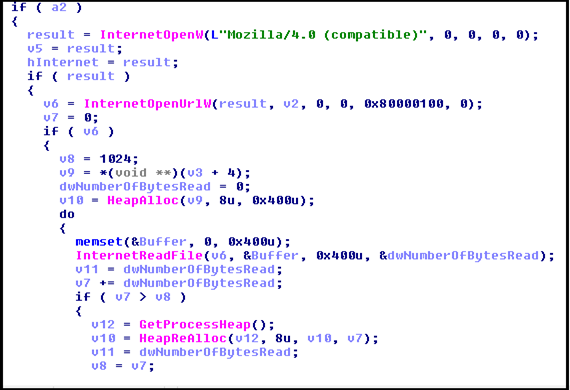
الشكل 14: تنزيل الحمولة وتنفيذها

شركات النفط العالمية

  • FF6511DE176A434FA2F7C939795A13CC
  • A6CC92A1993F040E87090F8B89836332
  • 550C055339A9FEC141997CDA3F32FD0A
  • A2B75BD7254997BEC6A19D752E26FA50
  • 4B8C6D70A186FEC7C79D5B52B2FF0E76
  • E22E5A85ED5294B179EBD416EEB5BEBB
  • 5CE36CBD7D4A58A1B1A8C5B7BE194F23
  • E94F9AF9EA11301831AAA1BDE34D3DEB
  • 23D4EC869960CE02865C98F64581136A
  • 367150E5DA2ED1BFAAE9210105BCEEA1
  • BFB095C595FAA47CBFD4AB6199A7E297
  • CA07E26D95D927953197840EA93EDD03
  • 6B8A19DF9827CFB95F6461FEF9929F83
  • 7DC43FCA774E612BF611ACD882400308
  • 1127149CB5378FCA7181F81EB8149FC9
  • F1E921F5730919E946D9A64019867E13
  • B80A559CD7D48C9D3115A013EA662263
  • 9403464BB99D87A02667E3E5DBA4A57C

التنبيهات
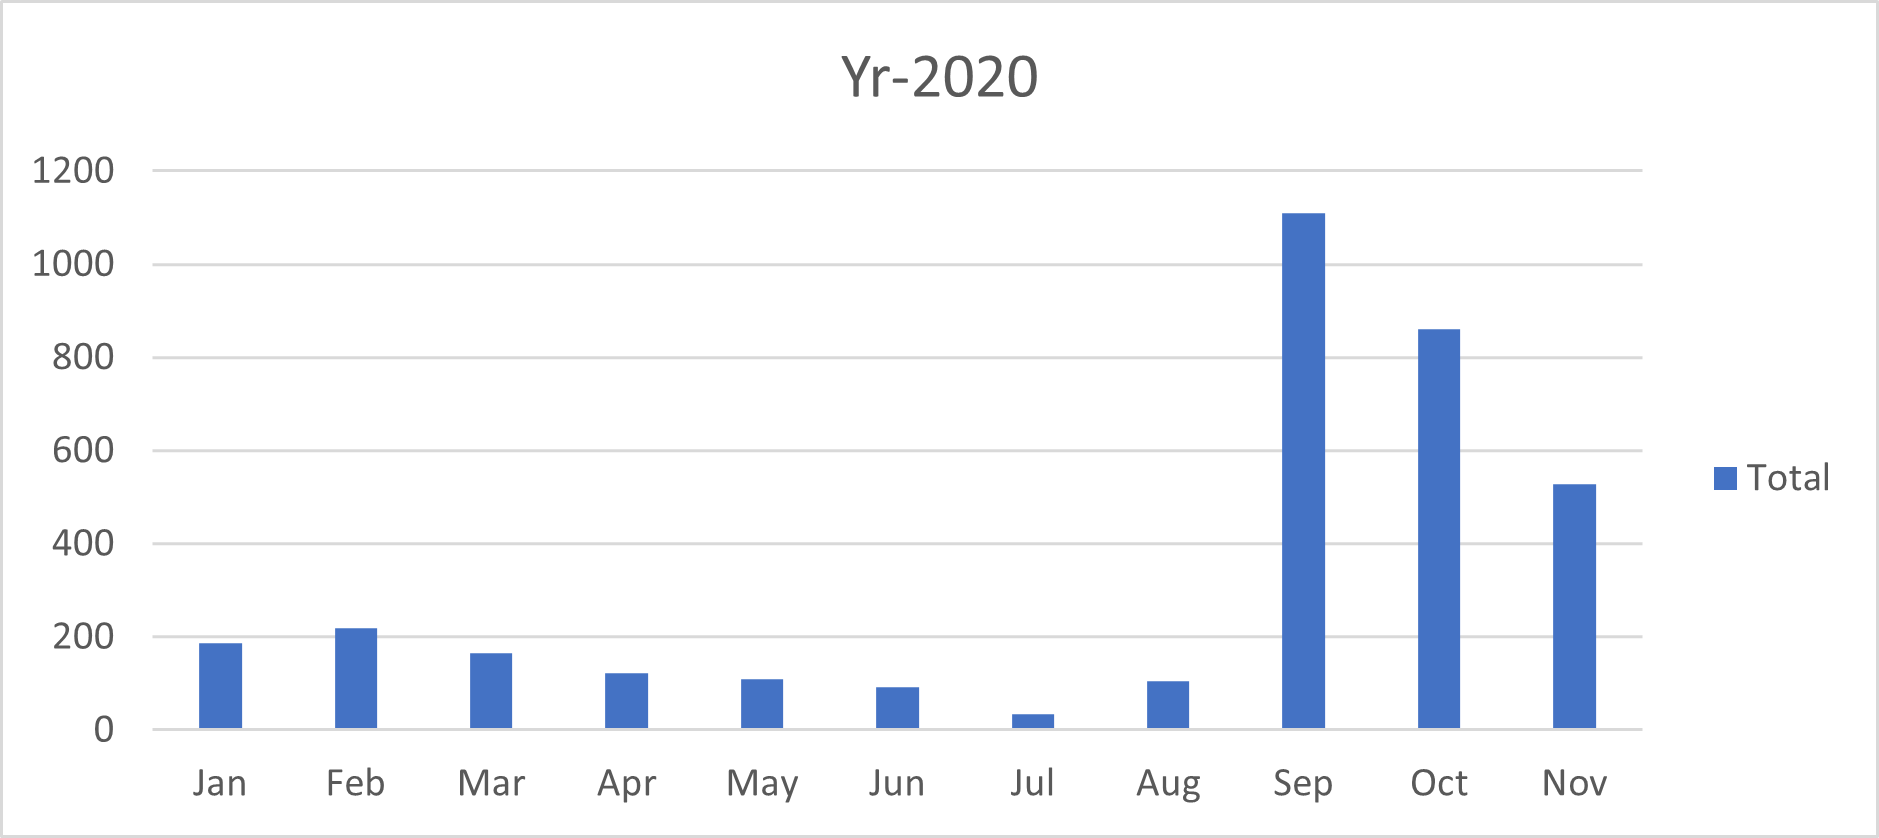
خاتمة

هذه العينات هي نسخ معدلة من Gh0st RAT، ويقوم المهاجمون بتحديثها باستمرار لتجنب اكتشاف برامج مكافحة الفيروسات. العينات والتكتيكات والأساليب الهجومية التي شوهدت في المنظمات المستهدفة مرتبطة في الغالب بمجموعات التهديدات المتقدمة المستمرة (APT) في الصين. لقد تابعنا هذه العينات على مدار الشهر الماضي، لكننا لم نتمكن من تحديد ناقل الهجوم الأولي. ونظرًا لاستهدافها قطاعات محددة، نتوقع العثور على المزيد من البرامج الضارة المرتبطة بسلاسل الهجمات هذه. ومن المثير للاهتمام أن عددًا قليلًا من الضحايا أصيبوا أيضًا بأجهزة تعدين مونرو خلال الفترة نفسها. سنراقب الحملة عن كثب لتعقب سلسلة الإصابات بأكملها.

خبراء الموضوع

بافانكومار تشودري

كالبش مانتري

 الصفحة السابقةهل الشبكات المعزولة هوائيا آمنة تماما؟
الصفحة التالية  كيف يمكن لشركات التكنولوجيا التعليمية التعامل مع التحديات الأمنية المتزايدة؟
بافانكومار تشودري

نبذة عن بافانكومار تشودري

يرتبط بافانكومار بشركة Quick Heal Technologies باعتباره قائدًا فنيًا (البحث والتطوير) وهو أيضًا جزء من فريق البحث والتحليل للثغرات الأمنية.

مقالات بقلم بافانكومار تشودري »

منشورات ذات علاقة

  • لماذا Threat Intelاليقظة هي الحلقة المفقودة في استراتيجية الأمن السيبراني الخاصة بك

    25 يوليو، 2025
  • الإغراء والاختراق: كشف الخطر الرقمي لفخاخ العسل

    17 يونيو، 2025
  • عملية سيندور - تشريح الحصار الرقمي

    23 أيار 2025
المؤلفون المميزون
  • Seqrite
    Seqrite

    Seqrite هي شركة رائدة في مجال توفير حلول الأمن السيبراني للمؤسسات. مع التركيز على...

    قراءة المزيد من المقالات التي كتبها Seqrite
  • بينيش ب
    بينيش ب

    أنا شغوفٌ بالأمن السيبراني وكاتبٌ مُتفانٍ. لديّ موهبةٌ...

    اقرأ المزيد من مقالات بينيش ب.
  • جوتي كارليكار
    جوتي كارليكار

    أنا كاتب متعطش أستمتع بصياغة محتوى حول التقنيات الناشئة و...

    اقرأ المزيد من المقالات التي كتبها جيوتي كارليكار
  • سانجاي كاتكار
    سانجاي كاتكار

    سانجاي كاتكار هو المدير الإداري المشترك لشركة Quick Heal Technologies...

    اقرأ المزيد من مقالات سانجاي كاتكار
المواضيع
عرضة (25) هجوم إلكتروني (36) الهجمات الالكترونية (58) هجوم إلكتروني (16) هجمات الكترونية (15) الأمن السيبراني (343) الأمن الإلكتروني (34) التهديد السيبراني (33) تهديدات الإنترنت (51) البيانات الاختراق (56) خروقات البيانات (29) فقدان البيانات (28) منع فقدان البيانات (34) data privacy (17) حماية البيانات (35) أمن البيانات (19) DLP (50) DPDP (14) قانون حماية البيانات الشخصية (17) التشفير (16) أمن نقطة النهاية (113) أمن المؤسسة (20) استغلال (13) GDPR (14) البرمجيات الخبيثة (76) تحليل البرمجيات الخبيثة (15) هجوم البرمجيات الخبيثة (23) MDM (27) Microsoft (15) MITER ATT & CK (14) أمن الشبكة (26) التصيد (30) الفدية (69) هجوم الفدية (31) رانسوموار الهجمات (31) حماية ransomware (17) Seqrite (41) Seqrite التشفير (27) Seqrite ربحية السهم (33) Seqrite الخدمات (16) كشف التهديد (15) Threat Intelليغنس (25) UTM (34) الثغرة الأمنية (16) الثقة صفر (13)
Seqrite مختبرات

مزود حلول أمن تكنولوجيا المعلومات الرائد للمؤسسات يعمل على تبسيط أمان نقاط النهاية والبيانات والشبكات من خلال أفضل حلول الوقاية من التهديدات واكتشافها والاستجابة لها في جميع أنحاء العالم.

اقرأ المزيد عن Seqrite

تابعنا:

اشترك في نشرتنا الإخبارية

ابق على اطلاع بأحدث اتجاهات ورؤى الأمن السيبراني.

تحميل
المنتجات والخدمات
  • سحابة
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • على بريم
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • المنظومة
  • Malware Analysis Platform
  • الأعمال الصغيرة
  • SOHO Total Edition
  • الخدمات
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • الأمن السيبراني و Data Privacy الاجتماعي
المصادر
  • مدونات
  • هيتيبابرز
  • البيانات
  • تقارير التهديد
  • كتيبات
  • وجهة نظر
  • فهم Data Privacy
  • حوارات DPDP
  • السياسة والامتثال
  • اتفاقية ترخيص المستخدم النهائي
  • جو ديب ايه اي
  • SIA
  • ساعة الخصوصية
اتصل بنا
  • المكاتب المسجلة
  • دعونا نتحدث عن الأمن السيبراني
الدعم
  • الدعم الفني
  • لتحميل البرامج
  • التحديث دون اتصال بالإنترنت
  • ترقيات البرامج الثابتة
  • ترقيات
  • وثائق المنتج
معلومات عنا
  • من نحن Seqrite
  • القيادة
  • الجوائز والتكريم
  • الأخبار
شريك
  • برنامج شريك
  • تحديد الشريك
  • إشترك معنا
  • Seqrite الشهادات

© 2026 شركة كويك هيل تكنولوجيز المحدودة.

خريطة الموقع سياسات الخصوصية ملاحظات قانونية سياسات ملفات تعريف الارتباط شروط الاستخدام