• المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
Seqrite مختبرات المدونة
اتصل بنا المبيعات هل تتعرض للهجوم؟
  • المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
الصفحة الرئيسية  /  خدمات  / PromptLock: أول برنامج فدية يعمل بالذكاء الاصطناعي وكيف يعمل
PromptLock: أول برنامج فدية يعمل بالذكاء الاصطناعي وكيف يعمل
29 أغسطس 2025

PromptLock: أول برنامج فدية يعمل بالذكاء الاصطناعي وكيف يعمل

كتب بواسطة شروتيروبا بانيرجي
شروتيروبا بانيرجي
خدمات

المقدمة

أصبحت البرمجيات الخبيثة المدعومة بالذكاء الاصطناعي رائجة جدًا الآن. لطالما ناقشنا كيف يمكن للجهات الفاعلة في مجال التهديدات شن هجمات باستخدام نماذج الذكاء الاصطناعي، وها هي تجربة إثبات المفهوم (PoC) تُثبت ذلك تمامًا. على الرغم من عدم رصدها في الهجمات النشطة حتى الآن، فمن يدري إن كانت تُستغل بالفعل من قِبل الجهات الفاعلة في مجال التهديدات لاستهداف المؤسسات؟

نتحدث هنا عن برنامج PromptLock ، الذي كشفت عنه شركة ESET Research. يُعدّ PromptLock أول برنامج فدية معروف يعمل بتقنية الذكاء الاصطناعي. يستغلّ هذا البرنامج نصوص Lua البرمجية المُولّدة من أوامر مُبرمجة مسبقًا لحصر نظام الملفات المحلي، وفحص الملفات المستهدفة، واستخراج البيانات المُختارة، وتشفيرها. تتوافق نصوص Lua هذه مع أنظمة تشغيل متعددة، حيث تعمل على أنظمة Windows وLinux وmacOS . يستخدم PromptLock خوارزمية التشفير SPECK ذات 128 بت لتشفير الملفات.

يُعدّ برنامج الفدية بحد ذاته من أخطر أنواع البرامج الضارة. وعندما يُنشأ باستخدام الذكاء الاصطناعي، يصبح الأمر أكثر خطورة. يستغل برنامج PromptLock نماذج لغوية ضخمة (LLMs) لتوليد نصوص برمجية خبيثة ديناميكيًا. تُشغّل هذه النصوص البرمجية المكتوبة بلغة Lua، والمولدة بواسطة الذكاء الاصطناعي، أنشطته الخبيثة، مما يجعلها مرنة بما يكفي للعمل على أنظمة Windows وLinux وmacOS.
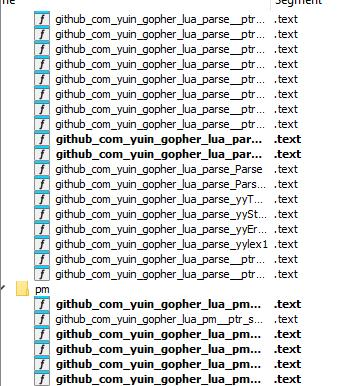
محة فنية:

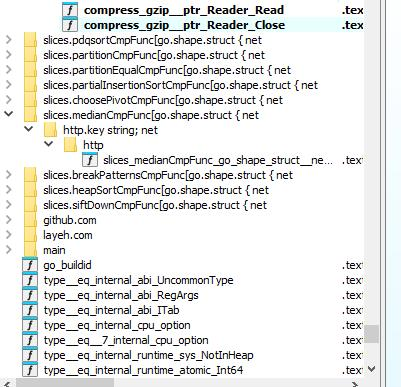
تمت كتابة البرامج الضارة بلغة Go (Golang) وتتواصل مع LLM المستضاف محليًا من خلال واجهة برمجة تطبيقات Ollama.
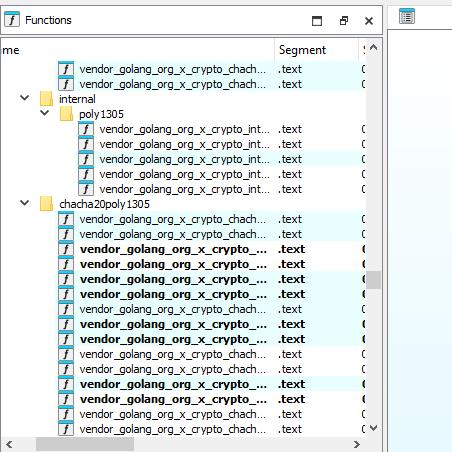
عند تنفيذ هذا البرنامج الخبيث، سنلاحظ أنه يقوم بالاتصال بـ LLM المستضاف محليًا من خلال واجهة برمجة تطبيقات Ollama.
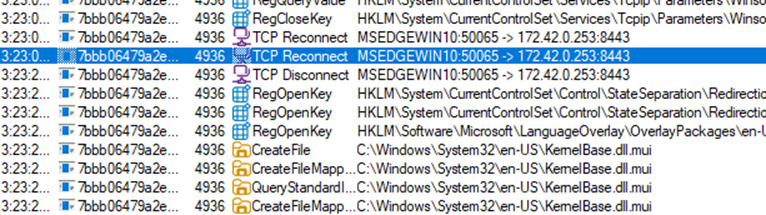
يحدد البرنامج ما إذا كان الجهاز المصاب حاسوبًا شخصيًا أو خادمًا أو وحدة تحكم صناعية . وبناءً على هذا التصنيف، يقرر PromptLock ما إذا كان سيستخرج البيانات أو يشفرها أو يدمرها.

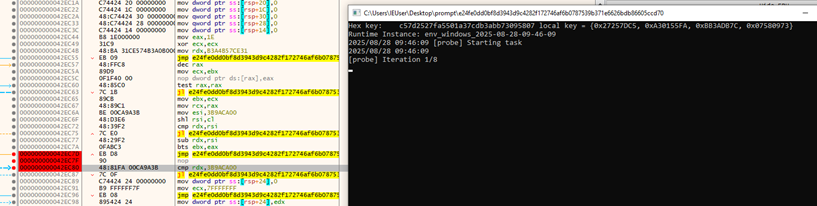
إنها ليست مجرد عينة متطورة، بل تتضمن جميع مطالبات LLM في الكود نفسه. تستخدم خوارزمية تشفير SPECK 128 بت في وضع ECB.

يتم تخزين مفتاح التشفير في متغير المفتاح على شكل أربع كلمات صغيرة ذات 32 بت: المفتاح المحلي = {key[1]، key[2]، key[3]، key[4]}. يتم توليد هذا بشكل ديناميكي كما هو موضح في الشكل:
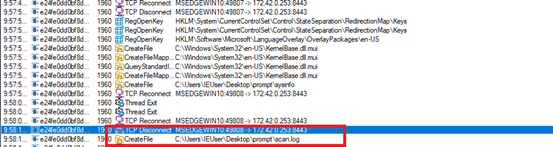
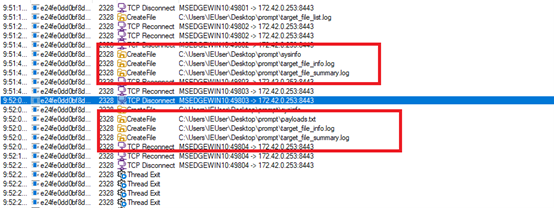
يبدأ الفيروس عملية العدوى عن طريق فحص نظام ملفات الضحية وإنشاء قائمة بالملفات المرشحة، وكتابة النتائج في ملف scan.log.
كما يقوم البرنامج بفحص مجلد المستخدم الرئيسي لتحديد الملفات التي قد تحتوي على معلومات حساسة أو بالغة الأهمية (مثل معلومات التعريف الشخصية). ويتم تخزين النتائج في ملف target_file_list.log
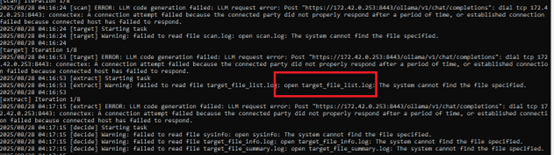
على الأرجح، يُنشئ PromptLock أولاً ملف scan.log لتسجيل الملفات المكتشفة، ثم يُضيّق نطاقه إلى target.log، الذي يُحدد المجموعة المراد تشفيرها. تُنشئ العينات أيضًا ملفات مثل payloads.txt للبيانات الوصفية أو للإعداد المرحلي. بمجرد تحديد الأهداف، يُشفّر كل ملف في أجزاء بطول 16 بايت باستخدام SPECK-128 في وضع ECB، مع استبدال المحتوى بنص مشفر.
بعد التشفير، يُنشئ البرنامج رسائل فدية تلقائيًا. قد تتضمن هذه الرسائل تفاصيل محددة مثل عنوان بيتكوين (1A1zP1eP5QGefi2DMPTfTL5SLmv7DivfNa)، وهو أول عنوان بيتكوين تم إنشاؤه على الإطلاق، ومبلغ الفدية. ولأنه مجرد نموذج أولي، فلا توجد بيانات حقيقية.

تعتمد واجهة سطر الأوامر والبرامج النصية الخاصة بـ PromptLock على:

  • النموذج=gpt-oss:20b
  • com/PeerDB-io/gluabit32
  • com/yuin/gopher-lua
  • com/gopher-lfs

كما يقوم أيضًا بطباعة العديد من المفاتيح المطلوبة بأحرف صغيرة (بتنسيق "المفتاح: القيمة")، بما في ذلك:

  • os
  • اسم المستخدم
  • الصفحة الرئيسية
  • اسم المضيف
  • درجة الحرارة
  • سبتمبر
  • cwd

إرشادات التنفيذ:

- متغيرات البيئة:
اسم المستخدم: os.getenv("USERNAME") أو os.getenv("USER")
الصفحة الرئيسية: os.getenv(“USERPROFILE”) أو os.getenv(“HOME”)
اسم المضيف: os.getenv("COMPUTERNAME") أو os.getenv("HOSTNAME") أو io.popen("hostname"):read("*l")
مؤقت: os.getenv("TMPDIR") أو os.getenv("TEMP") أو os.getenv("TMP") أو "/tmp"
sep: الكشف من package.path (إذا كان يحتوي على "\" ثم "\" وإلا "/")، الافتراضي هو "/"


– os: الكشف عن البيئة وفاصل المسار:
* إذا كان os.getenv("OS") == "Windows_NT" فإن "windows"
* elseif sep == “\” ثم “windows”  
* elseif os.getenv("OSTYPE") ثم استخدم تلك القيمةvir
* وإلا "يونيكس"

– cwd: استخدم io.popen(“pwd”):read(“*l”) أو io.popen(“cd”):read(“*l”) حسب نظام التشغيل

الخلاصة:

لقد حان الوقت ليبدأ القطاع بالنظر في حالات البرمجيات الخبيثة هذه. إذا أردنا التغلب على البرمجيات الخبيثة المدعومة بالذكاء الاصطناعي، فعلينا دمج حلول مدعومة بها. في الأشهر القليلة الماضية، لاحظنا ارتفاعًا هائلًا في هذه الحالات، ورغم أن إثباتات المفهوم (PoCs) كافية لاستغلالها لشن هجمات فعلية، إلا أن هذا يُشير بوضوح إلى ضرورة تطور الاستراتيجيات الدفاعية بوتيرة مواكبة للابتكارات الهجومية.

كيف SEQRITE حماية عملائها؟

  • قفل المطالبة
  • قفل سريع.49912.GC

الشركات الأولمبية الدولية:

  • ed229f3442f2d45f6fdd4f3a4c552c1c
  • 2fdffdf0b099cc195316a85636e9636d
  • 1854a4427eef0f74d16ad555617775ff
  • 806f552041f211a35e434112a0165568
  • 74eb831b26a21d954261658c72145128
  • ac377e26c24f50b4d9aaa933d788c18c
  • F7cf07f2bf07cfc054ac909d8ae6223d


المؤلف:

شروتيروبا بانيرجي
راياباتي لاكشمي براسانا ساي
براناف برافين هوندراو
سوبهاجيت سينغا
كارتيك كومار إيشفاربهاي جيفاني
أرافيند راج
راهول كومار ميشرا




 الصفحة السابقةعملية هانكوك فانتوم: مجموعة APT37 الكورية الشمالية تستهدف كوريا الجنوبية
الصفحة التالية  خرق Google Salesforce: نظرة متعمقة على سلسلة ومدى الاختراق
شروتيروبا بانيرجي

نبذة عن شروتيروبا بانيرجي

أنا شروتيروبا، أعمل حاليًا كباحثة أمنية أولى في SEQRITE المختبرات. بعد ما يقرب من 5 سنوات من الخبرة، حولت تركيزي من تقنية البلوك تشين...

مقالات بقلم شروتيروبا بانيرجي »

منشورات ذات علاقة

  • CVE-2026-3854: كيف أصبحت خيارات دفع Git أداةً بدائيةً لحقن البيانات الوصفية الداخلية

    CVE-2026-3854: كيف أصبحت خيارات دفع Git أداةً بدائيةً لحقن البيانات الوصفية الداخلية

    6 أكتوبر 2026
  • داخل دراغون فورس: كيف تعمل حمولة عصابات برامج الفدية الخبيثة فعلياً

    1 أكتوبر 2026
  • MacSync: برنامج سرقة نظام macOS المراوغ الذي يستغل ثغرات ClickFix

    8 سبتمبر 2026
المؤلفون المميزون
  • Seqrite
    Seqrite

    Seqrite هي شركة رائدة في مجال توفير حلول الأمن السيبراني للمؤسسات. مع التركيز على...

    قراءة المزيد من المقالات التي كتبها Seqrite
  • بينيش ب
    بينيش ب

    أنا شغوفٌ بالأمن السيبراني وكاتبٌ مُتفانٍ. لديّ موهبةٌ...

    اقرأ المزيد من مقالات بينيش ب.
  • جوتي كارليكار
    جوتي كارليكار

    أنا كاتب متعطش أستمتع بصياغة محتوى حول التقنيات الناشئة و...

    اقرأ المزيد من المقالات التي كتبها جيوتي كارليكار
  • سانجاي كاتكار
    سانجاي كاتكار

    سانجاي كاتكار هو المدير الإداري المشترك لشركة Quick Heal Technologies...

    اقرأ المزيد من مقالات سانجاي كاتكار
المواضيع
عرضة (25) هجوم إلكتروني (36) الهجمات الالكترونية (58) هجوم إلكتروني (16) هجمات الكترونية (15) الأمن السيبراني (343) الأمن الإلكتروني (34) التهديد السيبراني (33) تهديدات الإنترنت (51) البيانات الاختراق (56) خروقات البيانات (29) فقدان البيانات (28) منع فقدان البيانات (34) data privacy (17) حماية البيانات (35) أمن البيانات (19) DLP (50) DPDP (14) قانون حماية البيانات الشخصية (17) التشفير (16) أمن نقطة النهاية (113) أمن المؤسسة (20) استغلال (13) GDPR (14) البرمجيات الخبيثة (76) تحليل البرمجيات الخبيثة (15) هجوم البرمجيات الخبيثة (23) MDM (27) Microsoft (15) MITER ATT & CK (14) أمن الشبكة (26) التصيد (30) الفدية (69) هجوم الفدية (31) رانسوموار الهجمات (31) حماية ransomware (17) Seqrite (41) Seqrite التشفير (27) Seqrite ربحية السهم (33) Seqrite الخدمات (16) كشف التهديد (15) Threat Intelليغنس (25) UTM (34) الثغرة الأمنية (16) الثقة صفر (13)
Seqrite مختبرات

مزود حلول أمن تكنولوجيا المعلومات الرائد للمؤسسات يعمل على تبسيط أمان نقاط النهاية والبيانات والشبكات من خلال أفضل حلول الوقاية من التهديدات واكتشافها والاستجابة لها في جميع أنحاء العالم.

اقرأ المزيد عن Seqrite

تابعنا:

اشترك في نشرتنا الإخبارية

ابق على اطلاع بأحدث اتجاهات ورؤى الأمن السيبراني.

تحميل
المنتجات والخدمات
  • سحابة
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • على بريم
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • المنظومة
  • Malware Analysis Platform
  • الأعمال الصغيرة
  • SOHO Total Edition
  • الخدمات
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • الأمن السيبراني و Data Privacy الاجتماعي
المصادر
  • مدونات
  • هيتيبابرز
  • البيانات
  • تقارير التهديد
  • كتيبات
  • وجهة نظر
  • فهم Data Privacy
  • حوارات DPDP
  • السياسة والامتثال
  • اتفاقية ترخيص المستخدم النهائي
  • جو ديب ايه اي
  • SIA
  • ساعة الخصوصية
اتصل بنا
  • المكاتب المسجلة
  • دعونا نتحدث عن الأمن السيبراني
الدعم
  • الدعم الفني
  • لتحميل البرامج
  • التحديث دون اتصال بالإنترنت
  • ترقيات البرامج الثابتة
  • ترقيات
  • وثائق المنتج
معلومات عنا
  • من نحن Seqrite
  • القيادة
  • الجوائز والتكريم
  • الأخبار
شريك
  • برنامج شريك
  • تحديد الشريك
  • إشترك معنا
  • Seqrite الشهادات

© 2026 شركة كويك هيل تكنولوجيز المحدودة.

خريطة الموقع سياسات الخصوصية ملاحظات قانونية سياسات ملفات تعريف الارتباط شروط الاستخدام