المؤلفون: ساثويك رام براكى وكارتيكومار جيفانى
المحتويات
- المقدمة
- الأهداف الرئيسية
- القطاعات
- التركيز الجغرافي
- العدوى والطعوم
- التحليل الفنى
- مرحلة PowerShell
- إصرار
- الاعداد
- البنية التحتية والإسناد
- خاتمة
- SEQRITE الحماية
- شركات النفط العالمية
- MITER ATT & CK
المقدمة
SEQRITE رصدت مختبرات متخصصة حملةً تستهدف أفرادًا عسكريين من روسيا وبيلاروسيا، ولا سيما القوات المحمولة جوًا الروسية والقوات الخاصة البيلاروسية. تؤدي سلسلة العدوى إلى كشف العديد من الخدمات المحلية عبر شبكة تور باستخدام جسور obfs4، مما يسمح للمهاجم بالتواصل بشكل مجهول عبر عنوان Onion. في هذه المدونة، سنستكشف سلسلة العدوى التي تستخدم مراحل متعددة عبر PowerShell، بالإضافة إلى عمليات تمويه تُستخدم لجذب الضحايا، وكشف SSH كخدمة مخفية لفتح حركة مرور تور مع الحفاظ على استمرارية الوصول.
تم رصد العديد من الحملات ذات النطاق الجغرافي المماثل هذا العام، مثل حملة HollowQuill التي رُصدت مطلع عام 2025، والتي استهدفت كيانات روسية مختلفة، كالمؤسسات الأكاديمية والبحثية المرتبطة مباشرةً بالقطاعين الحكومي والدفاعي. وفي يوليو/تموز، رصدنا حملة أخرى أُطلق عليها اسم CargoTalon ، استهدفت قطاعي الطيران والدفاع الروسيين باستخدام برنامج Eaglet الخبيث، حيث لوحظت أوجه تشابه مع مجموعة HeadMare . ومؤخرًا، تم رصد استهداف قطاعي السيارات والتجارة الإلكترونية الروسيين باستخدام برنامج CAPI Backdoor، في عملية MotorBeacon.
الأهداف الرئيسية
القطاعات
- وزارة الدفاع
التركيز الجغرافي
- الفيدرالية الروسية
- جمهورية بيلاروس
العدوى والطعوم
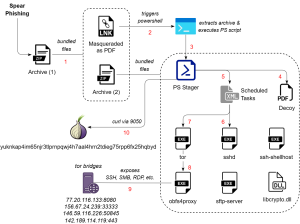
الشكل 1 - سلسلة العدوى
الإغراء الأول هو خطاب ترشيح من القائم بأعمال قائد الوحدة العسكرية 71289، التابع للواء الهجومي المظلي 83 التابع للحرس المنفصل المتمركز في أوسورييسك (المنطقة العسكرية الشرقية)، إلى قائد القوات المحمولة جواً الروسية (VDV) لتعيين أفراد عسكريين. تقع أوسورييسك في الجهة المقابلة تماماً للحرب الروسية الأوكرانية الدائرة، ولكنها أقرب إلى الحدود الصينية الروسية والمحيط الهادئ.
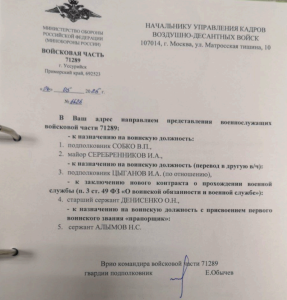
الشكل 2 - طُعم يستهدف روسيا
أما الرسالة الثانية المضللة فهي مخصصة لتدريب الأفراد العسكريين من 13 إلى 16 أكتوبر 2025 في الوحدة العسكرية 89417، والتي تشير إلى اللواء الخامس المنفصل للقوات الخاصة البيلاروسية المتمركز في مارينا هوركا بالقرب من مينسك (تشير التقارير إلى أن الوحدة تم حلها في عام 2019 ولكن شوهد بعض النشاط في عام 2021).
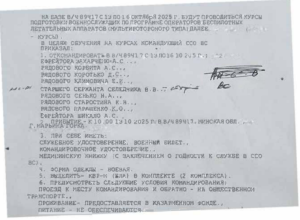
الشكل 3 - طُعم يستهدف بيلاروسيا
التحليل الفنى
تم تحميل ملفات الأرشيف من بيلاروسيا بتاريخي تعديل 2025-10-15 و2025-10-21. يحتوي ملف ZIP الأصلي المُضلِّل على اختصار LNK بامتداد مزدوج، ويُترجم كالتالي:
| اسم الملف الأصلي | الاسم المترجم |
| تعلم كيفية الاستفادة من ملف PDF.pdf.lnk | TLG depart for retraining.pdf.lnk |
| هذا رقم 6626 مقترحات لتعريف قيمة الديون.pdf.lnk | رقم المرجع 6626 ترشيح للتعيين في منصب عسكري.pdf.lnk |
تحتوي ملفات الاختصار على معرفات الجهاز "desktop-V7i6LHO" و "desktop-u4a2HgZ" والتي يبدو أنها تم تسليحها في الأسبوع الأخير من سبتمبر 2025. وهي تقوم بتشغيل أوامر PowerShell التي تعمل كمرحلة إسقاط أولية حيث يتم استخدام ملف أرشيف آخر بجانب LNK لإعداد السلسلة بأكملها.
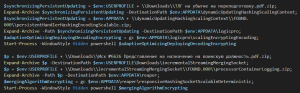
الشكل 4 - ملف الاختصار يُشغّل PowerShell
يقوم الأمر باستخراج ملف الأرشيف الأول إلى أي من الدلائل التالية:
- %APPDATA%\dynamicUpdatingHashingScalingContext
- %USERPROFILE%\Downloads\incrementalStreamingMergingSocket
ثم يستخدمه لاستخراج ملف الأرشيف الثاني من المجلد ' FOUND.000 '. يقوم هذا الاستخراج متعدد المراحل بإسقاط الملفات في أحد المجلدات ' $env:APPDATA\logicpro' أو ' $env:APPDATA\reaper' ، ويقرأ محتوى ملف نصي وينفذه بصمت عبر عملية PowerShell مخفية.
- \logicpro\scalingEncryptingEncoding
- \reaper\responsiveHashingSocketScalableDeterministic
قبل الانتقال إلى المرحلة التالية، لنلقِ نظرة على محتويات كلا الأرشيفين. يحتوي الأرشيفان على عدة ملفات تنفيذية (EXE) وملفات نصية، وملف PDF وهمي، وملف DLL، وبعض ملفات XML. بعد ذلك، تأتي المرحلة التالية وهي تنفيذ نص PowerShell.
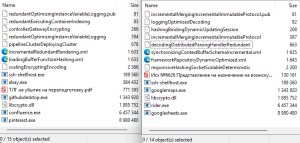
الشكل 5 - محتويات ملفات الأرشيف
مرحلة PowerShell
يبدأ البرنامج النصي بفحص مجلد "الأخيرة" في نظام ويندوز، للتأكد من احتوائه على أكثر من عشرة ملفات اختصار. هذا فحص وقائي لتجنب بيئات الحماية المعزولة والتأكد من وجود نشاط مستخدم طبيعي. ثم يُجرى فحص آخر للتأكد من أن عدد العمليات يتجاوز 50، وفي هذه الحالة يُفتح المستند الوهمي.
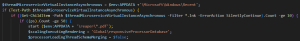
الشكل 6 - التحليل المضاد لـ PowerShell
ثم يُنشئ مُزامنة مؤقتة لضمان تشغيل مثيل واحد فقط. يقرأ كلا ملفي XML بعد استبدال اسم المستخدم، ويُسجل المهام المجدولة لبدء تشغيلها فورًا. يُرسي هذا الثبات ويُنفّذ المرحلة التالية من الحمولات المُعرّفة في ملفات XML هذه. تُربط سلاسل نصية متعددة لتكوين عنوان البصلة الكامل.
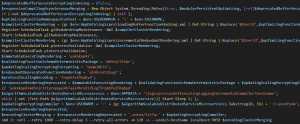
الشكل 7 - برنامج PowerShell stager
ثم ينتظر حتى يصبح ملف اسم المضيف موجودًا، والذي يُنشئه Tor بناءً على إعدادات دليل الخدمة المخفي. لذا، ينتظر حتى يتم تشغيل نسخة Tor المحلية وتوفر Onion. يُنشئ إشارة تعريف بتنسيق محدد ' <اسم المستخدم>:<عنوان Onion>:3-yeeifyem ' أو ينتهي بـ ' :2-lrwkymi '، ويستخدم curl عبر مستمع SOCKS المحلي لـ Tor على المنفذ 9050. تُستخدم علامات إعادة محاولة متعددة لجعل هذا الاتصال مستمرًا.
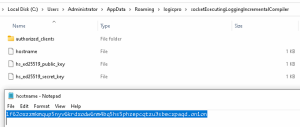
الشكل 8 - اسم المضيف المحلي للمنارة
إصرار
ملفات XML هي تعريفات لمهام مجدولة في نظام ويندوز، تُنفذ يوميًا بدءًا من 25 سبتمبر 2025 الساعة 1:41 صباحًا بتوقيت شرق الولايات المتحدة، وتعتمد على تسجيل دخول المستخدم المحدد. هذه المهام مخفية ومُهيأة للتنفيذ حتى في حالة خمول الكمبيوتر، وعند الطلب، وبدون اتصال بالشبكة. تتجاهل هذه المهام وجود نسخ متعددة منها، ولا يوجد حد زمني لتنفيذها.
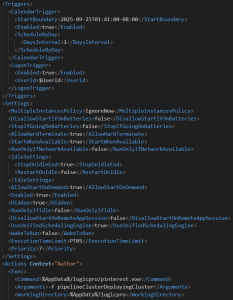
الشكل 9 - XML للاستمرارية
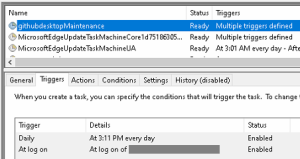
الشكل 10 - المهمة المجدولة
أخيرًا، ننتقل إلى ملفات EXE التي تُمرَّر إليها ملفات التكوين كوسائط؛ بعضها على الأرجح ملفات ثنائية لخادم SSH وSFTP، استنادًا إلى مسارات قاعدة بيانات البرنامج (PDB) والأسماء الداخلية. تُفعِّل ملفات XML إما الأمرين الأول أو الأخيرين (بما في ذلك الحملتين):
- %AppData%/logicpro/githubdesktop.exe -f وحدة تحكم بوابة التشفير
- %AppData%/logicpro/pinterest.exe -f pipelineClusterDeployingCluster
- %AppData%/reaper/googlemaps.exe -f hashingBindingDynamicUpdatingSession
- %AppData%/reaper/googlesheets.exe -f decodingDistributedParsingHandlerRedundant
كل من githubdesktop.exe و googlemaps.exe المذكورين أعلاه، بالإضافة إلى ssh-shellhost.exe و ebay.exe (خادم SFTP) و libcrypto.dll (LibreSSL) هي ملفات ثنائية شرعية لـ "OpenSSH لنظام التشغيل Windows" مع طابع زمني للتجميع 2023-12-13 ومسارات PDB:
- “C:\a_work\1\s\OSS_Microsoft_OpenSSH_Dev\bin\x64\Release\sshd.pdb”
- “C:\a_work\1\s\OSS_Microsoft_OpenSSH_Dev\bin\x64\Release\sftp-server.pdb”
- “C:\a_work\1\s\OSS_Microsoft_OpenSSH_Dev\bin\x64\Release\ssh-shellhost.pdb”
- "C:\a_work\1\s\Libressl\libressl\build_X64\crypto\Release\libcrypto.pdb"
تُستخدم مكتبة libcrypto.dll للتشفير وتبادل المفاتيح والتجزئة، بينما يُستخدم ملف ssh-shellhost.exe لجلسات SSH التفاعلية. يؤكد هذا أن المهاجم قام بنشر خادم OpenSSH مستقل داخل مجلد ملف تعريف المستخدم باستخدام Tor، على الأرجح للإدارة عن بُعد بشكل خفي ولضمان استمرارية الوصول بعد الاختراق.
الاعداد
التكوين الأول المُمرر إلى SSHD [ githubdesktop.exe أو googlemaps.exe ] هو كما يلي، والفرق الوحيد بين الحملتين هو عدم وجود نظام SFTP الفرعي في الثانية. يُلاحظ استخدام المنفذ 20321 غير القياسي، وكلمات المرور مُعطلة ولا يُسمح بها إلا باستخدام المفتاح العام، بالإضافة إلى الملفات التي تحتوي على المفاتيح الخاصة والمُصرّح بها. الملفات التي تحتوي على هذه المفاتيح هي:
- تسجيل متغيرات المثيلات المحسّنة المتكررة
- فهرسة الحاوية المنفذة الزائدة
- بروتوكول الدمج التدريجي غير القابل للتغيير
- تسجيل وفك تشفير محسّن
ميناء 20321
عنوان الاستماع 127.0.0.1
تسجيل متغيرات مثيل HostKey redundantOptimizingInstance
PubkeyAuthentication نعم
كلمة المرور المصادقة لا

ملف المفاتيح المعتمد AppData\Roaming\logicpro\redundantExecutingContainerIndexing
النظام الفرعي بالنشر AppData\Roaming\logicpro\ebay.exe
يتم تمرير التكوين الثاني إلى pinterest.exe (أو) ملف googlesheets.exe، وهو في الأساس tor.exe، الذي يُنشئ خدمة بصليّة ويكشف عن منافذ SSH وSMB وRDP وغيرها عبر Tor. مُهيأ لاستخدام ناقل obfs4 قابل للتوصيل عبر ملف EXE باسم confluence.exe (أو) rider.exe، وهو ببساطة obfs4proxy ثنائييُلاحظ استخدام الجسور لإخفاء الاتصالات. تُعرّف نقاط نهاية الجسر باستخدام عنوان IP، والمنفذ، وبصمة الإصبع، والشهادة، ووضع iat؛ للسماح باتصالات Tor الصادرة عبر هذه الجسور.
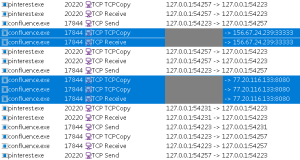
الشكل 11 - الاتصال بجسور تور
HiddenServiceDir "socketExecutingLoggingIncrementalCompiler/"
HiddenServicePort 20322:127.0.0.1
HiddenServicePort 11435:127.0.0.1
HiddenServicePort 13893:127.0.0.1
HiddenServicePort 12192:127.0.0.1
HiddenServicePort 14763:127.0.0.1
ملف GeoIP
ملف GeoIPv6 geoip6

ClientTransportPlugin obfs4 exec confluence.exe
استخدام الجسور 1
Bridge obfs4 77.20.116.133:8080 2BA6DC89D09BFFA68947EF5719BFA1DC8E410FF3 cert=wILsetGQVClg0xNK5KWeKYCZJU48I9L+XiS4UVPfi3UQzU14lXuUhnuNiaeMzs2Z3yNfZw iat-mode=2
Bridge obfs4 156.67.24.239:33333 2F311EB4E8F0D50700E0DF918BF4E528748ED47C cert=xzae4w6xtbCRG4zpIH7AozSPI0h+lKzbshhkfkQBkmvB/DSKWncXhfPpFBNi5kRrwwVLew iat-mode=2
وبالمثل، يتم إعادة تسمية ملف obfs4proxy.exe الشرعي واستخدامه في التكوين باسم confluence.exe و rider.exe.
البنية التحتية والإسناد
الرابط البصلي المستخدم لتسجيل الضحية عبر تور هو:
- yuknkap4im65njr3tlprnpqwj4h7aal4hrn2tdieg75rpp6fx25hqbyd[.]onion
بناءً على بيانات تدفق الشبكة الأخيرة من منافذ جسر تور، لاحظنا حركة مرور مع روسيا وحتى بعض الدول المجاورة. تُصنف عناوين IP هذه إما كخدمات تور أو سكنية.
| IP: ميناء | ASN | الدولة | الفئة |
| 77.20.116 [.] 133: 8080 | 3209 (فودافون جي إم بي إتش) | ألمانيا | سكني، بالوكالة |
| 156.67.24 [.] 239: 33333 | 51167 (شركة كونتابو المحدودة) | فرنسا | تور |
| 146.59.116 [.] 226: 50845 | 16276 (OVH SAS) | بولندا | سحابة |
| 142.189.114 [.] 119: 443 | 577 (باكوم) | كندا |
يُلاحظ انخفاض كبير في حركة المرور على كلٍّ من 156.67.24[.]239:33333 و77.20.116[.]133:8080. بينما يُلاحظ وجود روسيا على عنواني IP المتبقيين، وهما جزء من التكوين وهدفان وهميان يستهدفان روسيا.
لوحظ سابقًا استخدام مجموعتين مرتبطتين بروسيا، وهما APT44 (ساندوورم) و APT28 ، لشبكة تور للتواصل مع نطاق أونيون. ولكن في هذه الحالة، تُستخدم إعدادات مخصصة للنقل القابل للتوصيل وSSHD في محاولة للتهرب من مراقبة الشبكة، وتستهدف هذه الهجمات روسيا وبيلاروسيا. كما لوحظ استهداف مماثل من قبل مجموعتي APT المواليتين لأوكرانيا، وهما Angry Likho (ستيكي وير وولف) و Awaken Likho (كور وير وولف)، بينما لا تزال SkyCloak مجهولة المصدر حتى الآن.
خاتمة
تم رصد سلسلة اختراق متعددة السلاسل، تستهدف عسكريين روسًا وبيلاروسيين، مما يؤدي إلى مُنشئ PowerShell الذي يستخدم جسور OpenSSH وTor. يُظهر هذا حملةً سريةً مُصممةً لإنشاء وصولٍ سريٍّ عن بُعد وتحركاتٍ جانبيةٍ داخل بيئاتٍ مُستهدفة. بناءً على الأدلة الحالية، تبدو الحملة متسقةً مع نشاط تجسسٍ مرتبطٍ بأوروبا الشرقية يستهدف قطاعي الدفاع والحكومة، على الرغم من أن نسبها لا يزال ضعيفًا في ظل العمليات الموثقة سابقًا.
SEQRITE الحماية
- XML.Skycloak.50052.GC
- SCRIPT.Trojan.50053.GC
- سكريبت.سكاي كلوك.50054
شركات النفط العالمية
| الأرشيف (ZIP) | |
| 952f86861feeaf9821685cc203d67004 | تلخيص الاستفادة من المعاينة.pdf |
| d246dfa9e274c644c5a9862350641bac | persistHandlerHashingEncodingScalable.zip |
| 8716989448bc88ba125aead800021db0 | هذا رقم 6626 مقترحات لتعريف قيمة الديون.pdf.zip |
| ae4f82f9733e0f71bb2a566a74eb055c | ملف processorContainerLogging.zip |
| اختصار (LNK) | |
| 32bdbf5c26e691cbbd451545bca52b56 | تعلم كيفية الاستفادة من ملف PDF.pdf.lnk |
| 2731b3e8524e523a84dc7374ae29ac23 | هذا رقم 6626 مقترحات لتعريف قيمة الديون.pdf.lnk |
| باورشيل (PS1) | |
| 39937e199b2377d1f212510f1f2f7653 | ترميز التشفير والتوسع |
| 9242b49e9581fa7f2100bd9ad4385e8c | مستجيبةHashingSocketScalableDeterministic |
| XML | |
| b61a80800a1021e9d0b1f5e8524c5708 | تحميل ملف LoadBufferFunctionHashing.xml |
| b52dfb562c1093a87b78ffb6bfc78e07 | incrementalRedundantRendering.xml |
| 45b16a0b22c56e1b99649cca1045f500 | synchronizingContextBufferSchemaIncremental.xml |
| dcdf4bb3b1e8ddb24ac4e7071abd1f65 | إطار عمل RepositoryDynamicOptimized.xml |
| نص | |
| e1a8daea05f25686c359db8fa3941e1d | تشفير بوابة التحكم |
| b3382b6a44dc2cefdf242dc9f9bc9d84 | مجموعة خطوط الأنابيب - نشر المجموعة |
| 229afc52dccd655ec1a69a73369446dd | جلسة التحديث الديناميكي لربط التجزئة |
| f6837c62aa71f044366ac53c60765739 | معالج تحليل التوزيع المكرر |
| 2599d1b1d6fe13002cb75b438d9b80c4 | فهرسة الحاوية المنفذة الزائدة |
| b7ae44ac55ba8acb527b984150c376e2 | تسجيل متغيرات المثيلات المحسّنة المتكررة |
| 0f6aaa52b05ab76020900a28afff9fff | redundantOptimizingInstanceVariableLogging.pub |
| 219e7d3b6ff68a36c8b03b116b405237 | تسجيل وفك تشفير محسّن |
| dfc78fe2c31613939b570ced5f38472c | بروتوكول الدمج التدريجي غير القابل للتغيير |
| 77bb74dd879914eea7817d252dbab1dc | بروتوكول الدمج التدريجي غير القابل للتغيير.pub |
| PE (EXE/DLL) | |
| f6c0304671c4485c04d4a1c7c8c8ed94 | githubdesktop.exe / googlemaps.exe (sshd.exe) |
| cdd065c52b96614dc880273f2872619f | pinterest.exe / googlesheets.exe (tor.exe) |
| 37e83a8fc0e4e6ea5dab38b0b20f953b | ebay.exe (sftp-server.exe) |
| 6eafae19d2db29f70fa24a95cf71a19d | ssh-shellhost.exe |
| 664f09734b07659a6f75bca3866ae5e8 | confluence.exe / rider.exe (obfs4proxy.exe) |
| 6eafae19d2db29f70fa24a95cf71a19d | libcrypto.dll |
| الأفخاخ | |
| 23ad48b33d5a6a8252ed5cd38148dcb7 | تلخيص الاستفادة من المعاينة.pdf |
| c8c41b7e02fc1d98a88f66c3451a081b | هذا رقم 6626 مقترحات لتعريف النفقة المالية.pdf |
| جسور تور | |
| 77.20.116[.]133:8080 156.67.24[.]239:33333
146.59.116[.]226:50845 142.189.114[.]119:443 |
|
| yuknkap4im65njr3tlprnpqwj4h7aal4hrn2tdieg75rpp6fx25hqbyd[.]onion | |
MITER ATT & CK
| تكتيك | معرف التقنية | اسم التقنية |
| تنمية الموارد | T1583 | الحصول على البنية التحتية |
| الوصول الأولي | T1566.001 | التصيد الاحتيالي: مرفق Spearphishing |
| التنفيذ | T1204.002 | تنفيذ المستخدم: ملف ضار |
| T1059.001 | مترجم الأوامر والبرمجة: بوويرشيل | |
| T1106 | API الأصلي | |
| إصرار | T1053.005 | مهمة مجدولة |
| T1547 | التمهيد أو تنفيذ تسجيل الدخول التلقائي | |
| T1027 | ملفات أو معلومات مبهمة | |
| التهرب الدفاعي | T1036 | التنكر |
| T1497 | المحاكاة الافتراضية / تجنب وضع الحماية | |
| الاكتشاف | T1083 | اكتشاف الملفات والدليل |
| T1046 | اكتشاف خدمة الشبكة | |
| T1033 | مالك النظام / اكتشاف المستخدم | |
| الحركة الجانبية | T1021 | الخدمات عن بعد |
| التشكيلات | T1119 | التحصيل الآلي |
| القيادة والتحكم | T1071 | بروتوكول طبقة التطبيق |
| T1090 | الوكيل | |
| T1571 | منفذ غير قياسي | |
| exfiltration | T1041 | تسلل عبر قناة C2 |