

نظرة عامة
Seqrite مختبرات، أكبر مختبر لتحليل البرامج الضارة في الهند، تم تحديد العديد من الأحداث الإلكترونية المرتبطة بعملية سيندور، والتي شملت نشاطًا للتهديدات المستمرة المتقدمة برعاية حكومية وعمليات قرصنة منسقة. وشملت التكتيكات المرصودة التصيد الاحتيالي، ونشر برمجيات خبيثة، وتشويه مواقع إلكترونية، وتسريب بيانات غير مصرح بها. أظهرت الحملة مزيجًا من أساليب التجسس الإلكتروني، والاضطرابات التي يقودها القرصنة، وعناصر من الحرب الهجينة. استهدفت قطاعات هندية عالية القيمة، بما في ذلك الدفاع، والبنية التحتية لتكنولوجيا المعلومات الحكومية، والرعاية الصحية، والاتصالات، والتعليم. ونُسبت بعض الأنشطة إلى APT36 وSidecopy، وهما جماعتان متحالفتان مع باكستان، والمعروفتان باستغلالهما النطاقات المزيفة، وحمولات البرامج الضارة، وتقنيات جمع بيانات الاعتماد ضد الجيش الهندي والجهات الحكومية.
نقطة الزناد: متجه الوصول الأولي
في 17 أبريل 2025 ، بدأت بيانات التتبع السيبراني الهندية بالظهور. ففي مختلف مجالات رصد التهديدات، وُجّهت حالات شاذة نحو خوادم البريد الحكومية والبنى التحتية الدفاعية. حملت ملفات الإغراء أسماءً توحي بالاستعجال والشرعية.
- xlam
- ص
- pptx.lnk
لم تكن هذه ملفات عادية، بل كانت هجمات مُوجّهة بدقة، عبارة عن مستندات مليئة بوحدات ماكرو واختصارات وبرامج نصية تُفعّل اتصالات تحكم سرية وتُطلق برامج خبيثة. استغلت كل عملية خداع مخاوف العامة والمآسي الوطنية، مُوظّفةً أحداثًا بارزة مثل هجوم باهالجام الإرهابي كسلاح . يمكن الاطلاع على مزيد من التفاصيل التقنية على الرابط التالي:
- تنبيه: تم استخدام أدوات وهمية تحمل طابع هجوم باهالجام من قبل APT36 لاستهداف الحكومة الهندية
- مظلة التهديدات الباكستانية: تكتيكات متقاربة للعمليات السيبرانية التي تستهدف الهند | Seqrite
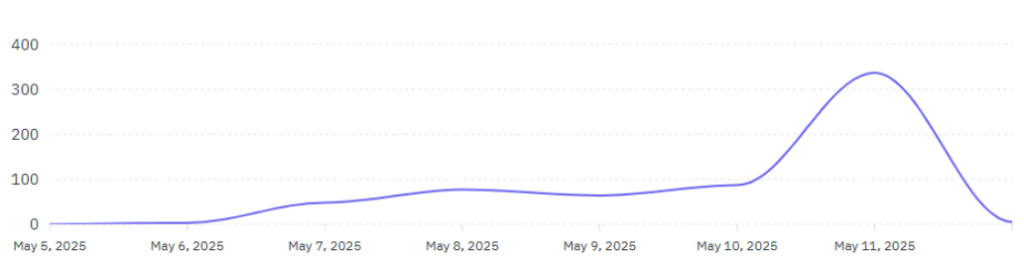
في أعقاب بدء عملية سيندور في السابع من مايو/أيار، لوحظت زيادة في أنشطة القرصنة الإلكترونية، بما في ذلك عمليات التشويه المنسقة، وتسريب البيانات، والحملات الإلكترونية التخريبية.
مخطط زمني للأنشطة – عملية سيندور
APT36: تطور المفترس الرقمي
تطورت مجموعة APT36، التي ارتبطت لفترة طويلة باستخدام برنامج Crimson RAT والهندسة الاجتماعية. اختفت برامج التحميل القديمة Poseidon، وأصبح Ares ، وهو إطار عمل برمجيات خبيثة معياري ومراوغ ، رأس الحربة الجديد.
الأدوات وأنواع الملفات:
- .ppam، .xlam، .lnk، .xlsb، .msi
- وحدات الماكرو التي تقوم بتشغيل استعلامات الويب:
fogomyart[.]com/random.php - تسليم الحمولة من خلال كيانات هندية مزيفة:
zohidsindia[.]com، nationaldefensecollege[.]com، nationaldefencebackup[.]xyz - استدعاء C2 IP: 167.86.97[.]58:17854(Crimson RAT C2).
استخدمت APT36 تقنيات وتكتيكات وتقنيات متقدمة خلال عملية Sindoor للهجوم الخفي، والمتابعة، والتحكم. تم الوصول الأولي عبر مرفقات التصيد الاحتيالي (T1566.001) باستخدام أنواع ملفات ضارة (.ppam، .xlam، .lnk، .xlsb، .msi). نفذت وحدات الماكرو المُفعّلة هذه استعلامات ويب (T1059.005) إلى نطاقات مثل fogomyart[.]com. تم تسليم الحمولات عبر نطاقات هندية مزيفة مثل zohidsindia[.]com وnationaldefensecollege[.]com، مع اتصال C2 عبر بروتوكولات طبقة التطبيقات (T1071.001) إلى 167.86.97[.]58:17854. من أجل التنفيذ والاستمرار، استفادت APT36 من LOLBins (T1218)، والمهام المجدولة (T1053.005)، وتجاوزات التحكم بحساب المستخدم (T1548.002)، ونصوص PowerShell المشوشة (T1059.001، T1027)، مما يتيح الوصول لفترات طويلة مع التهرب من الاكتشاف.
يمنح Ares RAT التحكم الكامل في المضيف المخترق، ويوفر إمكانيات مثل تسجيل لوحة المفاتيح، والتقاط الشاشة، والتلاعب بالملفات، وسرقة بيانات الاعتماد، وتنفيذ الأوامر عن بعد - على غرار برامج RAT التجارية ولكنها مصممة للتخفي والتهرب.
البنية التحتية الرقمية: مجالات الخداع
كانت ترسانة المجال الخاصة بالعملية تشبه عملية استخباراتية سرية:
- pahalgamattack[.]com
- عمليات داخلية2025[.]في
- موقع السندور[.]
- السندور[.]العيش
قامت هذه المجالات بتقليد الكيانات العسكرية والحكومية، مستغلة ثقة المستخدمين ومستغلة الروايات الجيوسياسية للهندسة الاجتماعية.
الهاكتيفيزم في ترادف: كتيبة الظل
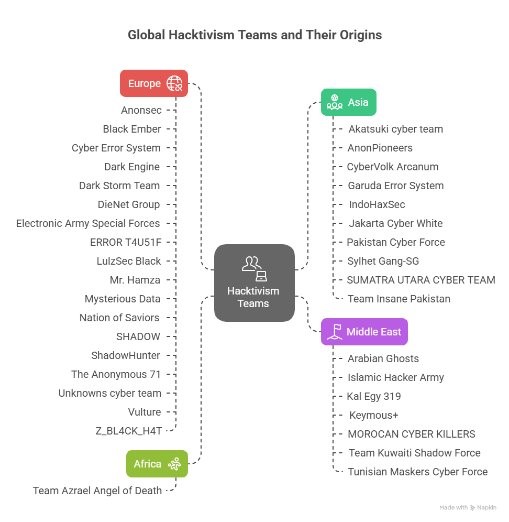
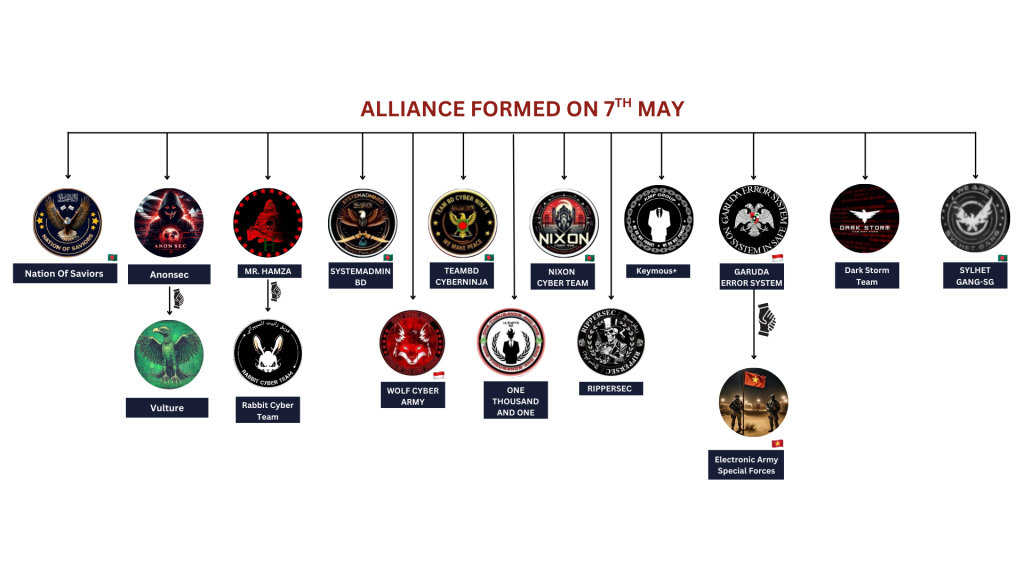
لم تتصرف مجموعة APT36 بمفردها. بالتوازي مع ذلك، نسقت مجموعات من الناشطين الإلكترونيين هجمات تخريبية - هجمات حجب الخدمة الموزعة ، وتشويه المواقع ، وتسريب البيانات - عبر قطاعات هندية رئيسية. وقد نسقت مجموعات على تطبيق تيليجرام أنشطتها تحت وسوم مثل #OpIndia و #OperationSindoor و #PahalgamAttack، كما هو موضح في الصورة أدناه.
القطاعات الأكثر استهدافا:
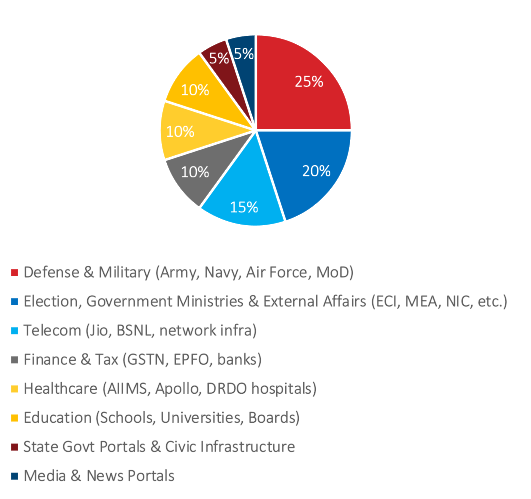
استهدفت حملة "عملية سيندور" بشكل استراتيجي القطاعات الحيوية في الهند، مع التركيز على كيانات الدفاع مثل وزارة الدفاع والجيش والبحرية ومنظمة البحث والتطوير الدفاعية. وزعم الناشطون الإلكترونيون تعطيل البنية التحتية لتكنولوجيا المعلومات الحكومية ، بما في ذلك مركز المعلومات الوطني وشبكة ضريبة السلع والخدمات، مع تقديم أدلة على هجمات الحرمان من الخدمة الموزعة وتسريب البيانات، في حين حاولوا اختراق مؤسسات الرعاية الصحية مثل معهد عموم الهند للعلوم الطبية ومستشفيات منظمة البحث والتطوير الدفاعية. كما تم التحقيق مع شركات الاتصالات العملاقة مثل "جيو" و"بي إس إن إل"، إلى جانب العديد من البوابات التعليمية والحكومية على مستوى الولايات ، مما يُظهر اتساع نطاق الهجوم الإلكتروني وتنسيقه.
مشهد التهديدات بعد الحملة
من مايو 7 – 10, Seqrite أفادت بيانات القياس عن بعد بما يلي:
- أكثر من 650 حدثًا مؤكدًا لهجمات DDoS/التشويه
- أكثر من 35 مجموعة من النشطاء المتورطين، 7 ظهرت حديثًا
- 26 توقيعًا مخصصًا للكشف تم نشرها عبر XDR
توقيعات الكشف:
| اسم التوقيع | الوصف |
| نسخة جانبية من BAT.49534.GC | نص تحميل SideCopy |
| LNK.Sidecopy.49535.GC | اختصار ممكّن للماكرو |
| MSI.Trojan.49537.GC | أداة إسقاط أحصنة طروادة المستندة إلى MSI |
| HTML.Trojan.49539.GC | مُصيّد بيانات اعتماد HTML |
| برنامج Bat.downloader.49517 | تنزيل الأداة المساعدة لـ RAT |
| نسخة جانبية للنص.49538.GC | محمل غامض |
شركات النفط الدولية: مؤشرات الاختراق
المجالات الخبيثة:
- pahalgamattack[.]com
- السندور[.]العيش
- عمليات داخلية2025[.]في
- كلية الدفاع الوطنية[.]com
- fogomyart[.]com/random.php
الملفات الضارة:
- xlam
- ص
- pptx.lnk
عنوان IP للاتصال العكسي:
- 167.86.97[.]58:17854(Crimson RAT C2)
مصدر حركة مرور VPS:
- روسيا 🇷🇺
- ألمانيا 🇩🇪
- اندونيسيا 🇮🇩
- سنغافورة 🇸🇬
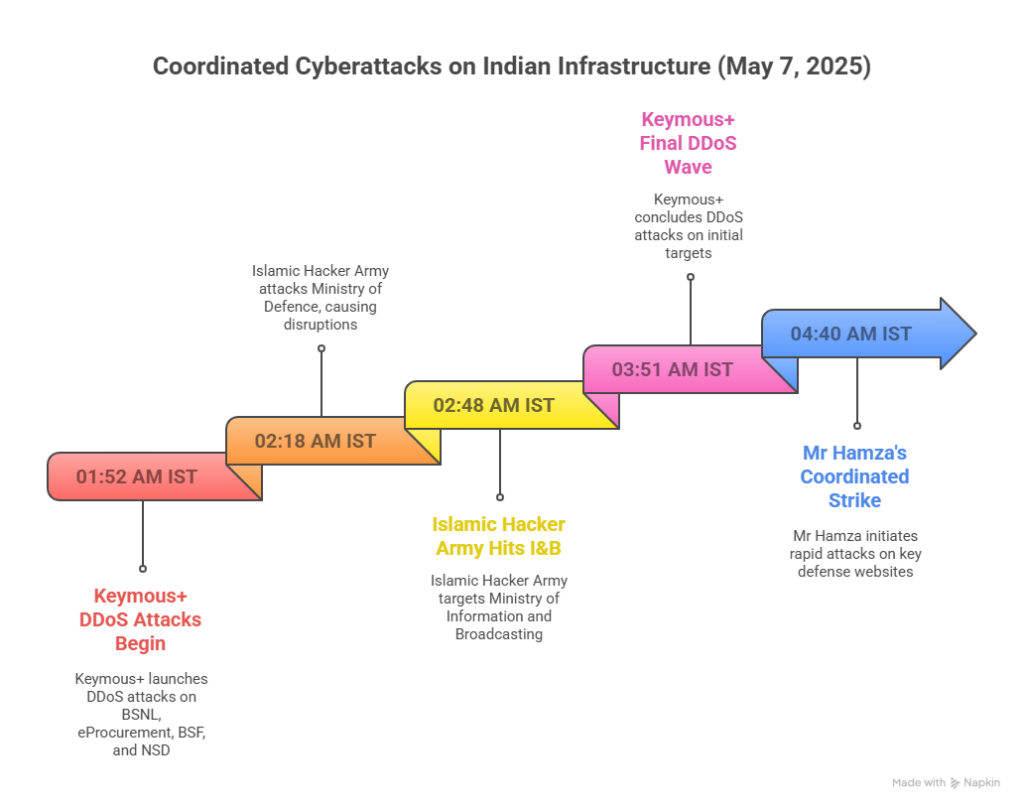
خريطة ذهنية للفوضى: الاضطراب المنسق
Seqriteاستجابة
لمواجهة هذه العملية، Seqrite المختبرات المُنشأة:
- 26 قواعد الكشف عبر خطوط المنتجات
- توقيعات يارا والارتباط في STIP/MISP
- تنبيه على مستوى XDR لمتغيرات SideCopy و Ares
- مراقبة الويب المظلم وتيليجرام
- نشر استشارات التهديد إلى الكيانات الهندية
انعكاس الباحث
كشفت عملية سيندور عن مخطط الحرب السيبرانية الحديثة، مُظهرةً كيف تتعاون جهات فاعلة تابعة لدول مع ناشطين إلكترونيين من غير الدول ، مُدمجةً الاختراق التقني مع العمليات النفسية . ويُشير تطور مجموعة APT36، ولا سيما انتقالها من برنامج بوسيدون إلى برنامج آريس، والهجمات الإلكترونية المتزامنة، إلى تقارب مُتعمّد بين التجسس السيبراني والحرب الأيديولوجية.
بدلاً من حملات البرمجيات الخبيثة المعزولة، نواجه الآن ألعاب حرب رقمية منسقة . قد تتغير الأدوات - وحدات الماكرو، وملفات MSI، وبرامج DDoS النصية - لكن الأهداف تبقى كما هي: زعزعة الاستقرار، والتضليل، والتعطيل.
خاتمة
تُمثل عملية سيندور تصعيدًا كبيرًا في الصراع السيبراني بين الهند وباكستان. وقد استخدمت هذه الحملة، التي دبرتها مجموعة APT36 ومجموعات القرصنة المتحالفة معها، مزيجًا من البرمجيات الخبيثة المتطورة والبنية التحتية المزيفة والهندسة الاجتماعية الخادعة للتسلل إلى قطاعات هندية رئيسية.
يُبرز الاستهداف الاستراتيجي لقطاعات الدفاع، وتكنولوجيا المعلومات الحكومية، والرعاية الصحية، والتعليم، والاتصالات، نيةً لا تقتصر على جمع المعلومات الاستخباراتية فحسب، بل تشمل أيضًا تعطيل العمليات الوطنية. ومع نشر أدوات مثل Ares RAT، تمكن المهاجمون من الوصول عن بُعد إلى الأنظمة المصابة، مما فتح الباب أمام المراقبة وسرقة البيانات، واحتمال تخريب الخدمات الحيوية.
من حيث التأثير، هذه العملية لها:
- تقويض الثقة في الاتصالات الرقمية الرسمية من خلال انتحال النطاقات الهندية ذات المصداقية.
- زيادة المخاطر التشغيلية للأقسام الحساسة من خلال الكشف عن نقاط ضعف البنية التحتية.
- التصور العام المتضرر استعداد الأمن السيبراني في الحكومة والدفاع.
- تصاعد التوتر الجيوسياسي من خلال استخدام الوسائل السيبرانية لإبراز النفوذ وإثارة عدم الاستقرار.
كان تأثير هذه الحملة على الأمن السيبراني الوطني والثقة كبيراً:
- استخراج البياناتتم تسريب وثائق داخلية حساسة، وبيانات اعتماد، ومعلومات مستخدمين من مؤسسات رئيسية. هذا يُعرّض أمن العمليات، واتخاذ القرارات الاستراتيجية للخطر، ويفتح المجال أمام عمليات اختراق لاحقة.
- هجمات DDoS:أدت هجمات الحرمان من الخدمة المستهدفة إلى تعطيل توفر الخدمات الحكومية والخدمات العامة المهمة، مما أثر على سير العمل الداخلي ووصول المواطنين خلال الفترات الجيوسياسية الحساسة.
- تشويه الموقع:تم اختراق العديد من المواقع الإلكترونية الحكومية والمؤسسية الهندية، مما أدى إلى تقويض ثقة الجمهور واستخدامها كتكتيك حرب نفسية لإبراز النفوذ والتفوق السيبراني.
تُبرز هذه التطورات الحاجة المُلحة إلى تعزيز threat intelالقدرات اللازمة لليقظة، وأطر الاستجابة القوية للحوادث، والتعاون الاستراتيجي بين القطاعين العام والخاص لمواجهة هذه التهديدات الهجينة المتطورة.


