
جدول المحتويات
- المقدمة
- الأهداف الرئيسية
- الصناعات المتضررة
- التركيز الجغرافي
- سلسلة العدوى
- النتائج الأولية
- الاطلاع على وثائق التمويه
- التحليل الفنى
- المرحلة 1 - تحليل الملفات التنفيذية الخبيثة
- المرحلة الثانية – جهاز إسقاط الحمولة للمرحلة الثانية
- البنية التحتية والإسناد
- خاتمة
- Seqrite الحماية
- مؤشرات الاختراق (IOCs)
- MITRE ATT&CK Mappinga
- المؤلفون
المقدمة
SEQRITE تُجري مختبرات "لابز" رصداً دقيقاً للتهديدات الناشئة، وقد رصدت مؤخراً حملة تستهدف المهنيين والمنظمات العاملة في قطاع الطيران بدون طيار في أوراسيا. ويبدو أن توقيت هذه الحملة مُخطط له استراتيجياً ليتزامن مع انعقاد المنتدى الدولي الثالث عشر لأوراسيا "الطيران بدون طيار 2026"، المقرر عقده في 23 أبريل 2026 في موسكو، وهو حدث دولي هام يُركز على أنظمة الطائرات بدون طيار.
تقوم الحملة بتوزيع مرفقات بريد إلكتروني مشبوهة وخبيثة عبر التصيد الاحتيالي، حيث يتم تسليم ملف مضغوط باسم cai partner.zip. يحتوي الملف المضغوط على ملف تنفيذي مكتوب بلغة Rust متنكر في هيئة وثيقة تأكيد طلب شرعية من المركز الروسي للمعلومات الجوية (ЦАИ/CAI).
في الأقسام التالية، سنحلل أساليب التصيد الاحتيالي المستخدمة في هذه الحملة، متبوعًا بتحليل تقني للملف التنفيذي الخبيث. كما سندرس كيفية تنزيل الملف وتنفيذ حمولة المرحلة الثانية. بالإضافة إلى ذلك، سنستعرض البنية التحتية واتصالات التحكم والسيطرة المستخدمة، وأخيرًا سنربط السلوك الملاحظ بتكتيكات وتقنيات إطار عمل MITRE ATT&CK.
الأهداف الرئيسية
الصناعات المتضررة
- قطاع أنظمة الطيران بدون طيار (UAS/UAV)
- خدمات المعلومات الملاحية
التركيز الجغرافي
- روسيا
- طاجيكستان
- آسيا الوسطى
- الشرق الأوسط وأوروبا
سلسلة العدوى
النتائج الأولية
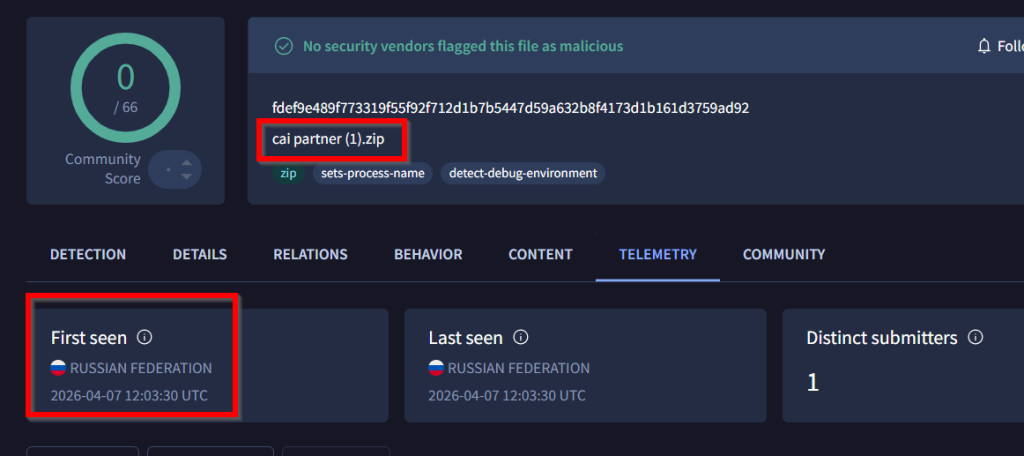
أثناء تحقيقنا في الحملات الجارية مؤخرًا، رصدنا ملفًا مضغوطًا مشبوهًا باسم cai partner (1).zip على منصة VirusTotal العامة. في الملاحظة الأولية، تبين لنا أن الملف مُرسَل من روسيا، ولم يُرصد له أي نشاط مشبوه عند ظهوره لأول مرة، وهو ما يخالف قواعدنا الخاصة بالبحث عن البرامج الضارة. مع ذلك، بدا اسم الملف ومحتواه مثيرين للريبة، ما لفت انتباهنا.
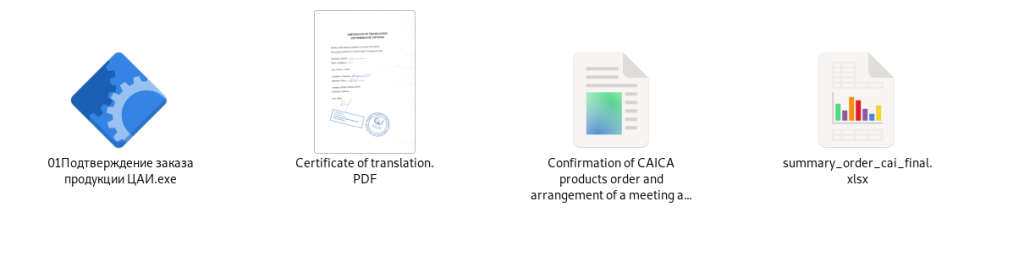
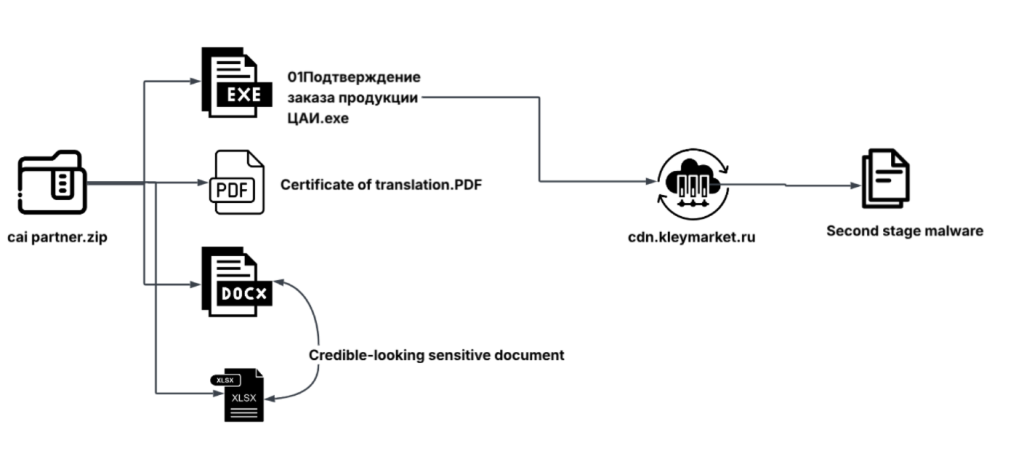
قادنا مزيد من التحقيق إلى أرشيف آخر باسم cai partner.zip، وهو بمثابة الحامل الرئيسي لكل من المستندات الخادعة والملف التنفيذي الخبيث. عند استخراج محتويات هذا الأرشيف، لاحظنا أنه يحتوي على أربعة ملفات. أحدها ملف تنفيذي ثنائي باسم " Подтверждение заказа продукции ЦАИ.exe " ، والذي يُترجم إلى " تأكيد طلب منتجات CAI.exe".
بالإضافة إلى الملف التنفيذي، يتضمن الأرشيف العديد من المستندات الوهمية مثل ملفات PDF و DOCX و XLSX، وكلها مصممة لتبدو كمستندات تجارية شرعية.
الاطلاع على وثائق التمويه
وثيقة الطعم بصيغة PDF
أول وثيقة لفتت انتباهنا هي ملف PDF مستخرج من الأرشيف. اسم الملف "شهادة الترجمة.PDF" وهو مصمم ليبدو كوثيقة اعتماد رسمية.
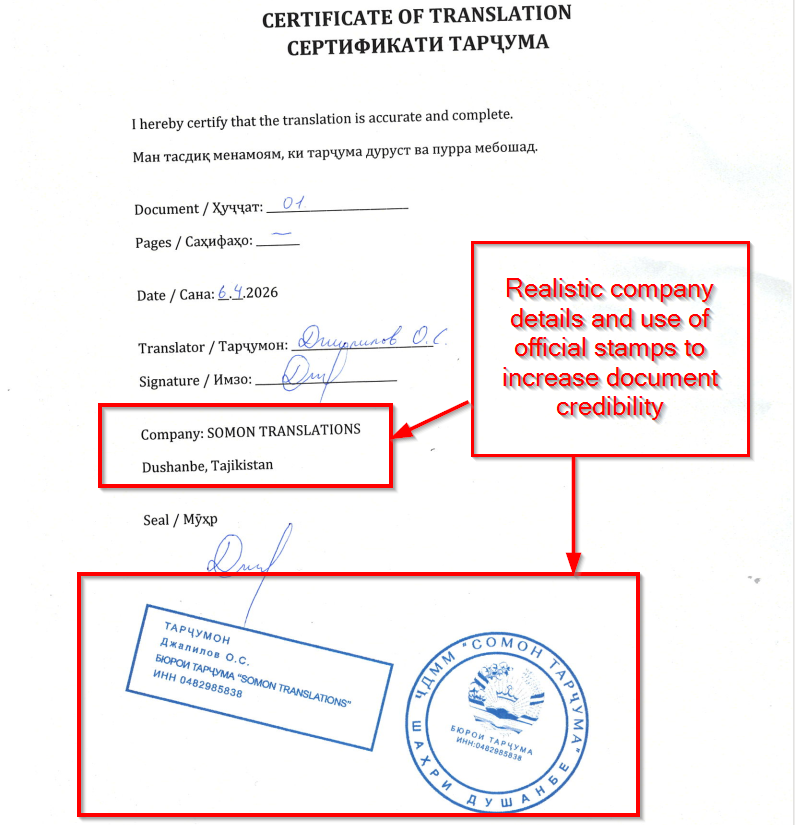
عند الاطلاع على الوثيقة، تبين أنها شهادة ترجمة رسمية. تتضمن تفاصيل مثل رقم الوثيقة، والتاريخ، واسم المترجم، وتوقيعه، ومعلومات الشركة (سومون للترجمة، دوشنبه، طاجيكستان)، بالإضافة إلى الأختام والرموز لتعزيز مصداقيتها.
لذلك، من خلال النظر إلى تفاصيل الوثيقة، بما في ذلك استخدام لغات متعددة، والهيكل الرسمي، والأختام والتوقيعات ذات المظهر الرسمي، يبدو أن الإغراء مصمم لاستهداف المهنيين العاملين في مجال الأعمال الدولية أو الأنشطة المتعلقة بالترجمة.
مستند الإغراء بصيغة DOCX
بعد تحليل المستند، وجدنا أن هذا الملف، المسمى Confirmation of CAICA products order and arrange of a meeting at the Unmanned Aviation – 2026 forum to discuss payment details and sign a long-term contract.docx، مشابه للمستند الذي تم عرضه على الضحية مباشرة بعد تنفيذ الملف التنفيذي الخبيث.
سنقوم بتحليل هذه الوثيقة بالتفصيل في القسم التالي، حيث سنوضح كيف يتم إنشاؤها بواسطة الملف التنفيذي أثناء وقت التشغيل.
وثيقة الطعم بصيغة XLSX
المستند الثالث الذي تم تحديده داخل الأرشيف هو ملف Excel باسم summary_order_cai_final.xlsx
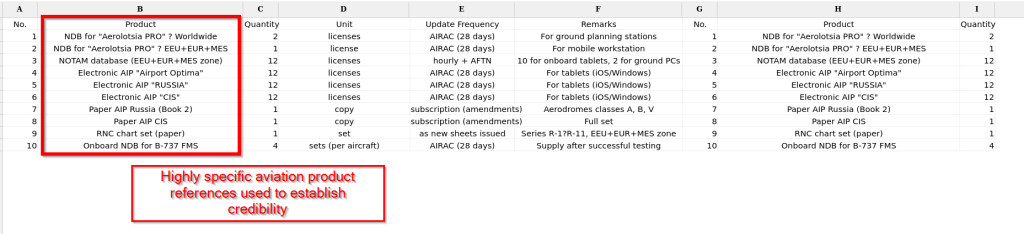
بعد تحليل الملف، لاحظنا أنه يحتوي على قائمة مفصلة بالمنتجات المتعلقة بالطيران، بما في ذلك قواعد بيانات الملاحة، ومجموعات بيانات NOTAM، ومجموعات AIP الإلكترونية، والأنظمة الموجودة على متن الطائرات مثل بوينغ 737. كما تحدد الوثيقة الكميات وتفاصيل الترخيص وتواتر التحديث وملاحظات الاستخدام، مما يجعلها تبدو وكأنها ملخص طلب شرعي.
يشير مستوى التفاصيل واستخدام المصطلحات الخاصة بالصناعة إلى أن هذه الوثيقة مصممة لاستهداف المتخصصين والمنظمات في مجال الطيران.
التحليل الفنى
في هذا القسم، سنفحص التحليل التقني للملف المستخرج من أرشيف ZIP. الملف التنفيذي الذي عثرنا عليه يُسمى Подтверждение заказа продукции ЦАИ.exe، والذي يُترجم إلى " تأكيد طلب منتجات CAI.exe ".
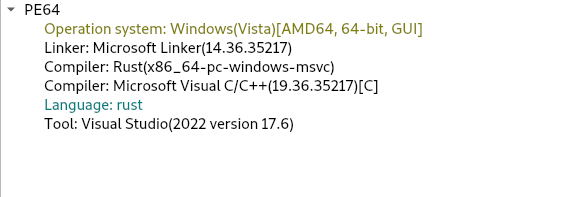
بعد مراجعة البيانات الوصفية باستخدام أدوات التحليل الثابت، تبين لنا أن هذا الملف عبارة عن ملف تنفيذي لنظام ويندوز 64 بت، مُجمّع بلغة البرمجة Rust. ثم شرعنا في تحليل الوظائف الخبيثة لهذا الملف، وقسمنا التحليل إلى مرحلتين: تركز المرحلة الأولى على الأنشطة التي يقوم بها الملف على جهاز الضحية، بينما تتناول المرحلة الثانية كيفية تنزيل الملف وإسقاط حمولة المرحلة الثانية من خادم بعيد، وذلك بحسب الجهة المهاجمة وما تحاول تنزيله على أجهزة الضحايا.
المرحلة 1 - تحليل الملفات التنفيذية الخبيثة
عند النظر في الملف التنفيذي الخبيث في البداية، وجدنا أنه يقوم بتنفيذ ملف .docx، والذي ناقشناه أعلاه، ويعمل كتمويه، لتشتيت انتباه الضحية.
تنفيذ وثيقة التمويه
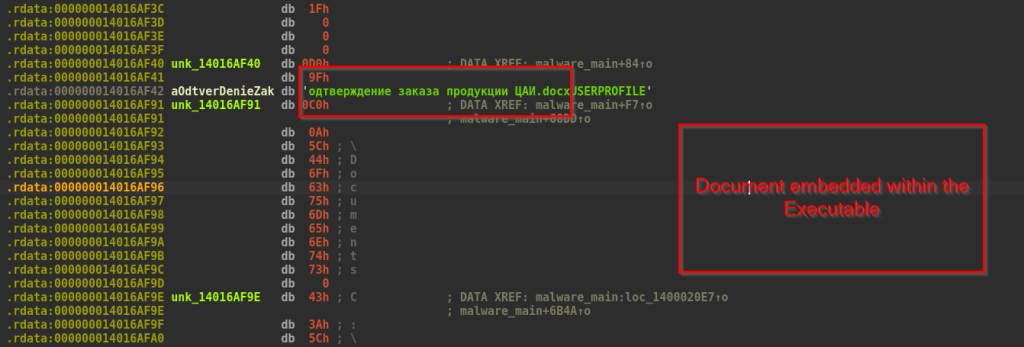
لاحظنا أن مستندًا مُضمّنٌ صراحةً داخل الملف التنفيذي. ومباشرةً بعد التشغيل، يُعرض هذا المستند على شاشة المستخدم لتشتيت انتباه الضحية وإيهامها بأن التطبيق غير ضار.
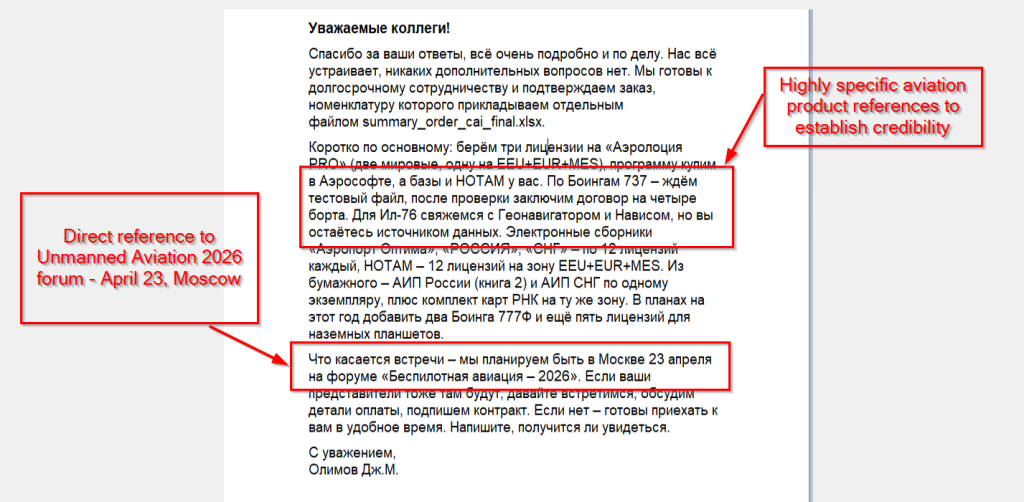
تحتوي وثيقة الإغراء على محتوى رسالة تجارية مكتوبة باللغة الروسية، وموقعة من قبل "أوليموف جيه إم". وقد صُممت لتبدو كرسالة حقيقية من شركة طيران مشاركة في صفقة تجارية طويلة الأجل.
يتضمن التقرير معلومات عن منتجات متعلقة بالطيران، مثل تراخيص Aerolotsia PRO، وقواعد بيانات NOTAM، وAIP روسيا ودول رابطة الدول المستقلة، والخرائط الملاحية لطائرات مثل بوينغ 737، وإي إل-76، وبوينغ 777F. كما يشمل تراخيص الأجهزة اللوحية. ويضفي مستوى التفصيل، بما في ذلك أرقام التراخيص والمناطق، طابعًا واقعيًا للغاية على الرسالة.
كما يشير إلى الحدث القادم "الطيران بدون طيار 2026" في موسكو في 23 أبريل، مما يوحي بأن الجهة الفاعلة في التهديد تستهدف على وجه التحديد الضحايا الناطقين باللغة الروسية الذين قد يحضرون الحدث.
بصمة النظام
بعد تنفيذ المستند الوهمي، يبدأ البرنامج الخبيث على الفور في جمع معلومات النظام لبناء ملف تعريف فريد للضحية.
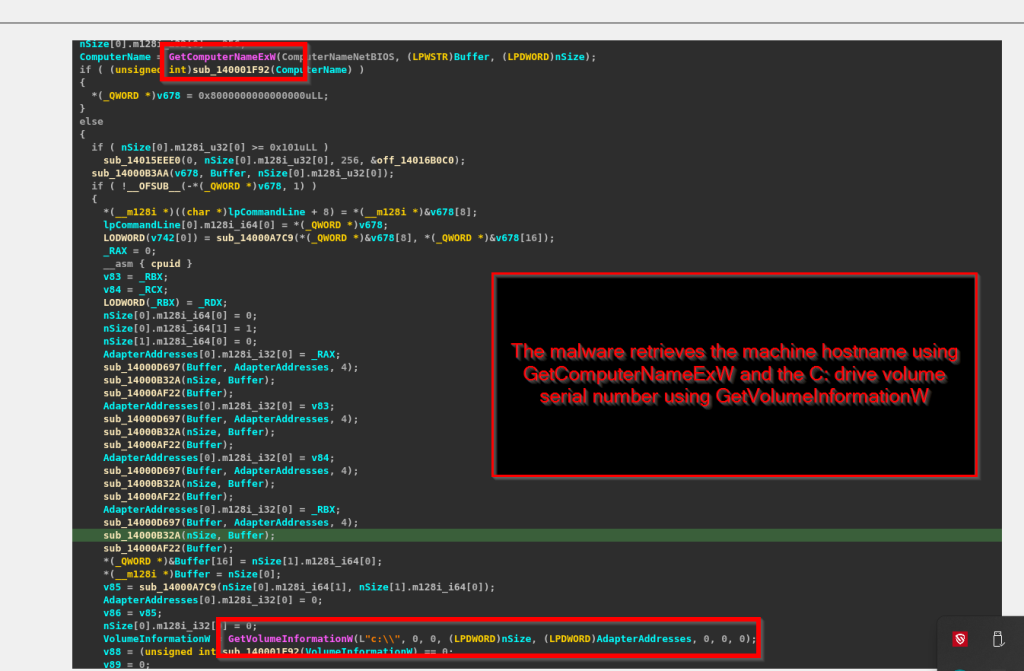
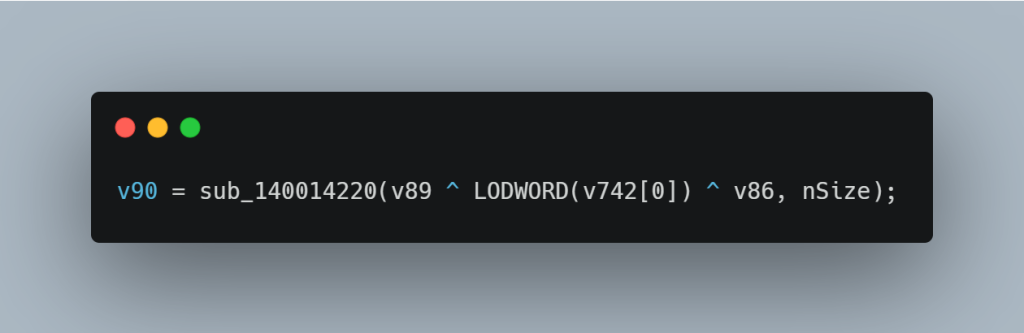
يسترجع البرنامج الخبيث اسم مضيف الجهاز باستخدام GetComputerNameExW والرقم التسلسلي لوحدة التخزين C: باستخدام GetVolumeInformationW. ثم يتم دمج هذه القيم باستخدام عملية XOR وتحويلها إلى تمثيل سلسلة عشرية، مما يشكل معرفًا فريدًا للجهاز لنظام الضحية.
استطلاع البيئة والشبكة
بعد إنشاء مُعرّف فريد لجهاز الضحية، يجمع البرنامج الخبيث المزيد من المعلومات حول النظام والشبكة. تتم هذه الخطوة بواسطة وحدة داخلية، وتركز على تفاصيل المستخدم والشبكة على حد سواء.
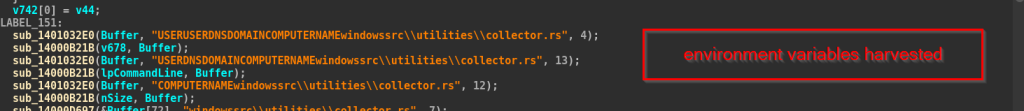
أولاً، يقوم البرنامج الخبيث بجمع متغيرات بيئية مهمة:
- اسم المستخدم – اسم المستخدم المسجل دخوله حاليًا
- اسم النطاق USERDNSDOMAIN
- اسم الكمبيوتر – اسم مضيف النظام
- ملف تعريف المستخدم – مسار ملف تعريف المستخدم
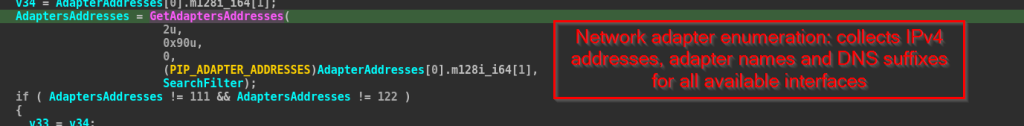
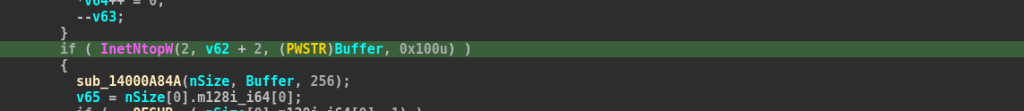
بعد ذلك، يقوم البرنامج الخبيث بجمع معلومات الشبكة. إذ يفحص جميع محولات الشبكة باستخدام GetAdaptersAddresses ويسترجع عناوين IPv4 الخاصة بها. ثم تُحوّل هذه العناوين إلى صيغة قابلة للقراءة باستخدام InetNtopW. كما يجمع البرنامج أسماء المحولات ومعلومات متعلقة بنظام أسماء النطاقات (DNS).
ثم يتم تنظيم كل هذه البيانات وإعدادها لإرسالها إلى خادم القيادة والتحكم (C2).
exfiltration
يجمع البرنامج الخبيث جميع معلومات الضحية ويحولها إلى صيغة JSON باستخدام مكتبة تسمى serde_json. ويبني هذا الملف JSON خطوة بخطوة، مضيفًا كل جزء من البيانات كزوج من المفتاح والقيمة.
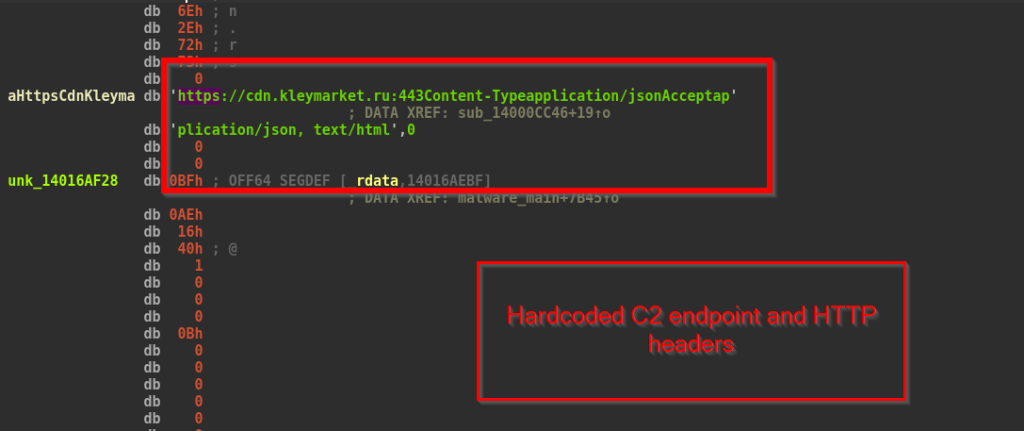
بعد إنشاء بيانات JSON، يقوم البرنامج الخبيث بتشفيرها باستخدام طريقة XOR بسيطة. ثم تُرسل هذه البيانات المشفرة إلى الخادم cdn[.]kleymarket[.]ru عبر بروتوكول HTTPS (المنفذ 443) باستخدام طلب HTTP POST.
المرحلة الثانية – جهاز إسقاط الحمولة للمرحلة الثانية
في المرحلة الثانية، سنتناول مراحل انتقال البرمجية الخبيثة من جمع البيانات إلى إيصال الحمولة النهائية. بعد تلقي استجابة مشفرة من خادم التحكم والسيطرة، تقوم البرمجية الخبيثة بفك تشفير الحمولة باستخدام خوارزميات فك تشفير متعددة المراحل، ثم تستخرجها. بعد ذلك، تحفظ البرمجية الخبيثة الحمولة باسم ملف عشوائي داخل أحد المجلدات، ثم تنفذها على جهاز الضحية.
فك تشفير الحمولة
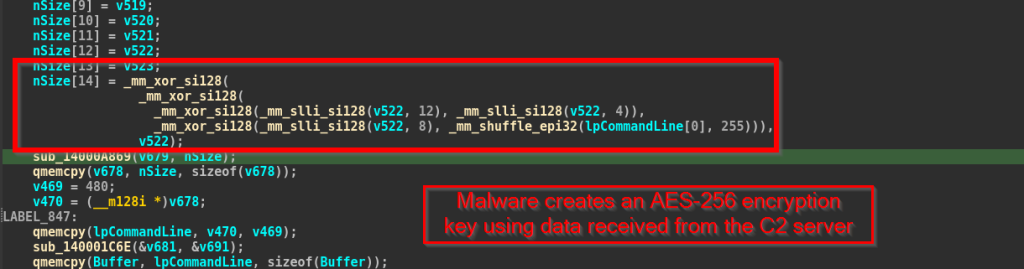
يتم فك تشفير البيانات المشفرة من خادم التحكم والسيطرة على عدة مراحل. يستخرج البرنامج الخبيث أولاً قيمتين من استجابة الخادم، تُستخدمان كمفتاح تشفير AES. ثم يقوم بفك تشفير البيانات باستخدام خوارزمية AES-256 على شكل كتل.
إسقاط الحمولة وتنفيذها
بعد فك تشفير الحمولة، يقوم البرنامج الخبيث بإنشاء اسم ملف عشوائي مكون من 6 أحرف وأرقام، ويضيف إليه الامتداد .exe. ثم يكتب البرنامج الخبيث الحمولة مباشرةً على القرص باستخدام NtWriteFile، ويحفظ الملف في أحد المواقع التالية:
- %USERPROFILE%\Documents\ .إملف تنفيذى
- C:\Users\Public\Documents\ .إملف تنفيذى
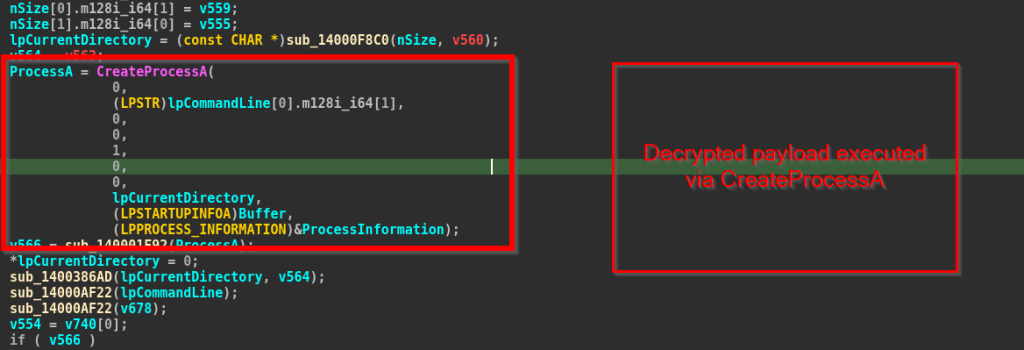
وأخيرًا، يقوم البرنامج الخبيث بتنفيذ الحمولة التي تم فك تشفيرها باستخدام واجهة برمجة التطبيقات CreateProcessA. يتم تمرير المسار الكامل للملف التنفيذي المُسقط مباشرةً عبر سطر الأوامر، دون تحديد اسم التطبيق الرئيسي، مما يؤدي إلى تشغيل عملية جديدة على جهاز الضحية.
الآن، في القسم التالي، سنلقي نظرة على جوانب البنية التحتية ونسب الفضل في الحملة.
البنية التحتية والإسناد
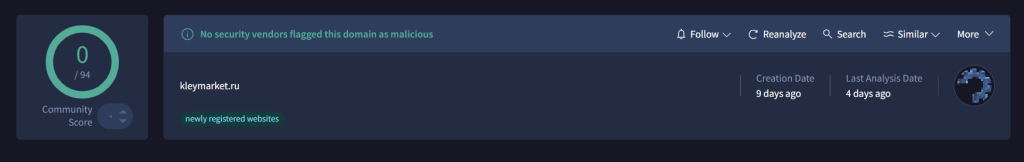
قمنا بتحليل بنية القيادة والتحكم المستخدمة في هذه الحملة، ووجدنا أن النطاق hxxp://kleymarket[.]ru قد تم تسجيله حديثًا، قبل تسعة أيام فقط من تحليلنا. ولم يُصنّف هذا النطاق، وقت إجراء التحقيق، على أنه خبيث من قِبل أيٍّ من مزودي خدمات الأمن.
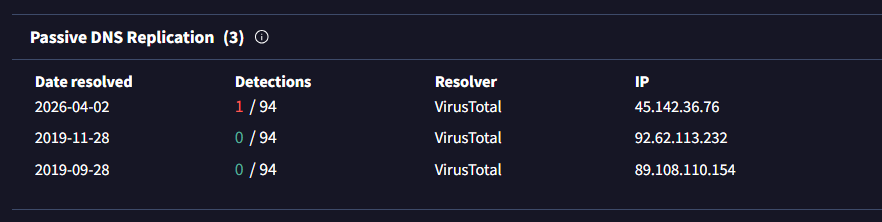
تكشف بيانات نظام أسماء النطاقات السلبي أن النطاق قد تم حله إلى عناوين IP متعددة بمرور الوقت، بما في ذلك:
45[.]142[.]36[.]76, 92[.]62[.]113[.]232, and 89[.]108[.]110[.]154
يشير أحدث قرار، بتاريخ 2 أبريل 2026، إلى الخادم 45.142.36.76، والذي يبدو أنه خادم التحكم والسيطرة النشط المستخدم في هذه الحملة. في المقابل، تشير سجلات أقدم من عام 2019 إلى أن النطاق كان يُستخدم سابقًا لأغراض أخرى قبل إعادة استخدامه في هذا النشاط.
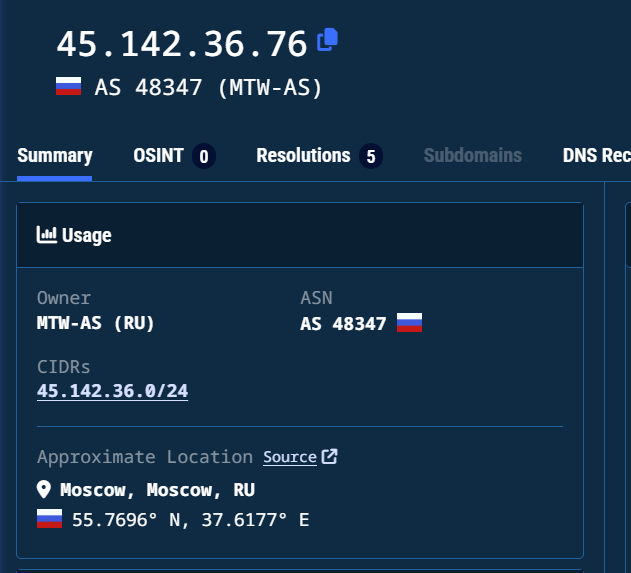
يؤكد تحليل إضافي باستخدام Validin أن النطاق ونطاقه الفرعي المرتبط به يُشيران إلى عنوان IP 45.142.36.76، والذي يبدو أنه البنية التحتية النشطة للتحكم والسيطرة المستخدمة في هذه الحملة. هذا العنوان مُستضاف ضمن نظام AS48347 (MTW-AS)، وهو نظام روسي مستقل، وموقعه التقريبي في موسكو، روسيا.
حتى وقت كتابة هذا التقرير، لم ننسب هذه الحملة إلى أي جهة تهديد معروفة. مع ذلك، تشير التكتيكات والبنية التحتية وعناصر الهندسة الاجتماعية التي رُصدت إلى عملية مُخطط لها بدقة ومُستهدفة. ونظرًا لآلية التنفيذ السرية للحملة واستهدافها لقطاع الطيران، فقد أطلقنا عليها اسم "عملية الدوار الصامت". ويبدو أن توقيت الحملة مُختار بعناية ليتزامن مع منتدى "الطيران بدون طيار 2026" في موسكو، مما يدل على التركيز على المتخصصين في مجال الطيران الذين يُحتمل حضورهم للحدث أو ارتباطهم به.
خاتمة
SEQRITE رصدت مختبرات متخصصة حملة تصيد احتيالي موجهة تستهدف العاملين في قطاع الطيران بدون طيار في أوراسيا. تستخدم الحملة وثائق واقعية متعلقة بالطيران لكسب ثقة الضحية، حيث يرتبط محتواها بمنتدى "الطيران بدون طيار 2026" في موسكو. البرمجية الخبيثة المُرسلة عبارة عن ملف تنفيذي مكتوب بلغة Rust، يقوم بجمع معلومات النظام، والتواصل مع خادم بعيد عبر بروتوكول HTTPS المشفر، وتنزيل حمولة ثانية لتنفيذها.
تعتمد هذه الحملة على بنية تحتية بسيطة وقصيرة الأمد، وتستند إلى نطاق .ru مسجل حديثًا. وحتى وقت كتابة هذا التقرير، لم ننسب هذه الحملة إلى أي جهة تهديد معروفة. مع ذلك، يشير استخدام أساليب الإغراء باللغة الروسية والمحتوى المُصمم خصيصًا للسياق إلى أن الحملة ذات نطاق إقليمي وتستهدف ضحايا ضمن نفس النظام البيئي.
Seqrite الحماية
Trojan.Win64
مؤشرات الاختراق (IOCs)
| هاش (SHA-256) | قم بتقديم |
| 5936f42ffd7fa7896eeae725b60a5d26bbf3e584712671ef5da0138ee5d58f60 | دعم المنتجات YAAI.exe |
| fdef9e489f773319f55f92f712d1b7b5447d59a632b8f4173d1b161d3759ad92 | cai partner (1).zip |
| 57e26f6e3b311a1064c946b69159ee05abedf9228b2f95c65536429e7ac7fb24 | cai partner.zip |
| a7bd8869293212e1671df90d2d41b96d4933eb9408b1111bd830e111a91bb202 | شهادة الترجمة.PDF |
| 2064ef387ac9e51ba72b32004d99e8a0b291dbab24ed8db30f437abf1b40cb49 | تأكيد طلب منتجات CAICA وترتيب اجتماع في منتدى الطيران بدون طيار - 2026 لمناقشة تفاصيل الدفع وتوقيع عقد طويل الأجل.docx |
| 89f8e42c825d09a0a50e99bbf7304d7037be33ea362a57d34f87fa7981f80126 | summary_order_cai_final.xlsx |
عناوين URL
| 45 [.] 142 [.] 36 [.] 76 |
| cdn[.]kleymarket[.]ru |
رسم خرائط MITRE ATT&CK
| تكتيك | معرف التقنية | اسم التقنية |
| الوصول الأولي | T1566.001 | التصيد الاحتيالي: مرفق Spearphishing |
| التنفيذ | T1204.002 | تنفيذ المستخدم: ملف ضار |
| التنفيذ | T1059.003 | مترجم الأوامر والبرمجة: Windows Command Shell |
| التنفيذ | T1106 | API الأصلي |
| التهرب الدفاعي | T1036.004 | التنكر: تطابق الاسم الشرعي أو الموقع |
| التهرب الدفاعي | T1027 | ملفات أو معلومات مبهمة |
| التهرب الدفاعي | T1140 | فك تشفير / فك تشفير الملفات أو المعلومات |
| الاكتشاف | T1082 | اكتشاف معلومات النظام |
| الاكتشاف | T1016 | اكتشاف تكوين شبكة النظام |
| الاكتشاف | T1033 | مالك النظام / اكتشاف المستخدم |
| الاكتشاف | T1083 | اكتشاف الملفات والدليل |
| القيادة والتحكم | T1071.001 | بروتوكول طبقة التطبيق: بروتوكولات الويب |
| القيادة والتحكم | T1090.001 | الوكيل: الوكيل الداخلي |
| exfiltration | T1041 | تسلل عبر قناة C2 |
| التأثير | T1105 | نقل أداة الدخول |
المؤلفون
بريا باتيل
راياباتي لاكشمي براسانا ساي