• المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
Seqrite مختبرات المدونة
اتصل بنا المبيعات هل تتعرض للهجوم؟
  • المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
الصفحة الرئيسية  /  الأمن السيبراني  / عملية SideCopy!
عملية SideCopy!
23 سبتمبر 2020

عملية SideCopy!

كتب بواسطة كالبش مانتري
كالبش مانتري
الأمن السيبراني
4

نظرة ثاقبة على التقسيم الفرعي لقبيلة الشفافة الذي تم نسبه بشكل غير صحيح لسنوات.

المقدمة

الشفاء السريع threat intelكشف فريق التحقيق مؤخرًا عن أدلة على وجود تهديد متقدم مستمر (APT) ضد القوات المسلحة الهندية. ويُظهر تحليلنا أن العديد من الحملات والهجمات القديمة التي وقعت خلال العام الماضي مرتبطة بعملية "سايد كوبي" التي نفذتها شركات اتصالات دولية مشتركة.

النتائج الرئيسية

  • عملية SideCopy نشطة منذ أوائل عام 2019، حتى الآن.
  • لقد استهدفت هذه العملية الإلكترونية قوات الدفاع الهندية وأفراد القوات المسلحة فقط.
  • يتم تطوير وحدات البرامج الضارة التي يتم رؤيتها باستمرار ويتم إصدار وحدات محدثة بعد استطلاع بيانات الضحية.
  • يقوم الممثلون بتتبع اكتشافات البرامج الضارة وتحديث الوحدات النمطية عند اكتشافها بواسطة AV.
  • تنتمي جميع CnC تقريبًا إلى Contabo GmbH وأسماء الخوادم مشابهة لأسماء الأجهزة الموجودة في تقرير القبيلة الشفافة.
  • يقوم هذا الفاعل بالتهديد بتضليل مجتمع الأمن عن طريق نسخ TTPs التي تشير إلى مجموعة Sidewinder APT.
  • نحن نشتبه في أن هذا الفاعل التهديدي لديه روابط مع مجموعة Transparent Tribe APT.

ملخص:

قبل بضعة أشهر، قام نظام الكشف السلوكي من الجيل التالي الخاص بشركة Quick Heal بتنبيهك إلى بعض العمليات التي تقوم بتنفيذ HTA من بعض المواقع الإلكترونية غير المشهورة.

لقد قمنا بإنشاء قائمة بعناوين URL، المتصلة من mshta.exe، عبر عملاء متعددين:

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Armed-Forces-Spl-Allowance-Order/html/

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Defence-Production-Policy-2020/html/

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Images/8534

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/IncidentReport/html/

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/ParaMil-Forces-Spl-Allowance-Order/html/

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Req-Data/html

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Sheet_Roll/html

hxxps://demo[.]smart-school[.]in/uploads/staff_documents/9/Sheet_Roll/html

hxxps://demo[.]smart-school[.]in/uploads/student_documents/12/css/

hxxps://drivetoshare[.]com/mod[.]gov[.]in_dod_sites_default_files_Revisedrates/html


تم إرسال العناصر المميزة إلى أهداف في وحدات الدفاع الهندية وأفراد القوات المسلحة.

لقد بدأنا بتتبع هذه الحملة لأنها كانت تستهدف المنظمات الهندية المهمة.

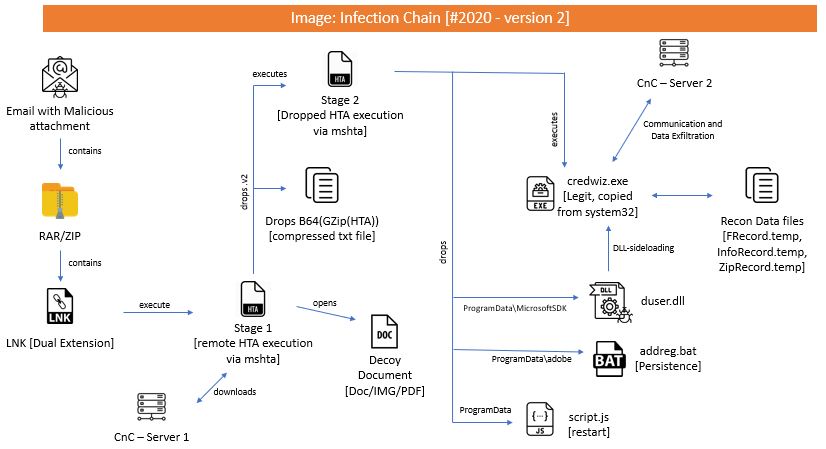
يمكن تتبع آثار هذه العملية منذ أوائل عام ٢٠١٩ وحتى الآن. حتى الآن، رصدنا ثلاث عمليات تسلسل عدوى.

كان ناقل العدوى الأولي في سلسلتين من هذه السلاسل هو ملف LNK، والذي جاء من بريد عشوائي خبيث. ولكن في إحدى الحالات، لاحظنا أن المهاجمين استخدموا هجوم حقن القالب وثغرة محرر المعادلات (CVE-2017-11882) كمتجه عدوى أولي. على الرغم من اختلاف ناقل العدوى الأولي في الحالة الثالثة، إلا أن الحمولة النهائية مماثلة للسلسلتين الأوليين.

ستوفر الصور أدناه نظرة عامة حول إصابة البرامج الضارة في أجهزة الضحية.

سلسلة العدوى – الإصدار 1:
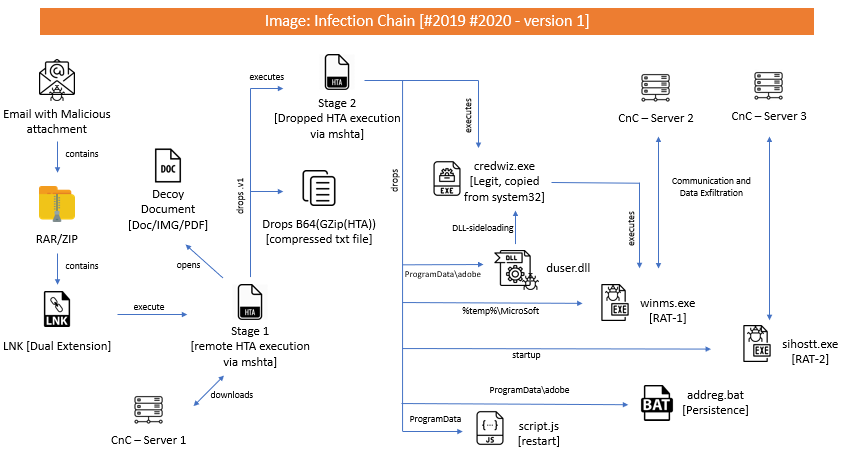
سلسلة العدوى – الإصدار 1

سلسلة العدوى – الإصدار 2:

سلسلة العدوى – الإصدار 2:

سلسلة العدوى – الإصدار 3:
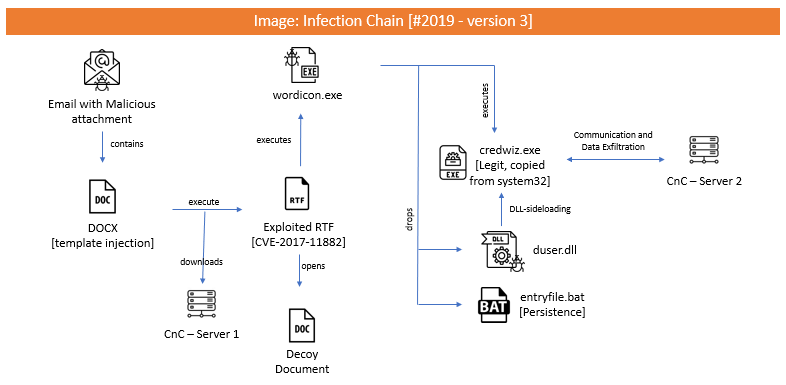
سلسلة العدوى – الإصدار 3:


لقد قدمنا ​​تحليلاً متعمقاً لكل وحدة من هذه الوحدات في أحدث تقرير لنا والذي يمكن الاطلاع عليه هنا.

تُقدم الخلفية والتحليل في هذه الورقة تفاصيل جنائية شاملة ومفيدة لرؤيتنا الحالية حول استخدام البرمجيات الخبيثة في هذه العملية. وقد عرضنا جميع العوامل التي أدت إلى نسبنا.

خبراء الموضوع:

كالبيش مانتري، باحث أمني رئيسي

باوان تشودهاري، عالم أبحاث التهديدات

جوتام تريباثي، باحث أمني أول
 الصفحة السابقةهل من الممكن أن تصاب بالصدمة عندما يرسل لك الرئيس التنفيذي لشركتك بريدًا إلكترونيًا؟
الصفحة التالية  عودة Emotet مع فتح العالم!
كالبش مانتري

نبذة عن كالبش مانتري

يعمل كالبش مانتري حاليًا باحثًا أمنيًا رئيسيًا في مختبرات كويك هيل. يعمل حاليًا على رصد التهديدات المتقدمة المستمرة (APT) والقياس عن بُعد...

مقالات بقلم كالبش مانتري »

منشورات ذات علاقة

  • لماذا Threat Intelاليقظة هي الحلقة المفقودة في استراتيجية الأمن السيبراني الخاصة بك

    25 يوليو، 2025
  • الإغراء والاختراق: كشف الخطر الرقمي لفخاخ العسل

    17 يونيو، 2025
  • عملية سيندور - تشريح الحصار الرقمي

    23 أيار 2025
المؤلفون المميزون
  • Seqrite
    Seqrite

    Seqrite هي شركة رائدة في مجال توفير حلول الأمن السيبراني للمؤسسات. مع التركيز على...

    قراءة المزيد من المقالات التي كتبها Seqrite
  • بينيش ب
    بينيش ب

    أنا شغوفٌ بالأمن السيبراني وكاتبٌ مُتفانٍ. لديّ موهبةٌ...

    اقرأ المزيد من مقالات بينيش ب.
  • جوتي كارليكار
    جوتي كارليكار

    أنا كاتب متعطش أستمتع بصياغة محتوى حول التقنيات الناشئة و...

    اقرأ المزيد من المقالات التي كتبها جيوتي كارليكار
  • سانجاي كاتكار
    سانجاي كاتكار

    سانجاي كاتكار هو المدير الإداري المشترك لشركة Quick Heal Technologies...

    اقرأ المزيد من مقالات سانجاي كاتكار
المواضيع
عرضة (25) هجوم إلكتروني (36) الهجمات الالكترونية (58) هجوم إلكتروني (16) هجمات الكترونية (15) الأمن السيبراني (343) الأمن الإلكتروني (34) التهديد السيبراني (33) تهديدات الإنترنت (51) البيانات الاختراق (56) خروقات البيانات (29) فقدان البيانات (28) منع فقدان البيانات (34) data privacy (17) حماية البيانات (35) أمن البيانات (19) DLP (50) DPDP (14) قانون حماية البيانات الشخصية (17) التشفير (16) أمن نقطة النهاية (113) أمن المؤسسة (20) استغلال (13) GDPR (14) البرمجيات الخبيثة (76) تحليل البرمجيات الخبيثة (15) هجوم البرمجيات الخبيثة (23) MDM (27) Microsoft (15) MITER ATT & CK (14) أمن الشبكة (26) التصيد (30) الفدية (69) هجوم الفدية (31) رانسوموار الهجمات (31) حماية ransomware (17) Seqrite (41) Seqrite التشفير (27) Seqrite ربحية السهم (33) Seqrite الخدمات (16) كشف التهديد (15) Threat Intelليغنس (25) UTM (34) الثغرة الأمنية (16) الثقة صفر (13)
Seqrite مختبرات

مزود حلول أمن تكنولوجيا المعلومات الرائد للمؤسسات يعمل على تبسيط أمان نقاط النهاية والبيانات والشبكات من خلال أفضل حلول الوقاية من التهديدات واكتشافها والاستجابة لها في جميع أنحاء العالم.

اقرأ المزيد عن Seqrite

تابعنا:

اشترك في نشرتنا الإخبارية

ابق على اطلاع بأحدث اتجاهات ورؤى الأمن السيبراني.

تحميل
المنتجات والخدمات
  • سحابة
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • على بريم
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • المنظومة
  • Malware Analysis Platform
  • الأعمال الصغيرة
  • SOHO Total Edition
  • الخدمات
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • الأمن السيبراني و Data Privacy الاجتماعي
المصادر
  • مدونات
  • هيتيبابرز
  • البيانات
  • تقارير التهديد
  • كتيبات
  • وجهة نظر
  • فهم Data Privacy
  • حوارات DPDP
  • السياسة والامتثال
  • اتفاقية ترخيص المستخدم النهائي
  • جو ديب ايه اي
  • SIA
  • ساعة الخصوصية
اتصل بنا
  • المكاتب المسجلة
  • دعونا نتحدث عن الأمن السيبراني
الدعم
  • الدعم الفني
  • لتحميل البرامج
  • التحديث دون اتصال بالإنترنت
  • ترقيات البرامج الثابتة
  • ترقيات
  • وثائق المنتج
معلومات عنا
  • من نحن Seqrite
  • القيادة
  • الجوائز والتكريم
  • الأخبار
شريك
  • برنامج شريك
  • تحديد الشريك
  • إشترك معنا
  • Seqrite الشهادات

© 2026 شركة كويك هيل تكنولوجيز المحدودة.

خريطة الموقع سياسات الخصوصية ملاحظات قانونية سياسات ملفات تعريف الارتباط شروط الاستخدام